Echipa editorială CyberPlay · Publicat la · Actualizat la · 9 min de lectură
Ghid și exerciții în română
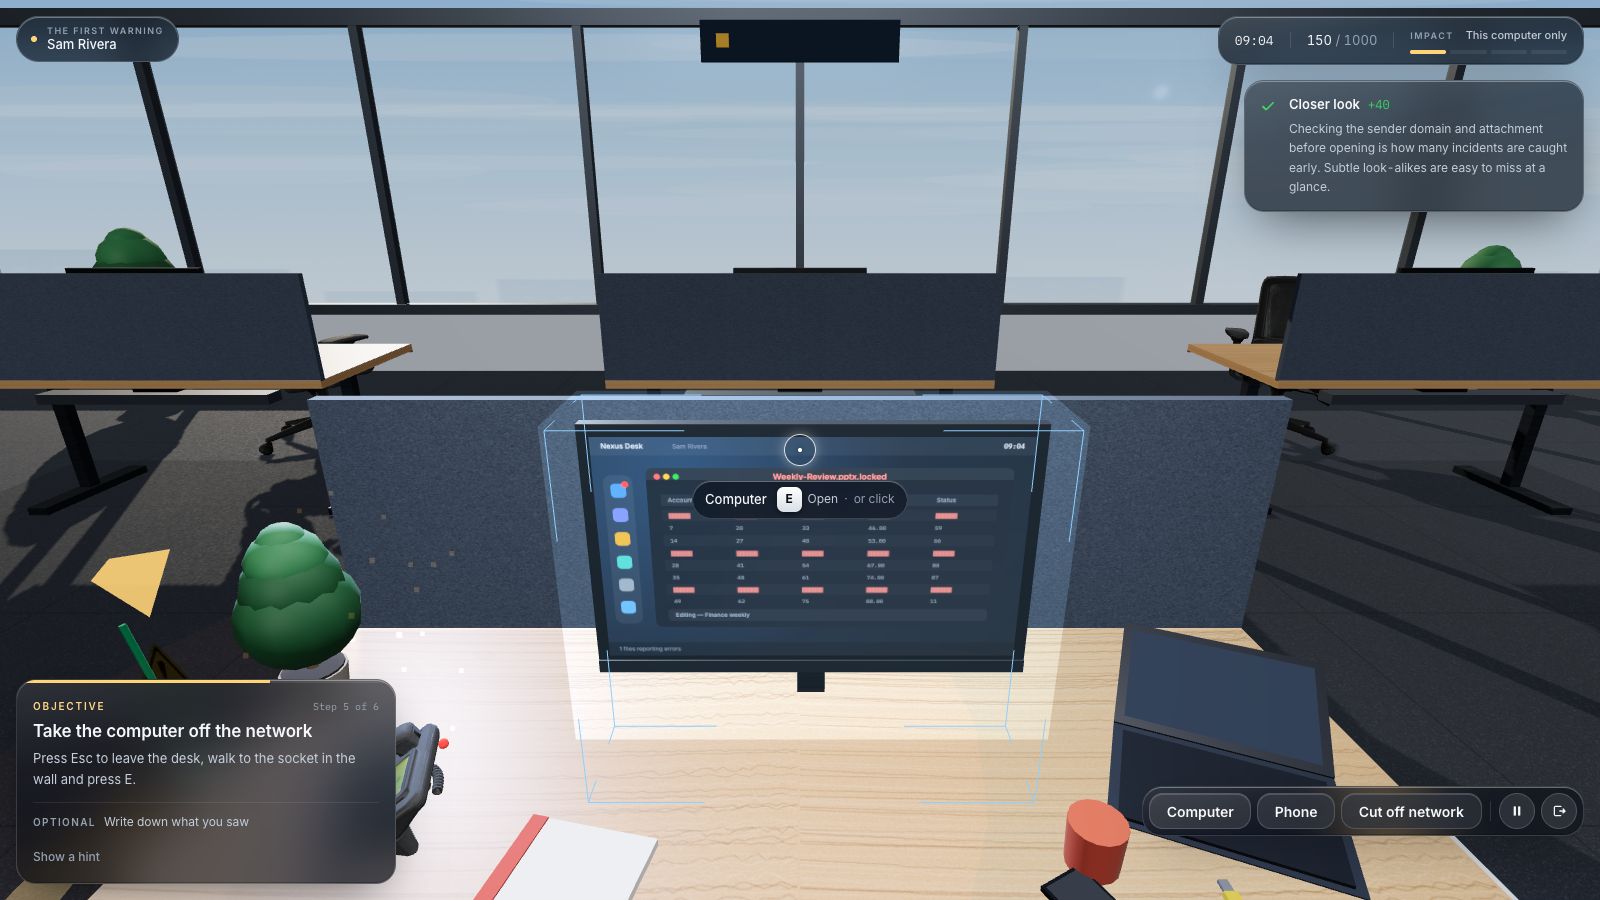
Un exercițiu de masă (tabletop) privind atacurile de tip ransomware este o discuție ghidată în care o echipă parcurge un incident fictiv și explică pașii pe care i-ar urma. Pentru participanții fără profil tehnic, cele mai utile întrebări țin de raportare, autoritatea de decizie, prioritățile operaționale, comunicarea cu clienții și coordonare. Exercițiul poate scoate la iveală o persoană de contact lipsă sau o soluție ocolitoare neaprobată, înainte ca aceste lacune să devină critice într-o criză reală.
Acest ghid oferă un scenariu original de 60 de minute și un pachet descărcabil pentru facilitator. Durata reprezintă o agendă recomandată, nu un standard validat. Niciun fișier nu este criptat, niciun sistem nu este deconectat și nu se trimit mesaje reale către clienți. Participanții analizează deciziile pe baza unor evenimente fictive și a procedurilor interne aprobate. Izolarea tehnică, investigația și recuperarea rămân exclusiv în responsabilitatea echipei de răspuns autorizate.
Idei de reținut
- Exersați escaladarea, coordonarea și continuitatea în limitele rolurilor stabilite.
- Păstrați exercițiul strict fictiv și complet separat de sistemele de producție.
- Notați ipotezele și întrebările fără răspuns în loc să inventați capacități inexistente.
- Încheiați cu măsuri concrete de îmbunătățire, fiecare cu responsabil și termen.
1. Stabiliți trei obiective clare înainte de sesiune
Alegeți un domeniu de aplicare realist: recunoașterea momentului de escaladare, coordonarea atunci când canalul obișnuit de comunicare pică și autorizarea unui flux de lucru temporar. Formulați ce anume ar trebui să demonstreze discuția pentru fiecare obiectiv. Nu încercați să testați întreaga arhitectură de recuperare și toate obligațiile de reglementare într-o singură sesiune introductivă.
Publicația NIST SP 800-61 Rev. 3 integrează răspunsul la incidente în procesul general de gestionare a riscurilor de securitate cibernetică. Folosiți exercițiul de masă pentru a conecta deciziile cotidiene ale echipei cu această structură oficială de răspuns. De asemenea, CISA publică scenarii de exerciții de securitate cibernetică, inclusiv pentru ransomware. Aceste resurse sunt valoroase pentru un program mai amplu, odată ce echipa a aprofundat aceste întrebări fundamentale de coordonare.

Mărește imaginea · Captură din joc · Interfață în engleză
- Include ora și dispozitivul
Raportează simptomele observate, momentul apariției și dispozitivul afectat prin traseul de raportare aprobat de organizație.
- Distinge observația de diagnostic
Separă observațiile directe de cauzele suspectate, astfel încât echipa de intervenție să investigheze fără presupuneri premature.
Sursele secțiunii: Recomandări și considerații privind răspunsul la incidente — SP 800-61, revizia 3 · Scenarii de securitate cibernetică
2. Atribuiți rolurile și autoritatea decizională
Invitați un facilitator, un responsabil cu notițele, persoana de contact pentru incidente, un reprezentant operațional, un responsabil cu relațiile cu clienții și un manager relevant. Includeți responsabilii pe protecția datelor, juridic sau conformitate dacă scenariul o impune. Într-o organizație mică, o singură persoană poate acoperi mai multe roluri, însă atribuțiile trebuie să rămână explicit delimitate.
| Rol | Responsabilitate în exercițiu |
|---|---|
| Facilitator | Prezintă datele fictive, gestionează timpul și menține discuția în limitele stabilite. |
| Responsabil notițe | Consemnează deciziile, ipotezele, lacunele, responsabilii și termenele stabilite. |
| Coordonator incident | Explică traseul de escaladare și coordonează fluxul de răspuns autorizat. |
| Responsabil operațional | Identifică activitățile critice și variantele permise pentru continuitate. |
| Responsabil comunicare | Stabilește fluxurile de aprobare a mesajelor interne și externe. |
| Conducere și specialiști | Clarifică limitele de autoritate și identifică obligațiile care necesită analiză. |
3. Pregătiți sala și regulile exercițiului
Aduceți lista actualizată a contactelor de urgență, instrucțiunile de raportare, planul de continuitate și fluxul de avizare a comunicărilor. Folosiți copii offline, astfel încât discuția să poată simula indisponibilitatea sistemelor obișnuite. Verificați datele de contact printr-o etapă internă stabilită în prealabil; nu luați prin surprindere echipele reale de intervenție cu apeluri neanunțate. Marcați clar toate materialele cu mențiunea de exercițiu.
Anunțați regulile cu voce tare: participanții descriu acțiunile, nu le execută practic; nu se fac modificări în producție, resetări de conturi sau notificări reale către clienți; orice incident real oprește imediat simularea. Aspectele necunoscute trebuie consemnate deschis, nu acoperite cu presupuneri comode. Dacă cineva afirmă că „departamentul IT va restaura totul”, întrebați ce procedură aprobată și ce responsabil susțin această ipoteză.
4. Urmați agenda propusă de 60 de minute
Organizația fictivă este o companie mică de servicii, cu un spațiu comun de lucru pe documente, un flux de asistență pentru clienți și livrabile programate pentru acea după-amiază. Adaptați aceste detalii la funcțiuni similare dacă este necesar. Nu folosiți nume reale de clienți sau date confidențiale veritabile. Facilitatorul introduce informațiile treptat, forțând echipa să decidă în condiții de incertitudine.
| Timp | Etapă | Întrebare de clarificat |
|---|---|---|
| 0–10 minute | Informare și roluri | Ce atribuții are fiecare persoană și cum consemnăm lacunele? |
| 10–20 minute | Inject 1: fișiere inaccesibile | Cum se raportează problema și pe ce canal se escaladează? |
| 20–30 minute | Inject 2: chatul intern devine instabil | Cum ne coordonăm prin canalul alternativ aprobat? |
| 30–40 minute | Inject 3: clienții cer explicații | Cine avizează comunicatul și noul flux temporar de lucru? |
| 40–50 minute | Inject 4: incertitudini privind recuperarea | Ce priorități operaționale și informații ghidează răspunsul? |
| 50–60 minute | Analiză post-exercițiu | Ce măsuri cer responsabili desemnați, termene și verificare? |
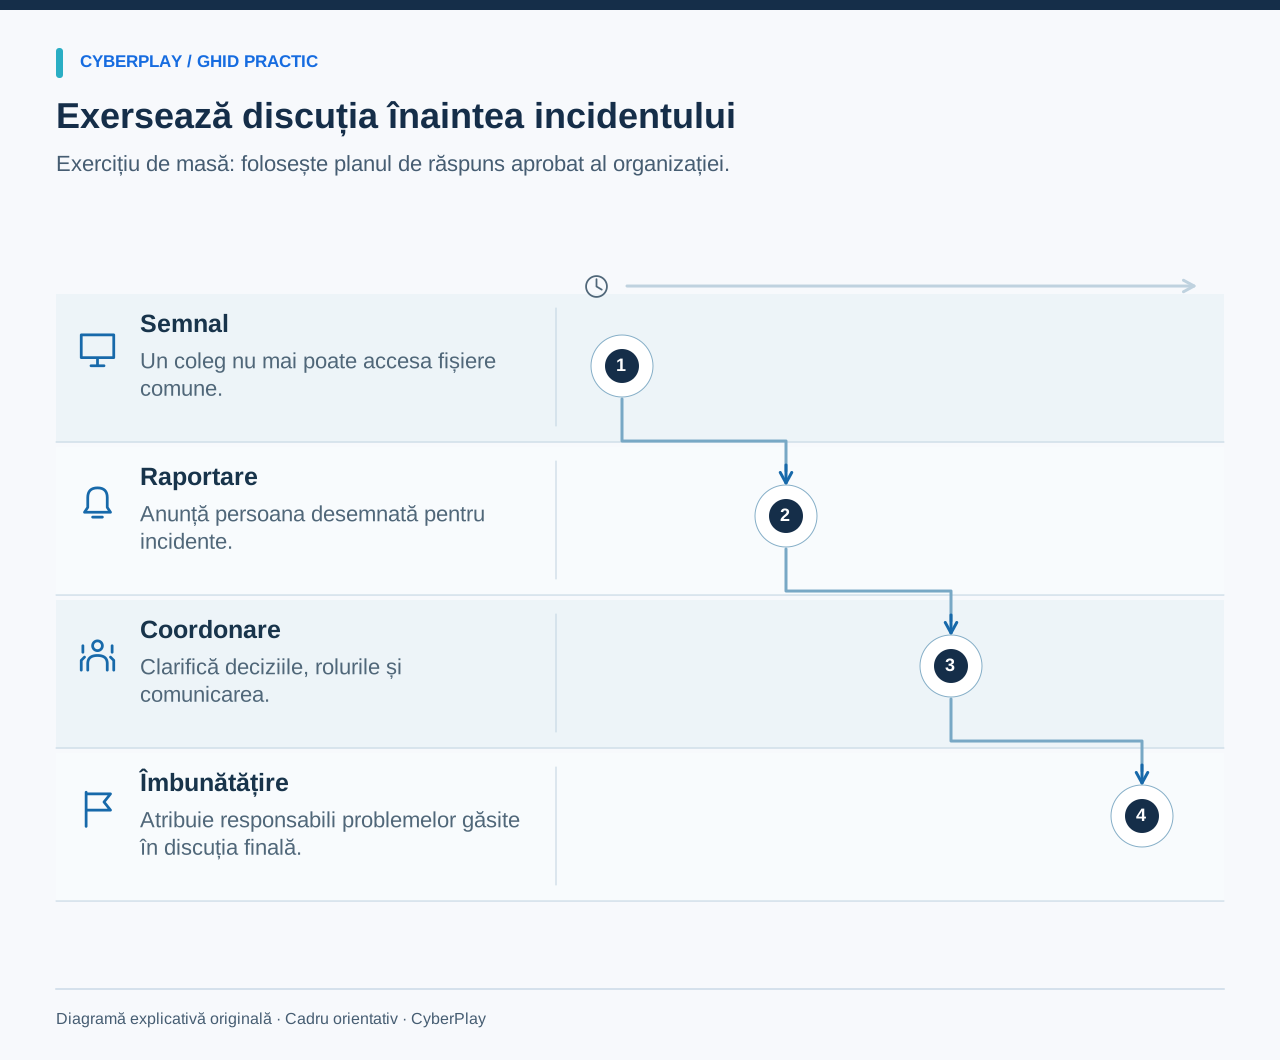
5. Inject 1: un angajat nu poate deschide fișierele comune
Citiți următoarea actualizare fictivă: „La ora 09:10, un coleg semnalează că mai multe fișiere comune au denumiri ciudate și nu se deschid. Un alt angajat raportează un mesaj care solicită o plată direct pe ecranul laptopului de serviciu. Canalul oficial de raportare funcționează normal.” Rugați echipa să descrie prima notificare, cine o preia și cum află conducerea operațională că activitatea poate fi perturbată.
Rolul angajatului este să respecte instrucțiunile aprobate de raportare și prim răspuns, transmițând observații clare și precise. Participanții nu trebuie să improvizeze măsuri tehnice de izolare. Recomandările CISA privind atacurile ransomware subliniază importanța izolării coordonate și conservarea probelor; acțiuni precum deconectarea de la rețea sau oprirea echipamentelor au implicații operaționale majore și țin exclusiv de procedura autorizată și de echipa de intervenție.
- Ce fapte sunt verificate și ce elemente reprezintă simple presupuneri?
- Cine are autoritatea de a declara sau coordona incidentul?
- Ce trebuie să facă angajatul care a semnalat problema în așteptarea instrucțiunilor?
- Cum se gestionează sesizarea dacă persoana principală de contact nu răspunde?
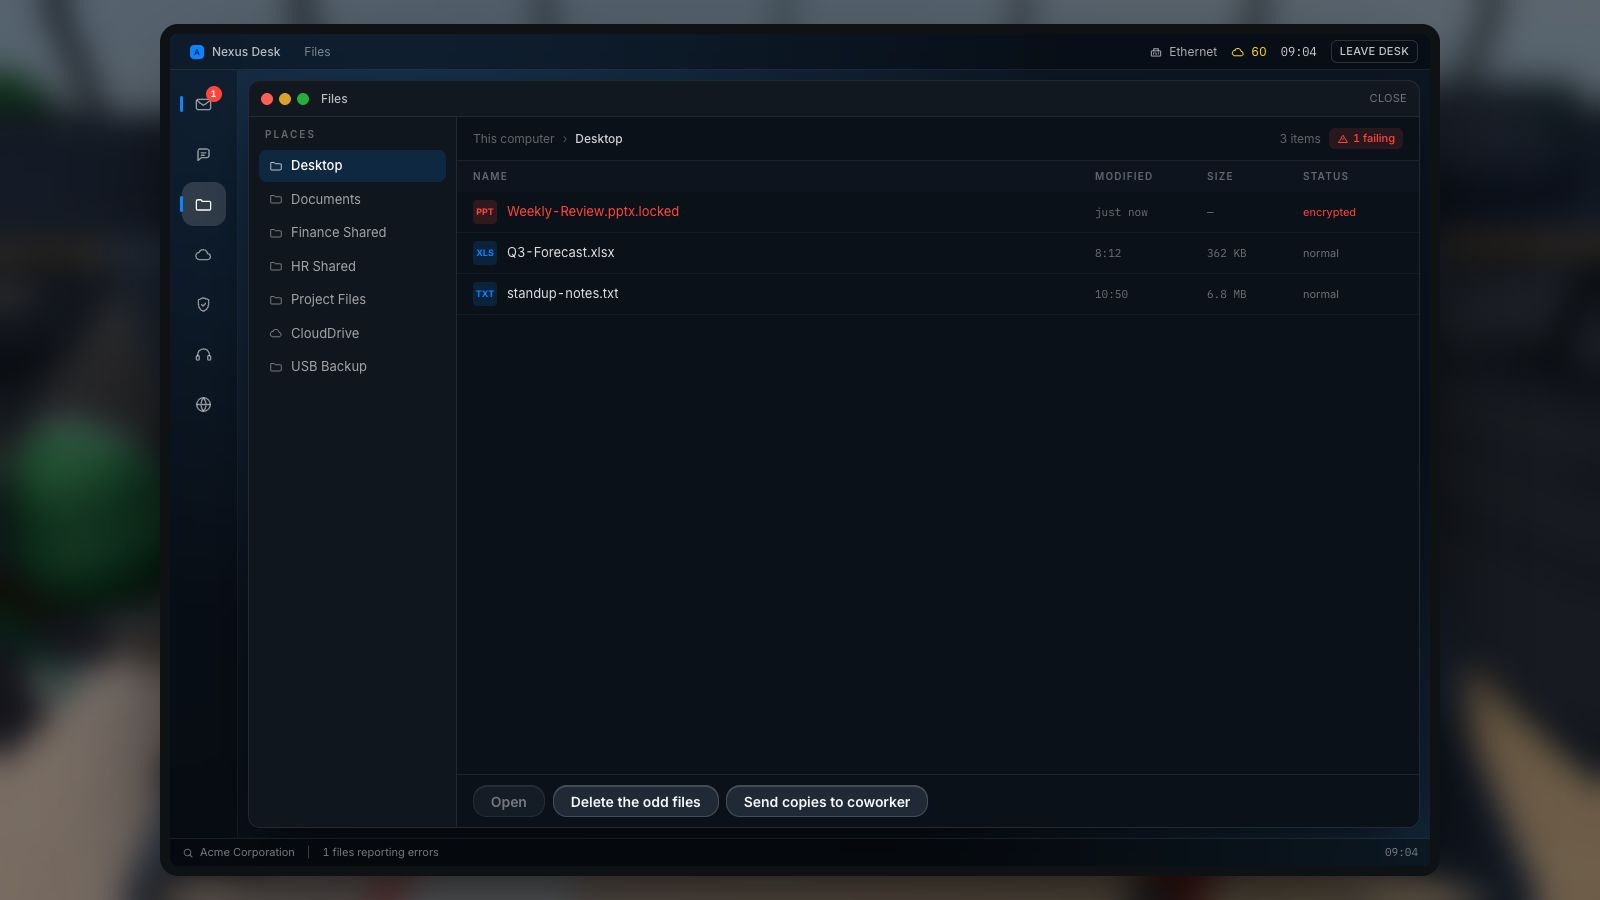
Mărește imaginea · Captură din joc · Interfață în engleză
- Caută un tipar mai larg
Caută și alte modificări neobișnuite; o singură eroare de fișier nu stabilește cauza sau diagnosticul.
- Respectă procedura de incident
Urmează procesul aprobat și contactează responsabilii de incidente; măsurile tehnice de limitare revin echipei autorizate, conform procedurii.
Sursele secțiunii: Ghidul #StopRansomware
6. Inject 2: canalul obișnuit de chat nu mai este de încredere
Citiți această actualizare fictivă: „La ora 09:25, unii angajați nu mai pot accesa platforma internă de chat. Pe un grup existent apare un mesaj din partea unui presupus coleg de la suport, care le cere tuturor să intre într-un canal public de discuții pentru instrucțiunile de recuperare.” Întrebați cum validează echipa acest mesaj și unde este documentat canalul oficial de rezervă.
Nu presupuneți că un mesaj este legitim doar pentru că a apărut pe un grup cunoscut. Coordonatorul de incident ar trebui să indice canalul alternativ aprobat și modul în care echipa recunoaște instrucțiunile oficiale. Dacă nu există o soluție de rezervă prestabilită, notați această lipsă și stabiliți cine trebuie să o definească. Evitați crearea unor grupuri reale de urgență în timpul simulării fără a urma procesul formal de aprobare și securitate.
7. Inject 3: presiunea clienților favorizează ocolirea procedurilor
Citiți această actualizare fictivă: „La ora 09:40, un client cere urgent informații despre stadiul lucrărilor. Un membru al echipei propune încărcarea exportului de date de ieri într-un cont personal de stocare în cloud pentru a nu bloca activitatea. Fișierul ar putea conține date care nu mai sunt de actualitate.” Întrebați cine are dreptul să aprobe continuitatea, ce date pot fi utilizate în siguranță și cine avizează mesajul extern.
8. Inject 4: termenul de restaurare și expunerea datelor rămân incerte
Citiți această actualizare fictivă: „La ora 10:00, echipa de răspuns nu a confirmat când va redeveni disponibil spațiul comun de fișiere. O persoană susține că a extras date ale companiei. Afirmația nu a fost verificată. Conducerea întreabă ce servicii ar trebui restaurate mai întâi și ce li se poate comunica clienților.” Cereți participanților să separe faptele verificate, afirmațiile neverificate și necunoscutele în registrul de decizii.
Responsabilul de proces poate prioritiza serviciile esențiale, în timp ce echipa tehnică evaluează opțiunile de recuperare. Specialiștii desemnați analizează eventualele obligații de notificare sau cerințe legale și contractuale. Nu inventați termene arbitrare de raportare și nu permiteți angajaților fără atribuții să negocieze cu atacatorul. Exercițiul trebuie să clarifice cine deține autoritatea acestor decizii și de ce date are nevoie.
9. Analiză post-exercițiu: registru de decizii și acțiuni corective
Analizați ce a funcționat bine, unde s-a bazat echipa pe simple presupuneri și ce lipsă de procedură a îngreunat luarea deciziilor. Consemnați fiecare deficiență într-o formă acționabilă. O observație precum „comunicarea a fost deficitară” este prea vagă. Formulați în schimb: „Publicarea și verificarea canalului alternativ de contact pentru incidente, în sarcina coordonatorului de incident, înainte de următorul exercițiu”.
| Câmp registru | Ce se consemnează |
|---|---|
| Observație | Punctul exact unde o decizie sau un transfer de informații s-a blocat. |
| Consecință | Ce activitate operațională sau de răspuns ar putea fi amânată ori gestionată greșit. |
| Măsură | Schimbarea concretă necesară pentru remedierea problemei semnalate. |
| Responsabil și termen | Persoana răspunzătoare de implementarea modificării și data limită convenită. |
| Verificare | Modul prin care echipa va testa funcționarea noului flux stabilit. |
10. Validați îmbunătățirile și asigurați exersarea individuală
Distribuiți registrul de decizii conform fluxului intern stabilit și programați o ședință pentru monitorizarea măsurilor. Păstrați notițele exercițiului strict la nivelul necesar acestui scop. La următoarea sesiune, modificați o variabilă cheie — cum ar fi indisponibilitatea persoanei de contact sau a unui alt serviciu — pentru a vedea dacă noile proceduri rezistă. Un exercițiu de masă nu certifică de la sine restaurarea corectă a copiilor de rezervă sau testarea planului tehnic de recuperare.
Scenariile CyberPlay dedicate atacurilor ransomware permit exersarea individuală înainte sau după analiza de grup. Folosiți catalogul tematic pentru a alege un joc relevant, apoi conectați fiecare decizie cu traseul real de escaladare. Păstrați o distincție clară: simularea interactivă antrenează reflexele individuale, exercițiul de masă armonizează coordonarea, iar recuperarea tehnică presupune validare dedicată.
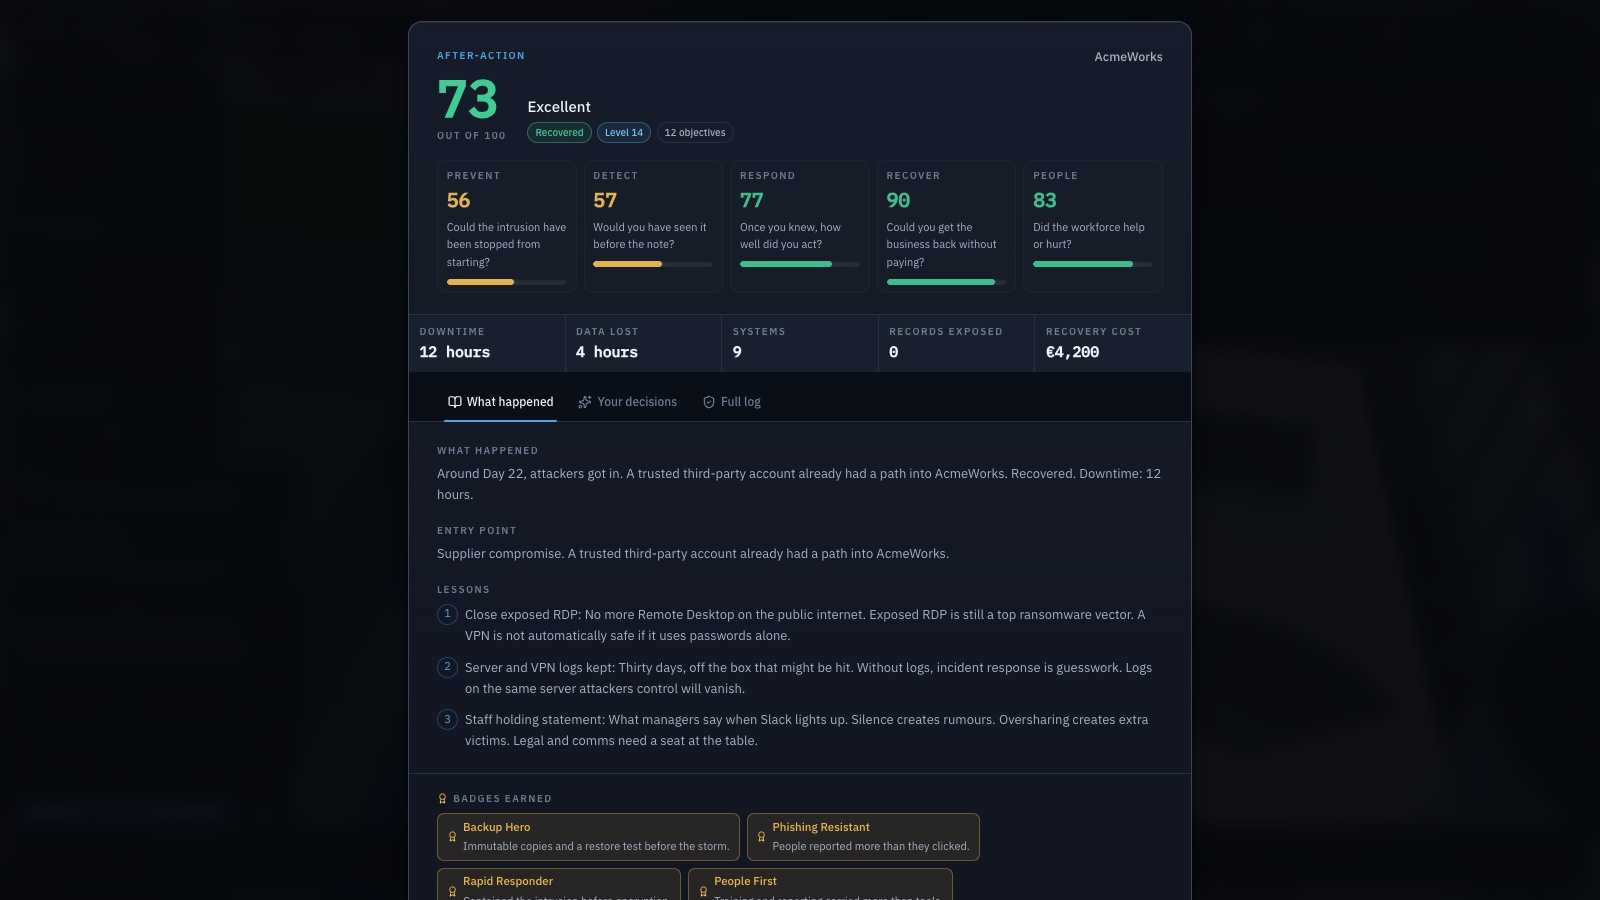
Mărește imaginea · Captură din joc · Interfață în engleză
- Analizează ce poate fi recuperat
Identifică ce activități pot fi recuperate și ce dependențe sau informații lipsă necesită o evaluare autorizată.
- Verifică restaurările prin testare
Testează restaurările printr-un proces autorizat; cifrele de recuperare din joc ilustrează un scenariu și nu sunt date operaționale.
Materiale de descărcat
Exersează o decizie de la serviciu
Alege un joc despre ransomware și verifică limbile disponibile în pagina sa. Folosește discuția în română pentru a conecta decizia individuală cu procedura de raportare.
Vezi jocurile de practicăSurse și lecturi suplimentare
- Recomandări și considerații privind răspunsul la incidente — SP 800-61, revizia 3 — NIST. Accesat la 2026-09-13
- Scenarii de securitate cibernetică — CISA. Accesat la 2026-09-13
- Ghidul #StopRansomware — CISA și agențiile partenere. Accesat la 2026-09-13
Continuă explorarea
- Plan de instruire în securitate cibernetică: calendar practic pe 12 luni
Folosește un calendar editabil pe 12 luni pentru instruirea în securitate cibernetică, cu obiective de decizie, roluri, debriefing și evaluări utile.
RO · 10 min de lectură - Indicatori pentru instruirea în securitate cibernetică: dincolo de participare
Măsurați conștientizarea securității printr-un dicționar practic de indicatori: participare, decizii, retenție, raportare, comparații corecte și limite clare.
RO · 10 min de lectură - Exerciții de inginerie socială: solicitări false și verificarea plăților
Organizați exerciții practice de inginerie socială pentru suport IT fals, modificări de conturi bancare și clonare vocală, cu scenarii de dialog și debriefing.
RO · 9 min de lectură - Sincronizare în cloud sau backup? Cum îți recuperezi fișierele
Află diferența dintre sincronizare în cloud, istoricul versiunilor și backup. Urmărește un fișier fictiv și vezi ce să întrebi echipa IT despre recuperare.
RO · 9 min de lectură - Semnele unui atac ransomware: ce faci în primele minute
Fișiere devenite brusc ilizibile sau redenumite? Învață semnele de ransomware, primii pași siguri și cum să raportezi util către IT. Exersează răspunsul în română.
RO · 9 min de lectură - Exemple de e-mailuri de phishing pentru instruire: verifică și raportează
Exemple fictive de e-mailuri de phishing pentru HR, facturi, livrări și autentificări, plus mesaje legitime de control. Include decizii sigure și debriefing.
RO · 9 min de lectură