Echipa editorială CyberPlay · Publicat la · Actualizat la · 9 min de lectură
Ghid și exerciții în română
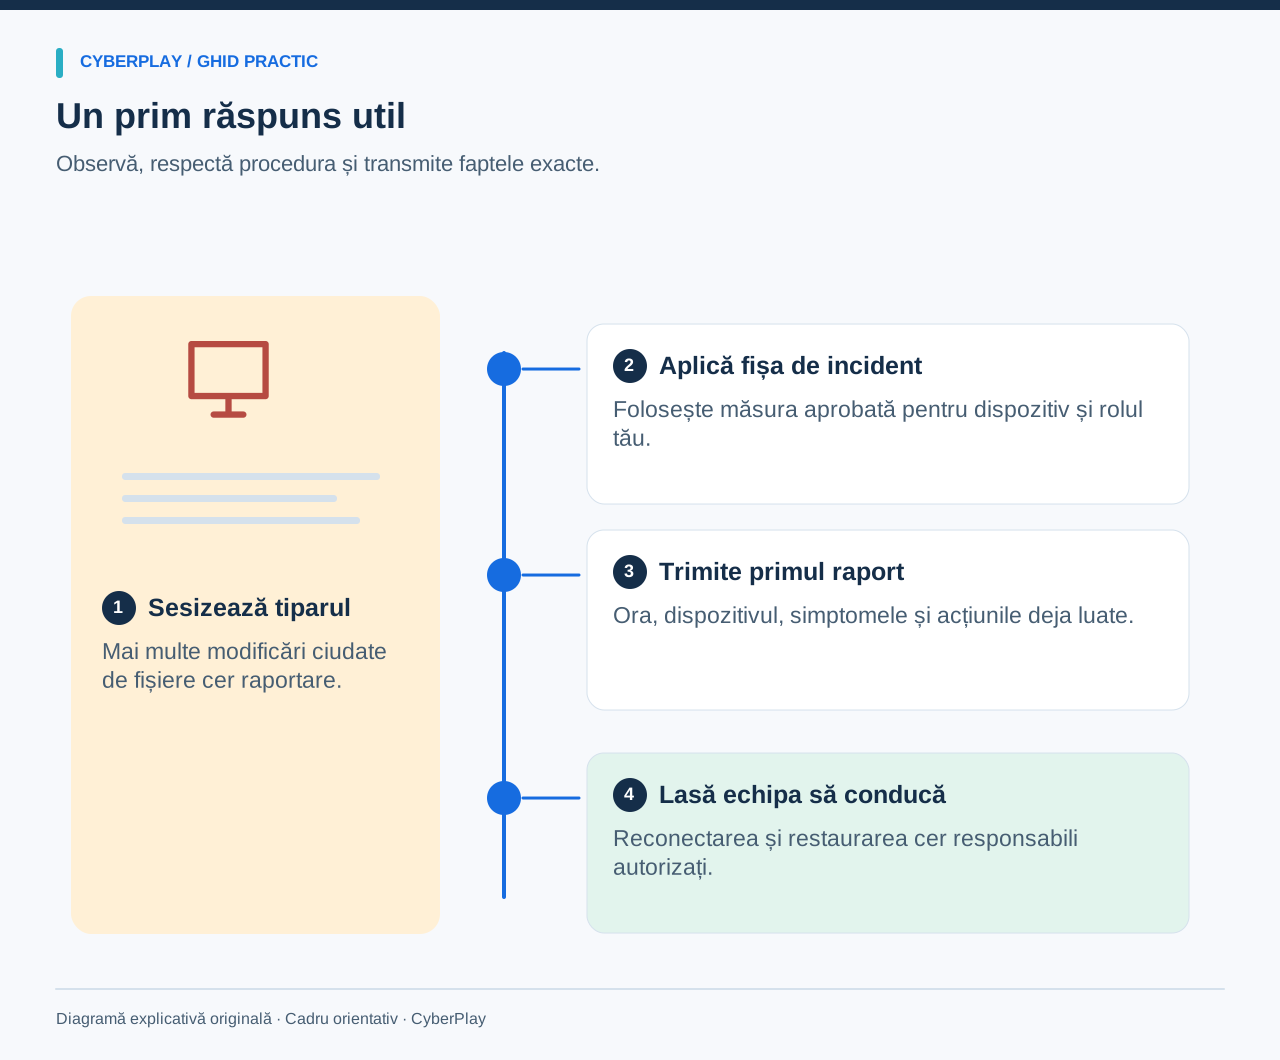
Dacă mai multe fișiere de lucru devin brusc ilizibile sau își schimbă numele, în special alături de un mesaj de răscumpărare sau de relatări similare din partea colegilor, oprește activitatea obișnuită și aplică procedura de incident a organizației tale. Urmează instrucțiunile aprobate pentru dispozitivul afectat și contactează prompt echipa desemnată de răspuns. Raportează ce ai observat și ce ai făcut deja; nu trebuie să demonstrezi că este ransomware înainte de a semnala o îngrijorare.
O aplicație care funcționează lent nu reprezintă, în sine, un diagnostic de ransomware. Acest ghid îi ajută pe angajați să recunoască un tipar îngrijorător și să facă un transfer util de informații în primele minute. El nu transformă un angajat din prima linie în coordonatorul tehnic al incidentului. Măsura corectă de izolare depinde de sistem, de procedura angajatorului și de eventualele consecințe operaționale sau de siguranță.
Idei de reținut
- Raportează un tipar îngrijorător fără a aștepta o cerere de răscumpărare.
- Urmează procedura aprobată de izolare pentru dispozitivul și rolul tău.
- Transmite echipei orele exacte, simptomele, detaliile dispozitivului și acțiunile deja întreprinse.
- Lasă investigația criminalistică, restaurarea și comunicarea externă în seama responsabililor autorizați.
1. Folosește o fișă scurtă de prim răspuns
Oprește editarea materialelor afectate și nu continua să deschizi fișiere suspecte pentru a vedea dacă problema se extinde. Folosește contactul de incident cunoscut al organizației sau canalul de rezervă documentat. Precizează dacă dispozitivul este încă conectat și cere instrucțiuni dacă procedura locală nu este clară. În mediile critice pentru siguranță, urmează traseul operațional stabilit de escaladare înainte de a aduce modificări echipamentelor.
Dacă procedura aprobată îți cere să deconectezi laptopul obișnuit de lucru de la rețea, urmează această instrucțiune. Nu generaliza acea acțiune asupra switch-urilor partajate, a utilajelor de producție sau a sistemelor pe care nu le administrezi tu. Scopul primului răspuns este de a limita interacțiunile suplimentare și de a oferi responsabililor autorizați un punct de plecare exact.
- Oprește activitatea obișnuită pe dispozitivul afectat.
- Urmează instrucțiunea aprobată de izolare specifică dispozitivului.
- Contactează canalul de incident desemnat sau alternativa de rezervă.
- Raportează observațiile și acțiunile, inclusiv eventualele greșeli sau incertitudini.
- Așteaptă instrucțiunile autorizate înainte de a reconecta sau restaura.
2. Recunoaște un tipar fără a inventa un diagnostic
Un atac ransomware poate bloca accesul la date sau dispozitive și poate fi însoțit de o cerere de plată. O notă de răscumpărare este un motiv evident de escaladare, însă o raportare poate fi utilă mult mai devreme. Mai multe fișiere devenite ilizibile, extensii neașteptate, o serie rapidă de modificări și un coleg care descrie probleme similare formează un tipar mult mai îngrijorător decât o simplă eroare izolată.
Erorile obișnuite de software, defecțiunile de stocare și sincronizările legitime de mari dimensiuni pot genera simptome asemănătoare. Nu invoca o anumită familie de malware sau o cale de intrare dacă echipa de răspuns nu a stabilit-o deja. Formularea „Trei fișiere partajate și-au schimbat numele în jurul orei 14:20” este mult mai utilă decât „A fost spartă toată compania”.
| Observație | Ce susține | Ce nu dovedește |
|---|---|---|
| O singură aplicație lentă | O problemă ce merită verificată prin suportul tehnic obișnuit. | Ransomware sau un incident extins la nivelul întregii companii. |
| Mai multe fișiere devenite brusc ilizibile sau redenumite | Un tipar ce trebuie raportat prompt. | Cauza exactă sau fiecare locație afectată. |
| Un coleg semnalează modificări neobișnuite similare | Un posibil impact mai larg ce merită menționat. | Permisiunea de a inspecta dispozitivul colegului. |
| O cerere de plată afișată pe ecran | Escaladare urgentă prin procedura de incident. | Că plata va reda accesul sau că afirmațiile atacatorului sunt reale. |
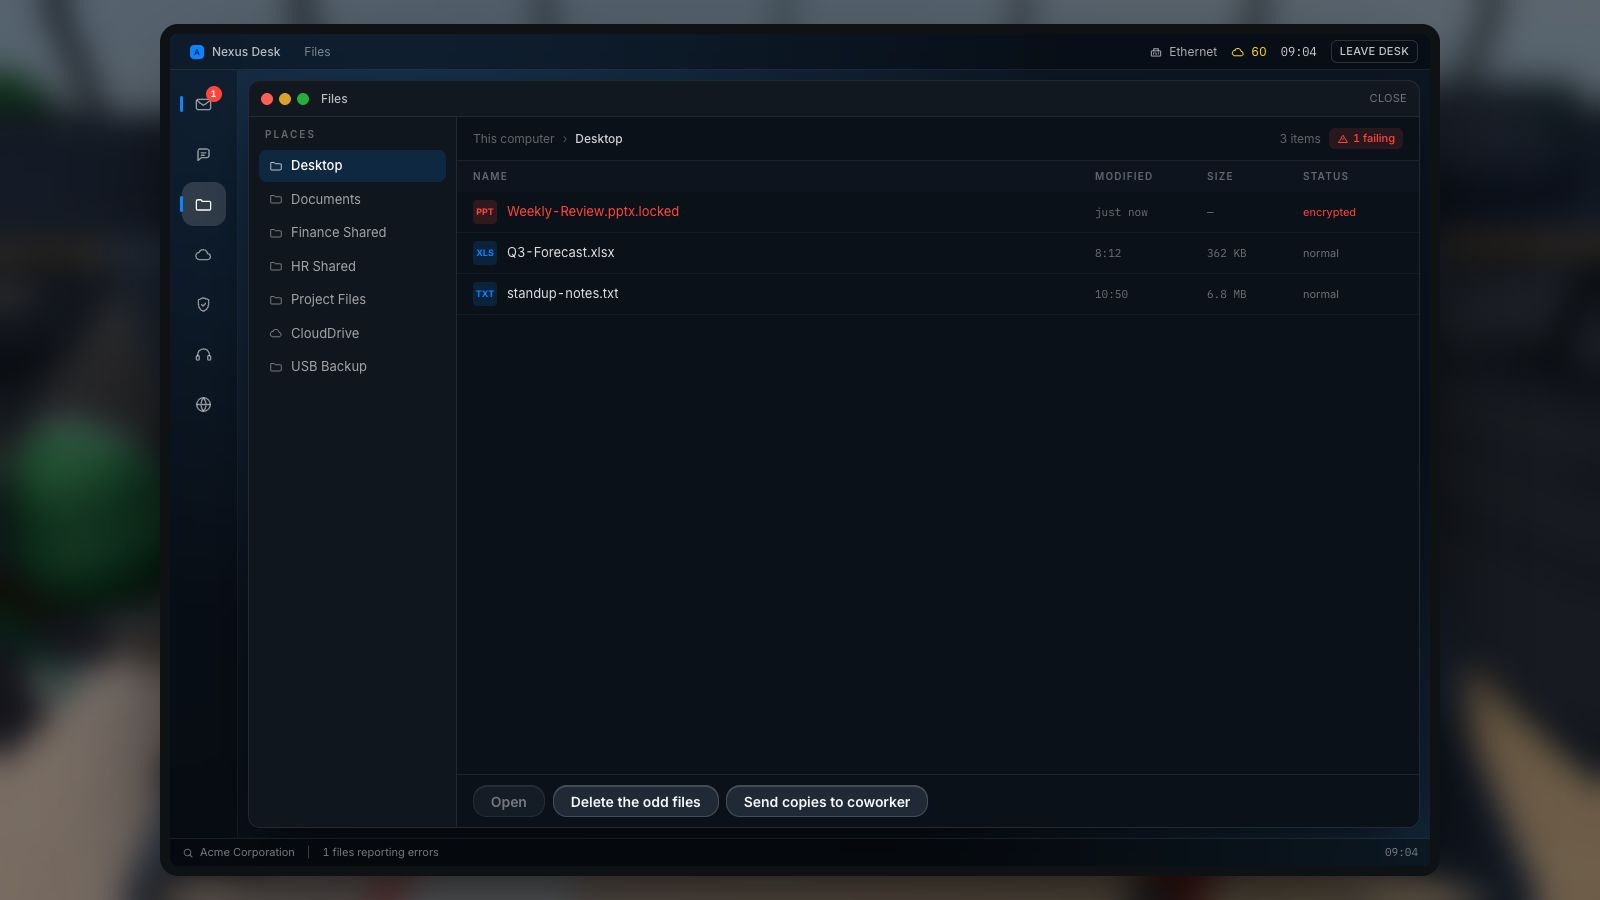
Mărește imaginea · Captură din joc · Interfață în engleză
- Caută un tipar mai larg
Caută și alte modificări neobișnuite; o singură eroare de fișier nu stabilește cauza sau diagnosticul.
- Respectă procedura de incident
Urmează procesul aprobat și contactează responsabilii de incidente; măsurile tehnice de limitare revin echipei autorizate, conform procedurii.
Sursele secțiunii: Răspunsul la un atac de tip ransomware
3. Înțelege unde se oprește rolul tău de angajat
Ghidul NCSC de răspuns la ransomware recomandă deconectarea dispozitivelor afectate de la conexiunile de rețea. Pașii săi mai ampli de recuperare se adresează organizațiilor care gestionează un incident. Angajații trebuie să aplice procedura autorizată de angajator pentru rolul și dispozitivul lor; simpla existență a unei liste publice de verificare nu oferă permisiunea de a șterge computere sau de a modifica întreaga rețea.
Oprirea alimentării, repornirea, modificarea setărilor de securitate sau încercarea de eliminare pot avea consecințe asupra probelor, disponibilității și recuperării. Nu improviza astfel de acțiuni. Dacă un eveniment suspect implică echipamente medicale, industriale sau operaționale, contactează imediat persoanele responsabile pe linie operațională și de securitate. Siguranța persoanelor și procedurile stabilite pentru echipamente guvernează acțiunea.
Sursele secțiunii: Răspunsul la un atac de tip ransomware · Recomandări pentru răspunsul la incidente, SP 800-61 Rev. 3
4. Trimite către IT un prim mesaj cu adevărat util
Raportul tău ar trebui să permită echipei de răspuns să localizeze problema și să reconstituie debutul cronologiei. Folosește eticheta de inventar sau numele dispozitivului dacă sunt ușor accesibile, fără a te expune la riscuri suplimentare. Precizează aplicația sau spațiul de lucru afectat și dacă altcineva a mai raportat simptome similare. Menționează dacă orele transmise sunt aproximative.
Un prim raport fictiv ar putea suna astfel: „În jurul orei 14:20, două tabele de proiect de pe laptopul meu de lucru nu s-au mai deschis, iar numele fișierelor s-au schimbat. Un coleg a semnalat aceeași problemă. Am oprit editarea. Am deconectat acest laptop de la Wi-Fi conform fișei de incident și am sunat la acest număr din lista de contacte aprobată. Nu am repornit și nu am restaurat nimic. Sunt disponibil la numărul de apel stabilit.”
| Câmp raport | Detaliu util |
|---|---|
| Când | Ora primei observări, fusul orar și dacă este o estimare aproximativă. |
| Unde | Identificatorul dispozitivului de lucru și aplicația afectată. |
| Ce s-a schimbat | Erori vizibile, schimbări de extensii, mesaje sau relatări ale colegilor. |
| Ce a fost înainte | Acțiuni obișnuite recente, cum ar fi deschiderea unui atașament, fără ipoteze. |
| Ce ai făcut | Orice izolare, repornire, clic, introducere de date sau încercare de recuperare. |
| Cum te găsesc | Canalul de apel stabilit și dependența operațională imediată. |

Mărește imaginea · Captură din joc · Interfață în engleză
- Include ora și dispozitivul
Raportează simptomele observate, momentul apariției și dispozitivul afectat prin traseul de raportare aprobat de organizație.
- Distinge observația de diagnostic
Separă observațiile directe de cauzele suspectate, astfel încât echipa de intervenție să investigheze fără presupuneri premature.
5. Folosește un canal de încredere și păstrează contextul
Dacă e-mailul sau aplicația de chat sunt indisponibile, folosește canalul de rezervă documentat pentru incidente, în loc să intri pe un grup nou promovat printr-un mesaj neașteptat. Un atacator poate profita de întrerupere pentru a oferi asistență falsă de recuperare. Verifică independent orice instrucțiune prin care ți se cere să instalezi software, să introduci un cod sau să muți datele companiei într-o altă locație.
Păstrează mesajul suspect original sau informațiile de pe ecran în limitele permise de politică. Descrie-le sau folosește metoda aprobată de transmitere a probelor; nu trimite mai departe un atașament periculos către colegi și nu publica pe un canal deschis capturi de ecran care conțin date ale clienților. Evită să transmiți mai multe informații confidențiale decât au nevoie cei care investighează. Lasă-i pe ei să decidă dacă un fișier sau dispozitiv trebuie preluat pentru analiză.
Sursele secțiunii: Recomandări pentru răspunsul la incidente, SP 800-61 Rev. 3
6. Lasă restaurarea și deciziile externe în seama responsabililor
Nu conecta un disc extern de backup și nu restaura o versiune mai veche pe dispozitivul suspect în timp ce aștepți. Echipa de răspuns trebuie să evalueze sistemul, sursa de recuperare și dependențele. O copie mai veche poate fi utilizabilă, dar incompletă, iar o copie recentă ar putea fi, la rândul ei, afectată. Explică ce activitate este cea mai urgentă și când ai văzut ultima dată o versiune corectă, în loc să promiți un termen de recuperare.
Nu negocia cu atacatorii, nu promite plăți și nu le spune clienților că datele au fost furate bazându-te doar pe un mesaj de pe ecran. Responsabilii de business, de securitate, juridici și de comunicare evaluează aceste decizii prin planul de incident. Rolul tău este să oferi fapte reale și să aplici procesul aprobat de continuitate. Încărcarea pe conturi personale de stocare în cloud sau exporturile improvizate pot genera noi probleme de securitate a datelor în plină criză.
Sursele secțiunii: Răspunsul la un atac de tip ransomware
7. Exersează predarea incidentului în Ransomware Reaction
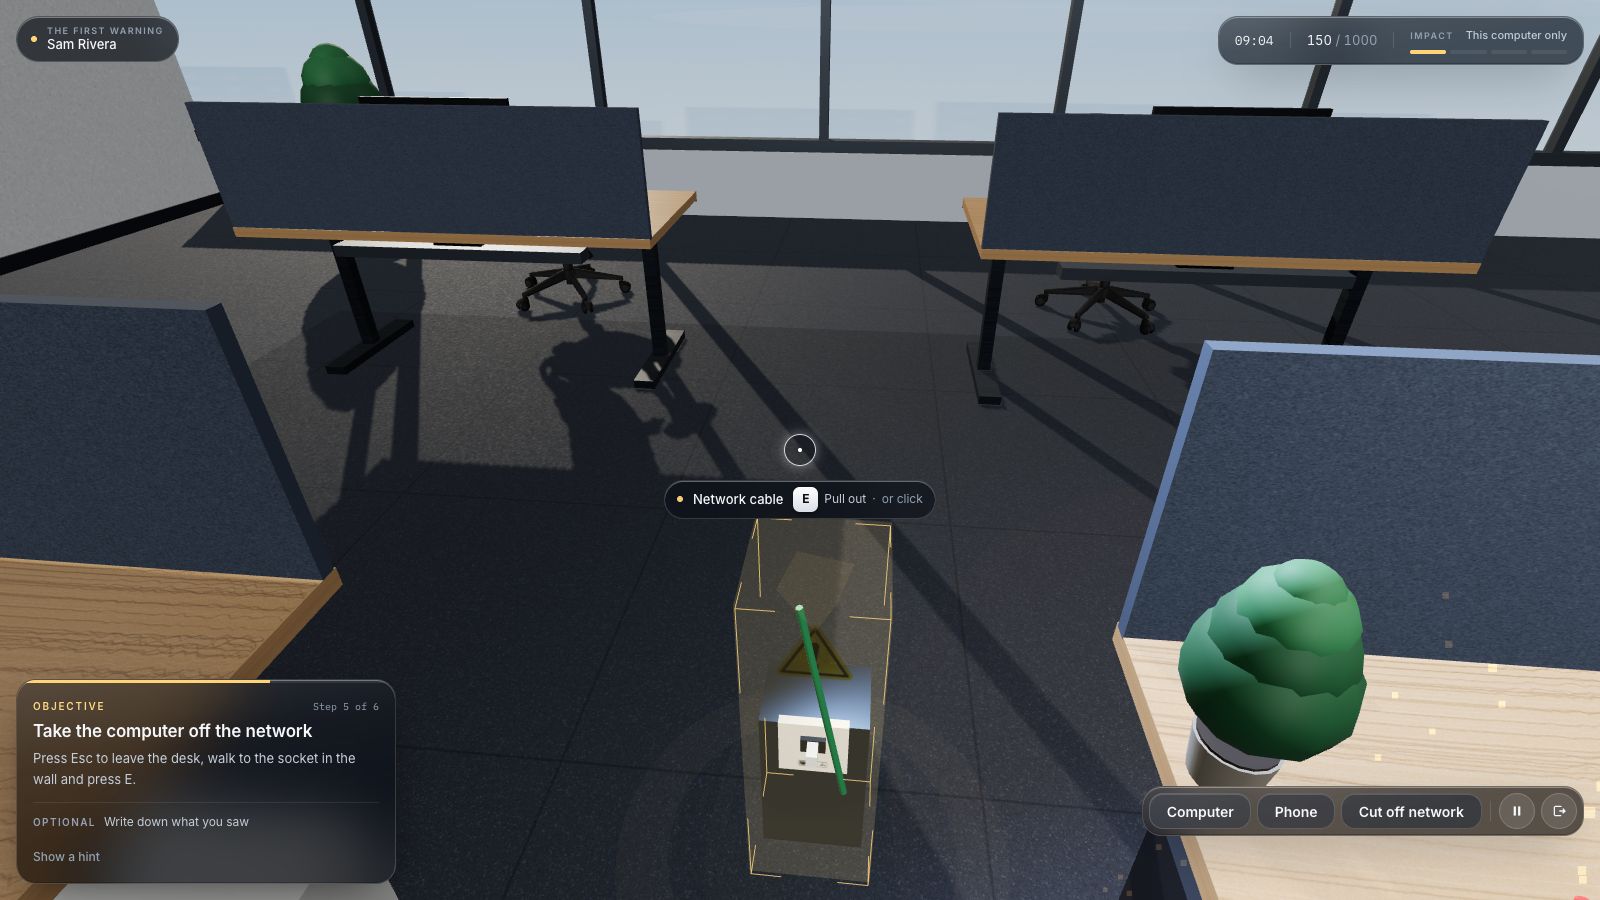
Ransomware Reaction pune la dispoziție o stație de lucru fictivă cu fișiere care se modifică, conexiune de rețea, un apel la helpdesk și o cronologie a răspunsului. Scenariul Locked Out începe cu încetiniri, anomalii la sincronizare în cloud și îngrijorarea unui coleg înainte de apariția unei cereri de răscumpărare. Jucătorul poate analiza tiparul, poate folosi comanda simulată de izolare a stației și poate raporta incidentul.
Acest ghid, interfața CyberPlay și Ransomware Reaction sunt disponibile în limba română. Imaginea prezintă secvențe reale de joc cu textul în limba engleză. Scenariul comprimă evenimentele în scop de instruire; durata acestuia nu garantează viteza cu care se dezvoltă sau poate fi oprit un incident real. După joc, transpune acțiunea fictivă de deconectare în instrucțiunile reale pentru dispozitivul din organizația ta, inclusiv pentru situațiile în care doar un operator autorizat are voie să intervină.
8. Testează raportarea înainte de apariția cererii de răscumpărare
Folosește o succesiune neobișnuită de simptome pentru a verifica decizia după joc. Solicită un raport scurt și sursa următoarei instrucțiuni pe care trebuie să o urmeze angajatul. Exercițiul se desfășoară doar pe hârtie sau sub formă de discuție; nu crea un incident real, nu redenumi fișiere de producție și nu apela echipa de răspuns fără o simulare convenită în prealabil.
9. Pregătește datele de contact și procedura înainte de a fi nevoie de ele
Află fișa actuală de incident, contactul principal și varianta de rezervă cât timp sistemele funcționează normal. Confirmă ce acțiuni imediate au voie angajații să facă pe laptopurile obișnuite și care necesită un alt rol specializat. Cere responsabilului de plan să clarifice instrucțiunile ambigue; un afiș general nu poate ține locul unei proceduri adecvate din punct de vedere operațional.
După sesiune, notează o îmbunătățire concretă: un număr învechit, lipsa unui canal de rezervă sau o instrucțiune neclară pentru dispozitiv. Desemnează un responsabil și confirmă corectarea. O simulare de echipă poate exersa apoi coordonarea, în timp ce recuperarea tehnică necesită teste autorizate separate. Finalizarea jocului atestă participarea; proba reală de învățare este dacă angajatul gestionează un scenariu nou printr-un raport corect și un transfer adecvat de informații.
- Datele actuale de contact principale și de rezervă sunt accesibile.
- Acțiunile specifice dispozitivului și limitele acestora sunt înțelese.
- Șablonul de raportare evită parolele și datele confidențiale inutile.
- Continuitatea activității și comunicarea externă au responsabili nominalizați.
- Un scenariu de practică modificat verifică discernământul după lecția inițială.
Sursele secțiunii: Recomandări pentru răspunsul la incidente, SP 800-61 Rev. 3 · Reducerea riscurilor de malware și ransomware
Exersează această decizie în limba română
Folosește Ransomware Reaction pentru a exersa deciziile explicate în acest ghid. Ghidul, interfața CyberPlay și acest joc sunt disponibile în limba română.
Joacă Ransomware ReactionSurse și lecturi suplimentare
- Răspunsul la un atac de tip ransomware — Centrul Național de Securitate Cibernetică din Regatul Unit (NCSC). Accesat la 2026-09-13
- Recomandări pentru răspunsul la incidente, SP 800-61 Rev. 3 — NIST. Accesat la 2026-09-13
- Reducerea riscurilor de malware și ransomware — Centrul Național de Securitate Cibernetică din Regatul Unit (NCSC). Accesat la 2026-09-13
Continuă explorarea
- Exercițiu de masă ransomware: ghid pentru echipe fără pregătire tehnică
Organizează un exercițiu de masă ransomware pentru echipe non-tehnice, cu inject-uri fictive, roluri clare, decizii de escaladare și un pachet descărcabil.
RO · 9 min de lectură - Sincronizare în cloud sau backup? Cum îți recuperezi fișierele
Află diferența dintre sincronizare în cloud, istoricul versiunilor și backup. Urmărește un fișier fictiv și vezi ce să întrebi echipa IT despre recuperare.
RO · 9 min de lectură - Plan de instruire în securitate cibernetică: calendar practic pe 12 luni
Folosește un calendar editabil pe 12 luni pentru instruirea în securitate cibernetică, cu obiective de decizie, roluri, debriefing și evaluări utile.
RO · 10 min de lectură - Exemple de e-mailuri de phishing pentru instruire: verifică și raportează
Exemple fictive de e-mailuri de phishing pentru HR, facturi, livrări și autentificări, plus mesaje legitime de control. Include decizii sigure și debriefing.
RO · 9 min de lectură - Phishing prin coduri QR: cum exersezi verificarea destinației
Învață angajații să gestioneze tentativele de quishing prin verificarea destinației, validare independentă și exerciții realiste cu parcări, afișe și autentificări.
RO · 9 min de lectură - Exerciții de inginerie socială: solicitări false și verificarea plăților
Organizați exerciții practice de inginerie socială pentru suport IT fals, modificări de conturi bancare și clonare vocală, cu scenarii de dialog și debriefing.
RO · 9 min de lectură