CyberPlay-redactie · Gepubliceerd op · Bijgewerkt op · 9 min leestijd
Gids en oefeningen in het Nederlands
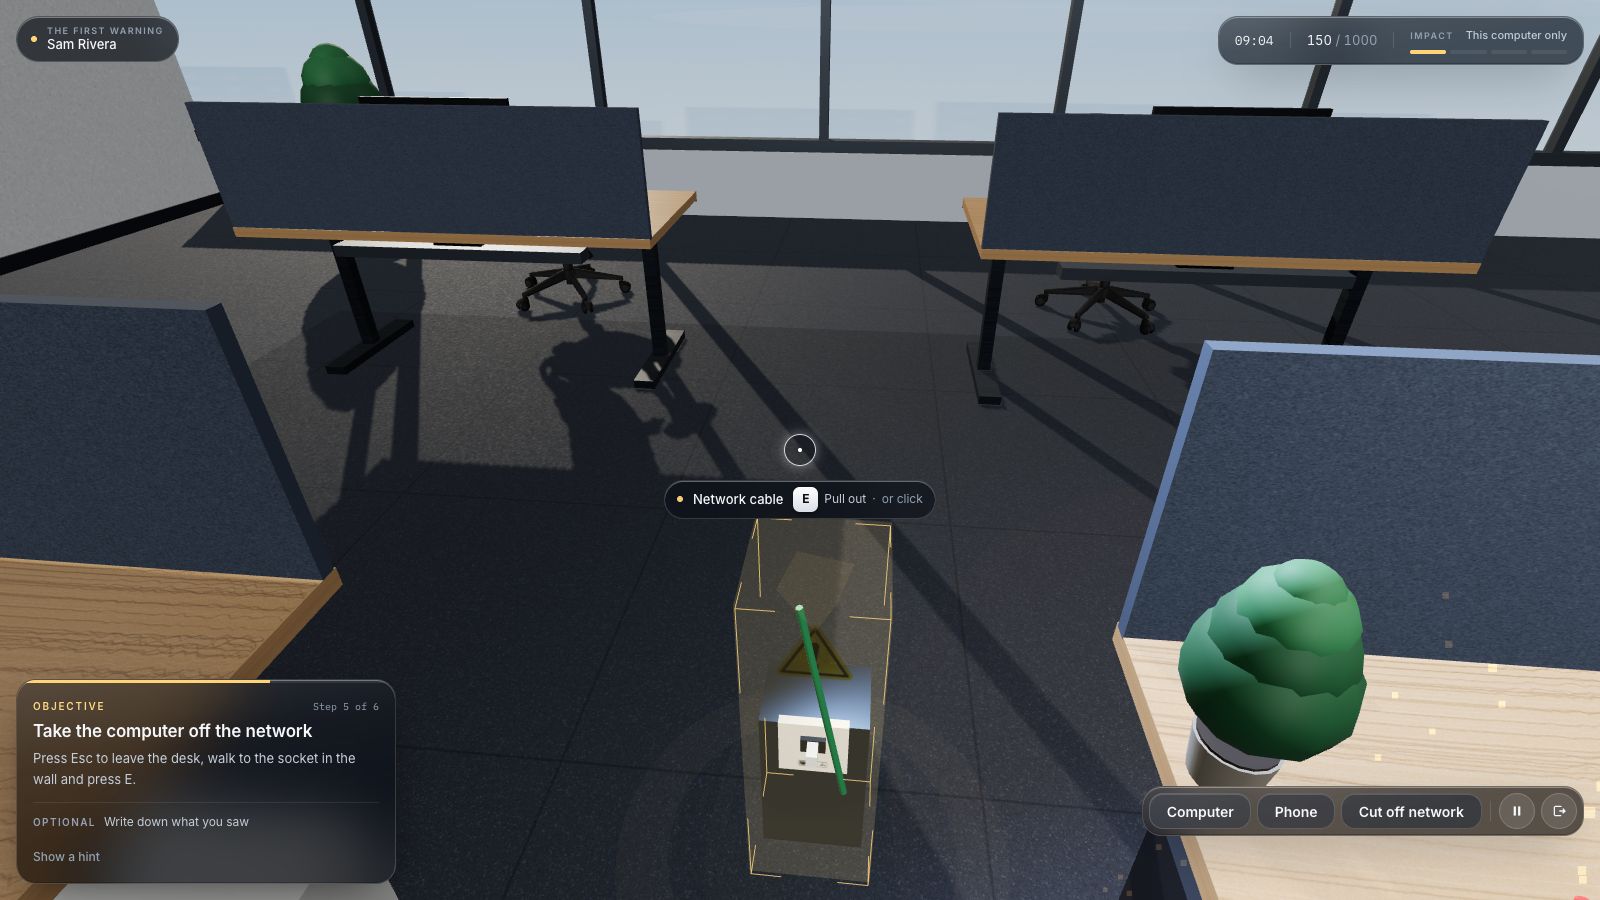
Als meerdere werkbestanden plotseling onleesbaar worden of van naam veranderen, zeker in combinatie met een losgeldbrief of vergelijkbare meldingen van collega's, stop dan met je normale werkzaamheden en volg de incidentprocedure van je organisatie. Volg de goedgekeurde instructies voor het getroffen apparaat op en neem direct contact op met het aangewezen responsteam. Meld wat je hebt waargenomen en wat je al hebt gedaan; je hoeft niet eerst te bewijzen dat het om ransomware gaat voordat je aan de bel trekt.
Een trage applicatie op zichzelf is nog geen diagnose voor ransomware. Deze handleiding helpt medewerkers een zorgwekkend patroon te herkennen en binnen de eerste minuten een nuttige overdracht te doen. Het maakt van een eerstelijnsmedewerker echter geen technisch incidentleider. De juiste inperkingsmaatregel hangt af van het systeem, de procedure van de werkgever en eventuele operationele of veiligheidsgevolgen.
Wat je meeneemt
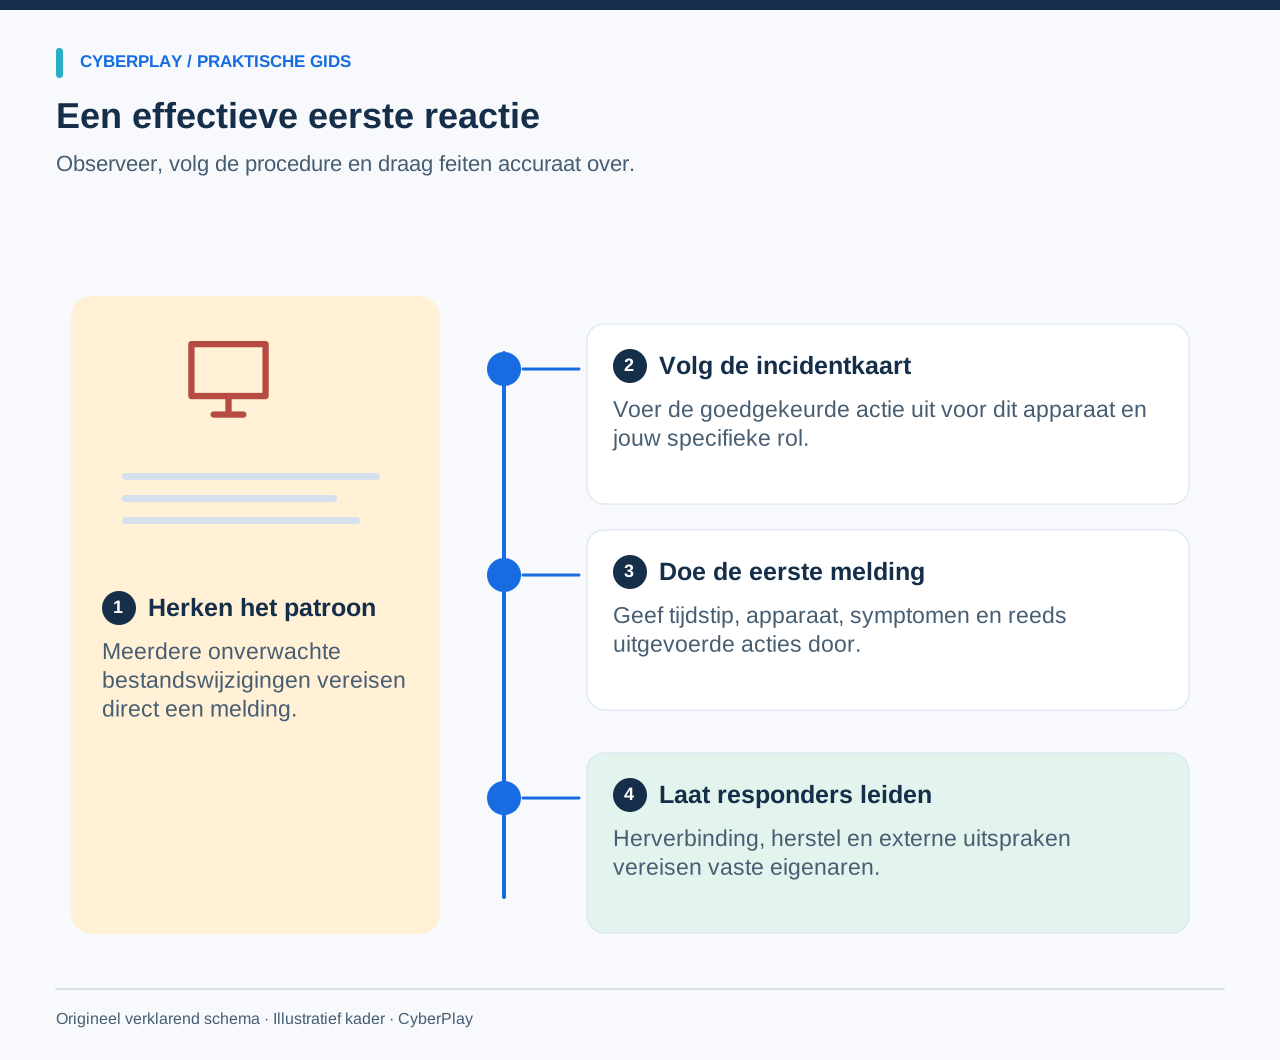
- Meld een zorgwekkend patroon direct, zonder te wachten op een losgeldbrief.
- Volg de goedgekeurde inperkingsprocedure voor jouw apparaat en rol.
- Geef responders tijdstippen, symptomen, apparaatgegevens en reeds ondernomen acties door.
- Laat forensisch onderzoek, herstel en externe communicatie over aan bevoegde eigenaren.
1. Gebruik een beknopte eerstehulpkaart
Stop met het bewerken van getroffen materiaal en blijf geen ongebruikelijke bestanden openen om te kijken of het probleem zich verspreidt. Gebruik het bekende incidentcontactpunt van de organisatie of de gedocumenteerde uitwijkoptie. Geef aan of het apparaat nog verbonden is en vraag om nadere instructies als de lokale procedure onduidelijk is. Volg in veiligheidskritieke omgevingen de vastgelegde operationele escalatieroute voordat je apparatuur aanpast.
Als de goedgekeurde procedure voorschrijft om je normale werklaptop los te koppelen van netwerkverbindingen, volg die instructie dan op. Pas die handeling niet zomaar toe op gedeelde switches, productiemachines of systemen die je niet zelf beheert. Het doel van de eerste reactie is om verdere interactie te beperken en bevoegde responders een accuraat startpunt te bieden.
- Stop met normale werkzaamheden op het getroffen apparaat.
- Volg de goedgekeurde inperkingsinstructie voor het specifieke apparaat.
- Neem contact op met het aangewezen incidentkanaal of het uitwijkkanaal.
- Meld waarnemingen en acties, inclusief vergissingen of twijfels.
- Wacht op bevoegde instructies voordat je opnieuw verbinding maakt of herstelt.
2. Herken een patroon zonder zelf een diagnose te stellen
Ransomware kan de toegang tot gegevens of apparaten blokkeren en kan gepaard gaan met een eis tot betaling. Een losgeldbrief is een duidelijke reden om te escaleren, maar een melding kan al eerder waardevol zijn. Meerdere bestanden die onleesbaar worden, onverwachte bestandsextensies, een plotselinge golf aan wijzigingen en een collega met vergelijkbare problemen vormen samen een zorgwekkender patroon dan één geïsoleerde fout.
Gewone softwarefouten, opslagstoringen en legitieme grote synchronisaties kunnen vergelijkbare symptomen veroorzaken. Wijs niet direct naar een specifieke malwarefamilie of invalshoek tenzij het responsteam dit heeft vastgesteld. „Drie gedeelde bestanden veranderden rond 14:20 uur van naam” is nuttiger dan „Het hele bedrijf is gehackt.”
| Waarneming | Wat het ondersteunt | Wat het niet bewijst |
|---|---|---|
| Eén trage applicatie | Een probleem dat controle via reguliere ondersteuning verdient. | Ransomware of een bedrijfsbreed beveiligingsincident. |
| Meerdere bestanden plots onleesbaar of hernoemd | Een patroon dat direct gemeld moet worden. | De exacte oorzaak of alle getroffen locaties. |
| Een collega meldt vergelijkbare ongewone wijzigingen | Mogelijke bredere impact om te vermelden. | Toestemming om het apparaat van de collega te inspecteren. |
| Een betalingseis op het scherm | Dringende escalatie via de incidentprocedure. | Dat betaling toegang herstelt of dat elke bewering klopt. |
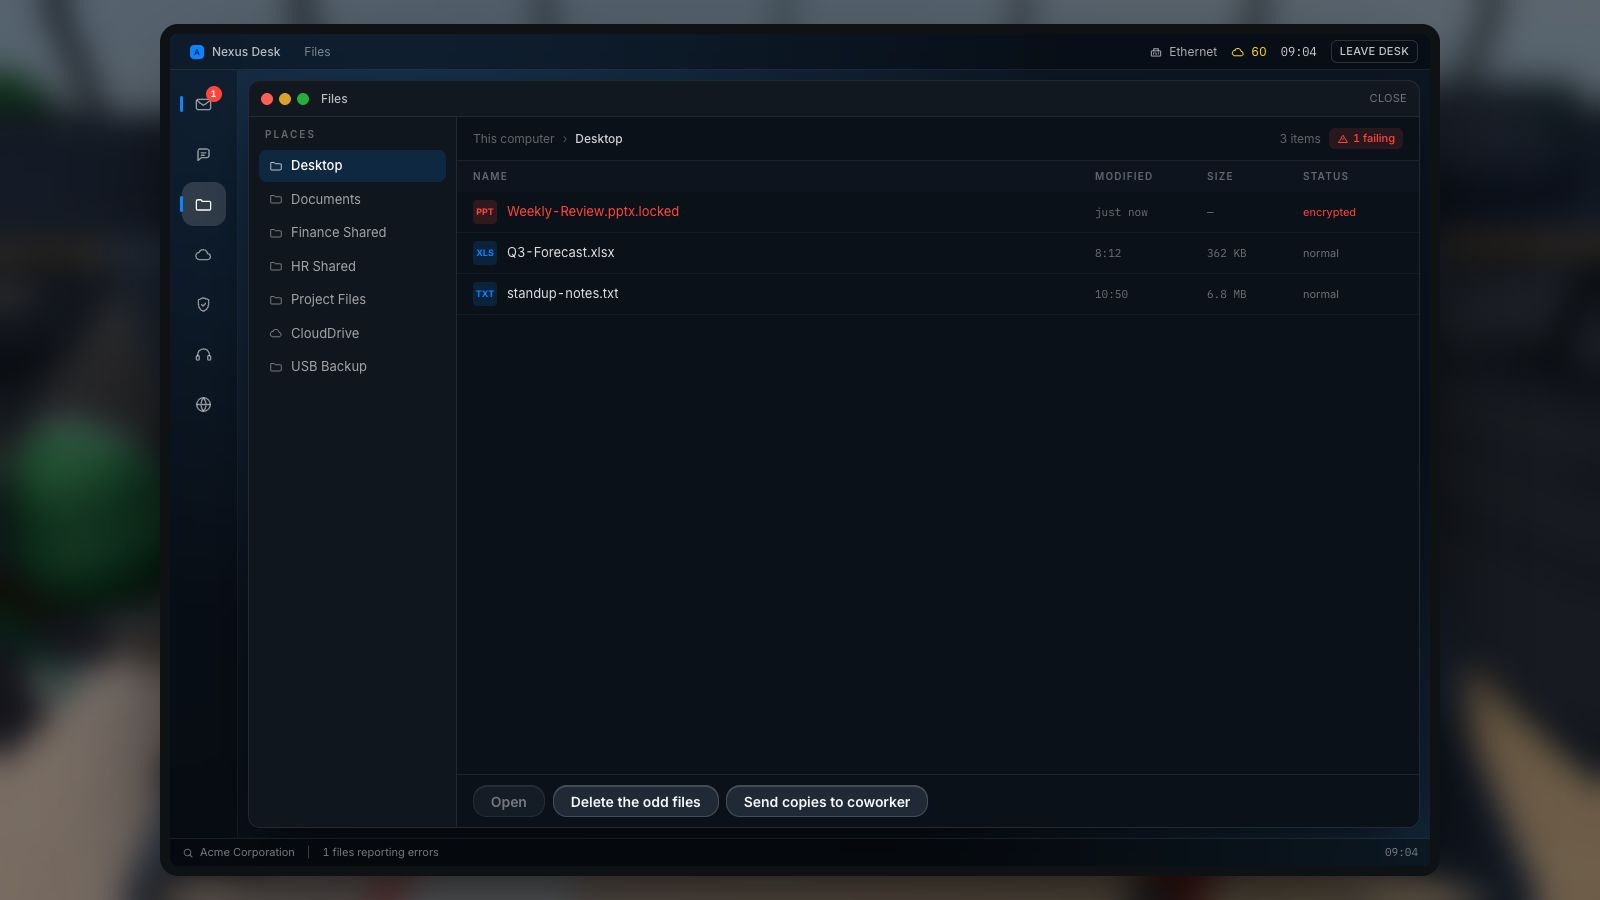
Afbeelding vergroten · Schermafbeelding uit het spel · Engelse interface
- Zoek naar bredere patronen
Zoek naar andere ongebruikelijke wijzigingen; één bestandsfout alleen stelt de oorzaak niet vast en rechtvaardigt geen diagnose.
- Volg het incidentenproces
Volg het goedgekeurde incidentenproces en raadpleeg de aangewezen contactpersonen; technische inperking volgt de bevoegde teamprocedure.
Bronnen bij dit onderdeel: Reageren op een ransomware-aanval
3. Weet waar het handelen van medewerkers ophoudt
De ransomware-richtlijnen van het Britse NCSC adviseren onder meer om getroffen apparaten los te koppelen van netwerkverbindingen. De bredere herstelstappen zijn bedoeld voor organisaties die een incident beheren. Medewerkers moeten de door hun werkgever goedgekeurde procedure voor hun specifieke rol en apparaat toepassen; het bestaan van een openbare checklist geeft geen toestemming om computers te wissen of het hele netwerk aan te passen.
Uitschakelen, opnieuw opstarten, beveiligingsinstellingen wijzigen of malware proberen te verwijderen kan gevolgen hebben voor bewijsmateriaal, beschikbaarheid en herstel. Ga zulke acties niet improviseren. Als een verdachte gebeurtenis betrekking heeft op medische, industriële of andere operationele apparatuur, neem dan onmiddellijk contact op met de verantwoordelijke operationele en beveiligingscontactpersonen. Persoonlijke veiligheid en de vastgestelde apparatuurprocedure bepalen altijd het handelen.
Bronnen bij dit onderdeel: Reageren op een ransomware-aanval · Aanbevelingen voor incidentrespons, SP 800-61 Rev. 3
4. Geef IT een nuttige eerste melding
Je melding moet de responder in staat stellen het probleem te lokaliseren en het begin van de tijdlijn te reconstrueren. Gebruik het assetlabel of de apparaatnaam als deze eenvoudig beschikbaar zijn zonder verder risico op interactie. Vermeld de getroffen applicatie of werkomgeving en of iemand anders vergelijkbare symptomen heeft gemeld. Geef bij benadering aan welke tijdstippen schattingen zijn.
Een fictieve eerste melding zou kunnen luiden: „Rond 14:20 uur konden twee projectspreadsheets op mijn werklaptop niet meer worden geopend en veranderden hun bestandsnamen. Een collega meldde hetzelfde probleem. Ik ben gestopt met bewerken. Ik heb deze laptop losgekoppeld van wifi volgens onze incidentkaart en heb dit nummer gebeld uit de goedgekeurde contactlijst. Ik heb niets opnieuw opgestart of hersteld. Ik ben bereikbaar op het afgesproken terugbelnummer.”
| Meldingsveld | Nuttig detail |
|---|---|
| Wanneer | Tijdstip van eerste waarneming, tijdzone en of het een schatting betreft. |
| Waar | Werkapparaat of asset-ID en de getroffen applicatie. |
| Wat er veranderde | Zichtbare fouten, naamswijzigingen, eisen of meldingen van collega's. |
| Wat voorafging | Recente normale handelingen, zoals het openen van een bijlage, zonder oorzaken te raden. |
| Wat je hebt gedaan | Eventuele isolatie, herstart, klik, invoer van inloggegevens of herstelpoging. |
| Hoe je te bereiken bent | De goedgekeurde terugbelroute en directe operationele afhankelijkheden. |

Afbeelding vergroten · Schermafbeelding uit het spel · Engelse interface
- Vermeld tijdstip en apparaat
Meld de waargenomen symptomen, het tijdstip en het getroffen apparaat via de goedgekeurde meldingsroute van de organisatie.
- Onderscheid waarneming van diagnose
Houd directe waarnemingen gescheiden van vermoedelijke oorzaken, zodat onderzoekers niet met een voorbarige aanname als feit werken.
5. Gebruik een betrouwbaar kanaal en behoud context
Als e-mail of chat niet beschikbaar is, volg dan de gedocumenteerde uitwijkprocedure voor incidenten in plaats van lid te worden van een nieuwe groep die via een onverwacht bericht wordt aangeprezen. Een aanvaller kan de verstoring aangrijpen om valse herstelhulp aan te bieden. Controleer instructies die je vragen software te installeren, een code in te voeren of bedrijfsgegevens naar een nieuwe locatie te verplaatsen altijd via een onafhankelijk kanaal.
Houd het oorspronkelijke verdachte bericht of de informatie op het scherm beschikbaar voor zover het beleid dat toestaat. Beschrijf het of gebruik de goedgekeurde methode voor bewijsoverdracht; stuur een gevaarlijke bijlage niet door naar collega's en plaats geen screenshots met klantgegevens in een openbaar kanaal. Voorkom dat je meer gevoelige informatie verzendt dan responders nodig hebben. Laat hen beslissen of een bestand of apparaat moet worden veiliggesteld voor onderzoek.
Bronnen bij dit onderdeel: Aanbevelingen voor incidentrespons, SP 800-61 Rev. 3
6. Laat herstel en externe besluiten over aan de verantwoordelijken
Sluit tijdens het wachten geen back-upschijf aan en zet geen ouder bestand terug op het verdachte apparaat. Het responsteam moet eerst het systeem, de herstelbron en de afhankelijkheden beoordelen. Een oudere kopie is mogelijk bruikbaar maar onvolledig, en een recente kopie kan eveneens besmet zijn. Leg uit welk werk de hoogste prioriteit heeft en wanneer je voor het laatst een correcte versie hebt gezien, in plaats van een hersteltijd toe te zeggen.
Onderhandel niet met een afperser, beloof geen betaling en vertel klanten niet dat er gegevens zijn gestolen puur op basis van een bericht op je scherm. Operationele, beveiligings-, juridische en communicatieverantwoordelijken beoordelen die besluiten via het incidentplan. Jouw rol is feiten aanleveren en het goedgekeurde continuïteitsproces volgen. Persoonlijke cloudsynchronisatie of geïmproviseerde exports kunnen tijdens de verstoring juist een nieuw gegevenslek veroorzaken.
Bronnen bij dit onderdeel: Reageren op een ransomware-aanval
7. Oefen de overdracht in Ransomware Reaction
Ransomware Reaction biedt een fictieve werkplek met veranderende bestanden, netwerkconnectiviteit, een helpdeskoproep en een responstijdlijn. Het scenario 'Locked Out' begint met traagheid, afwijkingen in de cloudsynchronisatie en bezorgdheid bij een collega voordat er een losgeldbrief verschijnt. De speler kan het patroon onderzoeken, het gesimuleerde isolatiebeheer van het eindpunt gebruiken en melding maken.
Deze handleiding, de CyberPlay-interface en Ransomware Reaction zijn beschikbaar in het Nederlands. De afbeelding toont daadwerkelijke gameplay met Engelstalige schermtekst. Het scenario comprimeert gebeurtenissen voor trainingsdoeleinden; de tijdsduur geeft geen garantie voor hoe snel een echt incident zich ontwikkelt of kan worden gestopt. Vertaal de fictieve isolatieactie na afloop naar de werkelijke apparatuurspecifieke instructies van jouw organisatie, inclusief situaties waarin alleen een bevoegde beheerder mag handelen.
8. Test de melding vóórdat er een losgeldbrief verschijnt
Gebruik na het spel een onbekende reeks symptomen om de reactie te toetsen. Vraag om een korte melding en naar de bron voor de volgende instructie van de medewerker. Deze oefening blijft op papier of in discussievorm; veroorzaak geen echte storing, hernoem geen productiebestanden en bel responders niet zonder vooraf afgestemde oefenafspraken.
9. Bereid het contact en de overdracht voor vóórdat ze nodig zijn
Zoek de actuele incidentkaart, het primaire contactpunt en de uitwijkroute op terwijl de normale systemen gewoon werken. Controleer welke directe acties medewerkers mogen uitvoeren op gewone laptops en voor welke handelingen een andere rol vereist is. Vraag de eigenaar van het plan om onduidelijke instructies op te helderen; een algemene poster is geen vervanging voor een operationeel passende procedure.
Leg na de oefening één concreet verbeterpunt vast: een verouderd nummer, een ontbrekende uitwijkoptie of een onduidelijke apparaatinstructie. Wijs een eigenaar toe en controleer de aanpassing. Een tabletop-oefening met het team kan vervolgens de onderlinge afstemming trainen, terwijl technisch herstel om afzonderlijke, geautoriseerde tests vraagt. Het afronden van het spel toont deelname aan; de echte leerwaarde blijkt uit de vraag of de medewerker in een nieuw scenario accuraat rapporteert en correct overdraagt.
- Actuele primaire en uitwijkcontactgegevens zijn direct toegankelijk.
- Apparaatspecifieke acties en de grenzen daarvan worden begrepen.
- Het meldingssjabloon bevat geen wachtwoorden en onnodige gevoelige data.
- Bedrijfscontinuïteit en externe communicatie hebben vaste eigenaren.
- Een gewijzigd oefenscenario toetst het oordeelsvermogen na de les.
Bronnen bij dit onderdeel: Aanbevelingen voor incidentrespons, SP 800-61 Rev. 3 · Malware- en ransomwareaanvallen beperken
Oefen deze beslissing in het Nederlands
Gebruik Ransomware Reaction om de keuzes uit deze gids te oefenen. Deze handleiding, de CyberPlay-interface en dit spel zijn beschikbaar in het Nederlands.
Speel Ransomware ReactionBronnen en verder lezen
- Reageren op een ransomware-aanval — Nationaal Centrum voor Cyberbeveiliging van het Verenigd Koninkrijk. Geraadpleegd op 2026-09-13
- Aanbevelingen voor incidentrespons, SP 800-61 Rev. 3 — NIST. Geraadpleegd op 2026-09-13
- Malware- en ransomwareaanvallen beperken — Nationaal Centrum voor Cyberbeveiliging van het Verenigd Koninkrijk. Geraadpleegd op 2026-09-13
Lees verder
- Ransomware-tabletop-oefening voor niet-technische teams: een handleiding voor de oefenleider
Leid een ransomware-tabletop voor niet-technische teams met fictieve injects, duidelijke rollen, escalatiebesluiten, continuïteit en een oefenleiderspakket.
NL · 9 min leestijd - Cloudsynchronisatie of back-up: kun je je werk herstellen?
Begrijp cloudsynchronisatie, versiegeschiedenis en beveiligde back-ups. Volg een fictief bestand tijdens een incident en ontdek wat je je IT-team moet vragen.
NL · 9 min leestijd - Security-awarenessplan: een jaarkalender met praktische oefeningen
Gebruik een aanpasbare jaarkalender voor security awareness met duidelijke beslismomenten, rolgerichte sessies, nabesprekingen, eigenaren en nuttige evaluaties.
NL · 8 min leestijd - Voorbeelden van phishingmails voor training: onderzoeken, controleren en melden
Gebruik fictieve phishingmails voor training: onderzoek afzender en verzoek, controleer via een bekend kanaal en oefen melden met concrete nabespreekvragen.
NL · 9 min leestijd - Training tegen QR-codephishing: controleer eerst de bestemming
Leer medewerkers QR-codephishing herkennen en afhandelen via bestemmingscontroles, onafhankelijke verificatie en realistische oefeningen rondom parkeren en posters.
NL · 9 min leestijd - Social-engineeringoefeningen: misleiding en betaalverzoeken leren controleren
Oefen social engineering met fictieve telefoontjes, betaalverzoeken en identiteitsmisleiding. Bespreek terugbelroutes, goedkeuring en veilig verder werken.
NL · 9 min leestijd