Redactie van CyberPlay · Gepubliceerd op · Bijgewerkt op · 8 min leestijd
Gids en oefeningen in het Nederlands
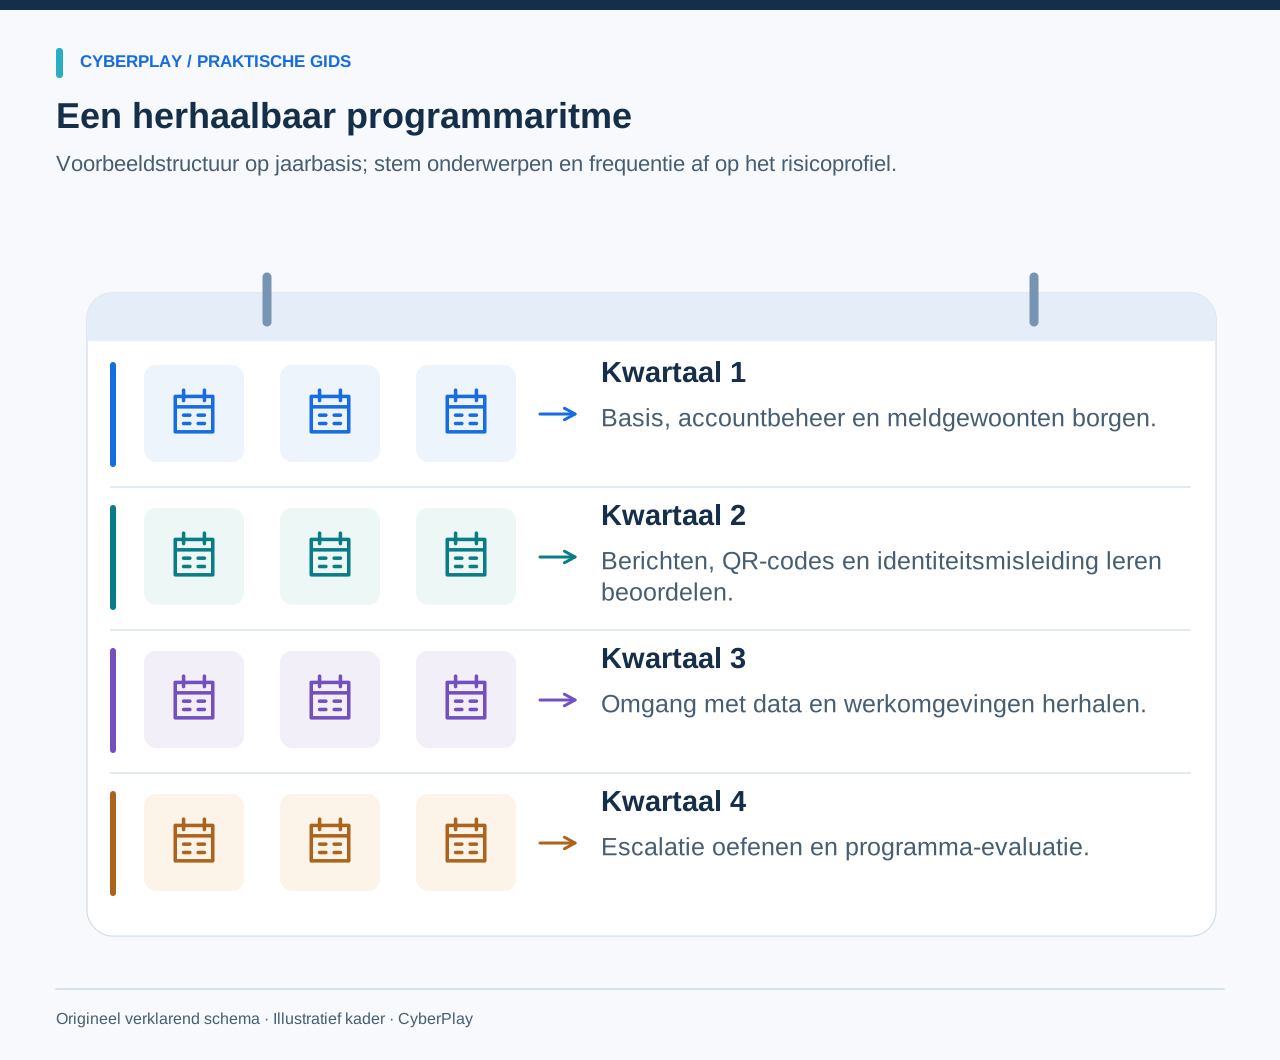
Een doordacht security awareness trainingsplan laat zien wat medewerkers concreet oefenen, wanneer ze dat doen, wie hen begeleidt en hoe je het resultaat toetst. Een lijst met thema's is slechts een vertrekpunt. 'Phishing in april' krijgt pas echt betekenis als medewerkers een realistisch verzoek leren beoordelen, een verificatieroute kiezen en de interne meldprocedure direct doorlopen.
De onderstaande kalender biedt een flexibel programma voor een diverse werkomgeving. Het combineert een gezamenlijke basis met gerichte sessies voor afdelingen zoals finance, receptie en leidinggevenden. Download het CSV-bestand om maanden, eigenaren en activiteiten aan te passen. Dit sjabloon is een praktische handreiking en vormt geen wettelijk verplicht leertraject of garantie op compliance.
Wat je meeneemt
- Koppel aan elke oefening één observeerbaar beslismoment.
- Stem de kalender af op lokale risico's, piekperiodes, talen en functierollen.
- Toets eerdere situaties opnieuw via een gewijzigde casus.
- Leg bewijs van deelname, toepassing en verbeterpunten afzonderlijk vast.
1. Begin bij cruciale beslissingen op de werkvloer
Breng vóór het plannen van data eerst de processen in kaart waarin medewerkers direct invloed hebben op de beveiliging: een inlogpoging goedkeuren, een document delen, leveranciersgegevens wijzigen, fysieke toegang verlenen of een verdachte situatie melden. Bepaal de goedgekeurde werkwijze en wijs een aanspreekpunt aan voor twijfelgevallen. Ontbreekt een vast proces? Laat een proceseigenaar dit eerst vastleggen voordat je er een oefening omheen bouwt.
NIST SP 800-50 Rev. 1 beschrijft een leerprogramma dat meebeweegt met organisatiedoelen en evaluaties benut voor gerichte verbeteringen. Pas dit toe door prioriteiten te baseren op daadwerkelijke verantwoordelijkheden en dagelijkse knelpunten. Gebruik helpdeskvragen en geanonimiseerde incidenten als inspiratiebron in plaats van spectaculaire nieuwsberichten.
Bronnen bij dit onderdeel: Een leerprogramma voor cybersecurity en privacy opzetten, NIST SP 800-50r1
2. Werk met de bewerkbare jaarkalender
Beschouw de maanden als flexibele modules. Start op elk gewenst moment en stem activiteiten af op verlofperiodes, drukte of onboarding. Begin altijd met de meldcultuur en -procedure: medewerkers moeten vanaf de eerste dag weten waar ze met twijfels terechtkunnen. De downloadbare versie bevat per maand een suggestie voor een eigenaar, hulpmiddelen, registratie en een latere herhalingstoets.
| Maand | Doelgroep en onderwerp | Praktijkactiviteit |
|---|---|---|
| Januari | Iedereen: Melden en escaleren | Beoordelen van fictieve berichten en doorlopen van de meldprocedure |
| Februari | Iedereen: Accountbeveiliging | Sessie over onverwachte MFA-meldingen en veilig accountbeheer |
| Maart | Finance en inkoop: Wijziging van betaalgegevens | Rollenspel over verificatie van bankrekeningnummers |
| April | Iedereen: Phishing | Phishing game met controle op legitieme berichten |
| Mei | HR en gegevensbeheerders: Gegevensdeling | Besliskaart over een fictieve export van klantgegevens |
| Juni | Locatiepersoneel en receptie: Fysieke toegang | Groepsgesprek over bezoekersbeleid en gedeelde werkplekken |
| Juli | Thuiswerkers en reizend personeel: Veilig werken op afstand | Scenario over strakke deadlines onderweg en persoonlijke clouddiensten |
| Augustus | Iedereen die AI-tools gebruikt: Veilig gebruik van AI | Drie casuskaarten over verantwoorde invoer in AI-tools |
| September | Klantcontact en kantoormedewerkers: QR-phishing (quishing) | Oefening met een fictieve poster en verificatiekaarten |
| Oktober | Iedereen: Gecombineerde praktijkoefening | Teamuitdaging rond berichtencontrole, accounts en gegevensdeling |
| November | Teamleiders en incidentresponders: Respons bij ransomware | Niet-technische tabletop-oefening over ransomware |
| December | Programma-eigenaar en teamleiders: Evaluatie en borging | Nieuwe scenario's en evaluatie van het leerprogramma |
3. Sluit aan op de dagelijkse werkpraktijk
Een financieel team herkent een factuurstroom direct, mits de namen en rekeningnummers fictief blijven. Medewerkers in een productieomgeving hebben juist baat bij situaties rondom ploegenoverdrachten of gedeelde terminals, terwijl de receptie leert van praktijkvoorbeelden over bezoekersstromen. Houd de onderliggende veiligheidsbeslissing gelijk, maar pas context, terminologie en systemen aan op de doelgroep.
Laat een vertegenwoordiger van de doelgroep het scenario vooraf bekijken. Toets of het verzoek herkenbaar is, of de veilige route in de praktijk haalbaar is en of de formulering helder is. Vertaal niet alleen de opdracht, maar ook de feedback en de lokale contactinstructies. Een vertaalde titel boven een Engelstalige oefening mist zijn doel als medewerkers de toelichting niet kunnen volgen.
4. Uitgewerkt praktijkvoorbeeld: leverancierswijzigingen
Vraag voor de maand maart de officiële procedure voor rekeningwijzigingen op bij finance, inclusief het geautoriseerde adressenbestand. Maak een realistische e-mail waarin een leverancier om een nieuw bankrekeningnummer vraagt. Laat een klein team bepalen wat de vervolgstap is en speel het verificatiegesprek na. Een observant controleert of het gebruikte telefoonnummer uit de vertrouwde administratie afkomstig is.
De FBI adviseert om verzoeken voor betaal- en rekeningwijzigingen altijd onafhankelijk te verifiëren via een vertrouwd kanaal. Gebruik deze oefening om die controle in de praktijk in te slijten. Noteer ontbrekende contactgegevens of onduidelijkheden over tekenbevoegdheid en plan later een vervolgoefening in met een aangepaste casus.
| Onderdeel | Praktijkvoorbeeld |
|---|---|
| Leerdoel | Verifieer gewijzigde betaalgegevens vóór aanpassing in de crediteurenadministratie. |
| Voorbereiding | Valideer de officiële procedure en zorg voor een fictieve contactenlijst. |
| Praktijkoefening | Behandel een spoedverzoek zonder het telefoonnummer uit de e-mail te gebruiken. |
| Nabespreking | Bespreek de gekozen verificatieroute en wie de uiteindelijke fiattering geeft. |
| Evaluatie | Toets volgend kwartaal met een nieuw scenario of geconstateerde knelpunten zijn opgelost. |

Afbeelding vergroten · Schermafbeelding uit het spel · Engelse interface
- Vergelijk de gewijzigde gegevens
Controleer welke betalingsgegevens zijn gewijzigd en of het verzoek overeenkomt met de verwachte factuur en werkzaamheden.
- Vergelijk met vertrouwde factuurgegevens
Vergelijk met een vertrouwde factuur en verifieer gewijzigde bankgegevens vervolgens via de eerder vastgelegde contactpersoon bij de leverancier.
Bronnen bij dit onderdeel: Fraude met zakelijke e-mail (Business Email Compromise)
5. Hanteer een vast ritme per sessie
Start direct met de te nemen beslissing en vermijd theoretische opsommingen van dreigingen. Geef voldoende context, laat deelnemers een keuze maken en vraag naar hun argumentatie. Bespreek daarna de consequenties van elke plausibele optie. Sluit af met de geldende meldprocedure en het moment waarop deze actie weer actueel wordt. Deze structuur werkt even goed bij games en casuskaarten als bij groepsdiscussies.
Stem de tijdsduur af op de taak en de doelgroep. Reken voldoende tijd voor instructies, toegankelijkheid en de nabespreking naast de oefening zelf. Voer altijd eerst een proefsessie uit. Vraagt een leervorm meer tijd dan beschikbaar is? Beperk de oefening tot een kernbeslissing of plan een ruimere sessie in.
6. Zorg voor een gerichte campagne in oktober
Gebruik de campagnemaand oktober om eerdere lesstof samen te brengen in plaats van tientallen losse onderwerpen te lanceren. Bied één overkoepelende uitdaging: een onverwacht werkbericht leidt tot een aanvraag voor accounttoegang en een verzoek om documenten te uploaden. Teams lichten bij elke stap hun controle toe en bepalen het juiste aanspreekpunt. Voeg ook legitieme verzoeken toe, zodat medewerkers ervaren dat zorgvuldige verificatie veilig doorwerken mogelijk maakt.
Ondersteun de activiteit met beknopte officiële richtlijnen. Het overzicht van CISA benoemt vier basisprincipes: phishing herkennen, sterke wachtwoorden, meervoudige verificatie (MFA) en software-updates. Dit vormt een heldere leidraad, terwijl de oefening aansluit op de interne werkwijze. Zorg voor een flexibele planning over verschillende diensten en bied een gelijkwaardig tekstalternatief voor medewerkers die niet live kunnen aansluiten.

Afbeelding vergroten · Schermafbeelding uit het spel · Engelse interface
- Wijs ongevraagde bevestiging af
Weiger een inlogbevestiging die u niet zelf hebt geïnitieerd, zelfs als een ander bericht aandringt op acceptatie.
- Meld via officiële ondersteuning
Neem contact op met de vaste helpdesk of het beveiligingsteam en leg uit wanneer de onverwachte goedkeuringsverzoeken verschenen.
Bronnen bij dit onderdeel: Vier eenvoudige manieren om online veilig te blijven
7. Integreer onboarding en tussentijdse leermomenten
Nieuwe medewerkers kunnen niet wachten tot het jaarthema toevallig langskomt om de meldprocedure te leren. Ontwikkel een compact onboardingstraject rond hulpkanalen, accountbeveiliging en toegestane tools. De jaarkalender biedt daarna verdieping. Geef tijdelijke krachten en zzp'ers gerichte instructies die passen bij hun toegangsrechten, inclusief een duidelijk aanspreekpunt.
Houd ruimte vrij voor proceswijzigingen, zoals een nieuwe inlogmethode, een aangepast fiatteringsproces of een goedgekeurde AI-toepassing. Vervang een minder urgente activiteit zodra een verandering direct ingrijpt op het dagelijkse handelen van medewerkers. Leg de reden van zo'n aanpassing vast. Een programma dat niet meebeweegt met de realiteit op de werkvloer verwordt tot een administratieve afvinkoefening.
8. Herhaal de beslissing met wisselende situaties
Een effectieve herhalingstoets behoudt dezelfde kernbeslissing, maar wijzigt de context. Vervang de e-mail van de leverancier door een telefoontje, het HR-bericht door een chatbericht of de poster door een mobiele inlogmelding. Vraag eerst om een beslissing voordat je aanwijzingen geeft. Wanneer medewerkers steeds hetzelfde voorbeeld zien, toont een goed resultaat vaak alleen herkenning van de oefening aan.
Kies een realistisch tijdsinterval dat past bij de bedrijfsvoering en leg dit vast. Deze kalender suggereert herhaaltoetsen om na te gaan welke kennis na verloop van tijd blijft hangen; dit is geen universeel leermodel voor elk individu. Bied na de controle gerichte feedback en geef de ruimte om opnieuw te oefenen als de onderbouwing ontbreekt.

Afbeelding vergroten · Schermafbeelding uit het spel · Engelse interface
- Zoek in bestaand adresboek
Gebruik het vastgestelde helpdesk-adresboek van de organisatie om een vertrouwd contact te vinden alvorens een gevoelig verzoek voort te zetten.
- Gebruik opgegeven nummers niet
Een telefoonnummer dat door de beller is opgegeven maakt deel uit van het verzoek en kan dit niet onafhankelijk verifiëren.
9. Leg doelgericht bewijs vast voor programmaverbetering
Beheer drie typen registraties: wie de mogelijkheid had om deel te nemen, welk gedrag medewerkers in de praktijk lieten zien en welke operationele belemmeringen zijn opgelost. Maak een duidelijk onderscheid tussen afwezigheid, technische storingen en onvolledige afronding. Gebruik geanonimiseerde groepsobservaties wanneer individuele scores geen meerwaarde bieden voor het leerdoel. Bepaal wie inzage heeft en hoelang gegevens bewaard blijven.
Toets in evaluaties of medewerkers een onafhankelijke verificatiemethode kozen, het meldpunt wisten te vinden en of proceseigenaren verouderde procedures hebben herzien. Vertaal aanwezigheidspercentages of spelscores niet direct naar een verminderd risico op incidenten. Dat zijn wezenlijk verschillende meetwaarden die om ander bewijs vragen.
10. Houd elk kwartaal een besluitvormend overleg
Organiseer een kort kwartaaloverleg met de programmaverantwoordelijke, een vertegenwoordiger van het management en de relevante proceseigenaren. Beoordeel de geplande activiteiten, openstaande knelpunten en de uitkomsten van eerdere scenario's. Bepaal welke onderdelen behouden blijven, aangepast worden of eenvoudiger moeten. Leg besluiten en actiehouders direct vast in plaats van omvangrijke rapporten op te stellen die niemand leest.
Gebruik ditzelfde overleg aan het einde van het jaar om de nieuwe cyclus vast te stellen. Behoud relevante beslismomenten, schrap verouderde casussen en werk lokale procedures bij. Het doel is een beheersbaar programma dat aansluit op de organisatie en waarin elke activiteit een concrete toegevoegde waarde heeft.
- Controleer of de doelgroep toegang heeft tot de geplande oefening.
- Toets of het scenario aansluit op de huidige systemen en werkwijzen.
- Rond openstaande verbeteracties af of wijs een nieuwe eigenaar toe.
- Plan vervolgscenario's in voor de belangrijkste beslismomenten.
- Accordeer de eigenaren en data voor het komende kwartaal.
Materialen om te downloaden
Breng beslissingen in de praktijk
Kies via het overzicht met phishing games een interactieve oefening voor de kalender en koppel de eigen meldprocedure direct aan de nabespreking. Plan voor Nederlandstalige groepen passende spellen uit de catalogus en controleer de taalvermelding voordat u een activiteit toewijst.
Bekijk phishing gamesBronnen en verder lezen
- Een leerprogramma voor cybersecurity en privacy opzetten, NIST SP 800-50r1 — NIST. Geraadpleegd op 2026-09-13
- Fraude met zakelijke e-mail (Business Email Compromise) — Amerikaanse federale recherche (FBI). Geraadpleegd op 2026-09-13
- Vier eenvoudige manieren om online veilig te blijven — CISA. Geraadpleegd op 2026-09-13
Lees verder
- Security-awarenessonderwerpen: kiezen op basis van werk en risico’s
Kies security-awarenessonderwerpen op basis van rollen, taken en werkplekrisico’s. Gebruik een praktische matrix en oefen beslissingen met herkenbare scenario’s.
NL · 9 min leestijd - Security awareness meten: kijk verder dan afgeronde trainingen
Meet security awareness met een praktisch metriekenoverzicht voor deelname, keuzes, retentie en meldingen, inclusief eerlijke vergelijkingen en duidelijke grenzen.
NL · 9 min leestijd - Gratis security-awarenesstraining in het Nederlands: een praktisch startprogramma
Start gratis security-awarenesstraining in het Nederlands met betrouwbare bronnen, oefeningen en een vierwekenplan. Bekijk ook de grenzen van gratis beheer.
NL · 10 min leestijd - Cloudsynchronisatie of back-up: kun je je werk herstellen?
Begrijp cloudsynchronisatie, versiegeschiedenis en beveiligde back-ups. Volg een fictief bestand tijdens een incident en ontdek wat je je IT-team moet vragen.
NL · 9 min leestijd - Veilig thuiswerken: een praktische checklist voor cybersecurity
Gebruik deze checklist voor veilig thuiswerken om werkapparaten, wifi, documenten en vergaderingen te beschermen, met praktische keuzes en een oefenscenario.
NL · 9 min leestijd - Human risk management meten: van CyberSense naar gerichte begeleiding
Lees dekking, CyberSense en leerprioriteiten per afdeling. Een rekenvoorbeeld helpt passende oefeningen kiezen, medewerkers begeleiden en resultaten beoordelen.
NL · 7 min leestijd