Redactie van CyberPlay · Gepubliceerd op · Bijgewerkt op · 9 min leestijd
Gids en oefeningen in het Nederlands
De meest waardevolle security-awarenessonderwerpen zijn onderwerpen die medewerkers helpen om in hun dagelijkse werk veiligere beslissingen te nemen. Vrijwel iedereen moet weten hoe je een verdachte situatie meldt en een account beveiligt. Wie betaalgegevens van leveranciers aanpast, heeft echter ook oefening nodig in verificatie; een receptionist heeft weer behoefte aan een werkbare bezoekerscontrole. Als je beide medewerkers dezelfde algemene catalogus voorschotelt, blijven die cruciale verschillen onaangeroerd.
Leg eerst een gemeenschappelijke basis en voeg vervolgens onderwerpen toe op basis van verantwoordelijkheden, toegangsrechten en actuele werkomstandigheden. Deze gids biedt een originele rol- en risicomatrix en laat zien hoe je een thema vertaalt naar een praktische sessie. Het dient als hulpmiddel bij het ontwerpen van je curriculum. De voorbeelden zijn fictief; stem de aanbevolen activiteiten altijd af op de procedures die medewerkers daadwerkelijk moeten volgen.
Wat je meeneemt
- Onderwijs concrete beslissingen binnen het dagelijkse werk, niet alleen definities.
- Melden en accountbeveiliging vormen een waardevolle gemeenschappelijke basis.
- Voeg rolspecifieke oefeningen toe voor betalingen, data, bezoekers en incidenten.
- Pas prioriteiten aan zodra tools, toegangsrechten of werkprocessen veranderen.
1. Vertaal een breed onderwerp naar een concrete beslissing
De term ‘databeveiliging’ is te breed om een medewerker handelingsperspectief te bieden. ‘Kies een geautoriseerde ontvanger en een goedgekeurde opslaglocatie voor een export van klantgegevens’ stelt daarentegen een helder en bruikbaar doel. De medewerker kan die afweging oefenen, krijgt toelichting en laat de redenering later opnieuw zien met een andere dataset. Pas deze verbeterslag toe op elk curriculumonderdeel voordat je een datum prikt.
De richtlijnen van NIST voor trainingsprogramma's benadrukken het belang van maatwerk dat aansluit op organisatorische behoeften en periodieke evaluatie. Vraag de proceseigenaar in de praktijk welke fout echt schade oplevert, hoe een succesvolle actie eruitziet en waar een medewerker om hulp kan vragen. Kan niemand die laatste vraag beantwoorden? Verbeter dan eerst het proces voordat je het curriculum vastlegt.
Bronnen bij dit onderdeel: Een leerprogramma voor cybersecurity en privacy opzetten, NIST SP 800-50r1
2. Bouw een compacte basis voor iedereen
Begin met de meldprocedure, accountbeveiliging, misleidende verzoeken en het zorgvuldig omgaan met bedrijfsinformatie. De vier basisacties van CISA omvatten phishing, sterke wachtwoorden, multifactorauthenticatie en software-updates. Gebruik dit als een compact referentiekader en koppel deze thema’s direct aan de apparaten en diensten waarmee medewerkers werken. Op beheerde apparatuur bestaat de juiste updateactie vaak simpelweg uit het volgen van het organisatieproces of het melden van een storing.
Verwacht niet dat elke medewerker zelf diepgaand technisch bewijs gaat onderzoeken. De basis moet mensen helpen herkennen wanneer een beslissing controle vereist, hoe ze die controle uitvoeren en waar ze hulp inschakelen. Een cursist moet na afloop weten hoe te handelen bij een vermoeden vóórdat er iets gebeurt, maar ook hoe direct te melden na een onbedoelde actie. Laat de meldprocedure in elke oefening terugkomen totdat iedereen deze moeiteloos weet te vinden.

Afbeelding vergroten · Schermafbeelding uit het spel · Engelse interface
- Vermijd voorspelbare hergebruikte inloggegevens
Vermijd voorspelbare keuzes en hergebruikte gegevens; volg de richtlijnen van uw organisatie bij het maken van een werkaccountwachtwoord.
- Lees de sterkte-indicator
De meter is illustratief; gebruik een goedgekeurde wachtwoordmanager wanneer u echte inloggegevens voor uw werk aanmaakt.
Bronnen bij dit onderdeel: Vier eenvoudige manieren om online veilig te blijven
3. Gebruik deze matrix voor rollen, risico’s en oefeningen
De matrix vormt het startpunt voor overleg met teamleiders. Eén functie kan in meerdere rijen terugkomen. Stem scenario’s af op daadwerkelijke verantwoordelijkheden in plaats van alleen op functietitels af te gaan: een directiesecretaris verwerkt wellicht cruciale betalingen of agendawijzigingen, terwijl een tijdelijke kracht fysieke toegang kan hebben tot een beveiligde ruimte.
| Doelgroep | Beslissing om te oefenen | Voorgestelde activiteit |
|---|---|---|
| Iedereen | Reageren op onverwachte inlogpogingen of informatieverzoeken | Phishing- en accountscenario met een verplichte meldstap. |
| Financiën en inkoop | Wijziging van een leveranciersrekening verifiëren | Rollenspel over betalingswijzigingen met een bestaand leveranciersbestand. |
| HR en recruitment | Ontvangers en tools controleren vóór het delen van persoonsgegevens | Oefening rondom het delen van een fictief sollicitatiedossier. |
| Receptie en facilitair | Bezoekers of externe krachten ontvangen zonder toegangsregels te omzeilen | Gespreksoefening: vriendelijke bezoekerscontrole en escalatie. |
| Hybride en reizende medewerkers | Goedgekeurde opslag kiezen en werkgegevens beschermen in openbare ruimtes | Besluitvormingskaarten rond deadlines op reis en mobiel werken. |
| Managers en teamleiders | Een melding correct opvangen en bedrijfscontinuïteit via de juiste weg autoriseren | Ransomware-discussie en het oefenen van een constructieve reactie op meldingen. |
| Medewerkers die AI-tools gebruiken | Goedkeuring van tools, invoergegevens en gegenereerde output controleren vóór gebruik | Oefenkaarten voor AI-invoer, gevolgd door bronverificatie. |
| Technisch personeel met beheerrechten | Beslissingen nemen rond verhoogde systeemtoegang en beheerdersrechten | Rolspecifieke technische training als aanvulling op algemene security awareness. |
4. Behandel phishing en social engineering in samenhang
Bij phishing-oefeningen moet de nadruk liggen op wat de afzender vraagt, waarom dat aansluit bij het dagelijkse werk en hoe de instructie gecontroleerd kan worden. Een overtuigend factuurverzoek is voor de financiële administratie veel relevanter dan een slecht geschreven winactie. De NIST Phish Scale weegt mee hoe lastig een bericht menselijkerwijs te doorzien is, inclusief contextuele aanwijzingen en de aansluiting op het werk van de ontvanger.
Wissel vervolgens van communicatiekanaal. Laat hetzelfde verzoek binnenkomen via de telefoon, een interne chat of een QR-code op een poster. De reactie moet altijd hetzelfde blijven: controleer het verzoek via een vertrouwd proces. Medewerkers hebben geen losse, onsamenhangende regels nodig voor elk type bericht; ze moeten leren herkennen wanneer exact dezelfde afweging zich in een ander jasje voordoet.

Afbeelding vergroten · Schermafbeelding uit het spel · Engelse interface
- Lees de gevraagde actie
Stel vast wat het bericht vraagt voordat u afgaat op een bekende naam of weergave.
- Verifieer via bekende contactpersonen
Gebruik een vastgesteld contactkanaal om een onverwacht verzoek te verifiëren, zelfs als de afzender bekend lijkt.
Bronnen bij dit onderdeel: Gebruikershandleiding voor de NIST Phish Scale
5. Maak accountbeveiliging een integraal onderdeel van het inlogproces
Accounttrainingen beperken zich vaak tot het kiezen van een sterk wachtwoord. Breid dit uit met onverwachte authenticatieverzoeken, accountherstel, nagemaakte inlogpagina's en oplichters die zich voordoen als de IT-helpdesk. Laat deelnemers uitleggen wat ze doen als er een goedkeuringsverzoek binnenkomt terwijl ze zelf niet proberen in te loggen. Zorg dat ze weten waar de legitieme helpdesk zit en welke herstelprocedure is toegestaan.
Gebruik fictieve accounts tijdens de oefening. Vraag deelnemers nooit om hun eigen wachtwoorden, herstelcodes of persoonlijke accountinstellingen te delen. Introduceert de organisatie een nieuwe verificatiemethode? Bied dan een helder onboardingstraject binnen de officiële interface. Een interactieve game kan de juiste beslissing introduceren; het blijft de taak van de organisatie om het echte inlog- en herstelproces duidelijk in te richten.
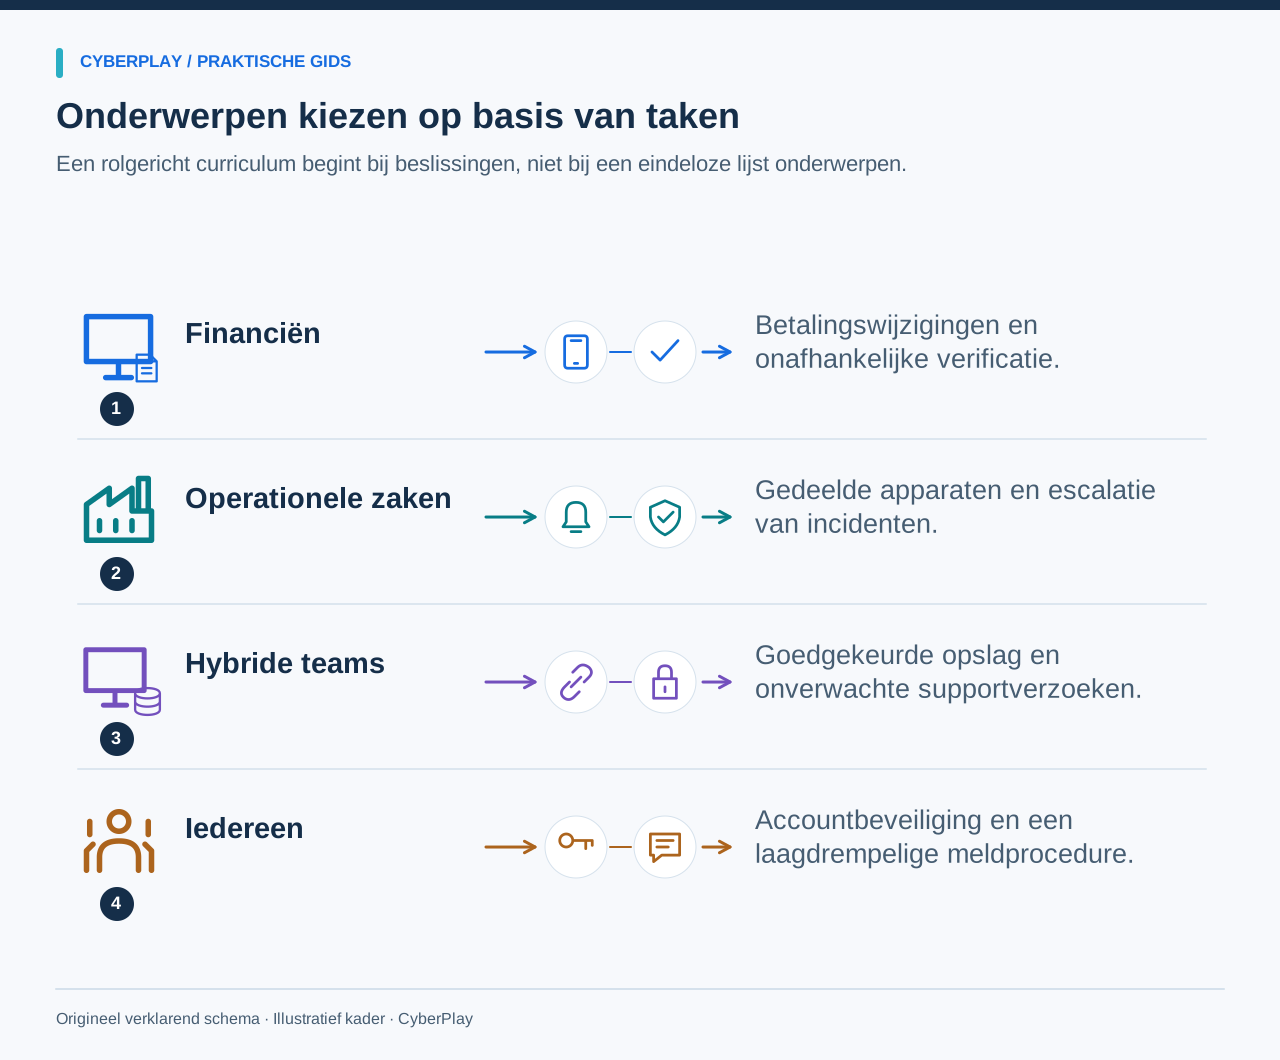
6. Koppel omgang met data aan werken op afstand en AI
Een haastig verzoek om een bestand te delen kan op kantoor binnenkomen, maar net zo goed in een hotel of in een AI-chatvenster. De kernvragen blijven gelijk: om welke informatie gaat het, wie of wat ontvangt het, is de gebruikte tool goedgekeurd en wie mag hiervoor toestemming geven? Gebruik fictieve personeelsdossiers, klantsamenvattingen of offertes, zodat de oefening herkenbaar is zonder echte bedrijfsgegevens bloot te stellen.
Bouw bij AI-gebruik een stap in voor het verifiëren van de gegenereerde output en benoem de beperkingen van gekoppelde systemen. Een applicatie die is goedgekeurd voor openbare marketingteksten is dat meestal niet voor vertrouwelijke personeelsgegevens. Houd dit onderwerp gescheiden van het herkennen van deepfakes. Het ene betreft immers het eigen gebruik van een tool door de medewerker; het andere gaat over de betrouwbaarheid van een extern verzoek.
7. Betrek de fysieke werkplek en gedeelde apparaten erbij
Kies voorbeelden die veilig gedrag in de praktijk haalbaar maken. Een bezoeker wacht wellicht terwijl de receptie druk bezet is; een externe monteur arriveert tijdens een ploegenwissel; een collega heeft met spoed een gedeelde werkplek nodig. Vraag deelnemers hoe ze de ander kunnen helpen zonder een toegangspas uit te lenen, een account open te laten staan of de officiële procedures te omzeilen.
Maak van de oefening geen cursus confrontatiegesprekken. Geef medewerkers een beleefde formulering en een duidelijk aanspreekpunt: ‘Ik help u graag op weg naar uw contactpersoon; wacht u even hier terwijl ik dit controleer.’ Zorg dat facilitair beheer de procedure voor onverwachte gasten en mogelijke incidenten duidelijk heeft gecommuniceerd. Behulpzaamheid en toegangscontroles horen hand in hand te gaan.
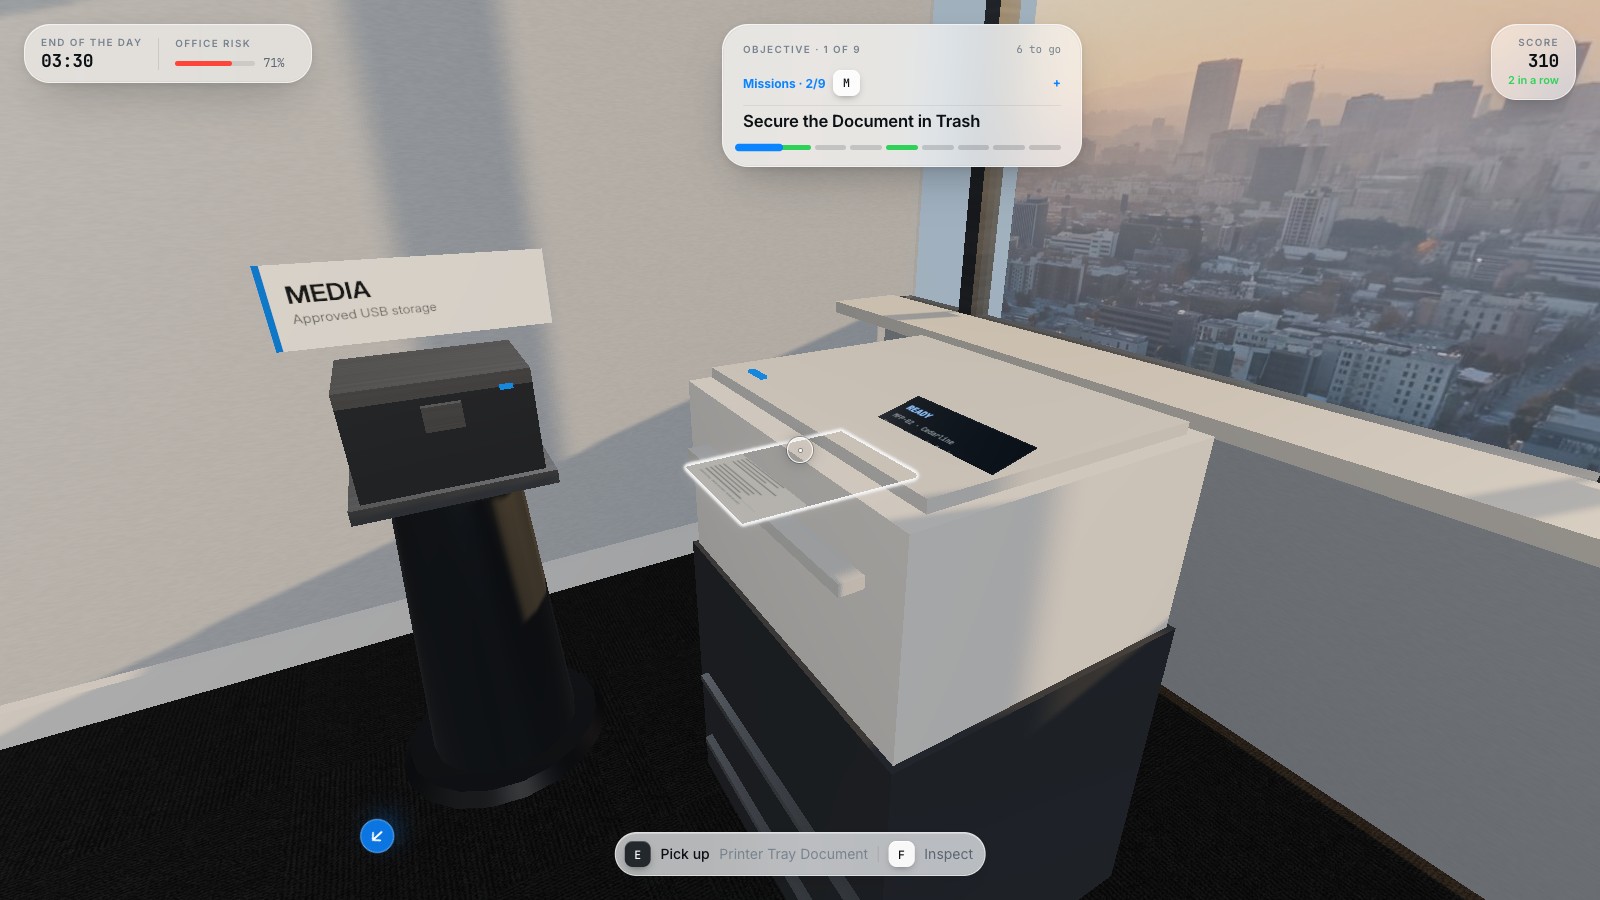
Afbeelding vergroten · Schermafbeelding uit het spel · Engelse interface
- Verzamel gevoelige afdrukken
Haal gevoelige afdrukken direct op en controleer de uitvoerbak voordat u gedeelde printvoorzieningen onbeheerd achterlaat.
- Gebruik goedgekeurde vertrouwelijke afvoer
Deponeer overbodige gevoelige documenten in het goedgekeurde proces voor vertrouwelijke afvalverwerking, niet in een gewone prullenbak.
8. Bepaal prioriteiten met een overzichtelijk werkblad
Leg voor elk potentieel onderwerp de doelgroep vast, evenals de cruciale beslissing, de frequentie en de huidige belemmeringen voor een veilige reactie. Hanteer een kwalitatieve beschrijving, ondersteund door voorbeelden uit de eigen organisatie. Gebruik geen ingewikkelde risicoscores, tenzij de organisatie daar al een vaste methode voor heeft. Een onderwerp verdient prioriteit zodra medewerkers de beslissing nu moeten nemen en de veilige werkwijze onduidelijk is.
9. Stem de leervorm af op het trainingsdoel
Zet een game in wanneer de cursist betekenisvolle keuzes kan maken en direct de gevolgen daarvan ziet. Kies voor een rollenspel als de taak om een gesprek vraagt, zoals het verifiëren van een beller van de helpdesk. Gebruik een tabletop-oefening wanneer meerdere afdelingen moeten samenwerken. Kies een korte demonstratie wanneer medewerkers simpelweg een onbekende meldknop moeten leren vinden. Stem de leervorm af op de vereiste handeling, in plaats van elk onderwerp geforceerd competitief te maken.
De themapagina’s van CyberPlay bieden een vertrekpunt voor phishing, QR-phishing, wachtwoorden, social engineering, ransomware, fysieke beveiliging en werken op afstand. Bekijk vooraf altijd de inhoud en spelmechanica van de geselecteerde game. Een label op een overzichtspagina garandeert immers niet dat een game elk specifiek beleidsdetail van jouw organisatie afdekt.
10. Evalueer onderwerpen zodra het werk verandert
Loop het curriculum na bij de invoering van een nieuwe tool, een verhuizing, gewijzigde toegangsrechten of een ingrijpende proceswijziging. Vraag teamleiders of de gebruikte voorbeelden nog aansluiten bij de realiteit en of de veilige werkwijze nog altijd uitvoerbaar is. Gebruik terugkerende vragen en geanonimiseerde meldingen om te achterhalen waar instructies of processen tekortschieten. Trek niet direct de conclusie dat meer meldingen op een slechter veiligheidsbewustzijn wijzen zonder te onderzoeken wat er is veranderd.
Koppel de definitieve onderwerpenlijst aan een planning met een duidelijke eigenaar en follow-up. Houd de gezamenlijke basis compact, bied functies met grote verantwoordelijkheden voldoende oefening en neem afscheid van achterhaalde scenario’s. Het resultaat is een curriculum waarin medewerkers direct inzien waarom een onderwerp relevant is voor hun werk en hoe het hen helpt om veilig te handelen.
Breng de theorie in de praktijk
Verken scenario’s rond social engineering en kies een verzoek dat aansluit bij een reële verantwoordelijkheid binnen jouw team. Neem naast rol en risico ook taal mee in de selectie: de spelpagina laat zien of Nederlands voor de gekozen oefening wordt ondersteund.
Ontdek games over social engineeringBronnen en verder lezen
- Een leerprogramma voor cybersecurity en privacy opzetten, NIST SP 800-50r1 — NIST. Geraadpleegd op 2026-09-13
- Vier eenvoudige manieren om online veilig te blijven — CISA. Geraadpleegd op 2026-09-13
- Gebruikershandleiding voor de NIST Phish Scale — NIST. Geraadpleegd op 2026-09-13
Lees verder
- Security-awarenessplan: een jaarkalender met praktische oefeningen
Gebruik een aanpasbare jaarkalender voor security awareness met duidelijke beslismomenten, rolgerichte sessies, nabesprekingen, eigenaren en nuttige evaluaties.
NL · 8 min leestijd - Social-engineeringoefeningen: misleiding en betaalverzoeken leren controleren
Oefen social engineering met fictieve telefoontjes, betaalverzoeken en identiteitsmisleiding. Bespreek terugbelroutes, goedkeuring en veilig verder werken.
NL · 9 min leestijd - AI-security-awarenesstraining: veilig omgaan met hulpmiddelen en gegevens
Zet doordachte AI-security-awarenesstraining op voor medewerkers: goedgekeurde tools, gevoelige invoer, outputcontrole, gekoppelde rechten en herkenbare keuzekaarten.
NL · 9 min leestijd - Wachtwoord of wachtwoordzin: bescherm je werkaccounts
Vergelijk wachtwoorden en wachtwoordzinnen, voorkom hergebruik, begrijp NIST-richtlijnen en gebruik een goedgekeurde wachtwoordmanager. Oefen betere keuzes.
NL · 9 min leestijd - Is openbare wifi veilig voor werk? Hotspots, HTTPS en nepportalen
Leer wanneer openbare wifi geschikt is voor werk, hoe u hotelhotspots verifieert, neppe aanmeldportalen herkent en een goedgekeurde verbinding kiest.
NL · 8 min leestijd - Human risk management: van leergegevens naar actie
Wat is human risk management en hoe helpt het organisaties? Een Nederlandse gids met CyberSense, voorbeelden, een beslishtabel en een praktische oefening.
NL · 7 min leestijd