Redactie van CyberPlay · Gepubliceerd op · Bijgewerkt op · 9 min leestijd
Gids en oefeningen in het Nederlands

Met social-engineeringoefeningen oefenen medewerkers het lastige moment waarop iemand vraagt om een standaardcontrole over te slaan. De verzoeker klinkt wellicht behulpzaam, heeft een leidinggevende functie, komt bekend voor of dringt aan op spoed. Een nuttige oefening biedt de medewerker een praktische manier om even stil te staan, via een vertrouwd kanaal te verifiëren en vervolgens door te gaan of te escaleren — zonder eerst te hoeven bewijzen dat de verzoeker kwaad in de zin heeft.
Deze handleiding bevat drie originele dialoogkaarten en een gezamenlijk verificatieproces. Voer ze uit als aangekondigde rollenspellen met fictieve personen, accounts en bedrijfsgegevens. Het doel is de besluitvorming te oefenen en knelpunten in interne procedures bloot te leggen. Niemand hoeft zich voor te doen als een echte directeur, wachtwoorden te ontfutselen of collega's te overvallen met een onaangekondigd telefoontje.
Wat je meeneemt
- Oefen een praktische reactie op sociale druk, niet enkel het herkennen van een verdacht etiket.
- Zoek verificatiecontacten altijd onafhankelijk van het verdachte verzoek op.
- Een bekende stem of overtuigende video vormt op zichzelf geen geldige autorisatie voor een gevoelige handeling.
- Maak veilig escaleren praktisch uitvoerbaar en steun medewerkers die dit doen.
1. Richt je op het verzoek, niet op het optreden van de verzoeker
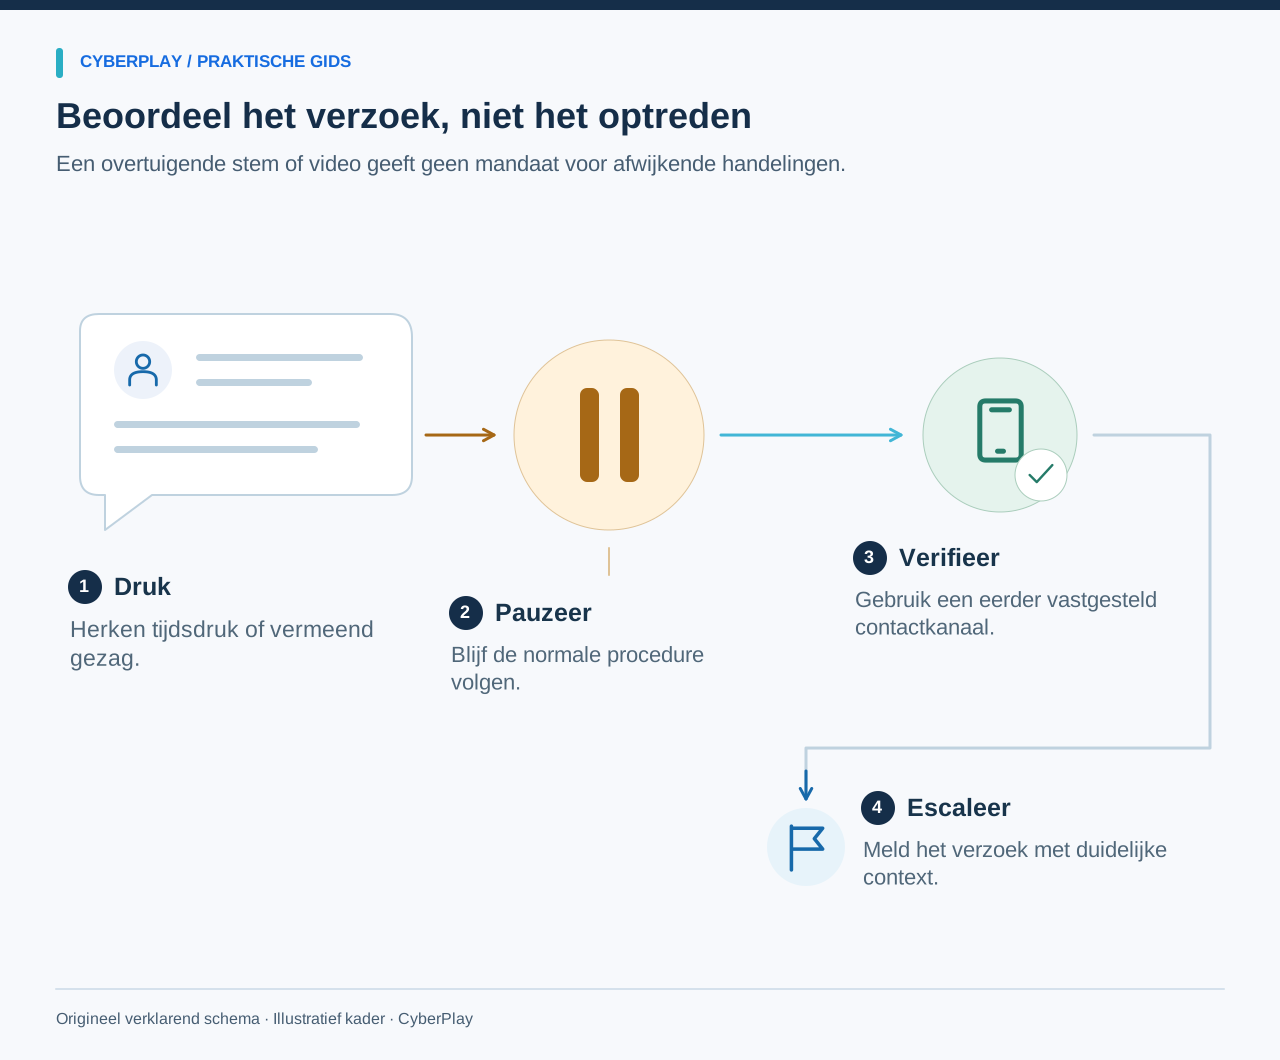
Vraag wat de ander concreet van de medewerker verlangt: informatie prijsgeven, toegang goedkeuren, een betaalbestemming wijzigen of een bezoeker toelaten. Ga vervolgens na of die handeling strookt met het vastgelegde proces. Dit blijft net zo waardevol wanneer de verzoeker welbespraakt is en realistische achtergronddetails kent. Medewerkers hoeven niet te oordelen over iemands accent, zelfvertrouwen of persoonlijkheid.
Frauderichtlijnen van het NCSC beschrijven tactieken zoals autoriteit, tijdsdruk en emotionele manipulatie. Dergelijke signalen zijn aanleidingen om te vertragen en te controleren, geen definitief bewijs van kwade opzet. Een echte collega kan immers ook haast hebben. Leer medewerkers een reactie aan waarmee de vereiste controle intact blijft, terwijl legitiem werk gewoon kan doorgaan.
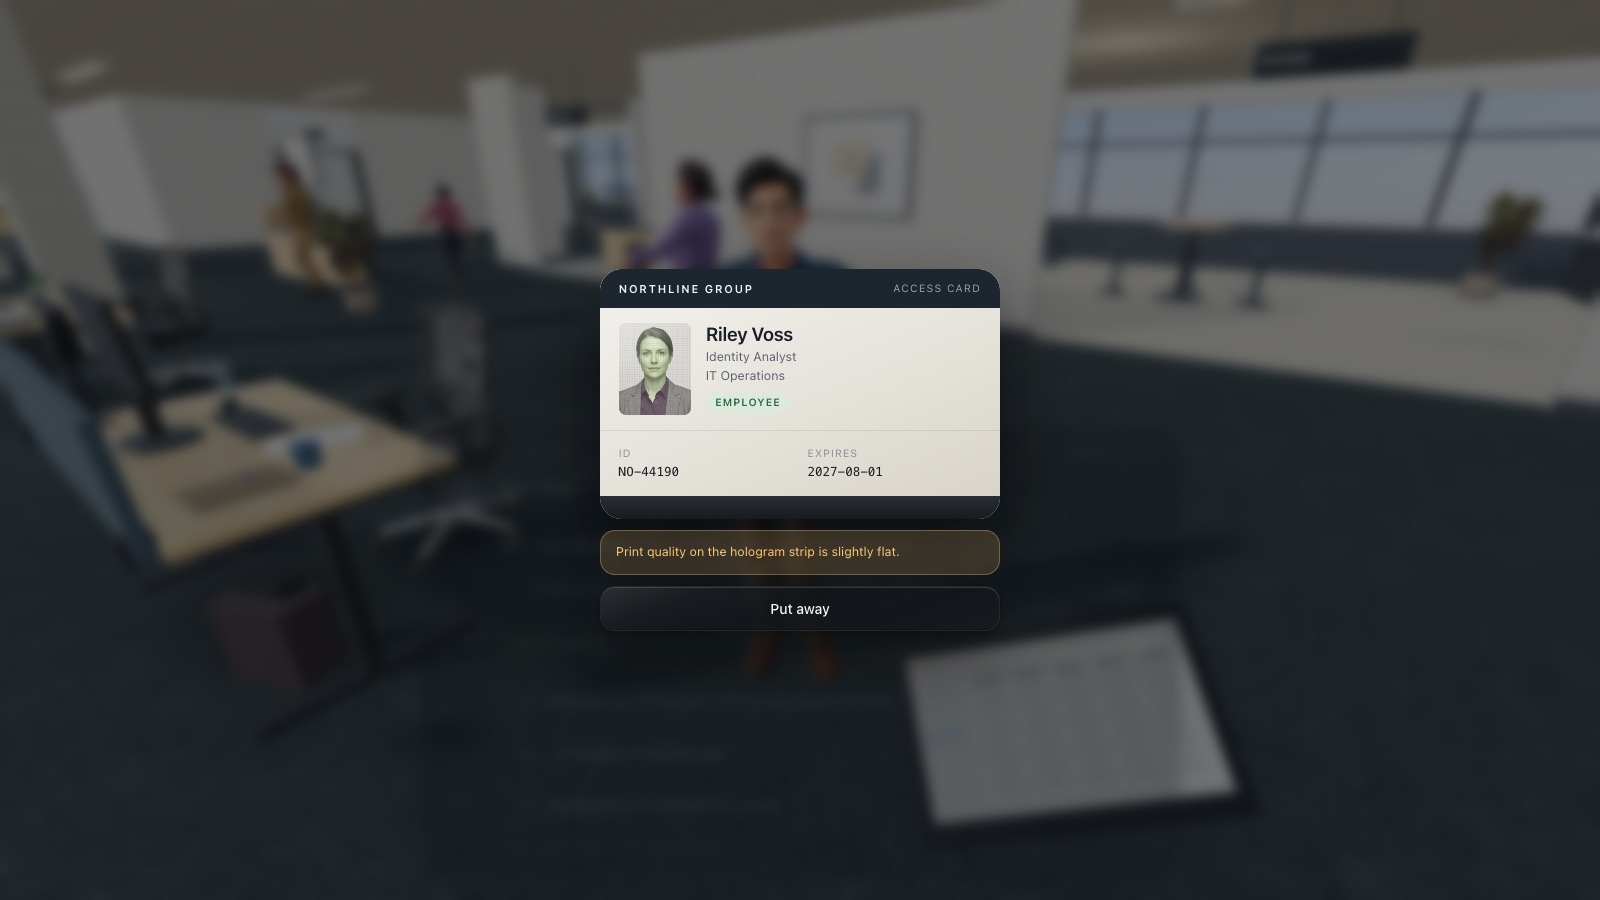
Afbeelding vergroten · Schermafbeelding uit het spel · Engelse interface
- Verifieer identiteit met beleefdheid
Vraag beleefd naar het vereiste legitimatiebewijs en bevestig het bezoek via het vastgestelde contactkanaal van de organisatie.
- Volg de bezoekersprocedure
Gebruik de goedgekeurde bezoekersprocedure, inclusief eventuele vereiste begeleiding, in plaats van een persoonlijke toegangspas uit te lenen.
Bronnen bij dit onderdeel: Phishingfraude herkennen en melden
2. Bepaal wat telt als een vertrouwd verificatiekanaal
Een vertrouwd kanaal wordt onafhankelijk van het nieuwe verzoek gekozen: een bestaand leveranciersbestand, het officiële personeelsregister, een bekend serviceportal of een contactpersoon die al via interne procedures is gevalideerd. Een telefoonnummer in een verdachte e-mail maakt deel uit van datzelfde niet-geverifieerde verzoek. Wie vanuit die e-mail naar dat nummer belt, wisselt wel van communicatiemiddel, maar niet van betrouwbaarheidsbron.
Controleer voorafgaand aan de oefening de daadwerkelijke adreslijsten van de organisatie. Blijkt een contactpersoon onvindbaar, wijs dan direct iemand aan om dat te herstellen. Zorg voor een alternatieve route bij spoedgevallen en werk buiten kantooruren. De medewerker heeft een realistisch alternatief nodig voor blind opvolgen, niet enkel de instructie om te 'verifiëren' zonder praktische mogelijkheid daartoe.
3. Dialoogkaart: de behulpzame IT-medewerker aan de lijn
Originele fictieve dialoog: Beller: “Ik bel van support. We herstellen het vergadersysteem vóór je volgende overleg.” Medewerker: “Ik heb helemaal geen ticket ingediend.” Beller: “Daarom neem ik juist contact met je op. Lees even de inlogcode voor die op je telefoon binnenkomt, dan kan ik het afronden.” De oefenleider legt uit dat de medewerker geen accountherstel heeft gestart en toegang heeft tot de officiële supportlijst.
Een passende reactie luidt: “Die code kan ik helaas niet delen. Ik neem via de normale weg contact op met de servicedesk en verwijs dan naar dit verzoek.” Oefen het hardop uitspreken hiervan. De medewerker kan beleefd blijven zonder mee te gaan in het verhaal van de beller. Voeg een tweede reactie toe waarin de beller benadrukt dat vertraging nadelig is voor het hele team, en onderzoek of dat iets verandert aan de verificatieroute.
4. Dialoogkaart: het gewijzigde rekeningnummer van een leverancier
Originele fictieve dialoog: Contactpersoon leverancier: “Onze bankgegevens zijn gewijzigd. Gebruik alsjeblieft het nieuwe rekeningnummer voor de factuur van vandaag.” Medewerker: “Ik moet hiervoor onze procedure voor leverancierswijzigingen volgen.” Contactpersoon leverancier: “Onze financieel directeur heeft dit al goedgekeurd; bel zo nodig het nummer in dit bericht.” Context: de medewerker beschikt over een bestaand leveranciersdossier met een geverifieerd contact en een interne goedkeuringsprocedure.
De juiste werkwijze is om het bestaande dossier ongewijzigd te laten totdat de verificatie en interne goedkeuring volledig zijn afgerond. De FBI adviseert om wijzigingen in rekeningnummers of betaalprocedures altijd rechtstreeks bij de verzoeker te verifiëren via een onafhankelijk kanaal. Maak in deze oefening de onafhankelijke contactbron zichtbaar, zodat de deelnemer kan aantonen welk dossier wordt geraadpleegd.

Afbeelding vergroten · Schermafbeelding uit het spel · Engelse interface
- Vergelijk de gewijzigde gegevens
Controleer welke betalingsgegevens zijn gewijzigd en of het verzoek overeenkomt met de verwachte factuur en werkzaamheden.
- Vergelijk met vertrouwde factuurgegevens
Vergelijk met een vertrouwde factuur en verifieer gewijzigde bankgegevens vervolgens via de eerder vastgelegde contactpersoon bij de leverancier.
Bronnen bij dit onderdeel: Fraude met zakelijke e-mail (Business Email Compromise)
5. Dialoogkaart: een bekende stem vraagt om een uitzondering
Originele fictieve dialoog: Een voicemailbericht lijkt afkomstig van een directielid: “Ik heb je nodig om vóór de vergadering een vertrouwelijke betaling te regelen. Ik kan nu niet opnemen. Gebruik de gegevens in het vervolgbericht en houd dit onder ons.” De functie van de deelnemer vereist normaal gesproken een afzonderlijke goedkeuring voor een dergelijke transactie.
De medewerker dient de vastgelegde goedkeuringsprocedure te volgen en contact op te nemen via een onafhankelijk geverifieerd kanaal. De FBI signaleert phishingcampagnes waarbij gebruik wordt gemaakt van AI-gegenereerde stemmen en adviseert identiteiten altijd onafhankelijk te controleren. Een stem die bekend klinkt, vervangt geen formele autorisatie. De oefening moet doeltreffend zijn, ongeacht of het gaat om een deepfake, imitatie of een echte collega die om een ongeoorloofde uitzondering vraagt.
Bronnen bij dit onderdeel: Aanhoudende nabootsing van hoge Amerikaanse functionarissen in een kwaadaardige berichtencampagne
6. Gebruik dit verificatieproces in vijf stappen
Houd het stappenplan compact genoeg om vlot in een gesprek toe te passen. Stem de meld- en goedkeuringsstappen af op de daadwerkelijke taak. Bij een routineverzoek met weinig risico biedt het gangbare proces vaak al voldoende zekerheid. Gaat het om een ingrijpende wijziging, maak de onafhankelijke controle dan expliciet en leg de goedkeuring vast in het geautoriseerde systeem.
| Stap | Vraag | Actie |
|---|---|---|
| Pauzeer | Welke handeling wordt er concreet van mij gevraagd? | Houd de gevoelige handeling aan terwijl je deze controleert. |
| Lokaliseer | Waar vind ik het onafhankelijk geverifieerde contact of proces? | Raadpleeg het interne adresboek, het leveranciersdossier of het officiële portaal. |
| Verifieer | Is het verzoek authentiek en werd het verwacht? | Bevestig dit via die route, zonder gebruik te maken van nieuwe contactgegevens van de verzoeker. |
| Autoriseer | Geeft het geldende proces mij toestemming voor deze handeling? | Zorg voor de vereiste goedkeuring; een bekende identiteit geeft nog geen bevoegdheid. |
| Meld of rond af | Wat heeft de controle uitgewezen? | Escaleer bij twijfel of rond de legitieme taak af via de goedgekeurde procedure. |
7. Richt het rollenspel zo in dat iedereen meedoet
Werk in drietallen: verzoeker, medewerker en observator. Geef de verzoeker het dialoogscript, de medewerker de context en contactopties, en de observator het stappenplan. Wissel na een korte nabespreking van rol. De observator let op de gekozen acties en de onderbouwing, niet op het acteertalent of het zelfvertrouwen van de collega. Geef deelnemers die dat prettiger vinden de optie om hun reactie schriftelijk te formuleren.
Houd het scenario realistisch, maar vermijd persoonlijke bedreigingen, vernedering of toespelingen op privéomstandigheden. Benadruk dat het om een leersituatie gaat en baken het kader duidelijk af. Gebruik fictieve rekeninggegevens en laat deelnemers geen berichten of goedkeuringen versturen in actieve productiesystemen. Het tastbare resultaat is een geoefende reactie en een helder proces.
8. Neem ook een legitiem verzoek op dat aan alle eisen voldoet
Laat één groep een controlescenario doorlopen: de medewerker gebruikt het bestaande supportportaal, controleert een zelf aangemaakt ticket en ontvangt instructies die aansluiten bij de officiële procedure, zonder inloggeheimen met de beller te delen. Of de financiële administratie verifieert een leverancierswijziging zelfstandig en verkrijgt de vereiste interne goedkeuring. De juiste uitkomst is hier het afronden van de toegestane taak.
Vraag welke aanwijzingen het verantwoord maakten om door te gaan. Zo voorkom je dat de training ontaardt in een automatisme om alles af te wijzen. Het doel is juist om verificatie onderdeel te maken van bekwaam, veilig digitaal gedrag. Verloopt het goedgekeurde proces zo stroef dat routinewerk stagneert, noteer dat dan als een procesknelpunt voor de proceseigenaar, in plaats van medewerkers te dwingen tot improvisatie.
9. Bespreek de sociale druk en praktische knelpunten na
Vraag iedere medewerker welk element van het verzoek het lastig maakte om even pas op de plaats te maken, en wat hielp om de controle toch uit te voeren. De oorzaak ligt vaak bij hiërarchie, deadlines, de wens om behulpzaam te zijn of onzekerheid over het beleid. Laat leidinggevenden oefenen met een constructieve en ondersteunende reactie wanneer een teamlid hun verzoek verifieert. Een regel wordt immers sneller nageleefd wanneer het management laat zien dat deze voor iedereen geldt.
Breng de geconstateerde knelpunten in kaart: ontbrekende gegevens in het adresboek, onduidelijke beslissingsbevoegdheden, ontoegankelijke meldtools of discussie over noodprocedures. Koppel aan elk punt een eigenaar en een streefdatum. Bewaar uitsluitend de informatie die nodig is om het programma te verbeteren. Het heeft weinig zin om medewerkers publiekelijk te beoordelen op hoe overtuigend ze een fictieve beller van repliek dienden.
10. Zorg voor afwisseling na de rollenspellen
Kies in het social-engineeringoverzicht van CyberPlay een interactief scenario waarin een vergelijkbare afweging centraal staat. Lees de speluitleg en bespreek waar de spelmechanismen aansluiten op de werkelijke bedrijfsprocessen. Een rollenspel traint gesprekstechnieken en samenwerking; een game biedt een extra gelegenheid om keuzes te maken en de gevolgen daarvan te ervaren.
Varieer later eens van communicatiekanaal of het type verzochte uitzondering en kijk naar de eerste reactie. Controleer of de medewerker nog steeds een onafhankelijke contactpersoon zoekt en de goedkeuringsregels naleeft. Evalueer de resultaten van de oefening eerlijk. Een soepel verlopen gesprek of een hoge score in een spel betekent immers niet dat het risico op impersonatie daarmee definitief is weggenomen.

Afbeelding vergroten · Schermafbeelding uit het spel · Engelse interface
- Wijs ongevraagde bevestiging af
Weiger een inlogbevestiging die u niet zelf hebt geïnitieerd, zelfs als een ander bericht aandringt op acceptatie.
- Meld via officiële ondersteuning
Neem contact op met de vaste helpdesk of het beveiligingsteam en leg uit wanneer de onverwachte goedkeuringsverzoeken verschenen.
Breng de besluitvorming in de praktijk
Bekijk social-engineeringgames en oefen vervolgens de verificatiezinnen en veilige contactroutes die jullie eigen team hanteert. Combineer een geschikt Nederlandstalig spel met een rollenspel in het Nederlands rond de eigen terugbel- en goedkeuringsprocedure.
Bekijk social-engineeringgamesBronnen en verder lezen
- Phishingfraude herkennen en melden — Nationaal Cyber Security Centre van het Verenigd Koninkrijk (NCSC). Geraadpleegd op 2026-09-13
- Fraude met zakelijke e-mail (Business Email Compromise) — Amerikaanse federale recherche (FBI). Geraadpleegd op 2026-09-13
- Aanhoudende nabootsing van hoge Amerikaanse functionarissen in een kwaadaardige berichtencampagne — Amerikaanse federale recherche (FBI). Geraadpleegd op 2026-09-13
Lees verder
- Voorbeelden van phishingmails voor training: onderzoeken, controleren en melden
Gebruik fictieve phishingmails voor training: onderzoek afzender en verzoek, controleer via een bekend kanaal en oefen melden met concrete nabespreekvragen.
NL · 9 min leestijd - AI-security-awarenesstraining: veilig omgaan met hulpmiddelen en gegevens
Zet doordachte AI-security-awarenesstraining op voor medewerkers: goedgekeurde tools, gevoelige invoer, outputcontrole, gekoppelde rechten en herkenbare keuzekaarten.
NL · 9 min leestijd - Security-awarenessonderwerpen: kiezen op basis van werk en risico’s
Kies security-awarenessonderwerpen op basis van rollen, taken en werkplekrisico’s. Gebruik een praktische matrix en oefen beslissingen met herkenbare scenario’s.
NL · 9 min leestijd - Onverwacht MFA-verzoek: wat doe je als je niet inlogt?
Ontvang je een MFA-verzoek dat je niet zelf hebt gestart? Leer wanneer je weigert, een IT-telefoontje verifieert en een per ongeluk goedgekeurd verzoek meldt.
NL · 8 min leestijd - Training tegen QR-codephishing: controleer eerst de bestemming
Leer medewerkers QR-codephishing herkennen en afhandelen via bestemmingscontroles, onafhankelijke verificatie en realistische oefeningen rondom parkeren en posters.
NL · 9 min leestijd - Ransomware-tabletop-oefening voor niet-technische teams: een handleiding voor de oefenleider
Leid een ransomware-tabletop voor niet-technische teams met fictieve injects, duidelijke rollen, escalatiebesluiten, continuïteit en een oefenleiderspakket.
NL · 9 min leestijd