Redactie van CyberPlay · Gepubliceerd op · Bijgewerkt op · 9 min leestijd
Gids en oefeningen in het Nederlands
Een ransomware-tabletop-oefening is een begeleide discussie waarin een team een fictief incident doorloopt en toelicht wat het zou doen. Voor niet-technische deelnemers gaan de meest waardevolle vragen over melden, beslissingsbevoegdheid, operationele prioriteiten, communicatie met klanten en afstemming. De oefening kan ontbrekende contactgegevens of een niet-goedgekeurde noodoplossing aan het licht brengen vóórdat die hiaten opspelen tijdens een daadwerkelijke verstoring.
Deze handleiding biedt een origineel scenario van 60 minuten en een downloadbaar oefenleiderspakket. De tijdsduur is een suggestie voor de agenda, geen vaststaande norm. Er wordt niets versleuteld, losgekoppeld of naar klanten verstuurd. Deelnemers bespreken keuzes aan de hand van fictieve gebeurtenissen en hun daadwerkelijke, vastgestelde plannen. Technische beheersing, forensisch onderzoek en herstel blijven de taak van het bevoegde responsteam.
Wat je meeneemt
- Oefen besluiten rond escalatie, coördinatie en continuïteit binnen helder afgebakende rollen.
- Houd de oefening strikt fictief en gescheiden van operationele systemen.
- Leg aannames en openstaande vragen vast in plaats van capaciteiten te verzinnen.
- Sluit af met verbeteracties, vaste eigenaren en een concrete evaluatiedatum.
1. Formuleer drie doelstellingen vóór de sessie
Kies een behapbare scope: weten wanneer je moet escaleren, afstemmen wanneer het reguliere communicatiekanaal uitvalt en toestemming geven voor een tijdelijk werkproces. Beschrijf per doelstelling wat een geslaagde discussie concreet moet aantonen. Probeer niet in één verkennende sessie de complete herstelarchitectuur en elke wettelijke verplichting tegelijk te toetsen.
NIST SP 800-61 Rev. 3 plaatst incidentrespons binnen een breder kader voor cybersecurity-risicomanagement. Gebruik de tabletop om alledaagse beslissingen van teams te verbinden met die responsstructuur. Ook CISA publiceert oefenscenario's voor cybersecurity, waaronder ransomware. Die bronnen zijn waardevol voor een formeler oefenprogramma nadat het team deze fundamentele coördinatievragen heeft doorlopen.

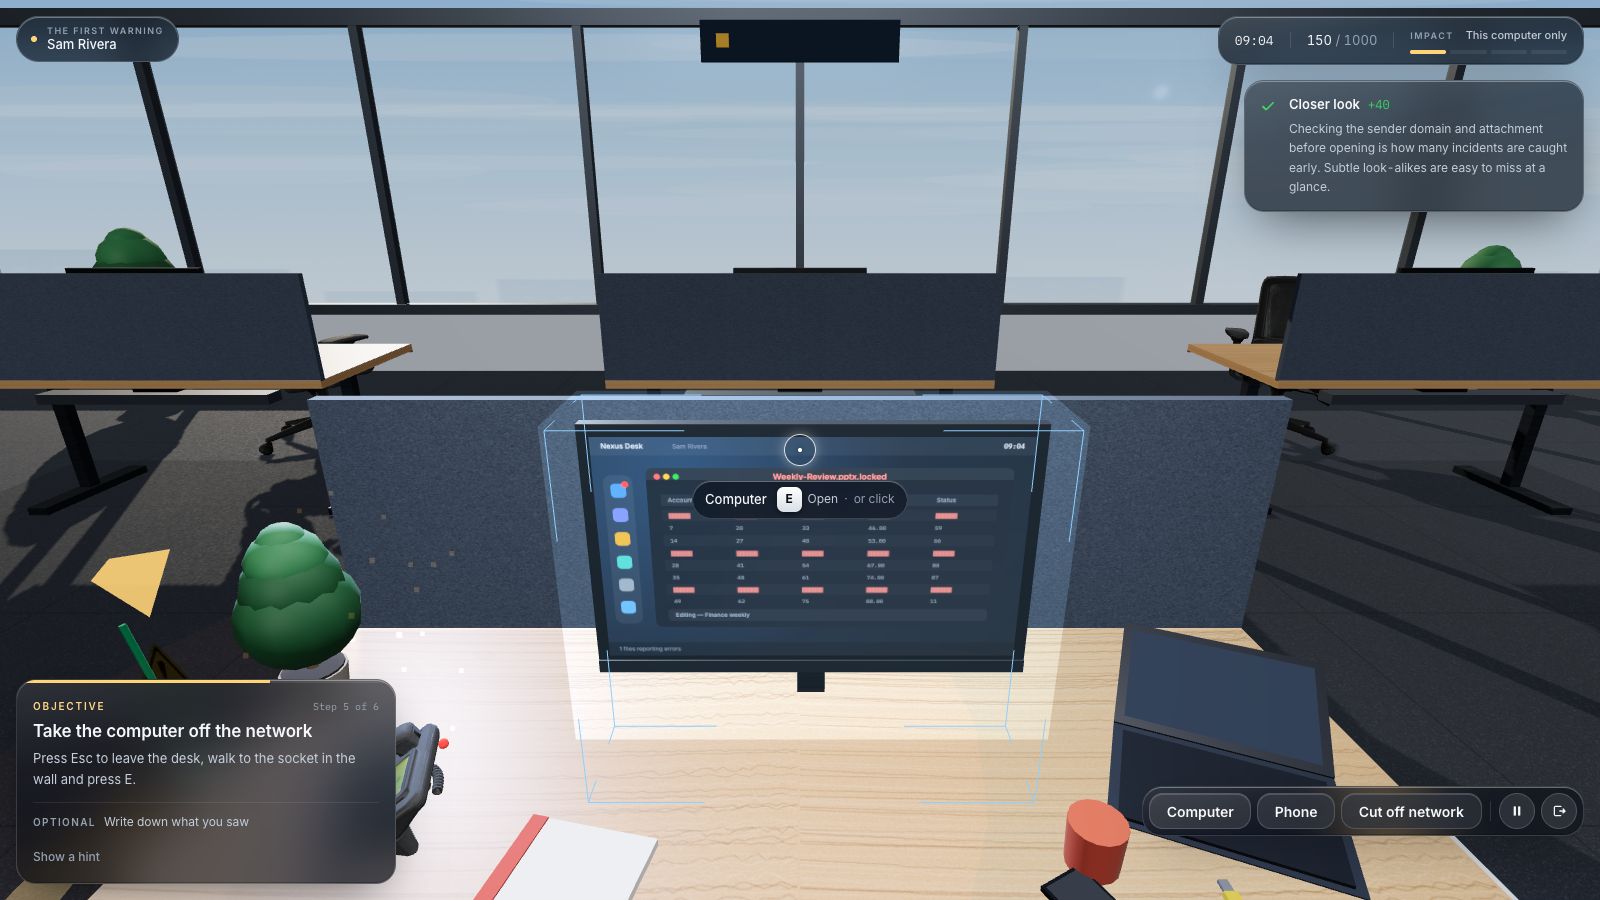
Afbeelding vergroten · Schermafbeelding uit het spel · Engelse interface
- Vermeld tijdstip en apparaat
Meld de waargenomen symptomen, het tijdstip en het getroffen apparaat via de goedgekeurde meldingsroute van de organisatie.
- Onderscheid waarneming van diagnose
Houd directe waarnemingen gescheiden van vermoedelijke oorzaken, zodat onderzoekers niet met een voorbarige aanname als feit werken.
Bronnen bij dit onderdeel: Aanbevelingen en aandachtspunten voor incidentrespons, NIST SP 800-61 Rev. 3 · Cybersecurityscenario’s
2. Wijs rollen en beslissingsbevoegdheid toe
Nodig een oefenleider uit, een notulist, de incidentcontactpersoon, een vertegenwoordiger van de bedrijfsvoering, een verantwoordelijke voor klantcommunicatie en een bevoegde leidinggevende. Betrek ook de verantwoordelijken voor privacy, juridische zaken of sectorspecifieke verplichtingen als het scenario daarom vraagt. In een kleine organisatie kan één persoon meerdere rollen vervullen, zolang de verantwoordelijkheden maar expliciet blijven.
| Rol | Verantwoordelijkheid tijdens de oefening |
|---|---|
| Oefenleider | Presenteert fictieve feiten, bewaakt de tijd en houdt de discussie binnen de scope. |
| Notulist | Legt besluiten, aannames, knelpunten, eigenaren en vervolgdata vast. |
| Incidentcoördinator | Licht de escalatie toe en coördineert het vastgestelde responsproces. |
| Verantwoordelijke bedrijfsvoering | Bepaalt kritieke werkzaamheden en toegestane uitwijkmogelijkheden. |
| Communicatieverantwoordelijke | Bepaalt de goedkeuringsroutes voor interne en externe berichtgeving. |
| Management en specialisten | Beslechten bevoegdheidsvragen en identificeren wettelijke verplichtingen. |
3. Richt de ruimte in en leg de spelregels vast
Zorg dat de actuele contactenlijst voor incidenten, de meldprocedure, het continuïteitsplan en het goedkeuringsproces voor communicatie klaarliggen. Gebruik waar nodig offline kopieën, zodat de groep kan ervaren wat er gebeurt als het reguliere systeem onbereikbaar is. Controleer contactgegevens vooraf via een afgestemde voorbereidingsstap; overval echte incidentresponders niet met een onaangekondigde oefenoproep. Markeer alle materialen duidelijk als oefening.
Benoem de spelregels hardop: deelnemers beschrijven handelingen uitsluitend en voeren ze niet uit; er vinden geen wijzigingen in productie, accountresets of klantmeldingen plaats; bij een echt incident stopt de oefening direct. Onbekende zaken worden genoteerd en niet opgevuld met gemakkelijke aannames. Als iemand oppert: "IT herstelt alles wel", vraag dan welk goedgekeurd plan en welke eigenaar die verwachting onderbouwen.
4. Volg de voorgestelde agenda van 60 minuten
De fictieve organisatie is een klein dienstverlenend bedrijf met een gedeelde documentenomgeving, een wachtrij voor klantondersteuning en geplande opleveringen voor die middag. Vervang deze details gerust door vergelijkbare fictieve bedrijfsprocessen. Gebruik nooit de naam van een echte klant of werkelijke gevoelige gegevens. De oefenleider deelt de informatie stapsgewijs, zodat de groep leert beslissen onder onzekerheid.
| Tijd | Fase | Te beantwoorden kernvraag |
|---|---|---|
| 0–10 minuten | Briefing en rolverdeling | Wat mag iedereen beslissen en hoe leggen we knelpunten vast? |
| 10–20 minuten | Inject 1: bestanden onbereikbaar | Hoe wordt het probleem gemeld en geëscaleerd? |
| 20–30 minuten | Inject 2: reguliere chat onbetrouwbaar | Hoe stemmen teams af via het goedgekeurde uitwijkkanaal? |
| 30–40 minuten | Inject 3: klanten eisen opheldering | Wie accordeert het bericht en een tijdelijke werkwijze? |
| 40–50 minuten | Inject 4: onzekerheid over herstel | Welke operationele prioriteiten en feiten sturen de respons? |
| 50–60 minuten | Nabespreking | Welke actiepunten krijgen een eigenaar, deadline en controle? |
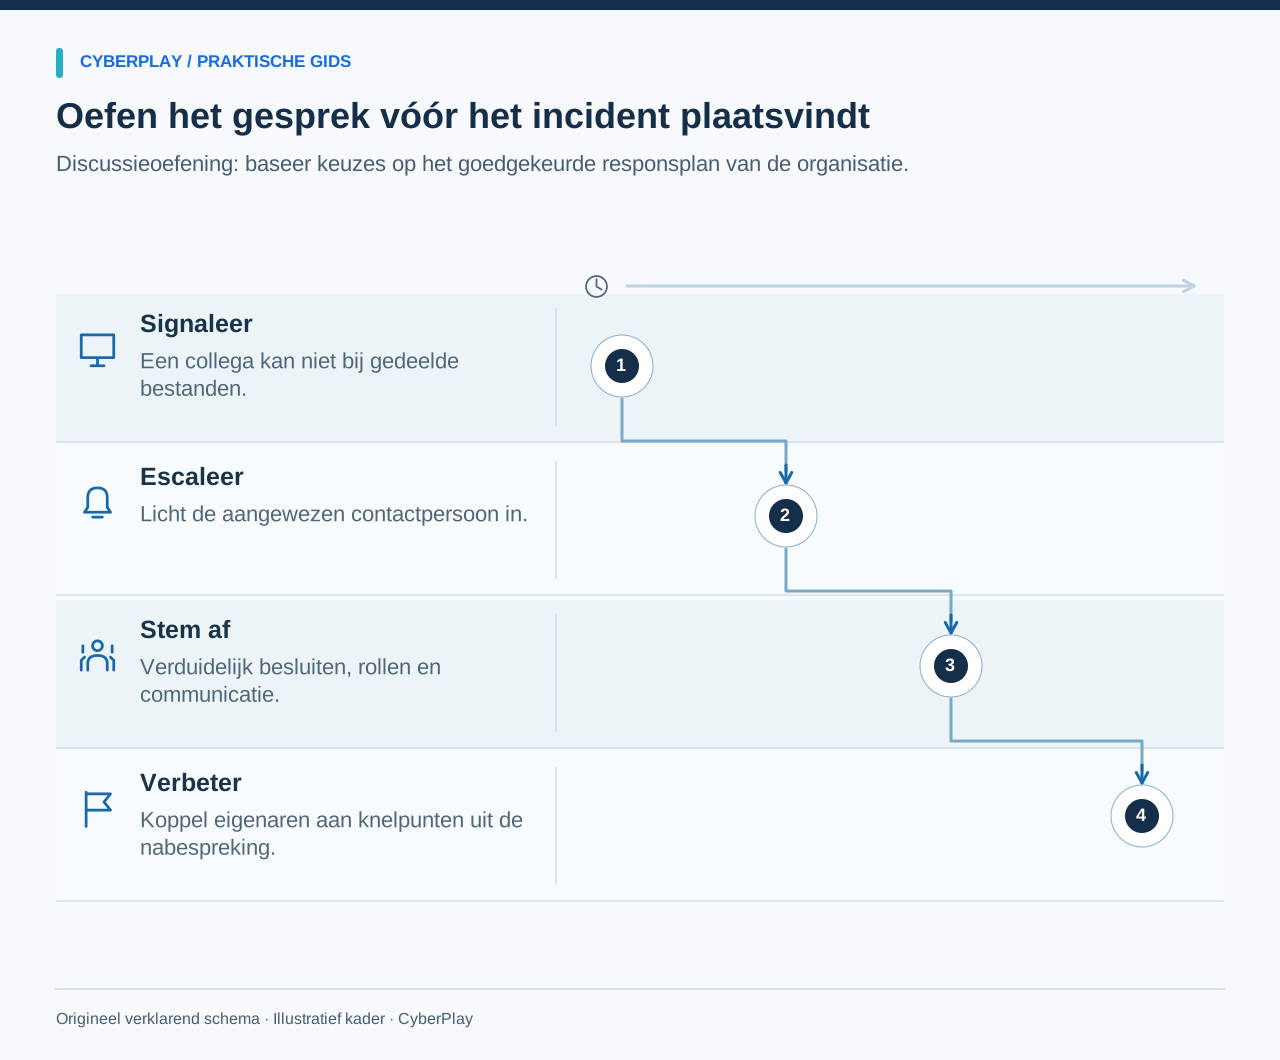
5. Inject 1: een medewerker kan gedeelde bestanden niet openen
Lees deze fictieve situatie voor: "Om 09:10 uur meldt een teamlid dat meerdere gedeelde bestanden vreemde namen hebben en niet meer openen. Een andere medewerker ziet een bericht op het werkscherm waarin om losgeld wordt gevraagd. De reguliere meldingsprocedure werkt nog gewoon." Vraag de groep hoe de eerste melding verloopt, wie deze ontvangt en hoe de proceseigenaar hoort dat de werkzaamheden mogelijk worden geraakt.
De taak van de medewerker is de vastgestelde meldprocedure en directe instructies op te volgen met nauwkeurige observaties. De groep moet niet zelf technische beheersmaatregelen improviseren. De CISA-richtlijnen voor ransomware benadrukken gecoördineerde isolatie en het veiligstellen van bewijsmateriaal; acties zoals het ontkoppelen of uitzetten van systemen hebben operationele gevolgen en horen thuis bij het bevoegde responsteam.
- Welke feiten zijn bewezen en wat zijn aannames?
- Wie is bevoegd om een incident uit te roepen of te coördineren?
- Wat moet de meldende medewerker doen in afwachting van instructies?
- Hoe wordt de melding opgepakt als de primaire contactpersoon niet reageert?
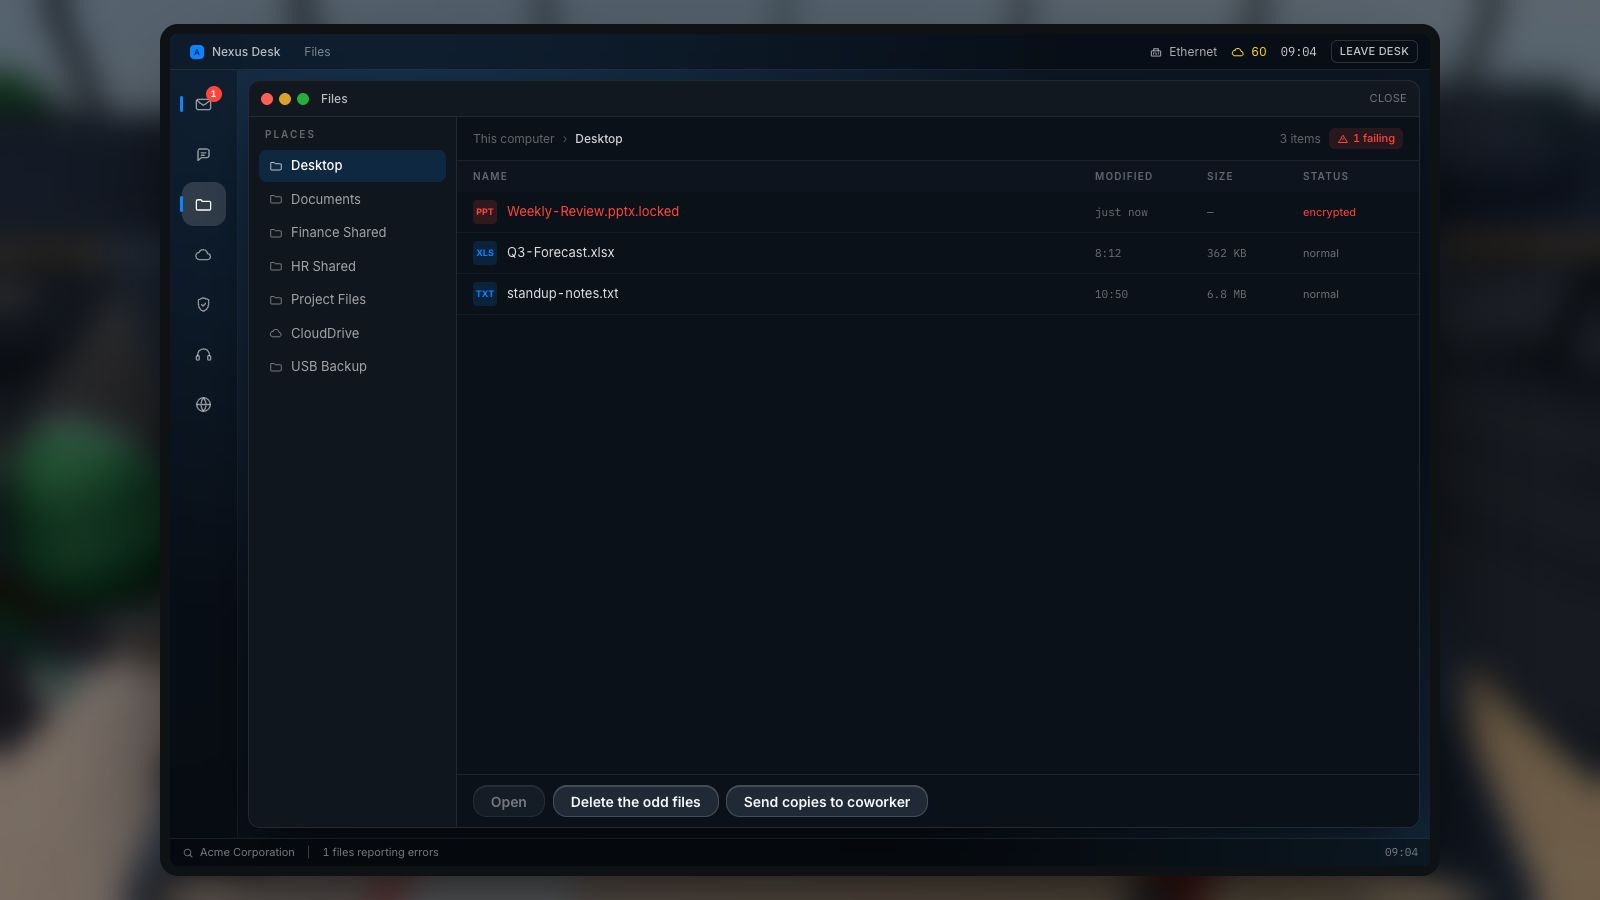
Afbeelding vergroten · Schermafbeelding uit het spel · Engelse interface
- Zoek naar bredere patronen
Zoek naar andere ongebruikelijke wijzigingen; één bestandsfout alleen stelt de oorzaak niet vast en rechtvaardigt geen diagnose.
- Volg het incidentenproces
Volg het goedgekeurde incidentenproces en raadpleeg de aangewezen contactpersonen; technische inperking volgt de bevoegde teamprocedure.
Bronnen bij dit onderdeel: Handleiding #StopRansomware
6. Inject 2: het reguliere chatkanaal wordt onbetrouwbaar
Lees deze fictieve situatie voor: "Om 09:25 uur kan een deel van de medewerkers de reguliere chatdienst niet meer gebruiken. In een bestaande groepschat verschijnt een bericht dat van IT-support lijkt te komen, met het verzoek aan iedereen om naar een nieuwe, openbare chatruimte te gaan voor instructies over het herstel." Vraag hoe deelnemers controleren of dat verzoek klopt en waar het goedgekeurde uitwijkkanaal staat vastgelegd.
Ga er niet van uit dat een bekend chatgesprek elk nieuw verzoek automatisch betrouwbaar maakt. De incidentcoördinator moet uitleggen wat het officiële alternatief is en hoe medewerkers bevoegde instructies herkennen. Als er geen uitwijkkanaal bestaat, noteer dat dan als hiaat en bepaal wie dit moet inrichten. Maak tijdens de oefening geen echte noodgroepen aan buiten de normale procedures en toegangscontroles van de organisatie om.
7. Inject 3: druk van klanten lokt een noodoplossing uit
Lees deze fictieve situatie voor: "Om 09:40 uur vraagt een klant dringend om een statusupdate. Een teamlid stelt voor om de export van gisteren naar een persoonlijke cloudaccount te uploaden, zodat het werk door kan gaan. De export bevat mogelijk verouderde gegevens." Vraag wie toestemming mag geven voor deze noodprocedure, welke data veilig gebruikt mogen worden en hoe het externe bericht wordt goedgekeurd.
8. Inject 4: onduidelijkheid over hersteltijd en datadiefstal
Lees deze fictieve situatie voor: "Om 10:00 uur heeft het responsteam nog niet kunnen bevestigen wanneer de werkomgeving weer beschikbaar is. Een partij beweert bedrijfsgegevens te hebben gekopieerd. Deze claim is nog niet geverifieerd. De directie vraagt welke diensten met voorrang moeten worden hersteld en wat er naar klanten gecommuniceerd kan worden." Vraag de groep om geverifieerde feiten, beweringen en onbekende factoren strikt gescheiden te houden in het logboek.
De proceseigenaar brengt afhankelijkheden en prioriteiten in kaart; het technische team beoordeelt de herstelopties. Aangewezen specialisten beoordelen eventuele meldplichten en andere wettelijke of contractuele vereisten. Verzin geen algemene wettelijke meldtermijnen en laat reguliere medewerkers nooit onderhandelen met aanvallers. De oefening moet verhelderen wie die besluiten neemt en welke gegevens daarvoor nodig zijn.
9. Nabespreking met besluitenlog en actiepunten
Bespreek wat goed ging, waar het team leunde op aannames en welk ontbrekend proces een besluit vertraagde. Leg elk knelpunt zo vast dat het daadwerkelijk kan worden opgelost. De constatering "de communicatie liep stroef" is te vaag. "Publiceer en verifieer de alternatieve meldroute bij incidenten, onder verantwoordelijkheid van de incidentcoördinator, vóór de volgende oefening" is wel een concrete verbeteractie.
| Veld in logboek | Wat vul je in? |
|---|---|
| Observatie | Het specifieke moment waarop een besluit of overdracht vastliep. |
| Gevolg | Welke bedrijfs- of responsactiviteit vertraging oploopt of misgaat. |
| Verbeteractie | De concrete wijziging die nodig is om het knelpunt op te lossen. |
| Eigenaar en deadline | De verantwoordelijke voor de implementatie en de afgesproken datum. |
| Verificatie | Hoe het team controleert of het nieuwe proces in de praktijk werkt. |
10. Borg verbeteringen en koppel individuele oefening aan het proces
Deel het logboek via de afgesproken interne kanalen en plan een controlemoment voor de actiepunten. Houd de verslaglegging zo beknopt als mogelijk is voor dit doel. Verander in een volgende sessie één afhankelijkheid — zoals een onbereikbare contactpersoon of een uitgevallen kernsysteem — en toets of het bijgewerkte proces standhoudt. Een tabletop-oefening bewijst op zichzelf nog niet dat back-ups foutloos teruggezet worden of dat een technisch herstelplan operationeel getest is.
De ransomware-scenario's van CyberPlay bieden individuele oefening vóór of na de teamsessie. Gebruik het overzicht om een passende game te kiezen en koppel ten minste één beslismoment aan de echte meldprocedure van de organisatie. Houd het onderscheid helder: een game traint individuele keuzes, de tabletop oefent de onderlinge afstemming en technisch herstel vereist een eigen, geautoriseerde validatie.
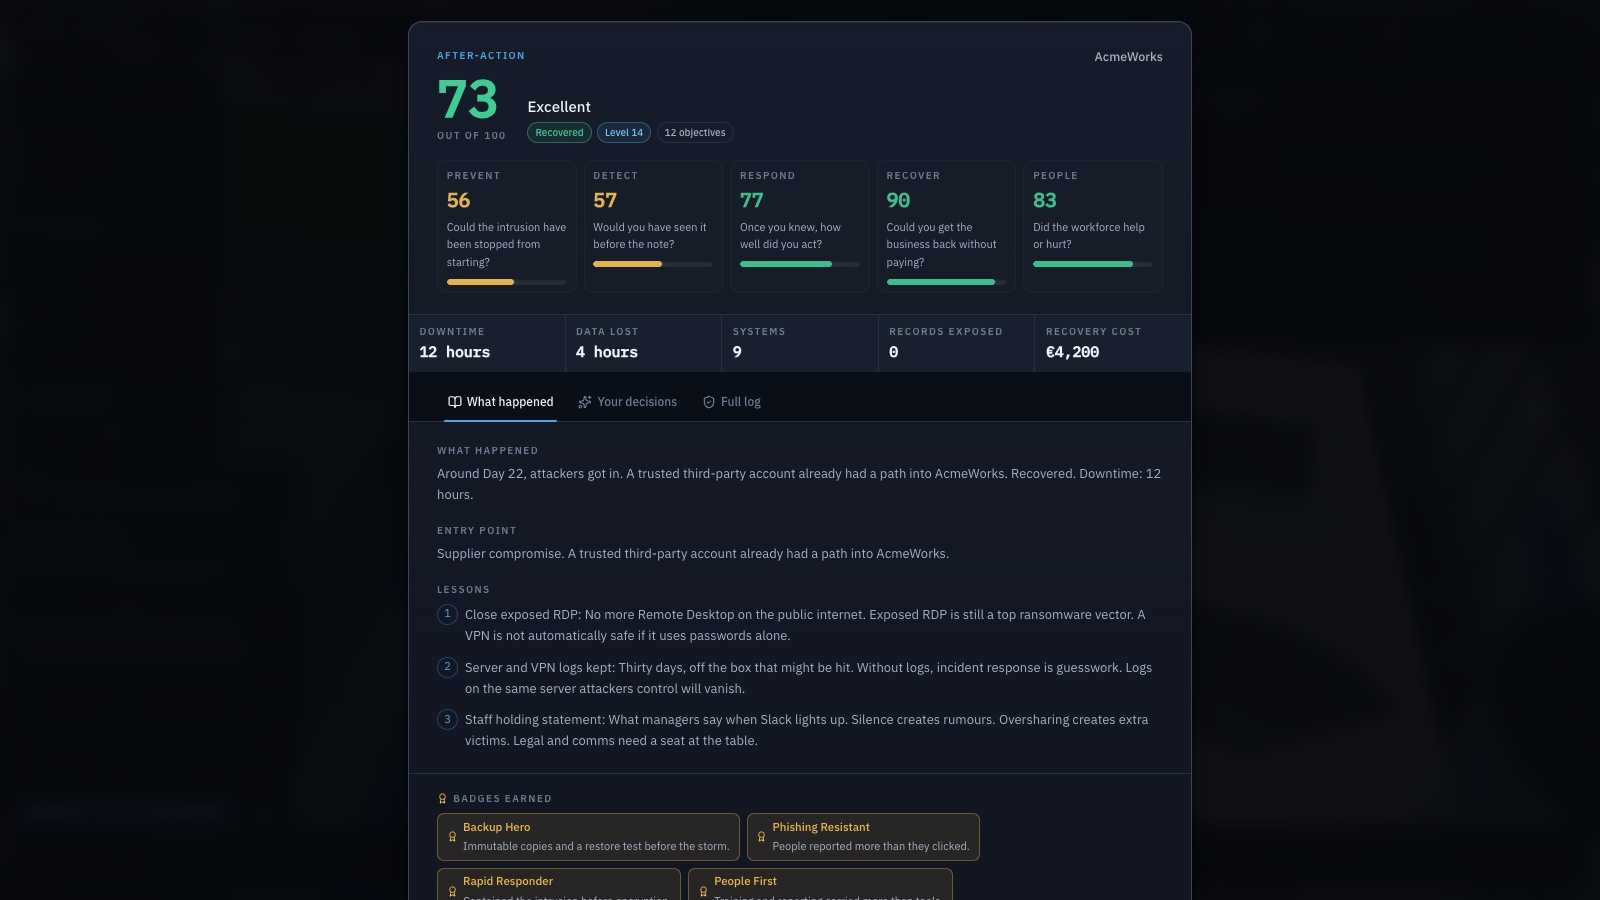
Afbeelding vergroten · Schermafbeelding uit het spel · Engelse interface
- Beoordeel wat hersteld kan
Stel vast welk werk hersteld kan worden en welke afhankelijkheden of ontbrekende informatie nog een bevoegde beoordeling vereisen.
- Verifieer herstel door testen
Test herstelprocedures via een bevoegd proces; de herstelgetallen in het spel illustreren een scenario en zijn geen operationeel bewijs.
Materialen om te downloaden
Breng besluitvorming in de praktijk
Verken ransomware-scenario's en leer herkennen op welk moment een medewerker moet escaleren naar het bevoegde responsteam. Kies via de taalvermelding een geschikt spel in het Nederlands en leg de besproken escalatiestappen vast in de gezamenlijke werktaal.
Bekijk ransomware-gamesBronnen en verder lezen
- Aanbevelingen en aandachtspunten voor incidentrespons, NIST SP 800-61 Rev. 3 — NIST. Geraadpleegd op 2026-09-13
- Cybersecurityscenario’s — CISA. Geraadpleegd op 2026-09-13
- Handleiding #StopRansomware — CISA en partnerorganisaties. Geraadpleegd op 2026-09-13
Lees verder
- Security-awarenessplan: een jaarkalender met praktische oefeningen
Gebruik een aanpasbare jaarkalender voor security awareness met duidelijke beslismomenten, rolgerichte sessies, nabesprekingen, eigenaren en nuttige evaluaties.
NL · 8 min leestijd - Security awareness meten: kijk verder dan afgeronde trainingen
Meet security awareness met een praktisch metriekenoverzicht voor deelname, keuzes, retentie en meldingen, inclusief eerlijke vergelijkingen en duidelijke grenzen.
NL · 9 min leestijd - Social-engineeringoefeningen: misleiding en betaalverzoeken leren controleren
Oefen social engineering met fictieve telefoontjes, betaalverzoeken en identiteitsmisleiding. Bespreek terugbelroutes, goedkeuring en veilig verder werken.
NL · 9 min leestijd - Cloudsynchronisatie of back-up: kun je je werk herstellen?
Begrijp cloudsynchronisatie, versiegeschiedenis en beveiligde back-ups. Volg een fictief bestand tijdens een incident en ontdek wat je je IT-team moet vragen.
NL · 9 min leestijd - Ransomware herkennen: de eerste stappen voor medewerkers
Bestanden plots onleesbaar of hernoemd? Leer vroege signalen van ransomware herkennen, veilig handelen en IT nuttig informeren via een praktische oefening.
NL · 9 min leestijd - Voorbeelden van phishingmails voor training: onderzoeken, controleren en melden
Gebruik fictieve phishingmails voor training: onderzoek afzender en verzoek, controleer via een bekend kanaal en oefen melden met concrete nabespreekvragen.
NL · 9 min leestijd