Редакція CyberPlay · Опубліковано · Оновлено · 8 хв читання
Посібник і вправи українською
Сценарна настільна вправа щодо програм-вимагачів (ransomware) — це модерована дискусія, під час якої команда покроково розбирає вигаданий інцидент і пояснює свої дії. Для нетехнічних учасників ключові питання стосуються сповіщення, повноважень, бізнес-пріоритетів, комунікації з клієнтами та координації. Така вправа допомагає виявити відсутній контакт або несанкціонований обхідний шлях ще до того, як ці прогалини спричинять проблеми під час реального збою.
Цей посібник містить оригінальний 60-хвилинний сценарій і пакет матеріалів для фасилітатора, доступний для завантаження. Зазначена тривалість — це рекомендований регламент, а не затверджений стандарт. Жодні дані не шифруються, системи не відключаються, а повідомлення клієнтам не надсилаються. Учасники обговорюють рішення на основі вигаданих подій, спираючись на реальні затверджені плани компанії. Технічна локалізація, розслідування та відновлення залишаються обов'язком уповноваженої групи реагування.
Головне, що варто запам’ятати
- Відпрацюйте рішення щодо ескалації, координації та безперервності процесів у межах визначених ролей.
- Тримайте вправу виключно навчальною і не втручайтеся в роботу робочих систем.
- Фіксуйте припущення та невирішені питання замість того, щоб вигадувати неіснуючі можливості.
- Завершуйте обговорення конкретними заходами із призначеними відповідальними та термінами виконання.
1. Визначте три цілі до початку сесії
Оберіть реалістичний обсяг: вчасно розпізнати момент для ескалації, скоординувати дії в разі недоступності основного каналу зв'язку та погодити тимчасовий робочий процес. Сформулюйте, що саме має продемонструвати успішне обговорення для кожної цілі. Не намагайтеся протестувати всю архітектуру відновлення та всі регуляторні вимоги за одну вступну зустріч.
Документ NIST SP 800-61 Rev. 3 розглядає реагування на інциденти як частину загального управління ризиками кібербезпеки. Використовуйте настільну вправу, щоб поєднати повсякденні рішення команди із цією структурою реагування. Агентство CISA також публікує сценарії кібернавчань, зокрема щодо програм-вимагачів. Ці ресурси стануть у пригоді для більш формальної програми тренувань після того, як команда відпрацює базові питання координації.

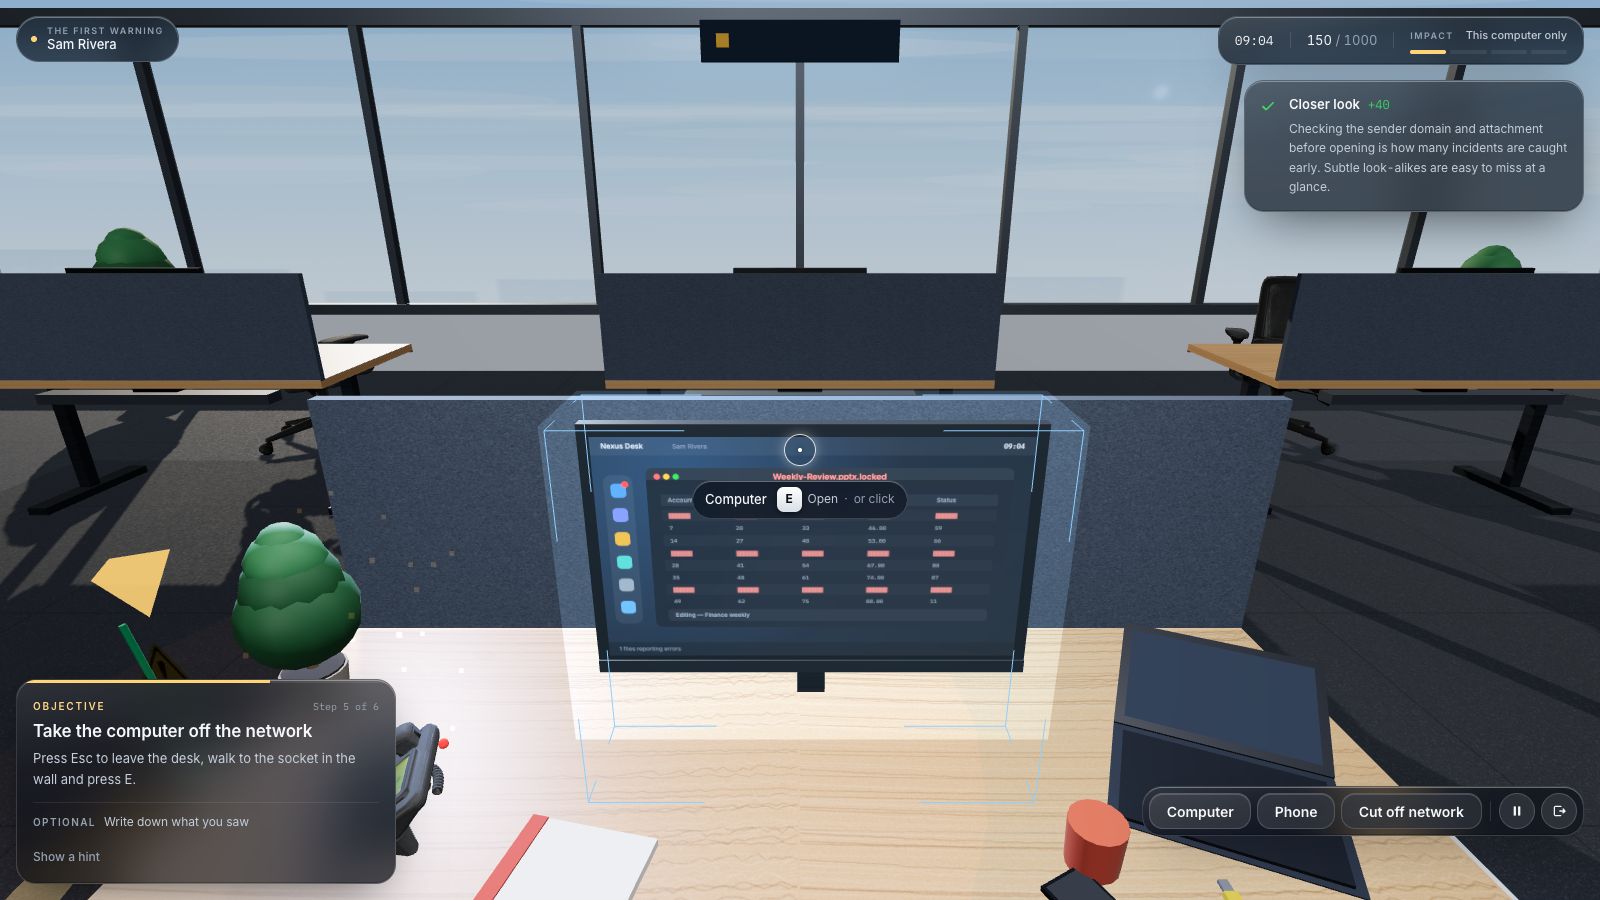
Збільшити зображення · Знімок екрана гри · Англійський інтерфейс
- Зазначте час і пристрій
Повідомте про виявлені симптоми, точний час їхньої появи та уражений пристрій за затвердженим каналом передачі звітів.
- Відокремлюйте спостереження від висновків
Чітко розділяйте прямі факти та власні здогади, щоб фахівці могли провести розслідування без упереджених оцінок.
Джерела розділу: Рекомендації щодо реагування на інциденти, SP 800-61 Rev. 3 · Сценарії вправ із кібербезпеки
2. Розподіліть ролі та повноваження щодо ухвалення рішень
Запросіть фасилітатора, секретаря, контактну особу з питань інцидентів, представника операційного підрозділу, відповідального за комунікацію з клієнтами та відповідного керівника. За потреби залучіть фахівців, які відповідають за конфіденційність даних, юридичні питання чи галузеві вимоги. У невеликій організації одна людина може поєднувати кілька ролей, проте обов'язки мають бути чітко розмежовані.
| Роль | Обов'язки під час вправи |
|---|---|
| Фасилітатор | Подає вигадані факти, контролює час і утримує дискусію в межах сценарію. |
| Секретар | Фіксує рішення, припущення, прогалини, відповідальних та терміни перевірки. |
| Координатор інциденту | Пояснює порядок ескалації та координує затверджений процес реагування. |
| Власник бізнес-процесу | Визначає критичні завдання та дозволені варіанти безперервності роботи. |
| Відповідальний за комунікації | Визначає маршрути погодження внутрішніх і зовнішніх повідомлень. |
| Керівництво та профільні фахівці | Вирішують питання повноважень та визначають зобов'язання, які потребують оцінки. |
3. Підготуйте приміщення та правила проведення вправи
Підготуйте актуальний список контактів на випадок інцидентів, інструкції з повідомлення, план забезпечення безперервності та процедуру затвердження комунікацій. За потреби використовуйте офлайн-копії, щоб змоделювати ситуацію з недоступністю основних систем. Перевірте актуальність контактів заздалегідь за узгодженою процедурою; не турбуйте реальних чергових фахівців несподіваними навчальними дзвінками. Чітко маркуйте всі матеріали позначкою «Навчання».
Оголосіть правила вголос: учасники лише описують дії, а не виконують їх; жодних змін у робочих системах, скидань паролів чи сповіщень клієнтам не відбувається; у разі виникнення реального інциденту вправа негайно зупиняється. Невідомі факти слід фіксувати, а не підміняти зручними припущеннями. Якщо хтось стверджує: «ІТ-відділ усе відновить», запитайте, який затверджений план і відповідальна особа це гарантують.
4. Дотримуйтеся рекомендованого 60-хвилинного регламенту
За легендою, вигадана організація — це невелика сервісна компанія зі спільним хмарним сховищем документів, чергою звернень до служби підтримки та запланованими завданнями, які потрібно здати сьогодні після обіду. За потреби замініть ці деталі на аналогічні вигадані функції вашого бізнесу. Не використовуйте імена справжніх клієнтів або реальні конфіденційні дані. Фасилітатор надає інформацію поступово, змушуючи команду ухвалювати рішення в умовах невизначеності.
| Час | Етап | Питання для вирішення |
|---|---|---|
| 0–10 хвилин | Інструктаж і розподіл ролей | Які межі повноважень кожного учасника та як фіксуються прогалини? |
| 10–20 хвилин | Ввідна 1: файли недоступні | Як зафіксувати проблему та здійснити ескалацію? |
| 20–30 хвилин | Ввідна 2: збій основного чату | Як координувати дії через затверджений резервний канал? |
| 30–40 хвилин | Ввідна 3: запити від клієнтів | Хто погоджує заяви для клієнтів і тимчасовий робочий процес? |
| 40–50 хвилин | Ввідна 4: невизначеність відновлення | Які бізнес-пріоритети та фактори скеровують реагування? |
| 50–60 хвилин | Підбиття підсумків | Які покращення потребують відповідальних осіб, дедлайнів і перевірки? |
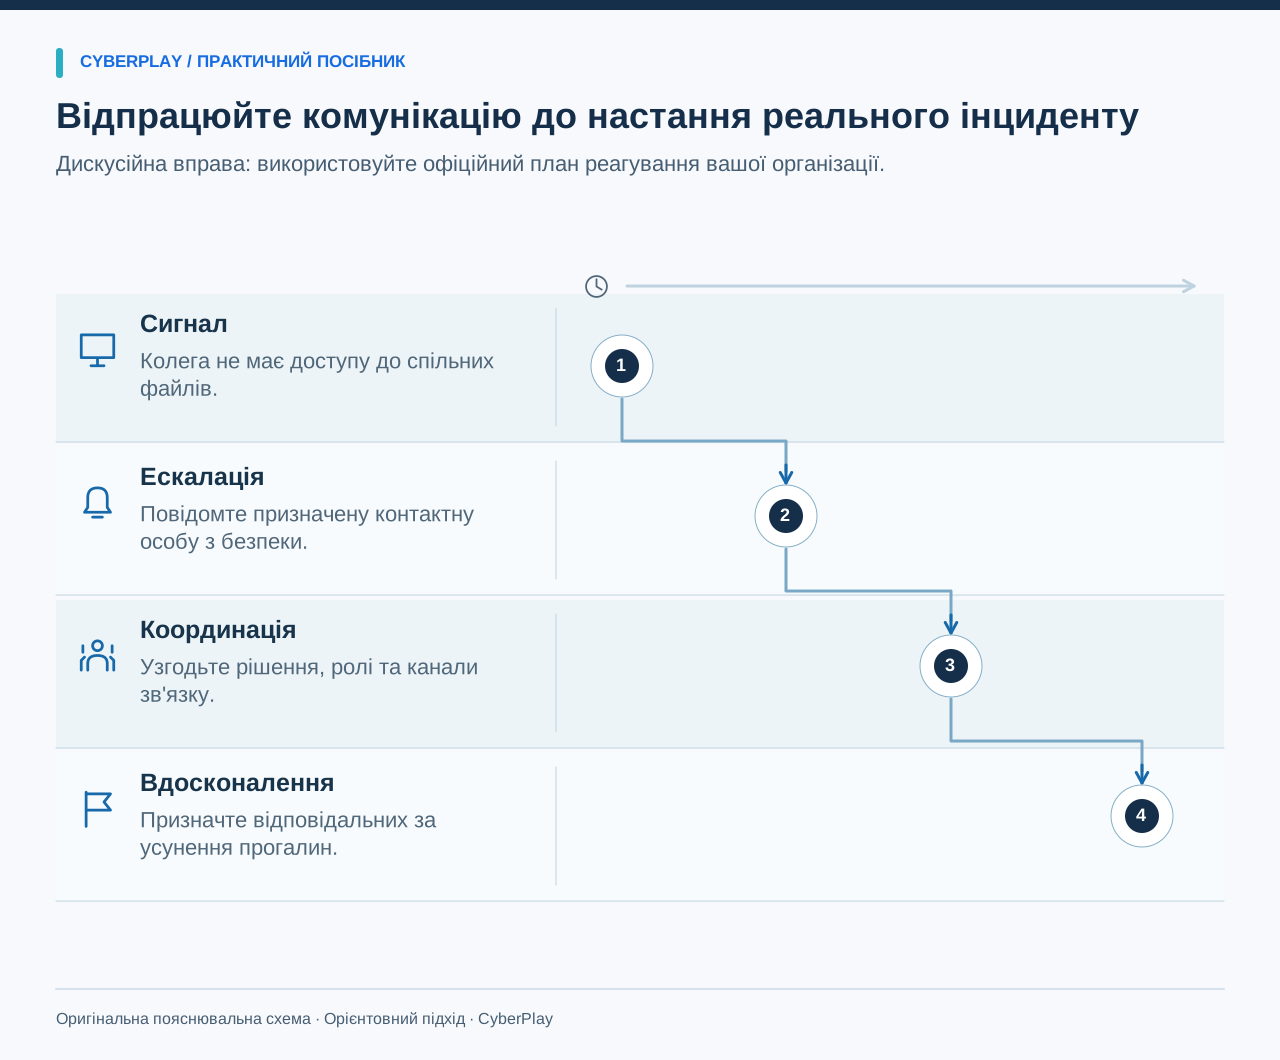
5. Ввідна 1: працівник не може відкрити спільні файли
Зачитайте цю навчальну ввідну: «О 09:10 колега повідомляє, що кілька спільних файлів мають дивні назви й не відкриваються. Інший працівник заявляє про повідомлення з вимогою викупу на робочому моніторі. Стандартний канал сповіщення про інциденти працює в штатному режимі». Попросіть команду описати перше повідомлення про проблему: хто його отримує і як керівник дізнається про можливий вплив на роботу.
Завдання працівника — діяти згідно із затвердженими інструкціями щодо повідомлення про інциденти та первинних дій, надаючи точний опис спостережень. Учасники не повинні імпровізувати з технічною ізоляцією систем. Рекомендації CISA щодо програм-вимагачів містять вимоги до скоординованої ізоляції та збереження цифрових доказів; такі дії, як відключення кабелів чи вимкнення живлення, мають операційні наслідки і належать виключно до компетенції авторизованої групи реагування.
- Які факти достеменно відомі, а що є лише припущенням?
- Хто має повноваження оголосити інцидент або координувати дії?
- Що має робити працівник, який повідомив про проблему, очікуючи на вказівки?
- Як діяти, якщо основна контактна особа не відповідає на запит?
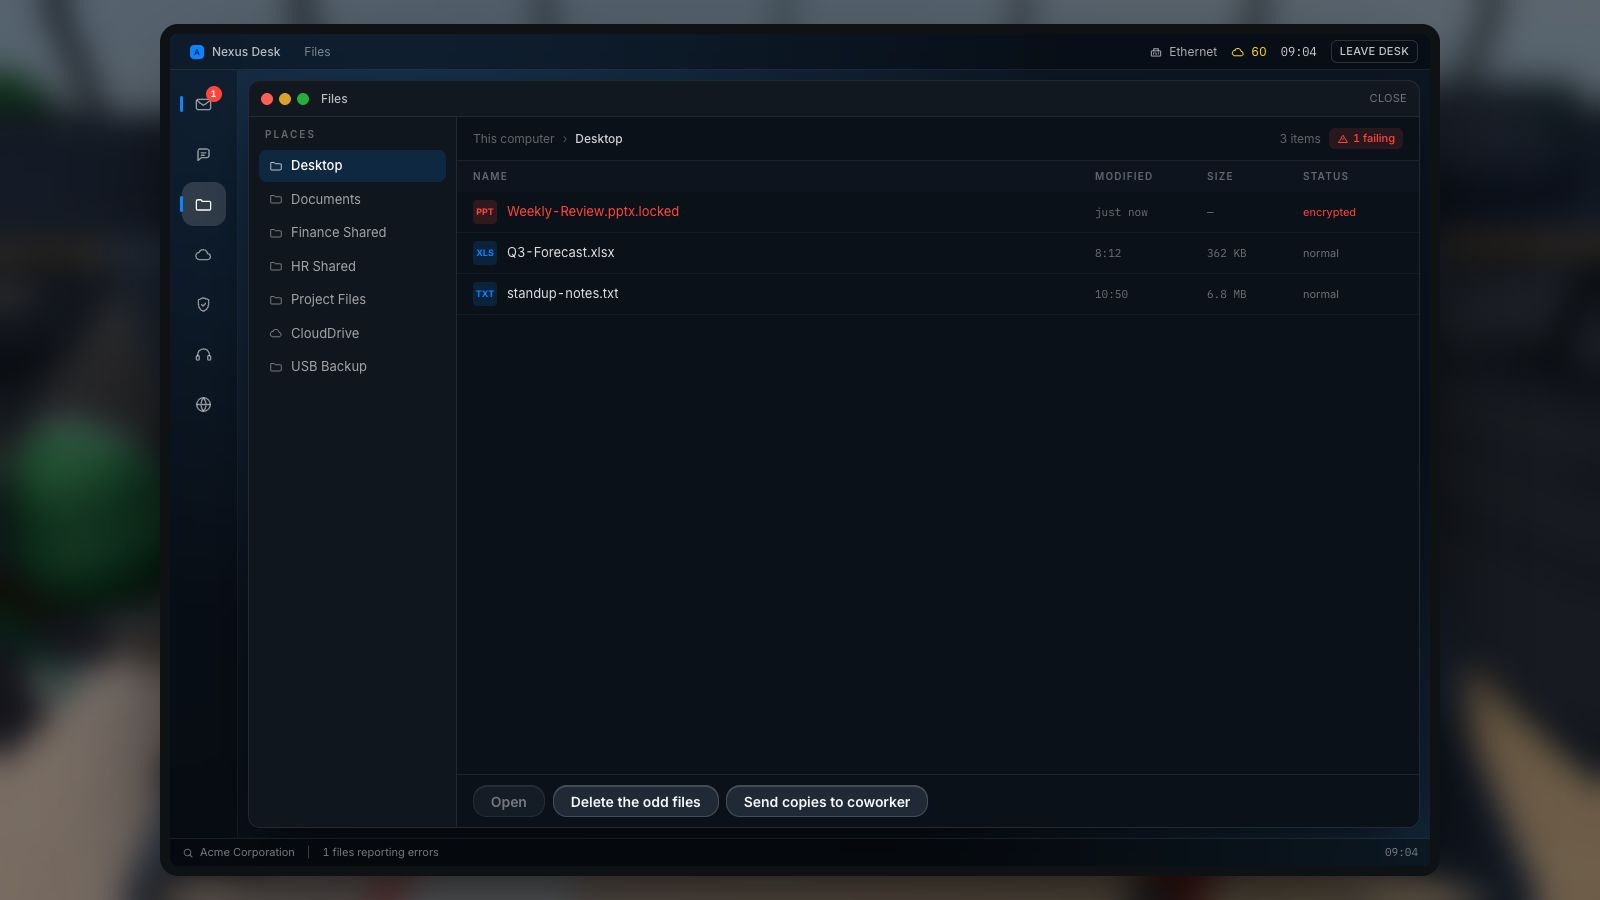
Збільшити зображення · Знімок екрана гри · Англійський інтерфейс
- Шукайте ширші закономірності
Перевірте, чи є інші незвичні зміни: одна помилка файлу сама по собі не визначає причину чи діагноз.
- Дотримуйтесь регламенту інцидентів
Дотримуйтеся затвердженого процесу та звертайтеся до контактів реагування; технічне стримування виконує уповноважена команда за відповідною процедурою.
Джерела розділу: Посібник #StopRansomware
6. Ввідна 2: звичний робочий чат стає ненадійним
Зачитайте цю навчальну ввідну: «О 09:25 частина працівників втрачає доступ до звичного робочого чату. В одній із наявних груп з'являється повідомлення нібито від служби підтримки із закликом перейти до нового загальнодоступного чату для отримання інструкцій з відновлення». Запитайте, як учасники перевірять достовірність цієї інструкції та де зафіксовано затверджений резервний канал комунікації.
Не вважайте повідомлення достовірним лише тому, що воно з'явилося у знайомому груповому чаті. Координатор інциденту має чітко роз'яснити встановлену альтернативу та те, як команда відрізнятиме офіційні розпорядження. Якщо резервного каналу немає, зафіксуйте цю прогалину та визначте, хто має його затвердити. Не створюйте під час навчань реальні екстрені групи без дотримання офіційних процедур погодження та надання доступу.
7. Ввідна 3: тиск клієнтів підштовхує до обхідних шляхів
Зачитайте цю навчальну ввідну: «О 09:40 клієнт наполегливо вимагає повідомити статус проєкту. Один зі співробітників пропонує завантажити вчорашнє вивантаження даних клієнта в особисте хмарне сховище, щоб продовжити роботу. Проте ці дані можуть бути неактуальними». Запитайте, хто може санкціонувати такий режим роботи, які дані безпечно використовувати та як узгоджується зовнішня комунікація.
8. Ввідна 4: невизначеність строків відновлення та витоку даних
Зачитайте вигадане оновлення: «О 10:00 команда реагування ще не підтвердила, коли відновиться доступ до спільного робочого середовища. Надійшла заява про те, що інформацію компанії скопіювали. Це твердження ще не перевірено. Керівництво запитує, які сервіси слід відновлювати першими та що можна сказати клієнтам». Попросіть команду відокремити в журналі рішень перевірені факти, твердження й невідомі обставини.
Власник бізнес-процесу пояснює взаємозв'язки та пріоритети, тоді як технічна команда оцінює шляхи відновлення. Профільні фахівці аналізують обов'язки щодо сповіщення регуляторів або клієнтів, а також юридичні та договірні наслідки. Не вигадуйте універсальних термінів повідомлення і в жодному разі не дозволяйте рядовим працівникам вести переговори зі зловмисниками. Вправа має чітко закріпити, хто відповідає за ці рішення та яка інформація для цього потрібна.
9. Підбийте підсумки: журнал рішень і план заходів
Обговоріть, що спрацювало успішно, де команда покладалася лише на здогадки, а які відсутні регламенти ускладнили вибір рішень. Сформулюйте кожну виявлену проблему так, щоб її можна було усунути. Формулювання «комунікація була неефективною» є надто розмитим. Натомість запис «Координатору інцидентів визначити та верифікувати резервний канал зв'язку до наступного тренування» дає чітку дію.
| Поле журналу | Зміст запису |
|---|---|
| Спостереження | Конкретний момент, де ухвалення рішення чи передавання інформації викликали труднощі. |
| Наслідок | Яка саме операційна діяльність або заходи реагування можуть сповільнитися чи піти не так. |
| Захід | Практична зміна, необхідна для усунення виявленої прогалини. |
| Відповідальний і термін | Особа, яка відповідає за реалізацію змін, і погоджена дата виконання. |
| Верифікація | Спосіб, у який команда перевірить ефективність нового процесу. |
10. Перевірте покращення та закріпіть індивідуальні навички
Передайте журнал рішень за внутрішньою процедурою організації та призначте дату перевірки виконання завдань. Фіксуйте лише ті деталі, які безпосередньо необхідні для вдосконалення процесів. На наступній сесії змініть одну з умов — наприклад, змоделюйте недоступність іншого керівника чи відмову іншого сервісу — та перевірте, чи працює оновлений регламент. Сама по собі настільна вправа не доводить, що резервні копії відновлюються без помилок або що технічний план аварійного відновлення повністю перевірено.
Сценарії CyberPlay щодо програм-вимагачів можуть забезпечити індивідуальну практику до або після командного обговорення. Перегляньте каталог тем, оберіть відповідну гру та пов’яжіть одне з рішень із реальним процесом ескалації. Зберігайте чітку відмінність: гра дозволяє практикувати вибір дій, сценарна вправа відпрацьовує координацію, а операційне відновлення потребує власної санкціонованої перевірки.
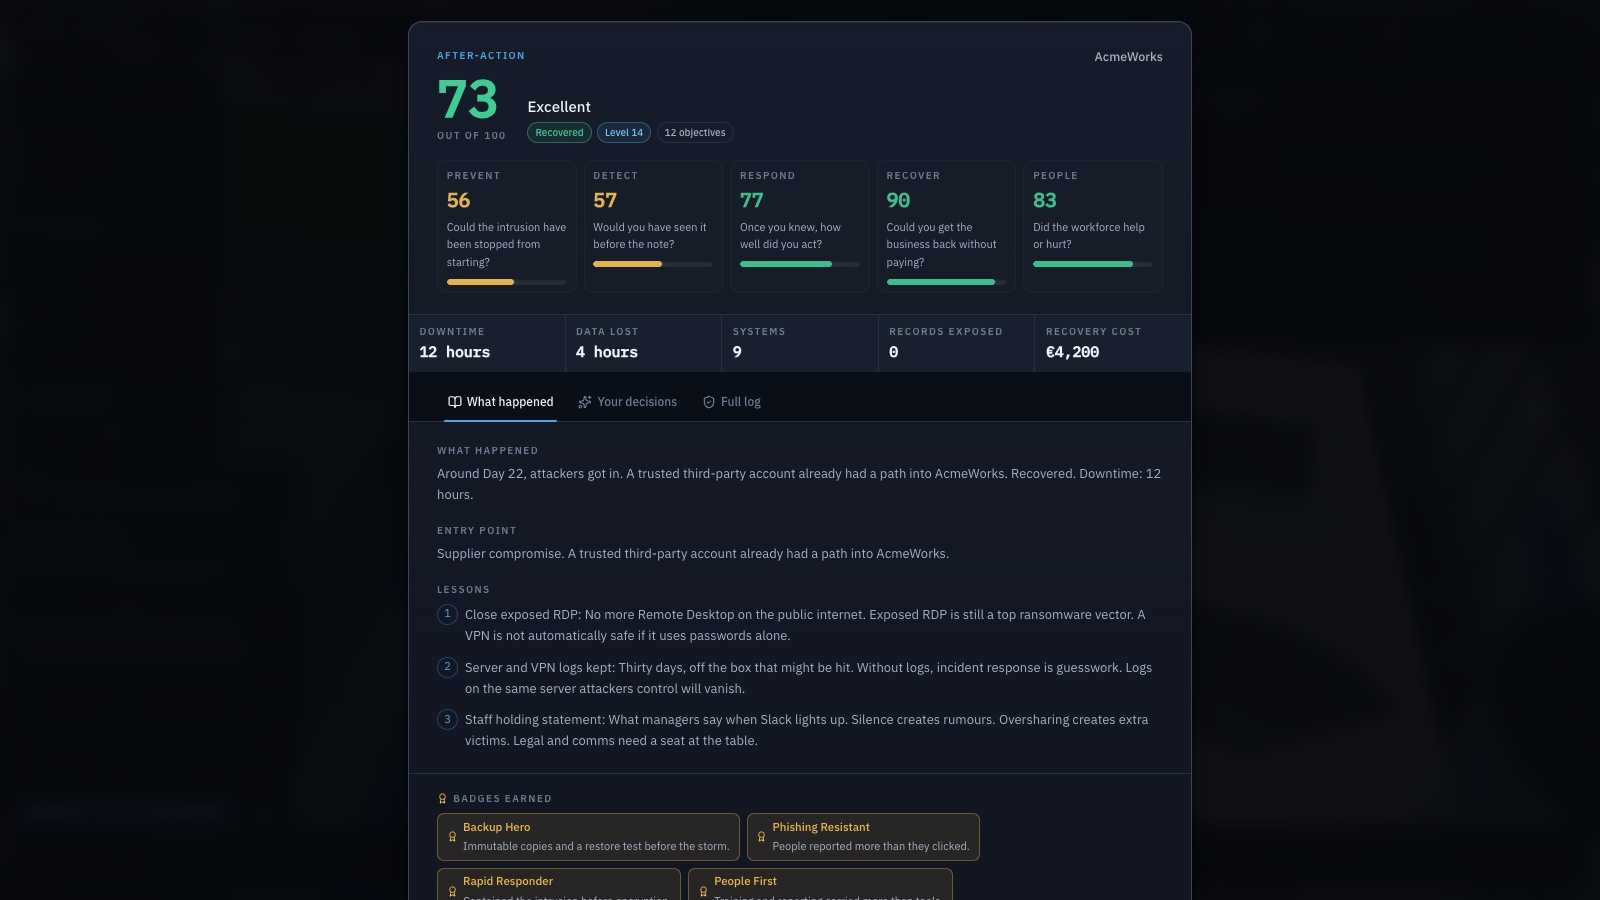
Збільшити зображення · Знімок екрана гри · Англійський інтерфейс
- Оцініть можливості відновлення
Визначте, яку частину даних можна відновити, а які системні залежності чи відсутні дані потребують офіційного аналізу.
- Перевіряйте відновлення тестуванням
Перевіряйте резервне відновлення через затверджені тести; цифри у грі є суто ілюстративними та не становлять робочих доказів.
Матеріали для завантаження
Перейдіть від теорії до практики
Ознайомтеся зі сценаріями щодо програм-вимагачів і навчіться визначати момент, коли працівник має негайно передати інформацію уповноваженій команді реагування.
Переглянути ігри про програми-вимагачіДжерела й додаткові матеріали
- Рекомендації щодо реагування на інциденти, SP 800-61 Rev. 3 — NIST. Переглянуто 2026-09-13
- Сценарії вправ із кібербезпеки — CISA. Переглянуто 2026-09-13
- Посібник #StopRansomware — CISA та партнерські відомства. Переглянуто 2026-09-13
Досліджуйте далі
- План навчання кібербезпеки: календар практичних занять на 12 місяців
Адаптуйте план навчання кібербезпеки на 12 місяців: цілі, вправи, ролі й повторення. Завантажте редагований календар українською та заплануйте перевірки.
UK · 8 хв читання - Показники навчання кібербезпеки: вимірюйте більше, ніж завершення
Вимірюйте участь, рішення, збереження навичок і повідомлення про підозри. Використайте словник показників навчання кібербезпеки та чесні правила порівняння.
UK · 9 хв читання - Вправи із соціальної інженерії: підміна особи та перевірка платежів
Практикуйте захист від соціальної інженерії: фальшивої ІТ-підтримки, зміни рахунків та підміни голосу. Використайте діалоги, перевірки й обговорення рішень.
UK · 7 хв читання - Синхронізація у хмарі чи резервна копія: чи вдасться відновити файли?
Дізнайтеся про різницю між синхронізацією у хмарі, історією версій та захищеними резервними копіями. Простежте шлях файлу під час інциденту й підготуйте запитання до IT.
UK · 8 хв читання - Ознаки ransomware: що робити в перші хвилини
Файли не відкриваються чи перейменовані? Дізнайтеся про ознаки ransomware, безпечні перші дії та як надати звіт ІТ. Потренуйте реагування українською.
UK · 8 хв читання - Приклади фішингових листів для навчання: перевірка та повідомлення
Опрацюйте вигадані фішингові листи про кадри, рахунки, доставку й вхід до сервісів. Порівняйте з легітимними листами та оберіть незалежну перевірку запитів.
UK · 8 хв читання