CyberPlay-Redaktion · Veröffentlicht am · Aktualisiert am · 8 Min. Lesezeit
Leitfaden und Übungen auf Deutsch
Eine Ransomware-Tabletop-Übung ist eine moderierte Diskussion, bei der ein Team einen fiktiven Vorfall durchspielt und erläutert, wie es handeln würde. Für nichttechnische Teilnehmende drehen sich die wesentlichen Fragen um Meldewege, Zuständigkeiten, geschäftliche Prioritäten, Kundenkommunikation und Abstimmung. Die Übung kann fehlende Kontakte oder unbefugte Notlösungen aufdecken, bevor solche Lücken bei einer tatsächlichen Störung zum Problem werden.
Dieser Leitfaden enthält ein 60-minütiges Szenario sowie ein herunterladbares Moderationspaket. Die Dauer ist ein Vorschlag für den Ablauf, kein verbindlicher Standard. Es werden keine Systeme verschlüsselt, getrennt oder Nachrichten an Kundschaft gesendet. Die Teilnehmenden besprechen Entscheidungen anhand fiktiver Ereignisse und ihrer echten, freigegebenen Pläne. Die technische Eindämmung, Untersuchung und Wiederherstellung verbleiben beim autorisierten Response-Team.
Das Wichtigste zum Mitnehmen
- Eskalations-, Abstimmungs- und Notbetriebsentscheidungen in festgelegten Rollen üben.
- Die Übung strikt fiktiv und getrennt von operativen Systemen halten.
- Annahmen und offene Fragen festhalten, statt Fähigkeiten zu erfinden.
- Mit konkreten Verbesserungsmaßnahmen und einem Nachverfolgungstermin abschließen.
1. Drei Ziele vor der Sitzung festlegen
Wählen Sie einen überschaubaren Rahmen: erkennen, wann eskaliert werden muss; sich abstimmen, wenn der reguläre Kommunikationskanal ausfällt; und vorübergehende Arbeitsabläufe autorisieren. Halten Sie für jedes Ziel fest, was eine erfolgreiche Diskussion belegen soll. Vermeiden Sie den Versuch, die gesamte Wiederherstellungsarchitektur und sämtliche gesetzlichen Pflichten in einem einzigen Einführungstreffen abbilden zu wollen.
NIST SP 800-61 Rev. 3 bettet die Incident Response in das übergeordnete Risikomanagement der Informationssicherheit ein. Nutzen Sie das Tabletop, um alltägliche Teamentscheidungen mit dieser Reaktionsstruktur zu verknüpfen. Die CISA veröffentlicht ebenfalls Übungsszenarien zur Cybersicherheit, einschließlich Ransomware. Solche Ressourcen sind für ein formaleres Übungsprogramm hilfreich, sobald das Team diese grundlegenden Koordinationsfragen eingeübt hat.

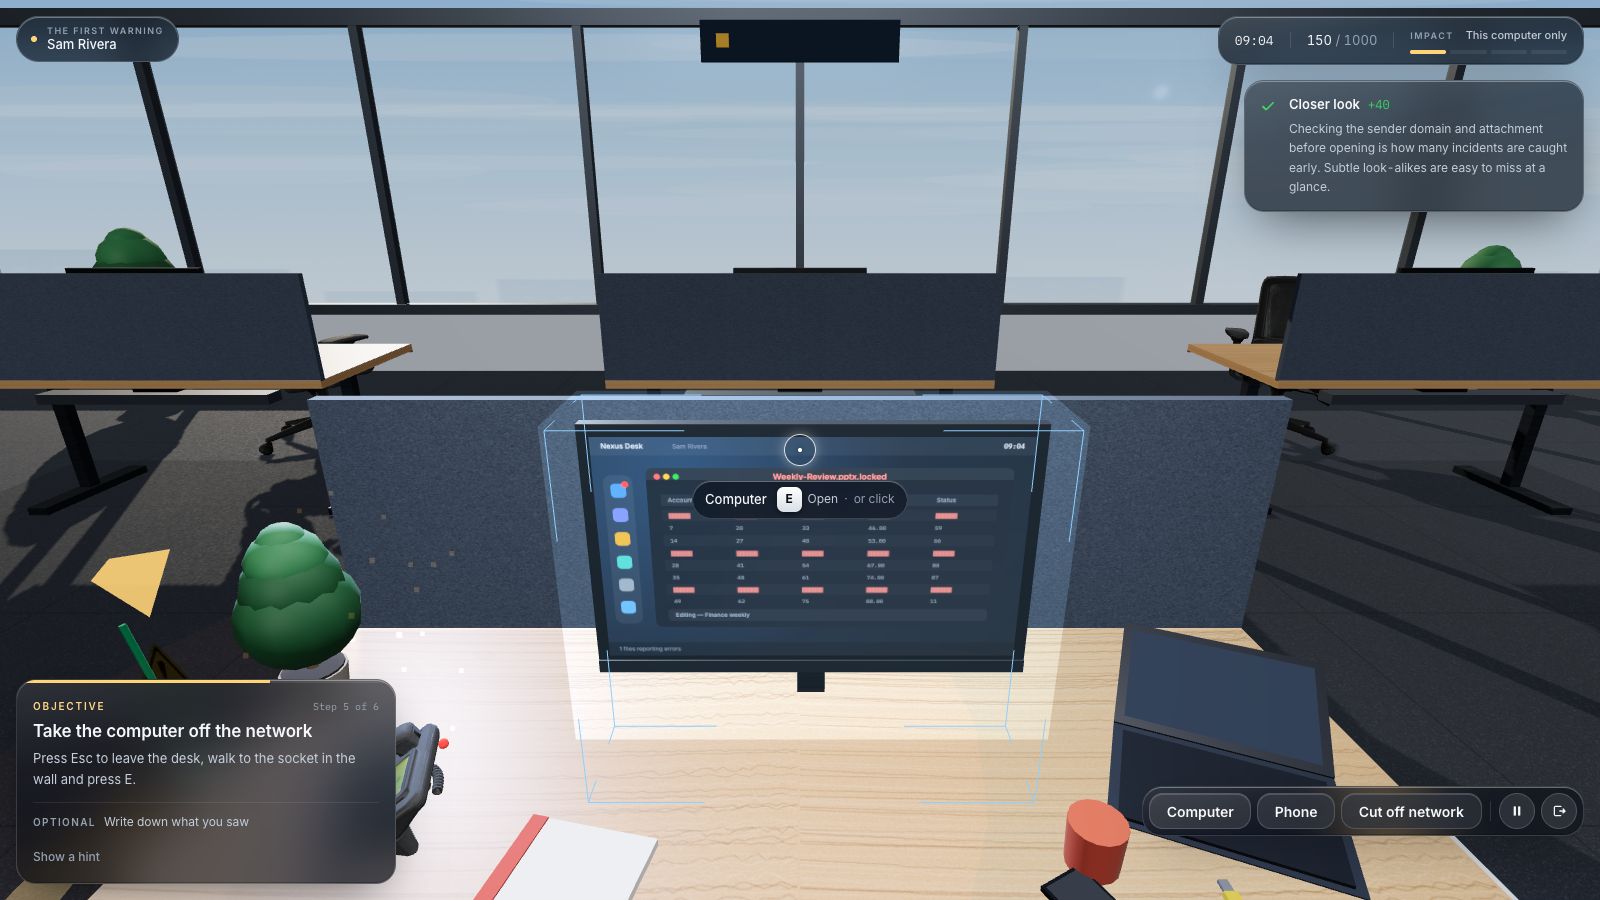
Bild vergrößern · Screenshot aus dem Spiel · Englische Oberfläche
- Uhrzeit und Gerät angeben
Melden Sie beobachtete Auffälligkeiten, den Zeitpunkt des Auftretens und das betroffene Gerät über den vorgegebenen Meldeweg der Organisation.
- Beobachtung von Diagnose trennen
Trennen Sie unmittelbare Beobachtungen von Ursachenvermutungen, damit das Einsatzteam ermitteln kann, ohne frühe Spekulationen als Fakt zu werten.
Quellen dieses Abschnitts: Empfehlungen und Überlegungen zur Vorfallreaktion, NIST SP 800-61 Rev. 3 · Szenarien zur Cybersicherheit
2. Rollen und Entscheidungsbefugnisse zuweisen
Laden Sie Moderation, Protokollführung, Notfallkontakt, Fachbereichsleitung, Zuständige für Kundenkommunikation und das Management ein. Beziehen Sie auch Datenschutz-, Rechts- oder branchenspezifische Ansprechpersonen ein, sofern das Szenario dies verlangt. In kleineren Organisationen kann eine Person mehrere Rollen übernehmen; die Verantwortlichkeiten müssen jedoch klar benannt sein.
| Rolle | Aufgabe in der Übung |
|---|---|
| Moderation | Fiktive Fakten schildern, die Zeit managen und die Diskussion im Rahmen halten. |
| Protokollführung | Entscheidungen, Annahmen, Lücken, Verantwortliche und Fristen dokumentieren. |
| Incident-Koordination | Eskalationswege erläutern und den autorisierten Reaktionsprozess steuern. |
| Fachbereichsleitung | Kritische Abläufe benennen und zulässige Notbetriebsoptionen aufzeigen. |
| Kommunikationsleitung | Freigabewege für interne und externe Botschaften festlegen. |
| Management und Fachstellen | Zuständigkeitsfragen klären und prüfpflichtige Vorgaben identifizieren. |
3. Raum und Spielregeln vorbereiten
Bringen Sie die aktuelle Kontaktliste für Vorfälle, Meldeanweisungen, Notfallpläne und Freigabewege für die Kommunikation mit. Nutzen Sie bei Bedarf Offline-Kopien, um den Ausfall regulärer Systeme realistisch zu simulieren. Prüfen Sie Kontaktdaten im Vorfeld planmäßig; überraschen Sie echte Einsatzkräfte keinesfalls mit unangekündigten Testanrufen. Kennzeichnen Sie sämtliche Materialien eindeutig als Übung.
Verlesen Sie die Regeln laut: Teilnehmende beschreiben Maßnahmen, statt sie auszuführen; es finden keine Änderungen an Produktionssystemen, Passwort-Resets oder Kundenbenachrichtigungen statt; ein realer Vorfall bricht die Übung ab. Unbekannte Punkte werden notiert, statt sie durch bequeme Annahmen zu ersetzen. Behauptet jemand: „Die IT stellt alles wieder her“, fragen Sie nach dem freigegebenen Plan und der verantwortlichen Person dahinter.
4. Empfohlene 60-Minuten-Agenda anwenden
Die fiktive Organisation ist ein kleiner Dienstleister mit gemeinsam genutzter Dokumentenablage, Support-Postfach und anstehenden Nachmittagsfristen. Passen Sie diese Details bei Bedarf an vergleichbare eigene Kernfunktionen an. Verwenden Sie niemals echte Kundennamen oder vertrauliche Echtdaten. Die Moderation gibt Informationen schrittweise frei, damit die Gruppe unter Unsicherheit entscheiden muss.
| Zeit | Phase | Zu klärende Kernfrage |
|---|---|---|
| 0–10 Minuten | Briefing und Rollen | Wer darf was entscheiden, und wie werden Lücken festgehalten? |
| 10–20 Minuten | Einspielung 1: Dateiausfall | Wie wird das Problem gemeldet und intern eskaliert? |
| 20–30 Minuten | Einspielung 2: Chat-Ausfall | Wie stimmt sich das Team über den Notfallkanal ab? |
| 30–40 Minuten | Einspielung 3: Kundendruck | Wer gibt die Meldung und alternative Abläufe frei? |
| 40–50 Minuten | Einspielung 4: Unsicherheit | Welche Prioritäten und Daten leiten die Wiederherstellung? |
| 50–60 Minuten | Nachbesprechung | Welche Maßnahmen brauchen Zuständigkeiten und Fristen? |
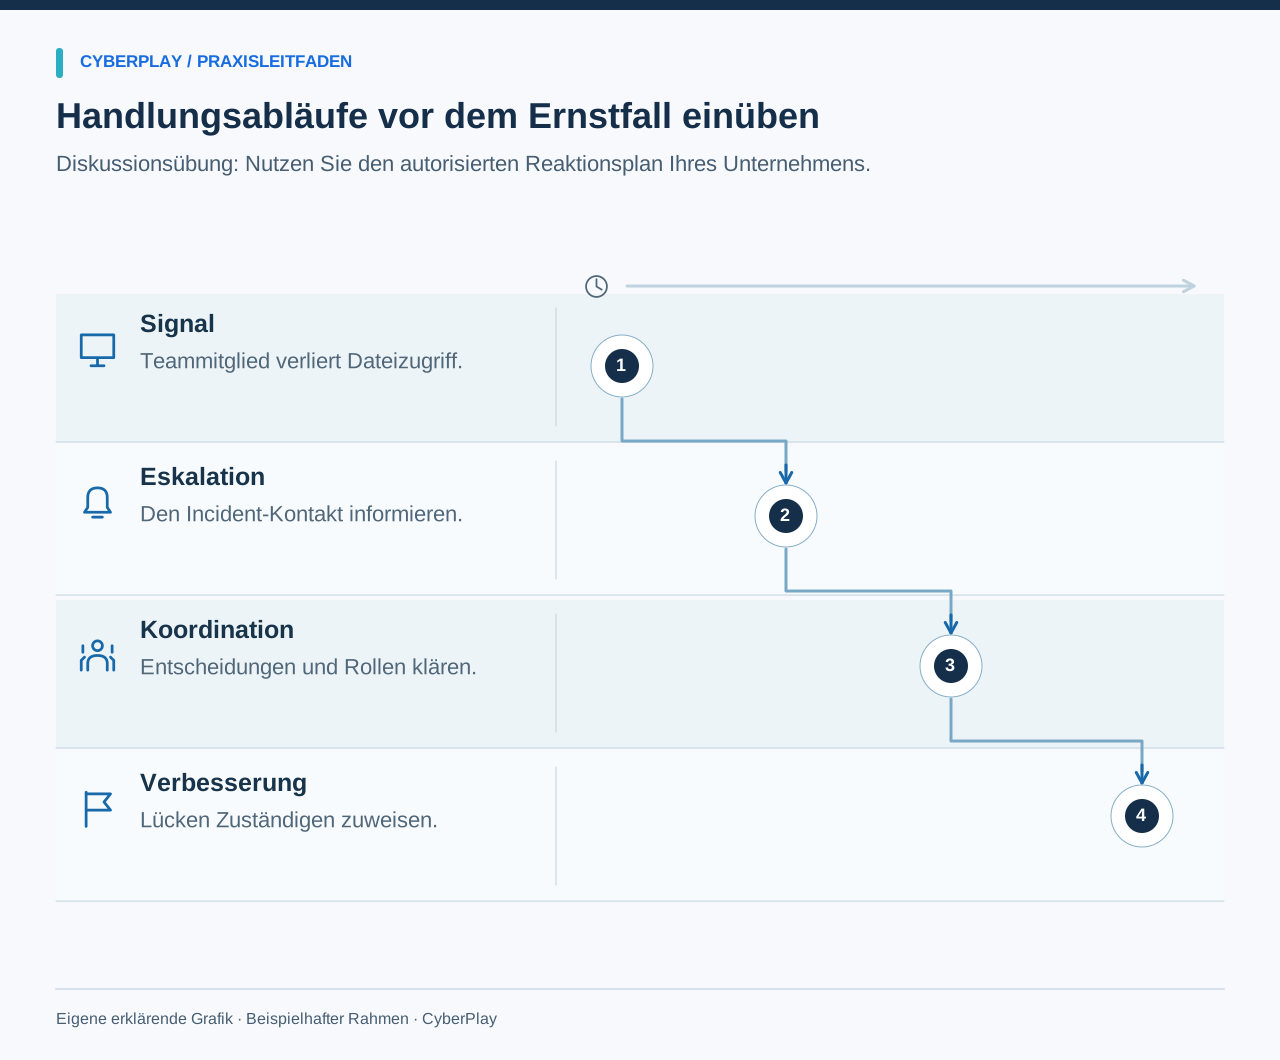
5. Einspielung 1: Dateizugriff schlägt fehl
Lesen Sie diesen Text vor: „Um 09:10 Uhr bemerkt jemand im Team, dass Freigabedateien seltsame Namen tragen und sich nicht öffnen lassen. Eine andere Person meldet eine Zahlungsforderung auf ihrem Arbeitsbildschirm. Der normale Meldeweg funktioniert noch.“ Lassen Sie die Gruppe die Erstmeldung formulieren: Wer erhält sie, und wie erfährt die Fachbereichsleitung von drohenden Beeinträchtigungen?
Aufgabe der Mitarbeitenden ist es, dem genehmigten Meldeweg und den Sofortmaßnahmen zu folgen sowie präzise Beobachtungen weiterzugeben. Die Gruppe darf keine technische Eindämmung improvisieren. Der CISA-Ransomware-Leitfaden betont abgestimmte Isolierungs- und Beweissicherungsmaßnahmen; Schritte wie das Trennen oder Abschalten von Systemen haben operative Folgen und obliegen dem autorisierten Verfahren und Response-Team.
- Welche Fakten sind gesichert, und was sind bloße Annahmen?
- Wer darf einen Vorfall offiziell erklären oder koordinieren?
- Was tun meldende Personen, während sie auf Anweisungen warten?
- Wie wird verfahren, wenn der primäre Kontakt nicht erreichbar ist?
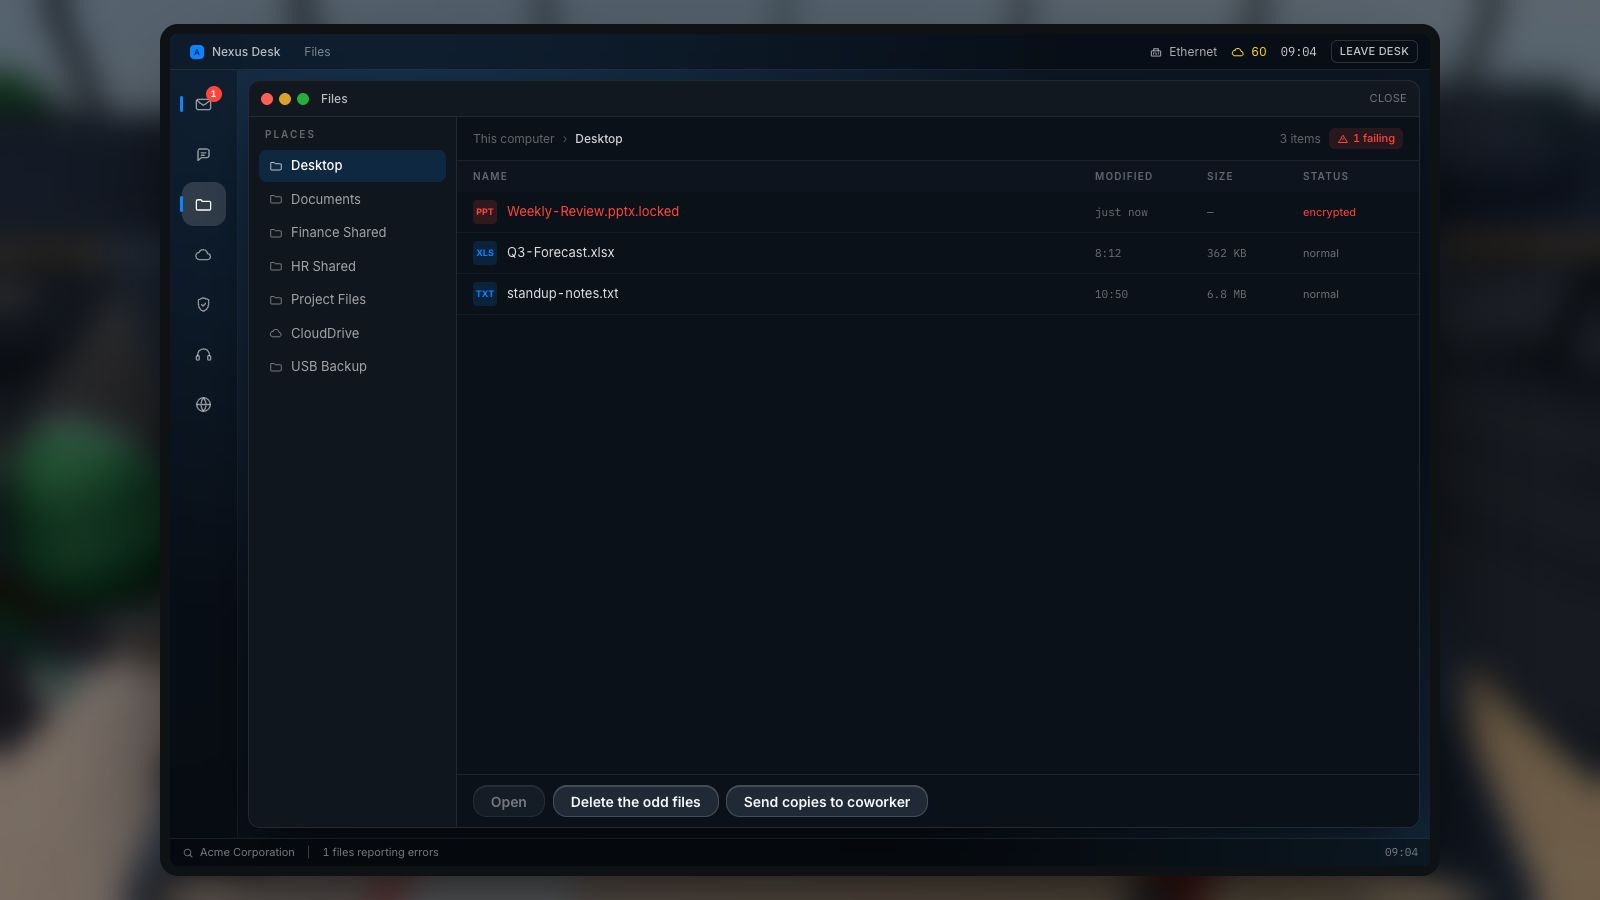
Bild vergrößern · Screenshot aus dem Spiel · Englische Oberfläche
- Auf weitere Auffälligkeiten achten
Suchen Sie nach weiteren ungewöhnlichen Änderungen; ein einzelner Dateifehler allein belegt weder die Ursache noch eine Diagnose.
- Incident-Prozess einhalten
Nutzen Sie den vorgesehenen Incident-Prozess und Ansprechpartner; technische Eindämmungsmaßnahmen obliegen dem zuständigen Team nach Plan.
Quellen dieses Abschnitts: Leitfaden #StopRansomware
6. Einspielung 2: Der Chatkanal fällt aus
Lesen Sie diesen Text vor: „Um 09:25 Uhr können einige Mitarbeitende den Chat nicht mehr nutzen. In einer bestehenden Gruppe behauptet eine Nachricht, vom Support zu stammen, und fordert alle auf, einen neuen öffentlichen Chatraum für Anweisungen zu nutzen.“ Fragen Sie, wie diese Aufforderung überprüft wird und wo der freigegebene Ausweichkanal dokumentiert ist.
Gehen Sie nicht davon aus, dass ein bekannter Gruppenchat jede neue Anweisung vertrauenswürdig macht. Die Incident-Koordination muss den definierten Alternativkanal erklären und wie das Team autorisierte Anweisungen erkennt. Fehlt ein solcher Rückfallkanal, notieren Sie diese Lücke und klären Sie die Zuständigkeit. Erstellen Sie während der Übung keine echten Notfallgruppen ohne reguläre Freigabe und Zugriffskontrolle.
7. Einspielung 3: Kundendruck führt zu Umwegen
Lesen Sie diesen Text vor: „Um 09:40 Uhr verlangt ein Kunde dringend ein Statusupdate. Jemand im Team schlägt vor, den gestrigen Datenexport in eine private Cloud zu laden, um weiterzuarbeiten. Die Datei könnte jedoch veraltet sein.“ Fragen Sie, wer Notbetriebsmaßnahmen genehmigen darf, welche Daten genutzt werden dürfen und wie die Kundenkommunikation freigegeben wird.
8. Einspielung 4: Unklare Dauer und Datenabfluss
Lesen Sie diesen Text vor: „Um 10:00 Uhr steht noch kein Zeitpunkt für die Systemwiederherstellung fest. Es wird behauptet, Unternehmensdaten seien kopiert worden; ein Beweis fehlt. Das Management fragt, welche Dienste Vorrang haben und was Kunden mitgeteilt werden darf.“ Lassen Sie die Gruppe Fakten, bloße Behauptungen und offene Punkte im Protokoll trennen.
Die Fachbereichsleitung erklärt Abhängigkeiten und Prioritäten, während das technische Team Wiederherstellungsoptionen bewertet. Benannte Fachstellen prüfen Meldepflichten sowie rechtliche und vertragliche Vorgaben. Erfinden Sie keine pauschalen Meldefristen und lassen Sie keinesfalls normale Mitarbeitende mit Erpressern verhandeln. Die Übung klärt, wer diese Entscheidungen trifft und welche Daten dazu nötig sind.
9. Nachbesprechung und Maßnahmenplan
Fragen Sie: Was hat funktioniert? Wo verließ man sich auf bloße Annahmen? Welche fehlenden Prozesse erschwerten Entscheidungen? Dokumentieren Sie jede Lücke so, dass sie behoben werden kann. „Die Kommunikation war unklar“ ist zu vage. „Incident-Koordination veröffentlicht und prüft Notfallkontakte vor der nächsten Übung“ ist eine konkrete, umsetzbare Maßnahme.
| Feld | Inhalt |
|---|---|
| Beobachtung | Der genaue Punkt, an dem eine Entscheidung oder Übergabe hakte. |
| Auswirkung | Welcher Geschäfts- oder Reaktionsprozess sich verzögern könnte. |
| Maßnahme | Die konkrete Änderung, die zur Behebung der Lücke erforderlich ist. |
| Zuständigkeit und Frist | Die verantwortliche Person für die Umsetzung samt Zieldatum. |
| Überprüfung | Wie das Team den Erfolg des neuen Ablaufs nachprüft. |
10. Maßnahmen nachverfolgen und individuell üben
Leiten Sie das Entscheidungsprotokoll über den regulären internen Meldeweg weiter und terminieren Sie ein Nachfolgetreffen. Halten Sie Notizen so detailliert wie nötig. Verändern Sie in einer späteren Sitzung einen Faktor – etwa eine nicht erreichbare Person oder einen anderen ausgefallenen Dienst –, um die Tragfähigkeit zu testen. Ein Tabletop beweist noch nicht, dass Backups technisch fehlerfrei wiederherstellbar sind.
Die Ransomware-Szenarien von CyberPlay ermöglichen individuelles Üben vor oder nach der Teamrunde. Wählen Sie im Themenverzeichnis ein passendes Spiel aus und verknüpfen Sie einzelne Entscheidungen mit Ihrem echten Eskalationsprozess. Behalten Sie die Trennung bei: Ein Spiel trainiert Reaktionen, das Tabletop übt die Abstimmung, und die IT-Wiederherstellung erfordert eigene technische Nachweise.
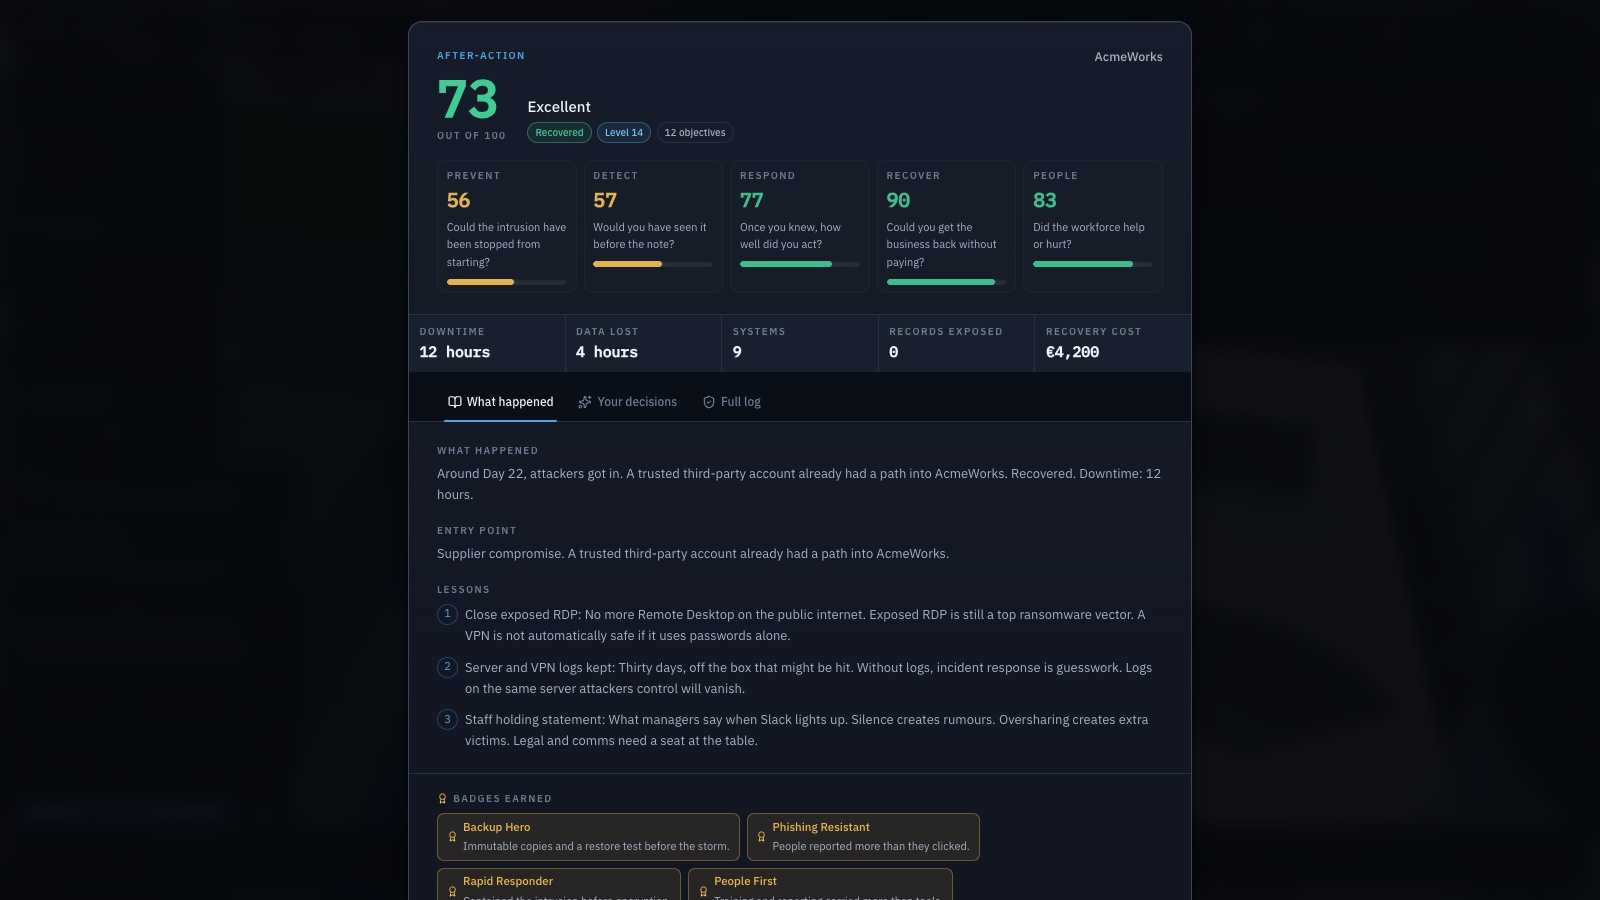
Bild vergrößern · Screenshot aus dem Spiel · Englische Oberfläche
- Wiederherstellbare Bereiche prüfen
Prüfen Sie, welche Arbeitsstände wiederherstellbar sein könnten und welche Abhängigkeiten oder fehlenden Informationen noch eine autorisierte Bewertung erfordern.
- Wiederherstellung per Test validieren
Testen Sie Wiederherstellungen in einem autorisierten Verfahren; die Spielwerte veranschaulichen ein Szenario und liefern keine betrieblichen Nachweise.
Material zum Herunterladen
Entscheidungen in der Praxis trainieren
Erkunden Sie Ransomware-Szenarien und üben Sie, den Punkt zu erkennen, an dem Mitarbeitende an das autorisierte Response-Team eskalieren müssen. Wählen Sie über die Sprachangabe ein passendes Spiel auf Deutsch und halten Sie die daraus abgeleiteten Eskalationsschritte in der gemeinsamen Arbeitssprache fest.
Ransomware-Lernspiele entdeckenQuellen und weiterführende Informationen
- Empfehlungen und Überlegungen zur Vorfallreaktion, NIST SP 800-61 Rev. 3 — NIST. Abgerufen am 2026-09-13
- Szenarien zur Cybersicherheit — CISA. Abgerufen am 2026-09-13
- Leitfaden #StopRansomware — CISA und Partnerbehörden. Abgerufen am 2026-09-13
Weitere Artikel entdecken
- Security-Awareness-Schulungsplan: ein Jahreskalender mit praktischen Übungen
Ein anpassbarer 12-Monats-Kalender für Security Awareness mit praxisnahen Entscheidungszielen, rollenbasierten Übungen, Nachbesprechungen und klaren Nachweisen.
DE · 8 Min. Lesezeit - Security-Awareness-Kennzahlen: mehr messen als Teilnahme
Security-Awareness-Kennzahlen sinnvoll nutzen: Teilnahme, Wissen, Behalten und Verhalten getrennt messen und Ergebnisse ohne überzogene Erfolgsversprechen bewerten.
DE · 9 Min. Lesezeit - Social-Engineering-Übungen: Identitätstäuschung und Zahlungsfreigaben trainieren
Social-Engineering-Übungen für Mitarbeitende: Identitätstäuschung, Zahlungsänderungen und Rückrufe mit fiktiven Szenarien und konkreten Nachbesprechungen trainieren.
DE · 8 Min. Lesezeit - Cloud-Synchronisierung oder Backup: Können Sie Ihre Arbeit wiederherstellen?
Cloud-Synchronisierung oder Backup? Verfolgen Sie eine Beispieldatei durch einen Vorfall und klären Sie mit der IT, welche Versionen wiederherstellbar sind.
DE · 9 Min. Lesezeit - Ransomware erkennen: Erste Schritte für Beschäftigte
Dateien plötzlich unlesbar oder umbenannt? Lernen Sie Warnzeichen für Ransomware, sichere Sofortmaßnahmen und nützliche Meldungen an die IT kennen. Jetzt üben.
DE · 9 Min. Lesezeit - Phishing-Mail-Beispiele für Schulungen: prüfen, verifizieren und melden
Nutzen Sie fiktive Phishing-Mail-Beispiele für HR, Rechnungen, Lieferungen und Logins sowie legitime Kontrollfälle – inklusive sicherer Entscheidung und Nachbesprechung.
DE · 8 Min. Lesezeit