CyberPlay-Redaktion · Veröffentlicht am · Aktualisiert am · 9 Min. Lesezeit
Leitfaden und Übungen auf Deutsch
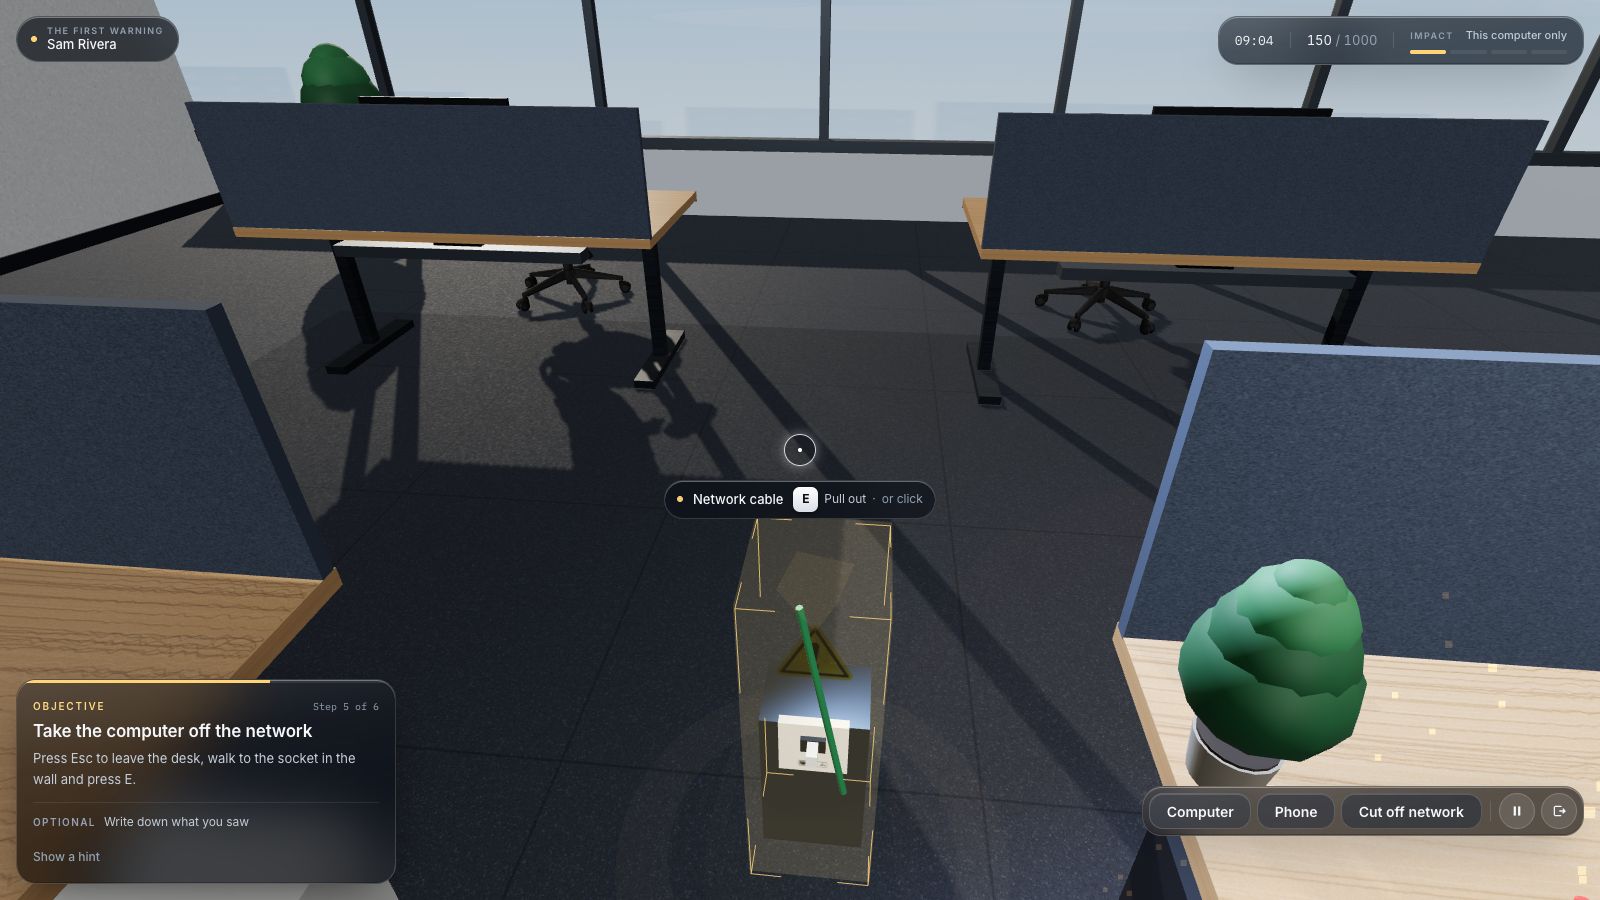
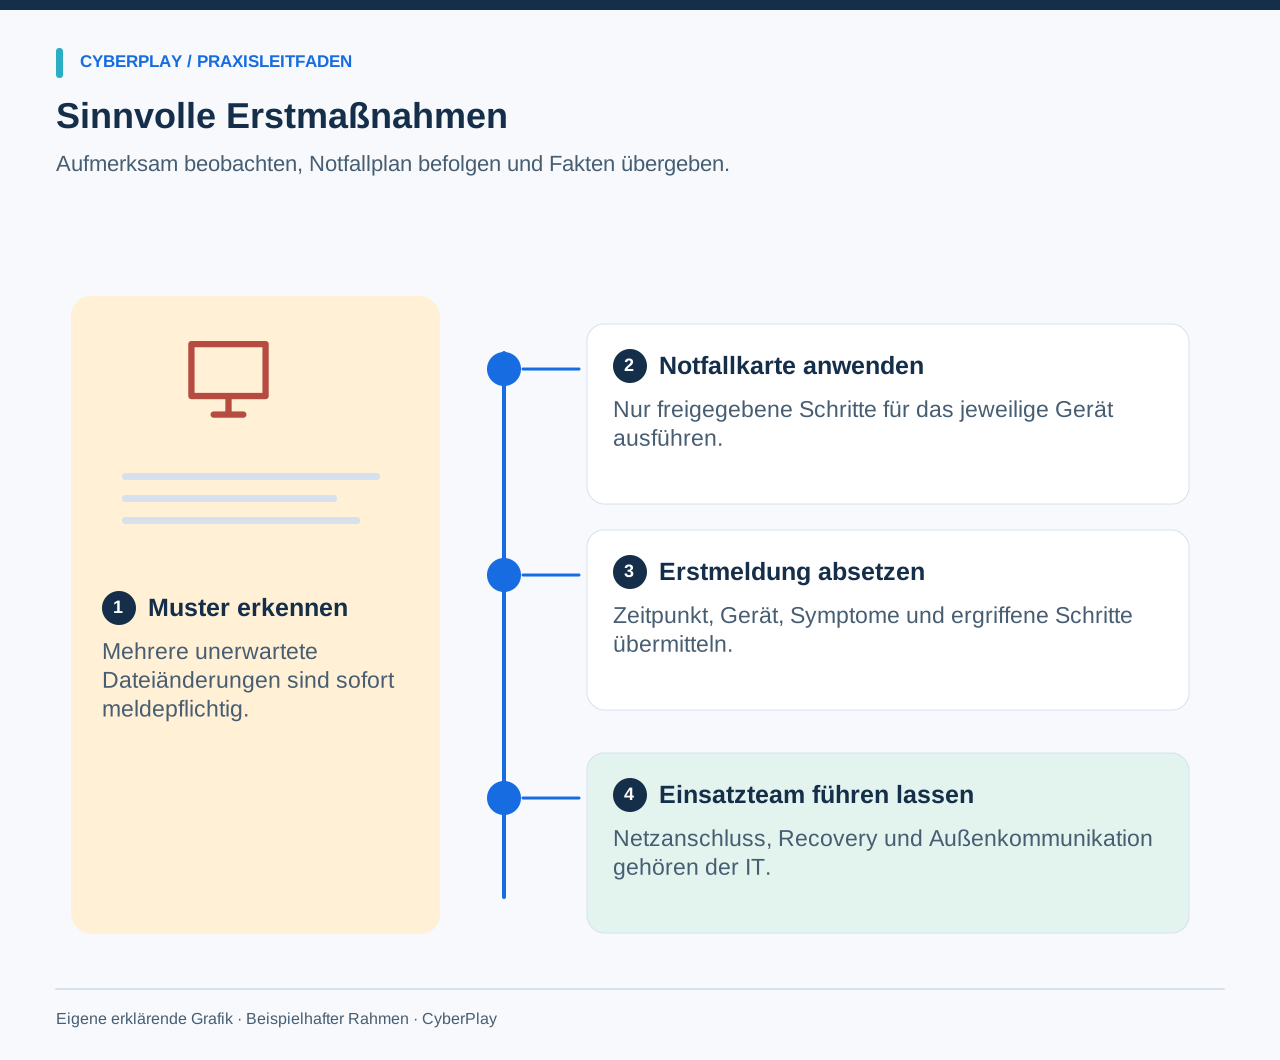
Wenn mehrere Arbeitsdateien plötzlich unlesbar werden oder ihre Dateinamen ändern, insbesondere zusammen mit einer Lösegeldforderung oder ähnlichen Meldungen von Kollegen, unterbrechen Sie die reguläre Arbeit und wenden Sie das Notfallverfahren Ihrer Organisation an. Befolgen Sie die freigegebenen Anweisungen für das betroffene Gerät und kontaktieren Sie unverzüglich das zuständige Incident-Response-Team. Melden Sie Ihre Beobachtungen und bereits ergriffene Maßnahmen; Sie müssen keinen Ransomware-Befall beweisen, bevor Sie einen Sicherheitsvorfall melden.
Eine langsame Anwendung allein ist noch keine Ransomware-Diagnose. Dieser Leitfaden hilft Beschäftigten, bedenkliche Auffälligkeiten zu erkennen und in den ersten Minuten eine nützliche Übergabe an die IT zu leisten. Er macht aus Beschäftigten an vorderster Front jedoch keine technische Einsatzleitung bei Sicherheitsvorfällen. Welche Isolierungs- oder Eindämmungsmaßnahme angemessen ist, hängt vom konkreten System, den Vorgaben des Arbeitgebers sowie möglichen betrieblichen oder sicherheitsrelevanten Folgen ab.
Das Wichtigste zum Mitnehmen
- Melden Sie auffällige Muster sofort, ohne auf eine Lösegeldforderung zu warten.
- Befolgen Sie das freigegebene Verfahren zur Schadenseindämmung für Ihr Gerät und Ihre Rolle.
- Übermitteln Sie den Einsatzkräften Zeitpunkte, Symptome, Gerätedetails und bereits durchgeführte Aktionen.
- Überlassen Sie forensische Untersuchungen, Wiederherstellungen und externe Kommunikation den autorisierten Stellen.
1. Eine Kurzanleitung für die Erstmaßnahmen nutzen
Stellen Sie die Bearbeitung betroffener Dateien ein und öffnen Sie nicht fortlaufend weitere auffällige Dokumente, um zu prüfen, ob sich das Problem ausbreitet. Nutzen Sie den bekannten Notfallkontakt Ihrer Organisation oder den dokumentierten Ausweichkanal. Geben Sie an, ob das Gerät noch mit dem Netzwerk verbunden ist, und bitten Sie um weitere Anweisungen, falls das lokale Vorgehen unklar ist. In sicherheitskritischen Umgebungen müssen Sie den festgelegten betrieblichen Eskalationsweg einhalten, bevor Sie Änderungen an Geräten vornehmen.
Wenn das freigegebene Verfahren vorsieht, Ihren gewöhnlichen Arbeits-Laptop von allen Netzwerkverbindungen zu trennen, führen Sie diese Anweisung aus. Wenden Sie diesen Schritt nicht eigenmächtig auf gemeinsam genutzte Switches, Produktionsanlagen oder Systeme an, die Sie nicht verwalten. Der Zweck der Sofortmaßnahme besteht darin, weitere Interaktionen zu unterbinden und den autorisierten Incident-Respondern eine verlässliche Ausgangslage zu verschaffen.
- Reguläre Arbeit am betroffenen Gerät sofort einstellen.
- Freigegebene, gerätespezifische Eindämmungsanweisungen befolgen.
- Zuständigen Notfallkanal oder dessen Ausweichmöglichkeit kontaktieren.
- Beobachtungen und Maßnahmen melden, einschließlich eigener Unsicherheiten oder Fehler.
- Auf Freigaben warten, bevor Geräte wieder verbunden oder Daten wiederhergestellt werden.
2. Auffällige Muster erkennen, ohne Diagnosen zu erfinden
Ransomware kann den Zugriff auf Daten oder Geräte blockieren und geht häufig mit einer Zahlungsaufforderung einher. Ein Erpresserbrief ist ein offensichtlicher Grund zur Eskalation, eine Meldung ist jedoch oft schon früher wertvoll. Wenn mehrere Dateien unlesbar werden, unerwartete Dateiendungen auftreten, eine Flut an Änderungen zu sehen ist und weitere Kollegen von ähnlichen Problemen berichten, ergibt sich ein deutlich alarmierenderes Bild als bei einem einzelnen isolierten Programmfehler.
Gewöhnliche Softwareprobleme, Speicherfehler oder reguläre umfangreiche Cloud-Synchronisierungen können ähnliche Symptome hervorrufen. Spekulieren Sie daher nicht über eine bestimmte Malware-Familie oder den genauen Einfallsweg, solange das Incident-Response-Team dies nicht bestätigt hat. Der Hinweis „Drei freigegebene Dateien haben gegen 14:20 Uhr ihren Namen geändert“ ist wesentlich hilfreicher als die Aussage „Das gesamte Unternehmen wurde gehackt“.
| Beobachtung | Worauf dies hindeutet | Was es nicht beweist |
|---|---|---|
| Eine langsame Anwendung | Ein Problem, das über den normalen Support geprüft werden sollte. | Einen Ransomware-Befall oder einen unternehmensweiten Vorfall. |
| Mehrere Dateien plötzlich unlesbar oder umbenannt | Ein auffälliges Muster, das umgehend gemeldet werden muss. | Die genaue Ursache oder jeden tatsächlich betroffenen Speicherort. |
| Kollegen berichten über ähnliche unübliche Änderungen | Auf eine möglicherweise größere Auswirkung, die zu erwähnen ist. | Die Erlaubnis, das fremde Gerät eigenmächtig zu untersuchen. |
| Eine Lösegeldforderung auf dem Bildschirm | Dringende Eskalation über das offizielle Notfallverfahren. | Dass eine Zahlung Daten rettet oder Drohungen der Angreifer stimmen. |
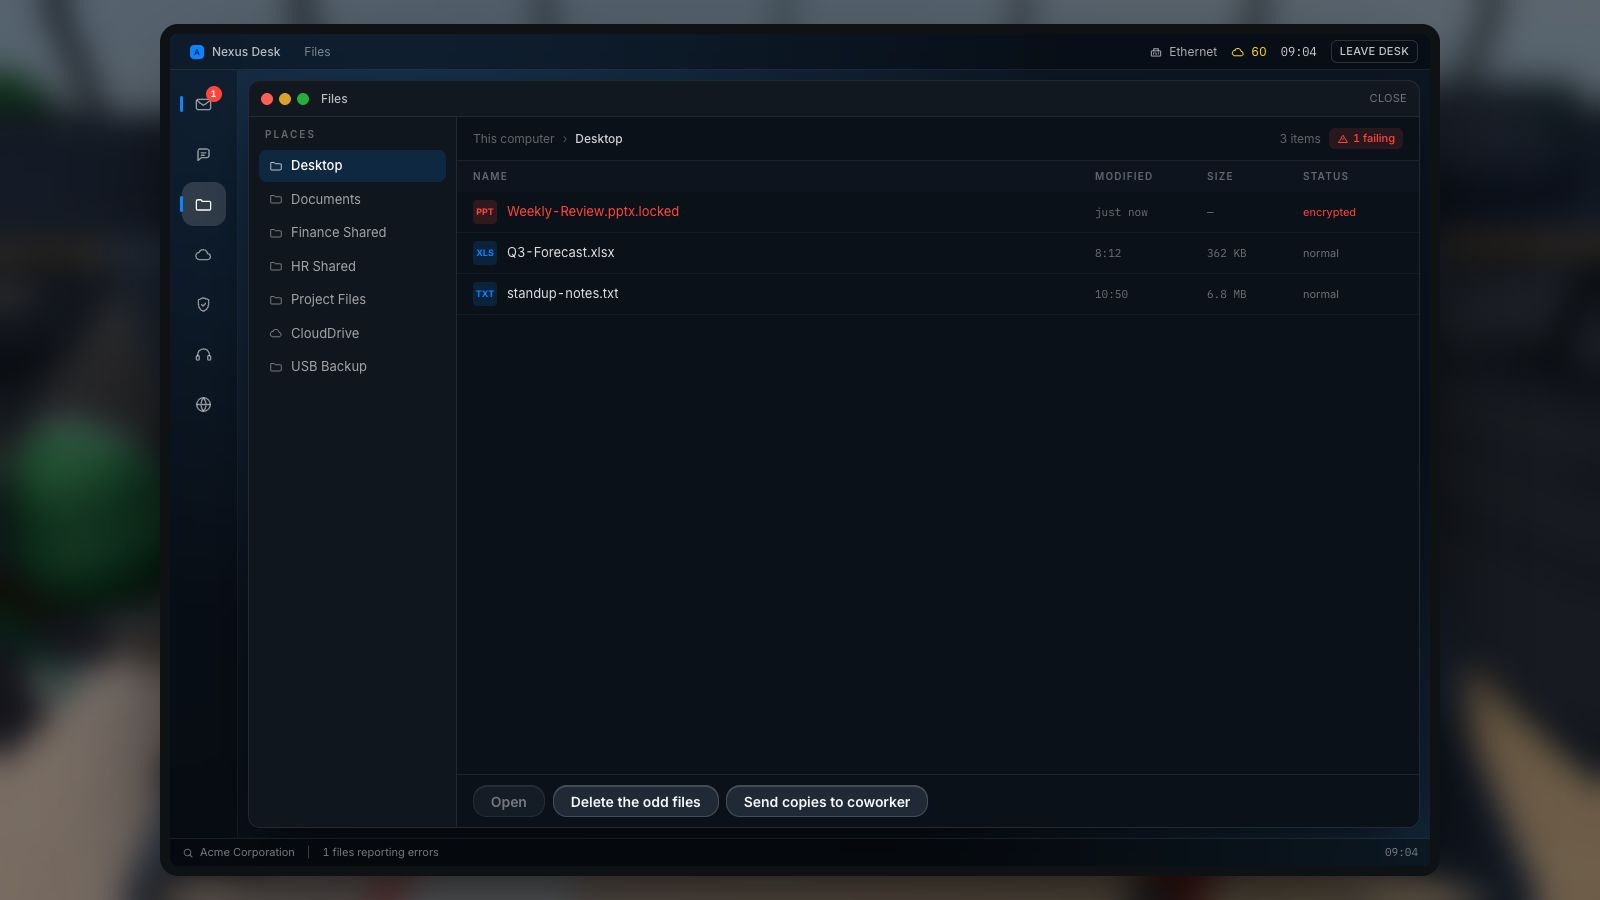
Bild vergrößern · Screenshot aus dem Spiel · Englische Oberfläche
- Auf weitere Auffälligkeiten achten
Suchen Sie nach weiteren ungewöhnlichen Änderungen; ein einzelner Dateifehler allein belegt weder die Ursache noch eine Diagnose.
- Incident-Prozess einhalten
Nutzen Sie den vorgesehenen Incident-Prozess und Ansprechpartner; technische Eindämmungsmaßnahmen obliegen dem zuständigen Team nach Plan.
Quellen dieses Abschnitts: Reaktion auf einen Ransomware-Angriff
3. Wissen, wo die Befugnisse von Beschäftigten enden
Die Leitlinien des NCSC zur Reaktion auf Ransomware empfehlen, betroffene Geräte von Netzwerkverbindungen zu trennen. Die weitergehenden Schritte zur Wiederherstellung richten sich an Organisationen, die den Vorfall koordinieren. Beschäftigte sollten ausschließlich das für ihre Rolle und ihr Gerät autorisierte Verfahren anwenden; eine öffentlich zugängliche Checkliste berechtigt nicht dazu, Computer eigenmächtig vollständig zu löschen oder die Netzwerkkonfiguration zu verändern.
Das Ausschalten, Neustarten, Verändern von Sicherheitseinstellungen oder Versuche zur eigenständigen Bereinigung können Beweismittel vernichten, die Verfügbarkeit beeinträchtigen und die spätere Wiederherstellung erschweren. Handeln Sie hier keinesfalls auf eigene Faust. Betrifft ein verdächtiger Vorfall medizinische, industrielle oder andere operative Systeme, kontaktieren Sie unverzüglich die zuständigen Betriebs- und Sicherheitsansprechpartner. Die persönliche Sicherheit und etablierte Bedienvorschriften haben stets Vorrang.
Quellen dieses Abschnitts: Reaktion auf einen Ransomware-Angriff · Empfehlungen zur Reaktion auf Sicherheitsvorfälle, SP 800-61 Rev. 3
4. Der IT eine präzise Erstmeldung liefern
Ihre Meldung sollte es dem Incident-Response-Team ermöglichen, das Problem sofort zu lokalisieren und den Beginn des Vorfalls zeitlich einzuordnen. Geben Sie das Inventaretikett oder den Gerätenamen an, sofern diese ohne riskante Interaktionen am System ablesbar sind. Nennen Sie die betroffene Anwendung oder Arbeitsumgebung und geben Sie an, ob weitere Personen vergleichbare Symptome gemeldet haben. Kennzeichnen Sie geschätzte Zeitangaben deutlich als Näherungswerte.
Eine fiktive Erstmeldung könnte wie folgt lauten: „Gegen 14:20 Uhr ließen sich zwei Projekt-Tabellen auf meinem Arbeits-Laptop nicht mehr öffnen und ihre Dateinamen hatten sich geändert. Eine Kollegin meldete zeitgleich das gleiche Problem. Ich habe die Bearbeitung gestoppt. Gemäß Notfallkarte habe ich das WLAN des Laptops getrennt und diese Nummer aus der Kontaktliste angerufen. Ich habe keinen Neustart durchgeführt und keine Daten wiederhergestellt. Ich bin unter der vereinbarten Rückrufnummer erreichbar.“
| Meldefeld | Nützliche Angaben |
|---|---|
| Wann | Zeitpunkt der ersten Feststellung, Zeitzone und Angabe, ob geschätzt. |
| Wo | Arbeitsgerät, Asset-Identifikator und betroffene Anwendung. |
| Was verändert wurde | Fehlermeldungen, Umbenennungen, Forderungen oder Meldungen von Kollegen. |
| Was davor geschah | Letzte übliche Aktionen wie geöffnete Anhänge – ohne Spekulationen. |
| Eigene Maßnahmen | Netztrennung, Neustarts, Klicks, Passworteingaben oder Wiederherstellungen. |
| Erreichbarkeit | Freigegebener Rückrufkanal und unmittelbare betriebliche Dringlichkeit. |

Bild vergrößern · Screenshot aus dem Spiel · Englische Oberfläche
- Uhrzeit und Gerät angeben
Melden Sie beobachtete Auffälligkeiten, den Zeitpunkt des Auftretens und das betroffene Gerät über den vorgegebenen Meldeweg der Organisation.
- Beobachtung von Diagnose trennen
Trennen Sie unmittelbare Beobachtungen von Ursachenvermutungen, damit das Einsatzteam ermitteln kann, ohne frühe Spekulationen als Fakt zu werten.
5. Einen vertrauenswürdigen Kanal nutzen und Kontext bewahren
Sind E-Mail oder Chat-Systeme nicht verfügbar, nutzen Sie den dokumentierten Ausweichkanal und treten Sie keinen neuen Gruppen bei, die in unerwarteten Nachrichten vorgeschlagen werden. Angreifer nutzen Verwirrung während eines Ausfalls mitunter aus, um angebliche Wiederherstellungshilfe anzubieten. Überprüfen Sie jede Anweisung unabhängig über gesicherte Wege, wenn Sie dazu aufgefordert werden, Software zu installieren, Codes einzugeben oder Unternehmensdaten zu verschieben.
Sichern Sie die verdächtige Nachricht oder die Bildschirminformationen im Rahmen der Richtlinien. Beschreiben Sie die Anzeige oder nutzen Sie freigegebene Methoden zur Beweissicherung; leiten Sie gefährliche Dateianhänge keinesfalls an Kollegen weiter und veröffentlichen Sie keine Screenshots mit Kundendaten in frei zugänglichen Kanälen. Übermitteln Sie den Einsatzkräften nur die Daten, die für die Bearbeitung erforderlich sind. Überlassen Sie der IT die Entscheidung, ob ein Datenträger gesichert werden muss.
Quellen dieses Abschnitts: Empfehlungen zur Reaktion auf Sicherheitsvorfälle, SP 800-61 Rev. 3
6. Wiederherstellung und externe Kommunikation Verantwortlichen überlassen
Schließen Sie in der Wartezeit keine externen Backup-Laufwerke an und versuchen Sie nicht, ältere Dateiversionen auf dem verdächtigen Gerät wiederherzustellen. Das Incident-Response-Team muss das System, die Datensicherung und Systemabhängigkeiten zunächst analysieren. Ältere Kopien sind womöglich unvollständig, neuere Backups könnten ebenfalls kompromittiert sein. Erklären Sie stattdessen, welche Arbeitsaufgaben am dringendsten sind und wann zuletzt eine fehlerfreie Version vorlag, statt eigenmächtig Wiederherstellungszeiten zuzusagen.
Verhandeln Sie nicht mit Erpressern, versprechen Sie keine Lösegeldzahlungen und erklären Sie Kunden nicht eigenmächtig, dass Daten entwendet wurden, nur weil ein Sperrbildschirm dies behauptet. Geschäftsführung, IT-Sicherheit, Rechtsabteilung und Kommunikation bewerten solche Lagen anhand des Notfallplans. Ihre Aufgabe ist es, Fakten zu liefern und den regulären Notbetrieb fortzuführen. Eigenmächtige Uploads in private Cloud-Dienste schaffen im Ernstfall nur zusätzliche Datenschutz- und Sicherheitsrisiken.
Quellen dieses Abschnitts: Reaktion auf einen Ransomware-Angriff
7. Die Übergabe an die IT im Spiel Ransomware Reaction trainieren
Ransomware Reaction simuliert einen fiktiven Büroarbeitsplatz mit sich verändernden Dateien, Netzwerkverbindungen, einem Helpdesk-Anruf und einer Zeitleiste für die Vorfallreaktion. Das Szenario „Locked Out“ beginnt mit Programmverzögerungen, Synchronisationsfehlern und der Warnung einer Kollegin, bevor ein Erpresserbrief erscheint. Spielende analysieren das Muster, nutzen das simulierte Steuerelement zur Endgeräteisolierung und geben eine Meldung ab.
Dieser Leitfaden, die CyberPlay-Benutzeroberfläche und Ransomware Reaction stehen auf Deutsch zur Verfügung. Die Abbildung zeigt Spielszenen aus dem Spiel mit englischem Text auf dem Monitor. Das Szenario strafft Abläufe für Übungszwecke; das simulierte Tempo garantiert nicht, wie schnell sich ein realer Vorfall entwickelt oder stoppen lässt. Übertragen Sie die geübte Netztrennung nach dem Training auf die echten Richtlinien Ihrer Organisation – insbesondere dort, wo nur autorisiertes Fachpersonal eingreifen darf.
8. Den Meldeprozess vor dem Ernstfall testen
Nutzen Sie eine unbekannte Abfolge von Symptomen, um die Reaktionsfähigkeit nach dem Spiel zu überprüfen. Bitten Sie um eine präzise Erstmeldung und die Angabe, woher die nächste Handlungsvorgabe stammt. Diese Übung findet rein theoretisch oder im Gespräch statt: Erzeugen Sie niemals reale Betriebsstörungen, benennen Sie keine echten Produktionsdateien um und rufen Sie Einsatzteams nicht ohne vorab abgestimmten Übungsplan an.
9. Notfallkontakte und Übergaben vorbereiten, bevor es brennt
Bringen Sie die aktuelle Notfallkarte, den primären Alarmierungskanal und den Ausweichweg in Erfahrung, solange alle Systeme regulär laufen. Klären Sie verbindlich ab, welche Sofortmaßnahmen Beschäftigte an Standard-Laptops selbst ausführen dürfen und wann spezielle Rollen zuständig sind. Bitten Sie die Verantwortlichen des Notfallplans um Klärung, falls Anweisungen unklar sind; ein Standard-Poster ersetzt keine betrieblich abgestimmte Handlungsanweisung.
Halten Sie nach dem Üben eine konkrete Verbesserung fest: eine veraltete Telefonnummer, einen fehlenden Ausweichkanal oder eine missverständliche Geräteanweisung. Weisen Sie die Aufgabe einer Person zu und prüfen Sie die Umsetzung. Eine gemeinsame Tischübung kann anschließend die Abläufe festigen, während die technische Wiederherstellung separat autorisiert getestet werden muss. Das Beenden des Spiels zeigt die Teilnahme; die eigentliche Lernerfolgskontrolle besteht darin, ob ein neues Szenario mit einer präzisen Meldung und einer sauberen Übergabe bewältigt wird.
- Aktuelle Haupt- und Ausweichkontaktdaten sind jederzeit griffbereit.
- Gerätespezifische Handlungsschritte und deren Grenzen sind allen bekannt.
- Die Meldevorlage erfordert weder Passwörter noch unnötige sensible Daten.
- Für Notbetrieb und Außenkommunikation gibt es namentlich benannte Verantwortliche.
- Ein verändertes Übungsszenario überprüft die Urteilsfähigkeit nach dem Training.
Quellen dieses Abschnitts: Empfehlungen zur Reaktion auf Sicherheitsvorfälle, SP 800-61 Rev. 3 · Schutz vor Malware- und Ransomware-Angriffen
Diese Entscheidung auf Deutsch üben
Nutzen Sie Ransomware Reaction, um die in diesem Leitfaden beschriebenen Schritte zu trainieren. Der Leitfaden, die CyberPlay-Benutzeroberfläche und das Lernspiel stehen auf Deutsch zur Verfügung.
Ransomware Reaction spielenQuellen und weiterführende Informationen
- Reaktion auf einen Ransomware-Angriff — Nationales Zentrum für Cybersicherheit des Vereinigten Königreichs. Abgerufen am 2026-09-13
- Empfehlungen zur Reaktion auf Sicherheitsvorfälle, SP 800-61 Rev. 3 — NIST. Abgerufen am 2026-09-13
- Schutz vor Malware- und Ransomware-Angriffen — Nationales Zentrum für Cybersicherheit des Vereinigten Königreichs. Abgerufen am 2026-09-13
Weitere Artikel entdecken
- Ransomware-Tabletop-Übung für nichttechnische Teams: Leitfaden zur Moderation
Eine Ransomware-Tabletop-Übung moderieren: fiktive Ereignisse, klare Rollen, Eskalation und Notbetrieb besprechen. Mit vollständigem Moderationspaket zum Download.
DE · 8 Min. Lesezeit - Cloud-Synchronisierung oder Backup: Können Sie Ihre Arbeit wiederherstellen?
Cloud-Synchronisierung oder Backup? Verfolgen Sie eine Beispieldatei durch einen Vorfall und klären Sie mit der IT, welche Versionen wiederherstellbar sind.
DE · 9 Min. Lesezeit - Security-Awareness-Schulungsplan: ein Jahreskalender mit praktischen Übungen
Ein anpassbarer 12-Monats-Kalender für Security Awareness mit praxisnahen Entscheidungszielen, rollenbasierten Übungen, Nachbesprechungen und klaren Nachweisen.
DE · 8 Min. Lesezeit - Phishing-Mail-Beispiele für Schulungen: prüfen, verifizieren und melden
Nutzen Sie fiktive Phishing-Mail-Beispiele für HR, Rechnungen, Lieferungen und Logins sowie legitime Kontrollfälle – inklusive sicherer Entscheidung und Nachbesprechung.
DE · 8 Min. Lesezeit - QR-Code-Phishing-Schulung: erst das Ziel prüfen, dann handeln
Schulen Sie Mitarbeitende im Umgang mit QR-Code-Phishing: Zielprüfung, unabhängige Verifikation und realistische Übungen zu Parkplatz, Aushang und Anmeldung.
DE · 9 Min. Lesezeit - Social-Engineering-Übungen: Identitätstäuschung und Zahlungsfreigaben trainieren
Social-Engineering-Übungen für Mitarbeitende: Identitätstäuschung, Zahlungsänderungen und Rückrufe mit fiktiven Szenarien und konkreten Nachbesprechungen trainieren.
DE · 8 Min. Lesezeit