Équipe éditoriale CyberPlay · Publié le · Mis à jour le · 10 min de lecture
Guide et exercices en français
Si plusieurs fichiers de travail deviennent soudainement illisibles ou changent de nom, en particulier en présence d'une demande de rançon ou de signalements similaires émanant de collègues, cessez votre travail habituel et appliquez la procédure d'incident de votre organisation. Suivez ses instructions validées pour l'appareil concerné et contactez rapidement l'équipe d'intervention désignée. Signalez ce que vous avez observé et ce que vous avez déjà fait ; vous n'avez pas besoin d'apporter la preuve formelle d'un rançongiciel avant de donner l'alerte.
Une application qui ralentit ne constitue pas en soi le diagnostic d'un ransomware. Ce guide aide les collaborateurs à repérer un ensemble de signes préoccupants et à effectuer une transmission d'informations utile dès les premières minutes. Il ne transforme pas un employé de première ligne en responsable technique de la gestion d'incident. La mesure de confinement appropriée dépend du système, de la procédure de l'employeur ainsi que des éventuelles répercussions opérationnelles ou de sécurité.
Les points à retenir
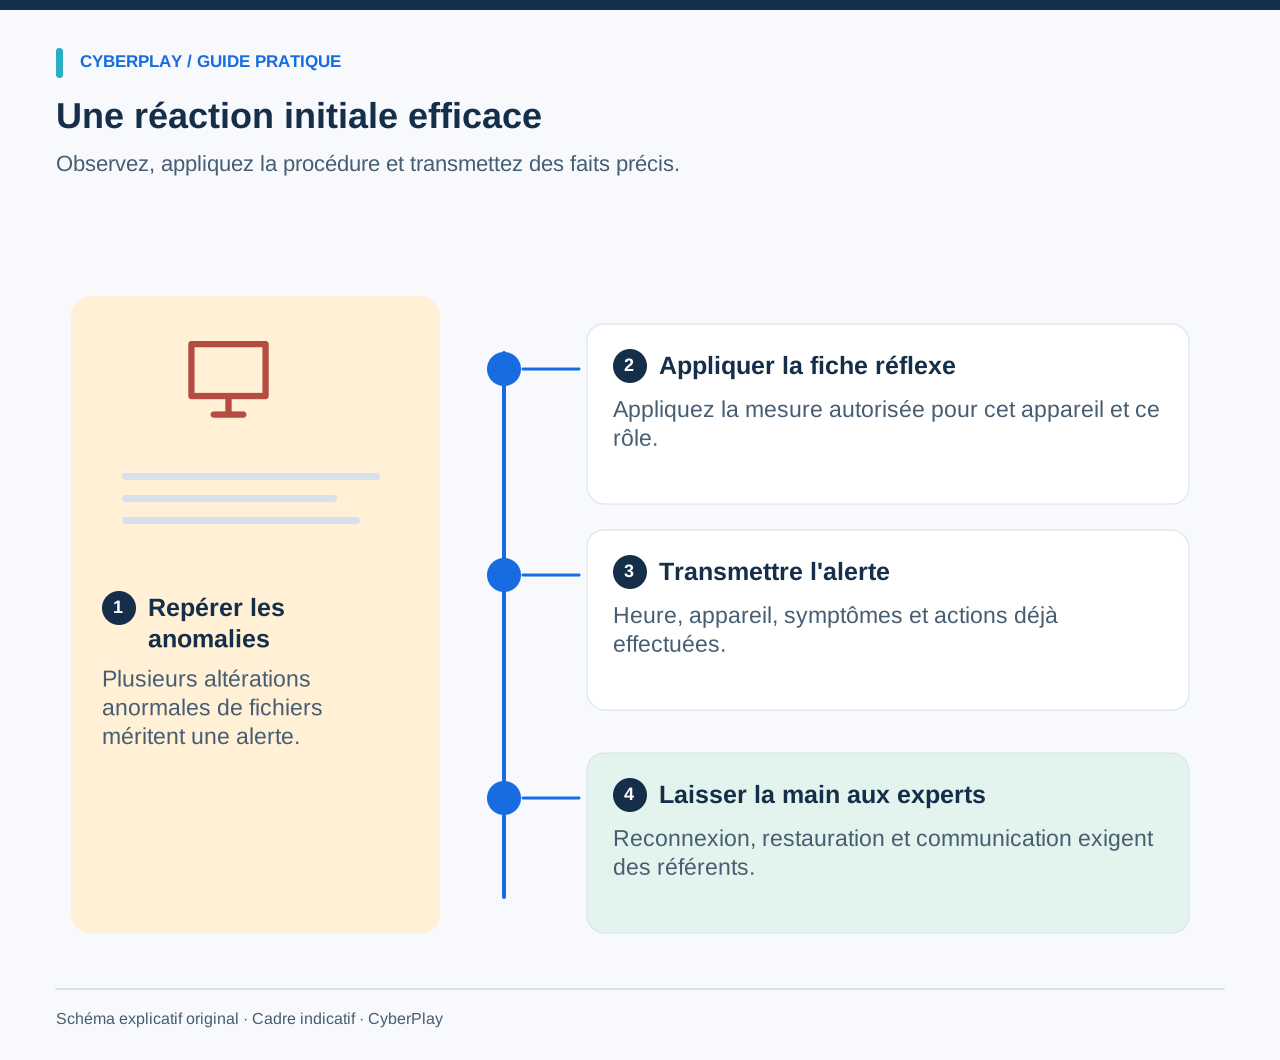
- Signalez un faisceau de signes inquiétants sans attendre une note de rançon.
- Appliquez la procédure de confinement validée pour votre appareil et votre rôle.
- Transmettez aux intervenants les horaires, les symptômes, les détails de l'appareil et les actions déjà prises.
- Laissez l'analyse médico-légale, la restauration et les communications externes aux responsables habilités.
1. Utiliser une fiche réflexe synthétique
Cessez de modifier les documents concernés et n'ouvrez pas en boucle des fichiers anormaux pour vérifier si le problème se propage. Utilisez le contact d'incident officiel de votre organisation ou le canal de secours documenté. Précisez si l'appareil est toujours connecté et demandez la marche à suivre si la procédure locale n'est pas claire. Dans les environnements critiques pour la sécurité, respectez la chaîne d'escalade opérationnelle établie avant d'intervenir sur les équipements.
Si la procédure validée vous demande de déconnecter votre ordinateur portable de travail habituel des connexions réseau, suivez cette consigne. Ne généralisez pas cette action aux commutateurs partagés, aux machines de production ou aux systèmes que vous ne gérez pas. L'objectif de la réaction initiale est de limiter les interactions ultérieures et de fournir aux intervenants autorisés un point de départ précis.
- Arrêtez le travail habituel sur l'appareil affecté.
- Suivez la consigne de confinement validée pour votre appareil.
- Contactez le canal d'incident désigné ou sa solution de secours.
- Signalez vos constats et actions, y compris les erreurs ou doutes.
- Attendez les consignes autorisées avant de reconnecter ou restaurer.
2. Reconnaître une situation anormale sans inventer de diagnostic
Un rançongiciel peut bloquer l'accès aux données ou aux appareils et s'accompagner d'une demande de paiement. Une note de rançon constitue un motif évident d'escalade, mais un signalement peut s'avérer utile bien plus tôt. Plusieurs fichiers devenant illisibles, des extensions inattendues, une rafale de modifications et un collègue décrivant un problème similaire forment un ensemble bien plus inquiétant qu'une simple erreur isolée.
Des pannes logicielles banales, des défaillances de stockage ou de volumineuses synchronisations cloud légitimes peuvent provoquer des symptômes comparables. Ne mentionnez pas une famille de logiciels malveillants ou un point d'entrée particulier tant que l'équipe d'intervention ne l'a pas formellement établi. « Trois fichiers partagés ont changé de nom vers 14h20 » est bien plus utile que « Toute l'entreprise a été piratée ».
| Observation | Ce qu'elle étaye | Ce qu'elle ne prouve pas |
|---|---|---|
| Une application ralentie | Un problème méritant d'être vérifié auprès du support habituel. | Un rançongiciel ou un incident à l'échelle de toute l'entreprise. |
| Plusieurs fichiers soudainement illisibles ou renommés | Un ensemble d'anomalies à signaler rapidement. | La cause exacte ou l'ensemble des emplacements touchés. |
| Un collègue signale des changements anormaux similaires | Un impact potentiellement plus étendu à mentionner. | L'autorisation d'inspecter l'appareil de ce collègue. |
| Une demande de paiement affichée à l'écran | Une escalade urgente via la procédure d'incident. | Que le paiement restaurera l'accès ou que chaque affirmation de l'attaquant est vraie. |
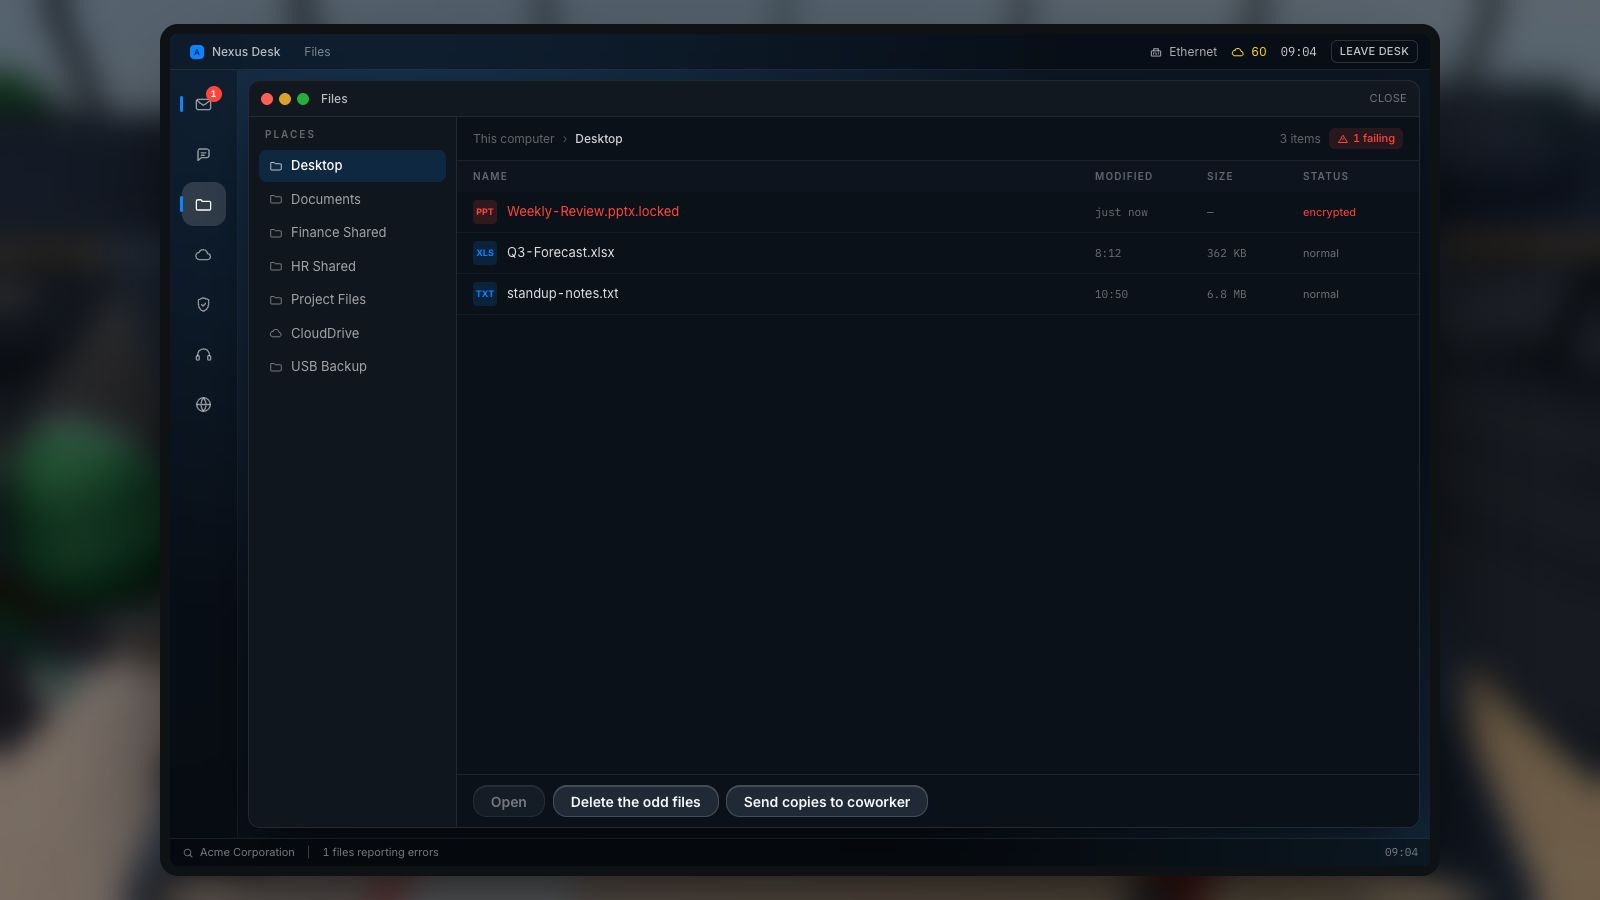
Agrandir l’image · Capture du jeu · Interface en anglais
- Rechercher d’autres signes inhabituels
Recherchez d’autres changements inhabituels ; une seule erreur de fichier ne permet pas d’établir la cause ni le diagnostic.
- Suivre la procédure d'incident
Utilisez la procédure d'incident approuvée et les contacts d'intervention ; le confinement technique relève de l'équipe et de la méthode autorisées.
Sources de cette section: Répondre à une attaque par rançongiciel
3. Connaître les limites de l'intervention des collaborateurs
Les recommandations de gestion des ransomwares du NCSC préconisent de déconnecter les appareils affectés de leurs liaisons réseau. Ses étapes de récupération plus générales s'adressent aux organisations qui pilotent un incident. Les collaborateurs doivent appliquer la procédure autorisée par leur employeur pour leur rôle et leur appareil ; l'existence d'une fiche publique ne donne pas l'autorisation de formater des ordinateurs ou de reconfigurer tout le réseau.
Éteindre, redémarrer, modifier les paramètres de sécurité ou tenter une suppression du logiciel malveillant peut avoir des répercussions sur les preuves, la disponibilité et la récupération. N'improvisez pas ces actions. Si un événement suspect implique des équipements médicaux, industriels ou d'autres matériels opérationnels, joignez immédiatement les contacts opérationnels et de sécurité désignés. La sécurité des personnes et la procédure établie pour l'équipement dictent la conduite à tenir.
Sources de cette section: Répondre à une attaque par rançongiciel · Recommandations pour la réponse aux incidents, SP 800-61 Rev. 3
4. Transmettre un premier message utile à l'équipe informatique
Votre signalement doit permettre aux intervenants de localiser l'incident et de reconstituer le début de la chronologie. Indiquez l'étiquette d'inventaire ou le nom de l'appareil s'ils sont facilement accessibles sans manipulation risquée. Précisez l'application ou l'espace de travail concerné et indiquez si quelqu'un d'autre a constaté des symptômes comparables. Mentionnez clairement les horaires approximatifs comme tels.
Voici ce qu'un premier signalement fictif pourrait indiquer : « Vers 14h20, deux feuilles de calcul de projet sur mon ordinateur portable professionnel ont cessé de s'ouvrir et leurs noms de fichiers ont changé. Un collègue a signalé le même problème. J'ai arrêté les modifications. J'ai déconnecté cet ordinateur du Wi-Fi conformément à notre fiche incident et j'ai appelé ce numéro depuis la liste de contacts validée. Je n'ai rien redémarré ni restauré. Je reste joignable au numéro de rappel convenu. »
| Champ du signalement | Détail utile |
|---|---|
| Quand | Heure de premier constat, fuseau horaire et mention si l'heure est approximative. |
| Où | Identifiant de l'appareil de travail ou de l'actif, et application touchée. |
| Ce qui a changé | Erreurs visibles, renommages, demandes de rançon ou signalements de collègues. |
| Ce qui s'est passé avant | Actions courantes récentes, comme l'ouverture d'une pièce jointe, sans déduire la cause. |
| Ce que vous avez fait | Toute isolation, redémarrage, clic, saisie d'identifiants ou tentative de restauration. |
| Comment vous joindre | Le canal de rappel approuvé et l'urgence métier immédiate. |

Agrandir l’image · Capture du jeu · Interface en anglais
- Indiquer l'heure et l'appareil
Signalez les symptômes observés, leur heure d'apparition et l'appareil touché via le canal de signalement approuvé de l'organisation.
- Distinguer l'observation du diagnostic
Séparez les observations directes des causes supposées afin que les intervenants puissent enquêter sans prendre une première hypothèse pour un fait.
5. Utiliser un canal de confiance et préserver le contexte
Si la messagerie électronique ou le chat interne est inaccessible, suivez la solution de secours documentée pour les incidents plutôt que de rejoindre un nouveau groupe promu par un message inattendu. Un attaquant peut profiter des perturbations pour proposer une fausse aide à la restauration. Vérifiez de façon indépendante toute consigne vous demandant d'installer un logiciel, de saisir un code ou de déplacer des données d'entreprise vers un nouvel emplacement.
Conservez le message suspect d'origine ou les informations affichées à l'écran, dans le respect de la politique de sécurité. Décrivez la situation ou utilisez le moyen validé de transmission de preuves ; ne transférez pas une pièce jointe dangereuse à vos collègues et ne publiez pas de captures d'écran contenant des données clients sur un canal public. Évitez de transmettre plus de données sensibles que ce dont les intervenants ont besoin. Laissez-les déterminer si un fichier ou un appareil doit être récupéré pour analyse.
Sources de cette section: Recommandations pour la réponse aux incidents, SP 800-61 Rev. 3
6. Laisser la restauration et les décisions externes à leurs responsables
Ne branchez pas de support de sauvegarde externe et ne restaurez pas un fichier plus ancien sur l'appareil suspect pendant l'attente. L'équipe d'intervention doit évaluer le système, la source de sauvegarde et les dépendances. Une copie ancienne peut être saine mais incomplète, et une copie récente peut également être compromise. Expliquez quelles activités sont les plus urgentes et indiquez à quel moment vous avez vu pour la dernière fois une version correcte, au lieu d'avancer un délai de remise en état.
Ne négociez pas avec un maître-chanteur, ne promettez aucun paiement et n'affirmez pas à des clients que des données ont été dérobées en vous basant uniquement sur un message à l'écran. Les responsables métier, de la sécurité, du service juridique et de la communication évaluent ces décisions dans le cadre du plan de réponse aux incidents. Votre rôle consiste à fournir des faits et à vous conformer au plan de continuité d'activité officiel. Les téléversements sur un cloud personnel ou les exports improvisés peuvent créer un problème supplémentaire de gestion de l'information pendant la crise.
Sources de cette section: Répondre à une attaque par rançongiciel
7. S'entraîner à la transmission d'alerte dans Ransomware Reaction
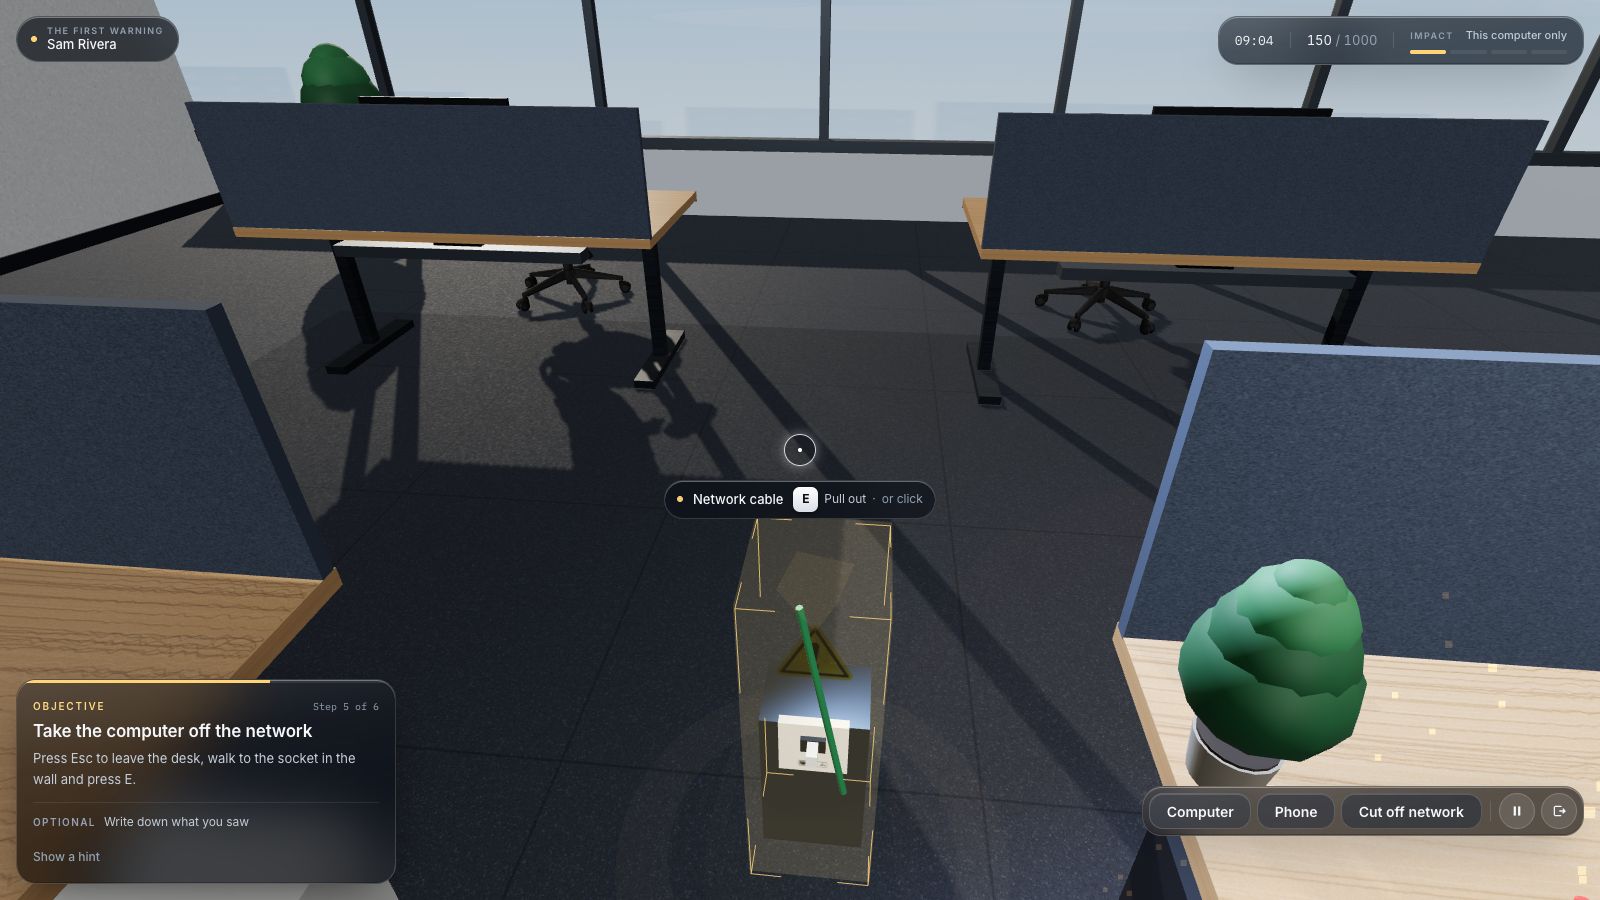
Ransomware Reaction met en scène un poste de travail fictif avec des fichiers qui se modifient, une connectivité réseau, un appel au centre de support et une chronologie d'intervention. Son scénario Locked Out débute par des lenteurs, des anomalies de synchronisation cloud et l'inquiétude d'un collègue avant l'apparition d'une demande de rançon. Le joueur peut analyser ce faisceau d'indices, utiliser la commande simulée d'isolement du terminal et donner l'alerte.
Ce guide, l'interface de CyberPlay et Ransomware Reaction sont disponibles en français. L'image présente une phase de jeu réelle avec des textes en anglais. Le scénario condense les événements à des fins d'entraînement ; sa temporalité ne préjuge pas de la vitesse à laquelle un incident réel se développe ou peut être maîtrisé. Après la partie, adaptez l'action de déconnexion fictive aux consignes réelles propres aux appareils de votre organisation, y compris pour les cas où seul un opérateur habilité doit intervenir.
8. Tester le signalement avant l'apparition d'une demande de rançon
Utilisez une séquence de symptômes inhabituelle pour vérifier la prise de décision après la partie. Demandez un signalement concis et la source de la prochaine consigne du collaborateur. Cet exercice doit rester théorique ou oral ; ne provoquez aucune panne réelle, ne renommez aucun fichier de production et n'appelez pas les intervenants sans qu'un exercice ait été formellement convenu.
9. Préparer le contact et le relais d'alerte avant qu'ils ne soient nécessaires
Identifiez la fiche incident actuelle, le contact principal et la solution de secours pendant que les systèmes fonctionnent normalement. Confirmez quelles actions immédiates les collaborateurs sont autorisés à effectuer sur des ordinateurs portables ordinaires et lesquelles requièrent un autre rôle. Demandez au responsable du plan d'éclaircir les consignes ambiguës ; une simple affiche générique ne remplace pas une procédure adaptée aux réalités opérationnelles.
Après l'entraînement, enregistrez une amélioration concrète : un numéro obsolète, une solution de secours manquante ou une consigne d'appareil imprécise. Attribuez-lui un responsable et validez la correction. Un exercice sur table en équipe permet ensuite de répéter la coordination, tandis que la restauration technique exige des tests autorisés distincts. Terminer le jeu valide la participation ; la vérification pédagogique la plus probante consiste à voir si le collaborateur traite un nouveau scénario avec un signalement précis et un passage de relais approprié.
- Les coordonnées du contact principal et de secours sont accessibles.
- Les actions propres à l'appareil et leurs limites sont comprises.
- Le modèle de signalement exclut mots de passe et données sensibles superflues.
- La continuité d'activité et la communication externe ont des référents.
- Un scénario d'exercice modifié teste le discernement après le cours initial.
Sources de cette section: Recommandations pour la réponse aux incidents, SP 800-61 Rev. 3 · Limiter les risques liés aux logiciels malveillants et aux rançongiciels
S'entraîner à cette décision en français
Utilisez Ransomware Reaction pour répéter les décisions présentées dans ce guide. Le guide, l'interface CyberPlay et ce jeu sont disponibles en français.
Jouer à Ransomware ReactionSources et lectures complémentaires
- Répondre à une attaque par rançongiciel — National Cyber Security Centre (Royaume-Uni). Consulté le 2026-09-13
- Recommandations pour la réponse aux incidents, SP 800-61 Rev. 3 — NIST. Consulté le 2026-09-13
- Limiter les risques liés aux logiciels malveillants et aux rançongiciels — National Cyber Security Centre (Royaume-Uni). Consulté le 2026-09-13
Poursuivez votre lecture
- Exercice de crise rançongiciel sur table : guide pour les équipes non techniques
Organisez un exercice sur table sur un rançongiciel pour les équipes non techniques : injects fictifs, rôles clairs, escalade et kit téléchargeable.
FR · 10 min de lecture - Synchronisation cloud ou sauvegarde : peut-on récupérer ses fichiers ?
Synchronisation cloud ou sauvegarde ? Suivez un fichier fictif lors d’un incident et découvrez les questions à poser sur la récupération à votre équipe IT.
FR · 10 min de lecture - Plan de formation à la cybersécurité : un calendrier pratique sur 12 mois
Adoptez un calendrier de formation à la cybersécurité sur 12 mois : objectifs de décision, activités par métier, debriefs et suivi d'évaluation.
FR · 11 min de lecture - Exemples d’e-mails de phishing pour la formation : vérifier et signaler
Découvrez des exemples d’e-mails de phishing pour la formation : RH, factures, livraisons, alertes de connexion et cas légitimes pour s'entraîner.
FR · 10 min de lecture - Phishing par QR code : apprendre à vérifier la destination
Apprenez aux collaborateurs à déjouer le phishing par QR code grâce à la vérification d'URL, au contrôle indépendant et à des mises en situation réalistes.
FR · 10 min de lecture - Exercices d’ingénierie sociale : usurpation d’identité et vérification des paiements
Menez des exercices d'ingénierie sociale pratiques pour contrer faux support, modifications de coordonnées bancaires et usurpation vocale, avec dialogues types.
FR · 10 min de lecture