Équipe éditoriale CyberPlay · Publié le · Mis à jour le · 10 min de lecture
Guide et exercices en français

De bons exemples d’e-mails de phishing pour la formation doivent aider les collaborateurs à décider de l'action à mener face à une demande, et non pas simplement à repérer une faute d'orthographe. Présentez le message, détaillez le contexte professionnel du salarié et demandez-lui d'agir avant de dévoiler la réponse. Intégrez également des messages légitimes. Si chaque exercice s'avère malveillant, les apprenants peuvent réussir en rejetant systématiquement tout contenu, sans jamais apprendre à accomplir leurs tâches professionnelles en toute sécurité.
Les exemples présentés ci-dessous sont des fiches d'entraînement pédagogiques originales et fictives. L'ensemble des noms, messages et noms de domaine d'exemple sont inventés ; ils ne constituent en aucun cas la preuve d'une attaque réelle. Utilisez-les comme supports de discussion ou adaptez-les au sein d'un programme de formation autorisé. Aucune page de connexion active, pièce jointe réelle ou donnée personnelle authentique n'est nécessaire pour s'exercer à l'inspection critique, à la vérification indépendante et au signalement.
Les points à retenir
- Examinez l'action sollicitée ainsi que le contexte du destinataire.
- Un nom d'expéditeur familier, un style soigné ou la présence du protocole HTTPS ne suffisent pas pour faire confiance à une sollicitation.
- Accédez aux services importants en empruntant un canal connu plutôt qu'en suivant un message inattendu.
- Intégrez des cas témoins légitimes et explicitez dans quelles situations il est parfaitement sûr de poursuivre.
1. Enseigner une démarche d'inspection reproductible
Posez quatre questions clés : quelle action est demandée, le destinataire l'attendait-il, comment la contrôler de manière indépendante et que faut-il signaler ? Laissez les participants s'appuyer sur les informations fournies dans la fiche plutôt que de deviner des faits non précisés. Si les indices sont insuffisants, adopter une décision prudente consiste à marquer une pause pour vérifier ; les salariés n'ont pas à rendre un verdict d'expertise judiciaire ou informatique.
L'échelle NIST Phish Scale considère que la difficulté de détection humaine varie selon les indices présents dans le message et son alignement avec le contexte de travail du destinataire. Appuyez-vous sur cette approche pour sélectionner vos exemples : un prétendu message des RH envoyé pendant la période réelle de mise à jour des avantages sociaux mérite davantage de vigilance qu'un gain de loterie improbable. Variez les scénarios sans faire dépendre l'exercice uniquement d'erreurs grossières.
Sources de cette section: Échelle NIST de difficulté de détection du phishing
2. Exemple RH : une échéance inattendue pour les avantages sociaux
Message fictif : De « Équipe RH » à benefits@staff-review.example. Objet : Confirmez vos avantages sociaux avant 16h00. Corps du texte : « Vos choix sont incomplets. Ouvrez la page d'examen des avantages sur staff-review.example et connectez-vous avec votre compte professionnel pour éviter tout retard. » Contexte : le collaborateur n'a jamais été informé d'une quelconque modification du système de gestion des avantages sociaux de l'entreprise.
Le problème réside ici dans la demande de connexion inopinée et la destination non vérifiée. L'étape appropriée consiste à ouvrir le portail RH habituel ou à contacter les RH via l'annuaire interne existant. Une date limite pouvant être tout à fait réelle, le sentiment d'urgence ne prouve pas à lui seul la fraude. L'apprenant doit être capable d'expliquer comment il va contrôler la demande sans saisir ses identifiants sur une page fournie dans le message.
- Action demandée : fournir ses identifiants professionnels sur une destination nouvellement présentée.
- Contrôle pertinent : accéder de façon indépendante au portail RH officiel habituel.
- Débriefing : où l'annonce officielle sur les avantages sociaux ou le contact RH fiable sont-ils enregistrés ?
3. Exemple de facture : le fournisseur modifie ses coordonnées bancaires
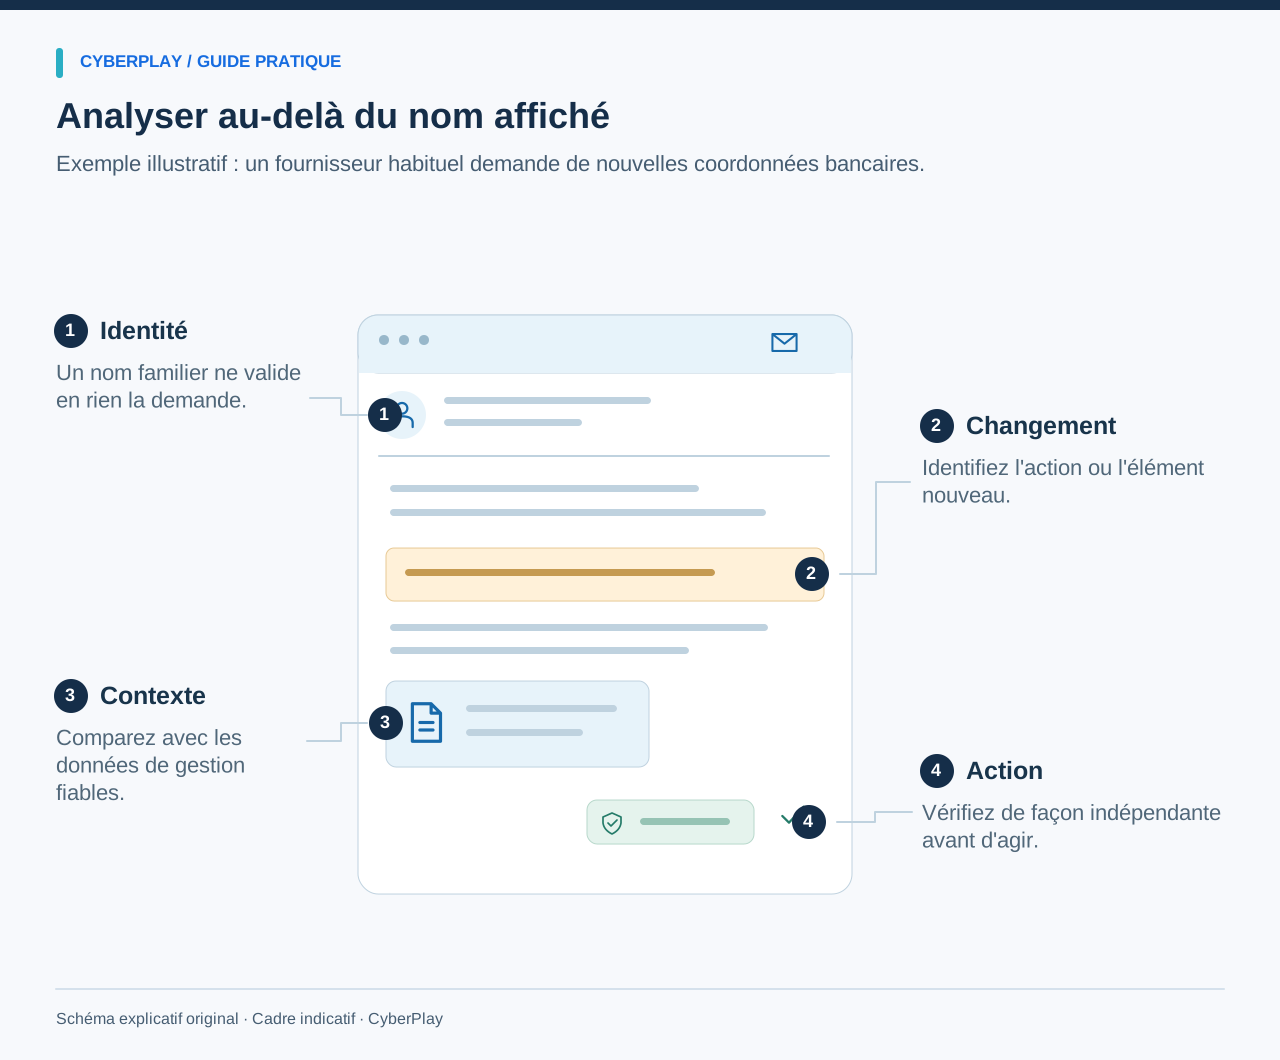
Message fictif : De « Mira, Fournitures Northfield » à accounts@northfield-supplies.example. Objet : Nouvelles coordonnées bancaires pour la facture NF-204. Corps du texte : « Notre compte a changé cette semaine. Merci de mettre à jour le destinataire du paiement avant le virement de ce jour. Appelez le nouveau numéro indiqué dans ce message si vous avez besoin d'une confirmation. » Contexte : l'entreprise travaille réellement avec ce fournisseur fictif et attend une facture.
Ne considérez jamais une facture vraisemblable ou une relation commerciale bien établie comme une autorisation valide pour modifier le circuit de règlement. Appliquez scrupuleusement la procédure interne de changement de coordonnées bancaires fournisseurs en recourant à des coordonnées conservées de façon indépendante. Le FBI recommande d'ailleurs expressément de vérifier tout changement de numéro de compte ou de procédure de paiement. Durant l'exercice, l'animateur doit fournir une fiche d'annuaire fictive préexistante afin que l'apprenant puisse effectuer ce contrôle.

Agrandir l’image · Capture du jeu · Interface en anglais
- Comparer les détails modifiés
Vérifiez quels détails de paiement ont changé et si la demande correspond à la facture et au travail attendus.
- Comparer une facture fiable
Comparez avec une facture fiable, puis vérifiez les changements bancaires auprès du contact fournisseur déjà enregistré.
Sources de cette section: Fraude par compromission de la messagerie professionnelle
4. Exemple de livraison : de légers frais de réexpédition
Message fictif : De « Service Colis » à notification@parcel-status.example. Objet : Votre livraison requiert une confirmation. Corps du texte : « Votre colis n'a pas pu être livré. Confirmez votre adresse et réglez de légers frais de réexpédition sur parcel-status.example avant la fin de la journée. » Contexte : le collaborateur a bien commandé des fournitures de bureau, mais le suivi d'achat mentionne un tout autre transporteur.
La transmission de l'adresse et des informations de règlement doit impérativement être vérifiée à l'aide de la commande réelle ou par le canal habituel du transporteur déjà connu du collaborateur. Même des frais minimes exposent des données bancaires confidentielles. Incitez l'apprenant à bien distinguer le fait contextuel plausible — une commande existe — de l'affirmation non vérifiée selon laquelle cet expéditeur en gère la livraison. N'invitez personne à renseigner une fausse page de paiement pour l'exercice.
5. Exemple de connexion : une alerte de sécurité réclamant un code
Message fictif : De « Sécurité du Service » à alert@account-check.example. Objet : Accès inhabituel détecté. Corps du texte : « Répondez en indiquant le code généré par votre application d'authentification afin que notre équipe support puisse sécuriser votre compte. » Contexte : le collaborateur n'a jamais contacté le support technique ni initié de procédure de récupération de compte.
Prétendre protéger un compte ne justifie en rien la transmission d'un code d'authentification ou de récupération à un interlocuteur inattendu. Connectez-vous via l'application connue du service ou par le canal de support légitime, et signalez le message en appliquant la procédure d'entreprise. Les recommandations de la CISA sur la sécurité des comptes préconisent l'authentification multifacteur (MFA) ; la formation doit aussi expliciter qu'une invite imprévue à valider un accès ou à partager un code exige une grande circonspection.
Sources de cette section: Quatre mesures simples pour se protéger en ligne
6. Cas témoin légitime : un rappel RH attendu
Message fictif : De « Équipe RH » à people@organisation.example. Objet : Ouverture de la campagne des avantages sociaux. Corps du texte : « La période annuelle de souscription aux avantages sociaux est ouverte. Rendez-vous sur l'onglet Avantages de votre portail habituel. L'annonce est également consultable sur l'intranet. » Contexte : les dates correspondent à une annonce déjà visible sur le portail officiel, auquel l'employé accède via ses favoris habituels.
Au vu des éléments fournis, agir en passant par le portail connu est parfaitement légitime. L'objectif pédagogique n'est pas d'affirmer que cette adresse d'expédition garantit une sécurité totale, mais de montrer que le collaborateur peut confirmer sa tâche de façon autonome et l'accomplir via un canal approuvé. Demandez au groupe quels faits motivent cette décision et ce qui changerait leur posture, comme une demande imprévue de code de récupération.
7. Cas témoin légitime : une facture vérifiée selon la procédure
Message fictif : Émis par le contact habituel d'un fournisseur, avec un numéro de facture conforme au bon de commande. Il ne sollicite aucun changement de coordonnées bancaires. Contexte : la comptabilité rapproche la facture du bon de commande et de la preuve de réception dans l'outil de gestion validé, puis le circuit d'approbation standard valide le règlement vers le compte bancaire vérifié habituel.
La réaction attendue consiste à poursuivre le traitement dans ce flux opérationnel dès lors que tous les points de contrôle sont respectés. L'exercice doit valoriser la progression fondée sur des éléments factuels, et non une méfiance absolue et paralysante. Un e-mail d'apparence correcte ne suffit pas en soi ; ce sont les pièces justificatives indépendantes et le processus d'approbation qui font foi. Demandez comment réagir si le montant variait ou si un message ultérieur demandait de nouvelles coordonnées bancaires.
8. S'entraîner à analyser les liens sans cliquer
Affichez les destinations sous forme de texte brut afin que l'animateur puisse en discuter en toute sérénité. Dans https://portal.organisation.example/login, le nom d'hôte fictif est portal.organisation.example. En revanche, dans https://organisation.example.account-review.example/login, le libellé imitant l'organisation n'est qu'une sous-partie d'un hôte plus vaste rattaché à account-review.example. Ces exemples illustrent pourquoi la simple présence d'un terme familier ne suffit pas à valider une destination.
Sur un service réel, le symbole du cadenas ou le protocole HTTPS confirme seulement que la connexion est chiffrée ; il ne garantit absolument pas que le service appartienne à l'entité mentionnée dans le message. N'exigez pas des débutants qu'ils décryptent chaque URL complexe. Enseignez-leur une alternative robuste : fermer le canal inattendu et passer par un favori enregistré, une application officielle ou une adresse vérifiée de façon indépendante dès lors qu'une action sensible est sollicitée.

Agrandir l’image · Capture du jeu · Interface en anglais
- Inspecter le domaine enregistrable
Lisez attentivement le domaine enregistrable ; des mots familiers placés ailleurs dans l'adresse n'en garantissent pas le propriétaire.
- Utiliser votre portail connu
Accédez au service via un portail connu et tenez compte du contexte fourni par votre gestionnaire de mots de passe approuvé.
9. Animer les fiches sous forme d'atelier d'équipe
Mélangez des fiches suspectes et des fiches légitimes. Attribuez à chaque participant un rôle et un contexte de travail, puis demandez-lui d'arbitrer entre : « poursuivre via le canal approuvé », « faire une pause pour vérifier » ou « signaler une anomalie ». Demandez-lui de justifier son choix avant de lire les commentaires du formateur. Certaines fiches suspectes justifient à la fois une vérification et un signalement ; détaillez les procédures locales plutôt que de présenter ces actions comme mutuellement exclusives.
Proposez des versions textuelles en complément d'éventuelles illustrations et laissez un temps de lecture confortable à chacun. Évitez de collecter des courriels personnels ou d'inciter les salariés à transférer de vrais messages de clients pour concevoir des cas pratiques. À la session suivante, modifiez un paramètre clé : le portail attendu n'est plus le même, les coordonnées bancaires changent ou la demande est confirmée par un autre canal. Observez si la décision évolue pour des motifs rationnels.
10. Conclure par les procédures de signalement et la pratique
Terminez la session en présentant l'outil de signalement effectif ou les coordonnées de contact officielles, ainsi que les bons réflexes en cas de clic involontaire. Les collaborateurs doivent pouvoir expliquer la situation sereinement, sans craindre qu'une maladresse rende le signalement inutile. Précisez quelles données s'avèrent précieuses pour les équipes de sécurité et évitez d'inciter les apprenants à analyser eux-mêmes ou à relayer des contenus suspects en dehors du circuit officiel.
Consultez le catalogue de phishing de CyberPlay pour prolonger l'apprentissage par le jeu après l'étude des fiches. Choisissez un serious game dont les choix concordent avec vos objectifs de sensibilisation à la cybersécurité, puis discutez de ses liens avec les procédures de votre structure. Lors d'un atelier ultérieur, soumettez un nouveau scénario et analysez la première réaction à chaud. Tirez des conclusions propres à chaque exercice, sans déclarer prématurément un collaborateur infaillible face au phishing.

Agrandir l’image · Capture du jeu · Interface en anglais
- Indiquer l'heure et l'appareil
Signalez les symptômes observés, leur heure d'apparition et l'appareil touché via le canal de signalement approuvé de l'organisation.
- Distinguer l'observation du diagnostic
Séparez les observations directes des causes supposées afin que les intervenants puissent enquêter sans prendre une première hypothèse pour un fait.
Exercez une décision de votre travail
Poursuivez avec un jeu de phishing choisi selon votre objectif et sa langue. Les fiches précisent les langues disponibles ; discutez en français des indices qui justifient la décision.
Découvrir les jeux de pratiqueSources et lectures complémentaires
- Échelle NIST de difficulté de détection du phishing — NIST. Consulté le 2026-09-13
- Fraude par compromission de la messagerie professionnelle — Bureau fédéral d’enquête des États-Unis (FBI). Consulté le 2026-09-13
- Quatre mesures simples pour se protéger en ligne — CISA. Consulté le 2026-09-13
Poursuivez votre lecture
- Jeux de formation au phishing : s’exercer à vérifier un message suspect
Utilisez des jeux de formation au phishing pour vous entraîner à l'examen, à la vérification indépendante et au signalement. Inclut un message fournisseur fictif.
FR · 10 min de lecture - Phishing par QR code : apprendre à vérifier la destination
Apprenez aux collaborateurs à déjouer le phishing par QR code grâce à la vérification d'URL, au contrôle indépendant et à des mises en situation réalistes.
FR · 10 min de lecture - Exercices d’ingénierie sociale : usurpation d’identité et vérification des paiements
Menez des exercices d'ingénierie sociale pratiques pour contrer faux support, modifications de coordonnées bancaires et usurpation vocale, avec dialogues types.
FR · 10 min de lecture - Reconnaître une fausse page de connexion, même avec HTTPS
Repérez une fausse page de connexion : adresse réelle, HTTPS et gestionnaire de mots de passe. Guide et exercice en français pour choisir une voie sûre.
FR · 9 min de lecture - Formation à la sécurité de l’IA : outils, données et décisions au travail
Concevez une formation concrète à la sécurité de l'IA pour vos collaborateurs : outils approuvés, données sensibles, vérification et cas pratiques.
FR · 10 min de lecture - Exercice de crise rançongiciel sur table : guide pour les équipes non techniques
Organisez un exercice sur table sur un rançongiciel pour les équipes non techniques : injects fictifs, rôles clairs, escalade et kit téléchargeable.
FR · 10 min de lecture