CyberPlay-Redaktion · Veröffentlicht am · Aktualisiert am · 8 Min. Lesezeit
Leitfaden und Übungen auf Deutsch

Gute Phishing-Mail-Beispiele für Schulungen sollten Mitarbeitenden helfen zu entscheiden, wie sie mit einer Aufforderung umgehen – statt bloß Tippfehler zu suchen. Zeigen Sie die Nachricht, erklären Sie den Arbeitskontext der Person und fordern Sie eine Handlung ein, bevor die Auflösung erfolgt. Binden Sie auch legitime E-Mails ein. Wenn jede Übung bösartig ist, können Lernende schlicht alles ablehnen, ohne zu lernen, wie sie reguläre Aufgaben sicher ausführen.
Die folgenden Beispiele sind eigens erstellte, fiktive Trainingskarten. Alle Namen, Texte und Beispieldomains sind frei erfunden; sie stellen keine Nachweise eines tatsächlichen Angriffs dar. Nutzen Sie sie als Diskussionsgrundlage oder binden Sie sie in ein autorisiertes Schulungsprogramm ein. Es werden weder aktive Login-Seiten noch scharfe Dateianhänge oder echte personenbezogene Daten benötigt, um das Prüfen, unabhängige Verifizieren und Melden zu trainieren.
Das Wichtigste zum Mitnehmen
- Prüfen Sie die geforderte Handlung und den Kontext der empfangenden Person.
- Ein bekannter Absendername, fehlerfreie Sprache oder HTTPS reichen als Vertrauensbasis nicht aus.
- Steuern Sie wichtige Dienste über bekannte Wege anstatt über unerwartete Links in Nachrichten an.
- Binden Sie legitime Kontrollbeispiele ein und erklären Sie, wann ein Fortfahren angemessen ist.
1. Eine wiederholbare Prüfreihenfolge vermitteln
Stellen Sie vier Fragen: Welche Handlung wird gefordert? Wurde diese erwartet? Wie lässt sie sich unabhängig überprüfen? Und was sollte gemeldet werden? Lassen Sie die Teilnehmenden mit den Angaben auf der Karte arbeiten, anstatt fehlende Details zu erraten. Reichen die Anhaltspunkte nicht aus, ist das Innehalten und Verifizieren eine sichere Entscheidung; Mitarbeitende müssen kein forensisches Urteil fällen.
Die NIST Phish Scale stuft den Schwierigkeitsgrad der Erkennung danach ein, welche Hinweise eine Nachricht enthält und wie gut sie zum Kontext der empfangenden Person passt. Nutzen Sie diese Erkenntnis bei der Auswahl: Eine HR-Nachricht während einer echten Frist für Mitarbeiterleistungen erfordert oft mehr Aufmerksamkeit als ein unplausibler Gewinn. Variieren Sie die Szenarien, ohne die Übung nur von offensichtlichen Fehlern abhängig zu machen.
Quellen dieses Abschnitts: Benutzerleitfaden zur NIST Phish Scale
2. HR-Beispiel: Eine unerwartete Frist für Zusatzleistungen
Fiktive Nachricht: Von „People Team“ unter benefits@staff-review.example. Betreff: Bestätigen Sie Ihre Benefits bis 16:00 Uhr. Text: „Ihre Auswahl ist unvollständig. Öffnen Sie die Übersichtsseite unter staff-review.example und melden Sie sich mit Ihrem geschäftlichen Konto an, um Verzögerungen zu vermeiden.“ Kontext: Der Person wurde zuvor nicht mitgeteilt, dass das Unternehmen sein System für Zusatzleistungen umstellt.
Das Problem liegt in der unerwarteten Login-Aufforderung und dem unbestätigten Ziel. Der angemessene nächste Schritt besteht darin, das bekannte HR-Portal aufzurufen oder die Personalabteilung über das bestehende Telefonverzeichnis zu kontaktieren. Eine Frist kann real sein; Dringlichkeit allein belegt noch keinen Betrug. Die lernende Person sollte erläutern, wie die Anfrage geprüft wird, ohne Zugangsdaten auf einer per Mail verlinkten Seite einzugeben.
- Geforderte Handlung: Eingabe geschäftlicher Zugangsdaten auf einer neu präsentierten Zielseite.
- Sinnvolle Prüfung: Das bekannte HR-Portal eigenständig aufrufen.
- Nachbesprechung: Wo ist die echte Ankündigung zu Zusatzleistungen oder der Kontakt zur Personalabteilung hinterlegt?
3. Rechnungsbeispiel: Der Lieferant ändert seine Bankverbindung
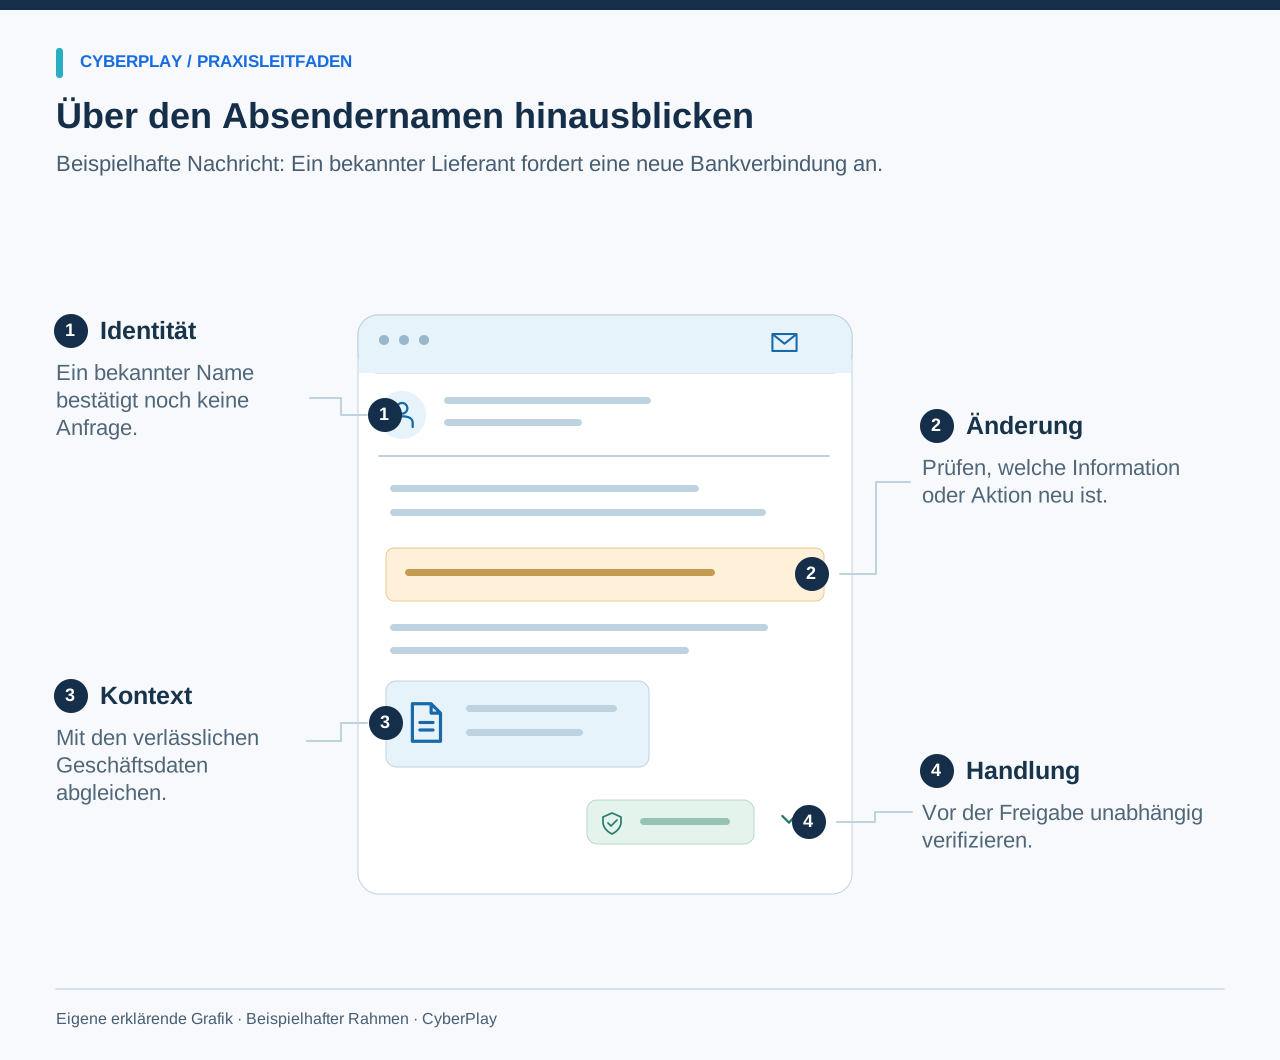
Fiktive Nachricht: Von „Mira, Northfield Supplies“ unter accounts@northfield-supplies.example. Betreff: Geänderte Bankverbindung für Rechnung NF-204. Text: „Unsere Kontoverbindung hat sich diese Woche geändert. Bitte passen Sie das Empfängerkonto vor der heutigen Überweisung an. Rufen Sie die neue Nummer in dieser Nachricht an, falls Sie eine Bestätigung benötigen.“ Kontext: Das Unternehmen arbeitet tatsächlich mit diesem fiktiven Lieferanten und erwartet eine Rechnung.
Eine plausibel wirkende Rechnung oder eine bestehende Geschäftsbeziehung legitimieren noch keine geänderte Zahlungsverbindung. Nutzen Sie den betrieblichen Prozess zur Stammdatenänderung und unabhängig hinterlegte Kontaktdaten. Das FBI empfiehlt ausdrücklich, Änderungen von Kontonummern oder Zahlungsverfahren zu verifizieren. In der Schulung sollte die Moderation einen fiktiven, bereits existierenden Verzeichniseintrag bereitstellen, damit die Prüfung demonstriert werden kann.

Bild vergrößern · Screenshot aus dem Spiel · Englische Oberfläche
- Geänderte Angaben vergleichen
Prüfen Sie, welche Zahlungsdaten sich geändert haben und ob die Anfrage zur erwarteten Rechnung und Leistung passt.
- Mit vertrauter Rechnung abgleichen
Vergleichen Sie mit einer vertrauenswürdigen Rechnung und verifizieren Sie geänderte Bankdaten über den bereits hinterlegten Lieferantenkontakt.
Quellen dieses Abschnitts: Betrug mit geschäftlichen E-Mails (Business Email Compromise)
4. Lieferungsbeispiel: Eine geringe Gebühr für die erneute Zustellung
Fiktive Nachricht: Von „Paket-Zustellservice“ unter notification@parcel-status.example. Betreff: Zustellung erfordert Ihre Bestätigung. Text: „Ihr Paket konnte nicht zugestellt werden. Bestätigen Sie Ihre Adresse und begleichen Sie eine geringe Nachsendegebühr über parcel-status.example noch heute.“ Kontext: Die Person hat Büromaterial bestellt, in den Bestelldaten ist jedoch ein anderer Versanddienstleister hinterlegt.
Die abgefragten Adress- und Zahlungsdaten sollten über den tatsächlichen Bestellnachweis oder das bereits bekannte Portal des Paketdienstes geprüft werden. Auch bei Kleinstbeträgen droht die Preisgabe sensibler Zahlungsdaten. Bitten Sie die Teilnehmenden, den plausiblen Hintergrund – eine Bestellung liegt vor – von der unbelegten Behauptung zu trennen, dass dieser Absender die Sendung abwickelt. Niemand sollte aufgefordert werden, eine echte Zahlungsseite im Training zu öffnen.
5. Login-Beispiel: Sicherheitswarnung fordert einen Code an
Fiktive Nachricht: Von „Service-Sicherheit“ unter alert@account-check.example. Betreff: Ungewöhnlicher Zugriff festgestellt. Text: „Antworten Sie mit dem Code aus Ihrer Authentifizierungs-App, damit unser Support-Team Ihr Konto absichern kann.“ Kontext: Die Person hat weder den Support kontaktiert noch eine Kontowiederherstellung veranlasst.
Die bloße Behauptung, ein Konto schützen zu wollen, rechtfertigt niemals die Weitergabe von Authentifizierungs- oder Wiederherstellungscodes an unerwartete Anfragende. Nutzen Sie die bekannte Anwendung des Dienstes oder den regulären Support-Meldeweg und melden Sie die Nachricht gemäß den Vorgaben der Informationssicherheit. Die CISA-Hinweise zur Kontosicherheit empfehlen MFA; in der Schulung sollte zudem vermittelt werden, dass unerwartete Freigabeanfragen oder Code-Abfragen mit Vorsicht zu behandeln sind.
Quellen dieses Abschnitts: Vier einfache Schritte für mehr Sicherheit im Netz
6. Legitimes Kontrollbeispiel: Eine erwartete HR-Erinnerung
Fictional message: Von „People Team“ unter people@organisation.example. Betreff: Auswahl der Zusatzleistungen freigeschaltet. Text: „Der jährliche Zeitraum für Mitarbeiterleistungen hat begonnen. Nutzen Sie die Kachel ‚Benefits‘ im regulären Mitarbeiterportal. Die entsprechende Mitteilung finden Sie auch im Intranet.“ Kontext: Der Zeitraum stimmt mit einer Ankündigung im etablierten Portal überein, und die Person ruft das Portal über ein gespeichertes Lesezeichen auf.
Nach den geschilderten Fakten ist das Vorgehen über das bekannte Portal sachgerecht. Der Lerneffekt lautet nicht, dass diese Absenderadresse per se Sicherheit garantiert. Entscheidend ist vielmehr, dass die Person die Aufgabe unabhängig bestätigen und über einen freigegebenen Weg bearbeiten kann. Fragen Sie in die Runde, welche Anhaltspunkte für ein Fortfahren sprachen und was die Reaktion ändern würde – etwa eine plötzliche Abfrage eines Wiederherstellungscodes.
7. Legitimes Kontrollbeispiel: Eine im regulären Prozess geprüfte Rechnung
Fiktive Nachricht: Von einem regulären Lieferantenkontakt mit einer Rechnungsnummer, die zu einer bestehenden Bestellung passt. Es wird keine Kontoänderung gefordert. Kontext: Die Buchhaltung gleicht die Rechnung im freigegebenen System mit der Bestellung sowie dem Wareneingang ab, und der Standard-Freigabeprozess gibt die Zahlung an das hinterlegte, verifizierte Konto frei.
Die richtige Reaktion besteht darin, den regulären Freigabeprozess fortzusetzen, sobald alle vorgesehenen Prüfungen erfolgreich durchlaufen sind. Die Übung sollte sachlich begründetes Weiterarbeiten belohnen, nicht pauschales Misstrauen. Eine optisch korrekte E-Mail allein reicht nicht aus; entscheidend sind die unabhängigen Geschäftsbelege und die Prozesskontrollen. Diskutieren Sie, was passieren müsste, wenn der Rechnungsbetrag abweicht oder eine spätere Nachricht eine neue Bankverbindung nennt.
8. Zieladressen prüfen, ohne Links anzuklicken
Präsentieren Sie Zieladressen als reinen Text, damit die Moderation sie gefahrlos analysieren kann. In https://portal.organisation.example/login lautet der fiktive Host portal.organisation.example. In https://organisation.example.account-review.example/login ist die vertraut wirkende Bezeichnung hingegen Teil eines längeren Hostnamens unter account-review.example. Die Beispiele verdeutlichen, warum ein bekanntes Wort im Text kein hinreichender Beleg für das tatsächliche Ziel ist.
Bei einem echten Dienst signalisiert ein Schlosssymbol oder HTTPS lediglich eine verschlüsselte Verbindung; es beweist nicht, dass der Dienst von dem in der Mail genannten Unternehmen betrieben wird. Verlangen Sie von Einsteigenden nicht, jede komplexe URL im Detail zu zerlegen. Vermitteln Sie eine robuste Alternative: Schließen Sie unerwartete Pfade und nutzen Sie bekannte Lesezeichen, offizielle Apps oder unabhängig ermittelte Adressen, sobald sensible Aktionen gefordert werden.

Bild vergrößern · Screenshot aus dem Spiel · Englische Oberfläche
- Registrierbare Domain prüfen
Lesen Sie die registrierbare Domain sorgfältig; vertraute Begriffe an anderer Stelle einer Adresse belegen nicht ihren Eigentümer.
- Bekanntes Portal nutzen
Rufen Sie den Dienst über ein bekanntes Portal auf und beachten Sie den Kontext Ihres freigegebenen Passwort-Managers.
9. Die Übungskarten als Team-Aktivität durchführen
Mischen Sie verdächtige und legitime Karten. Teilen Sie den Teilnehmenden jeweils Rolle und Kontext mit und lassen Sie sie zwischen „Über den freigegebenen Weg fortfahren“, „Innehalten und verifizieren“ oder „Vorfall melden“ wählen. Bitten Sie um eine kurze Begründung, bevor die Notizen aufgelöst werden. Bei manchen verdächtigen Karten ist sowohl Verifizieren als auch Melden sinnvoll; erläutern Sie die betriebliche Praxis, statt die Optionen als strikten Widerspruch darzustellen.
Nutzen Sie Textversionen neben etwaigen Abbildungen und lassen Sie ausreichend Zeit zum Lesen. Sammeln Sie keine privaten E-Mails und fordern Sie niemanden auf, echte Kundennachrichten als Anschauungsmaterial weiterzuleiten. Ändern Sie nach der ersten Runde ein entscheidendes Detail: Das Zielportal weicht ab, eine Kontonummer ändert sich oder die Anfrage wird vorab unabhängig bestätigt. Beobachten Sie, ob sich die Entscheidung nachvollziehbar anpasst.
10. Abschluss mit Meldewegen und vertiefender Praxis
Schließen Sie die Einheit ab, indem Sie den echten betrieblichen Meldeweg oder den zuständigen Ansprechpartner zeigen und erklären, was nach einem versehentlichen Klick zu tun ist. Mitarbeitende müssen das Geschehene sachlich schildern können, ohne zu befürchten, dass ein Fehler die Meldung sinnlos macht. Erläutern Sie, welche Angaben das Sicherheitsteam benötigt, und halten Sie Lernende dazu an, potenziell schädliche Inhalte keinesfalls eigenmächtig weiterzuleiten.
Nutzen Sie im Anschluss an die Karten die Phishing-Übersicht von CyberPlay für interaktive Einheiten. Wählen Sie ein Lernspiel, dessen Entscheidungsschwerpunkt zu Ihrem Lernziel passt, und besprechen Sie den Bezug zu den eigenen internen Abläufen. Nutzen Sie in späteren Einheiten neue Fallbeispiele und halten Sie die Erstreaktion fest. Beziehen Sie Erkenntnisse stets auf die konkrete Übung, anstatt Personen pauschal als dauerhaft geschützt einzustufen.

Bild vergrößern · Screenshot aus dem Spiel · Englische Oberfläche
- Uhrzeit und Gerät angeben
Melden Sie beobachtete Auffälligkeiten, den Zeitpunkt des Auftretens und das betroffene Gerät über den vorgegebenen Meldeweg der Organisation.
- Beobachtung von Diagnose trennen
Trennen Sie unmittelbare Beobachtungen von Ursachenvermutungen, damit das Einsatzteam ermitteln kann, ohne frühe Spekulationen als Fakt zu werten.
Die Entscheidung in der Praxis anwenden
Trainieren Sie das Prüfen von Nachrichten in einem Phishing-Lernspiel, kehren Sie dann zu den Fallbeispielen zurück und bestimmen Sie den passenden Weg zur unabhängigen Verifizierung. Nutzen Sie ein deutschsprachiges Spiel aus dem Katalog und besprechen Sie, wie legitime und verdächtige Nachrichten im eigenen Arbeitsumfeld formuliert sind.
Phishing-Lernspiele entdeckenQuellen und weiterführende Informationen
- Benutzerleitfaden zur NIST Phish Scale — NIST. Abgerufen am 2026-09-13
- Betrug mit geschäftlichen E-Mails (Business Email Compromise) — US-Bundesermittlungsbehörde FBI. Abgerufen am 2026-09-13
- Vier einfache Schritte für mehr Sicherheit im Netz — CISA. Abgerufen am 2026-09-13
Weitere Artikel entdecken
- Phishing-Training mit Spielen: verdächtige Nachrichten richtig prüfen
Phishing-Training mit Spielen: verdächtige Nachrichten prüfen, sichere Rückfragen und Meldungen üben und Entscheidungen mit konkreten Beispielen nachbesprechen.
DE · 8 Min. Lesezeit - QR-Code-Phishing-Schulung: erst das Ziel prüfen, dann handeln
Schulen Sie Mitarbeitende im Umgang mit QR-Code-Phishing: Zielprüfung, unabhängige Verifikation und realistische Übungen zu Parkplatz, Aushang und Anmeldung.
DE · 9 Min. Lesezeit - Social-Engineering-Übungen: Identitätstäuschung und Zahlungsfreigaben trainieren
Social-Engineering-Übungen für Mitarbeitende: Identitätstäuschung, Zahlungsänderungen und Rückrufe mit fiktiven Szenarien und konkreten Nachbesprechungen trainieren.
DE · 8 Min. Lesezeit - Gefälschte Anmeldeseite erkennen – auch mit HTTPS
Prüfen Sie die echte Adresse, Signale des Passwortmanagers und den Kontext der Anmeldung. Erfahren Sie mit einer Übung, warum HTTPS kein Vertrauensbeweis ist.
DE · 8 Min. Lesezeit - KI-Security-Awareness-Schulung: sichere Entscheidungen zu Werkzeugen und Daten
Praxisnahe KI-Security-Awareness-Schulung für Mitarbeitende: freigegebene Werkzeuge, sensible Eingaben, Prüfschritte, Berechtigungen und Entscheidungskarten.
DE · 8 Min. Lesezeit - Ransomware-Tabletop-Übung für nichttechnische Teams: Leitfaden zur Moderation
Eine Ransomware-Tabletop-Übung moderieren: fiktive Ereignisse, klare Rollen, Eskalation und Notbetrieb besprechen. Mit vollständigem Moderationspaket zum Download.
DE · 8 Min. Lesezeit