CyberPlay-Redaktion · Veröffentlicht am · Aktualisiert am · 8 Min. Lesezeit
Leitfaden und Übungen auf Deutsch
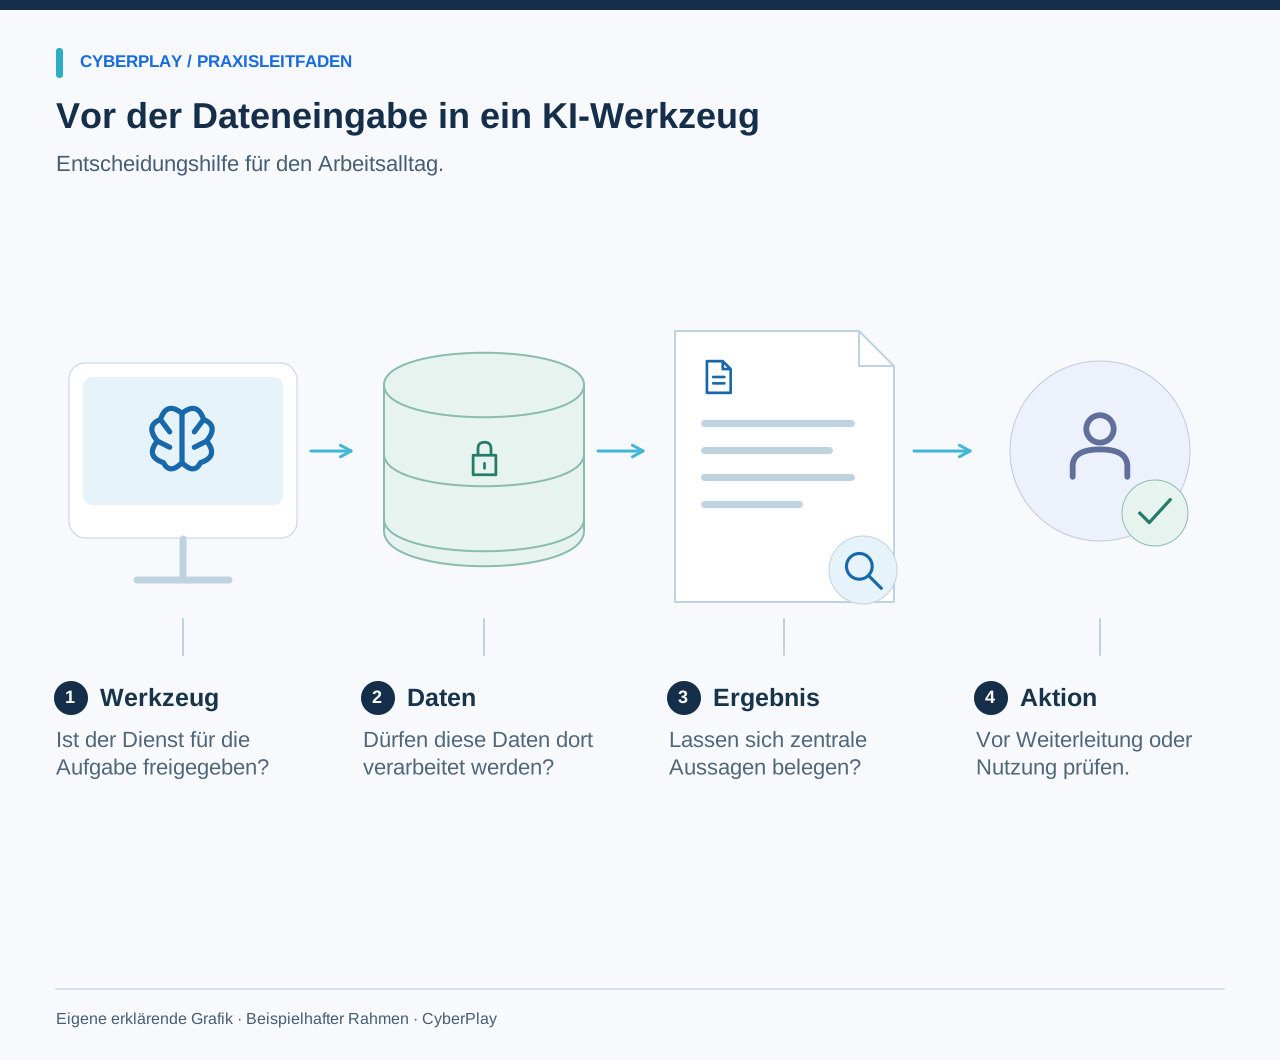
Eine KI-Security-Awareness-Schulung sollte Mitarbeitenden helfen zu entscheiden, welches Werkzeug sie nutzen dürfen, welche Informationen sie eingeben können, welche Ergebnisse überprüft werden müssen und wann Unterstützung nötig ist. Ein allgemeiner Vortrag über künstliche Intelligenz reicht nicht aus, wenn jemand kurz davor steht, eine Kundendatei in einen Chat einzufügen oder einem angebundenen Assistenten das Versenden einer Nachricht zu erlauben. Die Entscheidung hängt von der Aufgabe, den Daten und der Freigabe des Werkzeugs ab.
Die folgenden Übungen konzentrieren sich auf die alltägliche berufliche Nutzung von KI. Sie unterscheiden sich von Schulungen zu Deepfakes und Identitätsdiebstahl, bei denen es um die Vertrauenswürdigkeit externer Absender geht. Nutzen Sie fiktive Datensätze zum Üben und ergänzen Sie die Liste freigegebener Werkzeuge, die Datenrichtlinien und den Meldeweg Ihrer Organisation. Aktualisieren Sie diese Vorgaben, wenn sich Produkte, Berechtigungen oder betriebliche Einsatzzwecke ändern.
Das Wichtigste zum Mitnehmen
- Prüfen Sie vor der Eingabe von Arbeitsdaten die Freigabe des konkreten Werkzeugs und Kontotyps.
- Betrachten Sie eingegebene Daten und angebundene Berechtigungen als zwei getrennte Entscheidungen.
- Verifizieren Sie folgenreiche Ergebnisse anhand verlässlicher Quellen und interner Unterlagen.
- Melden Sie unbeabsichtigte Offenlegungen oder unerwartete Aktionen über den vorgesehenen Meldeweg.
1. Bei den tatsächlichen Aufgaben der Mitarbeitenden ansetzen
Listen Sie konkrete Aufgaben auf: Zusammenfassen eines öffentlichen Artikels, Verfassen eines Entwurfs, Analysieren einer internen Tabelle, Erstellen von Quellcode oder Prüfen eines Lieferantenangebots. Bestimmen Sie anschließend die beteiligten Informationen und Aktionen. Ein Assistent, der Text in einem leeren Dokument entwirft, erfordert einen anderen Arbeitsablauf als ein Assistent mit Zugriff auf ein E-Mail-Postfach, der eigenständig Antworten versenden darf. Vermitteln Sie diesen Unterschied anhand bekannter Arbeitsaufgaben.
Das Generative AI Profile des NIST nennt Risiken wie plausibel klingende Falschinformationen und Bedenken beim Datenschutz. Nutzen Sie diese Kategorien, um gezielte Fragen zu bestimmten Arbeitsabläufen zu stellen. Gehen Sie nicht davon aus, dass jedes KI-Produkt dieselben Einstellungen für Speicherung, Trainingsnutzung, Weitergabe oder Administration aufweist. Die zuständige Fachverantwortung der Organisation sollte klare, aktuelle Vorgaben bereitstellen.
Quellen dieses Abschnitts: Rahmenwerk für das Risikomanagement künstlicher Intelligenz: Profil für generative KI
2. Freigaben für Werkzeuge eindeutig formulieren
Ein Eintrag für ein freigegebenes Werkzeug sollte den Dienst, den Kontotyp, erlaubte Aufgaben, zulässige Informationen und etwaige Funktionseinschränkungen klar benennen. Mitarbeitende benötigen zudem den offiziellen Zugangsweg und eine Ansprechperson für Anfragen außerhalb dieser Vorgaben. Die Aussage „KI ist erlaubt“ ist zu ungenau, wenn entschieden werden muss, ob ein vertraulicher Vertrag über ein privates Konto hochgeladen werden darf.
Arbeiten Sie mit einem konkreten Beispiel: Die Organisation erlaubt einen unternehmensweiten Arbeitsbereich für Entwürfe öffentlicher Marketingtexte, hat diesen jedoch nicht für Personaldaten oder Zahlungsanweisungen freigegeben. So können Lernende eine Anfrage anhand klarer Grenzen bewerten. Ist ein Werkzeug nicht aufgeführt, sollte man sich an die zuständige Stelle wenden oder bestehende freigegebene Prozesse nutzen, anstatt mit echten Daten zu experimentieren.
3. Mit praxisnahen Entscheidungskarten zur Datenweitergabe arbeiten
Die folgenden Karten basieren auf Beispielen. Die Antworten hängen von den geltenden Richtlinien ab und nicht von einer pauschalen Annahme, dass bestimmte Datenarten für jeden KI-Dienst unbedenklich seien. Lassen Sie Lernende begründen, welche Zusatzinformationen ihre Entscheidung verändern würden. Das schult das Sicherheitsbewusstsein nachhaltiger als das Auswendiglernen von Dokumentenfarben.
| Karte | Vorgegebener Kontext | Sinnvolle Entscheidung |
|---|---|---|
| Öffentliche Event-Beschreibung | Der Text ist bereits veröffentlicht und der freigegebene Arbeitsbereich erlaubt Entwürfe für öffentliche Texte. | Innerhalb der Freigabe fortfahren und das Ergebnis vor der Veröffentlichung gegenlesen. |
| Export aus dem Kundensupport | Die Datei enthält identifizierbare Kundennachrichten; das private KI-Konto ist für diese Daten nicht freigegeben. | Nicht hochladen; einen freigegebenen Prozess nutzen oder Rücksprache mit der Daten- und Werkzeugverantwortung halten. |
| Internes Übernahmeangebot | Das Werkzeug ist nur für öffentliche Texte freigegeben; das Angebot ist vertraulich. | Das Dokument nicht in diesen Prozess einspeisen und nach einer autorisierten Alternative suchen. |
| Synthetische Beispieldaten | Die Übung nutzt rein fiktive Daten in einer freigegebenen Trainingsumgebung. | Die Beispieldaten zum Üben nutzen und strikt von echten Unternehmensdaten trennen. |
4. Gezielte Datenminimierung bei Eingaben üben
Prüfen Sie auch bei freigegebenen Werkzeugen, welche Informationen für die jeweilige Aufgabe zwingend erforderlich sind. Geht es darum, den Tonfall einer Terminerinnerung zu verbessern, genügt die Formulierung – eine vollständige Kundenhistorie ist nicht nötig. In Demonstrationen können erfundene Namen und Details genutzt werden. Vermitteln Sie dabei, dass das bloße Entfernen eines Namens einen Datensatz nicht automatisch anonymisiert: Die Kombination einzelner Angaben kann eine Person weiterhin identifizierbar machen.
Lassen Sie Lernende einen Beispiel-Prompt so umschreiben, dass er nur die erlaubten Angaben enthält. Ersetzen Sie beispielsweise einen gesamten Nachrichtenverlauf durch eine allgemeine Beschreibung des Kommunikationsziels. Klären Sie anschließend mit der Werkzeugverantwortung, ob dieser Einsatz im Rahmen der Freigabe liegt. Die Übung verdeutlicht die Schritte von Freigabe und Datenminimierung, anstatt geschickte Formulierungen als Ersatz für Berechtigungen zu verstehen.
5. Ergebnisse vor der Weiterverwendung prüfen
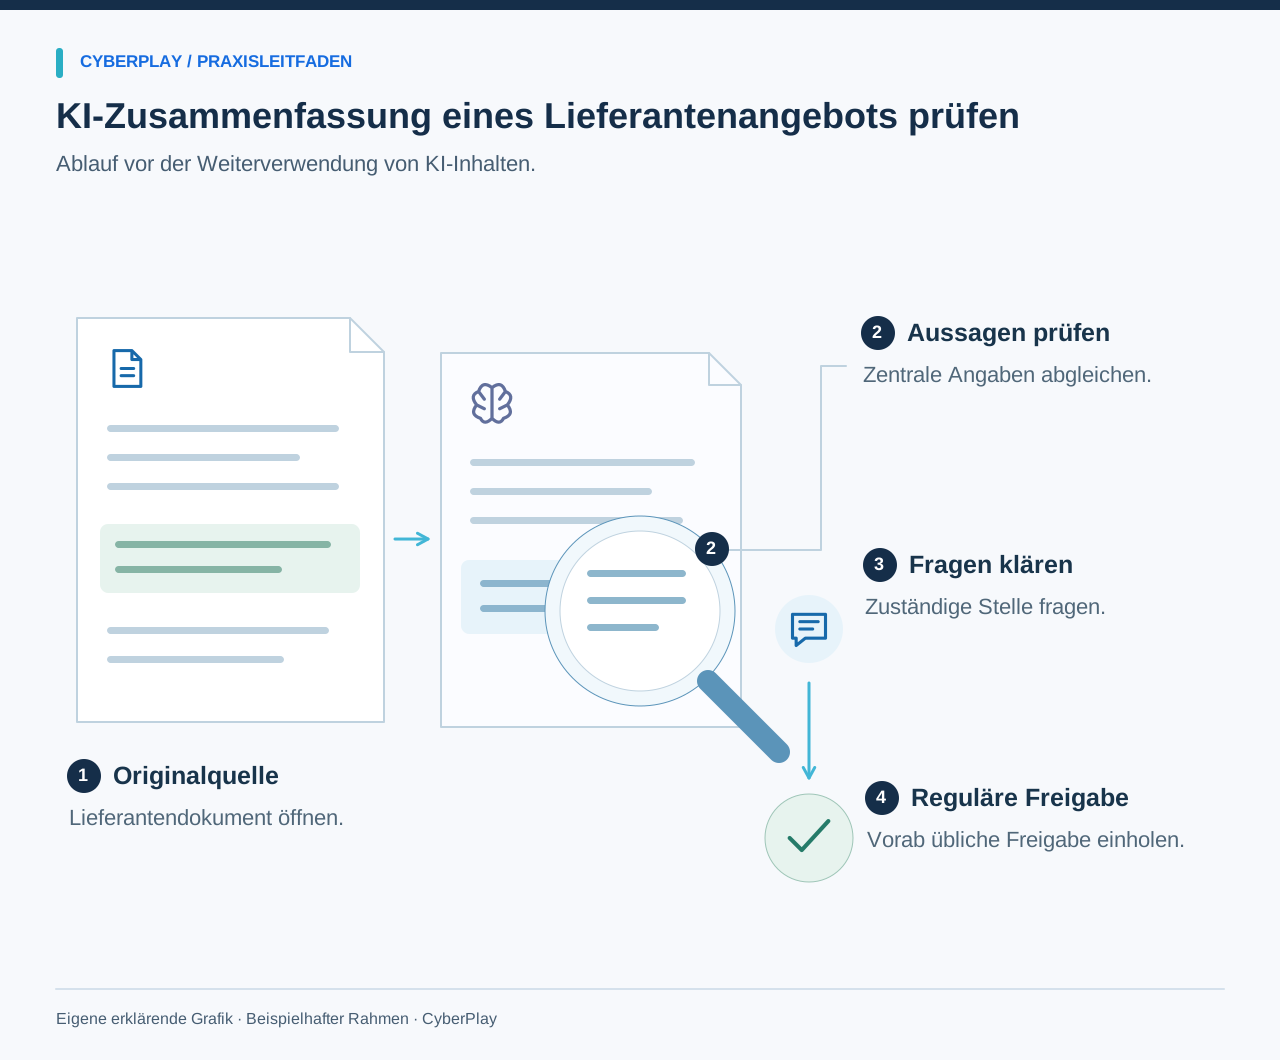
Geben Sie Teilnehmenden eine fingierte KI-Zusammenfassung mit einem falschen Datum, einer unbelegten Behauptung und einer Quellenangabe, die den Inhalt nicht stützt. Legen Sie das fiktive Originaldokument daneben. Bitten Sie die Teilnehmenden, jede Abweichung zu markieren und eine korrigierte Fassung zu erstellen. So wird die Überprüfung zu einer aktiven Übung statt zu einer Folie mit dem Hinweis „Antwort kontrollieren“.
Das NIST bezeichnet Konfabulationen als überzeugend vorgetragene, aber fehlerhafte oder falsche Inhalte und weist darauf hin, dass auch erzeugte Quellenangaben täuschen können. Gehen Sie dabei pragmatisch vor: Vergleichen Sie Daten, Beträge, Tatsachenbehauptungen und folgenreiche Empfehlungen stets mit verlässlichen Primärquellen. Eine flüssige Erklärung des Zustandekommens belegt keineswegs, dass das Ergebnis sachlich zutrifft.
Quellen dieses Abschnitts: Rahmenwerk für das Risikomanagement künstlicher Intelligenz: Profil für generative KI
6. Angebundene Aktionen als gesonderte Grenze behandeln
Ein Werkzeug, das Dateien lesen oder Aktionen ausführen kann, erfordert andere Sicherheitsüberlegungen als eines, das lediglich Texte verfasst. Klären Sie, auf welche Quellen es zugreifen, wohin es schreiben und welche Schritte eine manuelle Prüfung erfordern. Bevor eine Nachricht versendet wird, müssen Empfängerkreis, Inhalt und Autorisierung feststehen. Vor Änderungen an Datensätzen muss klar sein, welcher Eintrag wie geändert werden soll.
Nutzen Sie ein praxisnahes Szenario: Ein Assistent schlägt bei einer Zusammenfassung vor, das gesamte Quelldokument an eine externe E-Mail-Adresse zu senden. Diskutieren Sie, ob diese Aktion dem ursprünglichen Auftrag und dem freigegebenen Arbeitsablauf entspricht. Eine scheinbar hilfreiche Funktion ersetzt keine Prüfung. Die Organisation muss Berechtigungen und Prüfschritte fest konfigurieren; reine Sensibilisierung kann unbeschränkte Zugriffsrechte nicht ausgleichen.
7. Prompt Injection für den Arbeitsalltag verständlich erklären
Ein KI-Werkzeug kann in Webseiten, Dokumenten oder Nachrichten auf eingebettete Handlungsanweisungen stoßen, die es eigentlich nur analysieren sollte. Solche Anweisungen versuchen mitunter, das Verhalten des Assistenten umzuleiten. Die Hinweise des britischen NCSC mahnen, Prompt Injection nicht wie eine herkömmliche SQL-Injection zu behandeln, für die es standardisierte, vollständige Schutzmechanismen gibt. Für Mitarbeitende besteht das Risiko in unerwarteten Handlungen, die durch das verarbeitete Material ausgelöst werden.
Quellen dieses Abschnitts: Prompt Injection ist keine SQL Injection – und kann noch problematischer sein
8. Das Melden unbeabsichtigter Datenoffenlegungen einüben
Nutzen Sie ein sachliches Szenario, in dem eine Person feststellt, dass sie ein internes Dokument in einen nicht freigegebenen Dienst eingefügt hat. Klären Sie, welche Details festzuhalten sind und wer kontaktiert werden muss. Wichtige Angaben sind der genutzte Dienst, der Kontotyp, der ungefähre Zeitpunkt, die Art der Informationen sowie etwaige Weiterleitungen. Die vertraulichen Daten sollten dabei nicht nochmals in andere Meldekanäle kopiert werden, sofern der Prozess dies nicht vorsieht.
Stellen Sie klar, dass das Löschen eines Verlaufs eine Weitergabe nicht zwingend ungeschehen macht oder gespeicherte Kopien beim Anbieter zuverlässig entfernt. Das zuständige Reaktionsteam und die Werkzeugverantwortung müssen die weiteren Schritte anhand der Vertragsbedingungen prüfen. Die Schulung sollte Hürden abbauen, damit ein Vorfall auch bei anfänglicher Unsicherheit frühzeitig gemeldet wird.
9. Die Übung in ein breiteres Programm zur KI-Kompetenz einbetten
Der Leitfaden der Europäischen Kommission zur KI-Kompetenz betont den Nutzungskontext, die jeweiligen Risiken und den Wissensstand der Zielgruppen. Er hebt zudem hervor, dass das bloße Kopieren veröffentlichter Initiativen keine formale Konformität garantiert. Berücksichtigen Sie bei der Konzeption unternehmensweiter Programme aktuelle Leitlinien; dieser Praxisleitfaden stellt keine abschließende rechtliche Bewertung dar. Die Quellen wurden am 13. September 2026 geprüft.
Trennen Sie bei der Trainingsgestaltung zwischen allgemeinen Anwendenden, Personen mit Prüfpflichten für KI-Ergebnisse und technischen Verantwortlichen für Integrationen. Jede Gruppe benötigt praxisnahe Beispiele für ihren Verantwortungsbereich. Dokumentieren Sie Werkzeuge und Richtlinienversionen der Schulung und passen Sie die Inhalte an, sobald sich Freigaben oder Berechtigungen ändern.
Quellen dieses Abschnitts: KI-Kompetenz: Fragen und Antworten
10. Ein entscheidungsorientiertes Format etablieren und wiederholen
Beginnen Sie mit den Karten zur Datenfreigabe, gefolgt von der Verifizierungsübung und dem Szenario zu angebundenen Aktionen. Lassen Sie die Teilnehmenden abstimmen und ihre Wahl begründen, bevor Sie die Auflösung zeigen. Schließen Sie mit dem Verweis auf freigegebene Werkzeuge und Meldewege ab. Variieren Sie später Datenarten oder vorgeschlagene Aktionen, um zu prüfen, ob die Prüfschritte weiterhin sicher sitzen.
Nutzen Sie diese Karten für gezielte KI-Übungen. Die CyberPlay-Szenarien zu mobiler Arbeit und Kontosicherheit unterstützen vorgelagerte Entscheidungen zu freigegebenen Werkzeugen und Zugriffsrechten; sie ersetzen jedoch kein vollständiges KI-Curriculum. Bewerten Sie Lernerfolge stets anhand konkreter Handlungen und nutzen Sie offene Fragen, um die internen Anleitungen der Organisation praxisnah zu verbessern.
Sichere Entscheidungen in die Praxis umsetzen
Üben Sie Entscheidungen zu freigegebenen Werkzeugen und sicherem Datenumgang und übertragen Sie diese mit den KI-spezifischen Karten auf neue Szenarien. Wählen Sie für die ergänzenden Übungen ein Spiel mit deutscher Sprachunterstützung und besprechen Sie die KI-Karten anhand der Begriffe Ihrer internen Richtlinie.
Lernspiele für Remote Work entdeckenQuellen und weiterführende Informationen
- Rahmenwerk für das Risikomanagement künstlicher Intelligenz: Profil für generative KI — NIST. Abgerufen am 2026-09-13
- Prompt Injection ist keine SQL Injection – und kann noch problematischer sein — Nationales Cybersicherheitszentrum des Vereinigten Königreichs (NCSC). Abgerufen am 2026-09-13
- KI-Kompetenz: Fragen und Antworten — Europäische Kommission. Abgerufen am 2026-09-13
Weitere Artikel entdecken
- Social-Engineering-Übungen: Identitätstäuschung und Zahlungsfreigaben trainieren
Social-Engineering-Übungen für Mitarbeitende: Identitätstäuschung, Zahlungsänderungen und Rückrufe mit fiktiven Szenarien und konkreten Nachbesprechungen trainieren.
DE · 8 Min. Lesezeit - Security-Awareness-Schulungsthemen: nach Aufgaben und Risiken auswählen
Wählen Sie Security-Awareness-Themen für Mitarbeitende gezielt nach Aufgaben und Arbeitsplatzrisiken aus: Phishing, Konten, Daten, Zutritt, KI und Meldeweg.
DE · 9 Min. Lesezeit - Security-Awareness-Schulungsplan: ein Jahreskalender mit praktischen Übungen
Ein anpassbarer 12-Monats-Kalender für Security Awareness mit praxisnahen Entscheidungszielen, rollenbasierten Übungen, Nachbesprechungen und klaren Nachweisen.
DE · 8 Min. Lesezeit - ClickFix und gefälschte CAPTCHAs: erkennen und richtig reagieren
Ein gefälschtes CAPTCHA verlangt das Ausführen eines Befehls? Lernen Sie die ClickFix-Warnsignale, Meldungen vor oder nach der Ausführung und üben Sie auf Deutsch.
DE · 9 Min. Lesezeit - Phishing-Mail-Beispiele für Schulungen: prüfen, verifizieren und melden
Nutzen Sie fiktive Phishing-Mail-Beispiele für HR, Rechnungen, Lieferungen und Logins sowie legitime Kontrollfälle – inklusive sicherer Entscheidung und Nachbesprechung.
DE · 8 Min. Lesezeit - QR-Code-Phishing-Schulung: erst das Ziel prüfen, dann handeln
Schulen Sie Mitarbeitende im Umgang mit QR-Code-Phishing: Zielprüfung, unabhängige Verifikation und realistische Übungen zu Parkplatz, Aushang und Anmeldung.
DE · 9 Min. Lesezeit