Zespół redakcyjny CyberPlay · Opublikowano · Zaktualizowano · 8 min czytania
Poradnik i ćwiczenia po polsku
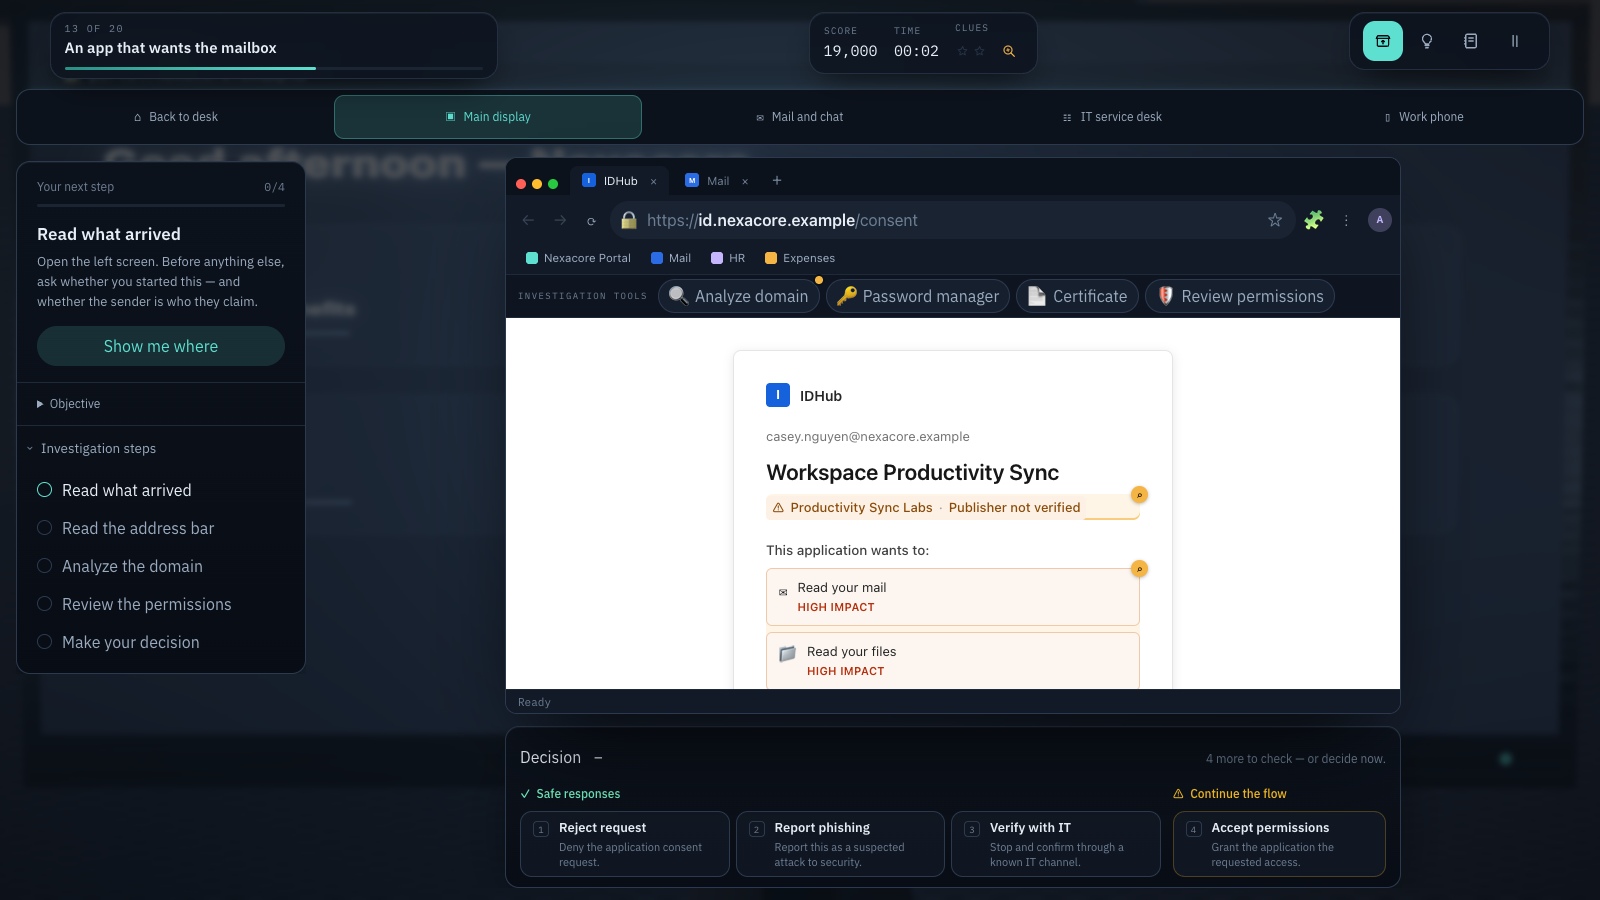
Szkolenia z bezpiecznego korzystania z AI powinny ułatwiać pracownikom ocenę, jakiego narzędzia mogą użyć, jakie informacje wolno im wprowadzić, które wyniki wymagają weryfikacji i kiedy zwrócić się o pomoc. Ogólna prezentacja o sztucznej inteligencji to za mało, gdy ktoś ma właśnie wkleić bazę klientów do czatu albo zezwolić zintegrowanemu asystentowi na wysłanie wiadomości. Prawidłowa decyzja zależy od realizowanego zadania, rodzaju danych oraz zatwierdzonego zakresu użycia danego narzędzia.
Poniższe autorskie ćwiczenia skupiają się na typowych sytuacjach służbowego korzystania z AI. Różnią się one od szkoleń z zakresu deepfake’ów i podszywania się pod inne osoby, gdzie kluczowe znaczenie ma wiarygodność zewnętrznego nadawcy. W ćwiczeniach praktycznych wykorzystaj fikcyjne rekordy, a całość uzupełnij aktualną listą zatwierdzonych narzędzi, regułami ochrony danych i ścieżką zgłaszania incydentów obowiązującymi w Twojej organizacji. Instrukcje te należy weryfikować przy każdej zmianie produktów, uprawnień lub celów biznesowych.
Najważniejsze wnioski
- Przed wprowadzeniem informacji służbowych sprawdź zatwierdzony zakres użycia danego narzędzia i konta.
- Rozpatruj wprowadzane dane i powiązane uprawnienia jako dwie niezależne decyzje.
- Weryfikuj istotne wyniki w wiarygodnych źródłach oraz w dokumentacji firmowej.
- Przypadkowe ujawnienie danych lub nieoczekiwane działania zgłaszaj zgodnie z procedurą.
1. Zacznij od zadań, które pracownicy faktycznie wykonują
Wskaż konkretne zadania: streszczanie publicznie dostępnego artykułu, redagowanie odpowiedzi, analizowanie wewnętrznego arkusza kalkulacyjnego, przygotowywanie kodu czy weryfikację oferty dostawcy. Następnie określ, jakie dane i operacje wiążą się z każdym z nich. Asystent generujący tekst w pustym dokumencie wymaga zupełnie innego procesu weryfikacji niż narzędzie zintegrowane ze skrzynką pocztową i upoważnione do wysyłania odpowiedzi. Wytłumacz tę różnicę na przykładzie zadania, z którym pracownicy spotykają się na co dzień.
Opracowany przez NIST profil dla generatywnej AI (Generative AI Profile) wskazuje m.in. na ryzyko fałszywych odpowiedzi formułowanych w sposób bezwzględnie pewny oraz na zagrożenia dla prywatności danych. Wykorzystaj te kategorie, aby zadawać właściwe pytania o konkretny proces pracy. Nie zakładaj, że każdy produkt AI stosuje takie same zasady retencji danych, ich wykorzystania do trenowania modeli, udostępniania czy konfiguracji administracyjnej. Wewnętrzny właściciel narzędzia w organizacji powinien zapewnić aktualne wytyczne, z których pracownicy mogą bezpiecznie korzystać.
Źródła tej sekcji: Ramy zarządzania ryzykiem sztucznej inteligencji: profil generatywnej AI
2. Zadbaj o precyzyjne zasady zatwierdzania narzędzi
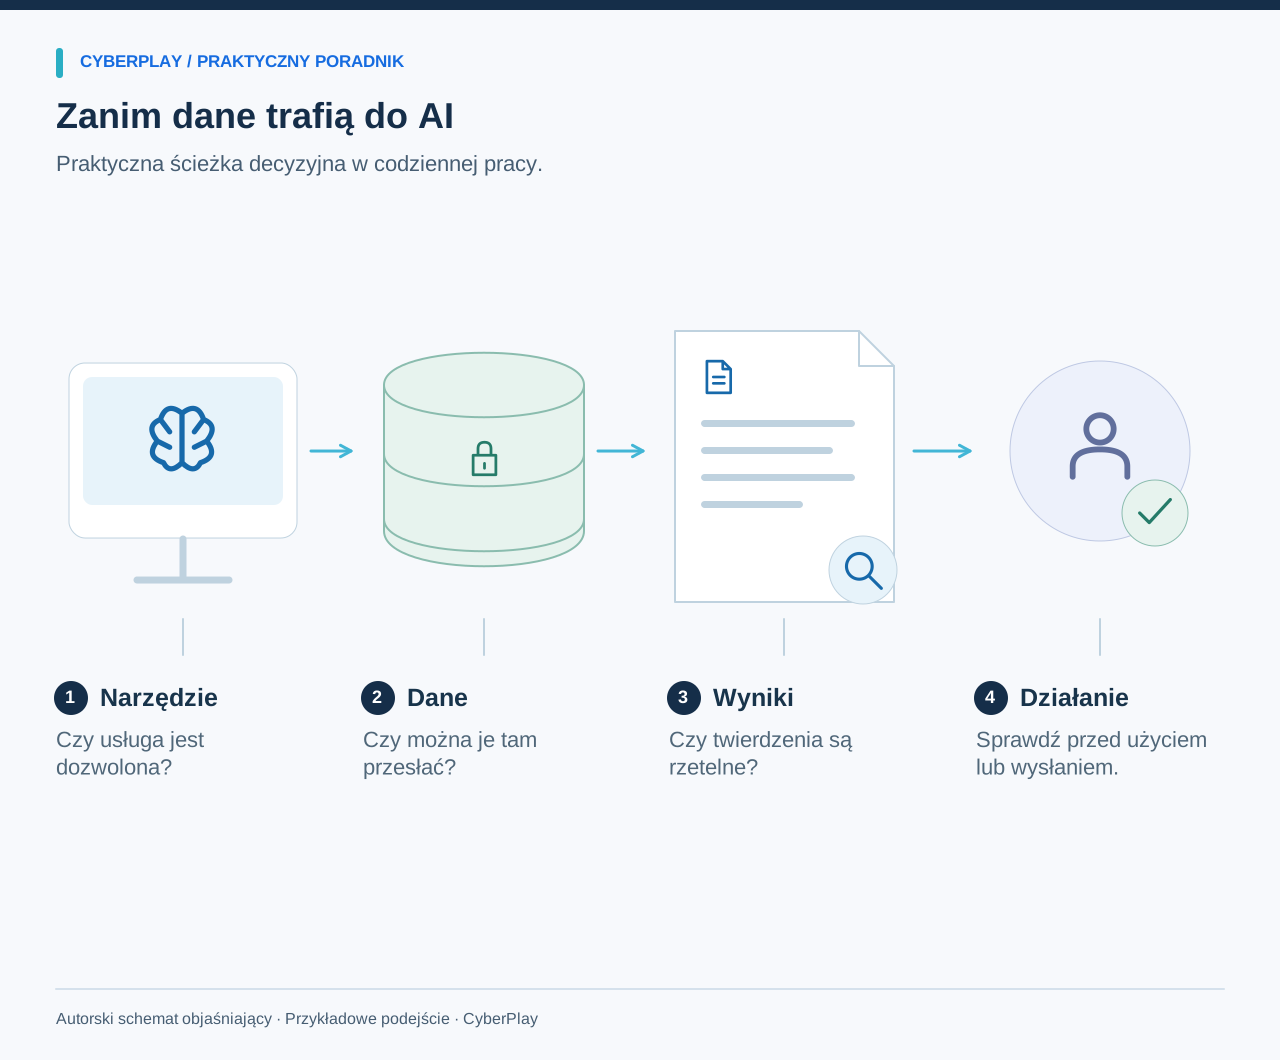
Wpis na liście zatwierdzonych narzędzi powinien określać nazwę usługi, typ konta, dozwolone zadania, dopuszczalne typy danych oraz funkcje zastrzeżone. Pracownicy muszą również znać oficjalną ścieżkę dostępu i osobę kontaktową w sprawach wykraczających poza ten standard. Stwierdzenie „AI jest dozwolona” jest zbyt ogólne, gdy pracownik musi podjąć decyzję, czy poufną umowę można przesłać z poziomu konta prywatnego.
Podaj konkretny przykład: organizacja zezwala na korzystanie z firmowej przestrzeni roboczej do redagowania publicznych materiałów marketingowych, ale zabrania wprowadzania do niej danych kadrowych czy dyspozycji płatniczych. Dzięki temu uczestnik szkolenia może ocenić planowane działanie pod kątem jasno wyznaczonych granic. Jeśli narzędzia nie ma na liście, kolejnym logicznym krokiem jest kontakt z jego właścicielem lub skorzystanie z dotychczasowej, zatwierdzonej procedury, zamiast testowania niezatwierdzonych usług na rzeczywistych danych.
3. Wykorzystaj autorskie karty wymiany informacji
Poniższe karty operują na fikcyjnych scenariuszach. Prawidłowe odpowiedzi zależą od przyjętych zasad organizacyjnych, a nie od uniwersalnego założenia, że dany typ informacji jest zawsze bezpieczny w każdej usłudze AI. Poproś uczestnika szkolenia o wyjaśnienie, jakie dodatkowe okoliczności zmieniłyby jego decyzję. To znacznie bardziej przydatna umiejętność niż mechaniczne zapamiętywanie oznaczeń kolorystycznych dla poszczególnych rodzajów dokumentów.
| Karta | Opisany kontekst | Trafna decyzja |
|---|---|---|
| Opis publicznego wydarzenia | Tekst jest już opublikowany, a zatwierdzone środowisko zezwala na redagowanie treści jawnych. | Działaj zgodnie z zatwierdzonym zakresem, a przed publikacją zweryfikuj wygenerowany tekst. |
| Eksport z systemu obsługi klienta | Plik zawiera możliwe do zidentyfikowania wiadomości od klientów; prywatne konto AI nie jest zatwierdzone do przetwarzania takich danych. | Nie przesyłaj pliku; użyj zatwierdzonej procedury lub skonsultuj się z właścicielem danych i narzędzia. |
| Wewnętrzna oferta przejęcia spółki | Narzędzie zatwierdzono wyłącznie dla tekstów jawnych; oferta ma charakter poufny. | Nie wprowadzaj oferty do tego systemu i poszukaj zatwierdzonego rozwiązania alternatywnego. |
| Zestaw syntetycznych rekordów | Ćwiczenie wykorzystuje wyłącznie fikcyjne dane w zatwierdzonym środowisku szkoleniowym. | Wykorzystaj dane do celów treningowych, dbając o ich bezwzględne odseparowanie od danych rzeczywistych. |
4. Trenuj zasadę minimalizacji danych w promptach
Nawet jeśli narzędzie zostało zatwierdzone, zawsze warto zadać pytanie, które informacje są rzeczywiście niezbędne do wykonania zadania. Poprawa tonu standardowego powiadomienia o spotkaniu wymaga jedynie treści samej wiadomości, a nie pełnej historii relacji z klientem. Podczas szkoleń należy posługiwać się zmyślonymi nazwiskami i faktami. Warto pamiętać, że samo usunięcie imienia i nazwiska nie gwarantuje pełnej anonimizacji: zestawienie innych szczegółowych informacji może nadal umożliwić identyfikację konkretnej osoby.
Zleć uczestnikom przeformułowanie fikcyjnego promptu w taki sposób, aby zawierał wyłącznie dozwolone informacje. Przykładowo, całą korespondencję z klientem można zastąpić syntetycznym opisem problemu komunikacyjnego. Następnie należy upewnić się u właściciela narzędzia, czy proponowane zastosowanie mieści się w wyznaczonych granicach. Ćwiczenie to powinno wyraźnie uwidocznić etapy zatwierdzania i minimalizacji danych, pokazując, że staranne formułowanie zapytań nie zastępuje formalnej zgody na użycie narzędzia.
5. Weryfikuj wyniki przed ich wykorzystaniem
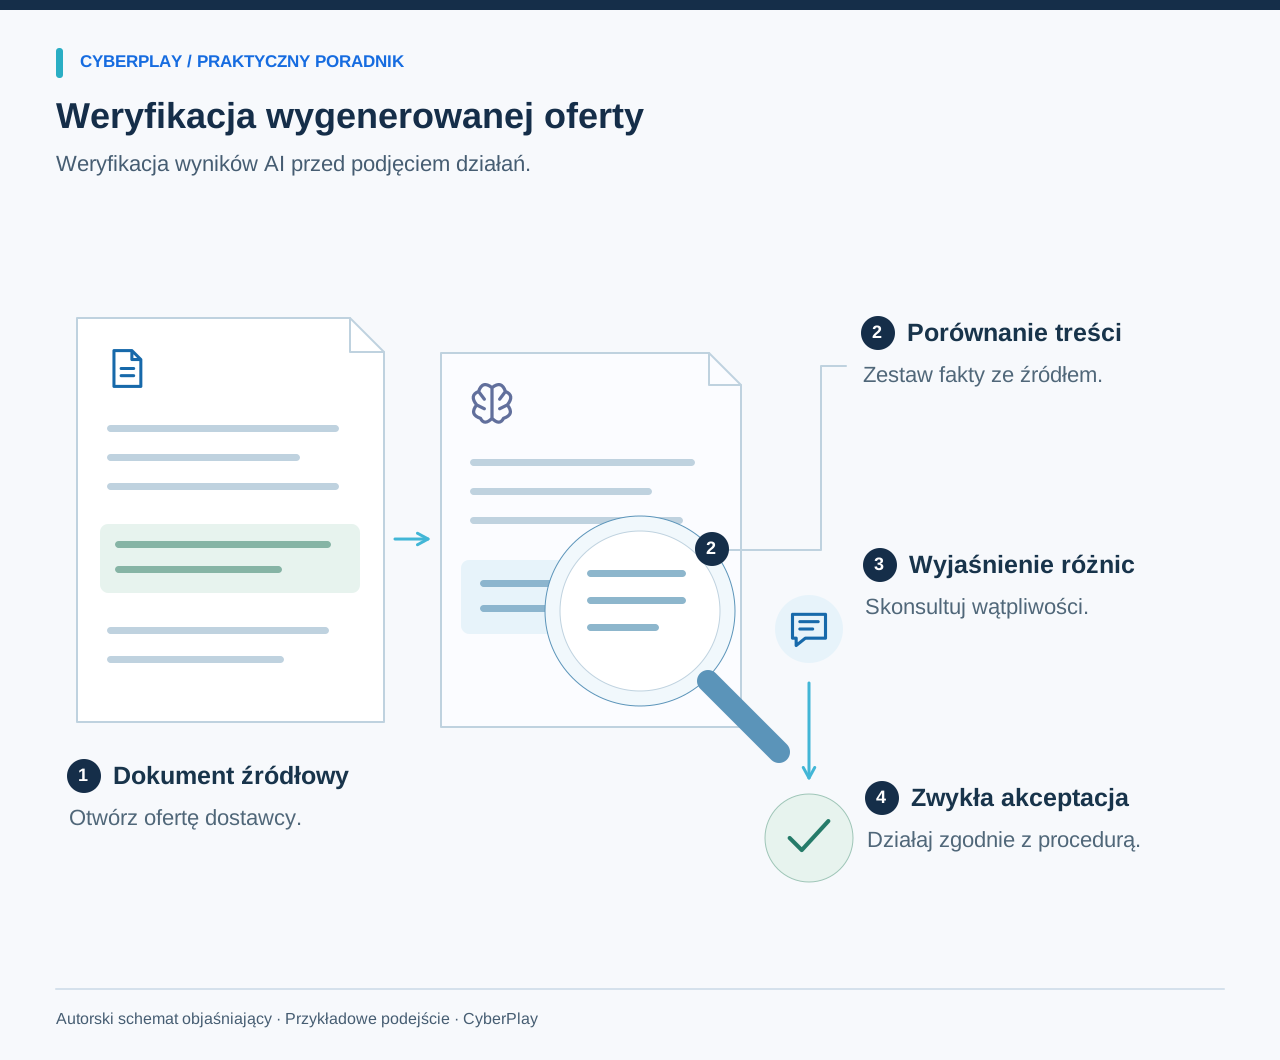
Przedstaw uczestnikom zmyślone podsumowanie wygenerowane przez AI, które zawiera błędną datę, twierdzenie bez pokrycia oraz odnośnik niepotwierdzający danej tezy. Obok umieść fikcyjny dokument źródłowy. Zadaniem uczestników jest wskazanie każdej rozbieżności i zredagowanie poprawionej wersji. W ten sposób weryfikacja staje się praktyczną czynnością wykonywaną przez pracownika, a nie jedynie teoretycznym hasłem „sprawdź odpowiedź” na ostatnim slajdzie.
NIST określa konfabulację jako pewne siebie prezentowanie błędnych lub fałszywych treści, zwracając uwagę, że generowane źródła i cytowania również mogą wprowadzać w błąd. Podejdź do tego problemu proporcjonalnie: weryfikuj daty, kwoty, twierdzenia o faktach oraz istotne rekomendacje w wiarygodnych materiałach źródłowych. Płynne i przekonujące wyjaśnienie, w jaki sposób odpowiedź została wygenerowana, nie jest dowodem na to, że sama odpowiedź jest poprawna.
Źródła tej sekcji: Ramy zarządzania ryzykiem sztucznej inteligencji: profil generatywnej AI
6. Uprawnienia do wykonywania działań traktuj jako odrębną granicę
Narzędzie potrafiące odczytywać pliki lub wykonywać operacje wymaga omówienia innych zasad niż system, który służy jedynie do generowania tekstu. Należy jasno określić, do jakich źródeł ma ono dostęp, w jakich miejscach może zapisywać dane oraz które z jego działań wymagają zatwierdzenia przez użytkownika. Zanim pracownik zezwoli na wysłanie wiadomości, powinien znać odbiorcę, treść i podstawę jej nadania. Zanim dopuści do modyfikacji rekordów, musi dokładnie wiedzieć, który wpis i w jaki sposób ma zostać zmieniony.
Wykorzystaj autorski scenariusz: zadanie polegające na streszczeniu tekstu generuje propozycję przesłania całego dokumentu źródłowego na zewnętrzny adres e-mail. Zapytaj uczestników, czy takie działanie wynika z polecenia użytkownika i zatwierdzonego procesu. Pozorna pomocność asystenta nie może zwalniać z czujności. Organizacja musi odpowiednio skonfigurować uprawnienia i mechanizmy kontroli; sama świadomość pracowników nie zastąpi ograniczeń w dostępie technicznym.
7. Wyjaśnij zjawisko prompt injection prostym językiem
Narzędzie AI może natrafić na ukryte instrukcje wplecione w treść analizowanej strony internetowej, dokumentu lub wiadomości. Instrukcje te mogą próbować zmienić jego zachowanie. Wytyczne brytyjskiego NCSC zwracają uwagę, że prompt injection nie powinno być traktowane jak problem, który można w pełni wyeliminować za pomocą modelu znanego z klasycznego SQL injection. Z perspektywy pracownika kluczowym sygnałem ostrzegawczym jest nieoczekiwane działanie lub żądanie wywołane przez przetwarzany materiał.
Źródła tej sekcji: Prompt injection to nie SQL injection: może być groźniejsze
8. Przećwicz zgłaszanie przypadkowego ujawnienia danych
Wykorzystaj rzeczowy, fikcyjny scenariusz, w którym pracownik uświadamia sobie, że wkleił wewnętrzny dokument do niezatwierdzonej usługi. Zapytaj grupę, jakie informacje należy zebrać i z kim się skontaktować. Kluczowe dane to m.in. nazwa usługi, użyte konto, przybliżony czas zdarzenia, rodzaj informacji oraz wykonane operacje udostępnienia. Zadbaj o to, aby uczestnicy nie wklejali wrażliwych treści do kolejnych kanałów komunikacji, chyba że wymaga tego zatwierdzona procedura.
Nie obiecuj, że usunięcie historii czatu cofa skutki ujawnienia danych lub usuwa wszystkie kopie z serwerów dostawcy. Wyznaczony zespół reagowania oraz właściciel narzędzia powinni ustalić właściwe kroki w oparciu o rzeczywisty regulamin usługi i jej mechanizmy kontroli. Szkolenie powinno uczyć sprawnego zgłaszania incydentów, nawet jeśli pracownik nie ma pewności co do skali i powagi zaistniałego zdarzenia.
9. Włącz moduł w szerszy program budowania kompetencji AI
Wytyczne Komisji Europejskiej dotyczące umiejętności korzystania z AI (AI literacy) kładą nacisk na kontekst wdrożenia, powiązane ryzyka oraz wiedzę osób zaangażowanych w ten proces. Wskazują również, że samo powielenie inicjatywy edukacyjnej z oficjalnej listy nie oznacza automatycznie zgodności z przepisami. Projektując program w organizacji, należy opierać się na aktualnych wytycznych i obowiązujących wymogach prawnych; niniejszy artykuł ma charakter praktyczny i nie stanowi pełnej oceny prawnej ani audytu zgodności. Źródła zweryfikowano 13 września 2026 r.
W planowaniu szkoleń warto oddzielić ogół pracowników od osób weryfikujących kluczowe wyniki modeli oraz od zespołów technicznych konfigurujących integracje. Każdej z tych grup należy przedstawić przykłady odpowiadające jej odpowiedzialności decyzyjnej. Prowadź zwięzłą ewidencję wersji narzędzi i procedur omawianych na szkoleniach oraz aktualizuj program przy każdej zmianie uprawnień lub zasad korzystania z oprogramowania.
Źródła tej sekcji: Kompetencje w zakresie AI: pytania i odpowiedzi
10. Prowadź warsztaty oparte na decyzjach i regularnie do nich wracaj
Rozpocznij od kart wymiany informacji, przejdź do ćwiczenia z weryfikacji wyników, a następnie omów scenariusz powiązanych uprawnień i integracji. Pozwól uczestnikom dokonać wyboru i uzasadnić swoje zdanie przed wyświetleniem poprawnej odpowiedzi. Na koniec wskaż listę zatwierdzonych narzędzi oraz procedurę zgłaszania incydentów. Podczas kolejnych sesji zmień rodzaj przetwarzanych danych lub żądaną operację i sprawdź, czy uczestnicy stosują te same zasady ostrożności.
W ćwiczeniach dedykowanych AI wykorzystaj powyższe autorskie karty. Dostępne w CyberPlay scenariusze dotyczące pracy zdalnej i bezpieczeństwa kont pozwalają ćwiczyć podstawowe decyzje dotyczące zatwierdzonych narzędzi, udostępniania danych i dostępu, nie powinny być jednak traktowane jako kompletny kurs AI. Oceniaj wyłącznie konkretne umiejętności wykazane przez uczestnika, a pojawiające się wątpliwości wykorzystuj do ulepszania wewnętrznych instrukcji korzystania z narzędzi.
Przećwicz podejmowanie decyzji
Przećwicz podejmowanie decyzji o zatwierdzonych narzędziach i ochronie danych, a następnie wykorzystaj karty z tego przewodnika w kontekście AI.
Poznaj gry o pracy zdalnejŹródła i dalsza lektura
- Ramy zarządzania ryzykiem sztucznej inteligencji: profil generatywnej AI — NIST. Dostęp 2026-09-13
- Prompt injection to nie SQL injection: może być groźniejsze — Brytyjskie Narodowe Centrum Cyberbezpieczeństwa (NCSC). Dostęp 2026-09-13
- Kompetencje w zakresie AI: pytania i odpowiedzi — Komisja Europejska. Dostęp 2026-09-13
Czytaj dalej
- Ćwiczenia z socjotechniki: podszywanie się i weryfikacja płatności
Przećwicz socjotechnikę: fałszywe wsparcie IT, zmiany rachunków dostawców i podszywanie się głosem. Skorzystaj z kart dialogowych, weryfikacji i omówienia.
PL · 8 min czytania - Tematy szkoleń z cyberbezpieczeństwa: dobór do ról i ryzyka
Dobierz tematy szkoleń z cyberbezpieczeństwa do ról i ryzyka w pracy. Użyj praktycznej matrycy obejmującej phishing, konta, dane, dostęp fizyczny i korzystanie z AI.
PL · 9 min czytania - Plan szkoleń z cyberbezpieczeństwa: kalendarz na 12 miesięcy
Dostosuj plan szkoleń z cyberbezpieczeństwa na 12 miesięcy: cele, ćwiczenia, role i powtórki. Pobierz edytowalny kalendarz po polsku i zaplanuj przeglądy wyników.
PL · 9 min czytania - ClickFix i fałszywa CAPTCHA: jak rozpoznać pułapkę i zareagować
Fałszywa CAPTCHA żąda uruchomienia polecenia? Poznaj sygnały ostrzegawcze ClickFix, dowiedz się, co zgłosić przed lub po wykonaniu, i przećwicz decyzję po polsku.
PL · 8 min czytania - Przykłady wiadomości phishingowych do szkoleń: sprawdzaj i zgłaszaj
Przećwicz fikcyjne wiadomości phishingowe o kadrach, fakturach, dostawach i logowaniu. Porównaj je z legalnymi wiadomościami i wybierz niezależną weryfikację.
PL · 8 min czytania - Szkolenia o phishingu z kodami QR: sprawdź adres docelowy
Ucz sprawdzania adresów z kodów QR przez scenariusze parkingu, plakatu i logowania. Wykorzystaj podgląd celu, niezależną weryfikację oraz praktyczne ćwiczenia.
PL · 8 min czytania