Echipa editorială CyberPlay · Publicat la · Actualizat la · 9 min de lectură
Ghid și exerciții în română
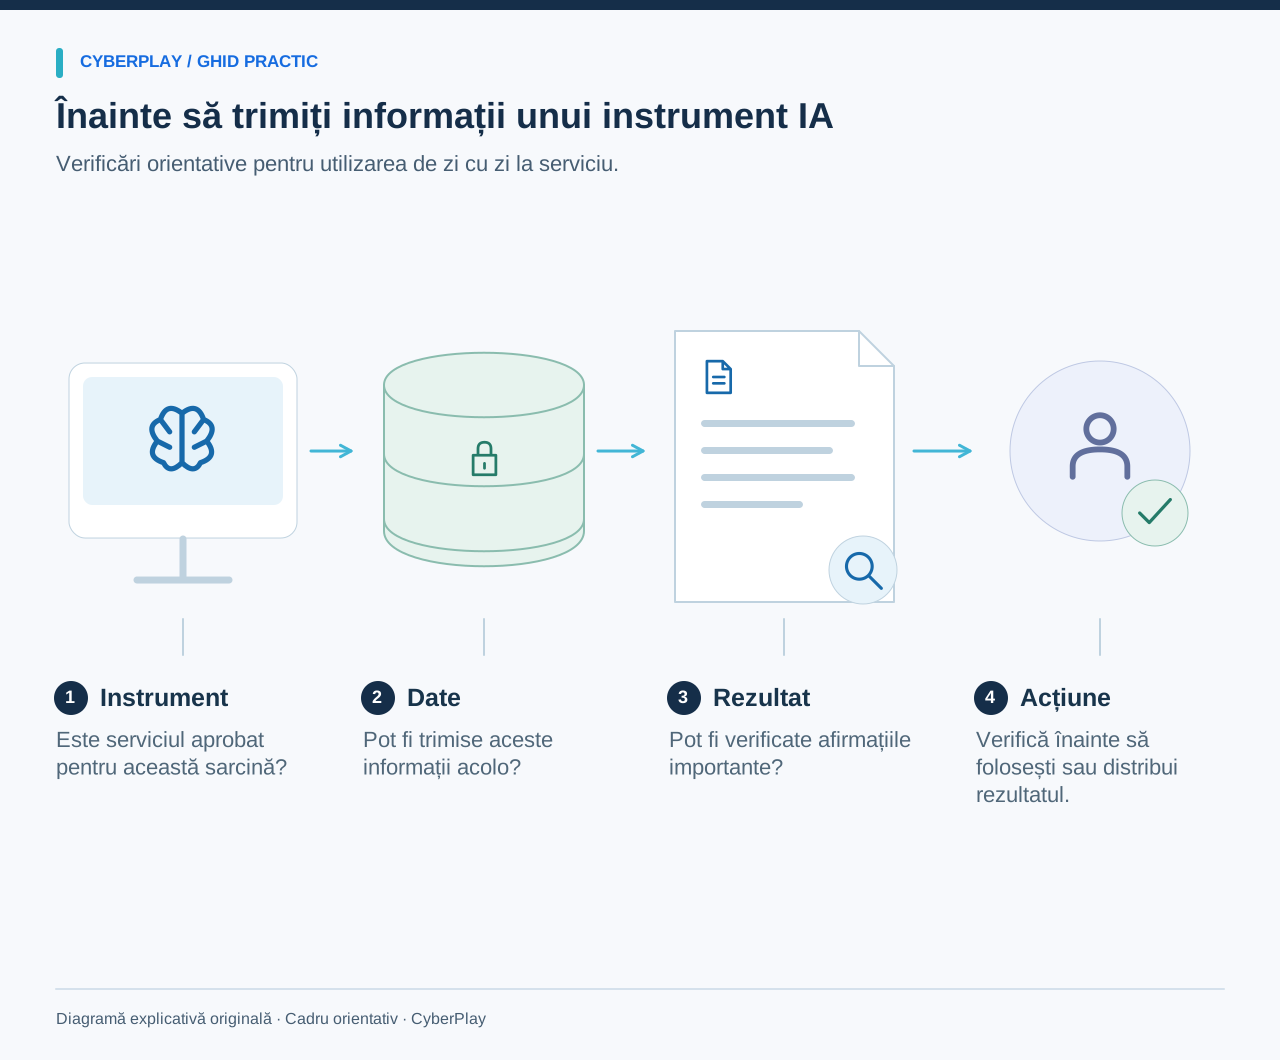
Instruirea privind securitatea inteligenței artificiale ar trebui să-i ajute pe angajați să decidă ce instrument pot utiliza, ce informații pot introduce, ce rezultate trebuie verificate și când trebuie să ceară ajutor. O prezentare generală despre inteligența artificială nu este suficientă atunci când cineva este pe cale să insereze un fișier de client într-un chat sau să permită unui asistent conectat să trimită un mesaj. Decizia depinde de sarcină, de informații și de utilizarea aprobată a instrumentului.
Exercițiile originale de mai jos se concentrează pe utilizarea curentă a AI la locul de muncă. Ele sunt separate de instruirea privind deepfake-urile și uzurparea identității, unde problema este dacă se poate avea încredere într-un solicitant extern. Folosiți înregistrări fictive pentru exersare și adăugați lista actualizată a instrumentelor aprobate de organizația dumneavoastră, regulile privind datele și canalul de raportare. Revizuiți aceste instrucțiuni ori de câte ori se schimbă produsele, permisiunile sau utilizările operaționale.
Idei de reținut
- Verificați utilizarea aprobată a instrumentului și contului specific înainte de a introduce informații de lucru.
- Tratați datele introduse și permisiunile de conectare drept decizii complet separate.
- Verificați rezultatele cu impact operațional comparându-le cu surse de încredere și documente oficiale.
- Raportați dezvăluirea accidentală sau acțiunile neașteptate prin procesul stabilit.
1. Începeți cu sarcinile pe care angajații le îndeplinesc efectiv
Enumerați sarcini concrete: rezumarea unui articol public, redactarea unui răspuns, analizarea unui tabel intern, pregătirea unui cod sau examinarea unei propuneri de la un furnizor. Apoi identificați informațiile și acțiunile implicate. Un asistent care redactează text într-un document gol presupune un flux de lucru diferit față de unul conectat la căsuța de e-mail și autorizat să trimită răspunsuri. Explicați diferența pornind de la o sarcină pe care angajații o recunosc.
Profilul de inteligență artificială generativă al NIST identifică riscuri, inclusiv rezultate prezentate cu falsă siguranță și probleme de confidențialitate a datelor. Utilizați aceste categorii pentru a adresa întrebări utile despre un flux de lucru specific. Nu presupuneți că fiecare produs AI are aceleași setări de păstrare a datelor, de utilizare pentru antrenare, de partajare sau de administrare. Responsabilul intern al instrumentului ar trebui să ofere instrucțiuni actualizate pe care angajații le pot urma.
Sursele secțiunii: Cadrul de gestionare a riscurilor inteligenței artificiale: profilul pentru IA generativă
2. Definiți aprobarea instrumentelor suficient de specific pentru a putea fi aplicată
O înregistrare pentru un instrument aprobat ar trebui să menționeze serviciul, tipul de cont, sarcinile permise, informațiile autorizate și eventualele funcționalități restricționate. De asemenea, angajații au nevoie de calea oficială de acces și de o persoană de contact pentru solicitările care nu se încadrează în specificațiile menționate. „AI este permisă” este o formulare mult prea vagă atunci când o persoană trebuie să decidă dacă un contract confidențial poate fi încărcat dintr-un cont personal.
Oferiți un exemplu concret: organizația permite un spațiu de lucru enterprise pentru redactarea materialelor publice de marketing, dar nu l-a aprobat pentru dosarele angajaților sau instrucțiunile de plată. Cursantul poate evalua apoi o solicitare în raport cu limita stabilită. Dacă instrumentul nu se află pe listă, următorul pas practic este să întrebe responsabilul intern sau să folosească un flux de lucru aprobat deja existent, în loc să experimenteze cu informații reale.
3. Folosiți aceste fișe originale pentru partajarea informațiilor
Fișele următoare sunt fictive. Răspunsurile depind de politica menționată, nu de o presupunere universală conform căreia un anumit tip de informație ar fi întotdeauna sigur pentru orice serviciu AI. Cereți-i cursantului să explice ce informații suplimentare ar schimba decizia. Aceasta este o abilitate mult mai utilă decât memorarea unei culori pentru fiecare tip de document.
| Fișă | Context menționat | Decizie utilă |
|---|---|---|
| Descrierea unui eveniment public | Textul este deja publicat, iar spațiul de lucru aprobat permite redactarea de texte publice. | Continuați în limitele acelei utilizări aprobate, apoi revizuiți rezultatul înainte de publicare. |
| Export din asistența pentru clienți | Fișierul conține mesaje identificabile de la clienți; contul personal propus pentru serviciul IA nu este aprobat pentru aceste date. | Nu îl încărcați; utilizați un proces aprobat sau adresați-vă responsabililor pentru date și instrument. |
| Propunere internă de achiziție | Instrumentul este aprobat doar pentru texte publice; propunerea este confidențială. | Păstrați propunerea în afara acelui flux de lucru și căutați o alternativă autorizată. |
| Înregistrări sintetice de test | Exercițiul folosește înregistrări în întregime fictive și un mediu de instruire aprobat. | Utilizați datele de test pentru exersare, păstrând înregistrările reale complet separate. |
4. Exersați furnizarea strictă a datelor necesare sarcinii
Chiar și atunci când un instrument este aprobat, întrebați-vă ce informații sunt strict necesare pentru sarcină. O solicitare de îmbunătățire a tonului unei notificări standard de programare poate necesita doar formularea, nu întregul istoric al clientului. O demonstrație poate folosi nume și fapte inventate. Nu învățați cursanții că eliminarea numelui unei persoane anonimizează automat o înregistrare: combinațiile de alte detalii pot duce în continuare la identificare.
Rugați cursanții să rescrie o cerință (prompt) fictivă, astfel încât să conțină doar informațiile permise. De exemplu, înlocuiți o întreagă conversație cu un client printr-o descriere sintetică a problemei de comunicare. Apoi întrebați responsabilul instrumentului dacă utilizarea propusă se încadrează în limitele aprobate. Exercițiul ar trebui să evidențieze etapele de aprobare și minimizare, fără a trata redactarea atentă ca pe un substitut pentru permisiunea oficială.
5. Verificați rezultatele înainte de a vă baza pe ele
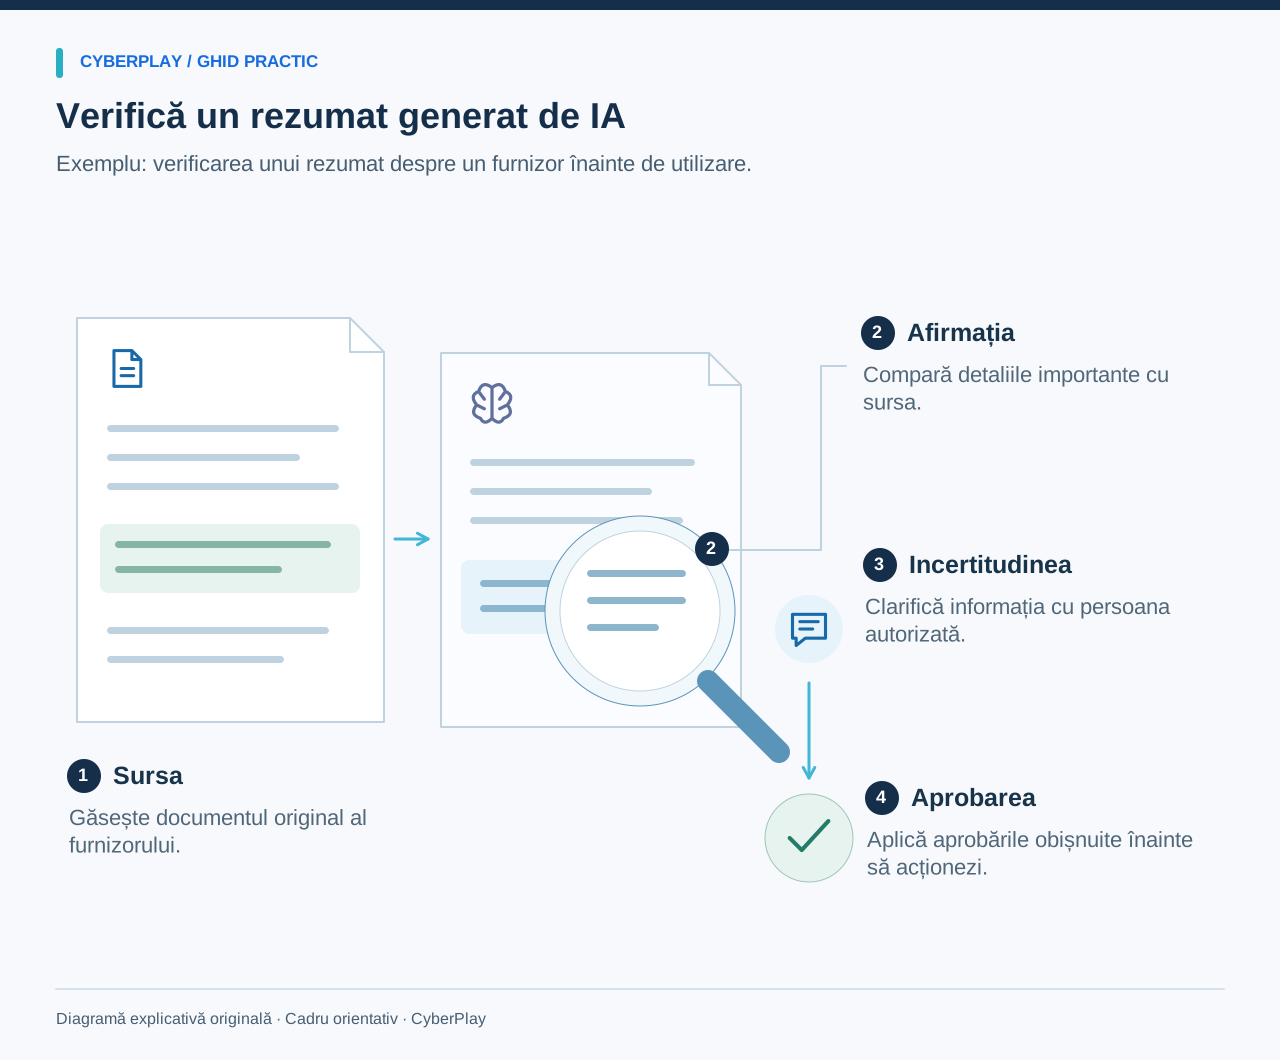
Oferiți participanților un rezumat AI fabricat care conține o dată incorectă, o afirmație nefondată și o trimitere bibliografică ce nu susține fraza respectivă. Puneți la dispoziție alături documentul-sursă fictiv original. Cereți-le să identifice fiecare discrepanță și să redacteze o versiune corectată. Astfel, verificarea devine o acțiune pe care cursantul o efectuează practic, nu doar un ultim diapozitiv pe care scrie „verificați răspunsul”.
NIST descrie confabularea drept conținut eronat sau fals prezentat cu siguranță și notează că trimiterile generate pot induce, de asemenea, în eroare. Aplicați această precauție în mod proporțional: verificați datele, sumele, afirmațiile factuale și recomandările cu impact major folosind materiale de încredere. O explicație cursivă despre modul în care a fost generat un răspuns nu dovedește că răspunsul în sine este corect.
Sursele secțiunii: Cadrul de gestionare a riscurilor inteligenței artificiale: profilul pentru IA generativă
6. Tratați acțiunile conectate ca pe o limită de securitate distinctă
Un instrument care poate citi fișiere sau iniția acțiuni necesită o abordare diferită de cea a unui instrument care doar redactează text. Explicați la ce surse poate avea acces, în ce destinații poate scrie și ce acțiuni necesită revizuirea utilizatorului. Înainte de a permite trimiterea unui mesaj, angajatul trebuie să cunoască destinatarul, conținutul și dreptul de a-l trimite. Înainte de a modifica date, trebuie să înțeleagă înregistrarea vizată și schimbarea intenționată.
Folosiți un scenariu original: o sarcină de rezumare propune trimiterea întregului document-sursă către o adresă externă. Întrebați dacă această acțiune corespunde solicitării utilizatorului și fluxului de lucru aprobat. Nu lăsați amabilitatea aparentă a asistentului să înlocuiască verificarea. Organizația trebuie să configureze permisiunile și controalele de revizuire; conștientizarea angajaților nu poate compensa singură un acces nerestricționat.
7. Explicați injectarea de instrucțiuni (prompt injection) pe înțelesul angajaților
Un instrument AI poate întâlni instrucțiuni ascunse într-o pagină web, într-un document sau într-un mesaj pe care trebuia doar să le analizeze. Acele instrucțiuni pot încerca să-i deturneze comportamentul. Ghidul NCSC avertizează că injectarea de instrucțiuni nu ar trebui tratată ca o problemă cu același model complet de atenuare precum injectarea SQL clasică. Pentru angajați, preocuparea practică o reprezintă o acțiune neașteptată sau o cerință care provine direct din materialul procesat.
Sursele secțiunii: Injectarea de instrucțiuni în prompturi nu este injectare SQL; riscul poate fi mai mare
8. Exersați raportarea unei dezvăluiri accidentale
Folosiți un scenariu fictiv tratat cu calm, în care un angajat își dă seama că a inserat un document intern într-un serviciu neaprobat. Întrebați-l ce ar trebui să consemneze și pe cine ar trebui să contacteze. Informațiile utile includ serviciul și contul utilizate, ora aproximativă, tipul de date și orice partajare sau acțiune care a avut loc. Evitați să le cereți să copieze conținutul sensibil pe un alt canal de raportare, cu excepția cazului în care procesul aprobat impune expres acest lucru.
Nu promiteți că ștergerea unei conversații anulează orice dezvăluire sau elimină toate copiile păstrate. Echipa autorizată de intervenție și responsabilul instrumentului ar trebui să determine următorii pași adecvați pe baza condițiilor reale ale serviciului și a controalelor tehnice. Instruirea ar trebui să facă raportarea timpurie practică, chiar și atunci când angajatul nu este sigur de gravitatea situației.
9. Integrați activitatea într-un program mai amplu de alfabetizare în domeniul AI
Ghidul Comisiei Europene privind alfabetizarea în domeniul AI pune accentul pe contextul de utilizare, riscurile relevante și cunoștințele persoanelor implicate. De asemenea, acesta explică faptul că simpla preluare a unei inițiative de instruire listate nu garantează automat conformitatea. Consultați ghidurile actuale și cerințele aplicabile atunci când proiectați un program la nivelul întregii organizații; acest articol practic nu reprezintă o evaluare juridică sau de guvernanță completă. Sursele au fost consultate la 13 septembrie 2026.
Pentru structura de învățare, separați utilizatorii generali, persoanele care supraveghează rezultatele cu impact operațional și responsabilii tehnici care configurează integrările. Oferiți fiecărui grup exemple relevante pentru deciziile sale. Păstrați o scurtă evidență a versiunii instrumentului și a politicii utilizate în instruire și actualizați activitatea ori de câte ori se schimbă permisiunile sau utilizarea aprobată.
Sursele secțiunii: Competențe în domeniul inteligenței artificiale: întrebări și răspunsuri
10. Desfășurați o sesiune bazată pe decizii și reluați-o periodic
Începeți cu fișele de partajare a informațiilor, continuați cu exercițiul de verificare a rezultatelor și apoi cu scenariul acțiunilor conectate. Lăsați participanții să aleagă și să explice înainte de a le afișa răspunsul. Încheiați prin identificarea listei de instrumente aprobate și a canalului de raportare. Cu o altă ocazie, modificați tipul de informație sau acțiunea solicitată și întrebați dacă se aplică în continuare aceleași verificări.
Utilizați aceste fișe originale pentru exersarea specifică AI. Scenariile CyberPlay pentru munca la distanță și gestionarea conturilor pot sprijini deciziile preliminare privind instrumentele aprobate, partajarea și accesul; acestea nu trebuie prezentate ca o programă completă de AI. Păstrați evaluarea strict raportată la ceea ce a demonstrat cursantul și folosiți întrebările rămase fără răspuns pentru a îmbunătăți ghidurile interne privind instrumentele.
Exersează o decizie de la serviciu
Folosește exercițiul din ghid pentru deciziile despre IA și explorează separat jocuri despre manipulare. Verifică limbile jocului; nu presupune că oferă un program complet despre IA.
Vezi jocurile de practicăSurse și lecturi suplimentare
- Cadrul de gestionare a riscurilor inteligenței artificiale: profilul pentru IA generativă — NIST. Accesat la 2026-09-13
- Injectarea de instrucțiuni în prompturi nu este injectare SQL; riscul poate fi mai mare — Centrul Național de Securitate Cibernetică din Regatul Unit (UK NCSC). Accesat la 2026-09-13
- Competențe în domeniul inteligenței artificiale: întrebări și răspunsuri — Comisia Europeană. Accesat la 2026-09-13
Continuă explorarea
- Exerciții de inginerie socială: solicitări false și verificarea plăților
Organizați exerciții practice de inginerie socială pentru suport IT fals, modificări de conturi bancare și clonare vocală, cu scenarii de dialog și debriefing.
RO · 9 min de lectură - Teme de instruire în securitate cibernetică: alege după rol și risc
Alege teme de instruire în securitate cibernetică pentru angajați după rol și riscuri. Matrice practică: phishing, conturi, date, AI și raportare.
RO · 10 min de lectură - Plan de instruire în securitate cibernetică: calendar practic pe 12 luni
Folosește un calendar editabil pe 12 luni pentru instruirea în securitate cibernetică, cu obiective de decizie, roluri, debriefing și evaluări utile.
RO · 10 min de lectură - ClickFix și CAPTCHA fals: cum recunoști capcana și ce faci
Un CAPTCHA fals îți cere să rulezi o comandă? Află semnele de avertizare ClickFix, ce să raportezi înainte sau după executare și exersează decizia în limba română.
RO · 9 min de lectură - Exemple de e-mailuri de phishing pentru instruire: verifică și raportează
Exemple fictive de e-mailuri de phishing pentru HR, facturi, livrări și autentificări, plus mesaje legitime de control. Include decizii sigure și debriefing.
RO · 9 min de lectură - Phishing prin coduri QR: cum exersezi verificarea destinației
Învață angajații să gestioneze tentativele de quishing prin verificarea destinației, validare independentă și exerciții realiste cu parcări, afișe și autentificări.
RO · 9 min de lectură