Echipa editorială CyberPlay · Publicat la · Actualizat la · 9 min de lectură
Ghid și exerciții în română
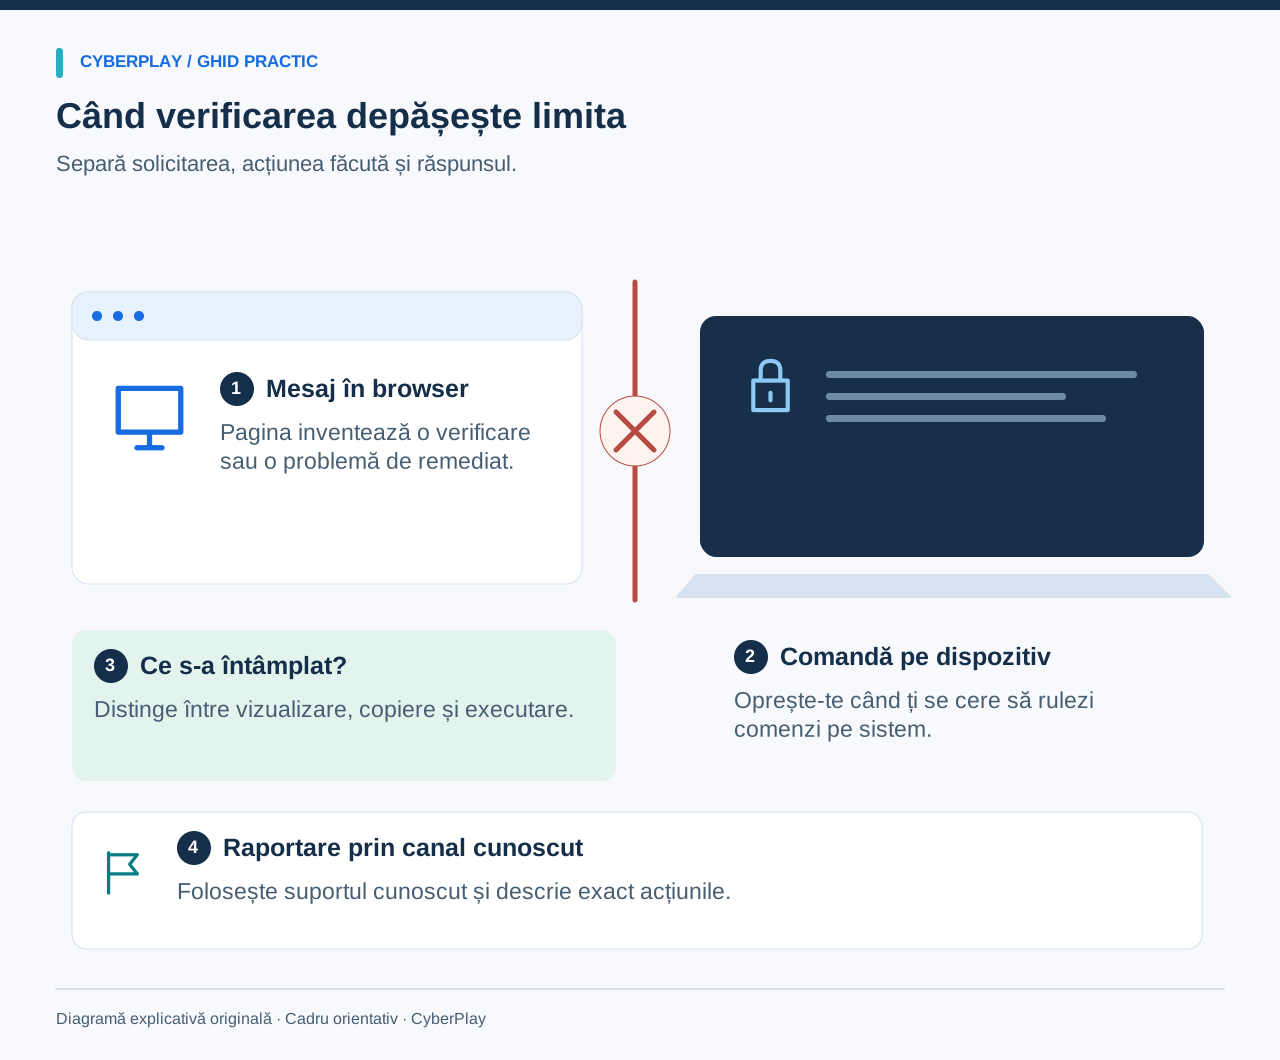
Dacă un CAPTCHA sau un mesaj neașteptat de remediere îți solicită să deschizi Run, Terminal sau o altă fereastră de comenzi, oprește-te. Nu insera și nu executa textul acestuia. Părăsește pagina și contactează echipa IT sau de securitate prin canalul pe care îl cunoști deja. O verificare în browser nu necesită rularea unei comenzi pe calculator.
ClickFix este o tehnică de inginerie socială care transformă o problemă plauzibilă într-o solicitare ca utilizatorul să execute cod. Acest ghid explică momentul critic, inclusiv ce trebuie să faci dacă ai urmat deja instrucțiunile. Poți parcurge fișa de raportare și exercițiul practic fără a rula nicio comandă și fără a accesa vreun site suspect.
Idei de reținut
- Evaluează acțiunea solicitată, chiar și pe un site salvat la marcaje, protejat prin HTTPS.
- Observarea unei capcane, copierea textului și executarea unei comenzi sunt acțiuni distincte.
- Dacă este posibil să fi avut loc o executare, raportează imediat și respectă procedura internă de răspuns la incidente.
- Exersează pe exemple inerte și situații noi, nu pe instrucțiuni reale de atac.
Recunoaște trecerea de la o pagină web la dispozitivul tău
În mod normal, un CAPTCHA ajută un serviciu să deosebească un vizitator uman de traficul automatizat. ClickFix preia acest cadru familiar sau inventează o eroare de document, de conferință ori de browser. Semnalul de alarmă este instrucțiunea următoare: operarea unui instrument de linii de comandă pe dispozitiv pentru ca pagina să funcționeze. Solicitarea depășește astfel interacțiunea obișnuită dintr-un browser.
Analiza Microsoft din august 2025 descrie acest tipar în campanii observate pe sisteme Windows și macOS. De asemenea, MITRE clasifică operațiunile malițioase de tip copiere și inserare drept tehnică de executare inițiată de utilizator. Aceste rapoarte prezintă comportamentul atacatorilor; ele nu arată că orice CAPTCHA neobișnuit este malițios și nu măsoară eficiența acestei instruiri.
Sursele secțiunii: Gândiți înainte de Click(Fix): analiza tehnicii de inginerie socială · Copiere și inserare malițioasă, T1204.004
Compară acțiunea, nu sigla
Folosește comparația de mai jos atunci când explici amenințarea unui coleg. Denumirile familiare și elementele grafice ale unui furnizor de verificare pot fi replicate cu ușurință. Absența unei descărcări evidente nu reprezintă un motiv de a continua: o comandă inserată poate declanșa activități în afara browserului.
Există instrucțiuni tehnice legitime care implică instrumente de linie de comandă. La locul de muncă, acestea aparțin unei sarcini verificate independent și unei proceduri autorizate. Nu considera că o pagină web neașteptată, un rezultat dintr-un motor de căutare sau insistența unui interlocutor telefonic constituie o astfel de autorizare.
| Ce observi | Ce se schimbă | Răspuns sigur |
|---|---|---|
| Verificare exclusivă în browser | O verificare aparent normală, contextuală | Continuă doar dacă serviciul și sarcina sunt cele așteptate. |
| Pagina cere Run sau Terminal | Se cere executare la nivel de sistem | Oprește-te; nu insera și nu rula textul. |
| Mesaj de remediere ce cere oprirea protecției | Ți se cere să slăbești un mecanism de control | Nu schimba setarea; cere suport cunoscut. |
| IT confirmă independent un tichet existent | Există o procedură autorizată separată | Urmează procedura verificată pentru rolul tău. |
Un site autentic poate afișa totuși un mesaj malițios de remediere
Deschiderea unui marcaj salvat este utilă pentru a evita linkurile necunoscute, însă nu garantează că orice instrucțiune de pe pagina respectivă este sigură. Un site sau componente ale acestuia pot fi compromise. În august 2026, Oficiul Federal pentru Securitate Cibernetică din Elveția a avertizat cu privire la site-uri legitime care afișau solicitări de tip CAPTCHA fals, recomandând vizitatorilor să părăsească paginile care cer comenzi și să solicite asistență IT.
Imaginează-ți un portal de furnizori aflat în mentenanță programată. Serviciul de asistență îți recomandă să aștepți și să reîncarci pagina mai târziu. O casetă suprapusă pe același portal îți cere să rulezi imediat o comandă de diagnosticare. Întreruperea reală explică apariția unei probleme, dar nu autorizează acțiunea suplimentară cerută de acea casetă. Respectă instrucțiunea verificată separat și raportează solicitarea contradictorie.
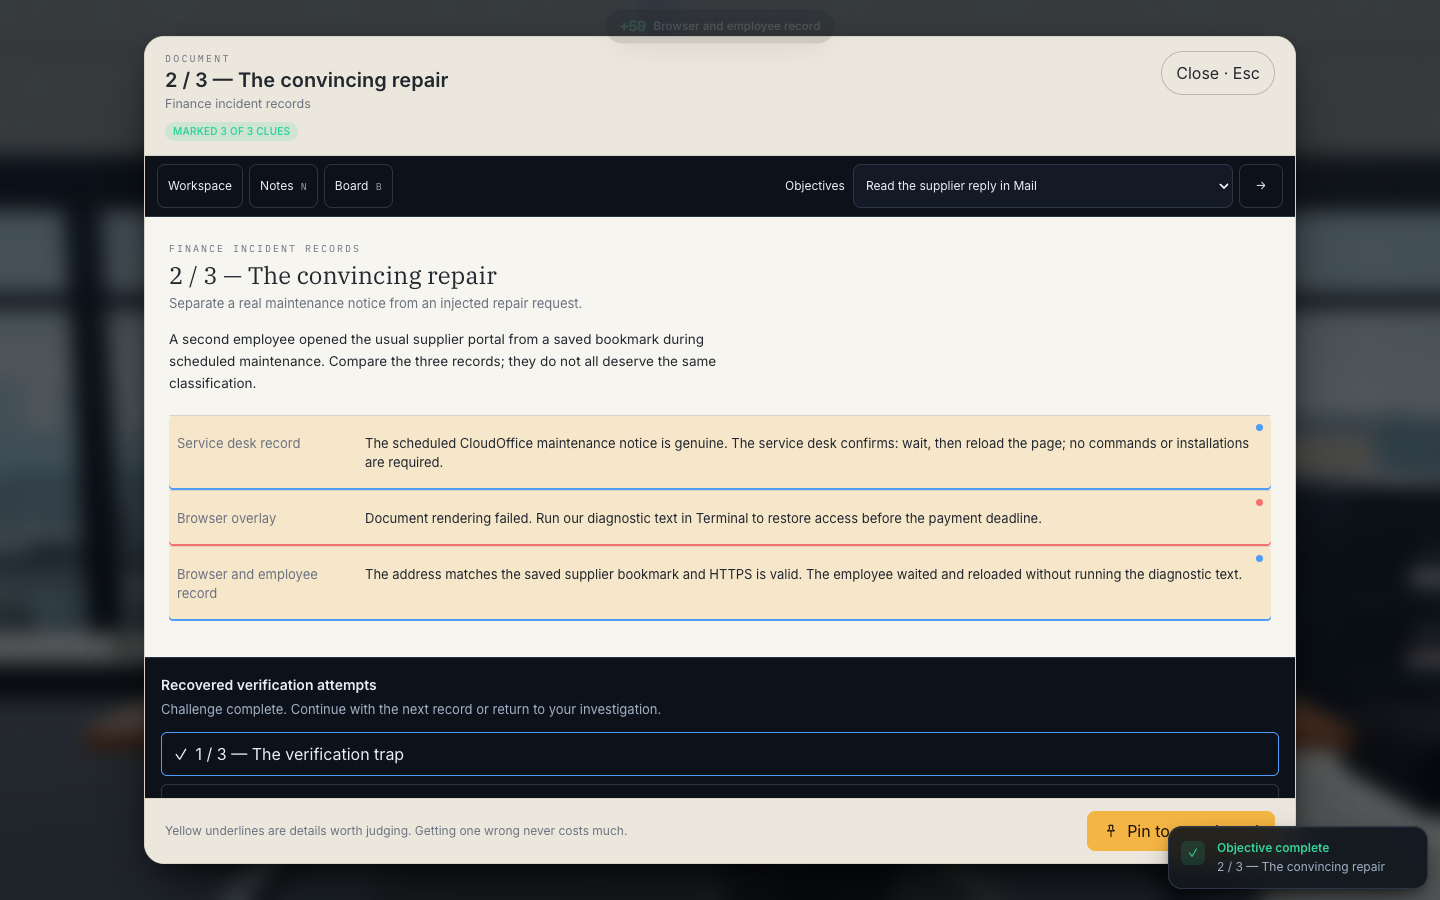
Mărește imaginea · Captură din joc · Interfață în engleză
- Un site cunoscut poate afișa instrucțiuni malițioase
Citește ce îi cere pagina angajatului să facă. Un marcaj către site-ul real nu autorizează o comandă de remediere furnizată de pagină.
- Caută dovezi despre acțiunea făcută
Separă contextul de mentenanță, instrucțiunea injectată și reacția angajatului înainte de a trage o concluzie.
Sursele secțiunii: Creștere a numărului de site-uri compromise cu CAPTCHA-uri false
Dacă ai văzut mesajul, dar nu ai rulat nimic
Oprește interacțiunea cu pagina. Dacă o fereastră de comenzi este deja deschisă, nu insera și nu trimite textul furnizat. Închide pagina suspectă în mod obișnuit și raportează adresa sau punctul de acces prin canalul aprobat. Nu accesa din nou pagina doar pentru a reproduce mesajul în vederea unei capturi de ecran mai detaliate.
Descrie acțiunile cu precizie: ai văzut mesajul, ai apăsat butonul de verificare, ai copiat textul sau ai deschis o fereastră de comenzi. Nu eticheta toate acestea prin „am rulat malware”. În mod similar, nu presupune că nu există nicio problemă doar pentru că nu a apărut vreun avertisment. Raportul ajută echipele de răspuns să decidă dacă este necesară verificarea dispozitivului; nu trebuie să demonstrezi o infectare înainte de a cere ajutor.
Dacă ai rulat textul — sau nu ești sigur dacă ai făcut-o
Întrerupe activitatea obișnuită pe dispozitiv și contactează imediat echipa IT sau de securitate printr-un canal stabilit. Menționează că o pagină web ți-a cerut să rulezi un text și dacă îți amintești să fi confirmat comanda. Folosește un alt dispozitiv aprobat sau telefonul dacă există dubii privind securitatea calculatorului afectat. Urmează procedurile de izolare și răspuns ale organizației; evită oprirea improvizată a echipamentelor operaționale sau de importanță critică.
Închiderea browserului nu poate anula o comandă deja executată. Nu încerca comenzi de curățare găsite pe internet, nu instala programe nesolicitate de scanare, nu șterge istoricul și nu continua experimentele. Resetarea parolei nu elimină singură codul rulat pe dispozitiv. Specialiștii pot analiza executarea, pot stabili izolarea și pot coordona recuperarea datelor de autentificare sau a sesiunilor. Păstrează mesajul inițial și orele fără a transmite colegilor conținutul suspectat.
Utilizează un raport care separă observațiile de presupuneri
Copiază aceste câmpuri în formularul aprobat de raportare a incidentelor. Un raport scurt și exact este mai util decât un diagnostic formulat cu certitudine nejustificată. Menționează aspectele necunoscute ca atare, inclusiv dacă apăsarea tastei finale a executat ceva. Trimite capturi de ecran doar pe canalele oficiale și evită expunerea inutilă a datelor personale sau ale clienților.
De exemplu: „În jurul orei 14:30, o previzualizare de factură mi-a cerut să rulez un text de diagnosticare. Am deschis o fereastră de comenzi, dar nu îmi amintesc dacă am confirmat rularea. Am oprit lucrul și am sunat la serviciul de asistență.” Această abordare oferă un punct de plecare fără a inventa o familie de malware sau o cauză.
| Câmp | Detaliu util |
|---|---|
| Ora și dispozitivul | Ora aproximativă, identificatorul dispozitivului și locația. |
| Punctul de intrare | Mesajul, documentul, reclama sau portalul de origine. |
| Acțiunea cerută | Ce solicita mesajul, descris fără a reda comanda executabilă. |
| Acțiunea reală | Văzut, apăsat, copiat, inserat, trimis sau incert. |
| Rezultat observat | Fereastră, avertisment sau altă schimbare; fără supoziții. |
| Starea actuală | Dacă lucrul a fost oprit și cine a fost contactat. |
Exersează pe trei înregistrări recuperate în Phishing Detective 3D
Operation Paper Trail conține trei înregistrări ClickFix arhivate. Prima prezintă o verificare falsă oprită înainte de executare. A doua combină o mentenanță legitimă, o adresă din marcaje și un mesaj malițios de remediere suprapus. A treia include declarația angajatului și dovezi de pe stația de lucru care arată executarea unei comenzi. Clasifică faptele evidențiate și explică ce demonstrează fiecare.
Aceasta este o investigație fictivă, nu un exercițiu cu malware activ. Compromiterea inițială a căsuței poștale din scenariu a avut loc anterior prin OAuth; înregistrările ClickFix reprezintă activități ulterioare de continuare. Înțelegerea acestei succesiuni face parte din instruire: un eveniment suspect nu este în mod automat cauza fiecărei probleme din caz.
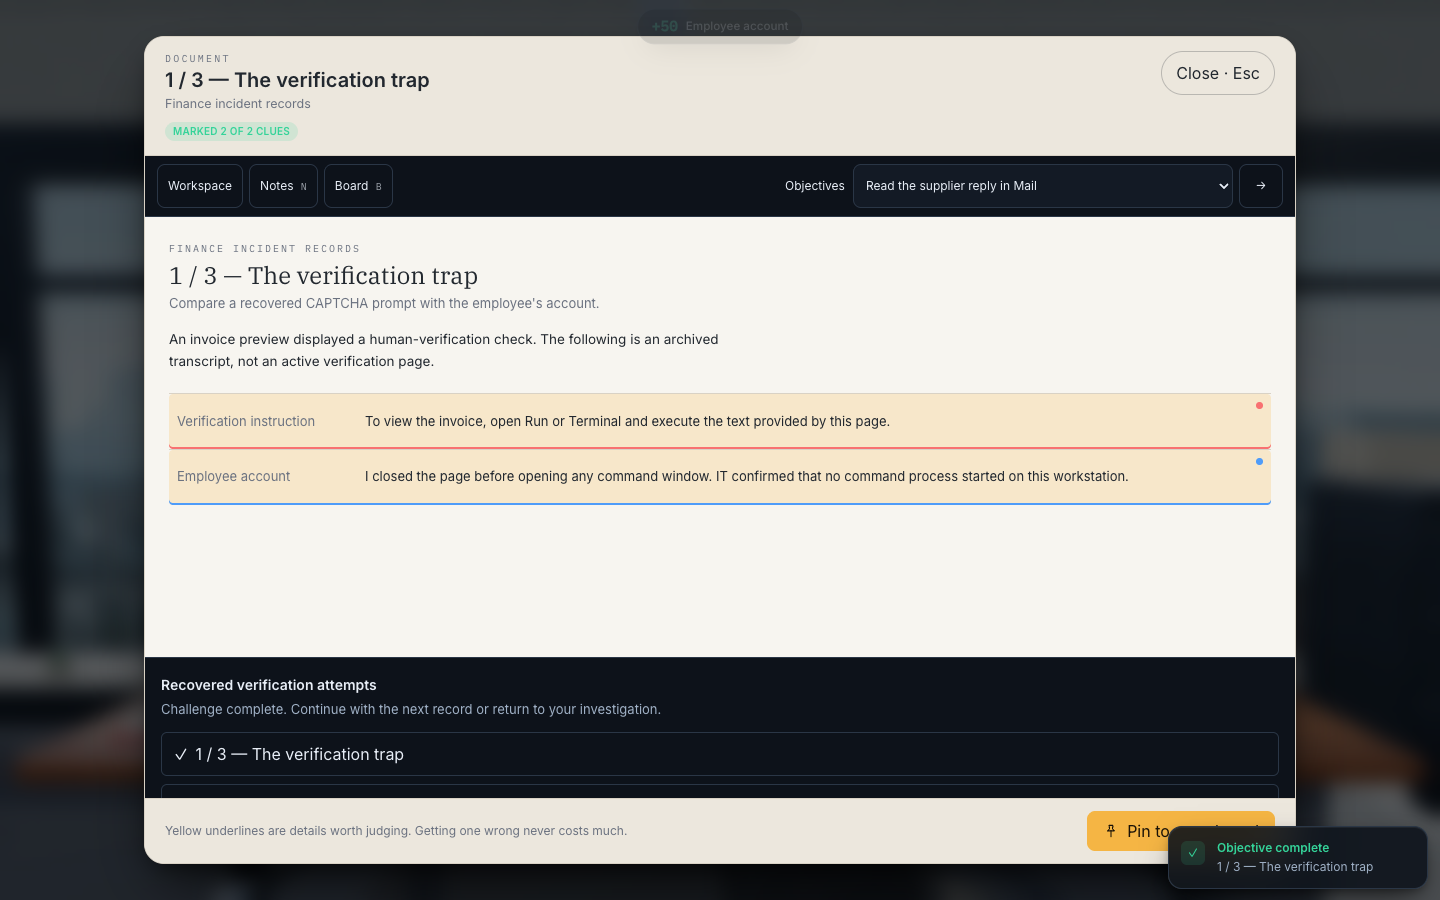
Mărește imaginea · Captură din joc · Interfață în engleză
- Identifică acțiunea solicitată
Instrucțiunea arhivată îi cere angajatului să deschidă Executare (Run) sau Terminal. Trecerea de la pagină la comenzi pe dispozitiv este semnalul de alarmă.
- Separă solicitarea de executare
Angajatul relatează că a închis pagina și nu a pornit niciun proces de comandă. Raportează faptele cunoscute, fără să presupui că dispozitivul a fost infectat.
Analizează o situație diferită înainte de a citi răspunsul
Un exercițiu util schimbă contextul, păstrând însă mecanismul decizional. O persoană care a memorat o captură de ecran cu un CAPTCHA ar putea ignora aceeași solicitare apărută într-o invitație la o ședință sau într-o previzualizare de fișier. Citește scenariul ca text simplu. Nu este nevoie de comenzi, linkuri active sau descărcări de fișiere.
Verifică atât procesul organizațional, cât și reacția utilizatorului
Într-o echipă restrânsă, asigură-te că fiecare membru poate identifica ruta reală de raportare și poate distinge între simpla vizualizare și executare. Roagă un coleg să preia rolul echipei de suport și să proceseze un raport model. Notează sincopele de procedură, cum ar fi o agendă telefonică inaccesibilă, instrucțiuni neclare privind echipamentele sau un stil de management care descurajează întreruperea sarcinilor urgente.
Ulterior, reia exercițiul cu un alt scenariu de remediere și reevaluează explicațiile. Finalizarea, acumularea de puncte XP și clasificările corecte reflectă participarea la exercițiu, însă nu demonstrează reducerea numărului de incidente reale. Separă evaluarea instruirii de orice măsură disciplinară, astfel încât acțiunile incerte să poată fi raportate deschis.
Continuă instruirea practică în limba română
Acest ghid, interfața CyberPlay și Phishing Detective 3D sunt disponibile în limba română. Deschide jocul și parcurge înregistrările de verificare recuperate în Operation Paper Trail. Pentru fiecare caz, identifică acțiunea cerută, stabilește dacă executarea este confirmată de dovezi și alege pasul corect de raportare.
Imaginile din joc care însoțesc acest ghid prezintă interfața în limba engleză și ilustrează materiale de instruire fictive. După joc, adaptează fișa de raportare la serviciul tău de asistență și la procedura aprobată pentru dispozitive. Reține o regulă simplă, ușor de aplicat sub presiune: o pagină web neașteptată nu poate autoriza rularea unei comenzi pe calculator.
Exersează deciziile ClickFix în limba română
Analizează cele trei înregistrări de verificare recuperate în Phishing Detective 3D. Explică dovezile și decizia de raportare înainte de a merge mai departe.
Deschideți Phishing Detective 3DSurse și lecturi suplimentare
- Gândiți înainte de Click(Fix): analiza tehnicii de inginerie socială — Microsoft Threat Intelligence, 2025. Accesat la 2026-09-13
- Copiere și inserare malițioasă, T1204.004 — MITRE ATT&CK. Accesat la 2026-09-13
- Creștere a numărului de site-uri compromise cu CAPTCHA-uri false — Oficiul Federal pentru Securitate Cibernetică din Elveția, 2026. Accesat la 2026-09-13
Continuă explorarea
- Jocuri de instruire anti-phishing: exersează deciziile din spatele unui mesaj
Folosește jocuri anti-phishing pentru a exersa verificarea mesajelor și raportarea. Include un exemplu de factură fictivă și un plan practic de sesiune.
RO · 9 min de lectură - Instruire pentru utilizarea sigură a inteligenței artificiale la serviciu
Învață angajații să folosească IA în siguranță: instrumente aprobate, date potrivite și rezultate verificate. Include scenarii practice pentru echipă.
RO · 9 min de lectură - Cum recunoști o pagină falsă de autentificare, chiar dacă are HTTPS
Verifică adresa reală a paginii, semnalele managerului de parole și contextul cererii. Învață de ce HTTPS nu garantează încrederea, cu un exercițiu practic.
RO · 8 min de lectură - Exemple de e-mailuri de phishing pentru instruire: verifică și raportează
Exemple fictive de e-mailuri de phishing pentru HR, facturi, livrări și autentificări, plus mesaje legitime de control. Include decizii sigure și debriefing.
RO · 9 min de lectură - Phishing prin coduri QR: cum exersezi verificarea destinației
Învață angajații să gestioneze tentativele de quishing prin verificarea destinației, validare independentă și exerciții realiste cu parcări, afișe și autentificări.
RO · 9 min de lectură - Exerciții de inginerie socială: solicitări false și verificarea plăților
Organizați exerciții practice de inginerie socială pentru suport IT fals, modificări de conturi bancare și clonare vocală, cu scenarii de dialog și debriefing.
RO · 9 min de lectură