Redakcja CyberPlay · Opublikowano · Zaktualizowano · 8 min czytania
Poradnik i ćwiczenia po polsku
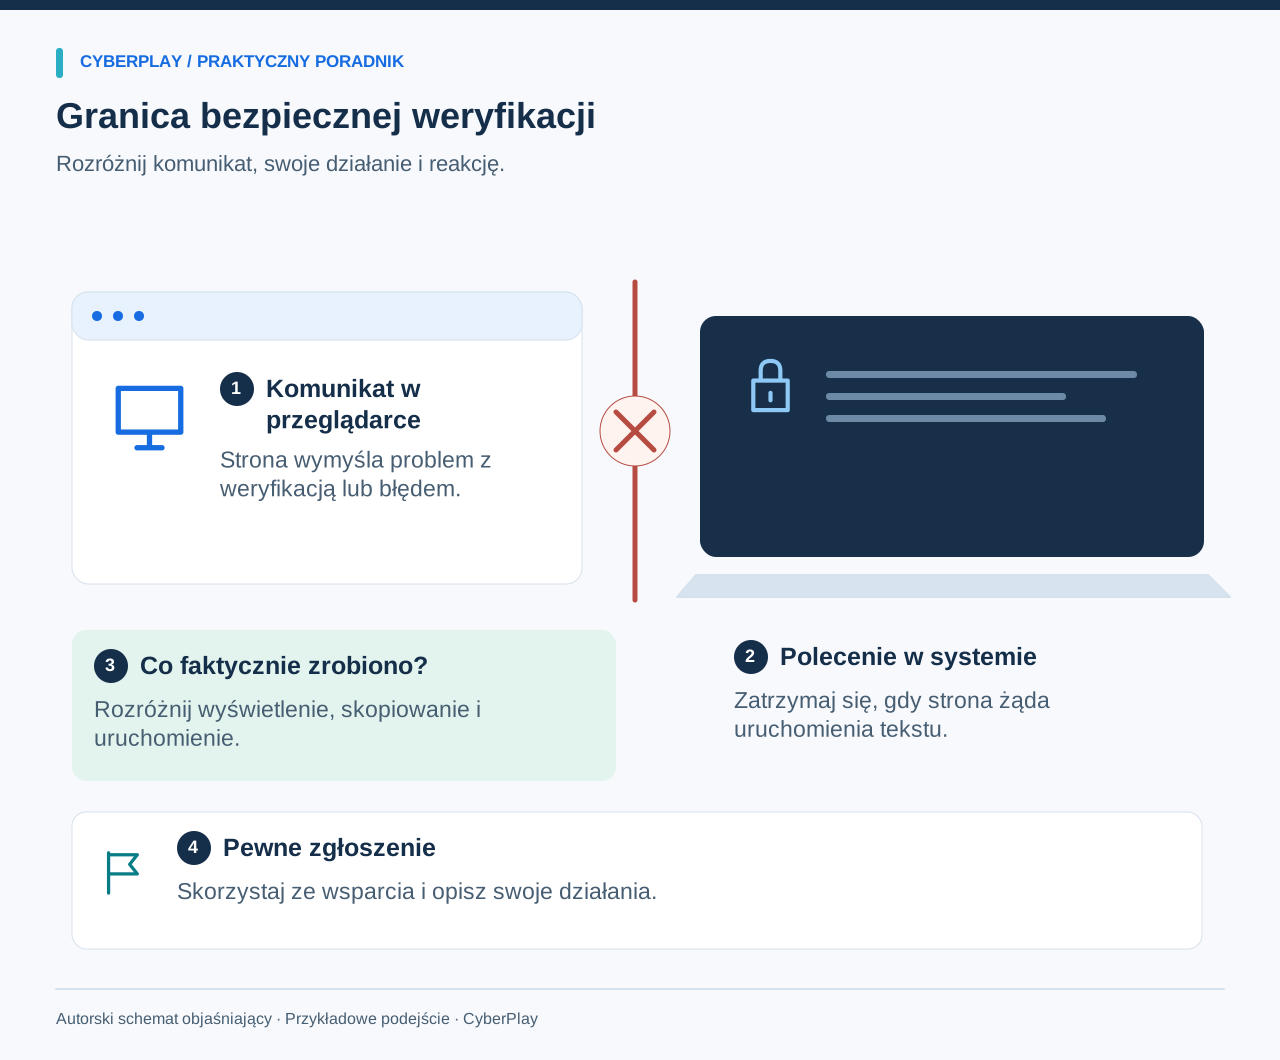
Jeśli CAPTCHA lub niespodziewany komunikat o naprawie błędu wymaga otwarcia okna Uruchom, Terminala bądź innego wiersza poleceń – zatrzymaj się. Nie wklejaj ani nie wykonuj wskazanego tekstu. Opuść stronę i skontaktuj się ze swoim zespołem IT lub ds. bezpieczeństwa znanym Ci kanałem kontaktu. Weryfikacja w przeglądarce nie wymaga uruchamiania żadnego polecenia na komputerze.
ClickFix to technika inżynierii społecznej, która przekształca pozornie wiarygodny problem w żądanie wykonania kodu przez użytkownika. Ten poradnik uczy, jak zachować się w tym kluczowym momencie, w tym co zrobić, jeśli instrukcje zostały już zrealizowane. Arkusz zgłoszeniowy i ćwiczenie praktyczne możesz wykonać bez uruchamiania jakichkolwiek poleceń i bez odwiedzania podejrzanych witryn.
Najważniejsze wnioski
- Oceniaj żądane działanie, nawet na stronie z zakładki zabezpieczonej HTTPS.
- Zobaczenie przynęty, skopiowanie tekstu i wykonanie polecenia to zupełnie różne fakty.
- W przypadku podejrzenia wykonania polecenia zgłoś to niezwłocznie i postępuj zgodnie z procedurą incydentu w miejscu pracy.
- Ćwicz na neutralnych przykładach i nowej sytuacji, a nie na aktywnych instrukcjach atakujących.
Rozpoznaj przejście z poziomu strony na poziom urządzenia
CAPTCHA z założenia służy do odróżnienia człowieka od ruchu generowanego przez boty. ClickFix wykorzystuje ten dobrze znany kontekst albo wymyśla problem z dokumentem, spotkaniem czy samą przeglądarką. Poważnym sygnałem ostrzegawczym jest kolejna instrukcja: uruchomienie narzędzia wiersza poleceń na urządzeniu, aby strona rzekomo zaczęła działać. W tym momencie żądanie wykracza poza standardową interakcję z przeglądarką.
W analizie z sierpnia 2025 roku firma Microsoft opisała ten schemat w kampaniach wymierzonych w systemy Windows i macOS. MITRE również klasyfikuje złośliwe kopiowanie i wklejanie jako technikę uruchomienia przez użytkownika (user-execution). Raporty te obrazują taktyki atakujących; nie oznaczają jednak, że każda nietypowa CAPTCHA jest złośliwa, ani nie stanowią miary skuteczności niniejszego szkolenia.
Źródła tej sekcji: ClickFix: analiza techniki socjotechnicznej · Złośliwe kopiowanie i wklejanie, T1204.004
Porównuj działanie, a nie samo logo
Wykorzystaj poniższe zestawienie, tłumacząc zagrożenie współpracownikom. Znane nazwy i oprawę graficzną dostawcy weryfikacji łatwo skopiować. Brak widocznego pobierania pliku nie oznacza, że sytuacja jest bezpieczna: wklejone polecenie może zainicjować działania poza przeglądarką.
Istnieją uzasadnione instrukcje techniczne wymagające użycia wiersza poleceń. W pracy zawodowej muszą one wynikać z niezależnie zweryfikowanego zadania i zatwierdzonej procedury. Niespodziewana strona internetowa, wynik wyszukiwania czy nalegania rozmówcy telefonicznego nigdy nie stanowią takiej autoryzacji.
| Co widzisz | Co się zmienia | Bezpieczna reakcja |
|---|---|---|
| Weryfikacja w przeglądarce | Zwykły test w kontekście zadania | Kontynuuj tylko, gdy usługa i zadanie są oczekiwane. |
| Strona żąda Terminala | Żądanie wykonania na poziomie urządzenia | Zatrzymaj się; nie wklejaj ani nie wykonuj tekstu. |
| Komunikat żąda wyłączenia ochrony | Próba osłabienia zabezpieczeń | Nie zmieniaj ustawień; skontaktuj się ze wsparciem. |
| IT potwierdza zgłoszenie | Dostępna jest odrębna autoryzowana procedura | Postępuj zgodnie ze zweryfikowaną procedurą w ramach roli. |
Prawdziwa witryna również może wyświetlić złośliwy komunikat naprawczy
Otwieranie zapisanej zakładki to skuteczny sposób na unikanie nieznanych linków, nie daje jednak gwarancji, że każda instrukcja na otwartej stronie jest bezpieczna. Serwis lub jeden z jego komponentów może zostać skompromitowany. W sierpniu 2026 roku Szwajcarski Federalny Urząd ds. Cyberbezpieczeństwa ostrzegł przed legalnymi witrynami wyświetlającymi fałszywe komunikaty CAPTCHA i zalecił opuszczanie stron żądających wprowadzania poleceń oraz kontakt z działem IT.
Wyobraź sobie portal dostawcy podczas zaplanowanej przerwy technicznej. Dział wsparcia informuje, aby poczekać i odświeżyć stronę później. Tymczasem nakładka na tym samym portalu nakazuje natychmiastowe uruchomienie polecenia diagnostycznego. Rzeczywista awaria tłumaczy, dlaczego spodziewasz się problemów, ale w żaden sposób nie autoryzuje dodatkowych poleceń z nakładki. Postępuj zgodnie z niezależnie potwierdzoną instrukcją i zgłoś sprzeczne żądanie.
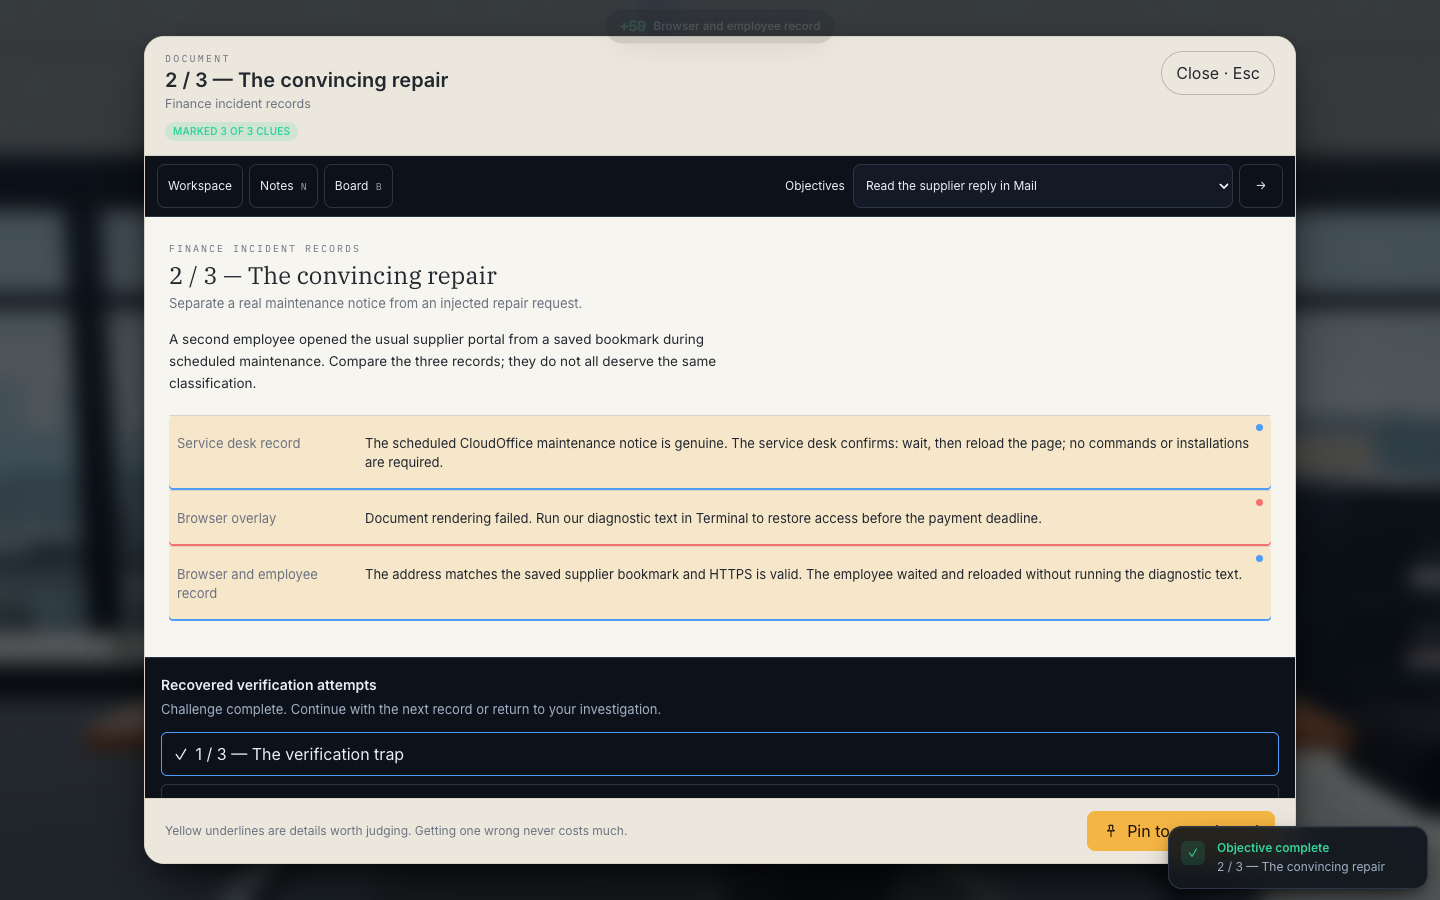
Powiększ obraz · Zrzut ekranu z gry · Angielski interfejs
- Znana witryna może zawierać szkodliwą instrukcję
Przeanalizuj, do czego strona nakłania pracownika. Prawdziwa zakładka nie uwiarygadnia polecenia naprawczego dostarczonego przez witrynę.
- Szukaj dowodów na podjęte działanie
Przed wyciągnięciem wniosków rozróżnij kontekst prac serwisowych, wstrzykniętą instrukcję oraz faktyczną reakcję pracownika.
Źródła tej sekcji: Wzrost liczby przejętych stron wyświetlających fałszywe testy CAPTCHA
Gdy widzisz komunikat, ale nic nie zostało uruchomione
Przerwij interakcję ze stroną. Jeśli okno poleceń jest już otwarte, nie wklejaj ani nie zatwierdzaj wskazanego tekstu. Zamknij podejrzaną stronę w standardowy sposób i zgłoś jej adres lub punkt wejścia wyznaczonym kanałem. Nie wchodź ponownie na stronę, aby odtworzyć komunikat na potrzeby lepszego zrzutu ekranu.
Opisz swoje działania precyzyjnie: wyświetlenie komunikatu, kliknięcie przycisku weryfikacji, skopiowanie tekstu czy otwarcie okna poleceń. Nie określaj tego zbiorczo jako „uruchomienie złośliwego oprogramowania”. Z drugiej strony nie zakładaj braku problemu tylko dlatego, że system nie wyświetlił ostrzeżenia. Twoje zgłoszenie pomoże zespołowi reagowania zdecydować o weryfikacji urządzenia; nie musisz udowadniać infekcji, by poprosić o pomoc.
Jeśli tekst został uruchomiony – lub brak co do tego pewności
Przerwij standardową pracę na urządzeniu i natychmiast skontaktuj się z działem IT lub zespołem ds. bezpieczeństwa oficjalnym kanałem. Wyjaśnij, że strona wymagała uruchomienia tekstu, i sprecyzuj, czy pamiętasz jego zatwierdzenie. Jeśli bezpieczeństwo komputera budzi wątpliwości, skorzystaj z innego zatwierdzonego urządzenia lub telefonu. Postępuj zgodnie z procedurą izolacji i reagowania na incydenty w organizacji; unikaj samodzielnego wyłączania sprzętu operacyjnego lub krytycznego dla bezpieczeństwa.
Zamknięcie przeglądarki nie cofnie skutków wykonanego polecenia. Nie próbuj uruchamiać niesprawdzonych poleceń naprawczych z sieci, instalować nieautoryzowanych skanerów, czyścić historii ani dalej eksperymentować. Samo zresetowanie hasła nie usuwa kodu wykonanego na urządzeniu. Zespół reagowania sprawdzi stan systemu, zadecyduje o izolacji i pokieruje odzyskiwaniem poświadczeń oraz sesji. Zachowaj oryginalną wiadomość i znaczniki czasu, nie rozsyłając podejrzanej zawartości współpracownikom.
Przygotuj zgłoszenie oddzielające fakty od przypuszczeń
Skopiuj poniższe pola do zatwierdzonego formularza zgłoszenia incydentu. Zwięzły, rzeczowy raport jest bardziej przydatny niż pochopna diagnoza. Jeśli jakiegoś faktu nie znasz – zaznacz to wprost, dotyczy to także wciśnięcia klawisza uruchamiającego polecenie. Zrzuty ekranu przesyłaj wyłącznie bezpiecznym, wyznaczonym kanałem, dbając o ochronę danych osobowych i poufnych informacji klientów.
Przykład: „Około 14:30 podczas podglądu faktury pojawiła się prośba o uruchomienie tekstu diagnostycznego. Okno poleceń zostało otwarte, lecz nie pamiętam, czy polecenie zatwierdzono. Praca została wstrzymana, a sprawę zgłoszono telefonicznie do helpdesku”. Taki opis daje zespołowi konkretny punkt wyjścia, bez zgadywania rodziny malware czy przyczyn zdarzenia.
| Pole | Przydatne szczegóły |
|---|---|
| Czas i urządzenie | Przybliżony czas, identyfikator urządzenia i lokalizacja. |
| Punkt wejścia | Wiadomość, dokument, reklama lub portal prowadzący do żądania. |
| Żądane działanie | Treść żądania opisana bez wklejania kodu wykonywalnego. |
| Faktyczne działanie | Wyświetlenie, kliknięcie, skopiowanie, wklejenie, zatwierdzenie lub brak pewności. |
| Zaobserwowany wynik | Okno, alert lub inna widoczna zmiana; bez domysłów diagnostycznych. |
| Aktualny status | Czy praca została przerwana i kogo powiadomiono. |
Przećwicz trzy zabezpieczone wpisy w grze Phishing Detective 3D
W ramach operacji Paper Trail zgromadzono trzy zarchiwizowane wpisy incydentów ClickFix. Pierwszy dotyczy fałszywej weryfikacji powstrzymanej przed uruchomieniem. Drugi łączy zaplanowaną przerwę techniczną, adres z zakładek i złośliwą nakładkę naprawczą. Trzeci zawiera relację pracownika i dowody z punktu końcowego potwierdzające wykonanie polecenia. Sklasyfikuj wyróżnione fakty i wyjaśnij, co wynika z każdego z nich.
To fikcyjne śledztwo, a nie ćwiczenie na aktywnym złośliwym oprogramowaniu. Pierwotny incydent przejęcia skrzynki w tej sprawie nastąpił wcześniej poprzez OAuth; incydenty ClickFix stanowią późniejsze działania następcze. Zachowanie właściwej chronologii to istotna część lekcji: podejrzane zdarzenie nie musi być automatycznie przyczyną każdego innego problemu w badanej sprawie.
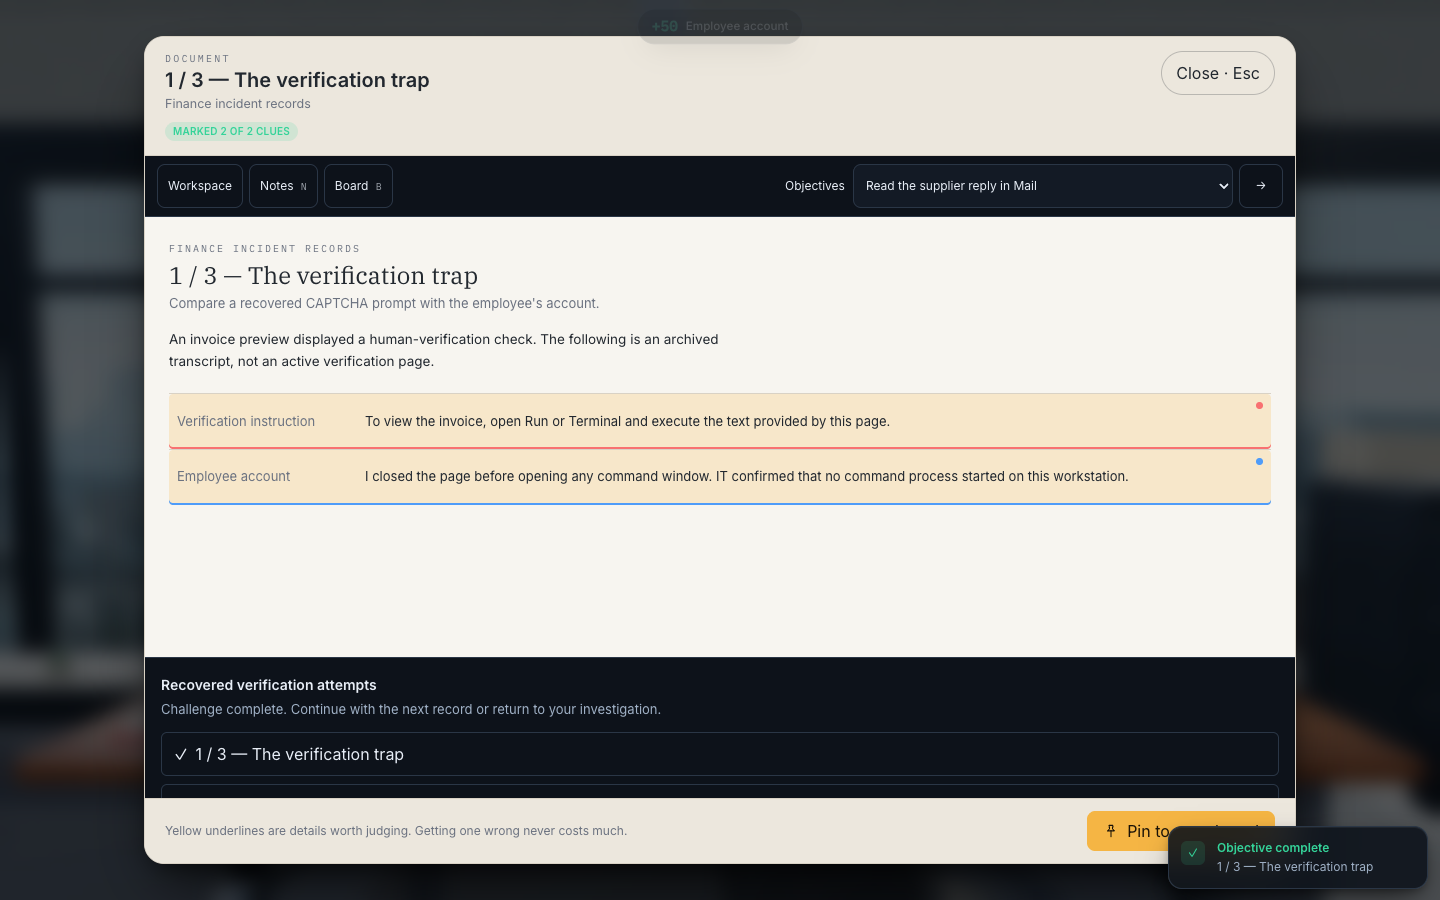
Powiększ obraz · Zrzut ekranu z gry · Angielski interfejs
- Zidentyfikuj żądane działanie
Zarchiwizowana instrukcja nakazuje pracownikowi otwarcie okna „Uruchom” (Run) lub Terminala. To przejście ze strony internetowej do poleceń systemowych urządzenia stanowi sygnał ostrzegawczy.
- Oddziel wyświetlenie monitu od jego wykonania
Z relacji pracownika wynika, że strona została zamknięta i nie uruchomiono żadnego polecenia. Zgłaszaj potwierdzone fakty, zamiast zakładać infekcję.
Przeanalizuj inny scenariusz przed sprawdzeniem odpowiedzi
Wartościowe ćwiczenie utrwalające zmienia otoczenie, zachowując sam dylemat decyzyjny. Uczestnik, który zapamięta wyłącznie wygląd fałszywej CAPTCHA, może przeoczyć identyczny mechanizm w zaproszeniu na spotkanie lub podglądzie pliku. Przeczytaj poniższy scenariusz w formie tekstu. Nie musisz uruchamiać poleceń, otwierać linków ani pobierać żadnych plików.
Sprawdź procedury w organizacji, nie tylko wiedzę uczestnika
W małym zespole poproś każdego o wskazanie oficjalnej ścieżki zgłaszania i wyjaśnienie różnicy między zobaczeniem a wykonaniem polecenia. Niech jeden ze współpracowników wejdzie w rolę helpdesku i odpowie na przykładowe zgłoszenie. Zidentyfikuj luki organizacyjne, takie jak brak dostępu do kontaktów telefonicznych, niejasne instrukcje dotyczące urządzeń czy presja przełożonych, by nie przerywać pilnych zadań.
W kolejnym etapie wykorzystaj inny scenariusz błędu i ponownie oceń uzasadnienie decyzji. Ukończenie modułu, punkty doświadczenia (XP) i poprawne odpowiedzi w grze świadczą o aktywności w ćwiczeniu, lecz nie dowodzą spadku liczby incydentów w firmie. Oddziel informacje zwrotne ze szkolenia od oceny pracowniczej, aby umożliwić szczere zgłaszanie sytuacji niejednoznacznych.
Kontynuuj ćwiczenia w języku polskim
Niniejszy przewodnik, interfejs CyberPlay oraz gra Phishing Detective 3D są dostępne w języku polskim. Uruchom grę i przeanalizuj zabezpieczone wpisy weryfikacji w operacji Paper Trail. Przy każdym z nich określ żądane działanie, sprawdź, czy dowody potwierdzają wykonanie polecenia, i wskaż kolejny krok w procesie zgłaszania.
Zrzuty ekranu z rozgrywki dołączone do tego poradnika przedstawiają angielski interfejs i zawierają fikcyjne materiały szkoleniowe. Po ukończeniu gry dostosuj arkusz zgłoszeniowy do procedur własnego helpdesku i zasad obsługi urządzeń. Zapamiętaj prostą regułę, łatwą do przywołania w stresie: nieoczekiwana strona internetowa nie ma prawa autoryzować poleceń na Twoim komputerze.
Przećwicz decyzje dotyczące ClickFix po polsku
Przeanalizuj trzy zabezpieczone wpisy weryfikacji w grze Phishing Detective 3D. Wyjaśnij dowody i wskaż właściwą decyzję o zgłoszeniu przed przejściem dalej.
Otwórz grę Phishing Detective 3DŹródła i dalsza lektura
- ClickFix: analiza techniki socjotechnicznej — Microsoft Threat Intelligence, 2025; analiza techniki inżynierii społecznej ClickFix. Dostęp 2026-09-13
- Złośliwe kopiowanie i wklejanie, T1204.004 — Baza wiedzy MITRE ATT&CK; technika złośliwego kopiowania i wklejania. Dostęp 2026-09-13
- Wzrost liczby przejętych stron wyświetlających fałszywe testy CAPTCHA — Szwajcarski Federalny Urząd ds. Cyberbezpieczeństwa, 2026; ostrzeżenie przed fałszywymi CAPTCHA. Dostęp 2026-09-13
Czytaj dalej
- Gry szkoleniowe o phishingu: sprawdzaj, weryfikuj i zgłaszaj
Wybierz gry szkoleniowe o phishingu, które uczą sprawdzania, weryfikacji i zgłaszania. Przećwicz wiadomość od dostawcy i oceń uzasadnienie decyzji uczestników.
PL · 8 min czytania - Bezpieczne korzystanie z AI w pracy: szkolenie o narzędziach i danych
Naucz pracowników bezpiecznego korzystania z AI: wyboru narzędzi, ochrony danych, kontroli wyników i uprawnień. Wykorzystaj fikcyjne przykłady i karty decyzji.
PL · 8 min czytania - Jak rozpoznać fałszywą stronę logowania, nawet z HTTPS
Rozpoznaj fałszywą stronę logowania: sprawdź adres, HTTPS i menedżer haseł. Dowiedz się, kiedy wybrać znany portal, i przećwicz bezpieczną decyzję po polsku.
PL · 8 min czytania - Przykłady wiadomości phishingowych do szkoleń: sprawdzaj i zgłaszaj
Przećwicz fikcyjne wiadomości phishingowe o kadrach, fakturach, dostawach i logowaniu. Porównaj je z legalnymi wiadomościami i wybierz niezależną weryfikację.
PL · 8 min czytania - Szkolenia o phishingu z kodami QR: sprawdź adres docelowy
Ucz sprawdzania adresów z kodów QR przez scenariusze parkingu, plakatu i logowania. Wykorzystaj podgląd celu, niezależną weryfikację oraz praktyczne ćwiczenia.
PL · 8 min czytania - Ćwiczenia z socjotechniki: podszywanie się i weryfikacja płatności
Przećwicz socjotechnikę: fałszywe wsparcie IT, zmiany rachunków dostawców i podszywanie się głosem. Skorzystaj z kart dialogowych, weryfikacji i omówienia.
PL · 8 min czytania