Phishing Detective 3D — Gra o cyberbezpieczeństwie
Szkolenie z dochodzeń w cyberbezpieczeństwie. €47,850 zablokowane. Dostawca twierdzi, że dane bankowe nigdy się nie zmieniły. Ustal, jak prośba o płatność trafiła do działu finansów.
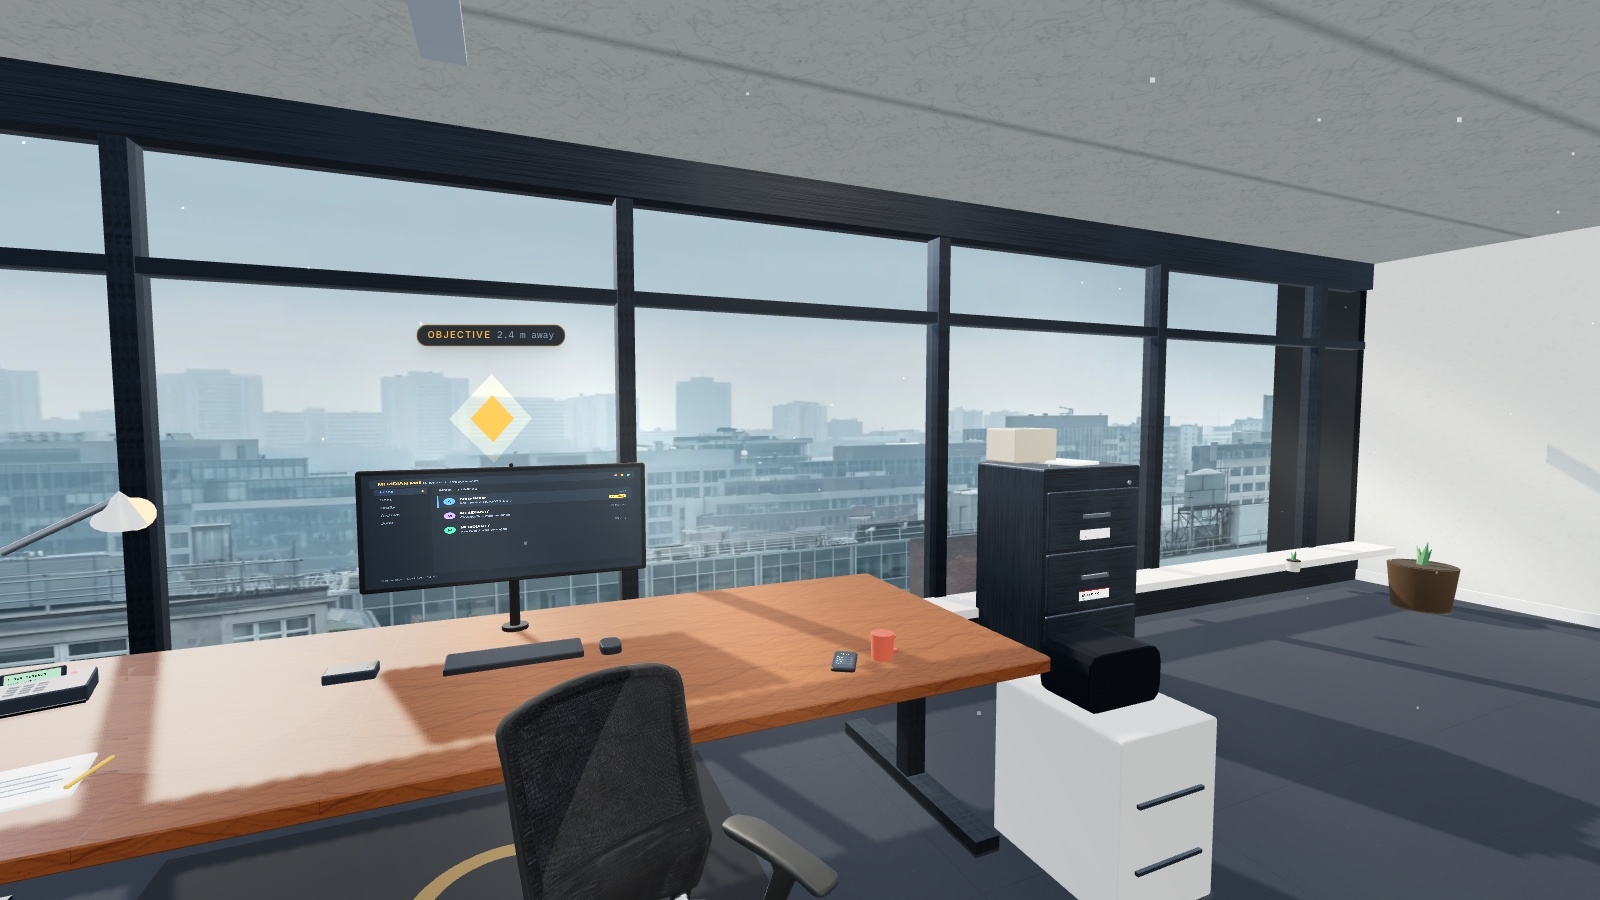
Phishing Detective 3D to bezpłatna przeglądarkowa gra o cyberbezpieczeństwie. Szkolenie z dochodzeń w cyberbezpieczeństwie. €47,850 zablokowane. Dostawca twierdzi, że dane bankowe nigdy się nie zmieniły. Ustal, jak prośba o płatność trafiła do działu finansów.
Poziom trudności: Średnio zaawansowany. Szacowany czas: 15 minut.
Grasz jako Alex Rusu, Wsparcie IT w Meridian Industries — u producenta zatrudniającego 450 osób w Bukareszcie. Dział finansów wstrzymał płatność €47,850, kiedy dostawca zgłosił, że jego dane bankowe nigdy nie były zmieniane. Nikt nie oczekuje tu wiedzy z informatyki śledczej. Oczekuje się uważnego spojrzenia i zapisania tego, co się znajdzie.
Sześć rozdziałów nadaje sprawie rytm, zamiast wręczać listę do odhaczenia: Zgłoszenie · Link, który linkiem nie jest · Uprawnienie zamiast hasła · W środku jest ktoś jeszcze · Idź śladem pieniędzy · Zamknij sprawę. Każdy zaczyna się od założenia, a kończy podsumowaniem tego, czego uczy.
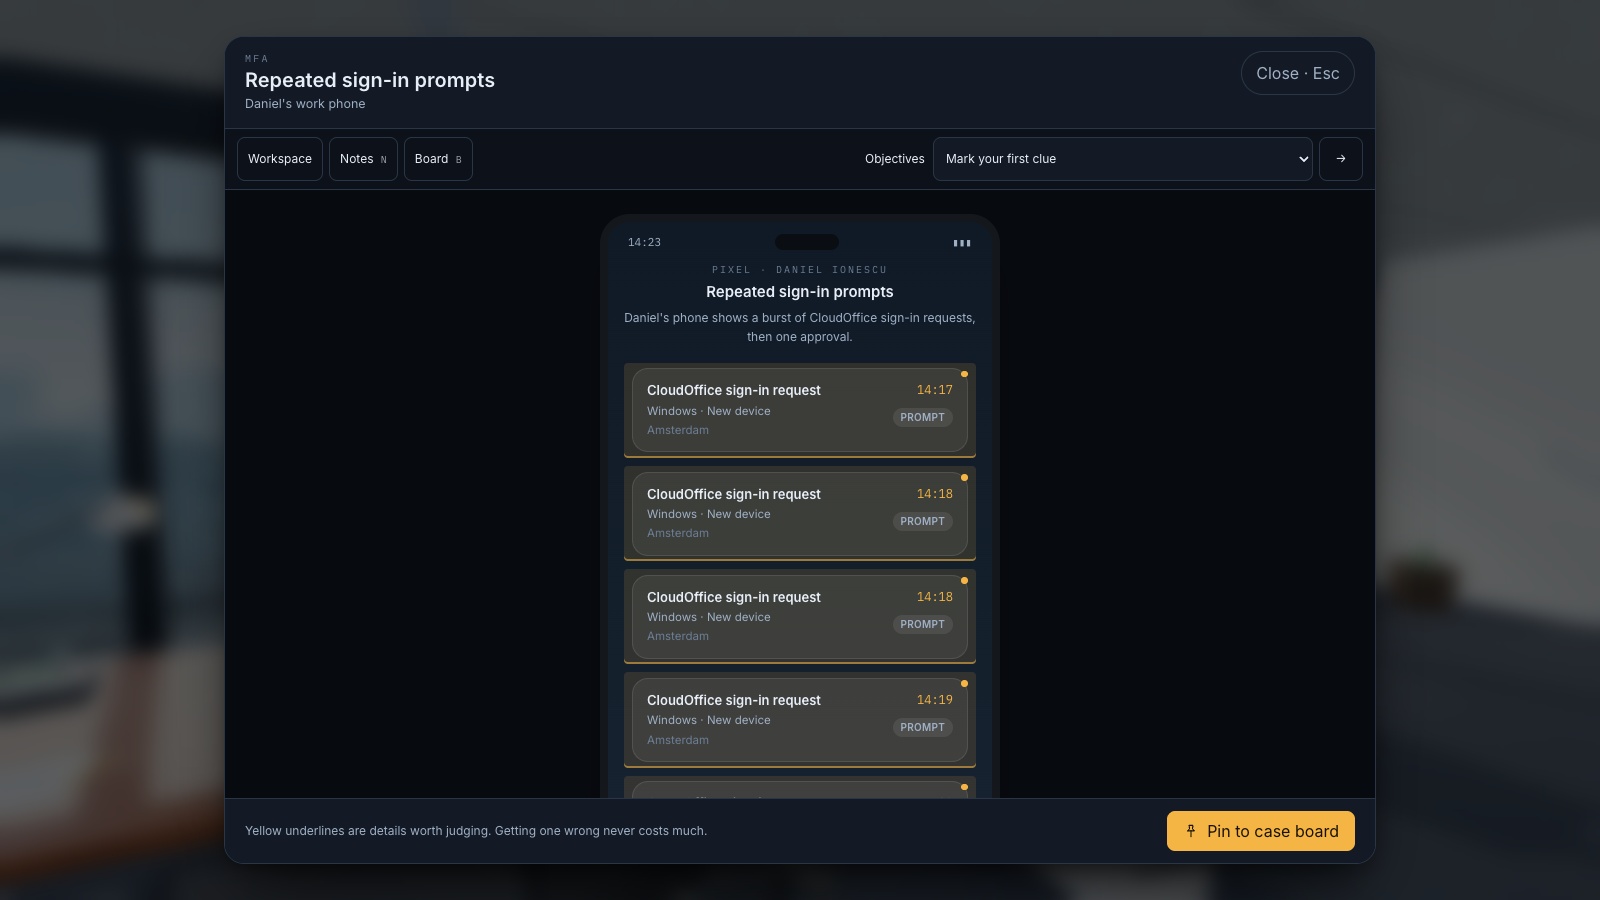
Szesnaście dowodów leży w pokoju i na stacji roboczej: wątek poczty z dostawcą, czat wewnętrzny, przeglądarka z otwartą podrobioną domeną, konsola bezpieczeństwa z dziennikiem logowań i nową regułą skrzynki, dwie wersje tej samej faktury, ekran zgody OAuth, prośby MFA, plakat z kodem QR, poczta głosowa i dziennik uwierzytelnień. Część z nich jest nieszkodliwa celowo — legalna prośba MFA, zatwierdzona aplikacja, kod QR ze stołówki — bo sprawdzenie czegoś i odłożenie tego na bok też jest pracą.
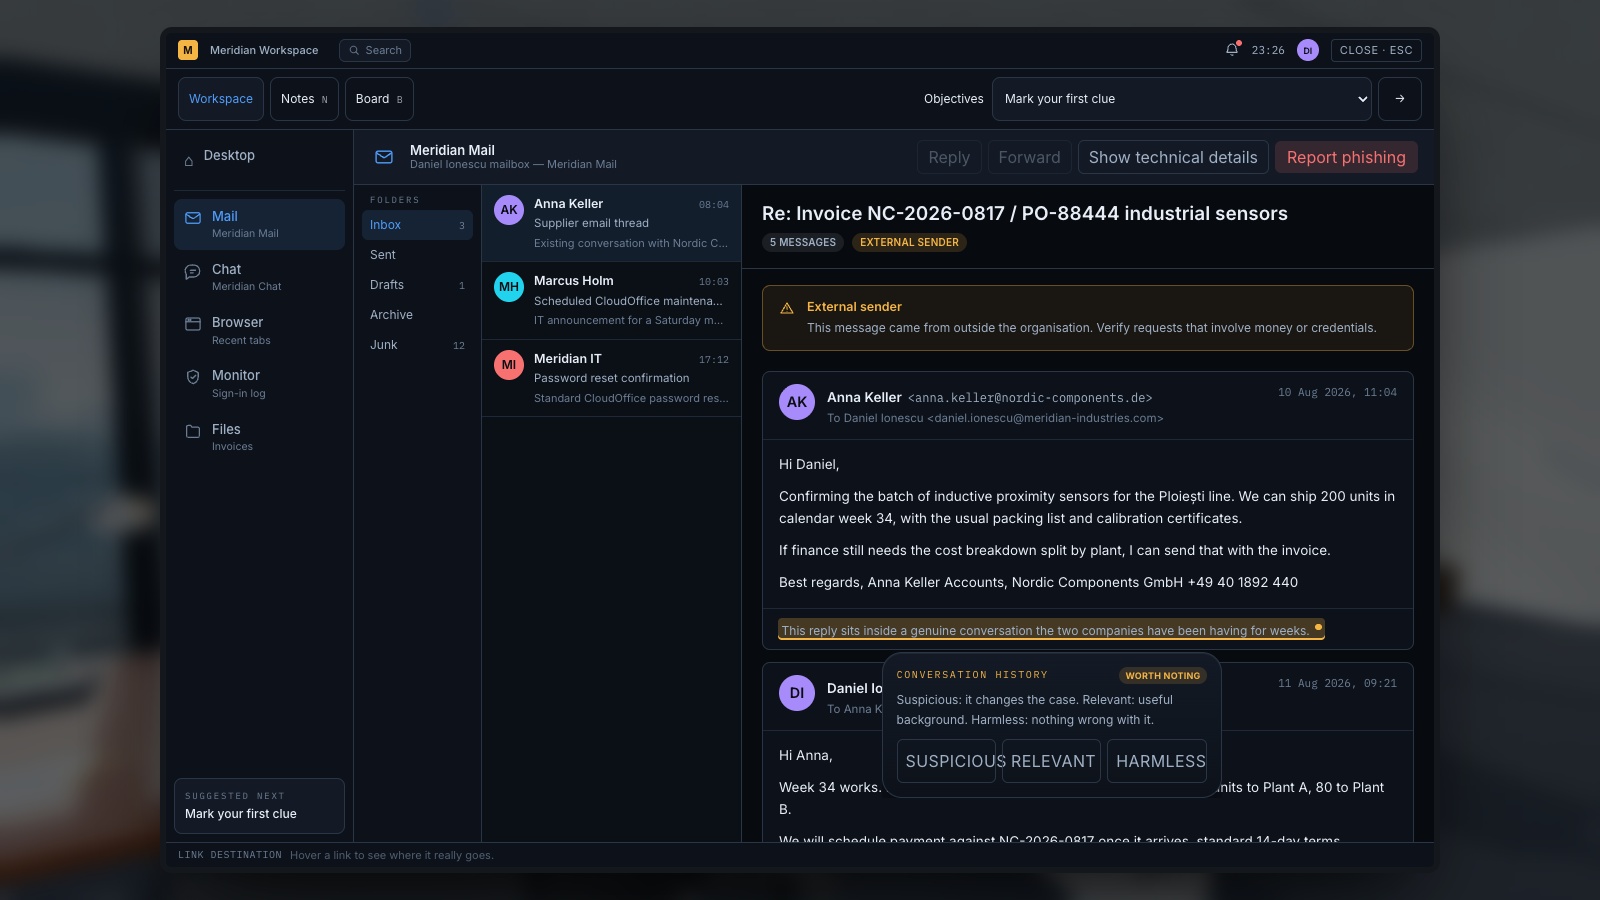
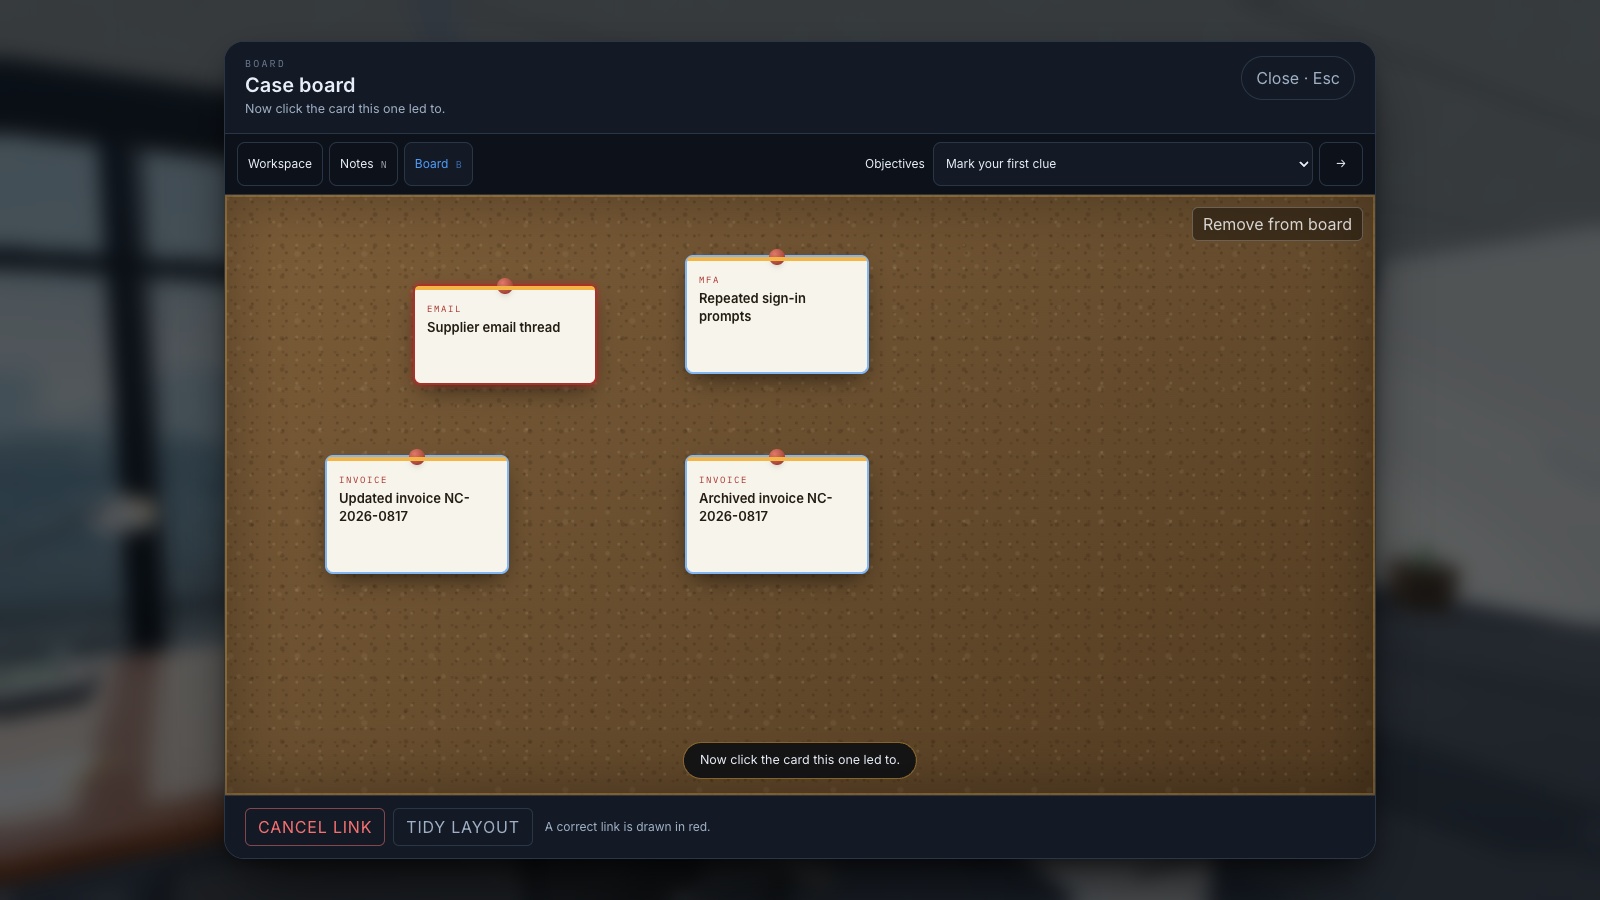
Tekst podkreślony na żółto to szczegół wart oceny: kliknij go, powiedz, czy jest podejrzany, istotny czy nieszkodliwy, a wyjaśnienie przyjdzie w każdym przypadku. Przypnij do tablicy sprawy to, co się liczy, i zapisz, co spowodowało co, a potem złóż sprawę, kiedy potrafisz wyjaśnić dostarczenie, dostęp, motyw i reakcję. Trzy poziomy pomocy — Z prowadzeniem, Zwykły, Ekspert — decydują o tym, czy wskazówki są otwarte, czy widać znaczniki i ile kosztuje błędna odpowiedź.
Symulacja szkoleniowa. Nigdy nie otwiera prawdziwych stron phishingowych, nie zbiera haseł i korzysta wyłącznie z adresów .example / .invalid.
Czego się nauczysz
- Wiadomość z legalnego konta wciąż może być złośliwa
- Badaj nieoczekiwane uprawnienia aplikacji chmurowych
- Nigdy nie zatwierdzaj nieoczekiwanych próśb MFA
- Weryfikuj zmiany danych do płatności niezależnym, zaufanym kanałem
- Traktuj kody QR jak linki, których cel trzeba zbadać
- Pośpiech jest szczególnie groźny w połączeniu z nietypowymi prośbami o pieniądze
Jak grać
- Podejdź do biurka i naciśnij E. Wszystko zaczyna się na stacji roboczej, w Poczcie.
- Tekst podświetlony na żółto to szczegół wart oceny. Kliknij go, a potem wybierz: podejrzane, istotne albo nieszkodliwe.
- Przypnij do tablicy sprawy to, co się liczy, a potem kliknij dwie karty, żeby zapisać, że jedna doprowadziła do drugiej.
- Kiedy panel w lewym górnym rogu powie, że materiału starczy, złóż sprawę i odpowiedz na pięć pytań.
- Przeczytaj podsumowanie: łańcuch ataku po kolei, a potem wnioski.
Platformy i języki
- Platformy: Komputer
- Języki: English, Română, Français, Deutsch, Nederlands, Italiano, Español, Polski, Українська
Ćwicz w tych grach
Zrzuty ekranu z gry


Powiązane tematy
- Gry uczące rozpoznawania phishingu
Ćwicz wykrywanie fałszywych wiadomości, stron logowania i podejrzanych żądań zapłaty.
- Gry o socjotechnice
Ćwicz reakcje na podszywanie się, oszukańcze telefony i manipulację w pracy.