Phishing Detective 3D — Jeu de cybersécurité
Formation à l'investigation cyber. €47,850 bloqués. Le fournisseur affirme n'avoir jamais changé ses coordonnées bancaires. Retrouve comment la demande de paiement est arrivée à la comptabilité.
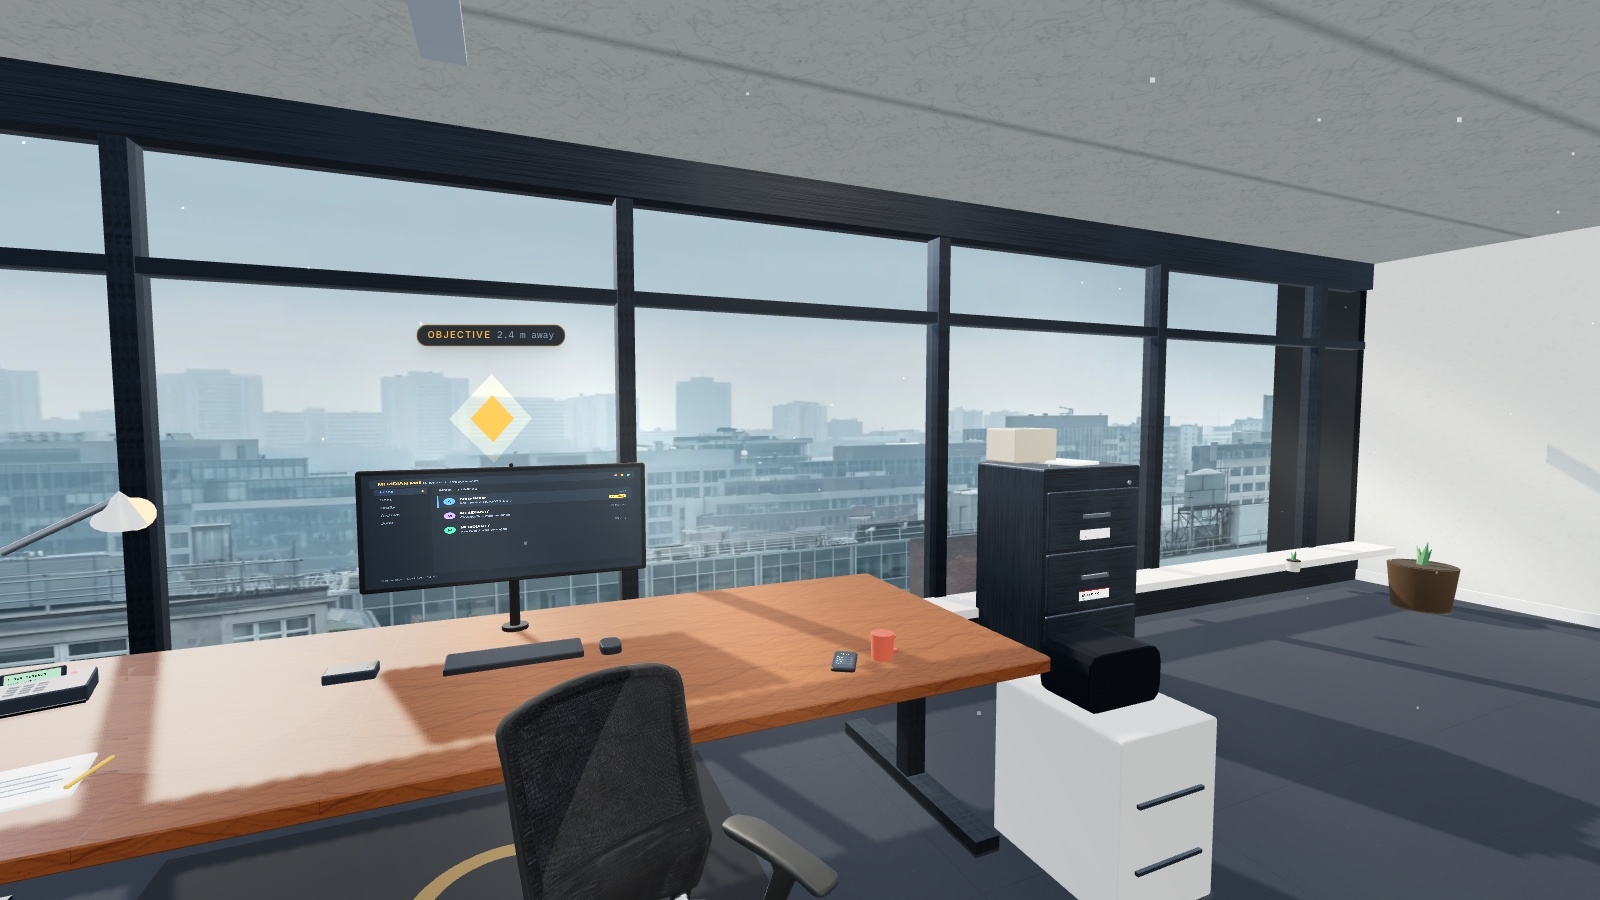
Phishing Detective 3D est un jeu gratuit de cybersécurité accessible dans le navigateur. Formation à l'investigation cyber. €47,850 bloqués. Le fournisseur affirme n'avoir jamais changé ses coordonnées bancaires. Retrouve comment la demande de paiement est arrivée à la comptabilité.
Difficulté : Intermédiaire. Durée estimée : 15 minutes.
Tu es Alex Rusu, Support IT chez Meridian Industries — un fabricant de 450 personnes à Bucarest. La finance a suspendu un paiement de €47,850 après qu'un fournisseur a signalé que ses coordonnées bancaires n'avaient jamais été changées. Personne n'attend de toi une analyse forensique. On attend que tu regardes attentivement et que tu notes ce que tu trouves.
Six chapitres donnent le rythme du dossier au lieu de te tendre une liste à cocher : Le signalement · Le lien qui n'en est pas un · Autorisation, pas mot de passe · Quelqu'un d'autre est à l'intérieur · Suis l'argent · Clore le dossier. Chacun s'ouvre sur une prémisse et se referme sur un récapitulatif de ce que tu as appris.
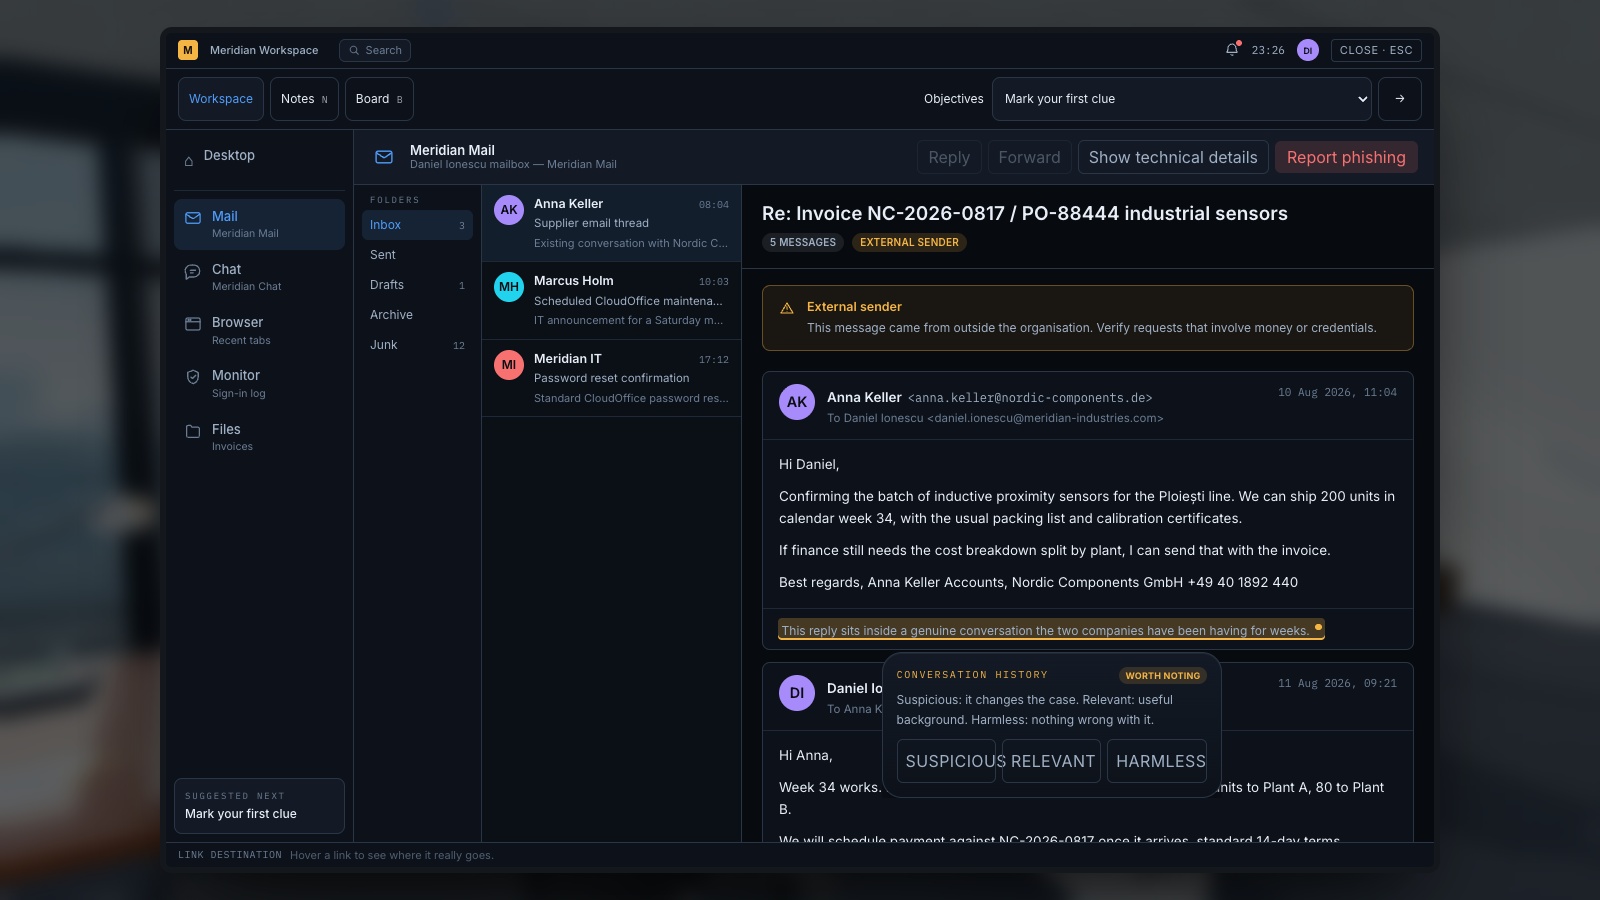
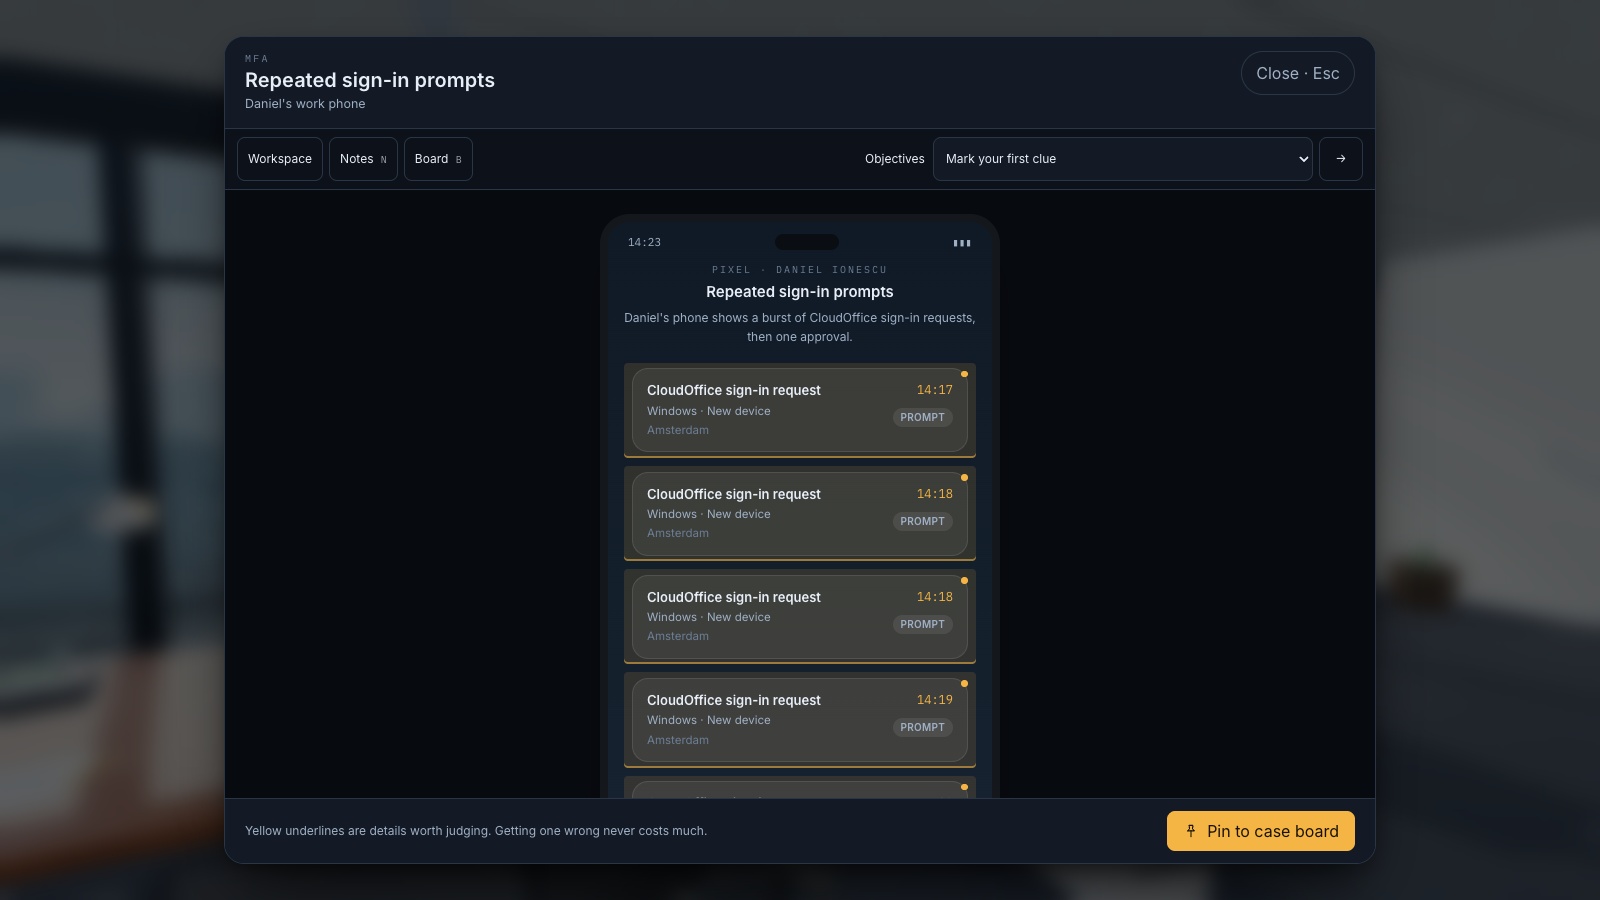
Seize pièces à conviction se trouvent dans la pièce et sur le poste de travail : le fil de mails avec le fournisseur, le chat interne, un navigateur qui garde ouvert un domaine sosie, une console de sécurité avec le journal de connexion et une nouvelle règle de messagerie, deux versions de la même facture, un écran de consentement OAuth, des demandes MFA, une affiche à code QR, une messagerie vocale et le journal d'authentification. Une partie est délibérément innocente — une demande MFA légitime, une application approuvée, un code QR de la cafétéria — parce que vérifier quelque chose et l'écarter, c'est du travail aussi.
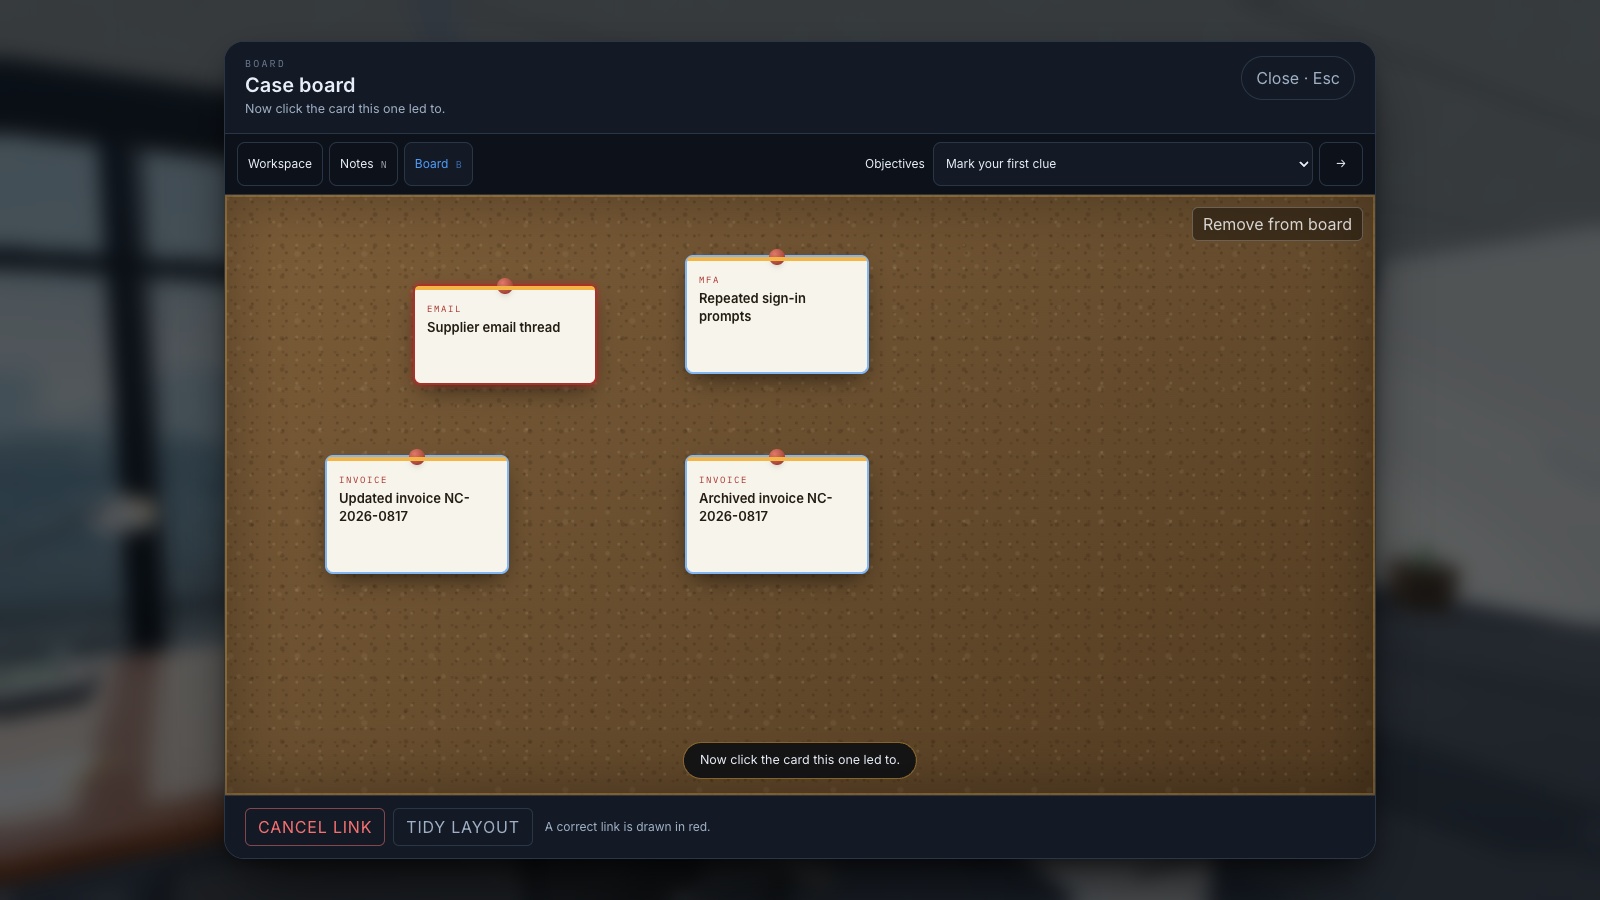
Le texte souligné en jaune est un détail qui mérite un jugement : clique dessus, dis s'il est suspect, pertinent ou inoffensif, et tu obtiens le raisonnement dans les deux cas. Épingle ce qui compte sur le tableau d'enquête et note ce qui a causé quoi, puis dépose le dossier quand tu peux expliquer la livraison, l'accès, le mobile et la réponse. Trois niveaux d'aide — Guidé, Standard, Expert — changent si les indices sont ouverts, si les repères s'affichent et ce que coûte une mauvaise réponse.
Une simulation de formation. Elle n'ouvre jamais de vrai site d'hameçonnage, ne collecte aucun mot de passe et n'utilise que des destinations .example / .invalid.
Ce que vous apprendrez
- Un message venu d'un compte légitime peut malgré tout être malveillant
- Inspecte les autorisations inattendues des applications cloud
- N'approuve jamais une demande MFA inattendue
- Vérifie les changements de coordonnées de paiement par un canal de confiance indépendant
- Traite les codes QR comme des liens dont la destination doit être inspectée
- L'urgence est particulièrement dangereuse quand elle accompagne une demande financière inhabituelle
Comment jouer
- Va jusqu'au bureau et appuie sur E. Tout commence sur le poste de travail, dans Messagerie.
- Le texte surligné en jaune est un détail qui mérite un jugement. Clique dessus, puis choisis : suspect, pertinent ou inoffensif.
- Épingle ce qui compte sur le tableau d'enquête, puis clique sur deux fiches pour noter que l'une a mené à l'autre.
- Quand le panneau en haut à gauche dit qu'il y en a assez, dépose le dossier et réponds à cinq questions.
- Lis le débriefing : la chaîne d'attaque dans l'ordre, puis les leçons.
Plateformes et langues
- Plateformes : Ordinateur
- Langues : English, Română, Français, Deutsch, Nederlands, Italiano, Español, Polski, Українська
Pratiquer avec ces jeux
Captures du jeu


Thèmes associés
- Jeux de sensibilisation au phishing
Entraînez-vous à repérer les messages trompeurs, les fausses pages de connexion et les demandes de paiement suspectes.
- Jeux de sensibilisation à l’ingénierie sociale
Entraînez-vous à réagir à l’usurpation d’identité, aux appels frauduleux et aux manipulations au travail.