Redazione CyberPlay · Pubblicato il · Aggiornato il · 9 min di lettura
Guida ed esercizi in italiano
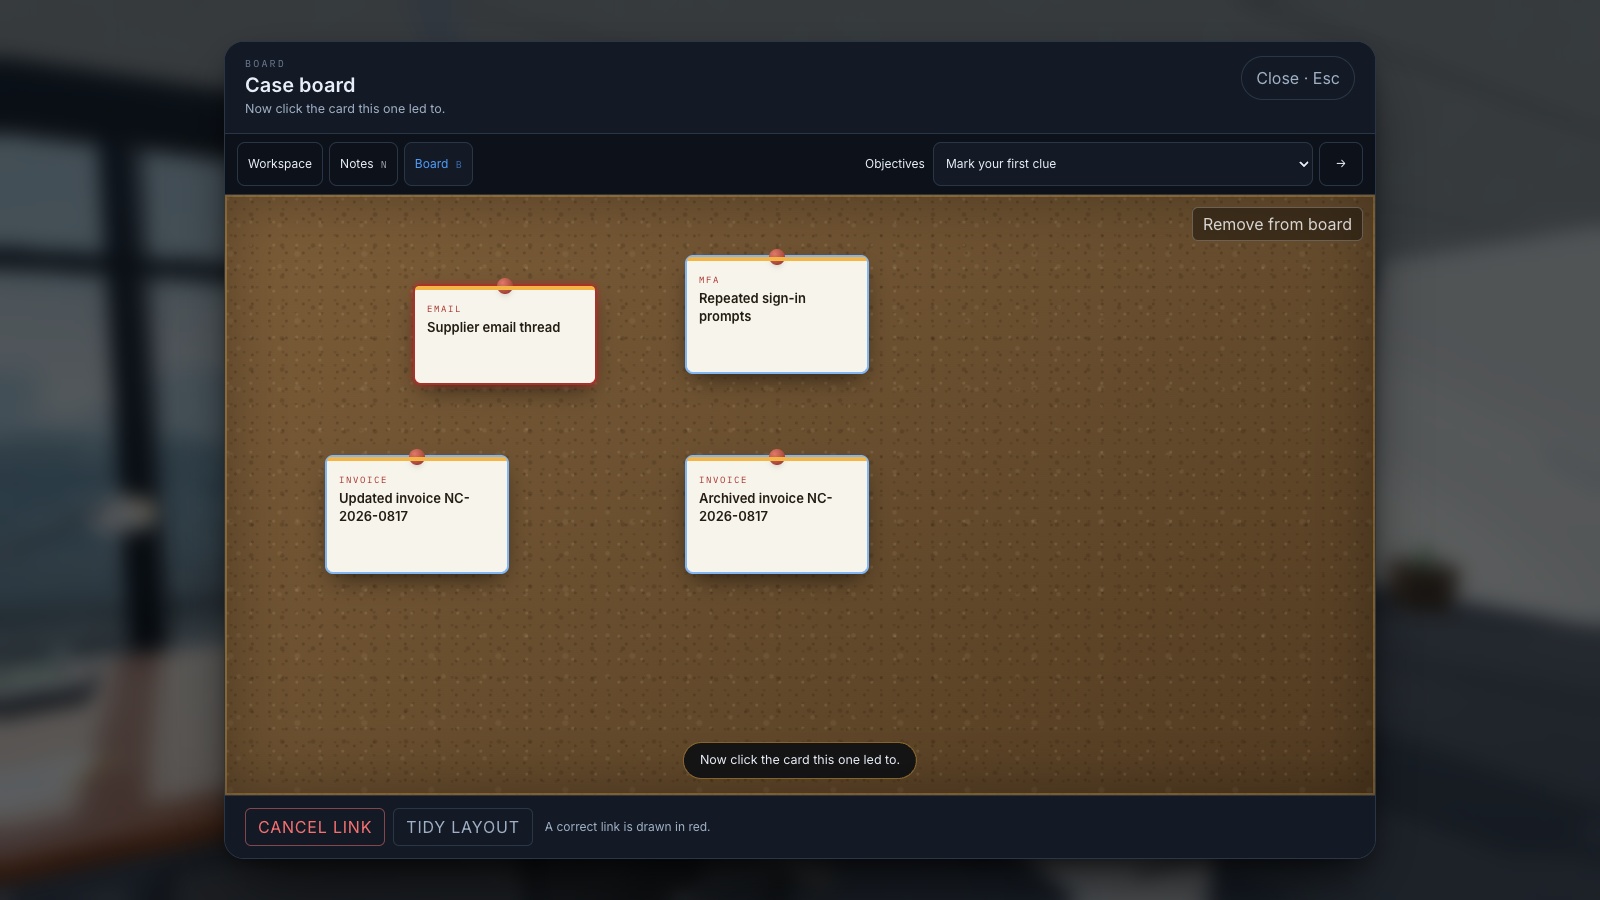
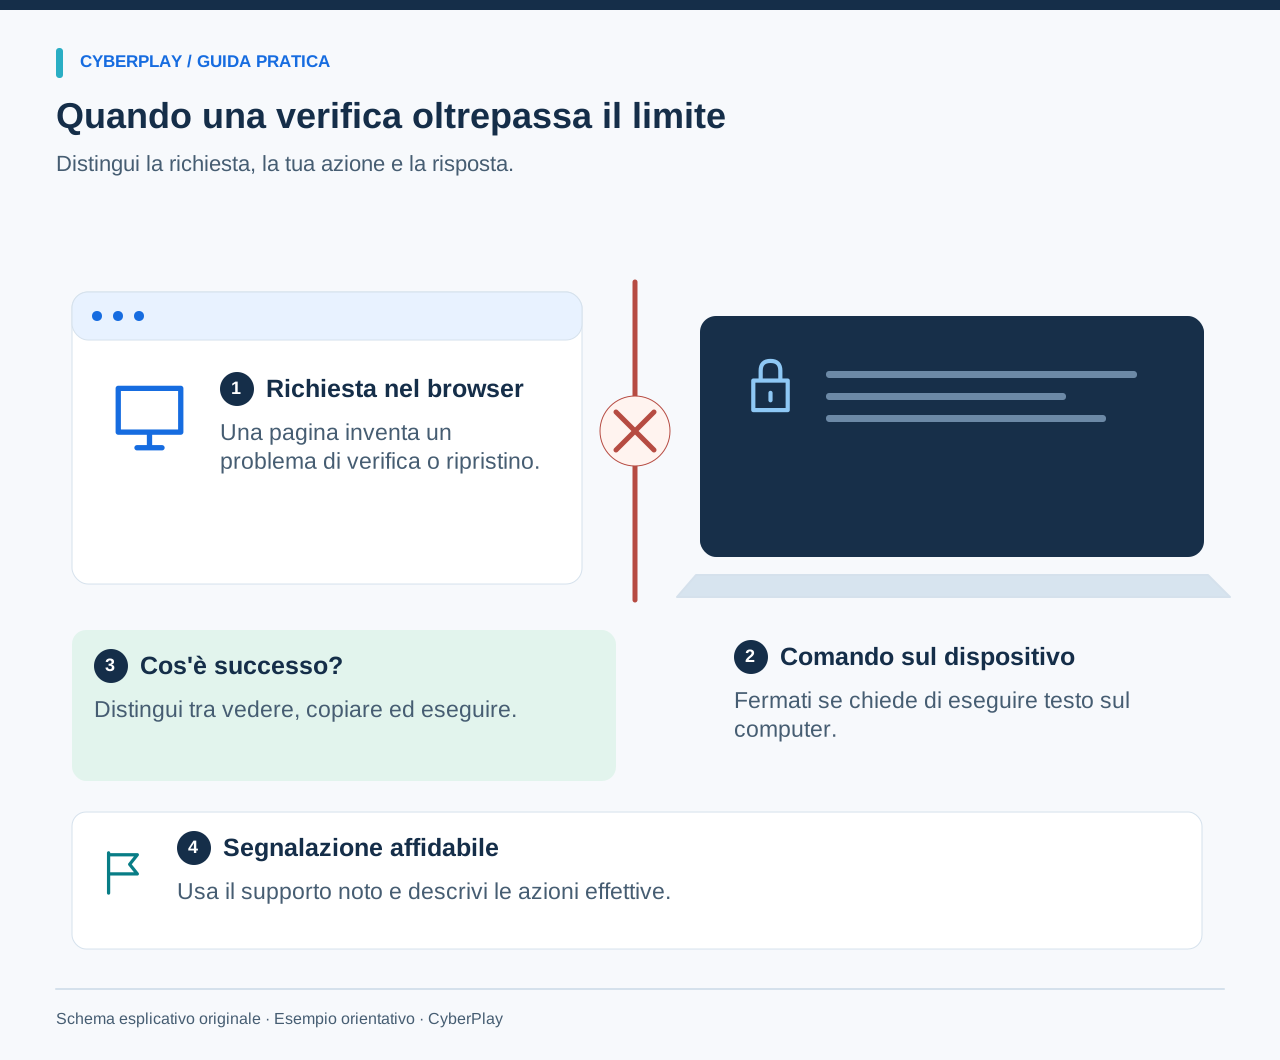
Se un CAPTCHA o un messaggio di ripristino imprevisto ti chiede di aprire Esegui, il Terminale o un'altra finestra di comando, fermati. Non incollare né eseguire il testo proposto. Abbandona la pagina e contatta il tuo team IT o di sicurezza tramite il canale di contatto che già conosci. Una verifica nel browser non richiede mai l'esecuzione di un comando sul computer.
ClickFix è una tecnica di social engineering che trasforma un problema all'apparenza plausibile nella richiesta all'utente di eseguire del codice. Questa guida spiega il momento decisivo, compreso cosa fare se hai già seguito le istruzioni. È possibile completare la scheda di segnalazione e l'esercizio pratico senza eseguire alcun comando né visitare alcun sito web sospetto.
I punti da ricordare
- Valuta l'azione richiesta, anche su un sito salvato nei preferiti con HTTPS.
- Vedere un'esca, copiare del testo ed eseguire un comando sono fatti diversi.
- Se l'esecuzione potrebbe essere avvenuta, segnalalo subito e segui la procedura per gli incidenti aziendali.
- Esercitati con esempi inerti e in situazioni nuove, non con istruzioni di attacchi reali.
Riconoscere il passaggio da una pagina web al proprio dispositivo
Normalmente un CAPTCHA serve a un servizio per distinguere un visitatore umano dal traffico automatizzato. ClickFix sfrutta quel contesto familiare, oppure inventa un errore relativo a un documento, a una riunione o al browser. Il segnale d'allarme è l'istruzione successiva: utilizzare uno strumento a riga di comando sul dispositivo affinché la pagina, presumibilmente, funzioni. La richiesta ha oltrepassato l'ordinaria interazione con il browser.
L'analisi di Microsoft dell'agosto 2025 descrive questo schema nelle campagne osservate che colpiscono Windows e macOS. Anche il MITRE classifica il copia e incolla dannoso come tecnica di esecuzione da parte dell'utente (user-execution). Questi rapporti descrivono il comportamento degli aggressori; non dimostrano che ogni CAPTCHA insolito sia dannoso né misurano l'efficacia di questa formazione.
Fonti della sezione: Pensa prima di cliccare (e riparare): analisi della tecnica di social engineering · Copia e incolla dannoso, T1204.004
Confronta l'azione, non il logo
Usa il confronto seguente quando spieghi la minaccia a un collega. I nomi noti e l'aspetto grafico di un fornitore di servizi di verifica possono essere copiati. L'assenza di un download evidente non è un motivo per procedere: un comando incollato può avviare attività al di fuori del browser.
Esistono istruzioni tecniche legittime che prevedono strumenti a riga di comando. Al lavoro, queste rientrano in un'attività verificata in modo indipendente e in una procedura autorizzata. Non considerare come un'autorizzazione una pagina web imprevista, il risultato di una ricerca o l'insistenza di una persona al telefono.
| Cosa vedi | Cosa cambia | Risposta sicura |
|---|---|---|
| Una verifica interamente all'interno del browser | Un controllo dall'aspetto normale, coerente con il contesto | Continua solo se il servizio e l'attività sono previsti. |
| Una pagina richiede Esegui o il Terminale | La pagina richiede un'esecuzione a livello di dispositivo | Fermati; non incollare né eseguire il testo fornito. |
| Un avviso di ripristino dice di disabilitare la protezione | Ti chiede di indebolire un controllo di sicurezza | Non modificare l'impostazione; contatta il supporto noto. |
| L'IT conferma in modo indipendente un ticket di supporto esistente | È disponibile una procedura autorizzata e separata | Segui la procedura verificata prevista per il tuo ruolo. |
Un sito web autentico può comunque mostrare un falso avviso di ripristino
Aprire un segnalibro salvato è un modo utile per evitare collegamenti sconosciuti, ma non garantisce che ogni istruzione sulla pagina risultante sia sicura. Un sito o uno dei suoi componenti può essere compromesso. L'Ufficio federale della cibersicurezza svizzero ha avvertito nell'agosto 2026 della presenza di siti web legittimi che mostravano falsi CAPTCHA, consigliando ai visitatori di abbandonare le pagine che richiedono comandi e di rivolgersi al supporto IT.
Immagina un portale fornitori sottoposto a manutenzione programmata. Il tuo service desk ti dice di attendere e ricaricare più tardi. Un riquadro in sovrimpressione sullo stesso portale ti dice di eseguire subito un comando di diagnostica. Il disservizio reale spiega perché ti aspettavi un problema; non approva l'ulteriore azione richiesta dal riquadro. Segui l'istruzione verificata separatamente e segnala la richiesta contrastante.
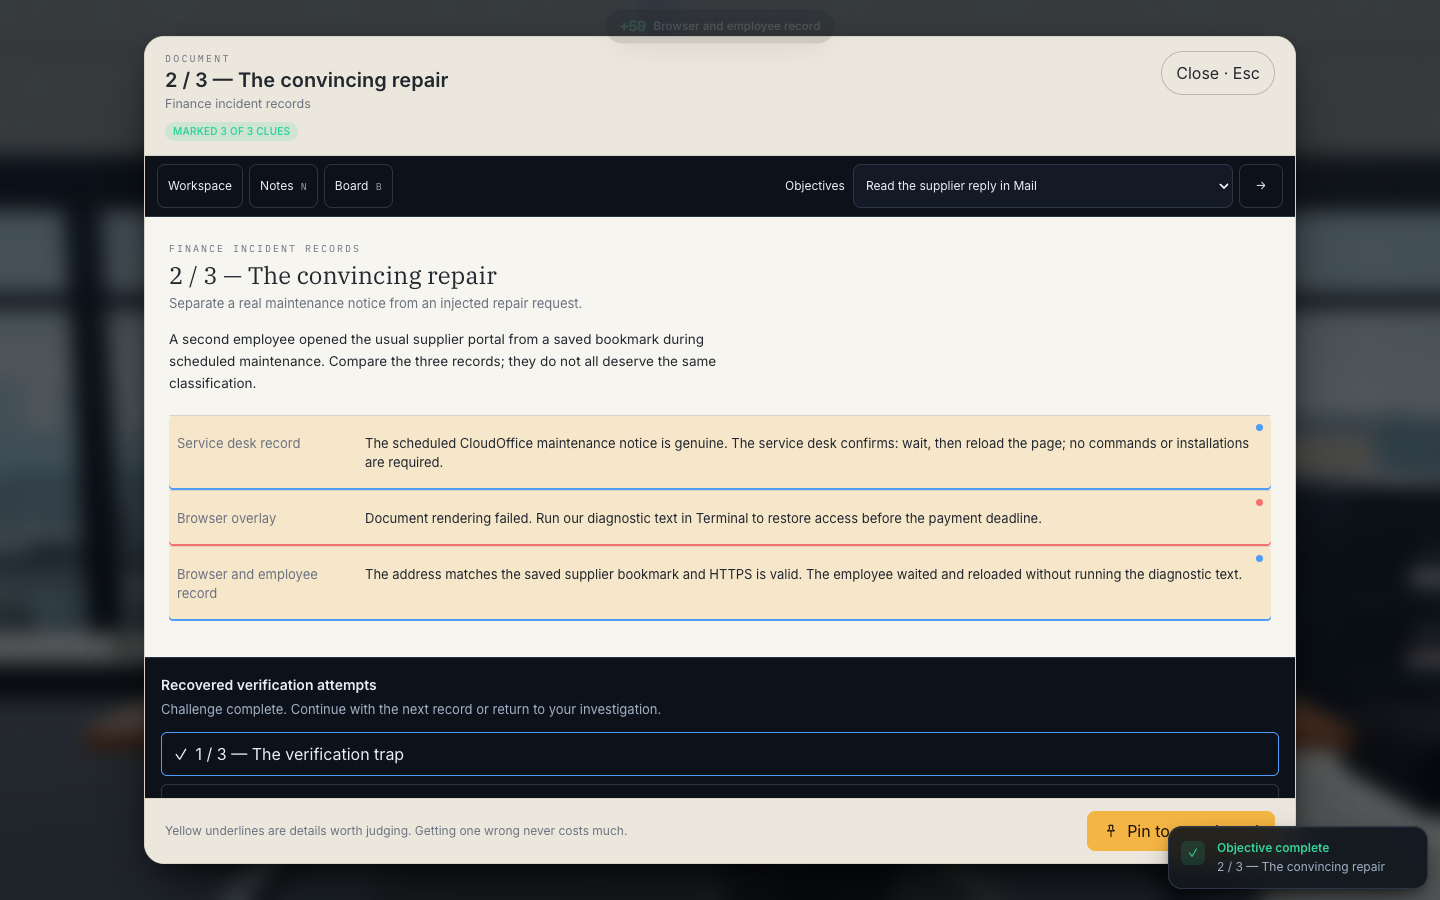
Ingrandisci immagine · Schermata del gioco · Interfaccia in inglese
- Un sito web noto può veicolare istruzioni dannose
Verificare attentamente cosa la pagina richiede di eseguire al dipendente. Un segnalibro legittimo non autorizza l'esecuzione di comandi di ripristino forniti dalla pagina web.
- Cercare evidenze sull'azione intrapresa
Distinguere il contesto di manutenzione, l'istruzione iniettata e la risposta del dipendente prima di trarre conclusioni.
Fonti della sezione: Aumento dei siti web compromessi con falsi CAPTCHA
Se hai visualizzato la richiesta ma non hai eseguito nulla
Interrompi ogni interazione con la pagina. Se una finestra di comando è già aperta, non incollare né inviare il testo fornito. Chiudi la pagina sospetta appena puoi farlo normalmente e segnala l'indirizzo o il punto di ingresso tramite il canale approvato. Non tornare sulla pagina per riprodurre la richiesta al fine di ottenere uno screenshot migliore.
Descrivi le tue azioni con precisione: hai visto la richiesta, hai fatto clic sul pulsante di verifica, hai copiato il testo o hai aperto una finestra di comando. Non etichettare tutto questo con «ho eseguito un malware». Allo stesso modo, non dare per scontato che non ci siano problemi solo perché non è apparso alcun avviso. La tua segnalazione aiuta gli addetti alla risposta a decidere se sono necessari controlli sul dispositivo; non devi dimostrare un'infezione prima di chiedere aiuto.
Se hai eseguito il testo, o non sei sicuro di averlo fatto
Sospendi il normale lavoro sul dispositivo e contatta immediatamente l'IT o la sicurezza tramite un canale stabilito. Specifica che una pagina web ti ha chiesto di eseguire del testo e se ricordi di aver premuto invio. Usa un altro dispositivo approvato o il telefono se il computer interessato non è ritenuto affidabile per le comunicazioni. Segui la procedura di isolamento e risposta della tua organizzazione; evita di improvvisare arresti su apparecchiature operative o critiche per la sicurezza.
Chiudere il browser non può annullare un comando già eseguito. Non tentare comandi di pulizia trovati su Internet, non installare programmi di scansione non richiesti, non cancellare la cronologia e non continuare a fare esperimenti. La sola reimpostazione della password non rimuove il codice eseguito sul dispositivo. Gli addetti alla risposta possono analizzare l'esecuzione, decidere il contenimento e gestire il recupero di credenziali o sessioni. Conserva il messaggio originale e gli orari senza diffondere i payload sospetti ai colleghi.
Usa una segnalazione che distingua le osservazioni dalle ipotesi
Copia questi nomi di campo nel modulo per gli incidenti approvato. Una segnalazione breve e accurata è più utile di una diagnosi formulata con sicurezza. Indica ciò che non sai come sconosciuto, compreso se la pressione finale del tasto abbia effettivamente eseguito qualcosa. Condividi gli screenshot solo tramite il canale approvato ed evita di esporre inutilmente dati personali o dei clienti.
Ad esempio: «Verso le 14:30, l'anteprima di una fattura mi ha chiesto di eseguire del testo diagnostico. Ho aperto una finestra di comando ma non ricordo di aver premuto invio. Ho interrotto il lavoro e chiamato il service desk». Questo fornisce agli addetti alla risposta un punto di partenza senza inventare famiglie di malware o cause.
| Elemento | Dettaglio utile |
|---|---|
| Ora e dispositivo | Ora approssimativa, identificativo del dispositivo e luogo di lavoro. |
| Punto di ingresso | Messaggio, documento, annuncio o portale noto da cui è partita la richiesta. |
| Azione richiesta | Cosa richiedeva l'avviso, descritto senza riprodurre un comando eseguibile. |
| Azione effettiva | Visualizzato, cliccato, copiato, incollato, inviato o incerto. |
| Risultato osservato | Finestra, avviso o altro cambiamento visibile; nessuna diagnosi ipotizzata. |
| Stato attuale | Se il lavoro è stato interrotto e chi è stato contattato. |
Fai pratica con tre record recuperati in Phishing Detective 3D
Operation Paper Trail include tre record ClickFix archiviati. Il primo è una falsa verifica interrotta prima dell'esecuzione. Il secondo combina una manutenzione autentica, un indirizzo salvato nei preferiti e un riquadro di ripristino dannoso. Il terzo include il resoconto del dipendente e le prove dell'endpoint relative all'avvenuta esecuzione di un comando. Classifica i fatti evidenziati e spiega cosa dimostra ciascuno di essi.
Si tratta di un'indagine fittizia, non di un'esercitazione con malware reale. La compromissione iniziale della casella di posta nel caso è avvenuta in precedenza tramite OAuth; i record ClickFix rappresentano un'attività successiva. Mantenere chiara questa sequenza fa parte della formazione sulla sicurezza informatica: un evento preoccupante non è automaticamente la causa di ogni problema riscontrato nel caso.
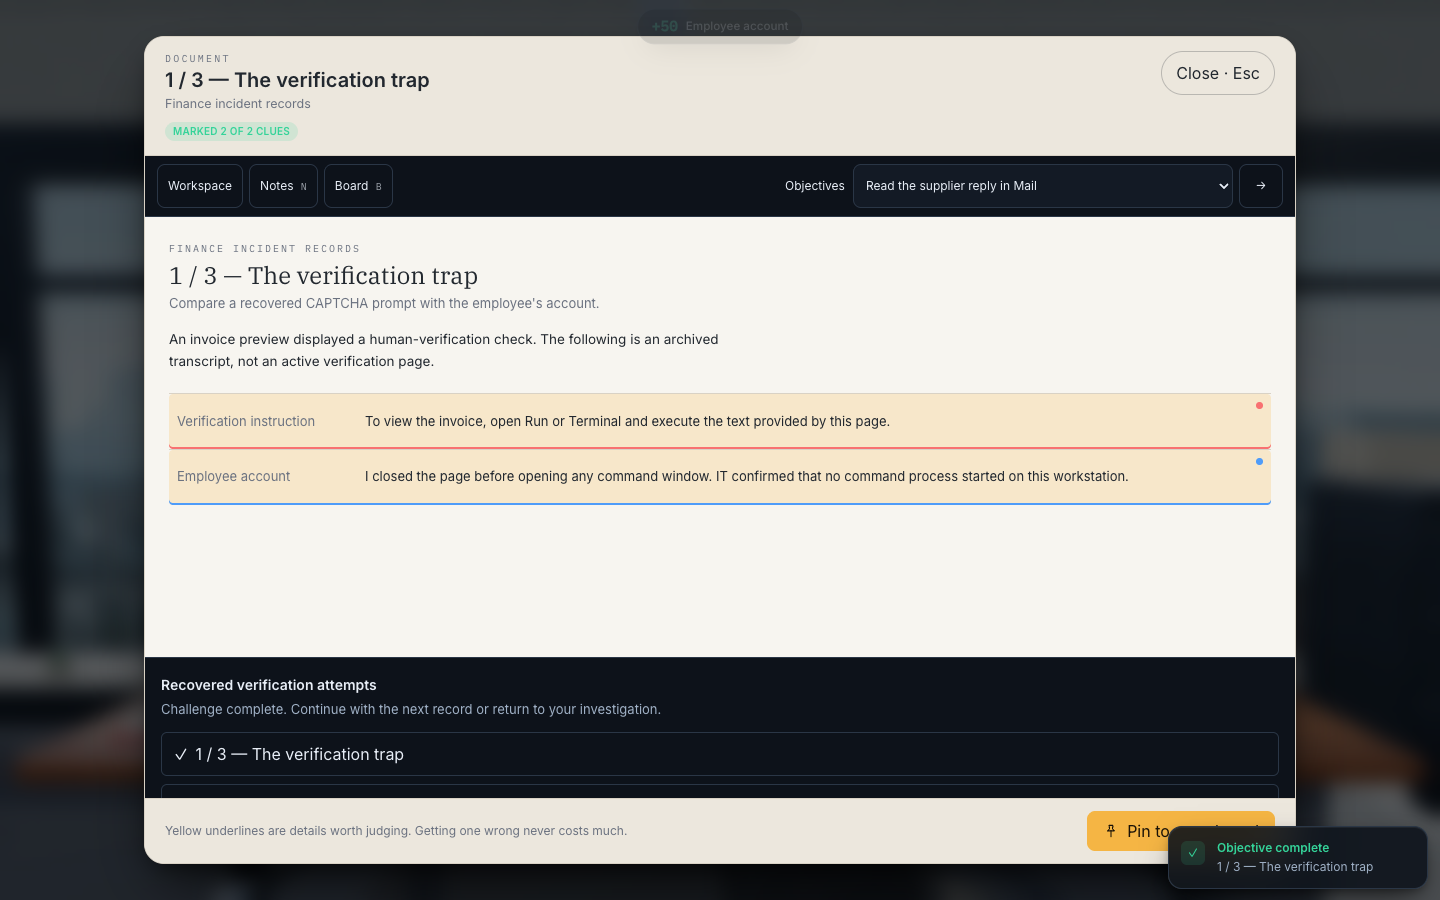
Ingrandisci immagine · Schermata del gioco · Interfaccia in inglese
- Identificare l'azione richiesta
L'istruzione archiviata chiede al dipendente di aprire Run o Terminal. Questo passaggio dalla pagina ai comandi di sistema del dispositivo costituisce il segnale di allarme.
- Distinguere l'istruzione dall'esecuzione
La dichiarazione del dipendente indica che la pagina è stata chiusa e che nessun processo di comando è stato avviato. Segnalare i fatti accertati invece di presumere un'infezione.
Prova una situazione diversa prima di leggere la risposta
Un utile approfondimento consiste nel cambiare contesto mantenendo invariata la decisione. Un partecipante che ha memorizzato lo screenshot di un CAPTCHA potrebbe non notare la stessa richiesta all'interno dell'invito a una riunione o dell'anteprima di un file. Leggi lo scenario come testo semplice. Non servono comandi, collegamenti attivi o file scaricati.
Verifica il processo aziendale oltre alla preparazione dell'utente
In un piccolo team, chiedi a ciascuno di individuare il canale di segnalazione effettivo e di spiegare la differenza tra vedere ed eseguire. Fai impersonare il service desk a un collega per rispondere alla segnalazione di prova. Annota le lacune nei processi, come un elenco telefonico inaccessibile, istruzioni poco chiare sui dispositivi o un responsabile che scoraggia le pause di verifica di fronte a richieste urgenti.
In seguito, utilizza un nuovo pretesto di ripristino e verifica nuovamente la spiegazione fornita. Il completamento, i punti XP e una classificazione corretta nel gioco indicano partecipazione all'esercizio; non dimostrano una riduzione degli incidenti sul posto di lavoro. Mantieni il feedback della formazione separato da qualsiasi procedura disciplinare, affinché le azioni incerte possano essere segnalate con sincerità.
Continua ad allenarti in italiano
Questa guida, l'interfaccia di CyberPlay e Phishing Detective 3D sono disponibili in italiano. Apri il gioco ed esamina i record di verifica recuperati in Operation Paper Trail. Per ogni record, individua l'azione richiesta, se l'esecuzione è supportata da prove e il passaggio successivo di segnalazione.
Le immagini di gioco che accompagnano questa guida utilizzano l'interfaccia in lingua inglese e mostrano materiale formativo fittizio. Dopo il gioco, adatta la scheda di segnalazione al tuo service desk e alla procedura approvata per i dispositivi. Ricorda una regola abbastanza sintetica da essere richiamata anche durante un'interruzione: una pagina web imprevista non può autorizzare un comando sul tuo computer.
Fai pratica sulle decisioni ClickFix in italiano
Esamina i tre record di verifica recuperati in Phishing Detective 3D. Spiega le prove e la decisione di segnalazione prima di continuare.
Apri Phishing Detective 3DFonti e approfondimenti
- Pensa prima di cliccare (e riparare): analisi della tecnica di social engineering — Microsoft Threat Intelligence, 2025. Consultato il 2026-09-13
- Copia e incolla dannoso, T1204.004 — MITRE ATT&CK. Consultato il 2026-09-13
- Aumento dei siti web compromessi con falsi CAPTCHA — Ufficio federale della cibersicurezza svizzero, 2026. Consultato il 2026-09-13
Continua a esplorare
- Giochi di formazione sul phishing: esercitare le decisioni dietro un messaggio
Usa giochi di formazione sul phishing per esercitare analisi, verifica indipendente e segnalazione. Con un messaggio fornitore fittizio e una scaletta pratica.
IT · 9 min di lettura - Formazione sulla sicurezza dell’IA: strumenti, dati e decisioni sul lavoro
Crea una formazione pratica sulla sicurezza dell'IA per i dipendenti: strumenti approvati, dati sensibili, verifica dei risultati, permessi e schede decisionali.
IT · 9 min di lettura - Come riconoscere una pagina di accesso falsa, anche con HTTPS
Riconosci una pagina di accesso falsa: controlla indirizzo, HTTPS e gestore di password. Guida ed esercizio in italiano per usare il portale aziendale noto.
IT · 9 min di lettura - Esempi di email di phishing per la formazione: verificare e segnalare
Usa email fittizie di phishing su fatture, consegne, account e risorse umane, insieme a messaggi legittimi. Ogni esempio spiega verifica e decisione sicura.
IT · 9 min di lettura - Phishing tramite codici QR: imparare a verificare la destinazione
Insegna ai dipendenti a gestire il quishing con verifiche della destinazione, canali indipendenti ed esercizi realistici su parcheggi, avvisi e accessi.
IT · 10 min di lettura - Esercizi di ingegneria sociale: impersonificazione e verifica dei pagamenti
Organizza esercizi pratici di ingegneria sociale per dipendenti: finto supporto IT, modifiche bancarie e deepfake vocali, con dialoghi e verifiche.
IT · 10 min di lettura