Redazione CyberPlay · Pubblicato il · Aggiornato il · 10 min di lettura
Guida ed esercizi in italiano

Gli esercizi di formazione sull'ingegneria sociale consentono ai dipendenti di provare in anticipo quel momento imbarazzante in cui qualcuno chiede di ignorare un controllo di routine. Chi formula la richiesta può sembrare disponibile, autorevole, familiare o particolarmente pressante. Un esercizio efficace offre al dipendente un modo pratico per prendersi una pausa, effettuare una verifica indipendente attraverso un canale fidato e procedere o segnalare il caso, senza dover dimostrare a tutti i costi che l'interlocutore sia un criminale.
Questa guida include tre schede di dialogo originali e una procedura di verifica comune. È consigliabile svolgerle come giochi di ruolo pianificati, utilizzando persone, account e registri aziendali del tutto fittizi. L'obiettivo è allenare il processo decisionale ed evidenziare eventuali lacune nelle procedure interne. Non è necessario impersonare dirigenti reali, raccogliere password o cogliere di sorpresa i colleghi con telefonate non concordate.
I punti da ricordare
- Allenarsi a reagire in modo concreto alla pressione, non solo a riconoscere l'etichetta di una truffa.
- Ottenere i contatti per la verifica in modo del tutto indipendente dalla richiesta sospetta.
- Una voce familiare o un video convincente non costituiscono un'autorizzazione sufficiente per un'azione critica.
- Rendere pratica l'escalation in sicurezza e supportare i dipendenti che decidono di utilizzarla.
1. Partire dalla richiesta anziché dalla recitazione
Chiediti cosa viene effettivamente richiesto al dipendente: rivelare informazioni riservate, approvare un accesso, modificare le coordinate di un pagamento o autorizzare l'ingresso di un visitatore. Poi domandati se quell'azione rispetta la procedura stabilita. Questo approccio si rivela efficace anche quando l'interlocutore si esprime con scioltezza e conosce dettagli realistici. I dipendenti non devono valutare l'accento, la sicurezza o la personalità dell'interlocutore.
Le linee guida sulle truffe del NCSC descrivono leve come l'autorità, l'urgenza e la pressione emotiva. Tali elementi devono spingere a rallentare e verificare, non rappresentano di per sé la prova definitiva di un'azione malevola. Anche un vero collega può avere fretta. Insegna una risposta che mantenga saldo il controllo necessario, consentendo comunque alle normali attività legittime di proseguire.
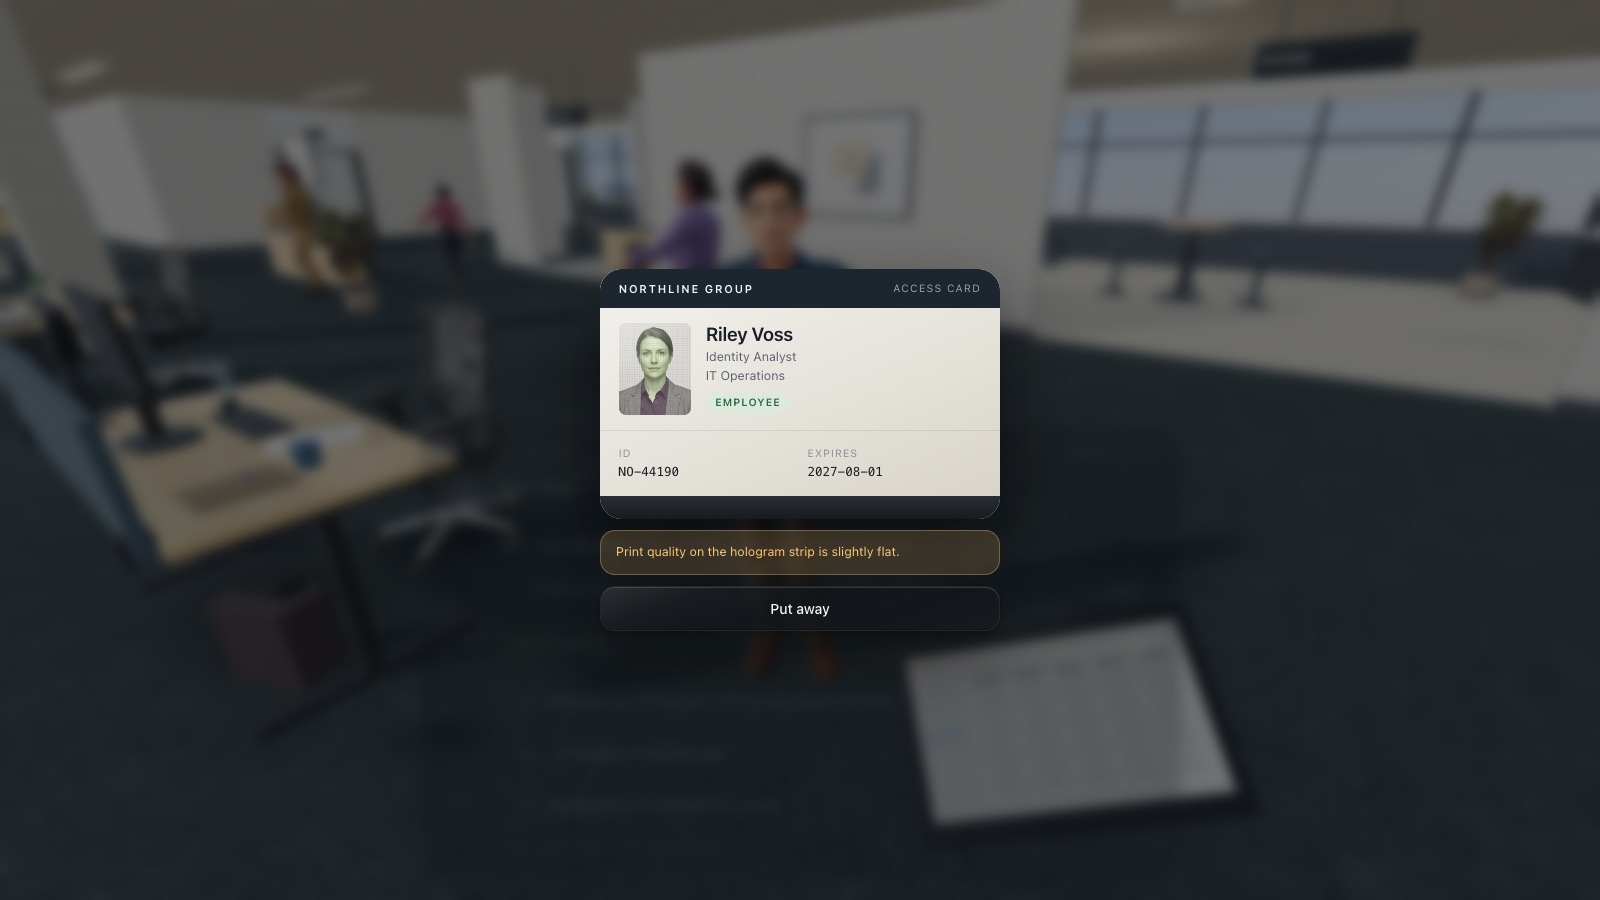
Ingrandisci immagine · Schermata del gioco · Interfaccia in inglese
- Verifica l'identità con cortesia
Richiedi un documento di identità con cortesia e conferma la visita attraverso il canale di contatto stabilito dall'organizzazione.
- Segui la procedura per i visitatori
Segui la procedura visitatori approvata, compresa l'eventuale scorta richiesta, invece di prestare un badge di accesso personale.
Fonti della sezione: Messaggi di phishing: come riconoscerli e segnalarli
2. Definire cosa costituisce un canale di verifica fidato
Un canale fidato viene scelto in modo del tutto indipendente dalla nuova richiesta: una scheda fornitore già registrata a sistema, l'organigramma aziendale approvato, un portale di service desk noto o un contatto già verificato tramite le procedure aziendali. Un recapito telefonico inserito in un'e-mail sospetta fa parte della medesima richiesta non verificata. Passare da quell'e-mail a quel numero telefonico cambia il mezzo di comunicazione, ma non il livello di affidabilità.
Verifica le rubriche e gli elenchi effettivi dell'organizzazione prima di avviare l'esercizio. Se il contatto corretto non è reperibile, incarica qualcuno di risolvere il problema. Prevedi una soluzione di riserva per le situazioni urgenti e per gli orari non lavorativi. Chi partecipa alla formazione ha bisogno di un'alternativa concreta all'obbedienza passiva, non del semplice ordine di "verificare" senza avere gli strumenti per farlo.
3. Scheda di dialogo: il tecnico IT premuroso
Dialogo fittizio originale: Interlocutore: «Sono del supporto tecnico. Stiamo configurando il sistema di videoconferenza prima della tua prossima riunione». Dipendente: «Non ho aperto nessun ticket». Interlocutore: «Ti sto chiamando proprio per questo. Leggimi il codice di accesso arrivato sul tuo telefono e sistemo tutto in un attimo». Il facilitatore spiega al partecipante che il dipendente non ha richiesto alcun ripristino dell'account e ha accesso alla rubrica ufficiale del supporto.
Una risposta efficace è: «Non posso condividere quel codice. Contatterò il service desk attraverso i canali consueti facendo riferimento a questa richiesta». Fai provare questa frase a voce alta. Il dipendente può rimanere gentile senza dover assecondare le affermazioni di chi chiama. Aggiungi poi una seconda battuta in cui l'interlocutore insiste affermando che ogni ritardo danneggerà il lavoro del team, e verifica se la procedura di riscontro cambia.
4. Scheda di dialogo: le nuove coordinate bancarie del fornitore
Dialogo fittizio originale: Contatto del fornitore: «I nostri dati bancari sono cambiati. Ti chiediamo di utilizzare il nuovo conto per saldare la fattura di oggi». Dipendente: «Devo seguire la procedura interna per la variazione dei dati del fornitore». Contatto del fornitore: «Il nostro direttore finanziario ha già approvato la modifica; se necessario, chiama pure il numero indicato in questo messaggio». Contesto: il dipendente dispone di una scheda fornitore già esistente con un contatto verificato e di un flusso approvativo interno.
La risposta corretta consiste nel mantenere invariati i dati registrati fino al completamento della verifica e della regolare approvazione. L'FBI raccomanda di controllare qualsiasi modifica agli estremi del conto corrente o alle procedure di pagamento tramite una verifica diretta con il richiedente. Durante l'esercizio, rendi visibile la fonte del contatto indipendente, così che il dipendente possa mostrare quale registro intende consultare.

Ingrandisci immagine · Schermata del gioco · Interfaccia in inglese
- Confronta i dati modificati
Controlla quali dati di pagamento sono cambiati e se la richiesta corrisponde alla fattura e al lavoro previsti.
- Confronta una fattura affidabile
Confronta con una fattura affidabile, poi verifica le coordinate bancarie modificate tramite il contatto del fornitore già registrato.
Fonti della sezione: Frodi tramite compromissione della posta aziendale
5. Scheda di dialogo: una voce familiare richiede un'eccezione
Dialogo fittizio originale: Un messaggio vocale sembra provenire da un dirigente: «Ho bisogno che tu disponga un pagamento riservato prima dell'inizio della riunione. Ora non posso parlare al telefono. Fai riferimento ai dettagli inviati nel messaggio successivo e mantieni la massima riservatezza». Nel suo ruolo abituale, il dipendente deve richiedere una specifica autorizzazione prima di qualsiasi disposizione di questo tipo.
Il dipendente deve seguire il normale processo approvativo e ricorrere a un contatto verificato in modo indipendente. L'FBI ha documentato campagne di impersonificazione basate su messaggi vocali sintetizzati con l'intelligenza artificiale e raccomanda verifiche dell'identità per canali separati. Una voce apparentemente familiare non sostituisce un'autorizzazione formale. L'esercizio deve risultare efficace sia che la registrazione sia clonata, imitata, sia che si tratti semplicemente di una persona reale che richiede un'eccezione non consentita.
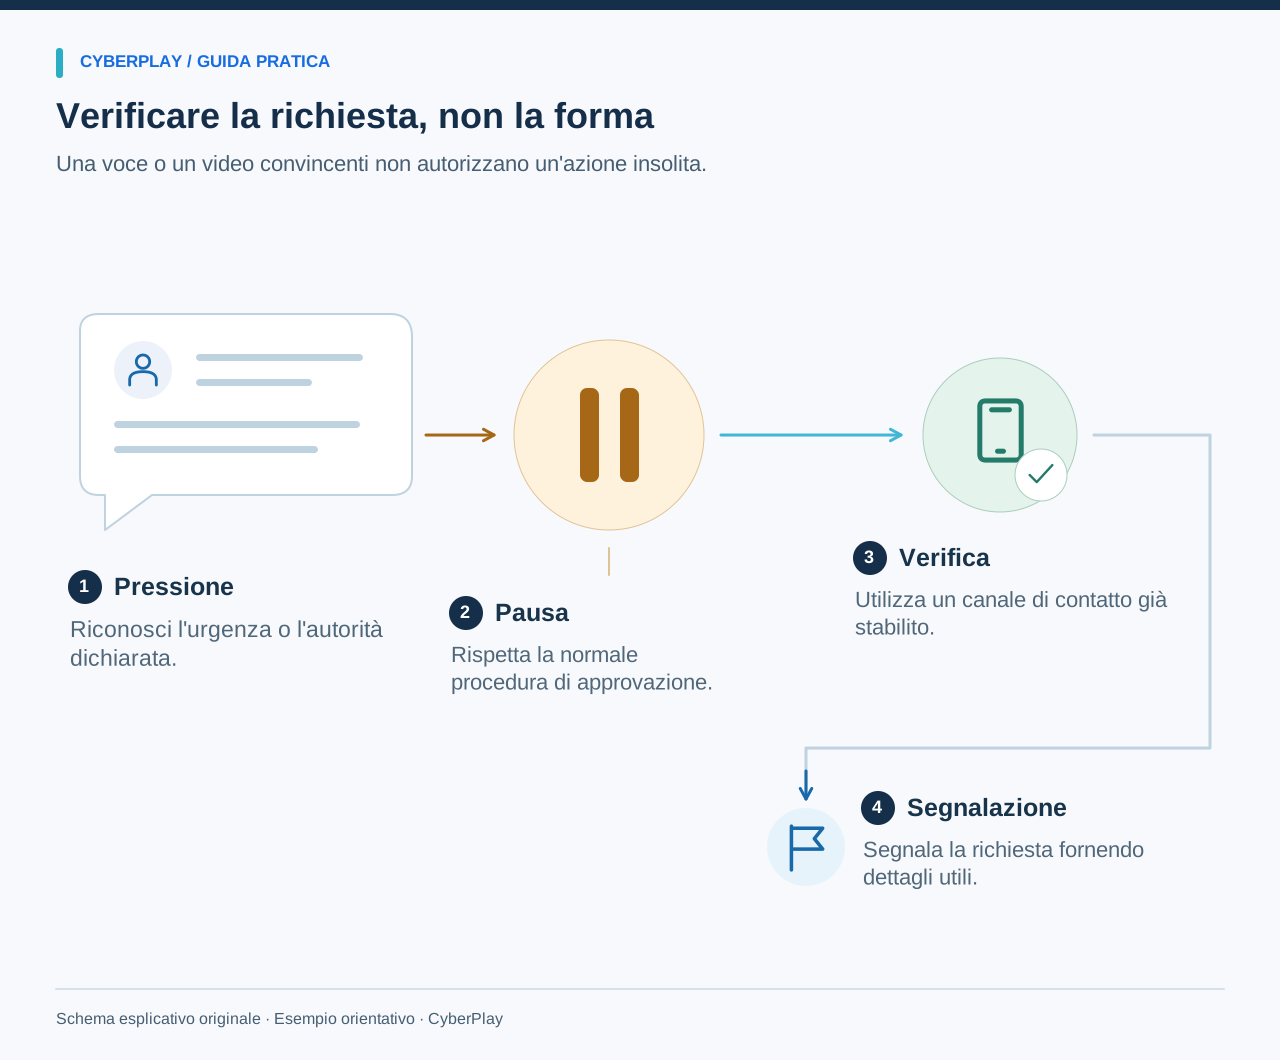
Fonti della sezione: Impersonificazione di alti funzionari statunitensi in campagne di messaggi malevoli
6. Utilizzare questo flusso di verifica in cinque fasi
Mantieni il flusso abbastanza sintetico da poter essere provato facilmente a voce. Adatta le fasi di segnalazione e approvazione alla tipologia di attività svolta. Per una richiesta di routine a basso impatto, le normali procedure possono già offrire le garanzie necessarie. Per modifiche sostanziali, rendi obbligatorio il riscontro indipendente e registra l'approvazione all'interno del sistema autorizzato.
| Fase | Domanda chiave | Azione da compiere |
|---|---|---|
| Pausa | Quale azione mi viene chiesto di compiere? | Sospendi l'operazione critica durante i controlli. |
| Individuazione | Dove si trova il contatto verificato o la procedura? | Consulta la rubrica aziendale, la scheda fornitore o il portale ufficiale. |
| Verifica | La richiesta è autentica e conforme al previsto? | Conferma tramite il canale noto senza usare i recapiti forniti nella richiesta. |
| Autorizzazione | Le procedure interne mi consentono di agire? | Ottieni l'approvazione formale: l'identità non implica di per sé l'autorità. |
| Segnalazione o esecuzione | Quale esito ha prodotto la verifica? | Invia una segnalazione o completa l'attività tramite il flusso di lavoro approvato. |
7. Organizzare la simulazione per coinvolgere tutti i partecipanti
Forma gruppi di tre persone: chi effettua la richiesta, chi risponde e chi osserva. Fornisci a chi fa la richiesta il copione del dialogo, alla persona che risponde il contesto e le opzioni di contatto, e all'osservatore lo schema in cinque fasi. Inverti i ruoli dopo un breve confronto finale. Chi osserva annota i comportamenti e le motivazioni logiche, senza giudicare le doti recitative o la disinvoltura della persona. Prevedi la possibilità di rispondere in forma scritta per chi preferisce questa modalità.
Fai in modo che la richiesta risulti realistica, ma evita minacce personali, situazioni umilianti o riferimenti alla sfera privata dei colleghi. Chiarisci fin da subito che si tratta di una simulazione e fissa confini precisi. Utilizza coordinate bancarie inventate e non chiedere mai di inviare messaggi o autorizzazioni reali all'interno dei sistemi aziendali. Il risultato concreto deve consistere nell'acquisire sicurezza nelle risposte e nel comprendere meglio le procedure.
8. Includere una richiesta autentica conforme alle verifiche
Assegna a uno dei gruppi uno scenario di controllo: il dipendente accede al portale di supporto esistente, verifica lo stato di un ticket aperto da lui stesso e riceve istruzioni allineate alle procedure approvate, senza dover condividere credenziali o codici con l'interlocutore. In alternativa, il reparto amministrativo verifica in autonomia le modifiche dei dati di un fornitore e ottiene la regolare autorizzazione interna. L'esito atteso in questi casi è l'effettivo completamento dell'attività legittima.
Chiedi quali elementi abbiano reso opportuno procedere. Questo evita che l'esercizio si trasformi in un rifiuto indiscriminato e automatico di qualsiasi richiesta. L'obiettivo è fare in modo che la verifica indipendente diventi parte integrante della professionalità quotidiana. Se la procedura ufficiale risulta così complessa da bloccare le attività di routine, segnala la criticità al responsabile del processo anziché incoraggiare il personale a improvvisare eccezioni.
9. Analizzare le pressioni subite e gli ostacoli operativi
Chiedi a ciascun dipendente quali aspetti della richiesta abbiano reso difficile prendersi una pausa e che cosa lo abbia aiutato a mantenere saldo il controllo. Le risposte possono chiamare in causa il rispetto delle gerarchie, le scadenze imminenti, il desiderio di rendersi utili o una scarsa familiarità con le policy. Permetti anche ai responsabili di provare a reagire con disponibilità quando un collaboratore verifica una loro richiesta. Una regola si rispetta più facilmente se la dirigenza dimostra di applicarla in prima persona.
Prendi nota delle difficoltà emerse: recapiti assenti nelle rubriche aziendali, deleghe di approvazione poco chiare, strumenti di segnalazione difficili da raggiungere o disallineamenti sulle procedure d'emergenza. Assegna a ciascuna criticità un referente e una scadenza precisa. Conserva solo i dati necessari per migliorare il programma formativo. Stilare classifiche pubbliche su quanto il personale sia stato convincente nel respingere un finto attaccante non apporta alcun valore reale.
10. Consolidare la formazione con esercitazioni diversificate
Consulta il catalogo di CyberPlay dedicato all'ingegneria sociale per selezionare scenari interattivi che propongano dilemmi decisionali analoghi. Leggi la descrizione del gioco e chiarisci in che modo le sue dinamiche si colleghino alle procedure effettive della tua organizzazione. La simulazione aiuta a prendere confidenza con il linguaggio e il coordinamento; l'apprendimento attraverso il gioco offre un'ulteriore opportunità per compiere scelte e valutarne le conseguenze.
In un secondo momento, varia il canale di contatto o il tipo di eccezione richiesta e osserva la reazione immediata. Controlla se il personale continua a cercare un contatto indipendente e a rispettare le regole autorizzative. Riporta gli esiti dell'esercitazione con trasparenza. La buona riuscita di una simulazione o un punteggio elevato in un gioco non significano che l'organizzazione abbia azzerato il rischio di impersonificazione.

Ingrandisci immagine · Schermata del gioco · Interfaccia in inglese
- Rifiuta una richiesta non avviata
Rifiuta un'approvazione di accesso non avviata da te, anche se un altro messaggio sollecita ad accettarla.
- Segnala tramite il supporto ufficiale
Contatta l'help desk consolidato o il team di sicurezza e spiega quando sono comparse le richieste impreviste.
Esercita una decisione di lavoro
Scegli un gioco sulle richieste che usurpano un’identità e verifica se include l’italiano. Prova poi la frase di verifica e il ricorso a un contatto fidato.
Esplora i giochi per esercitartiFonti e approfondimenti
- Messaggi di phishing: come riconoscerli e segnalarli — Centro nazionale per la sicurezza informatica del Regno Unito (NCSC). Consultato il 2026-09-13
- Frodi tramite compromissione della posta aziendale — Ufficio federale di investigazione degli Stati Uniti (FBI). Consultato il 2026-09-13
- Impersonificazione di alti funzionari statunitensi in campagne di messaggi malevoli — Ufficio federale di investigazione degli Stati Uniti (FBI). Consultato il 2026-09-13
Continua a esplorare
- Esempi di email di phishing per la formazione: verificare e segnalare
Usa email fittizie di phishing su fatture, consegne, account e risorse umane, insieme a messaggi legittimi. Ogni esempio spiega verifica e decisione sicura.
IT · 9 min di lettura - Formazione sulla sicurezza dell’IA: strumenti, dati e decisioni sul lavoro
Crea una formazione pratica sulla sicurezza dell'IA per i dipendenti: strumenti approvati, dati sensibili, verifica dei risultati, permessi e schede decisionali.
IT · 9 min di lettura - Argomenti di sicurezza informatica: scegliere in base a ruoli e rischi
Scegli gli argomenti di sensibilizzazione per i dipendenti in base al ruolo e al rischio operativo. Usa una matrice pratica per phishing, account, dati e IA.
IT · 10 min di lettura - Richiesta MFA inattesa: cosa fare se non stai accedendo
Hai ricevuto una notifica MFA non richiesta? Scopri quando rifiutarla, verificare una chiamata di supporto, segnalare un'approvazione accidentale ed esercitarti.
IT · 8 min di lettura - Phishing tramite codici QR: imparare a verificare la destinazione
Insegna ai dipendenti a gestire il quishing con verifiche della destinazione, canali indipendenti ed esercizi realistici su parcheggi, avvisi e accessi.
IT · 10 min di lettura - Esercitazione ransomware a tavolino: guida per team non tecnici
Conduci un'esercitazione ransomware a tavolino per team non tecnici con eventi fittizi, ruoli chiari, decisioni di escalation e un kit scaricabile.
IT · 10 min di lettura