Redazione CyberPlay · Pubblicato il · Aggiornato il · 8 min di lettura
Guida ed esercizi in italiano
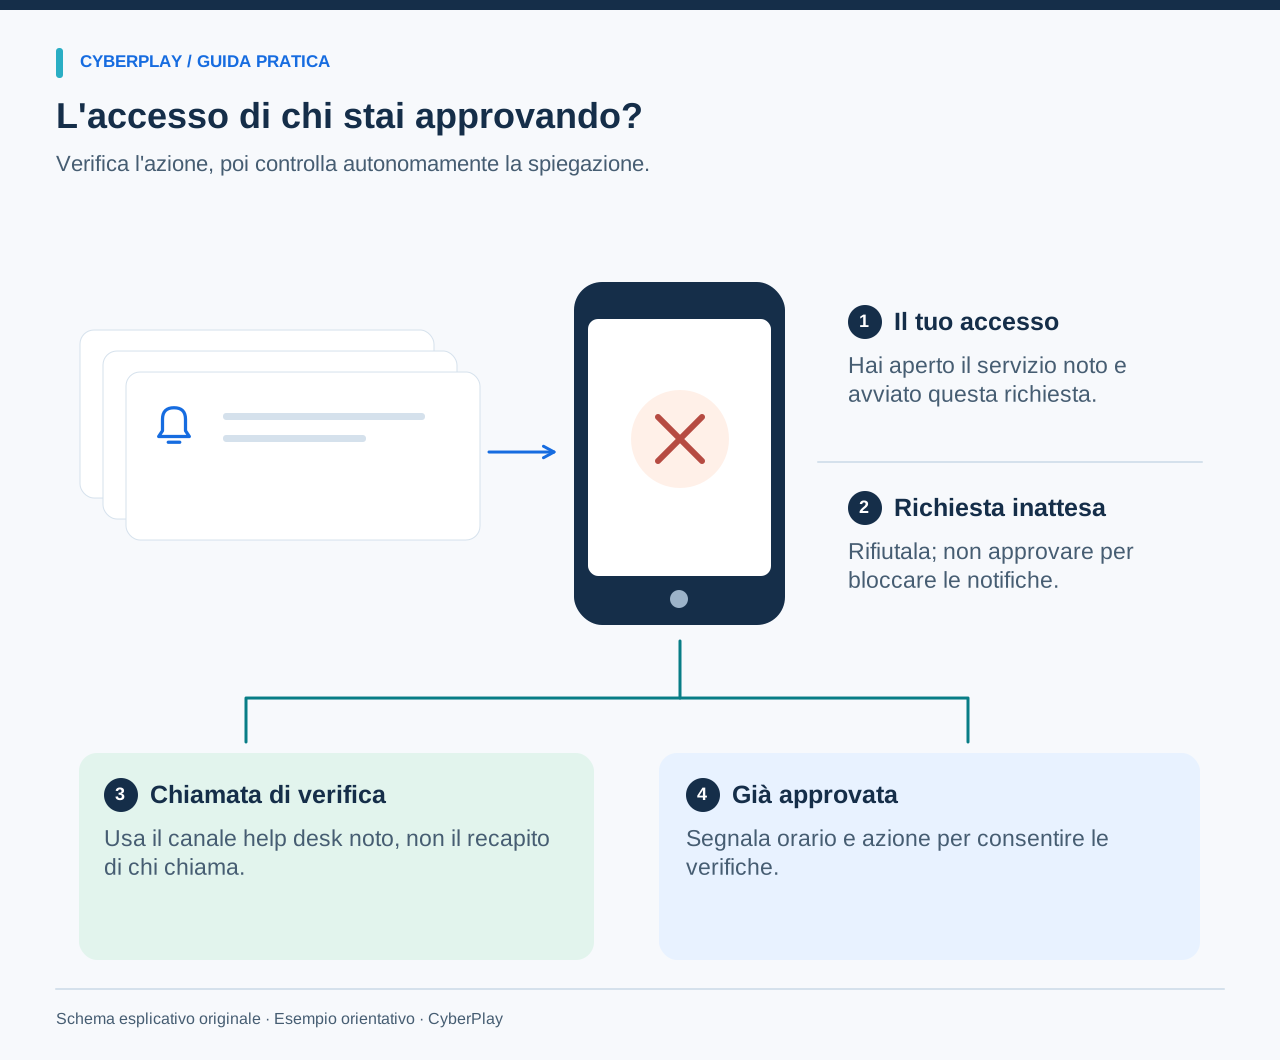
Se ricevi una richiesta MFA per un accesso che non hai avviato, rifiutala. Non approvarla per interrompere notifiche ripetute o perché chi chiama sostiene che si tratti di un test IT. Contatta la tua organizzazione tramite il canale di supporto ufficiale e segnala la richiesta inattesa. Se l'hai già approvata, dillo subito: chi interviene ha bisogno di questa informazione per valutare la sessione.
L'autenticazione multifattore aggiunge un controllo oltre la password, ma la richiesta richiede comunque il tuo giudizio. Questa guida spiega la push fatigue, il number matching e la telefonata successiva con cui si tenta di trasformare una notifica sospetta in un'azione apparentemente utile. Gli esempi sono fittizi e si integrano con la procedura di gestione degli incidenti del tuo datore di lavoro, senza richiederti di diagnosticare la compromissione di un account.
I punti da ricordare
- Approva solo un accesso avviato e compreso da te.
- Rifiuta le notifiche inattese e verifica chi chiama tramite un canale di supporto noto.
- Il number matching migliora la semplice approvazione push, ma non è un'autenticazione multifattore resistente al phishing.
- Segnala tempestivamente un'approvazione accidentale; cambiare solo la password potrebbe non terminare tutte le sessioni.
1. Rispondi alla richiesta che hai davanti
Fermati prima di toccare il comando di approvazione. Chiediti se stai effettuando l'accesso a quell'account, su quel servizio, proprio adesso. Leggi l'applicazione e l'account mostrati nell'app di autenticazione autentica. Se la richiesta è inattesa, rifiutala e usa l'opzione di segnalazione dell'app, se la tua organizzazione ne ha abilitata una. Segui poi le istruzioni aziendali per segnalare l'accaduto; la segnalazione in-app potrebbe non sostituire la procedura dell'help desk.
Mantieni l'autenticatore abilitato. Disinstallarlo, rimuovere l'account aziendale o disattivare l'autenticazione multifattore per far sparire le notifiche può creare un problema di accesso distinto. Se le richieste continuano, contatta il supporto tramite un numero o un portale noto e spiega che le notifiche sono ripetute. Non approvarne una come esperimento per vedere cosa succede.
2. Comprendi cosa dimostra e cosa non dimostra una notifica inattesa
Una notifica dimostra che un flusso di autenticazione ha raggiunto il tuo dispositivo. Non è, di per sé, la prova di chi abbia avviato il flusso o di come ci sia arrivato. Sistemi diversi consentono percorsi di accesso diversi; errori, sessioni obsolete e abusi possono generare richieste fuorvianti. Alcuni attacchi usano una password rubata prima di inviare le notifiche, mentre altri flussi possono iniziare senza di essa. Lascia che sia il team delle identità a controllare i log.
La MFA fatigue, detta anche push bombing, consiste in richieste ripetute mirate a far sembrare l'approvazione più semplice del rifiuto. L'aggressore fa leva su fastidio, distrazione o pressione anziché violare matematicamente l'autenticatore. La tua osservazione utile è il pattern: quando sono iniziate le richieste, a quale account si riferiscono e se hai approvato qualcosa.
Fonti della sezione: Identità digitale: requisiti per autenticatori e sistemi di verifica, SP 800-63B-4
3. Verifica la persona che spiega la notifica
Immagina di rifiutare tre notifiche. Una persona chiama, si presenta come supporto IT e dice: “Stiamo bloccando una sessione sospetta. Approva la prossima richiesta così possiamo terminare”. Questa spiegazione non rende la richiesta tua. Una notifica reale e una voce convincente possono appartenere allo stesso tentativo di ingegneria sociale.
Interrompi il contatto non richiesto e apri tu stesso la rubrica aziendale, il portale di supporto o un numero precedentemente verificato. Chiedi al team di supporto ufficiale se esiste un'azione autorizzata per il tuo account. Non utilizzare un numero, un link o un codice QR fornito da chi chiama per la verifica indipendente. Non dettare un codice monouso, un codice di ripristino o un numero visualizzato sulla schermata di accesso di un'altra persona.

Ingrandisci immagine · Schermata del gioco · Interfaccia in inglese
- Trova la rubrica aziendale
Usa la rubrica ufficiale dell'help desk aziendale per trovare un contatto fidato prima di proseguire con una richiesta sensibile.
- Non riutilizzare i numeri forniti
Un numero fornito dal chiamante fa parte della richiesta e non può verificarla in modo indipendente.
Fonti della sezione: Microsoft Authenticator: domande frequenti e contatti inattesi
4. Scopri quale protezione utilizza la tua organizzazione
La sigla MFA comprende metodi con una diversa resistenza all'inganno. La CISA raccomanda un'autenticazione multifattore resistente al phishing e descrive il number matching come un miglioramento temporaneo dove la migrazione non è ancora possibile. Il NIST distingue l'approvazione fuori banda (out-of-band) e i codici trasferiti manualmente dall'autenticazione legata crittograficamente al servizio legittimo. La domanda pratica resta: quale azione sull'account stai autorizzando?
Con il number matching, inserisci solo il numero proveniente dall'accesso autentico che hai avviato personalmente. Se chi chiama ti detta il numero, ti sta chiedendo di autorizzare un flusso sotto il suo controllo. Passare da un semplice pulsante di approvazione al number matching non rende quella persona affidabile.
| Metodo | Distinzione utile | Azione dell'utente |
|---|---|---|
| Push approva/rifiuta | Un'approvazione non richiesta può autorizzare il tentativo di qualcun altro. | Rifiuta le richieste che non hai avviato tu. |
| Number matching | Richiede partecipazione attiva, ma non è resistente al phishing. | Usa solo il numero del tuo accesso verificato. |
| Codice monouso | Un codice può essere inoltrato a un malintenzionato. | Non comunicarlo mai a chi chiama o tramite messaggi imprevisti. |
| Passkey FIDO/WebAuthn o chiave di sicurezza | L'autenticazione è vincolata al servizio, garantendo resistenza al phishing. | Segui il processo aziendale per registrazione e ripristino. |
Fonti della sezione: Imporre l'autenticazione multifattore · Identità digitale: requisiti per autenticatori e sistemi di verifica, SP 800-63B-4 · Indicazioni CISA su MFA resistente al phishing e number matching
5. Se hai già approvato, segnala immediatamente l'accaduto
Contatta il canale designato per segnalare un incidente e dichiara di aver approvato una richiesta inattesa, indicando l'ora approssimativa. Specifica se hai anche inserito una password, condiviso un codice, aperto un link o accettato una sessione di supporto remoto. Riferisci ciò che ricordi, anche se la sequenza è incompleta. Aspettare di avere una spiegazione perfetta ritarda le informazioni utili per chi deve intervenire.
Il team delle identità può esaminare i log di accesso, revocare le sessioni, verificare i metodi di autenticazione e guidare il ripristino delle credenziali. Segui le sue istruzioni tramite un canale fidato. Non dare per scontato che cambiare la password annulli automaticamente ogni sessione attiva o rimuova un fattore appena registrato. Non devi indagare sugli account dei colleghi né modificare le impostazioni di amministrazione per inviare una segnalazione utile.
6. Invia una segnalazione di incidente breve e utile
Usa il canale approvato e includi i dettagli minimi necessari per identificare l'evento. Se tale canale non è disponibile, usa la procedura alternativa documentata. Conserva la notifica o il messaggio originale se la policy lo consente, senza condividere password, codici attivi o screenshot di account privati in una chat pubblica.
Una segnalazione fittizia potrebbe essere: “Verso le 10:14, l'autenticatore di lavoro ha mostrato quattro richieste di accesso per l'account SSO aziendale. Stavo modificando un documento locale e non avevo avviato alcun accesso. Ho rifiutato tre richieste e ne ho approvata una per errore. Una persona mi ha poi chiamato chiedendo di approvarne un'altra. Ho chiuso la chiamata e contattato il numero noto dell'help desk”.
- Ora e fuso orario, account e applicazione mostrati.
- Cosa stavi facendo prima della prima notifica.
- Numero approssimativo di notifiche ed eventuali contatti successivi.
- Cosa hai approvato, inserito, rifiutato o condiviso; segnala i dubbi.
- Un metodo sicuro per ricontattarti e il dispositivo interessato.
7. Esercitati a gestire la pressione in The Social Engineer
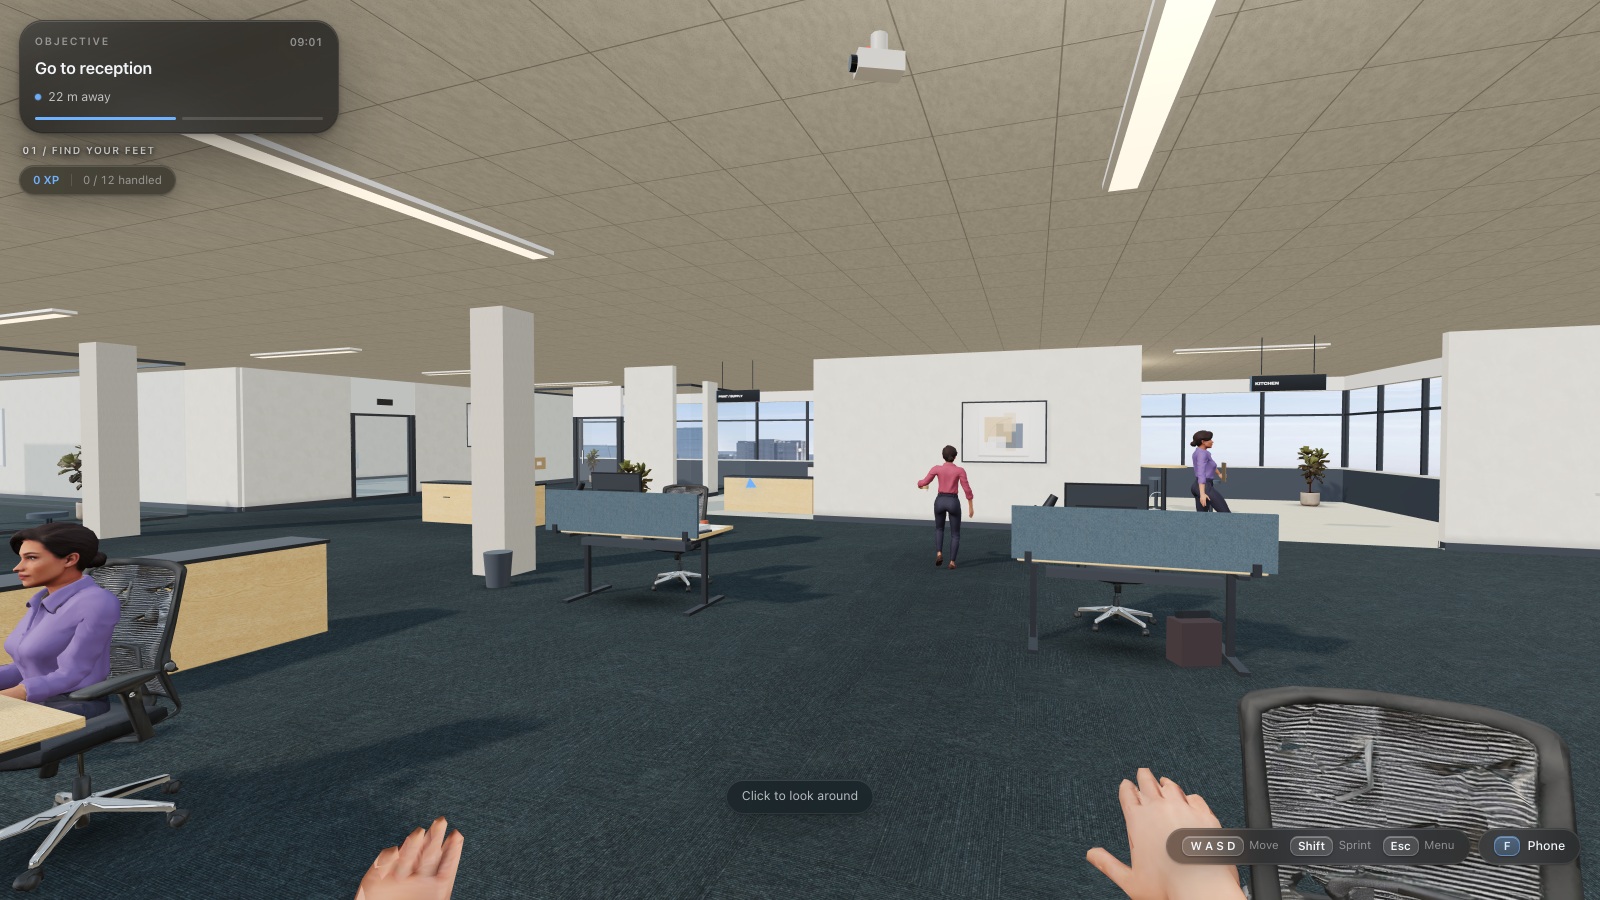
The Social Engineer include una situazione d'ufficio con ripetute notifiche SSO per Northline, una spiegazione basata sulla fretta, il contatto indipendente con l'help desk e la segnalazione dell'incidente. Si tratta di decisioni guidate in un contesto lavorativo fittizio. L'esercizio consiste nel distinguere la richiesta di accesso, le affermazioni di chi chiama e la risposta verificata dell'help desk prima di agire.
Questa guida, l'interfaccia di CyberPlay e The Social Engineer sono disponibili in italiano. Nell'incontro con l'autenticazione multifattore, identifica la richiesta che non hai avviato, usa il contatto stabilito e invia una segnalazione accurata. L'immagine di gioco mostra il testo a schermo in inglese. La scelta corretta nel gioco è un'esercitazione, non la prova che un account reale sia sicuro o che le abitudini sul lavoro siano già cambiate.

Ingrandisci immagine · Schermata del gioco · Interfaccia in inglese
- Rifiuta una richiesta non avviata
Rifiuta un'approvazione di accesso non avviata da te, anche se un altro messaggio sollecita ad accettarla.
- Segnala tramite il supporto ufficiale
Contatta l'help desk consolidato o il team di sicurezza e spiega quando sono comparse le richieste impreviste.
8. Verifica la decisione con un nuovo esempio
Usa uno scenario diverso dopo il gioco, affinché la risposta dipenda dalla regola e non dal ricordo di un personaggio. Chiedi alla persona di spiegare sia l'azione immediata sia il canale di verifica. Per questa esercitazione non occorre generare alcun accesso o richiesta MFA reale.
9. Rendi semplice l'azione sicura prima della prossima notifica
Invita il team a individuare il contatto di supporto e il canale alternativo senza usare i link presenti nei messaggi sospetti. Verifica a cosa servono i comandi per rifiutare o segnalare nell'autenticatore in base alla configurazione aziendale. I responsabili dovrebbero rendere semplice segnalare un incidente tempestivamente, anche in caso di approvazione per errore: l'obiettivo primario è fornire dati utili a chi deve intervenire.
Nelle sessioni successive, cambia applicazione, interlocutore e urgenza mantenendo invariata la decisione. Verifica se il personale rifiuta le richieste non avviate, sceglie un canale di contatto autonomo e fornisce un resoconto accurato. Annota le carenze di processo separatamente dai punteggi di completamento del gioco. Un percorso di help desk poco chiaro è un problema procedurale da risolvere, non un motivo per colpevolizzare chi riceve la notifica.
Esercitati su questa decisione in italiano
Usa The Social Engineer per mettere in pratica le decisioni spiegate in questa guida. La guida, l'interfaccia di CyberPlay e questo gioco sono disponibili in italiano.
Gioca a The Social EngineerFonti e approfondimenti
- Identità digitale: requisiti per autenticatori e sistemi di verifica, SP 800-63B-4 — NIST. Consultato il 2026-09-13
- Imporre l'autenticazione multifattore — CISA. Consultato il 2026-09-13
- Microsoft Authenticator: domande frequenti e contatti inattesi — Supporto Microsoft. Consultato il 2026-09-13
- Indicazioni CISA su MFA resistente al phishing e number matching — CISA / DHS. Consultato il 2026-09-13
Continua a esplorare
- Esercizi di ingegneria sociale: impersonificazione e verifica dei pagamenti
Organizza esercizi pratici di ingegneria sociale per dipendenti: finto supporto IT, modifiche bancarie e deepfake vocali, con dialoghi e verifiche.
IT · 10 min di lettura - Giochi di formazione sul phishing: esercitare le decisioni dietro un messaggio
Usa giochi di formazione sul phishing per esercitare analisi, verifica indipendente e segnalazione. Con un messaggio fornitore fittizio e una scaletta pratica.
IT · 9 min di lettura - Password o passphrase: come proteggere gli account di lavoro
Confronta password e passphrase, evita il riutilizzo, scopri le linee guida NIST e usa un gestore di password approvato. Fai scelte più sicure sugli account in italiano.
IT · 10 min di lettura - Esempi di email di phishing per la formazione: verificare e segnalare
Usa email fittizie di phishing su fatture, consegne, account e risorse umane, insieme a messaggi legittimi. Ogni esempio spiega verifica e decisione sicura.
IT · 9 min di lettura - Phishing tramite codici QR: imparare a verificare la destinazione
Insegna ai dipendenti a gestire il quishing con verifiche della destinazione, canali indipendenti ed esercizi realistici su parcheggi, avvisi e accessi.
IT · 10 min di lettura - Formazione sulla sicurezza dell’IA: strumenti, dati e decisioni sul lavoro
Crea una formazione pratica sulla sicurezza dell'IA per i dipendenti: strumenti approvati, dati sensibili, verifica dei risultati, permessi e schede decisionali.
IT · 9 min di lettura