Zespół redakcyjny CyberPlay · Opublikowano · Zaktualizowano · 7 min czytania
Poradnik i ćwiczenia po polsku
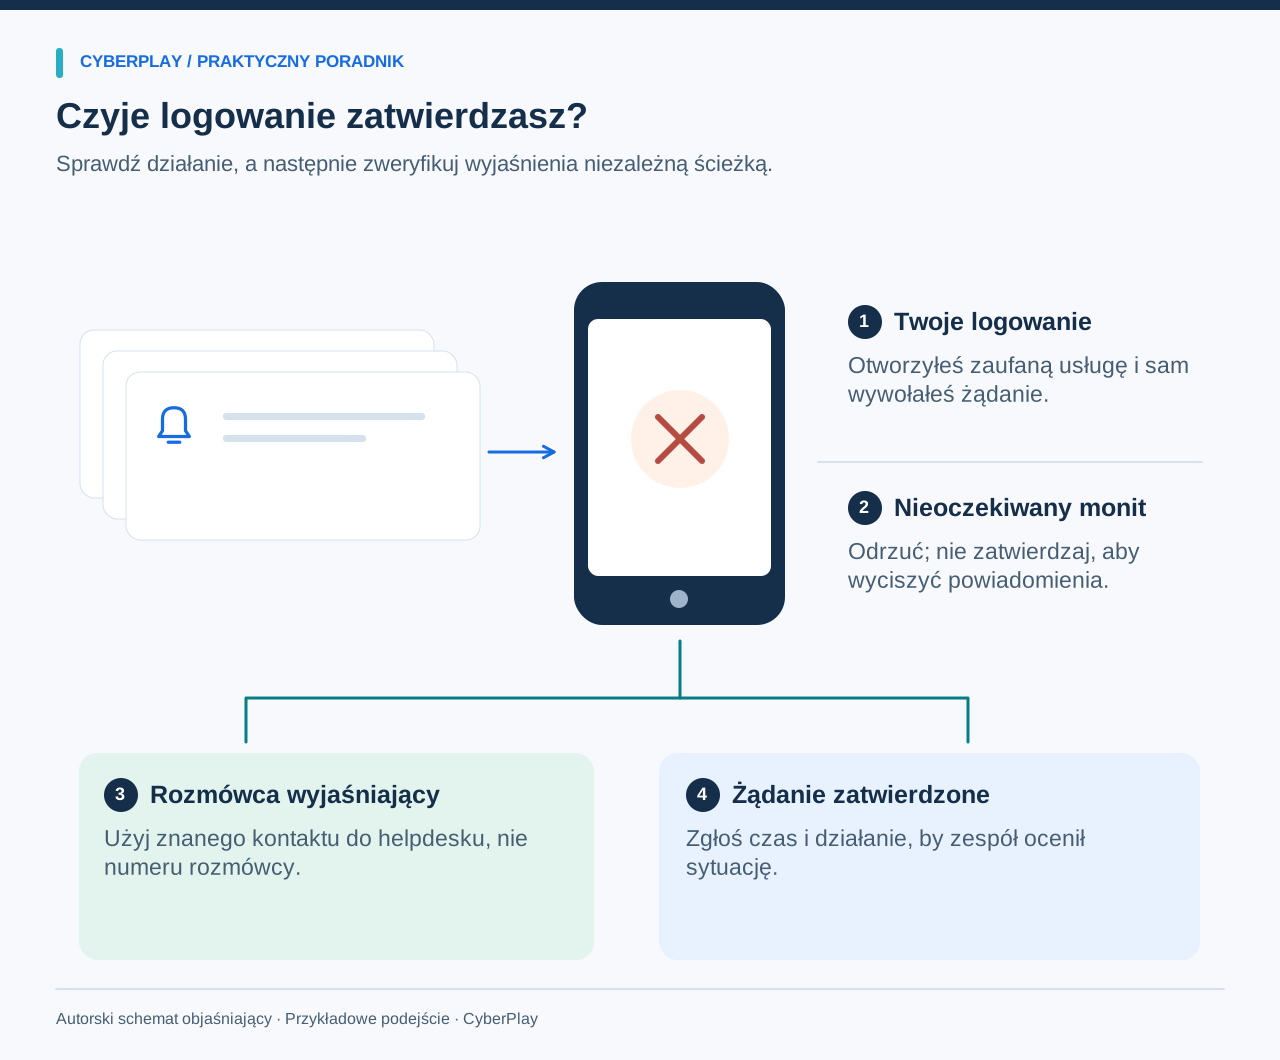
Jeśli otrzymasz żądanie MFA dotyczące logowania, którego nie inicjowałeś, odrzuć je. Nie zatwierdzaj go, aby uciszyć powtarzające się powiadomienia, ani dlatego, że rozmówca twierdzi, iż to test IT. Skontaktuj się z organizacją za pośrednictwem jej oficjalnego kanału wsparcia i zgłoś nieoczekiwane żądanie MFA. Jeśli już je zatwierdziłeś, powiedz o tym natychmiast; osoby obsługujące incydent potrzebują tego faktu do oceny sesji.
Uwierzytelnianie wieloskładnikowe stanowi dodatkową weryfikację poza hasłem, ale to żądanie wciąż wymaga Twojego osądu. Ten przewodnik wyjaśnia zjawisko zmęczenia powiadomieniami push, dopasowywanie liczb (number matching) oraz telefon od rzekomego wsparcia, którego celem jest zamiana podejrzanego powiadomienia w pozornie pomocne działanie. Przykłady są fikcyjne i współgrają z procedurą incydentów Twojego pracodawcy, nie wymagając od Ciebie samodzielnego diagnozowania przejęcia konta.
Najważniejsze wnioski
- Zatwierdzaj wyłącznie logowanie, które sam zainicjowałeś i rozumiesz.
- Odrzucaj nieoczekiwane powiadomienia i weryfikuj dzwoniących oficjalną ścieżką wsparcia.
- Dopasowywanie liczb usprawnia proste powiadomienia push, ale nie jest to metoda odporna na phishing.
- Niezwłocznie zgłoś przypadkowe zatwierdzenie; sama zmiana hasła może nie zakończyć każdej sesji.
1. Zareaguj na żądanie, które widzisz przed sobą
Zatrzymaj się, zanim dotkniesz przycisku zatwierdzenia. Zadaj sobie pytanie, czy właśnie w tej chwili logujesz się na to konto w tej usłudze. Przeczytaj informacje o aplikacji i koncie wyświetlane w autentycznym authenticatorze. Jeśli żądanie jest nieoczekiwane, odrzuć je i skorzystaj z opcji zgłoszenia w aplikacji, o ile Twoja organizacja ją włączyła. Następnie postępuj zgodnie z instrukcjami zgłaszania obowiązującymi w organizacji; zgłoszenie w aplikacji może nie zastępować procedury helpdesku.
Pozostaw authenticator włączony. Odinstalowanie go, usunięcie konta służbowego lub wyłączenie MFA, aby powiadomienia zniknęły, może stworzyć osobny problem z dostępem. Jeśli żądania będą się powtarzać, skontaktuj się ze wsparciem pod znanym numerem lub przez portal i wyjaśnij, że monity się zapętlają. Nie zatwierdzaj żadnego z nich w ramach eksperymentu, aby sprawdzić, co się stanie.
2. Zrozum, czego dowodzi, a czego nie dowodzi nieoczekiwany monit
Monit jest dowodem na to, że proces uwierzytelniania dotarł do Twojego urządzenia. Sam w sobie nie jest dowodem na to, kto ten proces zainicjował ani jak do niego doprowadził. Różne systemy obsługują różne ścieżki logowania; błędy, wygasłe sesje i nadużycia mogą generować mylące żądania. Niektóre ataki wykorzystują skradzione hasło przed wysłaniem powiadomień, podczas gdy inne procedury mogą rozpocząć się bez niego. Pozwól zespołowi ds. tożsamości sprawdzić dzienniki zdarzeń.
Zmęczenie MFA (MFA fatigue), zwane także bombardowaniem push (push bombing), polega na wysyłaniu powtarzających się żądań, aby zatwierdzenie wydało się prostsze niż odmowa. Atakujący liczy na irytację, rozproszenie uwagi lub presję, a nie na matematyczne złamanie zabezpieczeń authenticatora. Twoją cenną obserwacją jest schemat: kiedy rozpoczęły się żądania, którego konta dotyczą i czy cokolwiek zatwierdziłeś.
Źródła tej sekcji: Tożsamość cyfrowa: wymagania dla uwierzytelniaczy i systemów weryfikujących, SP 800-63B-4
3. Zweryfikuj osobę, która tłumaczy powiadomienie
Wyobraź sobie, że odrzucasz trzy monity. Dzwoni osoba, przedstawia się jako pracownik IT i mówi: „Blokujemy podejrzaną sesję. Zatwierdź kolejne żądanie, abyśmy mogli dokończyć”. Takie wyjaśnienie nie sprawia, że żądanie staje się Twoje. Prawdziwe powiadomienie i przekonujący głos mogą być elementami tej samej próby inżynierii społecznej.
Zakończ nieoczekiwane połączenie i samodzielnie otwórz książkę adresową firmy, portal wsparcia lub wybierz wcześniej zweryfikowany numer. Zapytaj oficjalny zespół wsparcia, czy istnieje autoryzowane działanie dotyczące Twojego konta. Nie używaj numeru, łącza ani kodu QR dostarczonego przez rozmówcę jako niezależnego źródła weryfikacji. Nie odczytuj kodu jednorazowego, kodu odzyskiwania ani liczby z ekranu logowania innej osoby.

Powiększ obraz · Zrzut ekranu z gry · Angielski interfejs
- Znajdź oficjalną książkę kontaktów
Skorzystaj z oficjalnej książki kontaktów helpdesku organizacji, aby znaleźć zaufany kontakt przed realizacją wrażliwej prośby.
- Nie używaj numerów od dzwoniącego
Numer podany przez rozmówcę stanowi element prośby i nie może służyć jako niezależne źródło weryfikacji.
Źródła tej sekcji: Microsoft Authenticator: częste pytania i nieoczekiwany kontakt
4. Dowiedz się, jakich zabezpieczeń używa Twoja organizacja
Określenie MFA obejmuje metody o różnej odporności na manipulację. CISA zaleca uwierzytelnianie wieloskładnikowe odporne na phishing i opisuje dopasowywanie liczb jako tymczasowe ulepszenie tam, gdzie migracja nie jest jeszcze możliwa. NIST odróżnia zatwierdzanie poza głównym kanałem i ręcznie przekazywane kody od uwierzytelniania powiązanego kryptograficznie z legalną usługą. Praktyczne pytanie pozostaje niezmienne: jaką operację na koncie autoryzujesz?
W przypadku dopasowywania liczb wpisuj wyłącznie liczbę pochodzącą z autentycznego logowania, które sam osobiście zainicjowałeś. Rozmówca dyktujący liczbę prosi Cię o autoryzację procesu będącego pod jego kontrolą. Przejście ze zwykłego przycisku zatwierdzenia na dopasowywanie liczb nie czyni tego rozmówcy godnym zaufania.
| Metoda | Istotna różnica | Działanie pracownika |
|---|---|---|
| Zatwierdź/odrzuć push | Nieoczekiwana zgoda może autoryzować próbę innej osoby. | Odrzuć żądanie, którego sam nie zainicjowałeś. |
| Dopasowywanie liczb | Wymaga aktywnego udziału, lecz nie jest odporne na phishing. | Używaj tylko liczby z własnego, zweryfikowanego logowania. |
| Kod jednorazowy | Kod może zostać przekazany atakującemu. | Nigdy nie podawaj go rozmówcy ani w niespodziewanej wiadomości. |
| Klucz FIDO/WebAuthn lub klucz sprzętowy | Uwierzytelnianie powiązane z usługą zapewnia odporność na phishing. | Korzystaj z zatwierdzonej procedury rejestracji i odzyskiwania. |
Źródła tej sekcji: Wymagaj uwierzytelniania wieloskładnikowego · Tożsamość cyfrowa: wymagania dla uwierzytelniaczy i systemów weryfikujących, SP 800-63B-4 · Zalecenia CISA dotyczące MFA odpornego na phishing i dopasowywania liczb
5. Jeśli już zatwierdziłeś żądanie, zgłoś ten fakt natychmiast
Skontaktuj się z wyznaczonym kanałem ds. incydentów i zgłoś, że przypadkowo zatwierdziłeś nieoczekiwane żądanie, podając przybliżony czas. Wspomnij, czy wpisałeś również hasło, udostępniłeś kod, kliknąłeś link lub zgodziłeś się na sesję zdalnego wsparcia. Zgłoś to, co pamiętasz, nawet jeśli kolejność zdarzeń jest niepełna. Oczekiwanie na idealne wyjaśnienie opóźnia przekazanie informacji, z których mogą skorzystać zespoły reagujące.
Zespół ds. tożsamości może ocenić historię logowań, unieważnić sesje, sprawdzić metody uwierzytelniania i pokierować procedurą odzyskiwania poświadczeń. Postępuj zgodnie z jego instrukcjami za pośrednictwem zaufanego kanału. Nie zakładaj, że sama zmiana hasła automatycznie zakończy każdą aktywną sesję lub usunie nowo zarejestrowany składnik. Aby przygotować przydatne zgłoszenie incydentu, nie musisz badać kont innych pracowników ani zmieniać ustawień administratora.
6. Prześlij krótkie, rzeczowe zgłoszenie incydentu
Skorzystaj z zatwierdzonego kanału i podaj niezbędne minimum szczegółów potrzebnych do zidentyfikowania zdarzenia. Jeśli ten kanał jest niedostępny, użyj udokumentowanej ścieżki awaryjnej. Zachowaj oryginalne powiadomienie lub wiadomość, jeśli pozwala na to polityka firmy, unikając udostępniania haseł, aktywnych kodów czy zrzutów ekranu prywatnego konta na publicznym czacie.
Przykładowe fikcyjne zgłoszenie mogłoby brzmieć: „Około godziny 10:14 mój służbowy authenticator wyświetlił cztery żądania logowania do firmowego konta SSO. Edytowałem dokument lokalny i nie rozpoczynałem logowania. Odrzuciłem trzy żądania i przez pomyłkę zatwierdziłem jedno. Następnie zadzwoniła osoba z prośbą o zatwierdzenie kolejnego. Rozłączyłem się i zadzwoniłem pod znany numer helpdesku”.
- Godzina i strefa czasowa, a także wyświetlone konto i aplikacja.
- Czynność wykonywana przed pierwszym powiadomieniem.
- Przybliżona liczba monitów i ewentualny kontakt następczy.
- Co zatwierdzono, wpisano, odrzucono lub udostępniono; oznaczenie niepewnych faktów.
- Bezpieczna metoda kontaktu zwrotnego oraz urządzenie, którego dotyczy problem.
7. Przećwicz presję w The Social Engineer
Gra The Social Engineer zawiera scenariusz biurowy z powtarzającymi się monitami Northline SSO, próbą wywarcia presji, niezależnym kontaktem z helpdeskiem i zgłoszeniem incydentu. Są to zaplanowane decyzje w fikcyjnym miejscu pracy. Ćwiczenie polega na oddzieleniu żądania logowania, zapewnień dzwoniącego i zweryfikowanej odpowiedzi helpdesku przed podjęciem działania.
Ten przewodnik, interfejs CyberPlay oraz gra The Social Engineer są dostępne w języku polskim. W scenariuszu MFA zidentyfikuj żądanie, którego nie zainicjowałeś, użyj oficjalnego kontaktu i prześlij dokładne zgłoszenie. Zrzut ekranu z rozgrywki przedstawia tekst interfejsu w języku angielskim. Udana decyzja w grze to trening, a nie dowód na to, że prawdziwe konto jest bezpieczne lub że zachowania w miejscu pracy uległy już trwałej zmianie.

Powiększ obraz · Zrzut ekranu z gry · Angielski interfejs
- Odrzuć nieoczekiwane potwierdzenie logowania
Odrzuć potwierdzenie, jeśli nie rozpoczynasz logowania, nawet gdy inna wiadomość nakłania do zaakceptowania tej prośby.
- Zgłoś oficjalnemu wsparciu
Skontaktuj się z właściwym helpdeskiem lub zespołem bezpieczeństwa i poinformuj, kiedy pojawiły się niespodziewane monity.
8. Sprawdź decyzję na nowym przykładzie
Po zakończeniu gry wykorzystaj zmieniony scenariusz, aby odpowiedź opierała się na zrozumieniu zasady, a nie na zapamiętaniu postaci. Poproś uczestnika o wyjaśnienie zarówno natychmiastowego działania, jak i ścieżki weryfikacji. Na potrzeby tego ćwiczenia nie trzeba generować prawdziwego logowania ani monitu MFA.
9. Ułatw bezpieczne działanie przed kolejnym monitem
Poproś zespół o odszukanie kontaktu do wsparcia i procedury awaryjnej bez korzystania z linków w podejrzanych wiadomościach. Upewnij się, jak działają opcje odrzucania lub zgłaszania w authenticatorze przy danej konfiguracji firmowej. Menedżerowie powinni zadbać o to, aby szybkie zgłoszenie incydentu było proste, nawet w sytuacji pomyłkowego zatwierdzenia; priorytetem jest dostarczenie zespołom reagującym rzetelnych faktów.
W ramach kolejnych ćwiczeń zmień aplikację, tożsamość dzwoniącego i stopień pilności, zachowując ten sam model podejmowania decyzji. Sprawdź, czy pracownicy odrzucają niezainicjowane żądania, wybierają niezależny kontakt i składają dokładne raporty. Odnotowuj luki w procedurach oddzielnie od wyników ukończenia czy punktacji w grze. Niejasna ścieżka kontaktu z helpdeskiem to problem procesowy wymagający naprawy, a nie powód do obwiniania osoby, która otrzymała powiadomienie.
Przećwicz tę decyzję w grze
Zagraj w The Social Engineer, aby przećwiczyć decyzje omówione w tym przewodniku. Poradnik, interfejs CyberPlay oraz gra są dostępne w języku polskim.
Zagraj w The Social EngineerŹródła i dalsza lektura
- Tożsamość cyfrowa: wymagania dla uwierzytelniaczy i systemów weryfikujących, SP 800-63B-4 — NIST. Dostęp 2026-09-13
- Wymagaj uwierzytelniania wieloskładnikowego — CISA. Dostęp 2026-09-13
- Microsoft Authenticator: częste pytania i nieoczekiwany kontakt — Microsoft Support. Dostęp 2026-09-13
- Zalecenia CISA dotyczące MFA odpornego na phishing i dopasowywania liczb — CISA / DHS. Dostęp 2026-09-13
Czytaj dalej
- Ćwiczenia z socjotechniki: podszywanie się i weryfikacja płatności
Przećwicz socjotechnikę: fałszywe wsparcie IT, zmiany rachunków dostawców i podszywanie się głosem. Skorzystaj z kart dialogowych, weryfikacji i omówienia.
PL · 8 min czytania - Gry szkoleniowe o phishingu: sprawdzaj, weryfikuj i zgłaszaj
Wybierz gry szkoleniowe o phishingu, które uczą sprawdzania, weryfikacji i zgłaszania. Przećwicz wiadomość od dostawcy i oceń uzasadnienie decyzji uczestników.
PL · 8 min czytania - Hasło czy fraza hasłowa: jak chronić konta służbowe
Porównaj hasła i frazy hasłowe, unikaj ponownego użycia, poznaj wytyczne NIST i korzystaj z menedżera haseł. Przećwicz lepsze decyzje po polsku.
PL · 8 min czytania - Przykłady wiadomości phishingowych do szkoleń: sprawdzaj i zgłaszaj
Przećwicz fikcyjne wiadomości phishingowe o kadrach, fakturach, dostawach i logowaniu. Porównaj je z legalnymi wiadomościami i wybierz niezależną weryfikację.
PL · 8 min czytania - Szkolenia o phishingu z kodami QR: sprawdź adres docelowy
Ucz sprawdzania adresów z kodów QR przez scenariusze parkingu, plakatu i logowania. Wykorzystaj podgląd celu, niezależną weryfikację oraz praktyczne ćwiczenia.
PL · 8 min czytania - Bezpieczne korzystanie z AI w pracy: szkolenie o narzędziach i danych
Naucz pracowników bezpiecznego korzystania z AI: wyboru narzędzi, ochrony danych, kontroli wyników i uprawnień. Wykorzystaj fikcyjne przykłady i karty decyzji.
PL · 8 min czytania