CyberPlay-Redaktion · Veröffentlicht am · Aktualisiert am · 8 Min. Lesezeit
Leitfaden und Übungen auf Deutsch
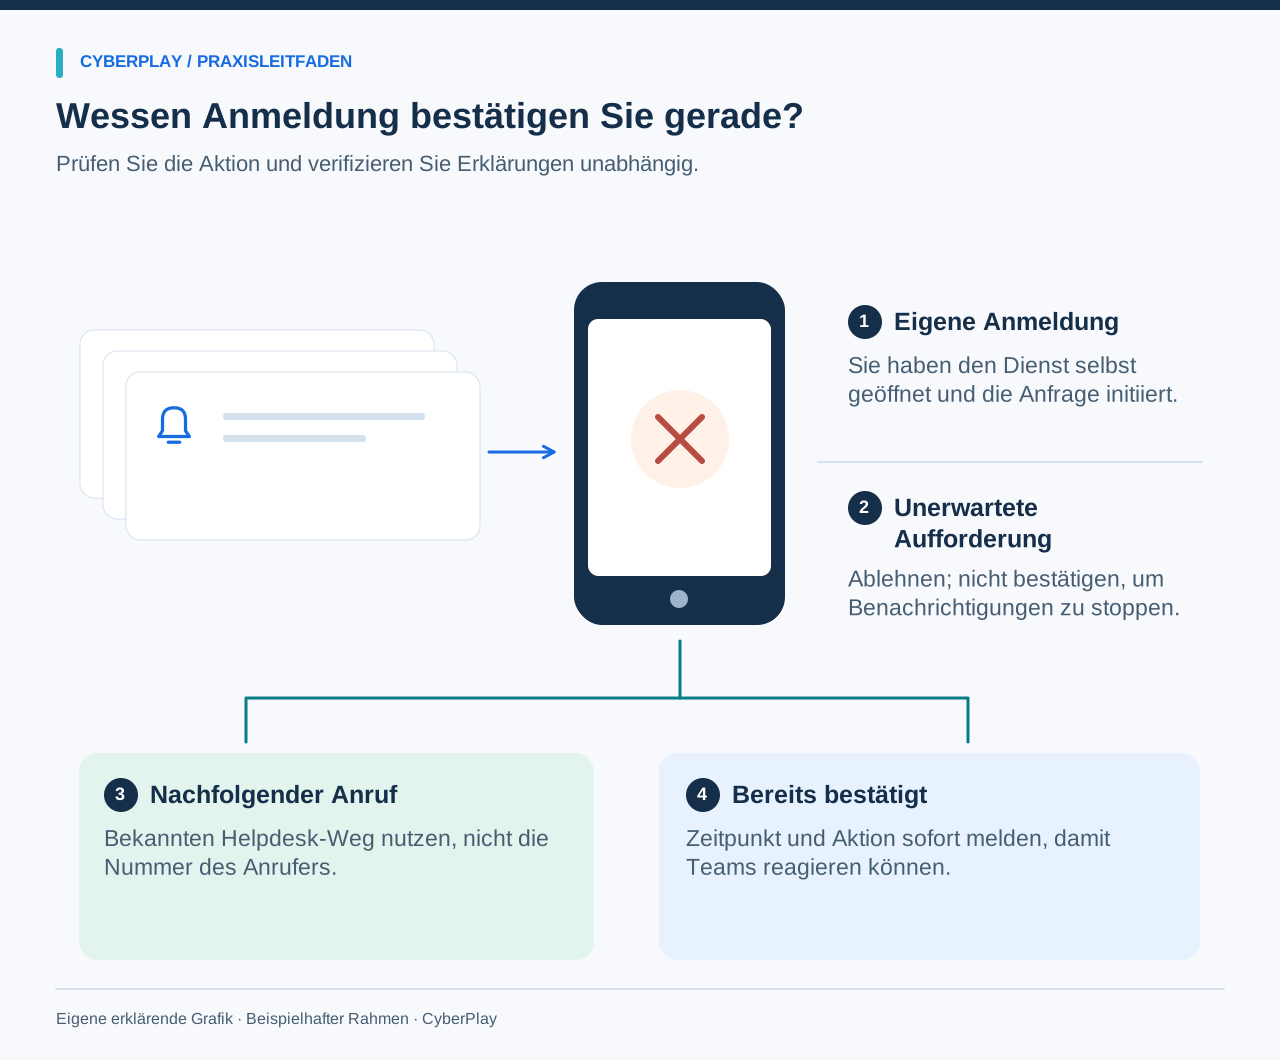
Wenn Sie eine MFA-Anfrage für eine Anmeldung erhalten, die Sie nicht selbst veranlasst haben, lehnen Sie diese ab. Bestätigen Sie die Anfrage nicht, nur um wiederholte Benachrichtigungen zu stoppen oder weil eine anrufende Person behauptet, es handele sich um einen IT-Test. Wenden Sie sich über den etablierten Support-Kanal an Ihre Organisation und melden Sie die unerwartete Anfrage. Wenn Sie bereits zugestimmt haben, teilen Sie dies umgehend mit; die Einsatzkräfte benötigen diesen Fakt zur Bewertung der Sitzung.
Die Zwei-Faktor-Authentifizierung bietet einen Schutz, der über ein Passwort hinausgeht, doch die Anfrage erfordert weiterhin Ihr Urteilsvermögen. Dieser Leitfaden erläutert Push-Müdigkeit (Push Fatigue), Number Matching und den nachfolgenden Anruf, der versucht, eine verdächtige Benachrichtigung in eine scheinbar hilfreiche Maßnahme zu verwandeln. Die Beispiele sind fiktiv und fügen sich in das Verfahren Ihrer Organisation zur Behandlung von Sicherheitsvorfällen ein, ohne dass Sie eine Kontokompromittierung selbst diagnostizieren müssen.
Das Wichtigste zum Mitnehmen
- Bestätigen Sie nur Anmeldungen, die Sie selbst veranlasst haben und verstehen.
- Lehnen Sie unerwartete Aufforderungen ab und überprüfen Sie Anrufer über bekannte Support-Wege.
- Number Matching verbessert die einfache Push-Freigabe, ist jedoch keine phishing-resistente MFA.
- Melden Sie ein versehentliches Bestätigen unverzüglich; eine reine Passwortänderung beendet nicht zwingend jede Sitzung.
1. Reagieren Sie auf die konkrete Anfrage vor Ihnen
Halten Sie inne, bevor Sie auf die Freigabeschaltfläche tippen. Fragen Sie sich, ob Sie sich genau in diesem Moment bei diesem Konto und bei diesem Dienst anmelden. Lesen Sie die Anwendungs- und Kontoinformationen, die in der echten Authentifikator-App angezeigt werden. Ist die Anfrage unerwartet, lehnen Sie sie ab und nutzen Sie die Meldefunktion der App, falls Ihre Organisation diese aktiviert hat. Befolgen Sie anschließend die Meldevorgaben Ihrer Organisation; eine Meldung in der App ersetzt möglicherweise nicht den regulären Helpdesk-Prozess.
Lassen Sie den Authentifikator aktiviert. Ein Deinstallieren der App, das Entfernen des Arbeitskontos oder das Deaktivieren der MFA, um Benachrichtigungen loszuwerden, kann neue Zugangsprobleme verursachen. Halten die Anfragen an, kontaktieren Sie den Support über eine bekannte Rufnummer oder ein offizielles Portal und schildern Sie die wiederholten Aufforderungen. Bestätigen Sie keinesfalls eine Anfrage testweise, um zu sehen, was passiert.
2. Verstehen Sie, was eine unerwartete Aufforderung belegt – und was nicht
Eine Aufforderung beweist lediglich, dass ein Authentifizierungsablauf Ihr Gerät erreicht hat. Sie ist für sich genommen kein Nachweis darüber, wer den Vorgang initiiert hat oder wie die Person an diesen Punkt gelangt ist. Unterschiedliche Systeme erlauben verschiedene Anmeldeprozesse; Versehen, veraltete Sitzungen und Missbrauch können irritierende Anfragen auslösen. Manche Angriffe nutzen ein gestohlenes Passwort, bevor Aufforderungen gesendet werden, während andere Abläufe auch ohne ein solches beginnen können. Überlassen Sie die Auswertung der Protokolle dem Identity-Team.
MFA-Fatigue, auch als Push Bombing bezeichnet, beruht auf wiederholten Anfragen, die eine Freigabe bequemer erscheinen lassen sollen als das ständige Ablehnen. Angreifende setzen dabei auf Verärgerung, Ablenkung oder Druck, anstatt das Authentifizierungsverfahren mathematisch zu überwinden. Ihre wertvollste Beobachtung ist das Muster: wann die Anfragen begannen, welches Konto betroffen ist und ob Sie etwas bestätigt haben.
Quellen dieses Abschnitts: Digitale Identität: Anforderungen an Authentikatoren und Verifizierungsdienste, SP 800-63B-4
3. Überprüfen Sie Personen, die die Benachrichtigung erklären wollen
Stellen Sie sich vor, Sie lehnen drei Aufforderungen ab. Kurz darauf meldet sich jemand telefonisch, gibt sich als IT-Support aus und erklärt: „Wir sperren gerade eine verdächtige Sitzung. Bestätigen Sie bitte die nächste Anfrage, damit wir das abschließen können.“ Diese Erklärung macht die Anfrage keineswegs zu Ihrer eigenen. Eine echte Benachrichtigung und eine überzeugende Stimme können Teile desselben Social-Engineering-Versuchs sein.
Beenden Sie den unaufgeforderten Kontakt und öffnen Sie eigenständig das Unternehmensverzeichnis, das Support-Portal oder eine zuvor verifizierte Rufnummer. Fragen Sie das reguläre Support-Team, ob eine autorisierte Maßnahme für Ihr Konto vorliegt. Nutzen Sie keine Telefonnummern, Links oder QR-Codes, die Ihnen von der anrufenden Person übermittelt wurden, zur unabhängigen Überprüfung. Lesen Sie am Telefon niemals Einmalcodes, Wiederherstellungscodes oder Ziffern vom Anmeldebildschirm einer anderen Person vor.

Bild vergrößern · Screenshot aus dem Spiel · Englische Oberfläche
- Bestehendes Verzeichnis nutzen
Nutzen Sie das offizielle Helpdesk-Verzeichnis der Organisation für einen vertrauenswürdigen Kontakt, bevor Sie heikle Anfragen fortführen.
- Übermittelte Nummern nicht nutzen
Eine vom Anrufer genannte Nummer ist Teil der Anfrage und eignet sich nicht zur unabhängigen Überprüfung.
Quellen dieses Abschnitts: Microsoft Authenticator: Häufig gestellte Fragen und unerwartete Kontaktaufnahmen
4. Kennen Sie die Schutzmaßnahmen Ihrer Organisation
Die Bezeichnung MFA umfasst Methoden mit sehr unterschiedlicher Widerstandsfähigkeit gegenüber Täuschungsversuchen. Die CISA empfiehlt phishing-resistente MFA und stuft Number Matching als Übergangslösung ein, solange eine vollständige Umstellung noch nicht möglich ist. Das NIST unterscheidet Out-of-Band-Freigaben und manuell übertragene Codes von Authentifizierungsverfahren, die kryptografisch an den legitimen Dienst gebunden sind. Die praktische Kernfrage bleibt: Welche Kontoaktion autorisieren Sie gerade?
Geben Sie beim Number Matching nur die Zahl ein, die Ihnen bei einem legitimen, von Ihnen persönlich veranlassten Anmeldevorgang angezeigt wird. Wenn Ihnen eine anrufende Person eine Zahl diktiert, fordert sie Sie dazu auf, einen Vorgang unter deren Kontrolle freizugeben. Der Wechsel von einer simplen Freigabeschaltfläche zu Number Matching macht diesen Anrufer nicht vertrauenswürdiger.
| Methode | Wesentlicher Unterschied | Maßnahme für Beschäftigte |
|---|---|---|
| Push-Freigabe (Bestätigen/Ablehnen) | Eine unaufgeforderte Freigabe kann fremde Zugriffe autorisieren. | Lehnen Sie nicht selbst veranlasste Anfragen ab. |
| Number Matching | Erfordert aktive Eingabe, ist aber nicht phishing-resistent. | Nutzen Sie nur Zahlen Ihrer eigenen, verifizierten Anmeldung. |
| Einmalcode (OTP) | Ein Code kann an Angreifende weitergeleitet werden. | Niemals an Anrufer oder in unerwarteten Nachrichten weitergeben. |
| FIDO/WebAuthn-Passkey oder Sicherheitsschlüssel | Authentisierung ist an den Dienst gebunden; bietet Phishing-Resistenz. | Vom Arbeitgeber genehmigte Registrierungs- und Wiederherstellungswege nutzen. |
Quellen dieses Abschnitts: Require Multifactor Authentication · Digitale Identität: Anforderungen an Authentikatoren und Verifizierungsdienste, SP 800-63B-4 · CISA-Empfehlungen zu phishingresistenter MFA und Nummernabgleich
5. Wenn Sie bereits bestätigt haben: Sofort melden
Kontaktieren Sie umgehend die vorgesehene Stelle für Sicherheitsvorfälle und melden Sie, dass Sie eine unerwartete Anfrage bestätigt haben – möglichst unter Angabe des ungefähren Zeitpunkts. Erwähnen Sie auch, ob Sie zusätzlich ein Passwort eingegeben, einen Code weitergegeben, einen Link aufgerufen oder einer Fernwartungssitzung zugestimmt haben. Melden Sie alle Erinnerungen, auch wenn Ihnen Details fehlen. Zu warten, bis Sie den Ablauf lückenlos erklären können, verzögert wichtige Gegenmaßnahmen.
Das Identity-Team kann Anmeldeüberwachungsprotokolle prüfen, aktive Sitzungen widerrufen, hinterlegte Authentifizierungsmethoden kontrollieren und die Wiederherstellung Ihrer Zugangsdaten anleiten. Befolgen Sie diese Anweisungen über einen vertrauenswürdigen Kommunikationsweg. Gehen Sie nicht davon aus, dass ein Passwortwechsel automatisch alle aktiven Sitzungen beendet oder neu registrierte Faktoren entfernt. Sie müssen keine Konten anderer Beschäftigter prüfen oder Administratoren-Einstellungen ändern, um eine hilfreiche Meldung abzusetzen.
6. Eine präzise, hilfreiche Vorfallsmeldung absetzen
Nutzen Sie den vorgesehenen Meldekanal und beschränken Sie sich auf die relevanten Details, die zur Bewertung des Vorfalls erforderlich sind. Sollte dieser Kanal nicht erreichbar sein, nutzen Sie den dokumentierten Ausweichweg. Sichern Sie die ursprüngliche Benachrichtigung oder Nachricht, sofern die Richtlinien dies erlauben, ohne jedoch Passwörter, aktive Einmalcodes oder Screenshots mit sensiblen Kontodaten in öffentlichen Chats zu teilen.
Eine fiktive Meldung könnte folgendermaßen lauten: „Gegen 10:14 Uhr zeigte mein Dienst-Authentifikator vier Anmeldeanfragen für das Unternehmens-SSO-Konto an. Ich habe zu diesem Zeitpunkt an einem lokalen Dokument gearbeitet und keinen Anmeldevorgang gestartet. Ich habe drei Anfragen abgelehnt und eine versehentlich bestätigt. Kurz darauf forderte mich eine anrufende Person auf, eine weitere Anfrage freizugeben. Ich habe das Gespräch beendet und die bekannte Helpdesk-Nummer angerufen.“
- Uhrzeit samt Zeitzone sowie das angezeigte Konto und die Anwendung.
- Ihre Tätigkeit unmittelbar vor der ersten Benachrichtigung.
- Ungefähre Anzahl der Aufforderungen und eventuelle Kontaktaufnahmen danach.
- Was Sie bestätigt, eingegeben, abgelehnt oder weitergegeben haben; Unsicherheiten kennzeichnen.
- Eine sichere Rückrufnummer und das betroffene Gerät.
7. Reagieren unter Druck in The Social Engineer trainieren
The Social Engineer simuliert eine Bürosituation mit wiederholten Northline-SSO-Aufforderungen, einer plausiblen Erklärung unter Zeitdruck, der unabhängigen Kontaktaufnahme mit dem Helpdesk und der Meldung des Vorfalls. Es handelt sich um vorgegebene Entscheidungen in einem fiktiven Arbeitsumfeld. Ziel der Übung ist es, die Anmeldeanforderung, die Aussagen des Anrufers und die verifizierte Auskunft des Helpdesks gedanklich sauber zu trennen, bevor eine Handlung erfolgt.
Dieser Leitfaden, die CyberPlay-Benutzeroberfläche und The Social Engineer sind auf Deutsch verfügbar. Identifizieren Sie im MFA-Szenario die nicht selbst initiierte Anfrage, nutzen Sie den etablierten Kontaktweg und reichen Sie eine präzise Meldung ein. Die Spielgrafik zeigt englischen Bildschirmtext. Eine erfolgreiche Entscheidung im Spiel ist ein Training, jedoch kein Nachweis dafür, dass ein reales Konto sicher ist oder sich das Verhalten am Arbeitsplatz bereits dauerhaft verändert hat.

Bild vergrößern · Screenshot aus dem Spiel · Englische Oberfläche
- Nicht selbst angeforderte Bestätigung
Lehnen Sie eine Anmeldebestätigung ab, die Sie nicht selbst angefordert haben, auch wenn eine weitere Nachricht dazu drängt.
- Über offiziellen Support melden
Wenden Sie sich an das zuständige Helpdesk- oder Sicherheitsteam und schildern Sie, wann die unerwarteten Freigabeanfragen auftraten.
8. Überprüfen Sie die Entscheidung an einem neuen Szenario
Nutzen Sie nach dem Spiel ein abgewandeltes Szenario, damit die Antwort auf dem Verständnis der Regel beruht und nicht auf der bloßen Erinnerung an Spielfiguren. Bitten Sie die lernende Person, sowohl die unmittelbare Reaktion als auch den Verifizierungsweg zu begründen. Für diese Übung muss keine echte Anmeldung oder MFA-Anfrage erzeugt werden.
9. Sicheres Handeln vor der nächsten Aufforderung erleichtern
Vergewissern Sie sich im Team, wo die Support-Kontaktdaten und Notfallwege hinterlegt sind, ohne Links aus verdächtigen Nachrichten zu verwenden. Klären Sie, welche Aktionen die Schaltflächen zum Ablehnen oder Melden in der Authentifikator-Konfiguration Ihres Unternehmens tatsächlich auslösen. Führungskräfte sollten eine unkomplizierte Meldung fördern – auch dann, wenn ein Klick versehentlich erfolgte. Oberste Priorität hat die schnelle Bereitstellung verwertbarer Fakten für die Incident-Response-Teams.
Variieren Sie für vertiefende Übungen die Anwendung, die anrufende Person und das Dringlichkeitsmuster, während das grundlegende Entscheidungsmuster identisch bleibt. Prüfen Sie, ob Beschäftigte unaufgeforderte Anfragen ablehnen, unabhängige Kontaktwege wählen und präzise Meldungen verfassen. Halten Sie organisatorische Prozesslücken getrennt von Trainingsergebnissen fest. Ein unklarer Meldeweg ist ein Prozessproblem, das behoben werden muss, und kein persönliches Versagen der Person, die die Benachrichtigung erhält.
Diese Entscheidung auf Deutsch üben
Nutzen Sie The Social Engineer, um die in diesem Leitfaden erläuterten Entscheidungen zu trainieren. Der Leitfaden, die CyberPlay-Benutzeroberfläche und dieses Spiel stehen auf Deutsch zur Verfügung.
The Social Engineer spielenQuellen und weiterführende Informationen
- Digitale Identität: Anforderungen an Authentikatoren und Verifizierungsdienste, SP 800-63B-4 — NIST. Abgerufen am 2026-09-13
- Require Multifactor Authentication — CISA. Abgerufen am 2026-09-13
- Microsoft Authenticator: Häufig gestellte Fragen und unerwartete Kontaktaufnahmen — Microsoft Support. Abgerufen am 2026-09-13
- CISA-Empfehlungen zu phishingresistenter MFA und Nummernabgleich — CISA / DHS. Abgerufen am 2026-09-13
Weitere Artikel entdecken
- Social-Engineering-Übungen: Identitätstäuschung und Zahlungsfreigaben trainieren
Social-Engineering-Übungen für Mitarbeitende: Identitätstäuschung, Zahlungsänderungen und Rückrufe mit fiktiven Szenarien und konkreten Nachbesprechungen trainieren.
DE · 8 Min. Lesezeit - Phishing-Training mit Spielen: verdächtige Nachrichten richtig prüfen
Phishing-Training mit Spielen: verdächtige Nachrichten prüfen, sichere Rückfragen und Meldungen üben und Entscheidungen mit konkreten Beispielen nachbesprechen.
DE · 8 Min. Lesezeit - Passwort oder Passphrase: So schützen Sie Ihre Arbeitskonten
Passwörter und Passphrasen vergleichen, Mehrfachnutzung vermeiden, NIST-Leitlinien verstehen und freigegebene Passwortmanager sicher nutzen.
DE · 8 Min. Lesezeit - Phishing-Mail-Beispiele für Schulungen: prüfen, verifizieren und melden
Nutzen Sie fiktive Phishing-Mail-Beispiele für HR, Rechnungen, Lieferungen und Logins sowie legitime Kontrollfälle – inklusive sicherer Entscheidung und Nachbesprechung.
DE · 8 Min. Lesezeit - QR-Code-Phishing-Schulung: erst das Ziel prüfen, dann handeln
Schulen Sie Mitarbeitende im Umgang mit QR-Code-Phishing: Zielprüfung, unabhängige Verifikation und realistische Übungen zu Parkplatz, Aushang und Anmeldung.
DE · 9 Min. Lesezeit - KI-Security-Awareness-Schulung: sichere Entscheidungen zu Werkzeugen und Daten
Praxisnahe KI-Security-Awareness-Schulung für Mitarbeitende: freigegebene Werkzeuge, sensible Eingaben, Prüfschritte, Berechtigungen und Entscheidungskarten.
DE · 8 Min. Lesezeit