CyberPlay-Redaktion · Veröffentlicht am · Aktualisiert am · 9 Min. Lesezeit
Leitfaden und Übungen auf Deutsch
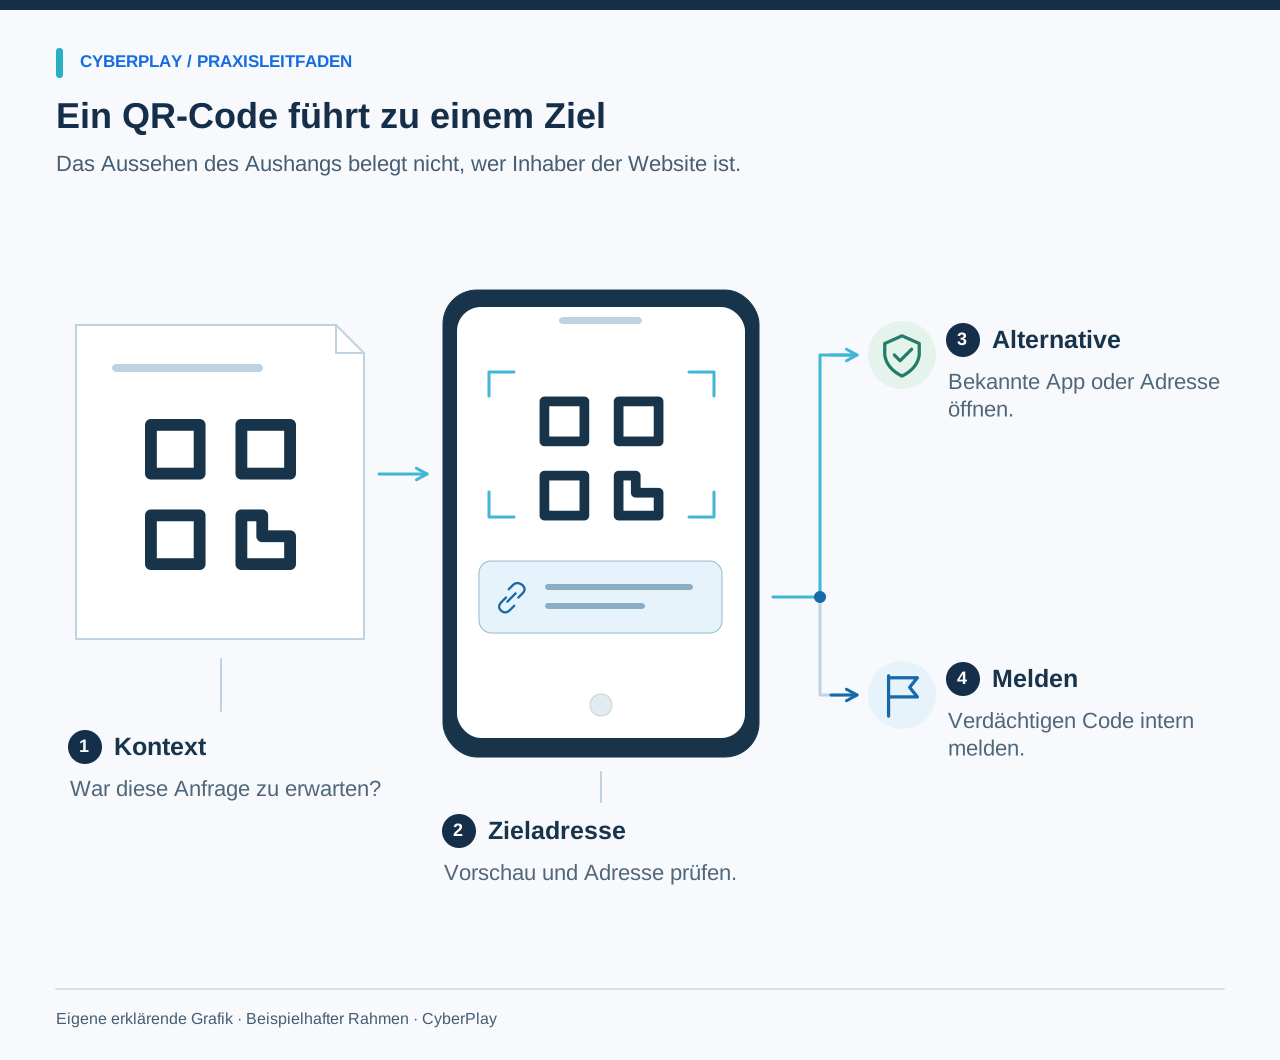
QR-Code-Phishing, mitunter auch als Quishing bezeichnet, nutzt QR-Codes, um Personen auf eine irreführende Zielseite oder zu einer manipulierten Anfrage zu leiten. Die entscheidende Fähigkeit in der Schulung besteht nicht darin zu erkennen, ob ein quadratisches Muster bösartig aussieht. Entscheidend ist vielmehr, den Kontext zu verstehen, das Ziel nach Möglichkeit vorab zu prüfen und weitreichende Anfragen unabhängig zu verifizieren, bevor Informationen preisgegeben oder Zugriffe gewährt werden.
Nutzen Sie eine QR-Code-Phishing-Schulung, um dieselben Entscheidungsprinzipien zu vertiefen, die Mitarbeitende bereits bei Nachrichten und Websites anwenden. Dieser Leitfaden bietet drei eigenständige Szenarien, eine Übung zum Lesen von Zieladressen und einen Ablaufplan für Moderierende. Die fiktiven Zieladressen verwenden reservierte Beispielnamen und dienen rein als Diskussionsgrundlage. Niemand muss einen echten Code scannen, Zugangsdaten eingeben oder Zahlungen leisten, um das Prinzip zu verinnerlichen.
Das Wichtigste zum Mitnehmen
- Ein QR-Code ist ein Datenträger; sein optisches Erscheinungsbild begründet kein Vertrauen.
- Prüfen Sie das Ziel per Vorschau, sofern das Gerät dies erlaubt, und hinterfragen Sie die Anfrage.
- Nutzen Sie bei unerwarteten Anmelde- oder Zahlungsaufforderungen einen bekannten Serviceweg.
- Üben Sie sowohl legitime Anwendungsfälle als auch verdächtige Situationen.
1. Den Mechanismus erklären, ohne jeden Code verdächtig wirken zu lassen
Viele QR-Codes dienen ganz alltäglichen Aufgaben, etwa dem Aufrufen von Speisekarten oder Veranstaltungstickets. Das Risiko hängt vom tatsächlichen Ziel ab und davon, wozu die Person aufgefordert wird. Das NCSC beschreibt QR-Codes in Phishing-E-Mails als Methode, Links zu verschleiern und Personen auf ein privates Smartphone zu leiten. Die Leitlinie unterscheidet diesen Kontext jedoch ausdrücklich von der routinemäßigen Nutzung im Alltag, etwa in Restaurants.
Vermitteln Sie Mitarbeitenden, an einer entscheidenden Schwelle innezuhalten: beim Öffnen eines unbekannten Ziels, der Eingabe von Zugangsdaten, der Durchführung einer Zahlung oder der Autorisierung eines Geräts. Behaupten Sie nicht, dass jeder Scan sofort zu einer Infektion führt. Eine gelungene Übung hilft den Teilnehmenden, legitime Nutzungen zu erkennen und genau den Punkt zu identifizieren, an dem eine unerwartete Anfrage unabhängig überprüft werden muss.
Quellen dieses Abschnitts: QR-Codes: Wie groß ist das tatsächliche Risiko?
2. Vorschau und Analyse der Zieladresse üben
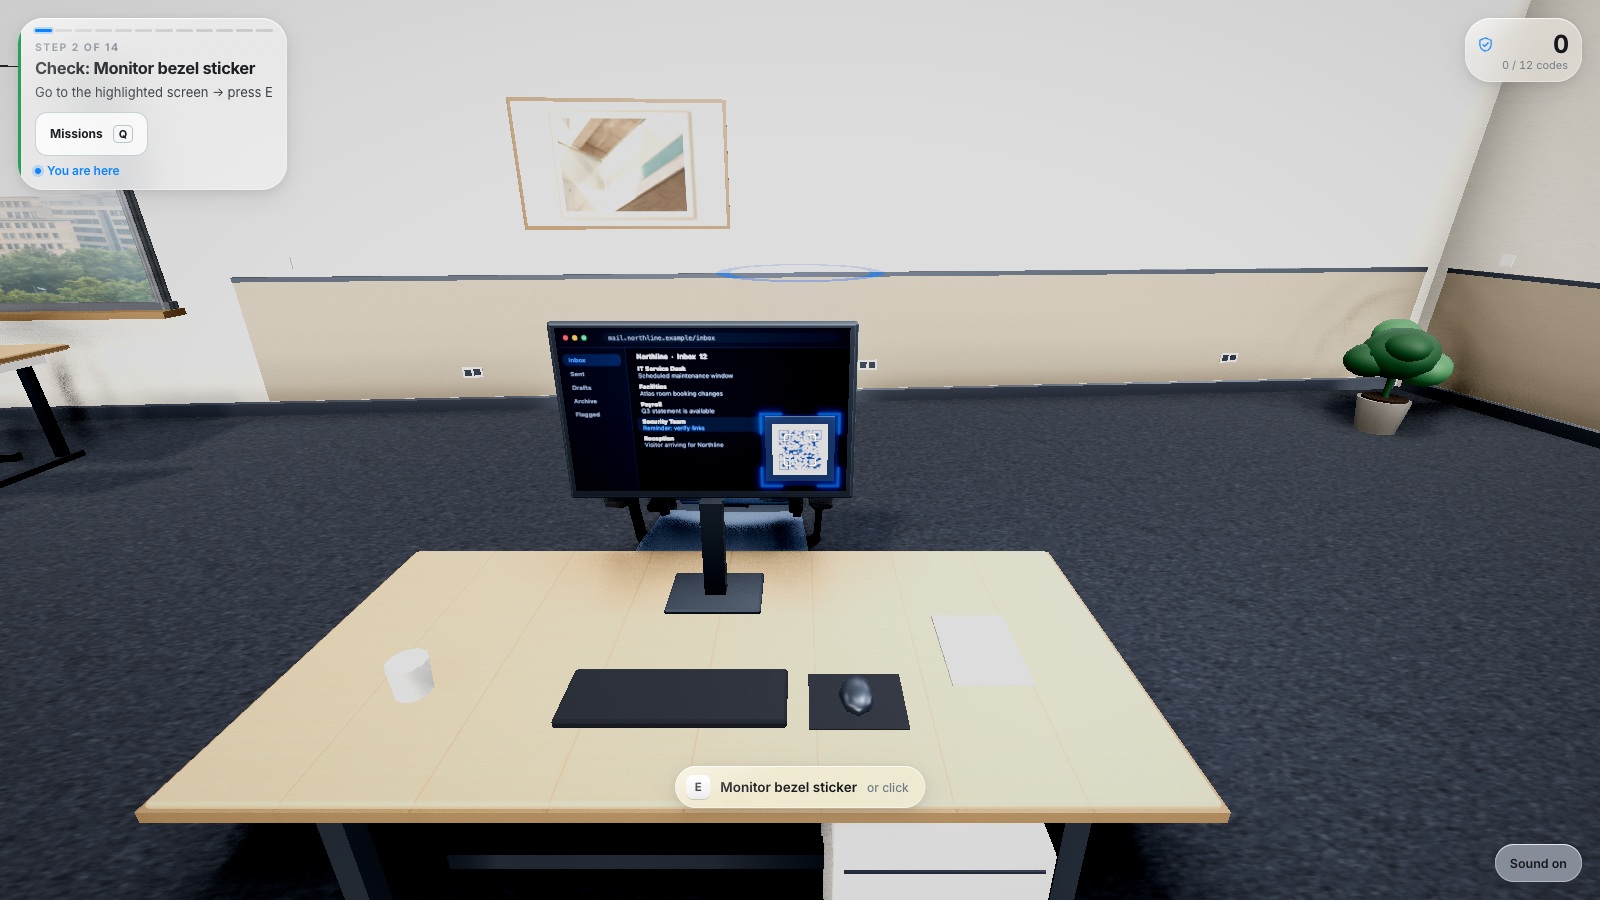
Zeigen Sie eine Textdarstellung der Vorschau, wie sie ein Smartphone typischerweise anzeigt. Bitten Sie die Lernenden, den Hostnamen zu bestimmen und mit dem Dienst abzugleichen, den sie eigentlich aufrufen wollten. Gehen Sie nicht davon aus, dass sich jede Kamera-App identisch verhält. Ist die Vorschau abgeschnitten, unklar oder gar nicht verfügbar, besteht die sichere Alternative bei sicherheitsrelevanten Vorgängen darin, die unabhängig bekannte App oder Website zu nutzen.
Die FTC rät dazu, das Ziel eines QR-Codes vor dem Öffnen eines unerwarteten Codes zu überprüfen und die Organisation über einen bekannten Weg zu kontaktieren, wenn eine Nachricht plausibel wirkt. Das liefert Moderierenden einen konkreten Schulungsansatz. Ziel ist eine fundierte Prüfentscheidung, kein Auswendiglernen sämtlicher URL-Muster.

Bild vergrößern · Screenshot aus dem Spiel · Englische Oberfläche
- Zieladresse vorab ansehen
Prüfen Sie das Ziel nach Möglichkeit vorab und bedenken Sie die verlangte Aktion, bevor Sie Daten eingeben oder Zugriffe erlauben.
- Vertrauenswürdige Alternative wählen
Bleibt das Ziel unklar, steuern Sie den Dienst über eine vertraute Alternative an und prüfen Sie die Anfrage unabhängig.
Quellen dieses Abschnitts: Betrüger verstecken schädliche Links in QR-Codes, um Informationen zu stehlen
3. Szenario: Der unbekannte Parkgebühren-Aufkleber
Fiktiver Original-Aushang: „Bezahlung von Parkgebühren jetzt online. Hier scannen, um Verwarnungsgeld zu vermeiden.“ Der Aufkleber befindet sich direkt an einem Parkscheinautomaten; die Vorschau zeigt parking-payments.example. Die lernende Person verfügt über keinerlei Vorinformationen, die dieses Ziel mit dem Parkplatzbetreiber verknüpfen. Ein kleingedruckter Hinweis verlangt die sofortige Eingabe von Kreditkartendaten.
Bitten Sie die lernende Person, einen unabhängigen Weg zum Betreiber zu wählen, etwa die etablierte Park-App oder am Standort verifizierte Informationen. Bei der Übung geht es nicht darum, anhand des Erscheinungsbildes zu entscheiden, ob der Aufkleber betrügerisch ist. Die Frage lautet, ob genügend Anhaltspunkte vorliegen, um Zahlungsdaten einzugeben. Die moderierende Person kann anschließend den legitimen Weg des Betreibers vorstellen, damit die Aufgabe sicher abgeschlossen werden kann.
4. Szenario: Mitarbeiterbefragung verlangt nach einem Passwort
Fiktiver Original-Aushang: „Neue Umfrage zum Mitarbeiter-Wohlbefinden. Jetzt scannen und am Gewinnspiel teilnehmen.“ Das Plakat trägt ein vertraut wirkendes Firmenlogo. Die Vorschau zeigt staff-survey.example; die Folgeseite verlangt die Eingabe des geschäftlichen Passworts. Kontext: Im bekannten Mitarbeiterportal ist keine Umfrage angekündigt, und die organisierende Stelle wird nicht benannt.
Die Abfrage eines Passworts ist eine folgenschwere Veränderung gegenüber dem bloßen Lesen einer Umfrage. Fordern Sie die Mitarbeitenden auf, das etablierte interne Portal zu nutzen oder das zuständige Team über das Mitarbeiterverzeichnis zu kontaktieren. Ein Standort im Firmengebäude und vertrautes Branding liefern zwar Kontext, belegen aber keineswegs, dass Ziel und Anfrage autorisiert sind. Bitten Sie Facility Management oder Personalabteilung zu erläutern, woran offizielle Aushänge erkennbar sind und über welchen Meldeweg Bedenken gemeldet werden sollen.
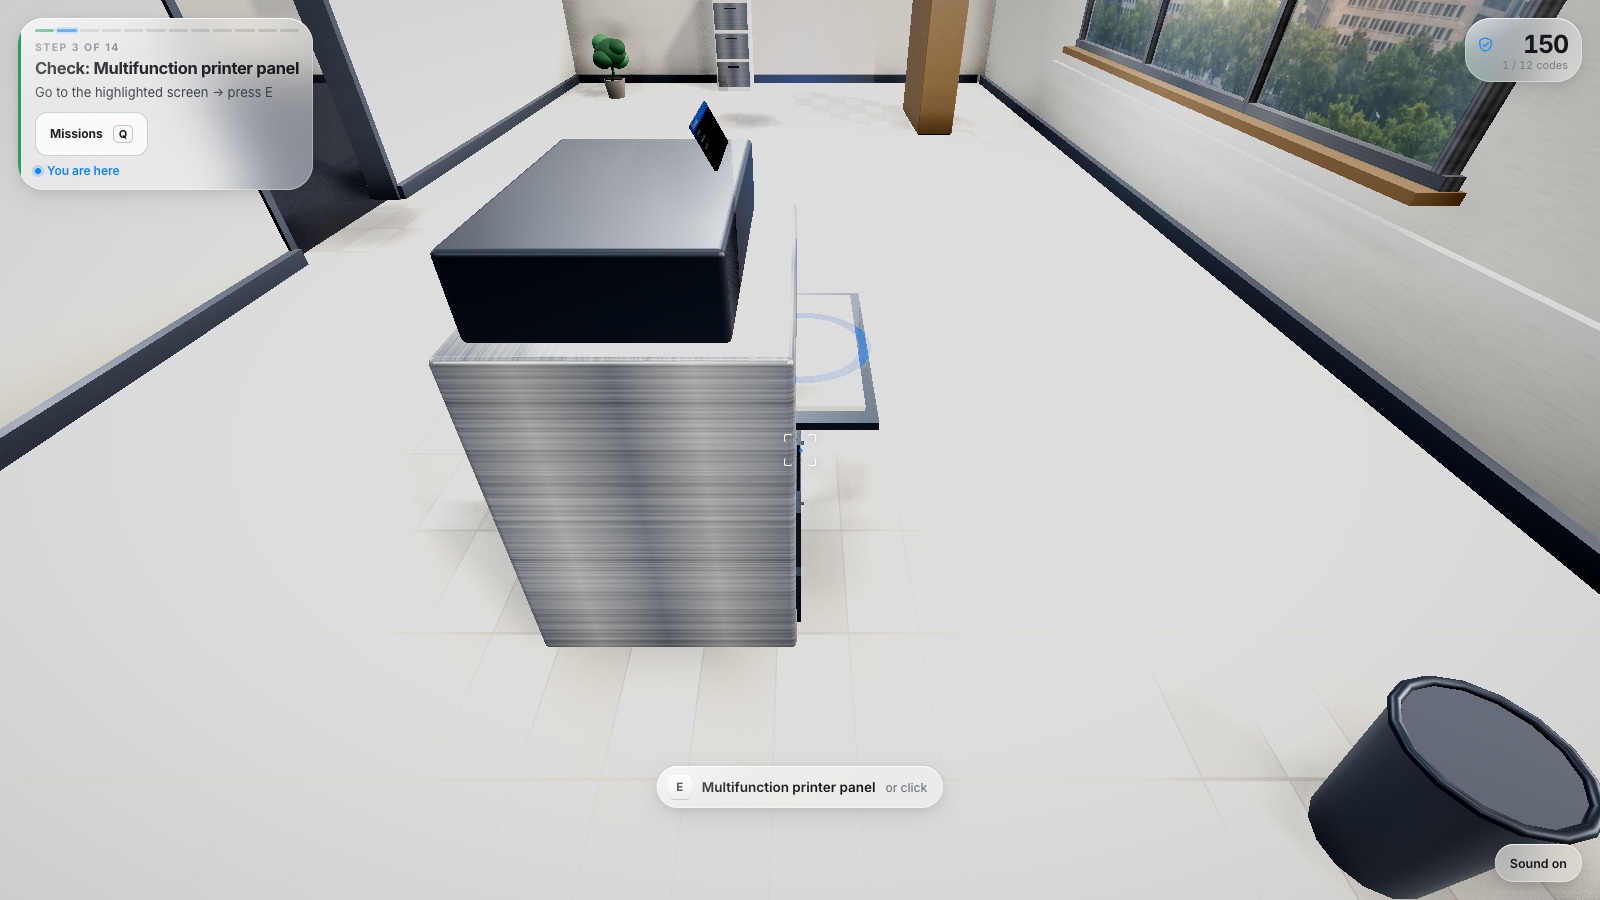
Bild vergrößern · Screenshot aus dem Spiel · Englische Oberfläche
- Platzierung belegt kein Vertrauen
Ein Code an vertrauten Bürogeräten kann dennoch woandershin leiten; sein Anbringungsort verbürgt nicht das eigentliche Ziel.
- Tatsächliches Ziel prüfen
Überprüfen Sie das Ziel und den vorgesehenen Arbeitsablauf, bevor Sie einem Code folgen, der Informationen oder Freigaben verlangt.
5. Szenario: E-Mail fordert zum Scan auf, um Zugriff zu behalten
Fiktive Original-Nachricht: „Ihr Postfachzugriff läuft heute ab. Scannen Sie den Code mit Ihrem Smartphone, um ihn aktiv zu halten.“ Die Nachricht gibt vor, vom IT-Support zu stammen, die Person hat jedoch keine Kontoaktualisierung initiiert. Die Zielvorschau zeigt account-restore.example und fordert zur Anmeldung auf.
Der richtige nächste Schritt ist die Nutzung des gewohnten Arbeitsdienstes oder des offiziellen Support-Meldewegs. Das Scannen mit dem Smartphone macht eine Anfrage keineswegs sicherer, nur weil die ursprüngliche E-Mail auf einem Dienst-PC einging. Betrugsleitfäden des NCSC betonen, wie Autorität und Dringlichkeit genutzt werden, um Druck aufzubauen. Fragen Sie die Lernenden, welche Angaben unabhängig überprüfbar sind und welche Behauptungen ausschließlich vom Absender stammen.
Quellen dieses Abschnitts: Phishing-Betrug erkennen und melden
6. Praktischer Vergleich von Zieladressen
Behalten Sie diese Beispiele rein als Text bei. Die .example-Domains dienen als fiktives Anschauungsmaterial. Die Übung geht davon aus, dass der freigegebene Dienst unter organisation.example liegt. In der Praxis muss das Unternehmen klar kommunizieren, welche offiziellen Wege Mitarbeitende nutzen sollen. Eine bekannte Domain bedeutet zudem nicht automatisch, dass jede zugehörige Anfrage legitim ist; Aufgabe und Kontext sind stets mitzubewerten.
| In der Vorschau angezeigter Text | Worauf zu achten ist | Sinnvolle Entscheidung |
|---|---|---|
| https://portal.organisation.example/survey | Der fiktive Portal-Host stimmt mit dem unabhängig bekannten Dienst überein. | Prüfen, ob der Vorgang erwartet und zulässig ist, bevor fortgefahren wird. |
| https://organisation.example.staff-survey.example/login | Ein vertrauter Name steht vor einer ganz anderen Domain. | Das unabhängig bekannte Portal nutzen; nicht von vertrauten Wörtern auf die Inhaberschaft schließen. |
| https://short-link.example/a7 | Die angezeigte Kurz-URL lässt den eigentlichen Zieldienst nicht erkennen. | Bei sensiblen Vorgängen einen bekannten Pfad nutzen, wenn das Ziel unklar ist. |
| https://parking-payments.example/card | Der Name beschreibt zwar das Parken, belegt aber nicht den Betreiber. | Den Zahlungsweg direkt beim Parkplatzbetreiber gegenprüfen. |
7. Auch legitime QR-Code-Nutzung einbinden
Fiktiver Kontrollfall: Eine Person steht an einem besetzten Empfang, um ein Besucherformular auszufüllen. Das Empfangspersonal bestätigt den autorisierten Ablauf, dasselbe Formular ist über die bekannte Unternehmensseite erreichbar und erfragt nur die für den Vorgang nötigen Angaben. Die lernende Person ruft das Formular nach Prüfung des Kontexts über die bekannte Website auf.
Unter diesen geschilderten Umständen ist das Ausfüllen des zulässigen Formulars vertretbar. Fragen Sie die Teilnehmenden, was diese Einschätzung ändern würde: eine plötzliche Passwortabfrage, eine unpassende Bezahlung, eine unerwartete Gerätefreigabe oder ein Ziel, das der Empfang nicht erklären kann. Dies schult ein angemessenes Urteilsvermögen. Eine Schulung, in der die richtige Antwort stets nur „Niemals QR-Codes nutzen“ lautet, versäumt es, sicheres Handeln in der Praxis zu trainieren.
8. Durchführung einer kurzen Moderationsübung
Bereiten Sie die drei Szenariokarten sowie den legitimen Kontrollfall vor. Weisen Sie jeder Person eine Rolle und ausreichend Kontext für eine fundierte Entscheidung zu. Zeigen Sie zuerst den Aushang oder die Nachricht; decken Sie die Zielvorschau erst auf, wenn die lernende Person ausdrücklich darum bittet, diese zu prüfen. Zeigen Sie abschließend, welche Daten oder Freigaben angefordert werden. Geben Sie den Teilnehmenden Gelegenheit, ihre Entscheidung anhand neuer Anhaltspunkte anzupassen.
Stellen Sie Abbildungen stets ein Textäquivalent zur Seite und setzen Sie nicht voraus, dass Teilnehmende ein privates Smartphone nutzen. Die Moderation kann jede Stufe auf Papier oder über eine Bildschirmfreigabe präsentieren. Bitten Sie die Teilnehmenden zu erläutern, wie ein sicherer nächster Schritt aussieht und wie die eigentliche Aufgabe dennoch erledigt werden kann. Das verbindet Wachsamkeit mit praxistauglichem Handeln.
9. Meldewege nach einer bereits erfolgten Interaktion erläutern
Bei der Nachbesprechung zur Meldung sollte es darum gehen, was genau geschehen ist – nicht nur darum, ob die Person glaubt, einen Fehler gemacht zu haben. Wurde eine Vorschau geprüft, eine Seite geöffnet, Daten eingegeben, ein Zugriff autorisiert oder eine Datei heruntergeladen? Dies sind unterschiedliche Fakten, die das Incident-Response-Team bewerten muss. Vermitteln Sie den internen Meldeweg und ermutigen Sie zu einer zügigen, präzisen Schilderung, ohne dass die Mitarbeitenden eigene Nachforschungen anstellen.
Weisen Sie Lernende an, dieselben Zugangsdaten keinesfalls erneut zur „Überprüfung“ einzugeben oder verdächtige Codes zur Begutachtung an Kolleginnen und Kollegen weiterzuleiten. Die Organisation sollte klare, freigegebene Handlungsanweisungen bereitstellen. Bei Bedenken bezüglich privater Zahlungsdaten ist der unabhängig bekannte Weg zum Zahlungsdienstleister zu nutzen; betriebliche Sicherheitsvorfälle gehören an das autorisierte interne Team.

Bild vergrößern · Screenshot aus dem Spiel · Englische Oberfläche
- Uhrzeit und Gerät angeben
Melden Sie beobachtete Auffälligkeiten, den Zeitpunkt des Auftretens und das betroffene Gerät über den vorgegebenen Meldeweg der Organisation.
- Beobachtung von Diagnose trennen
Trennen Sie unmittelbare Beobachtungen von Ursachenvermutungen, damit das Einsatzteam ermitteln kann, ohne frühe Spekulationen als Fakt zu werten.
10. QR-Übungen mit allgemeiner Phishing-Kompetenz verknüpfen
Nutzen Sie die QR-Phishing-Themenübersicht von CyberPlay, um im Anschluss an die Diskussion ein interaktives Lernszenario auszuwählen. Prüfen Sie Spielbeschreibung und Steuerung vor der Zuweisung und fragen Sie anschließend, an welcher Stelle das Ziel oder die Anfrage hinterfragt werden musste. Schlagen Sie die Brücke zu den realen Melde- und Verifikationswegen, die den Mitarbeitenden zur Verfügung stehen.
Variieren Sie das Format in einer späteren Sitzung: Machen Sie aus dem Aushang eine E-Mail oder aus der Zahlungsaufforderung eine Geräte- bzw. Kontofreigabe. Fragen Sie, ob dasselbe Prinzip weiterhin greift. Bewerten Sie die getroffene Entscheidung und die Begründung im jeweiligen Szenario; ein hoher Punktestand in einem QR-Lernspiel allein ist noch kein Nachweis dafür, dass jemand jede geschäftliche QR-Anfrage in der Praxis sicher handhabt.
Entscheidungen in die Praxis umsetzen
Entdecken Sie QR-Phishing-Spiele und trainieren Sie die Prüfung von Zieladresse, Anfrage und unabhängigem Weg zum Originaldienst. Wählen Sie eine deutsche Sprachversion, sofern sie auf der Spielseite ausgewiesen ist, und klären Sie die Begriffe für Adresse, Ziel und Freigabe.
QR-Phishing-Spiele entdeckenQuellen und weiterführende Informationen
- QR-Codes: Wie groß ist das tatsächliche Risiko? — Nationales Cybersicherheitszentrum des Vereinigten Königreichs (NCSC). Abgerufen am 2026-09-13
- Betrüger verstecken schädliche Links in QR-Codes, um Informationen zu stehlen — US-Verbraucherschutzbehörde FTC. Abgerufen am 2026-09-13
- Phishing-Betrug erkennen und melden — Nationales Cybersicherheitszentrum des Vereinigten Königreichs (NCSC). Abgerufen am 2026-09-13
Weitere Artikel entdecken
- Phishing-Mail-Beispiele für Schulungen: prüfen, verifizieren und melden
Nutzen Sie fiktive Phishing-Mail-Beispiele für HR, Rechnungen, Lieferungen und Logins sowie legitime Kontrollfälle – inklusive sicherer Entscheidung und Nachbesprechung.
DE · 8 Min. Lesezeit - Phishing-Training mit Spielen: verdächtige Nachrichten richtig prüfen
Phishing-Training mit Spielen: verdächtige Nachrichten prüfen, sichere Rückfragen und Meldungen üben und Entscheidungen mit konkreten Beispielen nachbesprechen.
DE · 8 Min. Lesezeit - Security-Awareness-Übungen für Mitarbeitende: zwölf Aktivitäten mit Nachbesprechung
Führen Sie 12 praxisnahe Security-Awareness-Aktivitäten durch: mit klaren Zielen, Zeitvorgaben, barrierefreien Alternativen und fundierten Nachbesprechungen.
DE · 10 Min. Lesezeit - Gefälschte Anmeldeseite erkennen – auch mit HTTPS
Prüfen Sie die echte Adresse, Signale des Passwortmanagers und den Kontext der Anmeldung. Erfahren Sie mit einer Übung, warum HTTPS kein Vertrauensbeweis ist.
DE · 8 Min. Lesezeit - Social-Engineering-Übungen: Identitätstäuschung und Zahlungsfreigaben trainieren
Social-Engineering-Übungen für Mitarbeitende: Identitätstäuschung, Zahlungsänderungen und Rückrufe mit fiktiven Szenarien und konkreten Nachbesprechungen trainieren.
DE · 8 Min. Lesezeit - KI-Security-Awareness-Schulung: sichere Entscheidungen zu Werkzeugen und Daten
Praxisnahe KI-Security-Awareness-Schulung für Mitarbeitende: freigegebene Werkzeuge, sensible Eingaben, Prüfschritte, Berechtigungen und Entscheidungskarten.
DE · 8 Min. Lesezeit