Équipe éditoriale CyberPlay · Publié le · Mis à jour le · 10 min de lecture
Guide et exercices en français
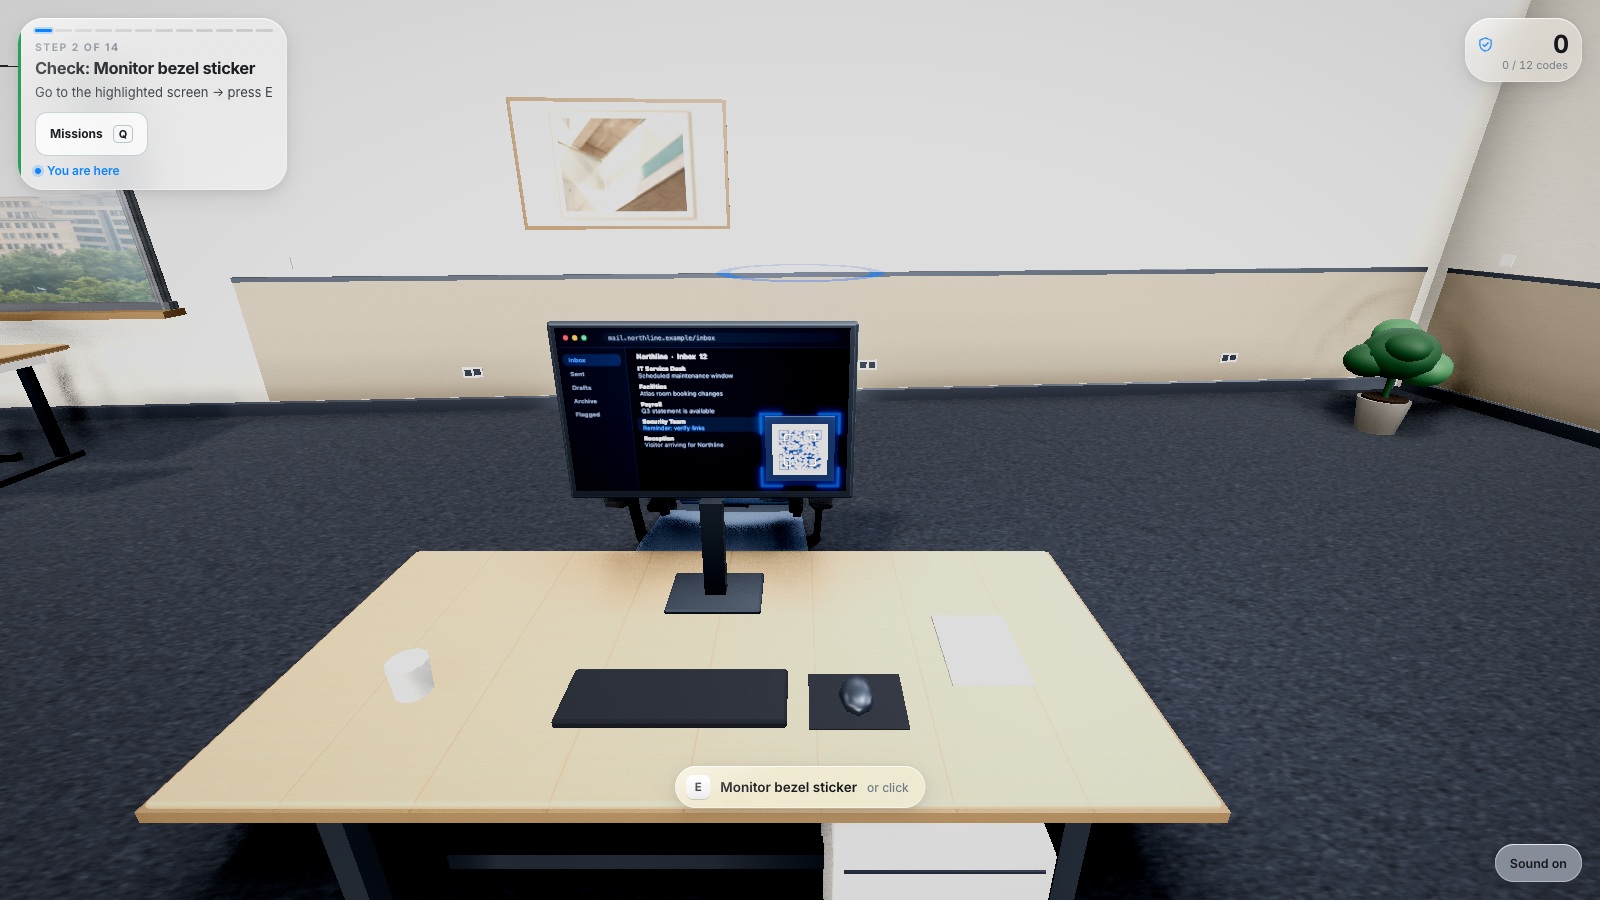
Le phishing par QR code, parfois appelé quishing, exploite un code QR pour rediriger une personne vers une destination ou une requête trompeuse. La compétence clé en sensibilisation à la cybersécurité ne consiste pas à deviner si un motif carré semble malveillant. Elle consiste à analyser le contexte, à inspecter l'adresse de destination dès que possible et à vérifier de manière indépendante toute demande critique avant de partager des informations ou d'accorder un accès.
Appuyez-vous sur la sensibilisation au phishing par QR code pour prolonger les mêmes réflexes que les collaborateurs exercent déjà face aux courriels et aux sites web. Ce guide propose trois scénarios inédits, un exercice de déchiffrage d'URL et une fiche pratique d'animation. Les fausses destinations utilisent des noms de domaine d'exemple réservés et doivent être abordées sous forme de texte pour la discussion. Nul besoin de scanner un vrai code, de saisir des identifiants ou d'effectuer un paiement pour assimiler ce principe.
Les points à retenir
- Un code QR est un simple support d'information ; son apparence visuelle ne garantit aucune confiance.
- Affichez l'aperçu de l'URL lorsque l'appareil le permet et examinez attentivement la demande formulée.
- Empruntez toujours un canal de confiance pour toute demande imprévue de connexion ou de paiement.
- Entraînez-vous sur des usages légitimes tout autant que sur des cas suspects.
1. Expliquer le fonctionnement sans rendre chaque code suspect
De nombreux codes QR sont utilisés pour des tâches tout à fait banales, comme la consultation d'un menu ou l'accès à un billet. Le risque dépend de la destination finale et de l'action demandée à l'utilisateur. Le NCSC britannique décrit les codes QR dans les courriels d'hameçonnage (phishing) comme un moyen de dissimuler un lien et de basculer la cible vers son smartphone personnel. Ses recommandations distinguent clairement ce contexte d'une utilisation courante, par exemple au restaurant.
Apprenez aux collaborateurs à marquer une pause à chaque étape critique : l'ouverture d'un domaine inconnu, la saisie d'un secret d'authentification, le règlement d'un achat ou l'autorisation d'un appareil. N'affirmez pas que chaque scan provoque une infection immédiate. Un exercice pédagogique pertinent permet à chacun de reconnaître un usage raisonnable et de repérer l'instant précis où une demande inattendue exige une vérification indépendante.
Sources de cette section: QR codes : quel est le risque réel ?
2. S'entraîner à prévisualiser et analyser la destination
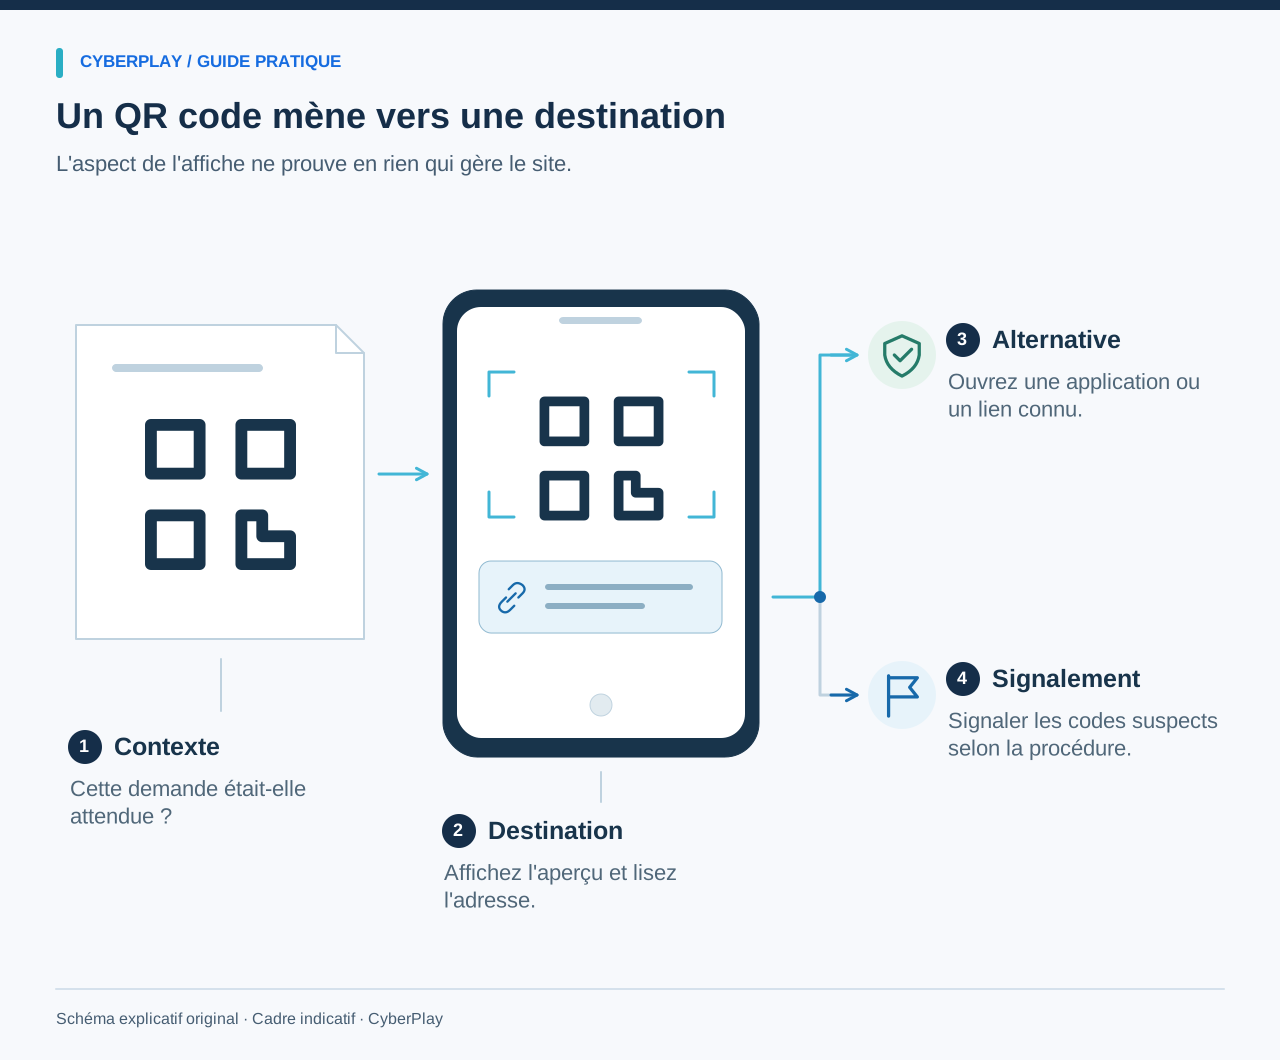
Présentez sous forme de texte l'aperçu qu'un smartphone pourrait afficher à l'écran. Demandez à l'apprenant d'identifier le nom d'hôte et de le comparer au service qu'il souhaitait réellement joindre. Ne présumez pas que toutes les interfaces d'appareil photo réagissent de la même façon. Si l'aperçu est tronqué, illisible ou indisponible, la solution la plus sûre pour une démarche sensible consiste à ouvrir directement l'application ou le site web officiel déjà connu.
La FTC américaine recommande de vérifier la destination d'un QR code avant d'ouvrir un lien inattendu et de contacter l'organisme par un moyen fiable et reconnu lorsqu'un message paraît plausible. Cela offre à l'animateur un levier pédagogique concret. L'objectif est d'adopter une décision de vérification judicieuse, et non de mémoriser par cœur toutes les structures possibles d'URL.

Agrandir l’image · Capture du jeu · Interface en anglais
- Prévisualiser d'abord la destination
Prévisualisez la destination si possible et examinez l'action requise avant de fournir des informations ou d'accorder un accès.
- Choisir une alternative fiable
Si la destination reste incertaine, accédez au service par une alternative fiable et vérifiez la demande de manière indépendante.
Sources de cette section: Des liens malveillants cachés dans des QR codes pour voler des informations
3. Scénario : l'autocollant suspect sur un horodateur
Affiche fictive originale : « Le paiement du stationnement passe en ligne. Scannez ici pour éviter toute majoration. » L'autocollant est apposé directement sur une borne de paiement et l'aperçu indique parking-payments.example. L'apprenant ne dispose d'aucun élément préalable reliant cette destination au gestionnaire du parking. Une mention en petits caractères exige la saisie immédiate des coordonnées bancaires.
Demandez à l'apprenant de passer par un canal indépendant pour joindre l'exploitant, par exemple via l'application habituelle ou les informations vérifiées auprès de l'établissement. L'exercice ne demande pas de déterminer si l'autocollant est l'œuvre d'escrocs d'après son seul aspect. Il s'agit d'évaluer si les preuves sont suffisantes pour transmettre des données de paiement. L'animateur pourra ensuite révéler l'accès officiel de l'exploitant afin de mener la tâche à son terme en toute sécurité.
4. Scénario : un sondage interne réclame votre mot de passe
Affiche fictive originale : « Nouvelle enquête sur le bien-être au travail. Scannez pour participer au tirage au sort. » L'affiche reprend fidèlement la charte graphique de l'entreprise. L'aperçu affiche staff-survey.example et l'écran suivant exige le mot de passe professionnel. Contexte : aucun sondage n'est mentionné sur le portail interne habituel et l'organisateur n'est pas précisé.
La demande de mot de passe constitue un acte bien plus engageant que la simple lecture d'un questionnaire. Invitez le salarié à se rendre sur l'intranet officiel ou à contacter le service compétent via l'annuaire interne. La présence d'une affiche dans les locaux et une identité visuelle familière sont des éléments de contexte utiles, mais ils ne prouvent pas que le lien et la requête sont validés. Rapprochez-vous des services généraux ou des RH pour préciser comment sont signalées les campagnes officielles et où déclarer un doute.
Agrandir l’image · Capture du jeu · Interface en anglais
- L'emplacement ne garantit pas la confiance
Un code placé près d'un équipement de bureau familier peut mener ailleurs ; son emplacement ne valide pas l'authenticité de la destination.
- Vérifier la destination réelle
Vérifiez la destination et le processus de travail attendu avant de suivre un code demandant des informations ou des accès.
5. Scénario : un courriel vous demande de scanner pour garder votre accès
Message fictif original : « L'accès à votre boîte de messagerie expire aujourd'hui. Scannez ce code sur votre mobile pour maintenir votre compte actif. » Le courriel prétend émaner du support technique, mais le collaborateur n'a initié aucune mise à jour. L'aperçu de la destination affiche account-restore.example et réclame une connexion immédiate.
La démarche appropriée consiste à ouvrir le service de messagerie professionnel habituel ou à joindre directement le support technique officiel. Scanner un code avec son smartphone personnel ne rend pas la démarche plus sûre sous prétexte que le message a été reçu sur un ordinateur professionnel. Le guide anti-escroquerie du NCSC rappelle que l'argument d'autorité et le sentiment d'urgence servent à pousser la cible à l'action. Demandez à l'apprenant quels faits peuvent être vérifiés de manière autonome et quelles affirmations reposent uniquement sur les dires de l'expéditeur.
Sources de cette section: Messages de phishing : les repérer et les signaler
6. Comparatif pédagogique des destinations d'URL
Conservez ces exemples sous forme textuelle. Les domaines en .example constituent du matériel pédagogique fictif, et l'exercice suppose que le service officiel correspond à l'adresse imaginaire organisation.example. Dans un cadre réel, l'organisation doit indiquer clairement aux salariés le canal de connexion approuvé. Notons qu'un domaine reconnu ne garantit pas à lui seul que chaque demande associée soit justifiée : la nature de la démarche et le contexte général restent déterminants.
| Texte affiché dans l'aperçu | Ce qu'il faut repérer | Décision appropriée |
|---|---|---|
| https://portal.organisation.example/survey | Le nom d'hôte de ce portail fictif correspond au service connu et validé en interne. | Vérifiez que la démarche est bien prévue et autorisée avant d'aller plus loin. |
| https://organisation.example.staff-survey.example/login | Un nom familier est inséré avant un domaine racine totalement distinct. | Utilisez le portail officiel habituel ; ne déduisez pas la légitimité d'un simple mot familier. |
| https://short-link.example/a7 | L'adresse raccourcie ne permet pas d'identifier le service final de destination. | Privilégiez un accès officiel connu pour toute opération sensible si l'URL finale est masquée. |
| https://parking-payments.example/card | L'intitulé évoque le stationnement mais ne confirme aucunement l'exploitant officiel. | Vérifiez le canal de paiement directement auprès de l'exploitant du site. |
7. Intégrer un cas d'usage tout à fait légitime
Cas témoin original : un collaborateur se présente à un accueil physique avec hôtesse pour renseigner une fiche de visite. L'agent d'accueil lui confirme la procédure officielle, le formulaire correspondant est également accessible depuis le site connu de l'établissement, et seules les données nécessaires à l'enregistrement sont demandées. Après avoir vérifié ce contexte, l'apprenant accède au formulaire via le site officiel.
Au vu de ces éléments précis, remplir le formulaire autorisé est parfaitement légitime. Demandez aux participants ce qui remettrait cette décision en cause : l'apparition d'une demande de mot de passe, un paiement injustifié, une validation d'accès sur le smartphone ou un domaine inconnu de l'hôte. Cela permet de développer un discernement mesuré. Une session de sensibilisation qui conclurait systématiquement par « n'utilisez jamais aucun QR code » priverait les apprenants d'un entraînement utile aux démarches légitimes du quotidien.
8. Animer un atelier pratique pas à pas
Préparez les trois fiches de scénario ainsi que le cas témoin légitime. Attribuez un rôle à chaque participant avec suffisamment d'éléments de contexte pour guider sa réflexion. Dévoilez d'abord l'affiche ou le courriel, puis montrez l'aperçu de l'URL lorsque l'apprenant demande à l'examiner. Enfin, indiquez les informations ou l'autorisation exigées par la page d'arrivée. Laissez chacun ajuster son choix au fil des indices révélés.
Associez systématiquement une version textuelle à chaque illustration, sans exiger des participants qu'ils utilisent leur smartphone personnel. L'animateur peut présenter chaque phase sur papier ou via un écran partagé. Invitez les collaborateurs à expliquer non seulement l'action de protection adoptée, mais aussi le moyen de mener à bien la tâche initiale. Vous concilierez ainsi vigilance numérique et efficacité opérationnelle.
9. Organiser le signalement après une interaction
L'échange autour du signalement doit se concentrer sur les faits observés, et pas seulement sur le sentiment d'avoir commis une erreur. L'utilisateur s'est-il contenté de prévisualiser l'URL, a-t-il ouvert la page, saisi des données, validé un accès ou téléchargé un fichier ? Ces éléments factuels sont cruciaux pour l'équipe de sécurité informatique. Faites connaître la procédure de signalement interne et encouragez un retour rapide et transparent, sans demander au salarié d'enquêter par ses propres moyens.
Ne recommandez jamais aux apprenants de saisir à nouveau leurs identifiants pour tester le site, ni de faire suivre un QR code suspect à leurs collègues pour recueillir leur avis. L'entreprise doit diffuser des consignes de traitement claires. S'il s'agit d'une opération bancaire personnelle, il convient de joindre sa banque via son canal habituel ; toute interrogation relative au poste de travail doit être transmise sans délai à l'équipe informatique habilitée.

Agrandir l’image · Capture du jeu · Interface en anglais
- Indiquer l'heure et l'appareil
Signalez les symptômes observés, leur heure d'apparition et l'appareil touché via le canal de signalement approuvé de l'organisation.
- Distinguer l'observation du diagnostic
Séparez les observations directes des causes supposées afin que les intervenants puissent enquêter sans prendre une première hypothèse pour un fait.
10. Relier la pratique des QR codes aux compétences globales anti-phishing
Consultez le catalogue thématique sur le phishing de CyberPlay pour sélectionner un scénario interactif après votre session. Prenez connaissance du scénario et des mécaniques de jeu avant de le déployer, puis déterminez à quel instant précis il convenait de contrôler la destination ou la nature de la demande. Reliez ce point clé aux véritables procédures d'alerte et de vérification indépendante mises à la disposition des salariés.
Lors d'une session de suivi, faites varier les supports : adaptez l'affiche en message électronique, ou la transaction financière en validation d'un nouveau terminal. Demandez si la logique de précaution reste identique. Évaluez la qualité du raisonnement et les choix effectués sur cette nouvelle mise en situation ; une réussite isolée sur un jeu dédié aux QR codes ne garantit pas à elle seule que l'utilisateur déjouera chaque piège en situation réelle.
Exercez une décision de votre travail
Explorez les jeux sur les QR codes et vérifiez les langues de chaque fiche. Exercez la vérification de la destination, puis reliez le débriefing aux règles de votre organisation.
Découvrir les jeux de pratiqueSources et lectures complémentaires
- QR codes : quel est le risque réel ? — Centre national de cybersécurité du Royaume-Uni (NCSC). Consulté le 2026-09-13
- Des liens malveillants cachés dans des QR codes pour voler des informations — Commission fédérale du commerce des États-Unis (FTC). Consulté le 2026-09-13
- Messages de phishing : les repérer et les signaler — Centre national de cybersécurité du Royaume-Uni (NCSC). Consulté le 2026-09-13
Poursuivez votre lecture
- Exemples d’e-mails de phishing pour la formation : vérifier et signaler
Découvrez des exemples d’e-mails de phishing pour la formation : RH, factures, livraisons, alertes de connexion et cas légitimes pour s'entraîner.
FR · 10 min de lecture - Jeux de formation au phishing : s’exercer à vérifier un message suspect
Utilisez des jeux de formation au phishing pour vous entraîner à l'examen, à la vérification indépendante et au signalement. Inclut un message fournisseur fictif.
FR · 10 min de lecture - 12 activités de sensibilisation à la cybersécurité avec débriefings
Animez 12 activités pratiques de sensibilisation à la cybersécurité avec des objectifs clairs, des durées indicatives, le matériel requis et des débriefings utiles.
FR · 12 min de lecture - Reconnaître une fausse page de connexion, même avec HTTPS
Repérez une fausse page de connexion : adresse réelle, HTTPS et gestionnaire de mots de passe. Guide et exercice en français pour choisir une voie sûre.
FR · 9 min de lecture - Exercices d’ingénierie sociale : usurpation d’identité et vérification des paiements
Menez des exercices d'ingénierie sociale pratiques pour contrer faux support, modifications de coordonnées bancaires et usurpation vocale, avec dialogues types.
FR · 10 min de lecture - Formation à la sécurité de l’IA : outils, données et décisions au travail
Concevez une formation concrète à la sécurité de l'IA pour vos collaborateurs : outils approuvés, données sensibles, vérification et cas pratiques.
FR · 10 min de lecture