Équipe éditoriale CyberPlay · Publié le · Mis à jour le · 12 min de lecture
Guide et exercices en français
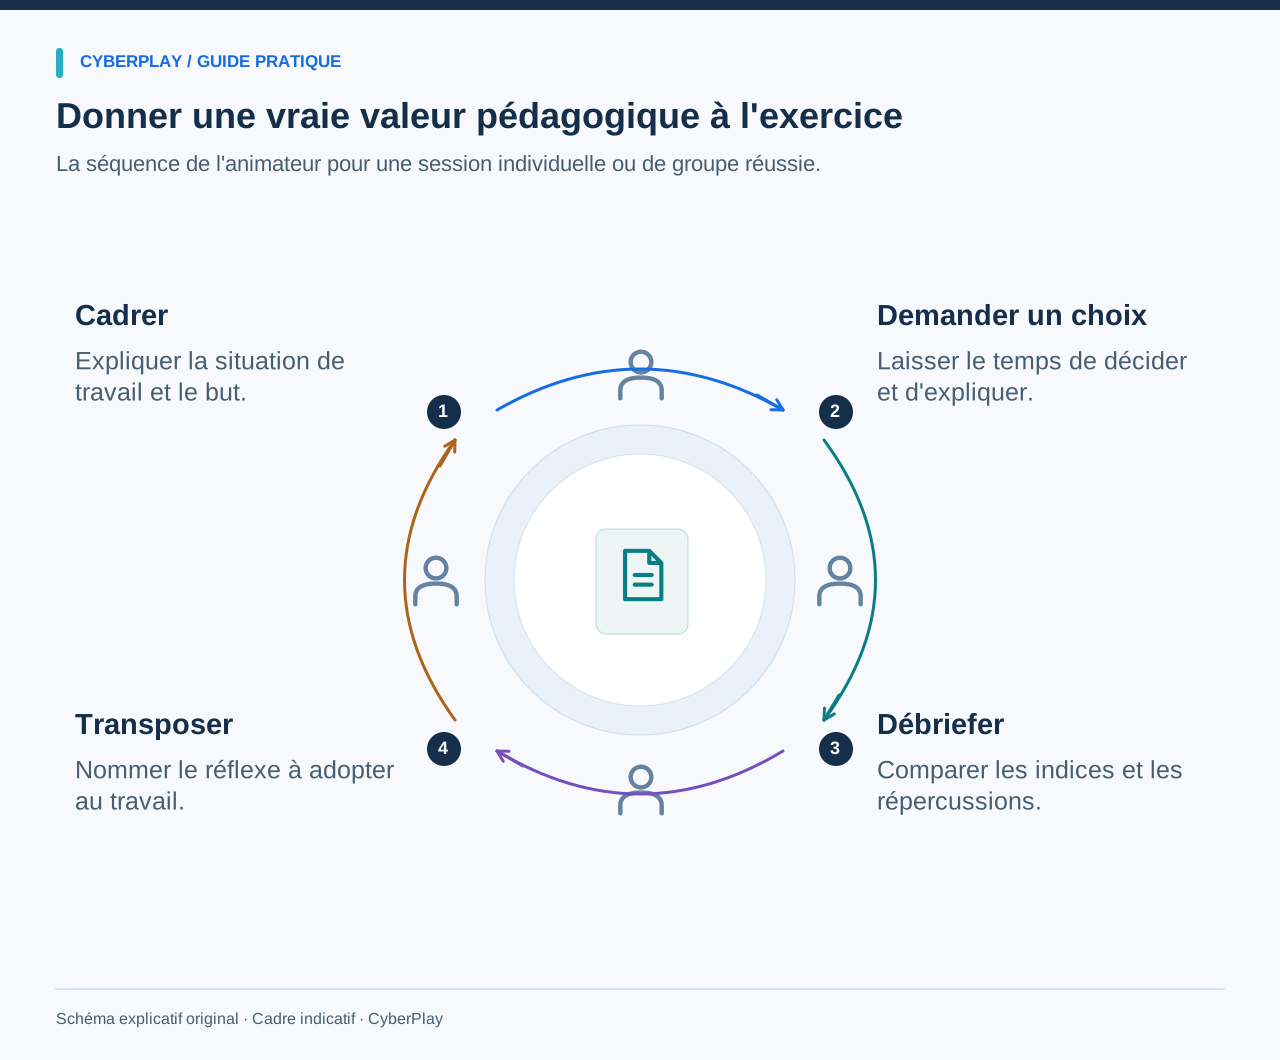
La meilleure activité de sensibilisation à la sécurité offre aux salariés une décision concrète à expérimenter et une explication directement exploitable par la suite. Nul besoin d'organiser un événement complexe pour commencer. Un message fictif, une procédure claire et dix minutes d'échange ciblé suffisent pour mettre en lumière une lacune d'apprentissage utile ou un point de blocage dans le flux de travail.
Ces douze activités originales peuvent être menées individuellement ou combinées au sein d'un programme complet. Les durées indiquées sont des estimations d'animation suggérées, et non des durées optimales démontrées. Utilisez des données fictives, définissez clairement le cadre de l'exercice, et évitez d'envoyer des messages surprises ou de toucher aux paramètres de production. Avant chaque session, identifiez la procédure interne approuvée et une personne référente pour répondre aux questions. Concluez en consignant une prochaine étape concrète.
Les points à retenir
- Associez à chaque exercice une décision observable et un débriefing utile.
- Utilisez des informations fictives et rendez la participation accessible à tous.
- Distinguez les lacunes de compréhension des salariés des défaillances de processus.
- Revisitez plus tard une situation modifiée au lieu de simplement répéter une réponse identique.
1. Classer un message selon l'action demandée
Objectif : identifier la demande ayant un impact avant de juger l'apparence. Prévoyez huit minutes et préparez trois fiches de messages fictifs : une annonce de routine, une demande de connexion inattendue et une modification de coordonnées bancaires. Demandez à chaque personne de souligner l'action demandée et de noter ce qu'elle devrait vérifier. Comparez les réponses avant de dévoiler le comportement attendu. Le recueil de ressources sur l'hameçonnage (phishing) du NIST fournit des conseils d'appui pour la reconnaissance et le signalement.
Pour l'accessibilité, fournissez un texte bien lisible et autorisez des réponses orales ou écrites sans contrainte de temps. Débriefez en demandant quels indices concernaient la forme visuelle et lesquels portaient sur l'action requise. Consignez la voie officielle validée pour les cas douteux. La réussite se traduit par la capacité de l'apprenant à nommer la demande et l'étape sûre suivante, y compris la poursuite normale du travail face à l'annonce légitime.

Agrandir l’image · Capture du jeu · Interface en anglais
- Lire l'action demandée
Identifiez ce que le message vous demande de faire avant de vous fier à son nom ou son apparence familiers.
- Vérifier via des contacts connus
Utilisez un canal de contact établi pour vérifier une demande inattendue, même si l'expéditeur semble familier.
Sources de cette section: Ressources sur le phishing pour les petites entreprises
2. Simuler un appel de vérification auprès d'un fournisseur
Objectif : choisir un canal de vérification indépendant. Prévoyez dix minutes avec une facture fictive et deux fiches de contact : l'une déjà enregistrée dans le dossier fournisseur validé, l'autre fournie dans le nouveau message. En binôme, une personne reçoit les nouvelles coordonnées bancaires et l'autre joue le rôle du contact fournisseur connu. Entraînez-vous à demander confirmation en suivant le processus établi.
Proposez un dialogue écrit au lieu d'un jeu de rôle si nécessaire. Débriefez en demandant pourquoi le numéro présent dans le message ne constitue pas une preuve indépendante et qui est habilité à approuver une modification réelle. Le guide du FBI sur le compromis d'emails professionnels (Business Email Compromise) recommande des vérifications de paiement indépendantes. Consignez tout contact manquant ou procédure d'exception comme une action organisationnelle ; ne l'imputez pas à une faute personnelle du collaborateur.
Sources de cette section: Fraude par compromission de la messagerie professionnelle
3. Trouver le canal de signalement
Objectif : localiser le canal approuvé suffisamment vite pour l'utiliser en situation réelle. Prévoyez cinq minutes et donnez accès à l'intranet habituel ou à un guide imprimé du personnel. Demandez aux participants de repérer l'endroit où signaler un message suspect et les précisions attendues par l'équipe réceptrice. Utilisez un signalement fictif clairement identifié ; ne l'envoyez pas dans une file d'incidents réels sans coordination préalable.
Permettez la navigation à deux ou mettez à disposition un guide textuel accessible. Débriefez les points d'hésitation : un libellé inhabituel, un lien obsolète ou des instructions contradictoires. Demandez qui maintient ce canal et comment les collaborateurs trouvent une alternative quand le service habituel est indisponible. Notez une modification concrète pour rendre le processus plus simple d'usage.
4. Réagir face à une invite de connexion inattendue
Objectif : distinguer une validation attendue d'une demande non initiée. Prévoyez sept minutes avec deux maquettes d'écrans : l'une fait suite à une tentative de connexion initiée par le collaborateur, l'autre surgit sans aucune action de sa part. Demandez aux participants de décrire les éléments dont ils disposent avant de trancher. N'envoyez pas de réelles demandes d'authentification et ne collectez aucun code. Fondez la réponse de référence sur la procédure officielle de sécurité des comptes de l'organisation.
Présentez le contenu des écrans sous forme textuelle sans vous appuyer uniquement sur la couleur. Débriefez en demandant ce qu'un collaborateur doit faire après une validation accidentelle et comment joindre l'assistance. L'exercice doit enseigner une conduite utile en cas de doute, et non une consigne aveugle de rejet systématique ni l'idée reçue qu'une application familière garantit la légitimité.

Agrandir l’image · Capture du jeu · Interface en anglais
- Rejeter une demande non sollicitée
Refusez toute validation de connexion que vous n'avez pas initiée, même si un autre message vous incite à l'accepter.
- Signaler au support officiel
Contactez le centre d'assistance établi ou l'équipe de sécurité et précisez quand les demandes d'approbation inattendues sont apparues.
5. Choisir la destination appropriée d'un document
Objectif : sélectionner une destination approuvée et un niveau de diffusion adapté. Prévoyez dix minutes avec des fiches fictives représentant une brochure publique, un plan interne et un dossier client. Proposez aux groupes trois voies de partage envisageables, tirées de votre propre politique interne. Demandez-leur d'expliquer ce qu'ils vérifieraient avant de partager, notamment les destinataires et les autorisations. Aucune vraie donnée client n'est requise.
Proposez un tableau avec des catégories en texte brut plutôt qu'un exercice de glisser-déposer. Débriefez un cas où l'outil choisi est validé mais où la liste des destinataires est trop large. Demandez comment formuler une demande d'exception lorsque l'outil habituel ne répond pas au besoin métier. Consignez tout flou sur la classification ou la propriété des données comme une question à clarifier par l'équipe responsable.
6. S'entraîner à un contrôle d'accès courtois pour les visiteurs
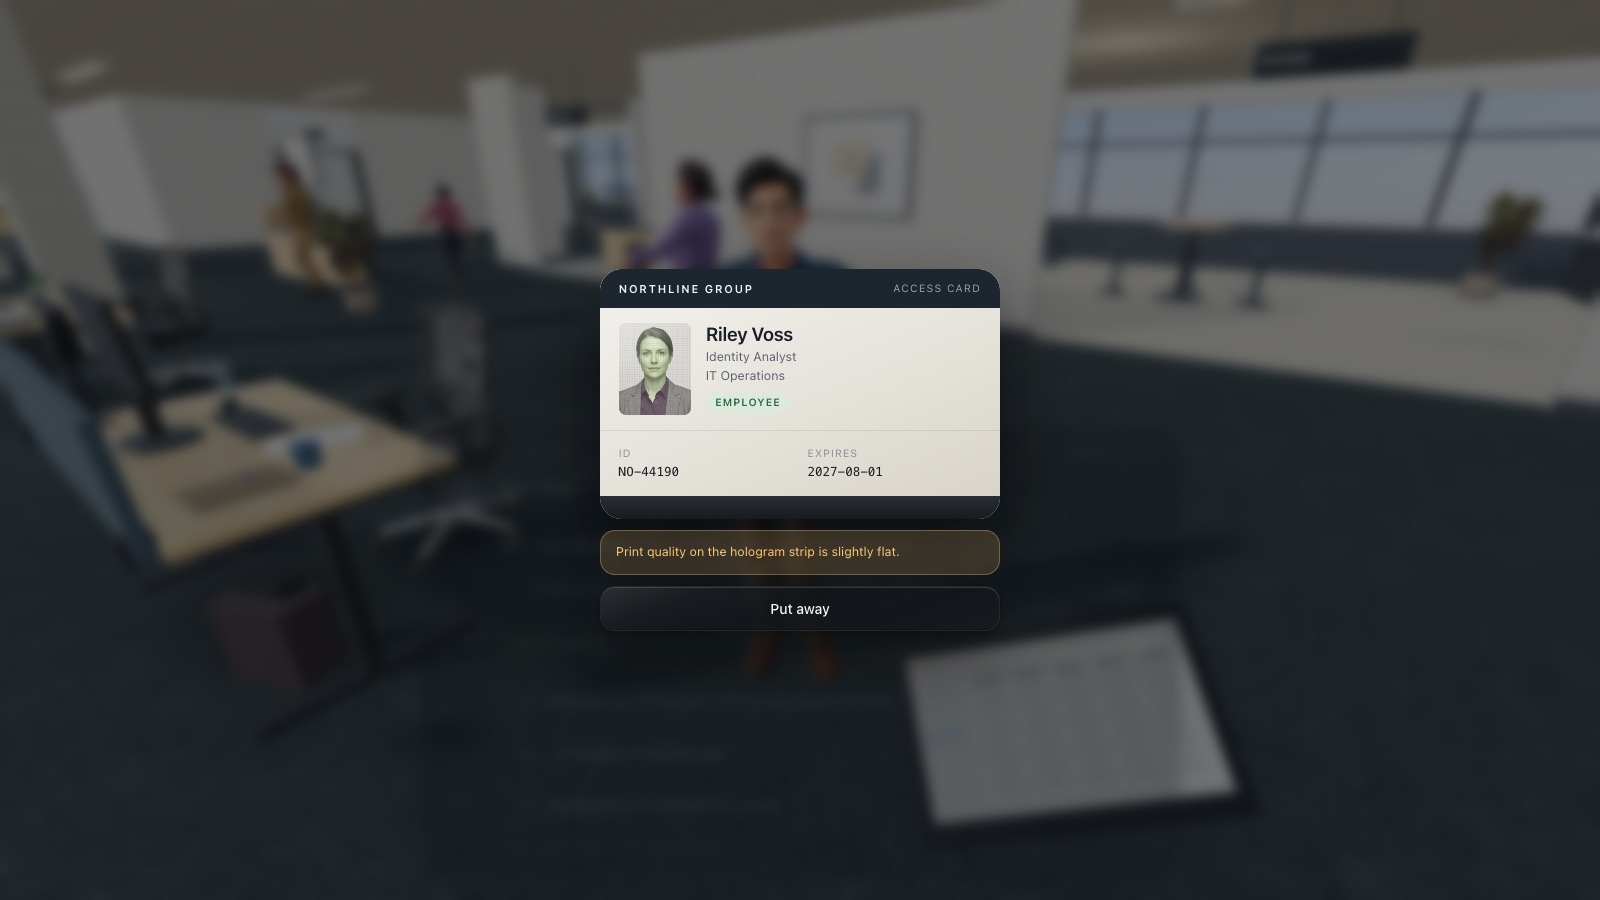
Objectif : respecter les procédures d'accès tout en restant courtois. Prévoyez huit minutes avec une fiche visiteur fictive et la procédure normale de l'accueil ou de l'hôte. Un participant demande à entrer dans une zone à accès restreint en expliquant que la personne qui le reçoit est momentanément retenue. L'autre répond par une proposition serviable qui maintient le contrôle d'accès. Gardez l'exercice en salle de formation ; ne testez pas de portes physiques et n'interpelez pas de vrais visiteurs.
Proposez une réponse rédigée à la place d'un jeu de rôle si souhaité. Débriefez les formulations qui ont rendu l'échange respectueux et sans ambiguïté. Demandez ce qui est prévu lorsque l'hôte reste injoignable et qui peut autoriser une exception. Les salariés doivent repartir en maîtrisant la procédure, sans s'imaginer qu'ils doivent s'interposer physiquement face à une personne potentiellement dangereuse.
Agrandir l’image · Capture du jeu · Interface en anglais
- Vérifier l'identité avec courtoisie
Demandez poliment une pièce d'identité requise et confirmez la visite via le canal de contact officiel de l'organisation.
- Suivre la procédure des visiteurs
Appliquez la procédure des visiteurs approuvée, y compris l'accompagnement éventuel, plutôt que de prêter un badge d'accès personnel.
7. Échanger sur la transmission d'un écran laissé ouvert
Objectif : préserver la sécurité des accès lors d'une interruption de travail. Prévoyez six minutes et montrez un schéma fictif de poste de travail ou de terminal partagé. Un collègue est appelé en urgence alors qu'une tâche reste ouverte à l'écran. Demandez aux participants de décrire la méthode validée pour verrouiller la session et transmettre le travail non finalisé. Sur les équipements opérationnels, appuyez-vous sur la procédure officielle du site ; ne partez pas du principe qu'un raccourci de bureau standard est adapté.
Fournissez une description textuelle du schéma et permettez la discussion sans manipulation d'appareils. Débriefez la distinction fondamentale entre partager un équipement et partager son identité. Si la procédure rend la passation difficile, remontez cette contrainte au responsable du système. L'activité doit expliciter une action autorisée, et non encourager un contournement improvisé ou une intervention sur des équipements en production.
8. Inspecter la destination d'un QR code sans le scanner
Objectif : décider de ce qu'il faut vérifier avant d'ouvrir un lien derrière un QR code. Prévoyez sept minutes avec une affiche fictive et un aperçu imprimé de l'adresse de destination, par exemple un nom de service hébergé sur un nom de domaine d'exemple inhabituel. Demandez aux participants d'identifier l'action demandée et de proposer un accès indépendant à ce service. L'exercice ne requiert pas de QR code fonctionnel.
Présentez l'aperçu sous forme de texte agrandi et sélectionnable, en le lisant à voix haute si utile. Débriefez en soulignant pourquoi un logo familier ou une impression de qualité professionnelle ne prouve pas la légitimité de la destination. Intégrez une affiche légitime comme second cas et demandez quels éléments permettraient d'en valider l'usage. Le salarié doit acquérir une méthode de vérification, et non retenir la règle simpliste selon laquelle tout QR code serait malveillant.

Agrandir l’image · Capture du jeu · Interface en anglais
- Prévisualiser d'abord la destination
Prévisualisez la destination si possible et examinez l'action requise avant de fournir des informations ou d'accorder un accès.
- Choisir une alternative fiable
Si la destination reste incertaine, accédez au service par une alternative fiable et vérifiez la demande de manière indépendante.
9. Répondre à une demande inattendue du support informatique
Objectif : vérifier l'identité et l'habilitation de l'interlocuteur avant d'accorder un accès. Prévoyez dix minutes à partir d'une retranscription fictive de messagerie instantanée. L'interlocuteur prétend faire partie de l'équipe informatique, cite le nom d'une équipe et demande un accès urgent ou un code de vérification. Demandez aux participants de rédiger une réponse qui redirige la demande vers le canal de support officiel. Ne collectez aucun vrai mot de passe ni code.
Prévoyez un temps de rédaction individuelle et silencieuse avant la mise en commun, afin d'éviter que les participants les plus assurés ne monopolisent la parole. Débriefez les informations qu'un usurpateur peut aisément connaître et l'étape de vérification indépendante à privilégier. Demandez comment confirmer une sollicitation d'assistance imprévue mais légitime. Consignez le contact interne officiel et la marche à suivre si des informations ont déjà été partagées par inadvertance.
10. Jouer à un défi de sécurité ciblé et en débriefer
Objectif : appliquer une règle de sécurité et faire le lien avec ses missions professionnelles. Prévoyez environ quinze minutes, à moduler selon le jeu retenu, avec un appareil adapté ou un scénario textuel équivalent. Choisissez un thème CyberPlay correspondant à une responsabilité réelle, testez le jeu au préalable et expliquez l'objectif visé. Après une courte phase de jeu, demandez à chaque participant de décrire une décision qu'il a prise et sa conséquence.
Vérifiez la maniabilité, la taille des textes, la langue et les animations avant la session ; proposez une alternative partageant le même objectif si nécessaire. Débriefez ce qui change lorsque la situation survient dans le cadre professionnel : qui contacter, quelle procédure s'applique et de quelles preuves on dispose. Évaluez la fin de partie séparément de la pertinence de l'explication fournie.

Agrandir l’image · Capture du jeu · Interface en anglais
- Éviter prévisibilité et réutilisation
Évitez les choix prévisibles et les identifiants réutilisés ; respectez les exigences de l’organisation pour vos mots de passe professionnels.
- Interpréter l’indicateur de robustesse
L’indicateur est illustratif ; utilisez un gestionnaire de mots de passe approuvé pour créer vos véritables identifiants professionnels.
11. Rédiger une première fiche d'incident exploitable
Objectif : relater des faits sans se livrer à des suppositions. Prévoyez huit minutes et présentez aux participants une chronologie fictive : réception d'un message, ouverture d'un lien et apparition d'une page inattendue réclamant des informations. Demandez-leur de rédiger une courte note précisant l'heure, l'événement constaté, le compte ou l'appareil concerné, et les démarches déjà entreprises. Appuyez-vous sur le modèle de déclaration officiel s'il existe.
Autorisez un signalement oral ou l'utilisation d'un formulaire guidé simple. Débriefez la nuance entre observation et déduction : mentionner « j'ai saisi mon mot de passe » est bien plus utile qu'émettre un diagnostic non étayé. Précisez qui est destinataire de la note et quelles instructions sont ensuite transmises. Évitez de demander aux participants d'analyser un lien réel ou d'effacer des preuves ; ces décisions relèvent de l'équipe de réponse habilitée.

Agrandir l’image · Capture du jeu · Interface en anglais
- Indiquer l'heure et l'appareil
Signalez les symptômes observés, leur heure d'apparition et l'appareil touché via le canal de signalement approuvé de l'organisation.
- Distinguer l'observation du diagnostic
Séparez les observations directes des causes supposées afin que les intervenants puissent enquêter sans prendre une première hypothèse pour un fait.
12. Réexaminer une décision face à un scénario modifié
Objectif : vérifier si le principe acquis peut être transposé au-delà de l'exemple initial. Prévoyez dix minutes et reprenez un objectif vu précédemment en variant le canal ou l'expéditeur. Un e-mail de fournisseur devient une demande téléphonique ; un message d'assistance au bureau devient un échange sur la messagerie en télétravail. Sollicitez un choix individuel motivé avant la mise en commun. Maintenez une procédure de référence identique.
Proposez les mêmes formats accessibles que lors de la première session. Débriefez ce qui est resté stable et quels nouveaux éléments méritaient attention. La publication NIST SP 800-50r1 intègre l'évaluation et l'amélioration continue au sein des programmes de formation. Consignez avec rigueur la tâche et ses conditions, puis déterminez la suite : retour pédagogique plus explicite, nouvel exemple ou ajustement de processus. Un exercice réussi atteste d'une compétence observée, sans valoir garantie universelle face à de futurs incidents.
Sources de cette section: Construire un programme de formation à la cybersécurité et à la protection de la vie privée — NIST SP 800-50r1
Exercez une décision de votre travail
Choisissez une activité du catalogue et vérifiez ses langues. Les questions et exercices en français vous aident à préparer un débriefing relié aux procédures de l’équipe.
Découvrir les jeux de pratiqueSources et lectures complémentaires
- Ressources sur le phishing pour les petites entreprises — NIST. Consulté le 2026-09-13
- Fraude par compromission de la messagerie professionnelle — Bureau fédéral d’enquête des États-Unis (FBI). Consulté le 2026-09-13
- Construire un programme de formation à la cybersécurité et à la protection de la vie privée — NIST SP 800-50r1 — NIST. Consulté le 2026-09-13
Poursuivez votre lecture
- Plan de formation à la cybersécurité : un calendrier pratique sur 12 mois
Adoptez un calendrier de formation à la cybersécurité sur 12 mois : objectifs de décision, activités par métier, debriefs et suivi d'évaluation.
FR · 11 min de lecture - Formation gratuite à la cybersécurité : démarrer un programme en français
Lancez une formation gratuite à la cybersécurité en français : ressources officielles, exercices concrets, plan de quatre semaines et limites du suivi.
FR · 11 min de lecture - Jeux de sensibilisation à la cybersécurité en français : comment choisir
Choisissez des jeux de sensibilisation à la cybersécurité qui enseignent des décisions utiles au travail. Comparez les formats et évaluez vos sessions.
FR · 11 min de lecture - Bureau propre et écran verrouillé : une checklist de sécurité au travail
Adoptez une checklist de bureau propre et écran verrouillé pour vos documents, impressions, badges et appareils. Apprenez à classifier l'information.
FR · 10 min de lecture - Formation à la cybersécurité pour les salariés : choisir un programme en français
Choisissez une formation à la cybersécurité pour vos salariés avec des cas concrets, un format accessible et un pilote clair validant l'apprentissage et le suivi.
FR · 11 min de lecture - Thèmes de sensibilisation à la cybersécurité : choisir selon les métiers et les risques
Choisissez les thèmes de cybersécurité selon les métiers et les risques. Utilisez une matrice pratique : phishing, comptes, données, accès physique et IA.
FR · 11 min de lecture