Zespół redakcyjny CyberPlay · Opublikowano · Zaktualizowano · 10 min czytania
Poradnik i ćwiczenia po polsku
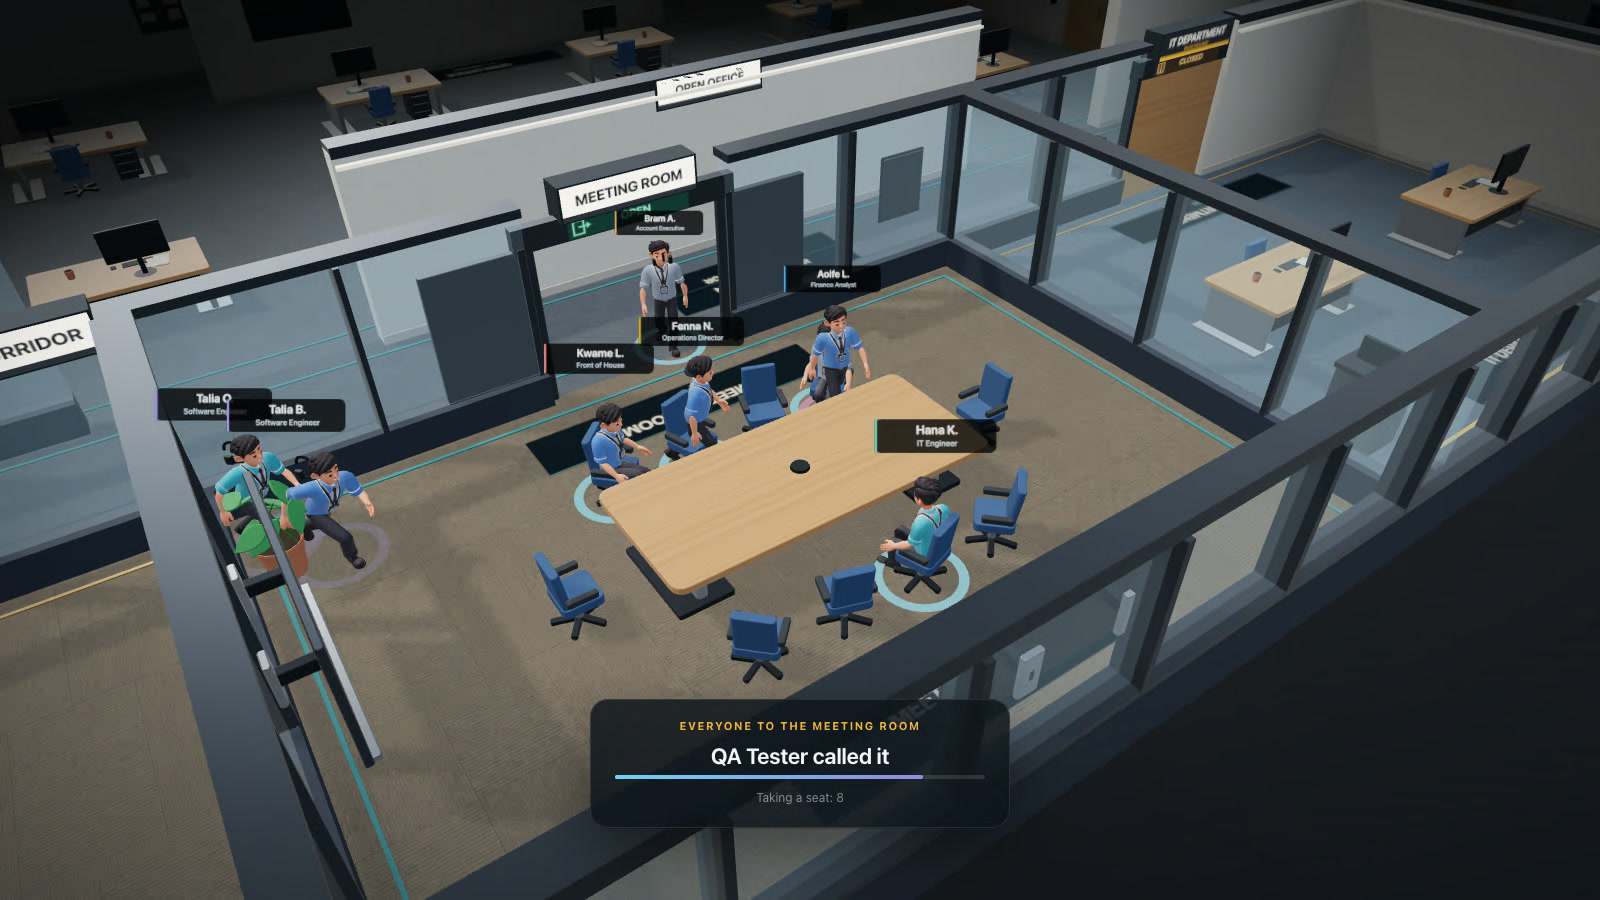
Najlepsze ćwiczenie budujące świadomość cyberbezpieczeństwa stawia pracownika przed decyzją, którą może przećwiczyć w praktyce, oraz daje wyjaśnienie przydatne w codziennej pracy. Nie potrzebujesz skomplikowanego wydarzenia, aby zacząć. Fikcyjna wiadomość, jasna procedura i dziesięć minut rzeczowej dyskusji mogą ujawnić istotną lukę w wiedzy lub przeszkodę w procesie operacyjnym.
Tych dwanaście autorskich ćwiczeń można wykorzystać pojedynczo lub połączyć w pełny program. Podany czas to szacunki ułatwiające moderację, a nie sprawdzone, optymalne normy. Korzystaj z fikcyjnych danych, ustal ramy ćwiczenia, unikaj wysyłania niespodziewanych wiadomości i nie modyfikuj ustawień produkcyjnych. Przed każdą sesją określ obowiązującą w organizacji procedurę oraz osobę, która odpowie na pytania. Zakończ spotkanie, zapisując jeden praktyczny krok na przyszłość.
Najważniejsze wnioski
- Oprzyj każde ćwiczenie na jednej obserwowalnej decyzji i rzetelnym omówieniu.
- Używaj fikcyjnych danych i zapewnij dostępność dla każdego uczestnika.
- Odróżniaj luki w wiedzy pracowników od braków w samych procedurach.
- Wracaj do zmienionych scenariuszy zamiast powtarzać identyczne pytania.
1. Klasyfikacja wiadomości na podstawie oczekiwanego działania
Cel: zidentyfikowanie konsekwencji żądania przed oceną samego wyglądu wiadomości. Przeznacz na to osiem minut i przygotuj trzy karty z fikcyjnymi wiadomościami: rutynowy komunikat, niespodziewaną prośbę o logowanie oraz zmianę danych do płatności. Poproś każdego uczestnika o podkreślenie oczekiwanego działania i zapisanie, co należałoby zweryfikować. Porównaj odpowiedzi przed przedstawieniem właściwej reakcji. Zbiór materiałów NIST dotyczących phishingu stanowi pomocne wsparcie w rozpoznawaniu i zgłaszaniu takich prób.
W ramach dostępności zapewnij czytelny tekst oraz możliwość udzielenia odpowiedzi ustnej lub pisemnej bez presji czasu. W podsumowaniu zapytaj, które przesłanki dotyczyły wyglądu, a które wymaganego działania. Zapisz oficjalną ścieżkę postępowania w niejednoznacznych sytuacjach. Sukces oznacza, że uczestnik potrafi wskazać żądanie i kolejny bezpieczny krok, w tym normalne przejście do porządku dziennego nad autentycznym komunikatem.

Powiększ obraz · Zrzut ekranu z gry · Angielski interfejs
- Przeczytaj wnioskowane działanie
Sprawdź, do czego nakłania wiadomość, zanim ocenisz znaną nazwę nadawcy lub jej wygląd.
- Weryfikuj przez znane kontakty
Użyj ustalonego kanału kontaktu, aby potwierdzić niespodziewaną prośbę, nawet gdy nadawca wydaje się znajomy.
Źródła tej sekcji: Materiały o phishingu dla małych firm
2. Próba rozmowy weryfikacyjnej z dostawcą
Cel: wybór niezależnego kanału weryfikacji. Przeznacz dziesięć minut, przygotuj fikcyjną fakturę i dwie karty kontaktowe: jedną ze zweryfikowanej bazy dostawców, a drugą podaną w nowej wiadomości. W parach jedna osoba otrzymuje informację o zmianie numeru konta, a druga wciela się w rolę znanego kontaktu u dostawcy. Przećwiczcie potwierdzenie danych zgodnie z przyjętą procedurą.
Zaproponuj formę dialogu pisemnego zamiast odgrywania ról. W podsumowaniu zapytaj, dlaczego numer podany w wiadomości nie stanowi niezależnego dowodu i kto w firmie zatwierdza faktyczną zmianę. Wytyczne FBI dotyczące oszustw typu Business Email Compromise kładą nacisk na niezależną weryfikację płatności. Wszelkie braki w danych kontaktowych lub procedurach wyjątkowych odnotuj jako zadanie organizacyjne, a nie osobisty błąd pracownika.
Źródła tej sekcji: Oszustwa BEC: przejęcie lub podszywanie się pod pocztę firmową
3. Znajdź właściwą ścieżkę zgłoszenia
Cel: sprawne zlokalizowanie oficjalnego kanału zgłoszeń. Przeznacz pięć minut i zapewnij dostęp do firmowego intranetu lub drukowanego przewodnika dla pracowników. Poproś uczestników o odnalezienie miejsca, w którym zgłasza się podejrzaną wiadomość, oraz informacji, jakich szczegółów wymaga zespół techniczny. Użyj wyraźnie oznaczonego, fikcyjnego zgłoszenia; nie przesyłaj go do rzeczywistej kolejki incydentów, chyba że ćwiczenie zostało wcześniej uzgodnione.
Pozwól na pracę w parach przy nawigacji lub udostępnij dostępny przewodnik tekstowy. W podsumowaniu omów momenty zawahania: niejasne etykiety, nieaktualne linki czy sprzeczne instrukcje. Zapytaj, kto odpowiada za utrzymanie tej ścieżki i jak pracownicy znajdują rozwiązanie alternatywne, gdy podstawowy system jest niedostępny. Zapisz jedną zmianę, która ułatwi korzystanie z tego procesu.
4. Reakcja na niespodziewany monit logowania
Cel: odróżnienie spodziewanego uwierzytelnienia od prośby, której pracownik sam nie wywołał. Przeznacz siedem minut i przygotuj dwa przykładowe ekrany: jeden wyświetlany po logowaniu zainicjowanym przez pracownika, a drugi pojawiający się bez żadnego działania z jego strony. Poproś uczestników, aby opisali okoliczności przed podjęciem decyzji. Nie wysyłaj prawdziwych powiadomień uwierzytelniających ani nie zbieraj kodów. Jako punkt odniesienia wykorzystaj obowiązującą w firmie procedurę bezpieczeństwa kont.
Przedstaw zawartość ekranów w formie tekstowej, nie polegając wyłącznie na kolorach. W podsumowaniu zapytaj, co powinien zrobić pracownik po przypadkowym zatwierdzeniu powiadomienia i jak skontaktować się ze wsparciem. Ćwiczenie powinno uczyć właściwego zachowania w sytuacji niepewności, a nie bezwzględnego odrzucania każdego monitu czy błędnego przekonania, że znana aplikacja zawsze gwarantuje bezpieczeństwo.

Powiększ obraz · Zrzut ekranu z gry · Angielski interfejs
- Odrzuć nieoczekiwane potwierdzenie logowania
Odrzuć potwierdzenie, jeśli nie rozpoczynasz logowania, nawet gdy inna wiadomość nakłania do zaakceptowania tej prośby.
- Zgłoś oficjalnemu wsparciu
Skontaktuj się z właściwym helpdeskiem lub zespołem bezpieczeństwa i poinformuj, kiedy pojawiły się niespodziewane monity.
5. Wybór bezpiecznego miejsca zapisu i udostępniania dokumentu
Cel: wybór autoryzowanego miejsca docelowego i właściwego grona odbiorców. Przeznacz dziesięć minut i przygotuj fikcyjne karty odpowiadające trzem materiałom: ogólnodostępnej broszurze, wewnętrznemu planowi i danym klienta. Zaproponuj grupom trzy ścieżki udostępniania wynikające z wewnętrznych zasad organizacji. Poproś o wyjaśnienie, co należy sprawdzić przed wysłaniem pliku, w tym listę odbiorców i uprawnienia. Prawdziwe dane klientów nie są potrzebne.
Udostępnij tabelę z kategoriami tekstowymi zamiast zadania typu przeciągnij i upuść. W podsumowaniu omów sytuację, w której miejsce zapisu jest zgodne z polityką, lecz lista odbiorców okazuje się zbyt szeroka. Zapytaj, jak zgłasza się wyjątek, gdy standardowe narzędzie nie spełnia potrzeb biznesowych. Zapisz niejasności w klasyfikacji danych lub wyznaczeniu ich właściciela jako kwestię do wyjaśnienia przez odpowiedzialny zespół.
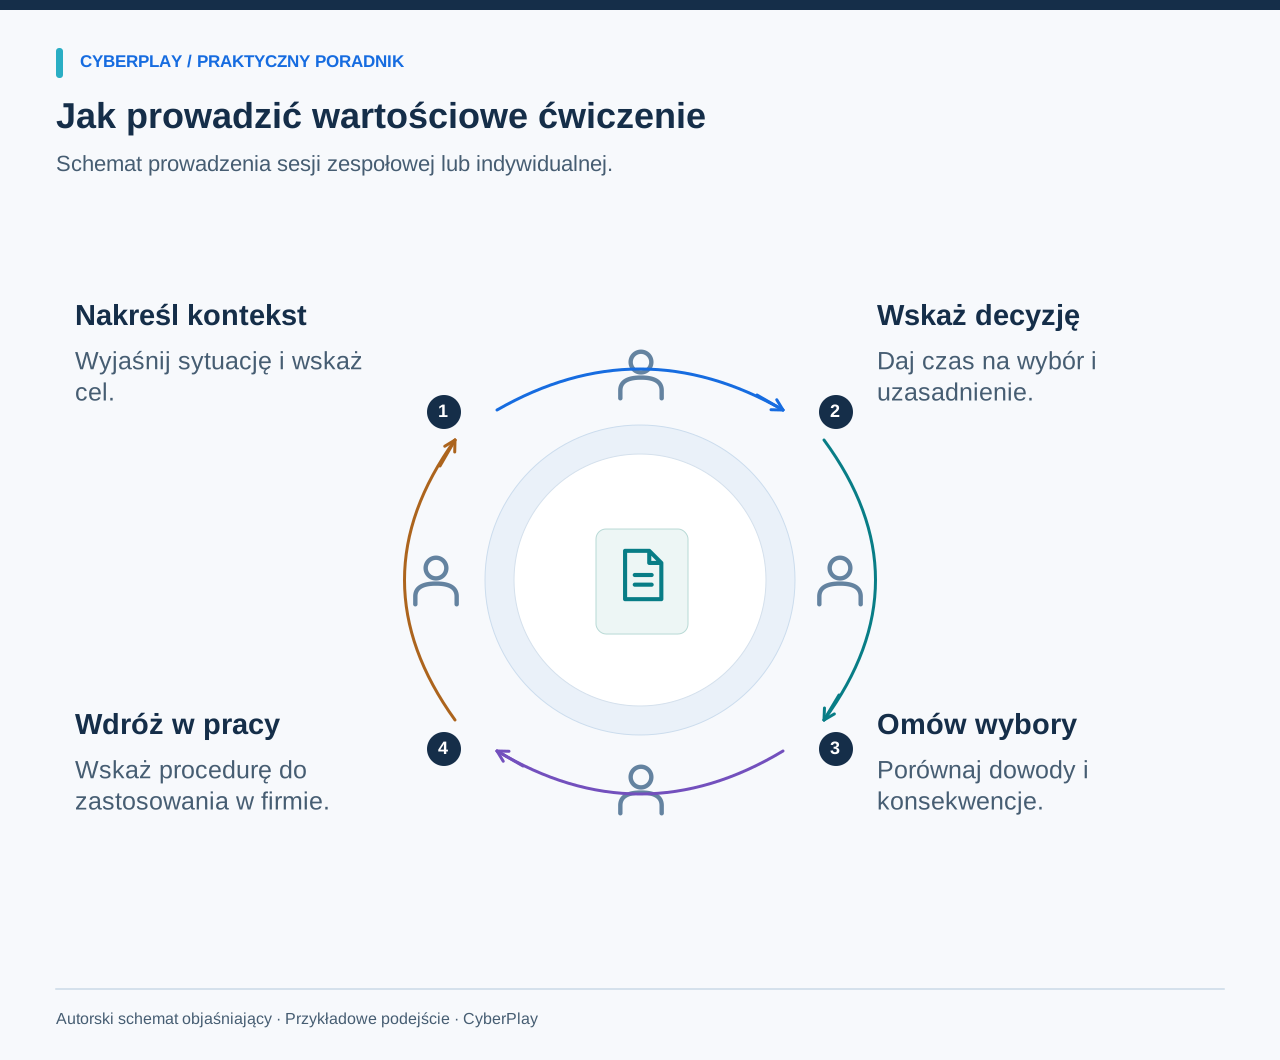
6. Przećwicz asertywną i pomocną weryfikację gościa
Cel: przestrzeganie procedur kontroli dostępu przy zachowaniu kultury osobistej. Przeznacz osiem minut i przygotuj fikcyjną kartę gościa oraz schemat standardowej procedury w recepcji. Jeden z uczestników prosi o wpuszczenie do strefy ograniczonego dostępu, tłumacząc, że zapraszający pracownik jest zajęty. Druga osoba odpowiada, proponując pomocne rozwiązanie, które nie narusza zasad kontroli dostępu. Przeprowadź ćwiczenie w sali szkoleniowej; nie sprawdzaj zabezpieczeń drzwi ani nie zaczepiaj prawdziwych gości.
Zaproponuj odpowiedź pisemną zamiast odgrywania scenki. W podsumowaniu zwróć uwagę na zwroty, które pozwoliły zachować uprzejmość i stanowczość. Zapytaj, jak postąpić, gdy nie można skontaktować się z osobą zapraszającą, i kto ma prawo zezwolić na wyjątek. Pracownicy powinni opuścić spotkanie ze znajomością procedury, a nie z poczuciem, że muszą osobiście wchodzić w konfrontację z kimś, kto budzi podejrzenia.
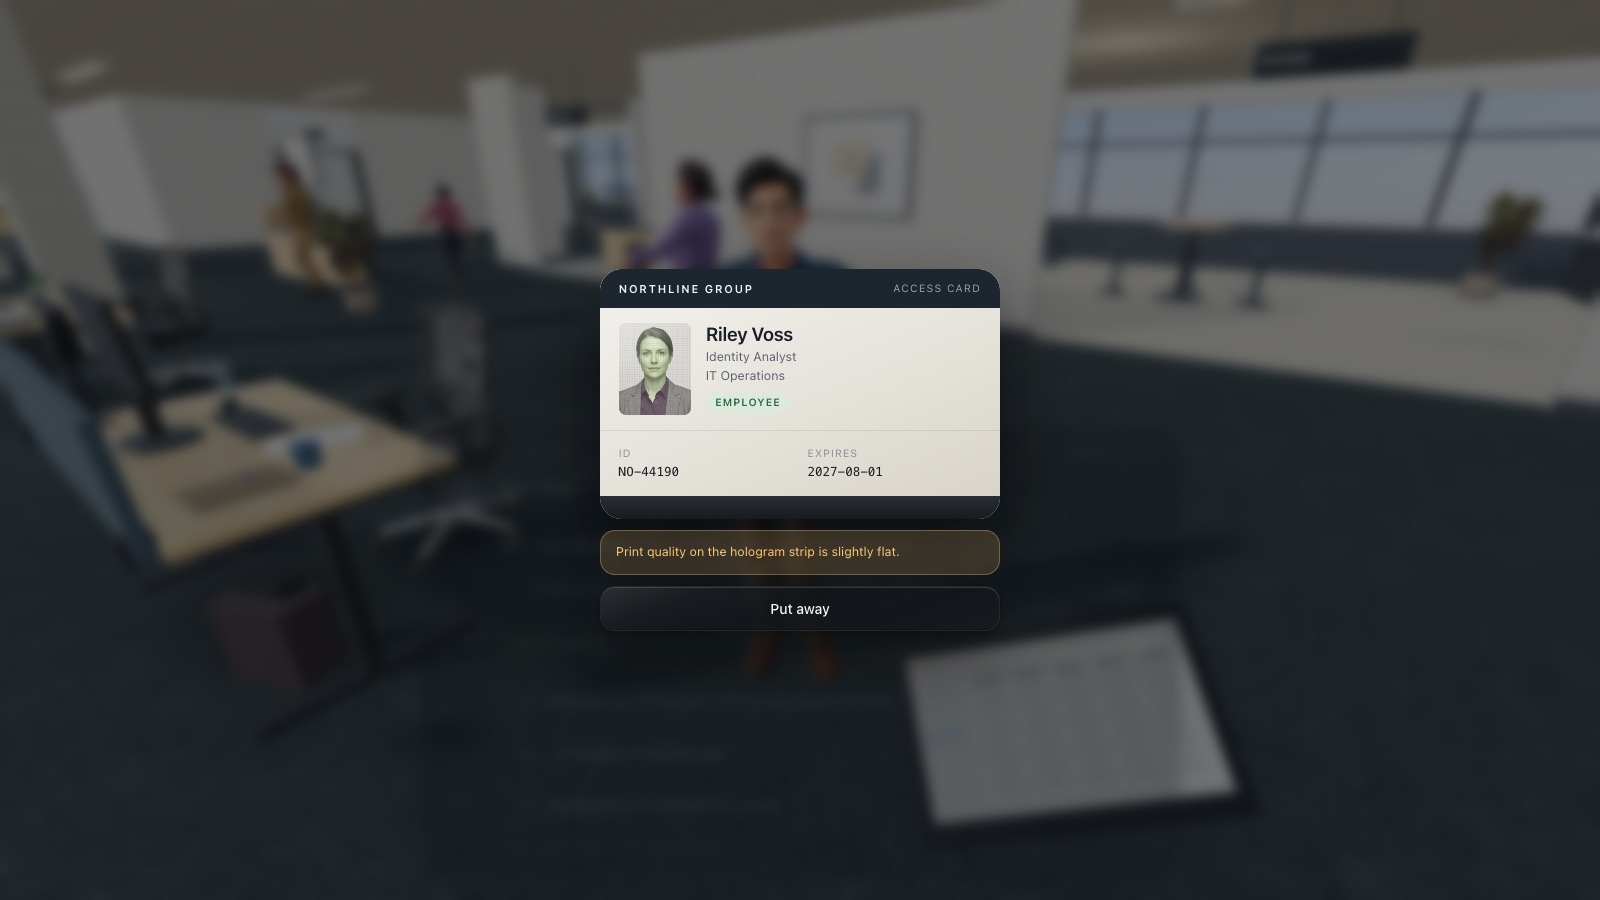
Powiększ obraz · Zrzut ekranu z gry · Angielski interfejs
- Uprzejmie zweryfikuj tożsamość
Uprzejmie poproś o wymagany dokument tożsamości i potwierdź wizytę ustalonym w organizacji kanałem kontaktu.
- Przestrzegaj procedury dla gości
Postępuj zgodnie z procedurą dla gości, w tym wymogiem eskorty, zamiast pożyczać własny identyfikator dostępowy.
7. Bezpieczne przekazanie stanowiska pracy w trakcie przerwy
Cel: ochrona dostępu do konta w przypadku konieczności przerwania pracy. Przeznacz sześć minut i przedstaw schemat fikcyjnego stanowiska biurowego lub współdzielonego terminala. Pracownik musi pilnie odejść od biurka w trakcie wykonywania zadania. Poproś uczestników o wskazanie właściwego sposobu zabezpieczenia sesji i przekazania niedokończonej pracy. W przypadku urządzeń operacyjnych stosuj procedurę zatwierdzoną dla danej lokalizacji; nie zakładaj, że biurowe uproszczenia sprawdzą się wszędzie.
Udostępnij opis tekstowy schematu i umożliw dyskusję bez konieczności obsługi urządzenia. W podsumowaniu wyjaśnij różnicę między dzieleniem sprzętu a dzieleniem konta użytkownika. Jeśli procedura utrudnia bezpieczne przekazanie sesji, przekaż tę uwagę właścicielowi systemu. Ćwiczenie ma utrwalić autoryzowane działanie, a nie promować doraźne obejścia czy ingerencję w działające systemy.
8. Analiza docelowego adresu kodu QR bez jego skanowania
Cel: ocena elementów wymagających weryfikacji przed otwarciem łącza z kodu QR. Przeznacz siedem minut i przygotuj fikcyjny plakat z wydrukowanym podglądem adresu docelowego, na przykład z nazwą usługi w nieznanej domenie demonstracyjnej. Poproś uczestników o wskazanie oczekiwanego działania oraz zaproponowanie alternatywnej, niezależnej ścieżki dotarcia do tej usługi. Ćwiczenie nie wymaga użycia aktywnego kodu QR.
Przedstaw podgląd linku w formie dużego, czytelnego tekstu i w razie potrzeby przeczytaj go na głos. W podsumowaniu wyjaśnij, dlaczego znajome logo lub profesjonalny wydruk plakatu nie potwierdzają autentyczności adresu docelowego. Jako drugi przykład zaprezentuj autentyczny plakat i zapytaj, jakie dowody przemawiałyby za jego wiarygodnością. Pracownik powinien przyswoić schemat weryfikacji, a nie ogólne przekonanie, że każdy kod QR stanowi zagrożenie.

Powiększ obraz · Zrzut ekranu z gry · Angielski interfejs
- Sprawdź podgląd adresu docelowego
Jeśli to możliwe, sprawdź podgląd adresu i oceń żądane działanie przed podaniem danych lub udzieleniem dostępu.
- Wybierz zaufaną alternatywę
Gdy cel pozostaje niepewny, wejdź do usługi przez zaufany kanał alternatywny i zweryfikuj prośbę niezależnie.
9. Reakcja na nietypowy kontakt ze strony wsparcia IT
Cel: weryfikacja tożsamości i uprawnień przed udzieleniem dostępu. Przeznacz dziesięć minut i wykorzystaj fikcyjny zapis rozmowy na czacie. Dzwoniący lub piszący podaje się za pracownika działu IT, zna nazwę zespołu i pilnie prosi o dostęp lub podanie kodu weryfikacyjnego. Poproś uczestników o sformułowanie odpowiedzi, która skieruje sprawę na oficjalny kanał wsparcia. Nie zbieraj prawdziwych haseł ani kodów.
Zapewnij czas na indywidualne przygotowanie pisemnej odpowiedzi przed dyskusją na forum, aby osoby bardziej pewne siebie nie zdominowały grupy. W podsumowaniu omów, jakie informacje może z łatwością zdobyć oszust i jakie niezależne działanie pozwala potwierdzić jego tożsamość. Zapytaj, jak pracownicy weryfikują niespodziewane, lecz uzasadnione zgłoszenia z działu technicznego. Zapisz właściwy kontakt wewnętrzny oraz procedurę zgłaszania sytuacji, w których doszło do ujawnienia poufnych danych.
10. Rozegranie tematycznego wyzwania z zakresu cyberbezpieczeństwa i jego omówienie
Cel: zastosowanie zasady bezpieczeństwa w praktyce i powiązanie jej z obowiązkami zawodowymi. Przeznacz około piętnastu minut, dostosowując czas do wybranej gry, przy użyciu odpowiedniego urządzenia lub równoważnego scenariusza tekstowego. Wybierz grę CyberPlay odpowiadającą realnym zadaniom zespołu, przetestuj ją wcześniej i przedstaw cel ćwiczenia. Po krótkiej rozgrywce poproś każdego uczestnika o omówienie jednej podjętej decyzji i jej konsekwencji.
Przed rozpoczęciem sprawdź sterowanie, wielkość czcionki, wersję językową oraz animacje; w razie potrzeby zapewnij alternatywne ćwiczenie o tym samym celu edukacyjnym. W podsumowaniu zapytaj, co ulega zmianie, gdy taka sytuacja wydarzy się w firmie: kto służy pomocą, jaka procedura obowiązuje i jakie informacje są dostępne. Ukończenie gry oceniaj niezależnie od trafności merytorycznego wyjaśnienia.

Powiększ obraz · Zrzut ekranu z gry · Angielski interfejs
- Unikaj powtarzalnych danych logowania
Unikaj przewidywalnych rozwiązań i powtarzania haseł; twórz hasła do kont służbowych zgodnie z wymogami organizacji.
- Oceń wskaźnik siły hasła
Wskaźnik ma charakter poglądowy; korzystaj z zatwierdzonego menedżera haseł, tworząc rzeczywiste dane logowania do pracy.
11. Przygotowanie zwięzłej notatki wstępnej o incydencie
Cel: przedstawienie faktów bez domysłów i spekulacji. Przeznacz osiem minut i przedstaw uczestnikom fikcyjny ciąg zdarzeń: odebranie wiadomości, kliknięcie w link oraz pojawienie się niespodziewanej strony z prośbą o dane. Poproś o sporządzenie krótkiej notatki uwzględniającej czas, zaobserwowane zdarzenie, urządzenie lub konto, którego sprawa dotyczy, oraz podjęte dotąd kroki. Użyj oficjalnego formularza zgłoszenia, jeśli organizacja taki posiada.
Umożliw zgłoszenie ustne lub wypełnienie prostego formularza z podpowiedziami. W podsumowaniu wskaż różnicę między bezpośrednią obserwacją a domysłem: informacja „wpisałem swoje hasło” jest znacznie bardziej przydatna niż niepoparta faktami diagnoza. Zapytaj, kto przyjmuje zgłoszenie i jakie instrukcje otrzymuje pracownik. Nie zachęcaj uczestników do samodzielnego badania podejrzanych linków ani usuwania dowodów; decyzje w tym zakresie podejmuje uprawniony zespół reagowania.

Powiększ obraz · Zrzut ekranu z gry · Angielski interfejs
- Podaj czas i urządzenie
Zgłoś zaobserwowane objawy, czas ich wystąpienia oraz urządzenie, korzystając z zatwierdzonego w organizacji kanału zgłoszeń.
- Rozróżniaj obserwacje od diagnozy
Oddziel bezpośrednie obserwacje od domysłów, aby zespół reagujący mógł prowadzić badanie bez uznawania wczesnych przypuszczeń za fakty.
12. Ponowna analiza decyzji w zmodyfikowanym scenariuszu
Cel: sprawdzenie, czy poznana zasada ma zastosowanie poza pierwotnym przykładem. Przeznacz dziesięć minut i powtórz cel wcześniejszego ćwiczenia, zmieniając kanał komunikacji lub nadawcę. Wiadomość e-mail od dostawcy zastąp rozmową telefoniczną, a kontakt z biurowym wsparciem IT – wiadomością na czacie podczas pracy zdalnej. Poproś o samodzielny wybór i uzasadnienie decyzji przed wspólną dyskusją. Podstawowa procedura powinna pozostać niezmienna.
Zapewnij te same udogodnienia w zakresie dostępności, co podczas pierwszej sesji. W podsumowaniu wskaż, co pozostało bez zmian, a jakie nowe okoliczności miały znaczenie. Publikacja NIST SP 800-50r1 wskazuje ewaluację i doskonalenie jako integralne elementy programu edukacyjnego. Precyzyjnie opisz zadanie i warunki, a następnie wybierz dalsze kroki: bardziej precyzyjne wskazówki, kolejny przykład lub poprawę procedury. Udane ćwiczenie weryfikuje zaobserwowane zachowanie, nie stanowi natomiast bezwzględnej gwarancji wobec przyszłych incydentów.
Źródła tej sekcji: Budowanie programu nauki cyberbezpieczeństwa i prywatności, NIST SP 800-50r1
Przećwicz podejmowanie decyzji
Poznaj gry szkoleniowe CyberPlay, wybierz odpowiednie wyzwanie i przedyskutuj, jak podejmowane w nim decyzje łączą się z procedurami obowiązującymi w Twoim miejscu pracy.
Poznaj gry szkolenioweŹródła i dalsza lektura
- Materiały o phishingu dla małych firm — NIST. Dostęp 2026-09-13
- Oszustwa BEC: przejęcie lub podszywanie się pod pocztę firmową — FBI. Dostęp 2026-09-13
- Budowanie programu nauki cyberbezpieczeństwa i prywatności, NIST SP 800-50r1 — NIST. Dostęp 2026-09-13
Czytaj dalej
- Plan szkoleń z cyberbezpieczeństwa: kalendarz na 12 miesięcy
Dostosuj plan szkoleń z cyberbezpieczeństwa na 12 miesięcy: cele, ćwiczenia, role i powtórki. Pobierz edytowalny kalendarz po polsku i zaplanuj przeglądy wyników.
PL · 9 min czytania - Bezpłatne szkolenia z cyberbezpieczeństwa po polsku: program na początek
Rozpocznij bezpłatne szkolenia z cyberbezpieczeństwa po polsku. Połącz wiarygodne materiały, ćwiczenia i cztery tygodnie praktyki z jasnymi zasadami dostępu.
PL · 9 min czytania - Gry o cyberbezpieczeństwie po polsku dla pracowników: jak je wybrać
Wybierz gry o cyberbezpieczeństwie po polsku, które uczą decyzji potrzebnych w pracy. Porównaj formaty, przeprowadź pilotaż i sprawdź dostępność oraz wyjaśnienia.
PL · 8 min czytania - Czyste biurko i czysty ekran: praktyczna lista kontrolna bezpieczeństwa
Zastosuj listę kontrolną czystego biurka i ekranu do dokumentów, wydruków, identyfikatorów i urządzeń. Ćwicz klasyfikację informacji oraz bezpieczne przechowywanie.
PL · 8 min czytania - Szkolenia z cyberbezpieczeństwa dla pracowników po polsku: jak wybrać program
Wybierz szkolenia z cyberbezpieczeństwa dla pracowników po polsku. Sprawdź scenariusze, dostępność, wyniki i pracę administratora podczas praktycznego pilotażu.
PL · 9 min czytania - Tematy szkoleń z cyberbezpieczeństwa: dobór do ról i ryzyka
Dobierz tematy szkoleń z cyberbezpieczeństwa do ról i ryzyka w pracy. Użyj praktycznej matrycy obejmującej phishing, konta, dane, dostęp fizyczny i korzystanie z AI.
PL · 9 min czytania