Equipo editorial de CyberPlay · Publicado el · Actualizado el · 13 min de lectura
Guía y ejercicios en español
La mejor actividad de concienciación en seguridad sitúa al empleado ante una decisión práctica y le ofrece una explicación útil para su día a día. No hace falta organizar un evento complejo para empezar. Un mensaje ficticio, un procedimiento claro y diez minutos de debate enfocado bastan para detectar una carencia formativa o un obstáculo en el flujo de trabajo.
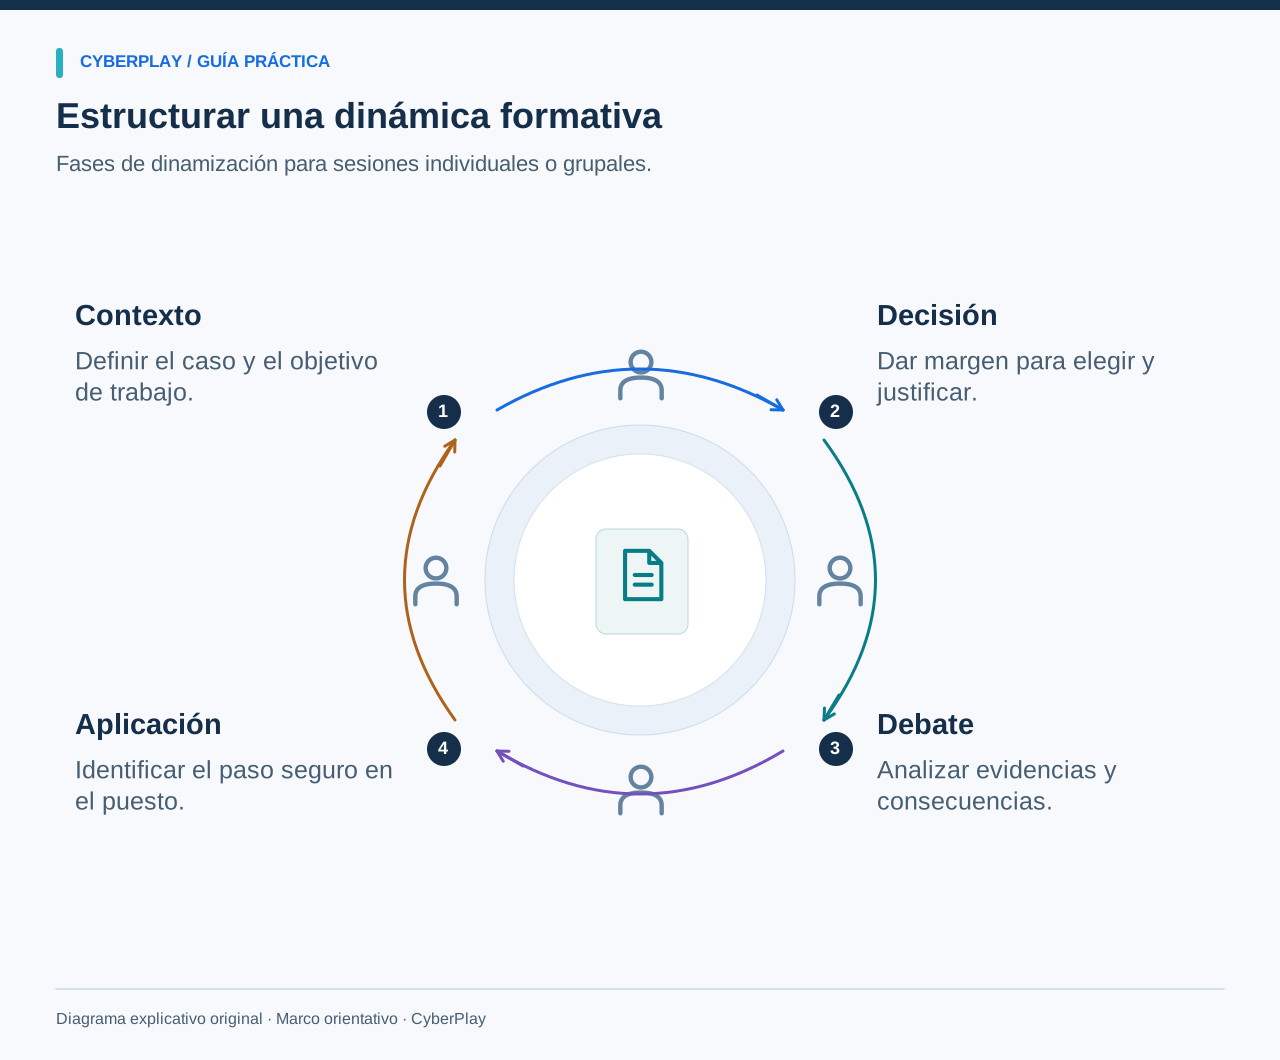
Estas doce actividades originales pueden aplicarse de manera individual o integrarse en un programa continuo. Los tiempos indicados son estimaciones para la dinamización, no duraciones óptimas universales. Trabaje con datos ficticios, delimite con claridad el ejercicio y evite enviar mensajes por sorpresa o alterar configuraciones en entornos de producción. Antes de cada sesión, identifique el procedimiento interno aplicable y a una persona de referencia para resolver dudas. Concluya registrando un paso práctico inmediato.
Lo que te llevas
- Plantee en cada ejercicio una decisión observable y una puesta en común útil.
- Utilice información ficticia y garantice una participación accesible.
- Distinga las dudas del empleado de las carencias en el propio proceso.
- Plantee variaciones del escenario en lugar de repetir una respuesta idéntica.
1. Clasificar un mensaje según la acción solicitada
Objetivo: identificar la acción de impacto antes de juzgar la apariencia visual. Dedique ocho minutos y prepare tres tarjetas con mensajes ficticios: un comunicado interno habitual, una solicitud inesperada de inicio de sesión y una modificación de datos bancarios. Pida a cada participante que subraye la acción requerida y detalle qué comprobaciones realizaría. Ponga en común las respuestas antes de mostrar la pauta esperada. La guía sobre phishing de NIST ofrece pautas de apoyo para la detección y notificación.
Como medida de accesibilidad, facilite textos legibles y permita respuestas orales o escritas sin límite de tiempo estricto. En la puesta en común, analice qué indicios corresponden a la estética del mensaje y cuáles a la acción demandada. Registre el canal oficial que debe seguirse ante casos dudosos. El ejercicio se supera si el participante identifica la acción y el siguiente paso seguro, incluida la tramitación ordinaria del comunicado legítimo.

Ampliar imagen · Captura del juego · Interfaz en inglés
- Lea la acción solicitada
Identifique qué le pide el mensaje antes de juzgar su nombre o apariencia familiar.
- Verifique mediante contactos conocidos
Utilice una vía de contacto establecida para verificar solicitudes imprevistas, aun si el remitente parece conocido.
Fuentes de esta sección: Recursos sobre phishing para pequeñas empresas
2. Simular una llamada de verificación a un proveedor
Objetivo: recurrir a una vía de verificación independiente. Dedique diez minutos con una factura ficticia y dos tarjetas de contacto: una con el registro oficial ya validado en los sistemas de la empresa y otra con los datos facilitados en el nuevo mensaje. Por parejas, un participante asume la recepción del cambio de cuenta y el otro representa al contacto habitual del proveedor. Practique la confirmación de la solicitud a través del procedimiento establecido.
Ofrezca la opción de redactar el diálogo si alguien prefiere no hacer una interpretación oral. En la puesta en común, razone por qué el número facilitado en el propio mensaje no constituye una prueba independiente y quién debe autorizar una modificación real. Las directrices sobre compromiso del correo electrónico corporativo (BEC) del FBI respaldan la verificación independiente en pagos. Registre cualquier contacto desactualizado o ausencia de procedimiento de excepción como una mejora organizativa interna, no como un error individual.
Fuentes de esta sección: Fraude por compromiso del correo empresarial (BEC)
3. Localizar el canal interno de notificación
Objetivo: encontrar el canal autorizado con la agilidad necesaria para usarlo en el trabajo diario. Dedique cinco minutos y facilite acceso a la intranet corporativa o a una guía impresa para el personal. Pida a los participantes que localicen dónde notificarían un mensaje sospechoso y qué datos solicita el equipo de seguridad. Trabaje con una comunicación de prueba claramente identificada; no envíe avisos a la cola real de incidentes salvo que la sesión se haya coordinado previamente con el área técnica.
Permita resolver la búsqueda en parejas o facilite una guía en formato accesible. En la puesta en común, analice los puntos donde surgieron dudas: términos confusos, enlaces no actualizados o instrucciones contradictorias. Aclare quién administra este canal y qué vía alternativa existe si el sistema habitual no está operativo. Defina al menos una medida concreta para simplificar el proceso.
4. Actuar ante una solicitud de inicio de sesión imprevista
Objetivo: distinguir una validación esperada de una petición no iniciada por el propio usuario. Dedique siete minutos con dos pantallas simuladas: una tras un acceso promovido por el propio empleado y otra recibida sin acción previa. Pida a los participantes que expliquen los datos con los que cuentan antes de responder. No envíe notificaciones reales de autenticación ni recopile códigos temporales. Tome como criterio de referencia el procedimiento formal de seguridad de cuentas de su entidad.
Presente el contenido de las pantallas en texto claro sin depender únicamente de códigos de color. En la puesta en común, concrete qué pasos debe dar el empleado si autoriza un acceso por error y cómo contactar con soporte técnico. El ejercicio debe enseñar un protocolo útil ante la incertidumbre, no transmitir una orden general de rechazar todo aviso ni asumir que el uso de una aplicación conocida garantiza por sí solo la legitimidad.

Ampliar imagen · Captura del juego · Interfaz en inglés
- Rechace solicitudes no iniciadas
Deniegue aprobaciones de inicio de sesión que no haya iniciado, aun si otro mensaje le urge a aceptarlas.
- Reporte mediante soporte oficial
Contacte con el centro de asistencia técnica o seguridad establecido e indique cuándo surgieron las aprobaciones imprevistas.
5. Asignar el destino correcto a cada documento
Objetivo: seleccionar el almacenamiento autorizado y los permisos adecuados según el tipo de información. Dedique diez minutos con tarjetas ficticias que representen un folleto público, un plan operativo interno y un registro de clientes. Plantee a los grupos tres opciones de almacenamiento y compartición basadas en las políticas de su organización. Pídales que detallen qué revisarían antes de compartir el archivo, prestando atención a los destinatarios y permisos. No utilice datos reales de clientes.
Facilite una tabla en texto simple como alternativa a ejercicios visuales de arrastrar elementos. En la puesta en común, debata un supuesto donde la herramienta sea la adecuada pero los permisos resulten excesivamente amplios. Analice cómo tramitar una excepción justificada si las plataformas corporativas habituales no cubren una necesidad operativa específica. Si surgen dudas sobre la clasificación documental o la titularidad del dato, trasládelas al área de gobernanza correspondiente.
6. Practicar la atención rigurosa a una visita en las instalaciones
Objetivo: cumplir los protocolos de acceso manteniendo un trato cercano y profesional. Dedique ocho minutos con una tarjeta de identificación simulada y el procedimiento habitual de recepción o anfitriones. Un participante solicita acceder a una zona de trabajo restringida alegando que la persona que le espera está ocupada. Otro responde ofreciendo una alternativa adecuada que preserve el control de acceso. Desarrolle la dinámica dentro del aula de formación, sin realizar pruebas en puertas reales ni abordar a visitas del edificio.
Permita redactar la respuesta por escrito si se prefiere evitar la simulación en voz alta. En la puesta en común, destaque las fórmulas verbales que combinan claridad normativa y corrección en el trato. Dialogue sobre el procedimiento a seguir si no es posible localizar al contacto interno y qué perfiles están facultados para autorizar excepciones. Los empleados deben concluir la sesión conociendo el canal formal de aviso, sin la percepción de que deben enfrentarse individualmente a situaciones de riesgo.
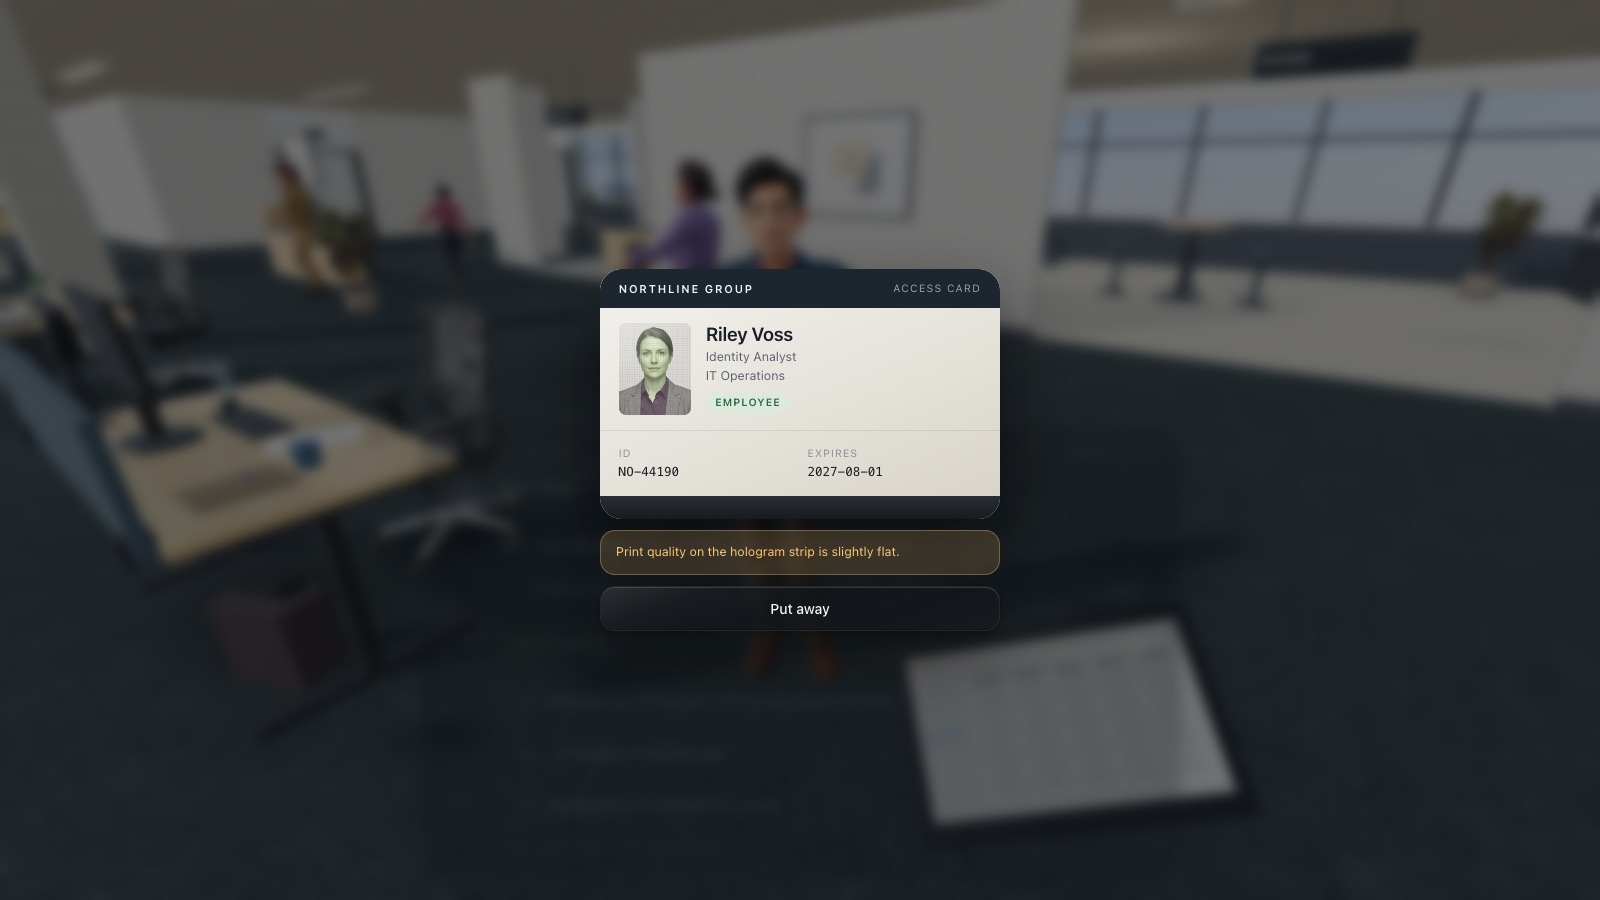
Ampliar imagen · Captura del juego · Interfaz en inglés
- Verifique la identidad cortésmente
Solicite la identificación requerida con cortesía y confirme la visita mediante la vía de contacto establecida por la organización.
- Siga el procedimiento de visitas
Aplique el procedimiento de visitas aprobado, incluido el acompañamiento necesario, en vez de prestar credenciales de acceso personales.
7. Gestionar una pantalla desatendida ante una interrupción
Objetivo: proteger los accesos abiertos cuando surge una interrupción imprevista. Dedique seis minutos y muestre el esquema de un puesto de trabajo u ordenador compartido. Un compañero debe ausentarse con urgencia mientras mantiene una tarea activa en el sistema. Pida al grupo que describa la vía establecida para bloquear la sesión y realizar el traspaso de tareas pendientes. En puestos operativos o de control, aplique estrictamente el protocolo del centro, evitando soluciones informales de oficina.
Proporcione una descripción textual del diagrama y favorezca el debate sin interactuar con equipos físicos. Analice la diferencia entre compartir un equipo físico y compartir credenciales de usuario. Si el protocolo actual dificulta el relevo en el puesto, traslade esa limitación al responsable de los sistemas. La actividad debe afianzar una pauta autorizada, no validar improvisaciones ni modificar parámetros en equipos en producción.
8. Analizar el destino de un código QR sin escanearlo
Objetivo: valorar las comprobaciones necesarias antes de abrir un enlace mediante código QR. Dedique siete minutos con un cartel de ejemplo y la transcripción de la dirección de destino, como un servicio conocido bajo un dominio ficticio. Pida a los participantes que identifiquen la acción demandada y sugieran una vía directa e independiente para acceder al servicio sin escanear el código. No es necesario incluir un código QR operativo.
Presente el texto del enlace con tipografía clara y legible, leyéndolo en voz alta si resulta oportuno. En la puesta en común, debata por qué un logotipo conocido o un diseño impreso de calidad no aseguran la legitimidad del destino. Muestre un segundo caso con un cartel corporativo legítimo y analice qué elementos confirman su validez. El objetivo es consolidar un hábito de comprobación reflexivo, sin asociar de manera absoluta cada código QR con una amenaza.

Ampliar imagen · Captura del juego · Interfaz en inglés
- Previsualice el destino primero
Previsualice el destino si es posible y valore la acción solicitada antes de remitir datos o conceder accesos.
- Elija una alternativa fiable
Si el destino ofrece dudas, acceda al servicio mediante una vía fiable y verifique la solicitud independientemente.
9. Responder a una solicitud técnica no planificada
Objetivo: validar la identidad y las atribuciones del solicitante antes de conceder accesos. Dedique diez minutos con la transcripción de una conversación de chat ficticia. El interlocutor dice pertenecer al soporte técnico, menciona el nombre de un equipo de trabajo y pide acceso temporal inmediato o un código de confirmación. Pida a los participantes que redacten una respuesta derivando la petición al canal habitual de asistencia. No solicite ni registre contraseñas reales.
Dé unos minutos para redactar de forma individual antes de debatir en grupo, asegurando que todos puedan reflexionar sin la influencia de perfiles dominantes. Analice qué datos puede conocer de antemano un atacante y qué pasos independientes confirman la identidad del solicitante. Dialogue sobre cómo validar una intervención técnica que sea imprevista pero legítima. Recuerde cuál es el canal oficial de asistencia y los pasos para reportar cualquier información sensible facilitada por error.
10. Resolver un reto interactivo de seguridad y analizarlo en grupo
Objetivo: poner en práctica un principio de seguridad y vincularlo a las tareas diarias. Dedique unos quince minutos, adaptados a la dinámica seleccionada, utilizando un dispositivo adecuado o un caso en texto alternativo. Para dinamizar actividades de concienciación para empleados en español, CyberPlay ofrece su interfaz, guías y evaluaciones en este idioma en diversas experiencias del catálogo, indicadas de forma clara en cada ficha. Tras una breve partida, pida a cada asistente que justifique una de las decisiones tomadas y comente su repercusión.
Compruebe los controles de acceso, el tamaño del texto, las opciones de idioma y las animaciones antes de iniciar la sesión; facilite un formato alternativo si fuera necesario. En la puesta en común, analice la correspondencia con el entorno de trabajo: a quién recurrir, qué protocolo aplica y qué evidencias conviene recopilar. Registre la finalización de la actividad de manera independiente a la calidad del análisis aportado.

Ampliar imagen · Captura del juego · Interfaz en inglés
- Evite credenciales predecibles o reutilizadas
Evite opciones predecibles y contraseñas reutilizadas; cumpla los requisitos corporativos al generar claves para cuentas de trabajo.
- Interprete el indicador de solidez
El indicador es ilustrativo; utilice un gestor de contraseñas aprobado al crear credenciales reales de trabajo.
11. Redactar una notificación inicial de incidente con datos objetivos
Objetivo: comunicar hechos contrastados sin realizar conjeturas técnicas. Dedique ocho minutos y plantee una secuencia simulada: se recibe un correo, se abre un enlace y una pantalla solicita datos. Pida que redacten un parte breve con la hora, el hecho observado, el dispositivo o usuario implicado y las medidas adoptadas. Aplique la plantilla corporativa oficial si su entidad dispone de ella.
Permita redactar el aviso en un formulario guiado o realizar una exposición oral. En la puesta en común, marque la diferencia entre un hecho objetivo y una suposición: «He introducido mi contraseña» resulta más útil que formular un diagnóstico técnico no contrastado. Aclare quién tramita el aviso y las recomendaciones inmediatas. Indique expresamente que los empleados no deben inspeccionar enlaces maliciosos ni alterar registros; esas tareas corresponden al equipo de respuesta.

Ampliar imagen · Captura del juego · Interfaz en inglés
- Indique hora y equipo
Notifique los síntomas observados, la hora de aparición y el equipo afectado por los canales de reporte aprobados.
- Distinga observación de diagnóstico
Diferencie las observaciones directas de las hipótesis causales para que el equipo investigue sin asumir conjeturas previas.
12. Evaluar la misma decisión ante un cambio de contexto
Objetivo: comprobar si el criterio de seguridad se aplica con consistencia más allá del ejemplo inicial. Dedique diez minutos y recupere un objetivo previo modificando el medio o el emisor. Una solicitud de proveedor por correo se traslada a una llamada telefónica; una incidencia de oficina pasa a un chat de teletrabajo. Solicite una resolución individual antes de abrir el debate general, manteniendo sin cambios el procedimiento de fondo.
Ofrezca los mismos formatos accesibles que en la primera sesión. Analice qué se mantuvo y qué nueva evidencia resultó relevante. NIST SP 800-50r1 incluye la evaluación y la mejora como parte de un programa de aprendizaje. Registre con precisión la tarea y las condiciones y elija el seguimiento: explicaciones más claras, otro ejemplo o una mejora del proceso. Superar el ejercicio respalda el desempeño observado, sin permitir afirmaciones universales sobre futuros incidentes.
Fuentes de esta sección: Diseño de un programa de aprendizaje sobre ciberseguridad y privacidad, NIST SP 800-50r1
Lleve las decisiones a la práctica
Explore los juegos de CyberPlay, elija la temática más ajustada a su equipo y traslade los aprendizajes a los procedimientos de su puesto de trabajo.
Ver juegos prácticosFuentes y lecturas adicionales
- Recursos sobre phishing para pequeñas empresas — NIST. Consultado el 2026-09-13
- Fraude por compromiso del correo empresarial (BEC) — FBI. Consultado el 2026-09-13
- Diseño de un programa de aprendizaje sobre ciberseguridad y privacidad, NIST SP 800-50r1 — NIST. Consultado el 2026-09-13
Sigue explorando
- Plan de formación en ciberseguridad: calendario de 12 meses con actividades
Adapta un calendario de formación en ciberseguridad de 12 meses con objetivos, actividades, responsables y revisiones. Descarga la plantilla editable en español.
ES · 11 min de lectura - Formación gratuita en ciberseguridad en español: un programa inicial para empleados
Inicia formación gratuita de ciberseguridad en español con recursos oficiales y ejercicios. Incluye cuatro semanas de práctica y límites claros de cada opción.
ES · 11 min de lectura - Juegos de concienciación en ciberseguridad en español para empleados
Elige juegos de concienciación en ciberseguridad en español que enseñen decisiones útiles. Compara formatos, prueba una sesión y evalúa su encaje en el trabajo.
ES · 9 min de lectura - Escritorio limpio y pantalla bloqueada: checklist de seguridad en la oficina
Aplica una lista de comprobación de escritorio limpio y pantalla bloqueada para documentos, impresiones, tarjetas y dispositivos. Aprende a clasificar información.
ES · 10 min de lectura - Formación en ciberseguridad para empleados en español: cómo elegir un programa
Elige formación de ciberseguridad para empleados en español con escenarios prácticos, accesibilidad y un piloto que compruebe aprendizaje y gestión del programa.
ES · 11 min de lectura - Temas de formación en ciberseguridad: elegir según la función y el riesgo
Elige temas de formación en ciberseguridad según funciones y riesgos laborales. Utiliza una matriz práctica sobre phishing, cuentas, datos, acceso, IA y avisos.
ES · 11 min de lectura