Equipo editorial de CyberPlay · Publicado el · Actualizado el · 11 min de lectura
Guía y ejercicios en español
La formación en ciberseguridad para empleados debe ayudar al personal a gestionar las decisiones habituales en su trabajo: comprobar una solicitud imprevista, proteger una cuenta, compartir información con criterio y notificar incidentes. Elegir un programa implica examinar cómo se enseñan y practican esas decisiones, además del esfuerzo operativo para distribuir las actividades y dar soporte a los participantes.
Comience con un conjunto acotado de necesidades y pruebe una experiencia completa antes de comprometerse con un despliegue mayor. Esta guía ofrece un escenario laboral original, una lista de verificación para seleccionar el programa y un enfoque piloto para evaluar el aprendizaje y la viabilidad operativa. Resulta aplicable a equipos con distintos puestos, idiomas y modalidades de trabajo. Una opción acertada debe ser comprensible para el alumno, manejable para el responsable y honesta sobre los resultados que genera.
Lo que te llevas
- Defina las decisiones laborales que los empleados deben practicar antes de comparar proveedores.
- Pruebe la actividad completa, incluidos comentarios, idioma, controles y la conexión de notificación.
- Inspeccione los registros del piloto y las tareas de administración en lugar de fiarse de las listas de funciones.
- Decida la ampliación del programa según la idoneidad demostrada y sus límites explícitos.
Empiece por la acción que los empleados deben llevar a cabo
Redacte un objetivo concreto para cada grupo prioritario. El equipo de administración o finanzas debe verificar cualquier cambio en las instrucciones de pago mediante el canal autorizado. Toda la plantilla debe saber localizar la vía de notificación de incidentes. Los responsables de equipo deben saber apoyar a quien detenga una solicitud sospechosa. Estos resultados aportan al comprador aspectos observables para evaluar en una lección de muestra.
La publicación NIST SP 800-50 Rev. 1 describe un programa de aprendizaje continuo adaptado a las necesidades de la organización, con evaluación y mejora sistemáticas. Aplique ese principio preguntándose en qué puntos afrontan dudas los empleados y qué procesos requieren refuerzo. La concienciación general, la instrucción técnica especializada y la formación para puestos con responsabilidades concretas pueden requerir distintas actividades; un único curso atractivo no tiene por qué cubrir todas las necesidades.
Fuentes de esta sección: Diseño de un programa de aprendizaje sobre ciberseguridad y privacidad, NIST SP 800-50 Rev. 1
Examine el interior de la actividad de aprendizaje
Solicite completar la actividad tal y como lo haría un empleado. Observe si contextualiza la situación con claridad, permite tomar una decisión con consecuencias reales y ofrece explicaciones útiles sobre el resultado. Un vídeo puede introducir un concepto, un juego de rol permite ensayar una conversación y el aprendizaje basado en juegos facilita la toma repetida de decisiones. Elija el formato que haga comprensible la conducta esperada y permita practicarla.
Analice las respuestas incorrectas con el mismo detalle que la opción acertada. Una retroalimentación útil explica por qué importa la elección y propone una alternativa viable. Si la actividad se limita a conceder puntos por identificar una etiqueta, valore cómo trasladará el alumno ese resultado a sus tareas cotidianas. Compruebe también si los empleados pueden pausar la sesión, repasar una explicación o pedir ayuda si les quedan dudas.
Adapte la experiencia al público al que va dirigida
El personal de oficina, los teletrabajadores y los empleados que comparten un terminal común pueden recibir solicitudes distintas y contar con medios diferentes para participar. Pregunte a representantes de estos grupos si el caso de muestra resulta verosímil, si entienden su cometido y si la conducta segura es aplicable en su puesto real. Mantenga el escenario como un caso ficticio, pero asegúrese de que el procedimiento resulte plenamente reconocible.
Compruebe el nivel de conocimientos de partida que asume el contenido. Quien acaba de incorporarse puede necesitar una explicación breve antes de un reto; un responsable experimentado en autorizar pagos aprovechará mejor una solicitud con mayor ambigüedad. El paquete Top Tips for Staff del NCSC británico ilustra cómo plantear una introducción no técnica sobre nociones prácticas básicas. La información pública sobre sus destinatarios y requisitos de acceso puede orientar a los compradores sobre lo que deben exigir a un recurso introductorio.
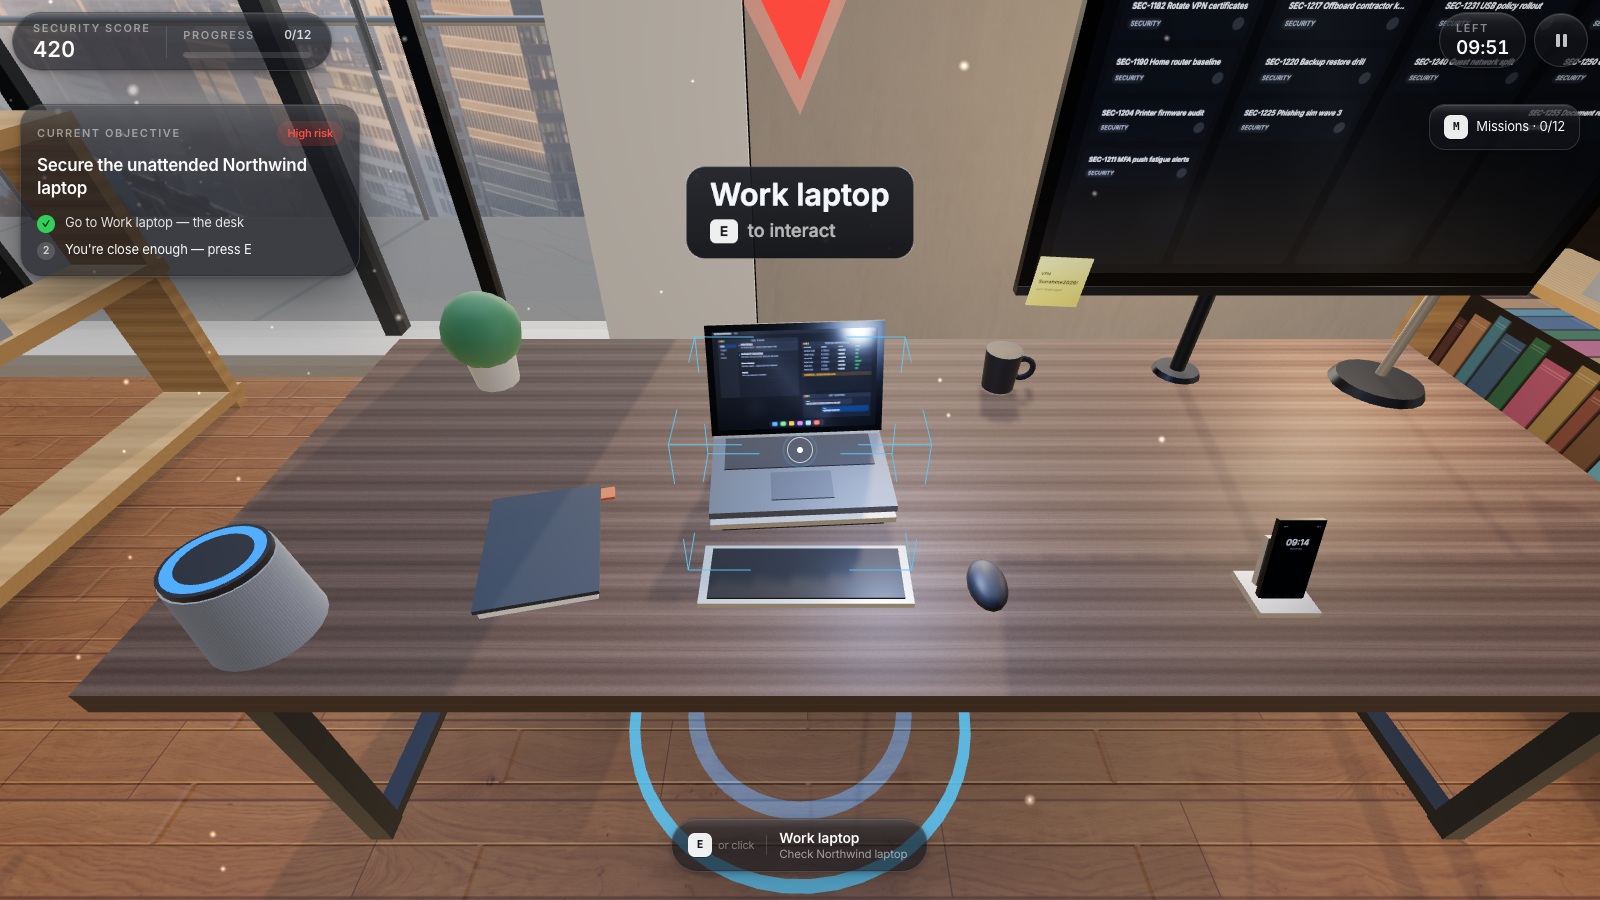
Ampliar imagen · Captura del juego · Interfaz en inglés
- Revise dispositivos y almacenamiento
Compruebe qué dispositivos y ubicaciones almacenan información de trabajo y aclare las dudas sobre acceso o intercambio de datos.
- Use canales de trabajo aprobados
Mantenga los archivos y comunicaciones de trabajo en canales y almacenamiento aprobados, aunque las alternativas personales parezcan más cómodas.
Fuentes de esta sección: Top Tips for Staff: ayudar al personal a proteger la organización en Internet
Compruebe el idioma y la accesibilidad en toda la experiencia
Revise las instrucciones, opciones de respuesta, explicaciones, menús de navegación y mensajes de error en cada idioma requerido. Contar con formación en ciberseguridad para empleados en español garantiza que la plantilla asimile los conceptos sin barreras lingüísticas, beneficiándose de una interfaz, guías y evaluaciones disponibles en español cuando la ficha de cada juego así lo indique expresamente. La presencia de un selector de idioma en la plataforma no demuestra que una actividad concreta esté traducida por completo. Pida a un alumno que explique la acción segura con sus propias palabras tras finalizar; esto revela giros confusos que una revisión visual rápida pasa por alto.
Realice pruebas con los dispositivos y las conexiones reales de la empresa. Compruebe la navegación mediante teclado, la legibilidad tipográfica, el contraste visual, las alternativas al sonido y si los límites de tiempo suponen obstáculos innecesarios. No exija el uso de teléfonos personales ni cuentas de correo privadas como condición tácita para participar. Si una actividad no cubre las necesidades de accesibilidad de un empleado, defina una alternativa equivalente para ejercitar la misma decisión antes de adoptarla para todo el grupo.
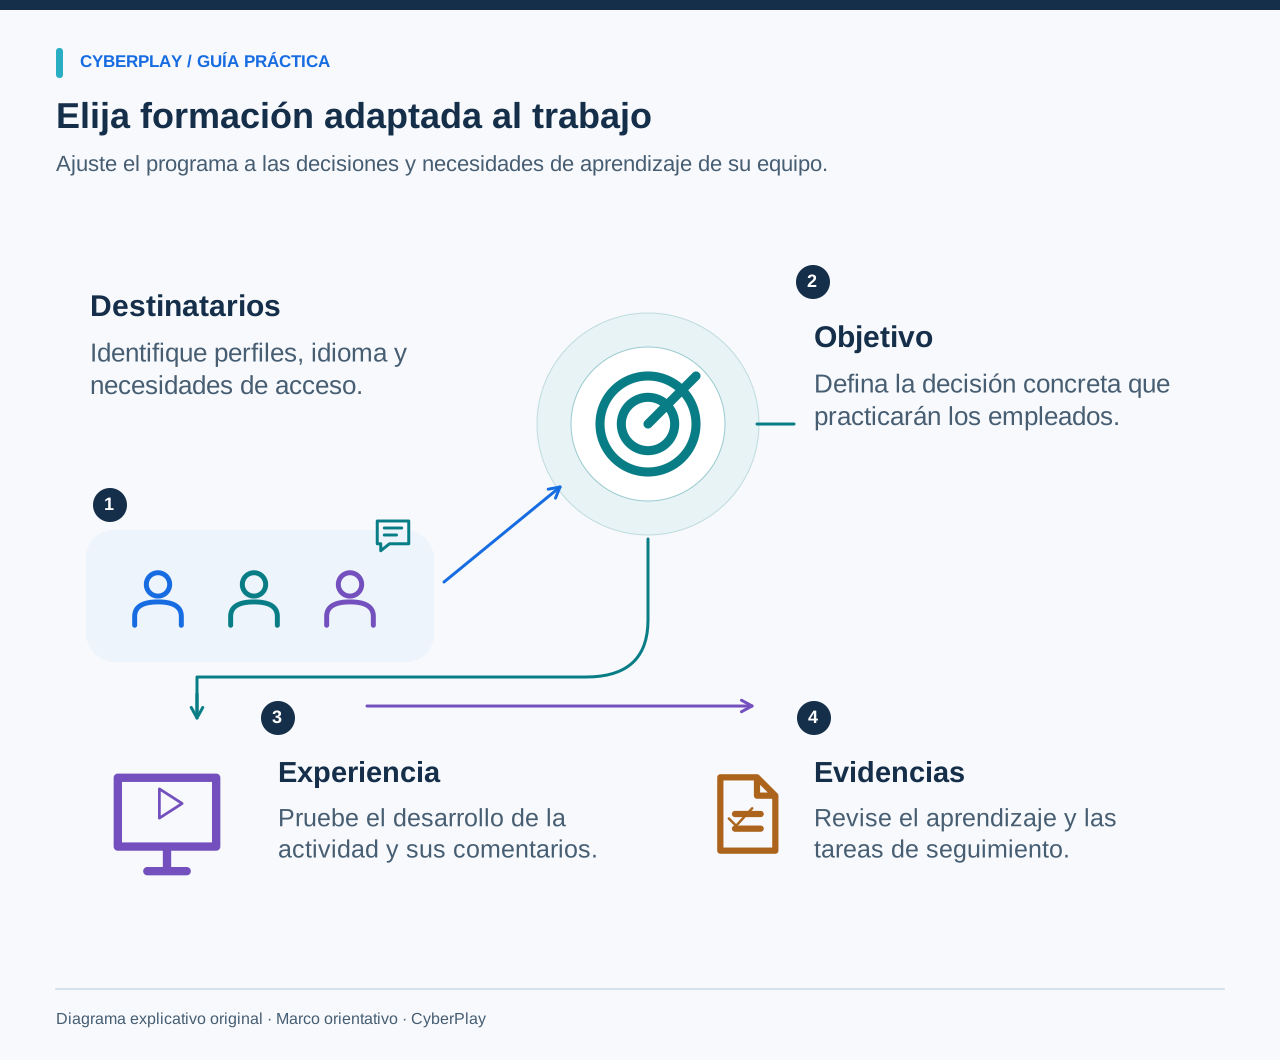
Ponga a prueba un escenario original de cambio de proveedor
Utilice este caso ficticio durante una demostración comercial o una prueba piloto interna. Un empleado espera la factura habitual de un proveedor habitual. Llega un mensaje con la referencia de pedido correcta, pero solicita abonar el importe en una nueva cuenta bancaria e incluye un nuevo teléfono para confirmar el trámite. El empleado tiene acceso a la ficha habitual del proveedor y al proceso formal de aprobación.
El FBI recomienda realizar comprobaciones independientes ante cualquier cambio de cuenta o datos de facturación. La actividad debe permitir practicar la aplicación real de esa verificación en su empresa. Un remitente conocido, un importe coincidente o una justificación convincente no bastan para validar un nuevo destino de pago. El alumno necesita un cauce seguro para contrastar la información y completar las tareas legítimas.

Ampliar imagen · Captura del juego · Interfaz en inglés
- Compare los datos modificados
Compruebe qué datos de pago cambiaron y si la solicitud coincide con la factura y el trabajo previstos.
- Compare con una factura fiable
Compare con una factura fiable y verifique los cambios bancarios mediante el contacto del proveedor registrado previamente.
Fuentes de esta sección: Fraude por compromiso del correo empresarial (BEC)
Compare programas con una lista de comprobación de evidencias
Aplique la misma lista de criterios a cada alternativa, incluidos los talleres impartidos con medios internos. Solicite una demostración práctica o documentación que responda a cada punto. Registre con exactitud la actividad y la modalidad comercial evaluadas, ya que determinadas prestaciones solo existen en partes del catálogo o en niveles de suscripción superiores. Anote como pendiente cualquier elemento no comprobado en lugar de darlo por supuesto.
| Pregunta de selección | Evidencia que conviene solicitar | Por qué es determinante |
|---|---|---|
| ¿Enseña la actividad una decisión relevante? | Una muestra completa con opciones y retroalimentación. | El método debe vincularse a la conducta laboral esperada. |
| ¿Puede participar el público destinatario? | Una prueba de dispositivos, idioma y accesibilidad. | La actividad debe poder ser utilizada por el personal asignado. |
| ¿Se conecta con nuestros procedimientos? | Demostración de las instrucciones de aviso y verificación. | Las pautas generales exigen un cauce operativo interno. |
| ¿Qué gestiona realmente un administrador? | Demostración práctica de altas, asignaciones y seguimiento. | La carga operativa condiciona la viabilidad del programa. |
| ¿Qué significan los registros? | Muestra de informes o exportaciones con glosario de campos. | Haber completado una sesión y el desempeño son cosas distintas. |
| ¿Qué incluye el acuerdo contractual? | Usuarios, vigencia, soporte, funciones y baja del servicio. | Conviene conocer con precisión el alcance de lo contratado. |
Ponga a prueba también el trabajo del administrador
Pida al responsable interno del programa que ejecute las tareas del despliegue previsto: dar de alta al grupo inicial, comunicar los accesos, asignar una actividad, gestionar una sesión no completada y revisar los informes. Utilice exactamente el plan contratado y los permisos previstos. Las demostraciones guiadas por el especialista comercial pueden enmascarar pasos que su equipo deberá resolver de forma autónoma.
Examine los casos difíciles. ¿Qué ocurre cuando alguien se incorpora tarde, cambia de puesto, no consigue iniciar sesión o causa baja en la empresa? ¿Puede resolverlo el administrador de forma autónoma y qué soporte técnico ofrece el proveedor? Compruebe cualquier importación, exportación o integración con un conjunto reducido de datos de prueba autorizados. No asuma que una función mencionada en un folleto encajará sin fricción en sus flujos internos.
Compruebe los registros, los accesos y el tratamiento de datos
Consulte qué registros genera la plataforma y qué representa cada dato. La confirmación de finalización solo demuestra que se han cubierto los pasos del ejercicio. La puntuación refleja el desempeño en ese juego concreto. Un debate en grupo puede aportar observaciones muy valiosas sin requerir una nota individual. Mantenga claras estas diferencias en los informes de seguimiento y plantee cómo un ejercicio posterior con variantes evaluaría la aplicación real.
Revise quién tiene acceso a las calificaciones individuales, cómo se ajustan los permisos a los perfiles de la organización y cuáles son los plazos y condiciones para conservar o suprimir datos. Emplee datos ficticios en la prueba piloto siempre que sea factible. Mantenga un registro independiente para incidencias operativas, como un contacto de proveedor desactualizado o un canal de aviso confuso. Estas notas motivan mejoras organizativas esenciales aunque no se reflejen en la nota del alumno.
Organice un piloto reducido con criterios explícitos de éxito
Seleccione un grupo representativo de los puestos, idiomas y dispositivos reales de la empresa. Antes de comenzar, defina los aspectos que necesita verificar: que los alumnos puedan acceder al contenido, explicar la decisión clave y localizar la vía de notificación de incidentes; y que el administrador pueda realizar las altas y comprender los registros resultantes. Añada a esta lista cualquier otro requisito organizativo irrenunciable.
Deje que los participantes resuelvan la actividad de muestra sin ayuda previa. Recoja después sus impresiones sobre la claridad de las explicaciones, los controles de la interfaz y la utilidad práctica. Tras la puesta en común, plantee una situación modificada para comprobar cómo aplican el principio aprendido. Esta comprobación valida la idoneidad práctica del formato, sin constituir una demostración estadística de reducción del riesgo. Registre los aspectos a corregir antes de ampliar el alcance.

Ampliar imagen · Captura del juego · Interfaz en inglés
- Consulte el directorio existente
Consulte el directorio del centro de asistencia establecido para hallar un contacto de confianza antes de proseguir.
- No reutilice números facilitados
El número facilitado por quien llama forma parte de la solicitud y no permite verificarla de manera independiente.
Decida el siguiente paso según la idoneidad demostrada
Valore los resultados del piloto frente a los criterios de éxito acordados y la propuesta de contrato. Extienda el despliegue únicamente cuando las necesidades básicas de aprendizaje y administración queden resueltas. Corrija las carencias relevantes antes de un lanzamiento general o adopte un formato alternativo para el personal afectado. Una sesión presencial o facilitada en grupos pequeños puede ser idónea si responde al objetivo; coordinar colectivos mayores puede justificar herramientas de gestión específicas.
El catálogo de phishing de CyberPlay ofrece un buen punto de partida para comprobar el aprendizaje interactivo. Elija un juego representativo, compruebe su idioma real y controles, y vincule sus situaciones con los procedimientos de su organización durante el análisis posterior. Valore la experiencia en su conjunto junto con las opciones de seguimiento y control que requiera. Una vez confirmada la idoneidad del formato, defina un plan de formación para articular la difusión continuada y la mejora del programa.
Lleve las decisiones a la práctica
Explore los juegos pertinentes de CyberPlay, elija un reto adaptado a su equipo y analice cómo se conectan sus decisiones con los procedimientos reales de su entorno laboral.
Explorar juegos formativosFuentes y lecturas adicionales
- Diseño de un programa de aprendizaje sobre ciberseguridad y privacidad, NIST SP 800-50 Rev. 1 — NIST. Consultado el 2026-09-13
- Fraude por compromiso del correo empresarial (BEC) — FBI. Consultado el 2026-09-13
- Top Tips for Staff: ayudar al personal a proteger la organización en Internet — Centro Nacional de Ciberseguridad del Reino Unido (NCSC). Consultado el 2026-09-13
Sigue explorando
- Formación NIS2: programa práctico y lista de evidencias
Planifica la formación NIS2 por funciones, riesgos y decisiones. Incluye una matriz de evidencias y distingue la formación de directivos y la de empleados.
ES · 10 min de lectura - Plan de formación en ciberseguridad: calendario de 12 meses con actividades
Adapta un calendario de formación en ciberseguridad de 12 meses con objetivos, actividades, responsables y revisiones. Descarga la plantilla editable en español.
ES · 11 min de lectura - Juegos de concienciación en ciberseguridad en español para empleados
Elige juegos de concienciación en ciberseguridad en español que enseñen decisiones útiles. Compara formatos, prueba una sesión y evalúa su encaje en el trabajo.
ES · 9 min de lectura - Contraseña o frase de contraseña: protege tus cuentas de trabajo
Compara contraseñas y frases de contraseña, evita la reutilización, comprende las pautas de NIST y usa un gestor de contraseñas aprobado para tus cuentas.
ES · 10 min de lectura - Señales de ransomware: qué hacer en los primeros minutos
¿Archivos ilegibles o renombrados de repente? Aprende a detectar señales de ransomware, actuar con seguridad y enviar un aviso útil a TI. Practica en español.
ES · 10 min de lectura - ¿Es segura la wifi pública para trabajar? Hotspots, HTTPS y portales falsos
Aprenda cuándo usar wifi pública para trabajar, cómo verificar hotspots de hotel, detectar portales falsos o avisos de certificado y elegir conexiones seguras.
ES · 9 min de lectura