Equipo editorial de CyberPlay · Publicado el · Actualizado el · 10 min de lectura
Guía y ejercicios en español
La formación de concienciación NIS2 se planifica mejor como parte del programa de gestión de riesgos de una organización. Comience por las decisiones que las personas deben tomar, identifique los grupos responsables de ellas y conserve evidencias de lo que se enseñó y revisó. Comprar contenidos o recopilar registros de finalización es solo una parte de ese trabajo.
Esta guía explica el contexto de formación de la directiva de la UE según se verificó el 13 de septiembre de 2026, y proporciona una matriz de programa original y un ejercicio de revisión. La transposición nacional y las normas sectoriales determinan las obligaciones aplicables a una entidad concreta. Las sugerencias de programa que figuran a continuación son decisiones prácticas de diseño, no un temario legal obligatorio ni un esquema de certificación.
Lo que te llevas
- Separe la formación del órgano de dirección del programa de concienciación para empleados.
- Compruebe la transposición nacional y el alcance de la entidad antes de declarar el cumplimiento.
- Asocie cada actividad a un riesgo, un rol, una decisión observable y un registro conservado.
- Utilice la práctica de escenarios junto con la gobernanza, los procedimientos y los controles técnicos.
Comprenda las dos referencias a la formación en la directiva
El artículo 20 de la Directiva (UE) 2022/2555 aborda la aprobación, supervisión y formación de los órganos de dirección; asimismo, solicita a los Estados miembros que fomenten una formación similar periódica para los empleados. El artículo 21, apartado 2, letra g), incluye las prácticas básicas de ciberhigiene y la formación en ciberseguridad dentro de las medidas de gestión de riesgos. Estas disposiciones deben interpretarse conjuntamente y a la luz de la transposición nacional.
Por tanto, una pregunta de planificación útil va más allá de: «¿Qué curso anual debe completar todo el mundo?». Pregunte quién necesita comprender un riesgo, quién puede autorizar una respuesta, quién ejecuta un control y quién debe notificar una excepción. Una actividad genérica de phishing puede ayudar a varios grupos, pero no sustituye el conocimiento directivo requerido para evaluar decisiones de riesgo ni las competencias especializadas necesarias para operar controles de seguridad.
Fuentes de esta sección: Directiva (UE) 2022/2555, artículos 20 y 21
Confirme el alcance antes de etiquetar el programa
Designe a un responsable para determinar qué entidad legal, servicios e instalaciones abarca el programa. Registre la legislación nacional aplicable, las obligaciones sectoriales específicas y la decisión interna sobre el alcance. Una plataforma de aprendizaje a nivel de grupo corporativo puede prestar servicio a varias entidades con responsabilidades distintas; los registros de formación deben poder interpretarse claramente en el nivel organizativo correspondiente.
Mantenga una breve nota de alcance junto al plan de formación. Incluya la fecha de revisión, el área responsable y la fuente consultada. Revísela tras adquisiciones, cambios sustanciales en los servicios o actualizaciones normativas pertinentes. Evite añadir una etiqueta de «conforme con NIS2» a cada ejercicio. Dicha expresión desdibujaría la diferencia entre un contenido de apoyo útil y una obligación organizativa formalmente evaluada.
Ofrezca a la dirección su propio ejercicio de toma de decisiones
Una sesión directiva debe permitir a los participantes ejercitarse en formular preguntas sobre la titularidad del riesgo, los controles propuestos, los recursos y el impacto en los servicios. Plantee una decisión realista con información incompleta: un proveedor sustenta un flujo de trabajo esencial, una mejora de seguridad compite con compromisos de entrega y el responsable operativo necesita directrices.
Pregunte a los líderes qué evidencias requieren, quién asume el riesgo residual y cuándo se revisará la decisión. Registre el razonamiento y las preguntas de seguimiento. Este ejercicio es un formato de debate original, no un curso de dirección acreditado. Cuando la legislación nacional exija acreditación o cualificaciones específicas, recurra a un proveedor que pueda justificar dichos requisitos y conserve las evidencias pertinentes.
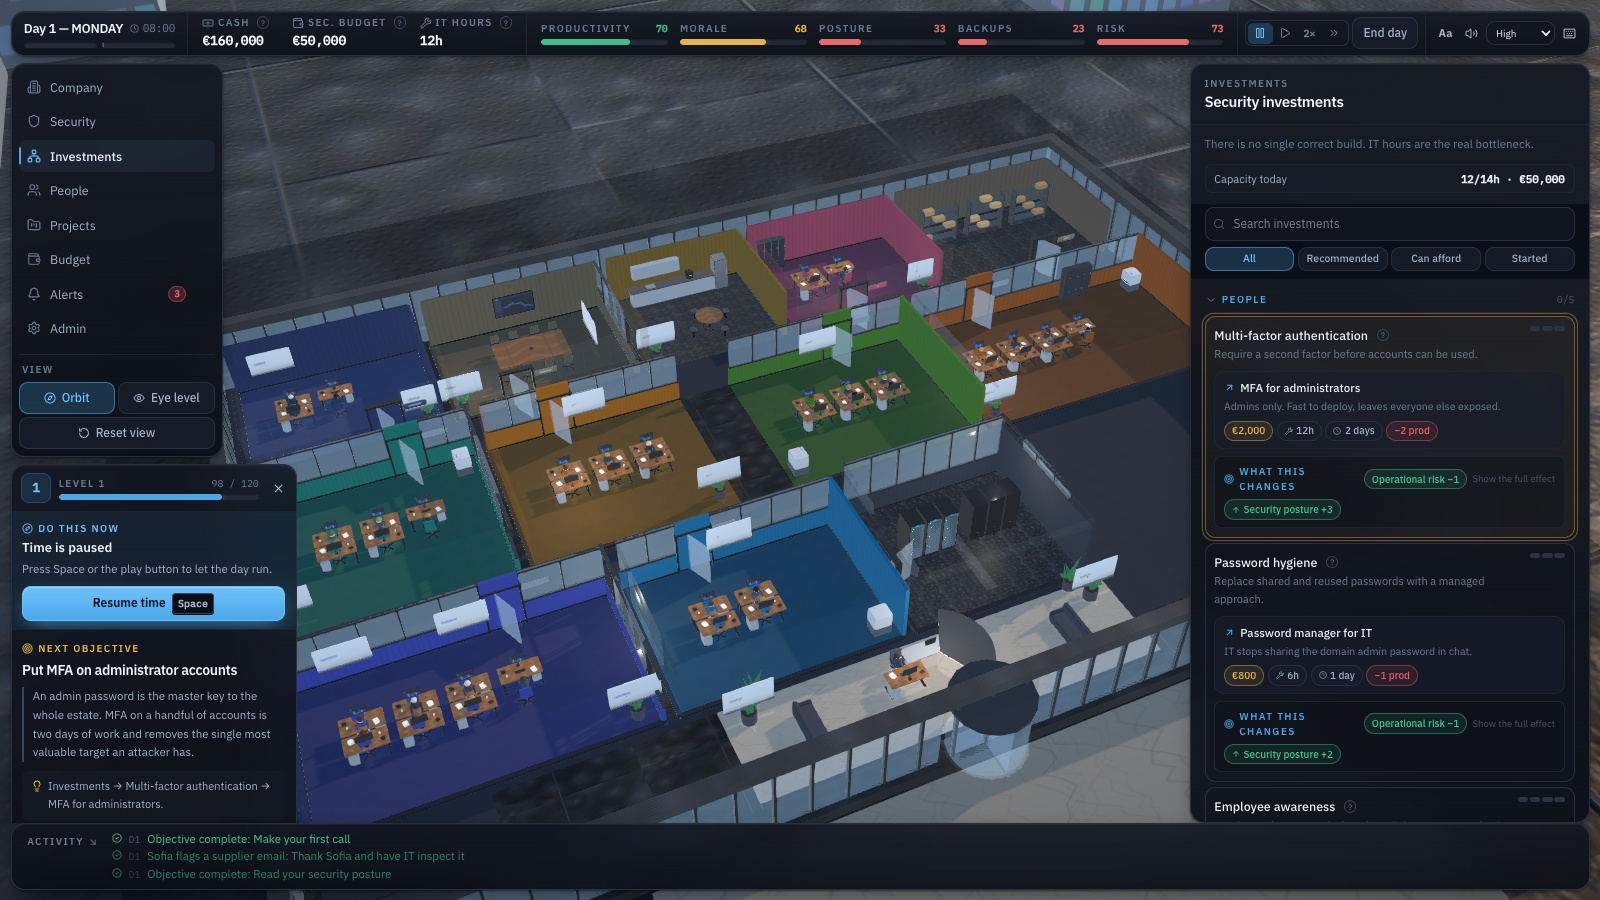
Ampliar imagen · Captura del juego · Interfaz en inglés
- Ajuste controles a los fallos
Adopte medidas enfocadas al incidente evaluado, en lugar de asumir que la alternativa más costosa resuelve cualquier problema.
- Valore costes y plazos
Pondere costes, tiempos e impactos operativos; el presupuesto y desenlaces lúdicos son formativos, no suponen previsiones financieras.
Traduzca el riesgo en acciones concretas para los empleados
Para los empleados, sustituya los títulos temáticos abstractos por responsabilidades directas. «Gestión de incidentes» puede significar reconocer un mensaje sospechoso, notificarlo por el canal autorizado e indicar si se abrió algún archivo adjunto. No debe sobreentenderse que cada empleado deba investigar el incidente ni determinar los umbrales de notificación regulatoria.
Pida al equipo de seguridad que valide la respuesta esperada en cada escenario. Un profesional de finanzas puede retener un cambio en los datos de pago; una recepcionista puede contactar con el anfitrión designado; un técnico puede aplicar el procedimiento autorizado para medios extraíbles. La formación debe facilitar el recuerdo de esos límites. Si el procedimiento no está claro, corríjalo antes de comprobar si la plantilla lo cumple.
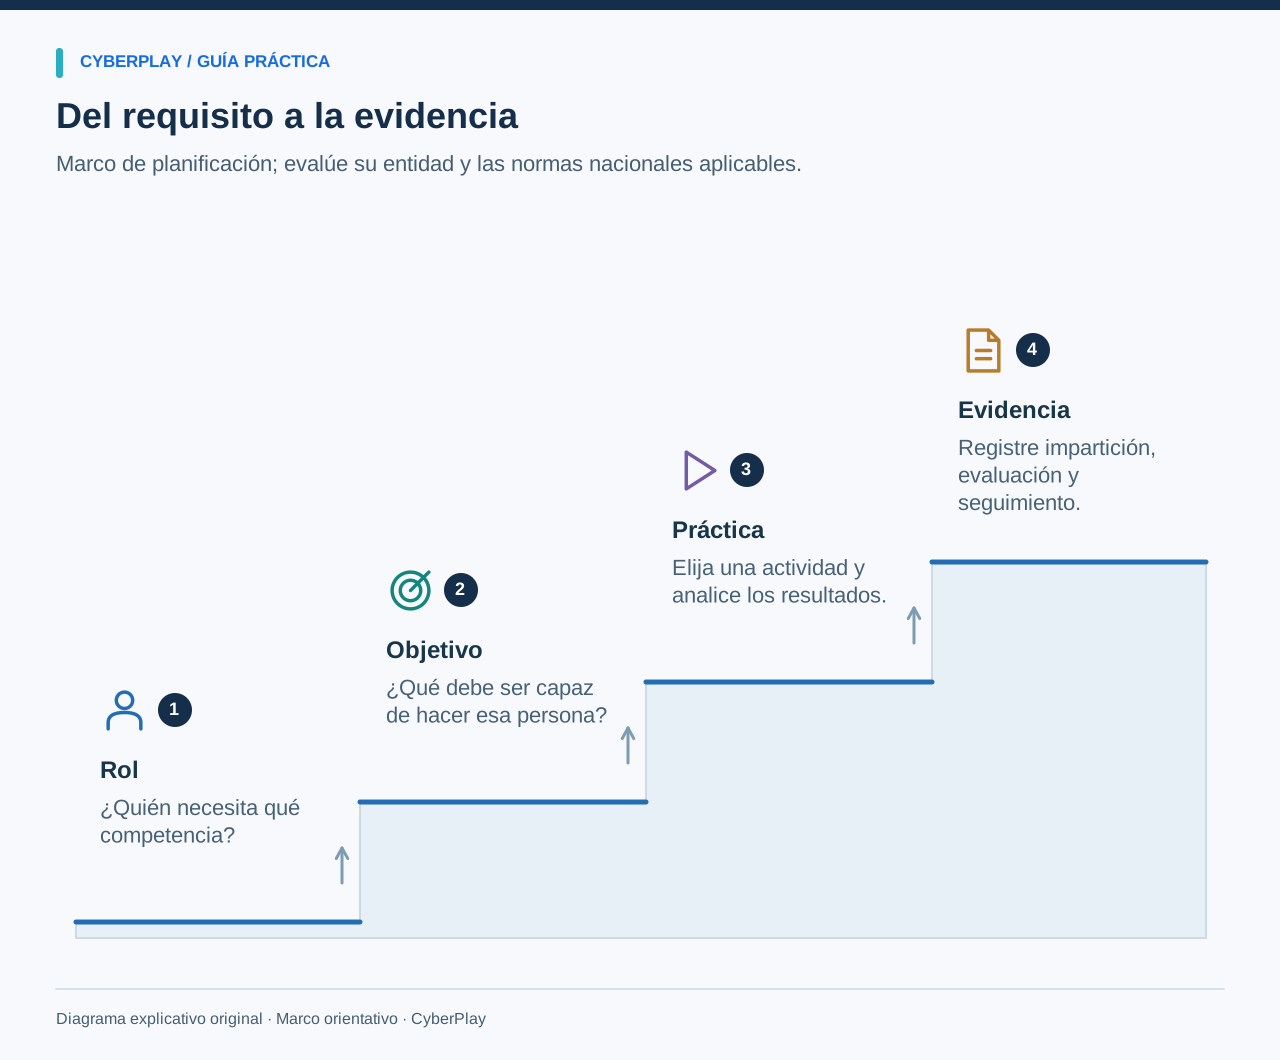
Cree su matriz de rol a evidencias
Utilice esta matriz original como documento de trabajo. Sustituya los roles de ejemplo por los de su organización, adjunte el procedimiento pertinente y asigne un responsable a cada fila. Los registros enumerados constituyen evidencias útiles para el programa; no pretenden ser una lista exhaustiva exigida formalmente por NIS2. Conserve un control de versiones para que un evaluador posterior pueda comprobar con exactitud lo que vieron los participantes.
| Destinatarios | Decisión que se practica | Actividad sugerida | Registro útil |
|---|---|---|---|
| Órgano de dirección | Evaluar el riesgo y los recursos | Debate guiado sobre riesgos de proveedores | Agenda, asistencia, materiales y acciones |
| Todo el personal | Detectar dudas y notificar incidentes | Caso práctico de mensajes y notificación guiada | Versión asignada, participación y seguimiento |
| Finanzas y compras | Verificar cambios de pago de forma independiente | Simulación de cambios de proveedor | Escenario, justificación y responsable del proceso |
| Técnicos de TI y operaciones | Aplicar procedimientos técnicos autorizados | Formación práctica según el puesto | Objetivo de competencia y tarea evaluada |
| Nuevas incorporaciones y externos | Consultar normas locales antes de solicitar accesos | Escenario de acogida y verificación de contactos | Alcance, excepciones y registro de finalización |
Haga comprensible cada registro de formación
Un registro útil explica lo sucedido sin necesidad de reconstruir los hechos a partir de capturas de pantalla. En una sesión de verificación de proveedores, registre el público destinatario, la fecha, el objetivo, la versión del contenido, el facilitador o método de impartición, el estado de participación, el método de evaluación y las dudas de procedimiento sin resolver. Si no hubo evaluación formal, indíquelo explícitamente; la mera asistencia no debe denominarse competencia adquirida.
Mantenga los datos individuales de forma proporcionada a su finalidad. Defina quién puede ver las respuestas detalladas y durante cuánto tiempo son necesarias, y comunique estos criterios a la plantilla. Un resumen ejecutivo para la dirección suele requerir datos de cobertura, deficiencias observadas y medidas correctivas asignadas. Rara vez precisa una clasificación pública de errores individuales. Las decisiones de conservación y acceso corresponden a la gobernanza ordinaria de la organización.

Ampliar imagen · Captura del juego · Interfaz en inglés
- Compare los datos modificados
Compruebe qué datos de pago cambiaron y si la solicitud coincide con la factura y el trabajo previstos.
- Compare con una factura fiable
Compare con una factura fiable y verifique los cambios bancarios mediante el contacto del proveedor registrado previamente.
Practique la revisión de un expediente de evidencias incompleto
Plantee al responsable del programa la siguiente situación ficticia. Pídale que identifique qué respaldan las evidencias disponibles, qué incógnitas persisten y cuál es el paso siguiente más eficiente. Esto puede llevarse a cabo como un debate de diez minutos durante la revisión trimestral del programa.
Establezca una periodicidad y razone sus motivos
Vincule la frecuencia a la incorporación laboral, los cambios de responsabilidades, las amenazas relevantes, los incidentes y los repasos planificados. Las directrices del NIST sobre programas de aprendizaje recomiendan una evaluación y mejora continuas. Utilice ese enfoque para argumentar la cadencia formativa en lugar de asumir que una sesión anual sirve para todos los puestos.
Una pauta inicial práctica incluye la acogida, un ejercicio periódico focalizado y la revisión posterior de una decisión de alta prioridad. Su organización puede requerir una frecuencia distinta. Registre el motivo, garantice canales de acceso para el personal de baja o con turnos rotativos y reserve tiempo para el seguimiento. La repetición solo es constructiva si la tarea conserva su relevancia y las observaciones atienden una necesidad real de aprendizaje.
Fuentes de esta sección: Diseño de un programa de aprendizaje sobre ciberseguridad y privacidad, NIST SP 800-50r1
Compruebe las exigencias más estrictas de Rumanía si procede
En Rumanía, la OUG 155/2024 consolidada, modificada por la Ley 124/2025, exige en su artículo 14(2) formación acreditada para la dirección y formación periódica para todo el personal de entidades esenciales e importantes. El registro de haber completado un juego interactivo no acredita el cumplimiento de un requisito de formación acreditada formal.
Para un programa sujeto al marco rumano, mantenga claramente diferenciadas la vía de formación directiva y las actividades dirigidas a la plantilla general. La guía de selección de programas de esta colección explica criterios generales de compra; su edición en rumano también trata ejemplos locales. Consulte el texto normativo nacional vigente y las orientaciones correspondientes al aprobar su programa; un resumen en inglés de la directiva comunitaria no basta para resolver las exigencias específicas de la legislación rumana.
Fuentes de esta sección: OUG n.º 155/2024 de Rumanía, texto consolidado con la Ley n.º 124/2025
Compruebe si el personal puede aplicar los procedimientos
En la siguiente revisión interna, audite varias decisiones representativas. ¿Sabe un recién incorporado localizar el canal de notificación? ¿Puede el área financiera validar un cambio de proveedor cuando falta su contacto habitual? ¿Puede un responsable designar quién asume una decisión de riesgo? Registre las respuestas y asigne responsables ante cualquier deficiencia. Un canal ilocalizable o un flujo de aprobación inaplicable constituyen un hallazgo de auditoría del programa, aunque todos hayan aprobado el cuestionario.
CyberPlay ofrece ejercicios basados en juegos para las decisiones de concienciación cotidianas, con su interfaz, guías y evaluaciones disponibles en español para facilitar la comprensión operativa. Seleccione la temática adecuada, conéctela a los procedimientos internos y conserve registros de actividad acompañados de descripciones precisas. Continúe gestionando el alcance normativo, las acreditaciones obligatorias, la cualificación especializada y la gobernanza a través del programa global de la entidad. Esto facilita la justificación y supervisión de cada acción formativa.

Ampliar imagen · Captura del juego · Interfaz en inglés
- Indique hora y equipo
Notifique los síntomas observados, la hora de aparición y el equipo afectado por los canales de reporte aprobados.
- Distinga observación de diagnóstico
Diferencie las observaciones directas de las hipótesis causales para que el equipo investigue sin asumir conjeturas previas.
Lleve las decisiones a la práctica
Descubra los juegos de CyberPlay pertinentes, seleccione un reto adecuado y analice cómo se conectan sus decisiones con los procedimientos operativos de su centro de trabajo.
Explorar juegos formativosFuentes y lecturas adicionales
- Directiva (UE) 2022/2555, artículos 20 y 21 — EUR-Lex. Consultado el 2026-09-13
- Diseño de un programa de aprendizaje sobre ciberseguridad y privacidad, NIST SP 800-50r1 — NIST. Consultado el 2026-09-13
- OUG n.º 155/2024 de Rumanía, texto consolidado con la Ley n.º 124/2025 — Portal Legislativ, Ministerio de Justicia de Rumanía. Consultado el 2026-09-13
Sigue explorando
- Formación en ciberseguridad para empleados en español: cómo elegir un programa
Elige formación de ciberseguridad para empleados en español con escenarios prácticos, accesibilidad y un piloto que compruebe aprendizaje y gestión del programa.
ES · 11 min de lectura - Plan de formación en ciberseguridad: calendario de 12 meses con actividades
Adapta un calendario de formación en ciberseguridad de 12 meses con objetivos, actividades, responsables y revisiones. Descarga la plantilla editable en español.
ES · 11 min de lectura - Métricas de formación en ciberseguridad: mide más que la finalización
Mide la formación en ciberseguridad con definiciones claras de participación, decisiones, retención y avisos. Compara resultados con criterios y límites explícitos.
ES · 11 min de lectura