CyberPlay-Redaktion · Veröffentlicht am · Aktualisiert am · 8 Min. Lesezeit
Leitfaden und Übungen auf Deutsch
Eine NIS2-Schulung zur Sensibilisierung für Informationssicherheit lässt sich am besten als Teil des Risikomanagements einer Organisation planen. Gehen Sie von den Entscheidungen aus, die Menschen treffen müssen, bestimmen Sie die dafür zuständigen Gruppen und sichern Sie Nachweise darüber, was vermittelt und nachbesprochen wurde. Das bloße Einkaufen von Inhalten oder Sammeln von Abschlussquoten deckt nur einen kleinen Teil dieser Aufgabe ab.
Dieser Leitfaden erläutert den Schulungskontext der EU-Richtlinie nach dem Stand vom 13. September 2026 und bietet eine eigenständige Programm-Matrix sowie eine Übung zur Nachweisführung. Die nationalen Umsetzungsgesetze und sektorspezifischen Vorgaben bestimmen, welche konkreten Verpflichtungen für eine Einrichtung gelten. Die folgenden Programmvorschläge sind praxisnahe Gestaltungshilfen, kein vorgeschriebener Lehrplan und kein Zertifizierungssystem.
Das Wichtigste zum Mitnehmen
- Trennen Sie die Schulung des Leitungsorgans vom Awareness-Programm für Mitarbeitende.
- Prüfen Sie die nationale Umsetzung und den Geltungsbereich Ihrer Einrichtung, bevor Sie Compliance-Aussagen treffen.
- Ordnen Sie jeder Aktivität ein Risiko, eine Rolle, eine beobachtbare Entscheidung und einen Nachweis zu.
- Nutzen Sie szenarienbasierte Übungen ergänzend zu Governance, Prozessen und technischen Kontrollen.
Die beiden Schulungsbezüge der Richtlinie verstehen
Artikel 20 der Richtlinie (EU) 2022/2555 regelt die Genehmigung und Überwachung durch die Leitungsorgane sowie deren eigene Schulung; zudem fordert er die Mitgliedstaaten auf, regelmäßige ähnliche Schulungen für Mitarbeitende zu fördern. Artikel 21 Absatz 2 Buchstabe g verankert grundlegende Verfahren der Cyberhygiene und Schulungen im Bereich der Cybersicherheit als Teil der Risikomanagementmaßnahmen. Diese Bestimmungen sollten zusammen und im Licht der jeweiligen nationalen Umsetzung gelesen werden.
Eine zielführende Planungsfrage geht daher über ein einfaches „Welchen jährlichen Kurs müssen alle absolvieren?“ hinaus. Fragen Sie stattdessen: Wer muss ein bestimmtes Risiko verstehen? Wer darf Gegenmaßnahmen freigeben? Wer führt eine Sicherheitskontrolle operativ aus? Und wer muss Abweichungen melden? Eine allgemeine Phishing-Aktivität kann für mehrere Gruppen nützlich sein; sie ersetzt jedoch weder das Managementwissen zur Bewertung von Risikoentscheidungen noch die Fachkenntnisse für den Betrieb von Sicherheitskontrollen.
Quellen dieses Abschnitts: Richtlinie (EU) 2022/2555, Artikel 20 und 21
Geltungsbereich klären, bevor das Programm benannt wird
Bestimmen Sie eine verantwortliche Person, die festlegt, für welche Rechtsträger, Dienste und Standorte das Programm gilt. Halten Sie das anwendbare nationale Recht, branchenspezifische Verpflichtungen sowie die interne Entscheidung über den Geltungsbereich fest. Eine konzernweite Lernplattform bedient unter Umständen mehrere Einrichtungen mit unterschiedlichen Pflichten; Schulungsnachweise müssen dennoch auf der relevanten Organisationsebene nachvollziehbar bleiben.
Führen Sie neben dem Schulungsplan einen kurzen Vermerk zum Geltungsbereich. Erfassen Sie darin das Prüfdatum, die zuständige Funktion und die herangezogene Quelle. Überprüfen Sie diese Notiz nach Übernahmen, wesentlichen Änderungen von Dienstleistungen oder relevanten Gesetzesanpassungen. Vermeiden Sie es, jede Schulungseinheit pauschal als „NIS2-konform“ zu kennzeichnen. Eine solche Formulierung verwischt den Unterschied zwischen nützlichen Lerninhalten und einer formal geprüften Organisationspflicht.
Dem Leitungsorgan eine eigene Entscheidungsübung bieten
Eine Sitzung für das Leitungsorgan sollte den Teilnehmenden Gelegenheit geben zu üben, wie sie gezielte Fragen zu Risikoverantwortung, vorgeschlagenen Maßnahmen, Ressourcen und Auswirkungen auf den Betrieb stellen. Konfrontieren Sie die Gruppe mit einer realistischen Entscheidung unter unvollständigen Informationen: Ein Dienstleister unterstützt einen kritischen Arbeitsablauf, eine Sicherheitsverbesserung konkurriert mit Lieferterminen, und die Betriebsverantwortlichen benötigen eine Freigabe.
Fragen Sie die Führungskräfte, welche Nachweise sie verlangen, wer das Restrisiko trägt und wann die Entscheidung erneut überprüft wird. Halten Sie die Begründungen und offenen Folgefragen fest. Diese Übung ist ein eigenständiges Diskussionsformat und kein akkreditierter Managementkurs. Falls das nationale Recht eine förmliche Akkreditierung oder bestimmte Qualifikationen vorschreibt, binden Sie einen Anbieter ein, der diese Kriterien nachweisbar erfüllt, und sichern Sie die entsprechenden Belege.
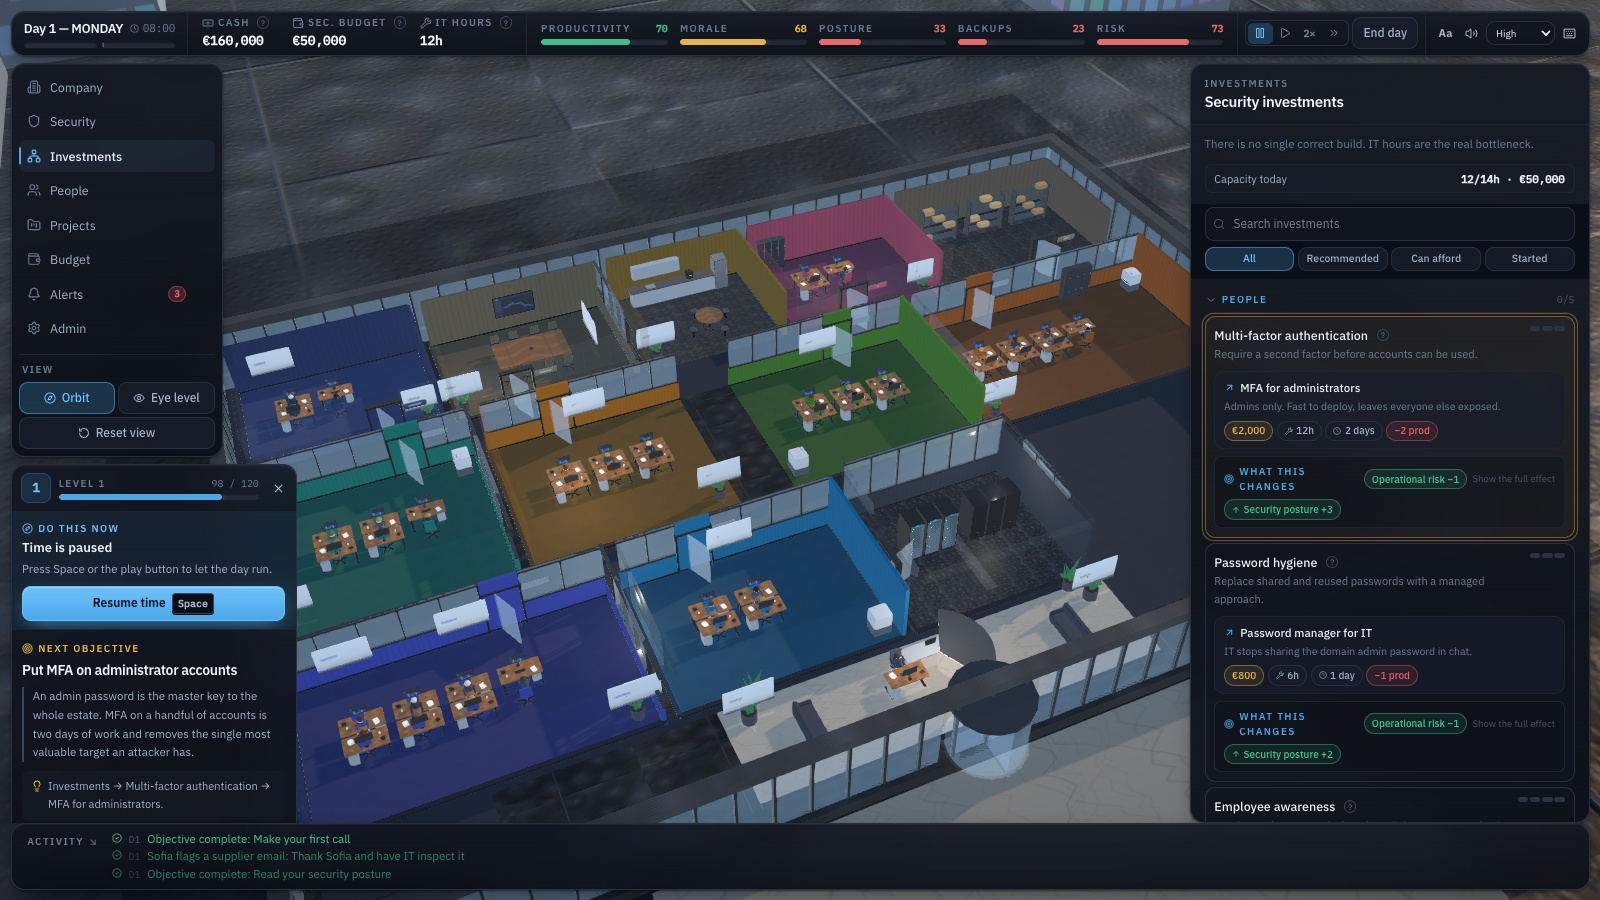
Bild vergrößern · Screenshot aus dem Spiel · Englische Oberfläche
- Maßnahmen auf Problemursachen abstimmen
Wählen Sie Schutzmaßnahmen passend zur jeweiligen Schwachstelle, statt anzunehmen, dass die teuerste Option jede Herausforderung löst.
- Kosten und Zeitaufwand abwägen
Wägen Sie Kosten, Zeit und betriebliche Einbußen ab; Spielwährung und Szenarien sind didaktische Hilfsmittel, keine Investitionsprognosen.
Risiken in konkrete Handlungen für Mitarbeitende übersetzen
Ersetzen Sie abstrakte Themenüberschriften für Mitarbeitende durch konkrete Verhaltensweisen. „Umgang mit Sicherheitsvorfällen“ bedeutet in der Praxis beispielsweise: eine verdächtige Nachricht erkennen, sie über den vorgesehenen Meldeweg weiterleiten und angeben, ob ein Anhang geöffnet wurde. Es bedeutet nicht, dass jede Mitarbeiterin und jeder Mitarbeiter den Vorfall eigenständig forensisch untersuchen oder gesetzliche Meldeschwellen prüfen muss.
Lassen Sie das erwartete Verhalten für jedes Szenario vom Informationssicherheitsteam freigeben. Eine Fachkraft in der Buchhaltung hält eine verdächtige Änderung von Bankdaten an; der Empfang kontaktiert die angegebene Ansprechperson im Haus; Mitarbeitende in der Technik nutzen ausschließlich freigegebene Wechseldatenträger. Die Schulung sollte diese Grenzen klar einprägen. Ist ein Prozess unklar, korrigieren Sie zuerst den Ablauf, bevor Sie testen, ob Mitarbeitende ihn einhalten.
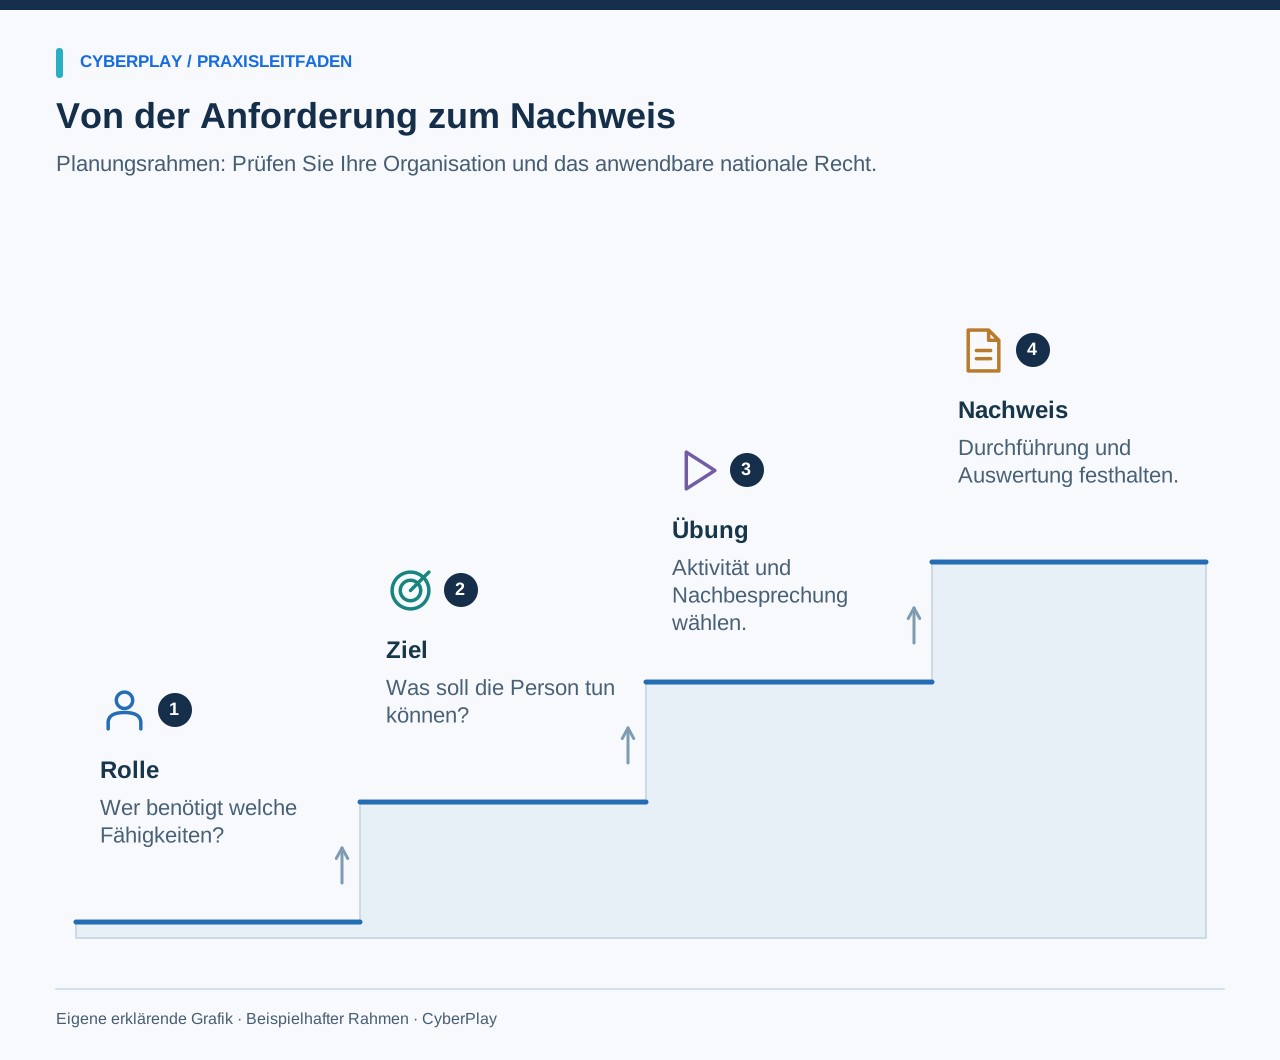
Erstellen Sie Ihre Matrix von Rollen zu Nachweisen
Nutzen Sie diese eigenständige Matrix als Arbeitsvorlage. Passen Sie die Beispielrollen an Ihre Organisation an, verknüpfen Sie die zugehörigen Verfahrensanweisungen und benennen Sie für jede Zeile eine zuständige Person. Die aufgeführten Dokumente dienen als nützliche Nachweise für das Programm; sie stellen keine abschließende, von NIS2 vorgeschriebene Liste dar. Archivieren Sie die Versionsstände, damit spätere Prüfende genau nachvollziehen können, welche Inhalte den Teilnehmenden vorlagen.
| Zielgruppe | Zu übende Entscheidung | Vorgeschlagene Aktivität | Sinnvoller Nachweis |
|---|---|---|---|
| Leitungsorgan | Risikoentscheidung und Ressourcenbedarf bewerten | Moderierte Diskussion zu Dienstleisterrisiken | Agenda, Teilnahmeliste, Unterlagen, Fragen und Maßnahmen |
| Alle Mitarbeitenden | Unsicherheiten erkennen und den Meldeweg nutzen | Nachrichtenszenario mit Durchgang des Meldewegs | Zugewiesene Version, Teilnahme und Nachbereitung |
| Finanzwesen und Einkauf | Geänderte Zahlungsdaten unabhängig verifizieren | Rollenspiel zu Lieferantenstammdaten | Szenario, Begründung der Auswahl und Prozesseigner |
| IT- und Betriebsfachkräfte | Freigegebene technische Verfahren anwenden | Rollenspezifisches Praxistraining | Kompetenzziel und bewertete Aufgabenstellung |
| Neue Mitarbeitende und Externe | Interne Regeln vor Zugriffsberechtigungen prüfen | Onboarding-Szenario und Kontaktstellenprüfung | Abdeckungsgrad, Ausnahmen und Abschlussnachweis |
Einen Schulungsnachweis aussagekräftig gestalten
Ein aussagekräftiger Nachweis erklärt den Vorgang, ohne dass Dritte ihn mühsam aus Screenshots rekonstruieren müssen. Halten Sie für eine Schulung zur Verifizierung von Lieferantendaten folgende Punkte fest: Zielgruppe, Datum, Lernziel, Versionsstand der Inhalte, Moderation oder Bereitstellungsweg, Teilnahmestatus, Bewertungsmethode sowie ungeklärte Prozessfragen. Wurde keine Lernkontrolle durchgeführt, vermerken Sie dies transparent; reine Anwesenheit sollte nicht als nachgewiesene Kompetenz deklariert werden.
Erfassen Sie personenbezogene Daten nur im für den Zweck erforderlichen Maß. Legen Sie fest, wer detaillierte Antworten einsehen darf und wie lange diese aufbewahrt werden müssen, und informieren Sie die Belegschaft über diese Regelungen. Ein Bericht für das Management benötigt in der Regel Angaben zu Abdeckungsgraden, beobachteten Lücken und vereinbarten Maßnahmen – jedoch kein öffentliches Anprangern individueller Fehltritte. Entscheidungen über Aufbewahrungsfristen und Zugriffsrechte gehören in die reguläre Governance der Organisation.

Bild vergrößern · Screenshot aus dem Spiel · Englische Oberfläche
- Geänderte Angaben vergleichen
Prüfen Sie, welche Zahlungsdaten sich geändert haben und ob die Anfrage zur erwarteten Rechnung und Leistung passt.
- Mit vertrauter Rechnung abgleichen
Vergleichen Sie mit einer vertrauenswürdigen Rechnung und verifizieren Sie geänderte Bankdaten über den bereits hinterlegten Lieferantenkontakt.
Überprüfung eines unvollständigen Nachweispakets üben
Geben Sie der programmverantwortlichen Person folgendes fiktives Szenario. Bitten Sie sie zu bewerten, was die vorliegenden Nachweise tatsächlich belegen, was offenbleibt und welcher konkrete nächste Schritt sinnvoll ist. Dies lässt sich gut als zehnminütige Diskussion im Rahmen der vierteljährlichen Programmüberprüfung durchführen.
Schulungsintervalle festlegen und begründen
Richten Sie die Termine an Eintritten, Aufgabenwechseln, der aktuellen Bedrohungslage, Vorfällen und geplanten Auffrischungen aus. Der Leitfaden NIST SP 800-50r1 für Lernprogramme empfiehlt eine kontinuierliche Überprüfung und Weiterentwicklung. Nutzen Sie diesen Ansatz, um Ihre Abstände für die Sensibilisierung und Schulung nachvollziehbar zu begründen, anstatt pauschal davon auszugehen, dass ein jährlicher Termin für alle Rollen passt.
Ein praxiserprobtes Grundmuster umfasst das Onboarding, eine fokussierte regelmäßige Einheit und das spätere Wiederaufgreifen einer besonders wichtigen Entscheidung. Ihre Organisation benötigt möglicherweise andere Abstände. Dokumentieren Sie die Begründung, stellen Sie sicher, dass Abwesende oder im Schichtdienst Tätige teilnehmen können, und planen Sie Zeit für Nachbesprechungen ein. Wiederholungen sind nur dann nützlich, wenn die Aufgabe relevant bleibt und die Rückmeldung einen echten Lernbedarf aufgreift.
Quellen dieses Abschnitts: Ein Lernprogramm für Cybersicherheit und Datenschutz aufbauen, NIST SP 800-50r1
Strengere rumänische Vorgaben beachten, wo relevant
Die konsolidierte rumänische Eilverordnung OUG 155/2024, geändert durch das Gesetz 124/2025, fordert in Artikel 14 Absatz 2 eine akkreditierte Schulung für Leitungsorgane sowie regelmäßige Schulungen für das gesamte Personal wesentlicher und wichtiger Einrichtungen. Ein reiner Spielabschlussnachweis genügt nicht, um die Anforderung an einen gesetzlich akkreditierten Kurs nachzuweisen.
Trennen Sie für ein rumänisches Programm den Schulungsweg der Leitungsorgane klar von den allgemeinen Aktivitäten für die Mitarbeitenden. Der Leitfaden zur Programmauswahl in dieser Sammlung erläutert allgemeine Auswahlkriterien; seine rumänische Ausgabe behandelt zusätzlich lokale Beispiele. Ziehen Sie für die Freigabe Ihres Programms den aktuellen nationalen Gesetzestext und die geltenden Richtlinien heran; eine englischsprachige Zusammenfassung der EU-Richtlinie reicht nicht aus, um alle rumänischen Anforderungen verbindlich abzudecken.
Quellen dieses Abschnitts: Rumänische OUG Nr. 155/2024, konsolidierte Fassung einschließlich Gesetz Nr. 124/2025
Prüfen, ob die Prozesse in der Praxis funktionieren
Prüfen Sie beim nächsten Review stichprobenartig reale Handlungsabläufe. Findet eine neue Mitarbeiterin den Meldeweg? Kann das Finanzteam eine Kontenänderung verifizieren, wenn die gewohnte Ansprechperson abwesend ist? Kann eine Führungskraft benennen, wer die Verantwortung für eine Risikoentscheidung trägt? Dokumentieren Sie das Ergebnis und weisen Sie festgestellten Lücken Verantwortlichkeiten zu. Ein fehlender Ansprechpartner oder ein unklarer Freigabeprozess ist ein Mangel im Programm – selbst wenn alle den Abschlusstest bestanden haben.
CyberPlay bietet spielbasierte Übungen für alltägliche Sicherheitsentscheidungen. Wählen Sie ein passendes Thema, verknüpfen Sie es mit Ihren internen Verfahren und sichern Sie die Teilnahmenachweise mit einer präzisen Beschreibung. Steuern Sie rechtliche Geltungsbereiche, akkreditierte Nachweise, fachspezifische Kompetenzen und die Governance weiterhin über das übergeordnete Managementsystem Ihrer Organisation. So lässt sich jede Lernaktivität sachgerecht begründen und überprüfen.

Bild vergrößern · Screenshot aus dem Spiel · Englische Oberfläche
- Uhrzeit und Gerät angeben
Melden Sie beobachtete Auffälligkeiten, den Zeitpunkt des Auftretens und das betroffene Gerät über den vorgegebenen Meldeweg der Organisation.
- Beobachtung von Diagnose trennen
Trennen Sie unmittelbare Beobachtungen von Ursachenvermutungen, damit das Einsatzteam ermitteln kann, ohne frühe Spekulationen als Fakt zu werten.
Entscheidungen in der Praxis anwenden
Lernen Sie die relevanten CyberPlay-Lernszenarien kennen, wählen Sie eine passende Aufgabe und besprechen Sie, wie die Entscheidungen mit Ihren betrieblichen Abläufen zusammenhängen. Prüfen Sie die Sprachangabe des gewählten Spiels und besprechen Sie die internen Melde- und Freigabewege auf Deutsch.
Lernspiele entdeckenQuellen und weiterführende Informationen
- Richtlinie (EU) 2022/2555, Artikel 20 und 21 — EUR-Lex. Abgerufen am 2026-09-13
- Ein Lernprogramm für Cybersicherheit und Datenschutz aufbauen, NIST SP 800-50r1 — NIST. Abgerufen am 2026-09-13
- Rumänische OUG Nr. 155/2024, konsolidierte Fassung einschließlich Gesetz Nr. 124/2025 — Portal Legislativ, rumänisches Justizministerium. Abgerufen am 2026-09-13
Weitere Artikel entdecken
- IT-Sicherheitsschulung auf Deutsch: das passende Programm für Mitarbeitende
IT-Sicherheitsschulungen auf Deutsch vergleichen: praxisnahe Szenarien, verständliche Rückmeldungen und passende Programme für Mitarbeitende im Pilotprojekt prüfen.
DE · 9 Min. Lesezeit - Security-Awareness-Schulungsplan: ein Jahreskalender mit praktischen Übungen
Ein anpassbarer 12-Monats-Kalender für Security Awareness mit praxisnahen Entscheidungszielen, rollenbasierten Übungen, Nachbesprechungen und klaren Nachweisen.
DE · 8 Min. Lesezeit - Security-Awareness-Kennzahlen: mehr messen als Teilnahme
Security-Awareness-Kennzahlen sinnvoll nutzen: Teilnahme, Wissen, Behalten und Verhalten getrennt messen und Ergebnisse ohne überzogene Erfolgsversprechen bewerten.
DE · 9 Min. Lesezeit - Security-Awareness-Spiele für Mitarbeitende: Lernen auf Deutsch
Security-Awareness-Spiele auf Deutsch auswählen: Lernziele, Feedback und Barrierefreiheit prüfen, eine kurze Einheit testen und Entscheidungen im Team besprechen.
DE · 8 Min. Lesezeit - Phishing-Training mit Spielen: verdächtige Nachrichten richtig prüfen
Phishing-Training mit Spielen: verdächtige Nachrichten prüfen, sichere Rückfragen und Meldungen üben und Entscheidungen mit konkreten Beispielen nachbesprechen.
DE · 8 Min. Lesezeit - Security Awareness in der Produktion: Schichten und gemeinsam genutzte Geräte
Richten Sie die Security Awareness in der Produktion an Schichten, gemeinsam genutzten Terminals, Lieferanten und Meldewegen aus. Inklusive Rollenmatrix und Übung.
DE · 9 Min. Lesezeit