Équipe éditoriale CyberPlay · Publié le · Mis à jour le · 10 min de lecture
Guide et exercices en français
La formation et la sensibilisation à la cybersécurité dans le cadre de NIS2 s'intègrent au mieux au sein du programme de gestion des risques d'une organisation. Commencez par déterminer les décisions que chacun doit prendre, identifiez les groupes qui en sont responsables et conservez des preuves précises de ce qui a été enseigné et revu. Se contenter d'acheter du contenu ou d'accumuler des attestations de suivi ne représente qu'une part réduite du travail.
Ce guide explicite le cadre de formation de la directive européenne au vu des règles vérifiées le 13 septembre 2026, puis propose une matrice de programme inédite ainsi qu'un exercice d'évaluation. Les transpositions nationales et les réglementations sectorielles définissent les obligations qui s'appliquent précisément à une entité donnée. Les pistes de programme présentées ci-dessous relèvent d'une démarche pratique de conception, et non d'un programme juridique contraignant ou d'un dispositif de certification.
Les points à retenir
- Distinguez la formation des organes de direction du programme de sensibilisation destiné aux collaborateurs.
- Vérifiez la législation nationale et le périmètre d'assujettissement de votre entité avant d'alléguer une quelconque conformité.
- Associez chaque activité à un risque, un rôle précis, une décision observable et une preuve documentaire conservée.
- Associez la pratique basée sur des scénarios concrets à la gouvernance, aux procédures et aux contrôles techniques.
Comprendre les deux mentions de la formation dans la directive
L'article 20 de la directive (UE) 2022/2555 régit l'approbation, la supervision et la formation des organes de direction ; il invite également les États membres à encourager régulièrement des formations similaires pour les collaborateurs. L'article 21, paragraphe 2, point g), intègre les pratiques élémentaires de cyberhygiène et la formation à la cybersécurité parmi les mesures de gestion des risques. Ces dispositions doivent être analysées conjointement et à la lumière de chaque transposition nationale.
Une démarche de planification efficace dépasse donc la simple question : « Quel cours annuel l'ensemble du personnel doit-il valider ? » Demandez-vous qui doit comprendre un risque, qui a l'autorité nécessaire pour valider une réponse, qui exécute un contrôle et qui doit signaler une anomalie. Une session généraliste sur le hameçonnage (phishing) peut s'avérer utile pour plusieurs équipes, mais elle ne saurait remplacer les compétences de direction indispensables pour évaluer des choix de risques, ni l'expertise requise pour administrer des contrôles de sécurité.
Sources de cette section: Directive (UE) 2022/2555, articles 20 et 21
Préciser le périmètre avant de qualifier le programme
Désignez un responsable nommément identifié pour définir à quelles entités juridiques, quels services et quelles implantations géographiques le programme s'applique. Consignez par écrit le droit national applicable, les exigences sectorielles ainsi que la décision interne fixant le périmètre. Une plateforme de formation déployée à l'échelle d'un groupe peut desservir plusieurs entités soumises à des obligations distinctes ; les registres de formation doivent néanmoins demeurer compréhensibles au niveau de chaque entité concernée.
Conservez une courte note de cadrage aux côtés de votre plan de formation. Mentionnez-y la date de vérification, la fonction responsable et les textes de référence retenus. Réexaminez ce document à la suite de toute acquisition, modification substantielle de vos activités ou évolution réglementaire. Évitez d'apposer une étiquette « conforme NIS2 » sur chaque atelier : une telle mention masquerait la frontière entre un contenu d'appui pertinent et une obligation organisationnelle auditée.
Proposer aux dirigeants un exercice décisionnel adapté
Une session destinée à la direction doit donner aux participants l'opportunité de s'entraîner à interroger la responsabilité des risques, les mesures proposées, les ressources requises ainsi que l'impact opérationnel. Soumettez-leur une décision réaliste fondée sur des informations partielles : un prestataire clé soutient un processus critique, une amélioration de sécurité entre en concurrence avec des impératifs de livraison, et le responsable opérationnel sollicite des arbitrages.
Interrogez les dirigeants sur les preuves qu'ils exigent, sur l'attribution de la responsabilité du risque résiduel et sur l'échéance à laquelle cet arbitrage sera réévalué. Consignez fidèlement les arguments avancés ainsi que les questions de suivi soulevées. Cet exercice constitue un format d'échange original et non un cursus certifiant pour la direction. Lorsque le droit national impose un agrément ou des qualifications spécifiques, faites appel à un organisme capable d'en attester et conservez-en les justificatifs.
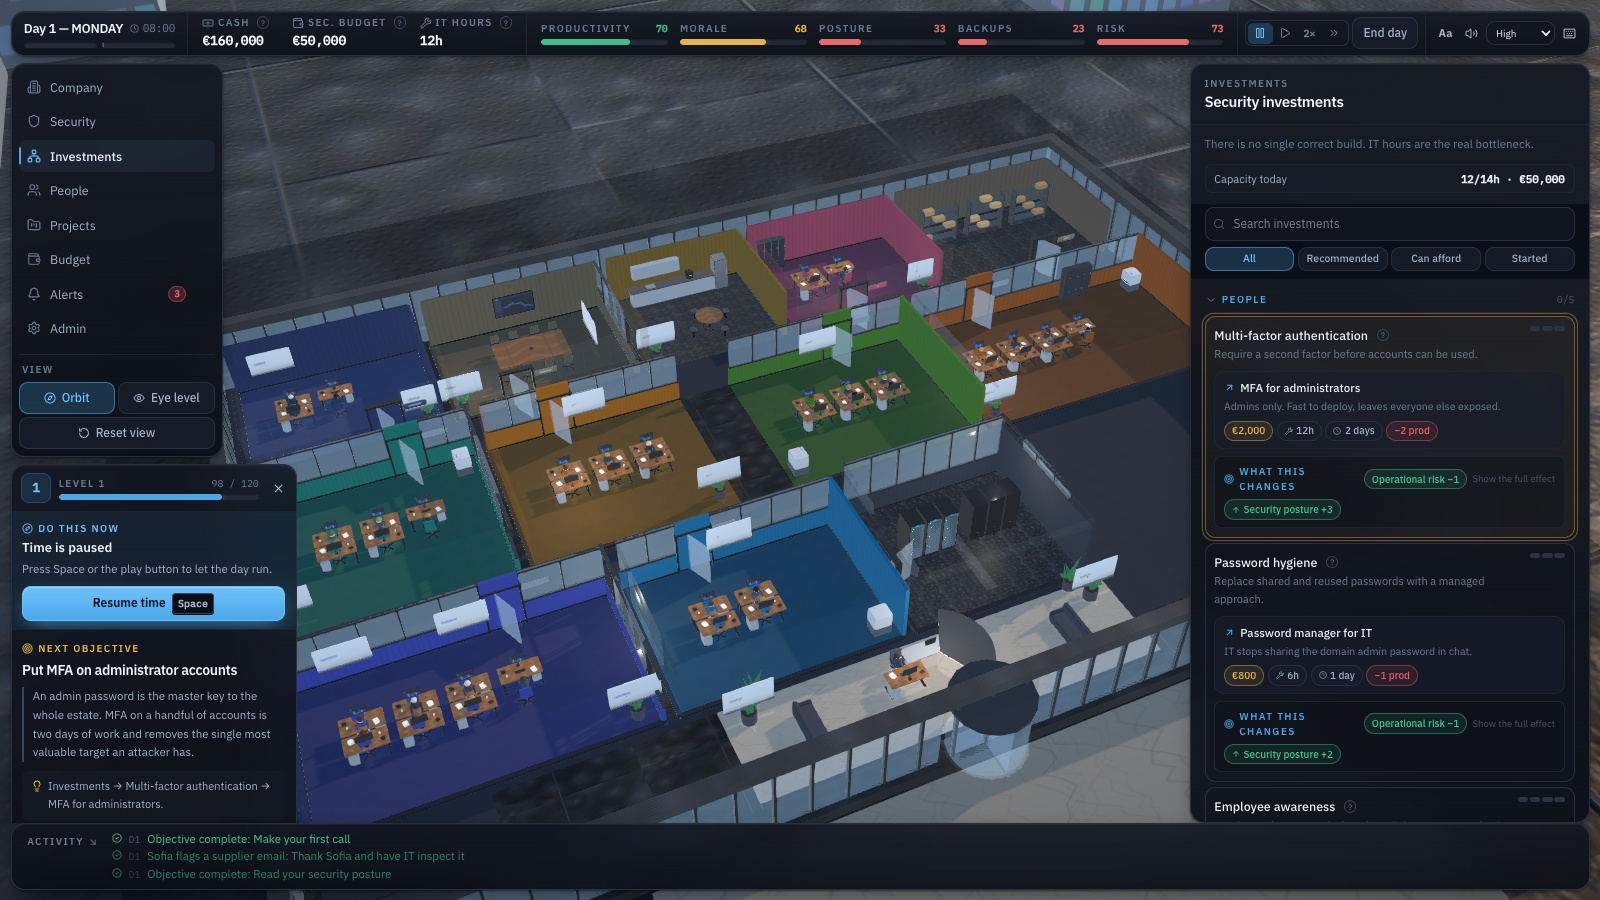
Agrandir l’image · Capture du jeu · Interface en anglais
- Adapter les contrôles aux défaillances
Choisissez des mesures adaptées à la défaillance observée, au lieu de supposer que l'option la plus coûteuse convient à chaque problème.
- Comparer coûts et délais
Comparez coûts, délais et compromis opérationnels ; les montants et résultats fictifs du jeu ne sont pas des prévisions d’investissement.
Traduire les risques en actions concrètes pour les collaborateurs
Pour les collaborateurs, délaissez les intitulés thématiques abstraits au profit de responsabilités opérationnelles. La « gestion des incidents » doit se traduire par savoir reconnaître un message suspect, le signaler par le circuit validé et préciser si une pièce jointe a été ouverte. Elle ne doit en aucun cas laisser penser que chaque salarié doit mener l'enquête technique ou apprécier les seuils de notification réglementaire.
Demandez à l'équipe de sécurité de valider explicitement la réaction attendue pour chaque scénario. Un collaborateur financier bloquera une modification de coordonnées bancaires ; une personne à l'accueil contactera l'hôte désigné ; un ingénieur suivra la procédure autorisée relative aux supports amovibles. La formation doit rendre ces réflexes évidents à retenir. Dès lors qu'une procédure manque de clarté, corrigez la procédure avant d'évaluer la conformité des comportements.
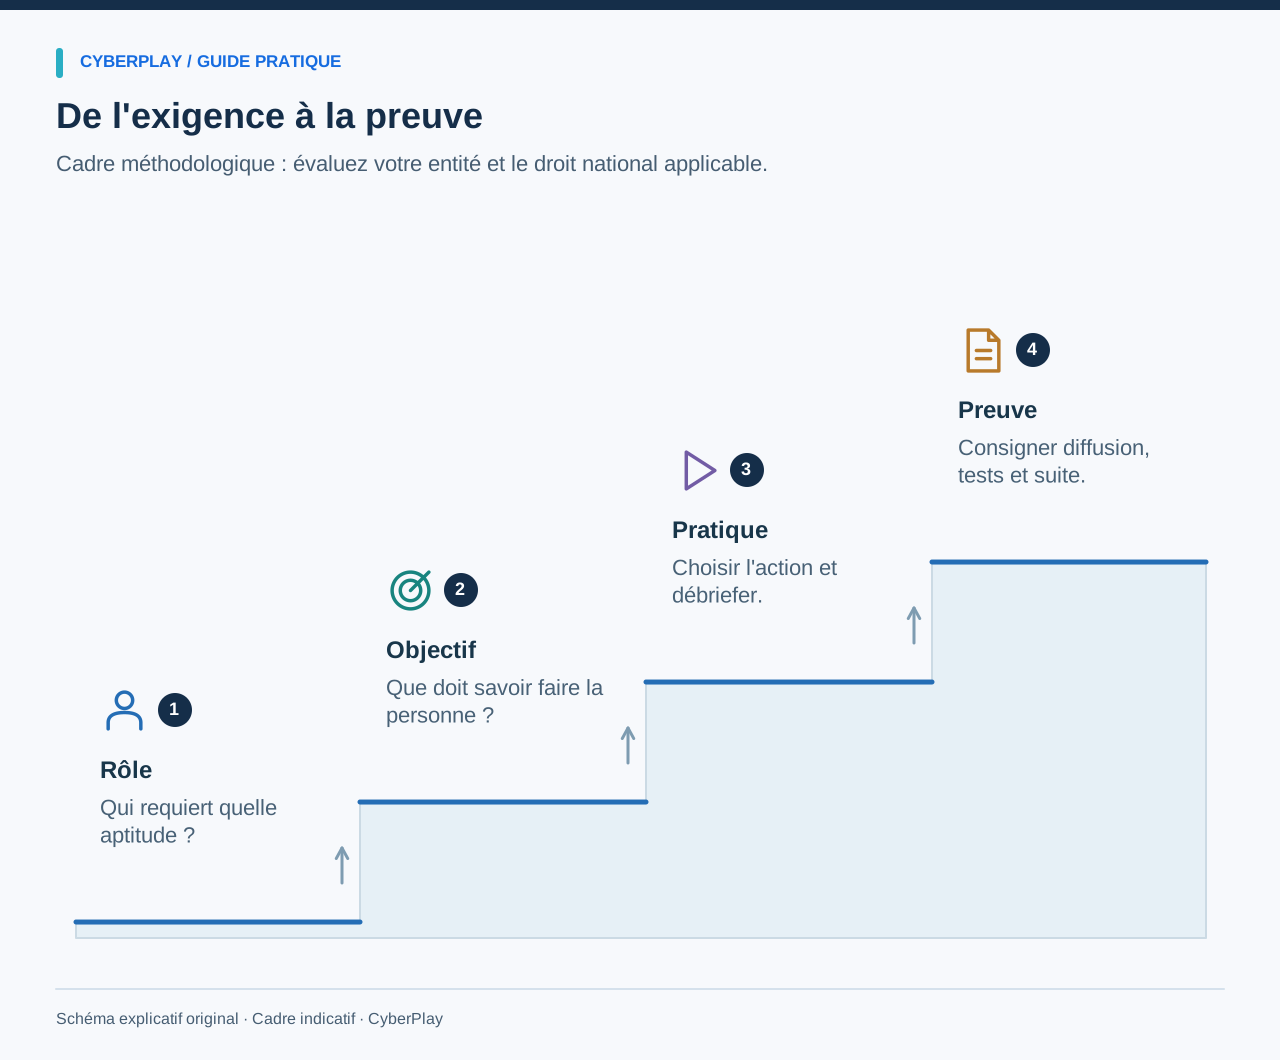
Bâtir votre matrice reliant rôles et preuves documentaires
Utilisez cette matrice inédite comme un document de travail vivant. Remplacez les exemples de fonctions par vos propres rôles, annexez la procédure correspondante et nommez un responsable pour chaque ligne. Les éléments mentionnés constituent des preuves probantes de programme ; ils ne prétendent nullement dresser une liste exhaustive imposée par NIS2. Archivez chaque version afin qu'un auditeur puisse ultérieurement constater exactement ce qui a été présenté aux apprenants.
| Public visé | Décision à exercer | Activité suggérée | Preuve utile à conserver |
|---|---|---|---|
| Organe de direction | Évaluer un arbitrage de risque et allouer les moyens nécessaires | Débat animé sur les risques liés aux prestataires | Ordre du jour, présence, supports, questions et décisions |
| Ensemble du personnel | Détecter une incertitude et emprunter le circuit d'alerte | Scénario sur un message et exercice guidé de signalement | Version assignée, taux de participation et suivi des actions |
| Finances et achats | Vérifier des modifications bancaires de manière indépendante | Jeu de rôle sur le changement de coordonnées bancaires | Scénario, justification du choix et pilote du processus |
| Spécialistes informatiques et équipes opérationnelles | Appliquer rigoureusement les procédures techniques autorisées | Mise en situation pratique dédiée au métier | Objectif opérationnel défini et évaluation de la tâche |
| Nouvelles recrues et prestataires externes | Identifier les règles internes avant de solliciter des accès | Parcours d'intégration et contrôle des référents à contacter | Taux de couverture, dérogations et état des validations |
Rendre chaque justificatif de formation parfaitement interprétable
Un registre exploitable documente l'action sans exiger qu'un tiers ne doive en reconstituer le déroulement à partir de captures d'écran. Pour une session portant sur la vérification des fournisseurs, mentionnez le public ciblé, la date, l'objectif, la version du module, l'animateur ou le mode de diffusion, l'état d'assiduité, le dispositif d'évaluation et les difficultés procédurales en suspens. Si aucune évaluation formelle n'a eu lieu, stipulez-le clairement : une simple feuille de présence ne saurait être requalifiée en attestation de compétence.
Conservez les données nominatives dans le respect d'une stricte proportionnalité. Définissez qui a accès aux résultats individuels ainsi que leur durée d'archivage, puis informez-en les salariés. Une synthèse soumise à la direction doit exposer la couverture globale, les écarts constatés et les plans d'action associés. Un classement public des erreurs individuelles n'y a pas sa place. Les arbitrages relatifs à la conservation et aux accès aux données relèvent des processus habituels de gouvernance interne.

Agrandir l’image · Capture du jeu · Interface en anglais
- Comparer les détails modifiés
Vérifiez quels détails de paiement ont changé et si la demande correspond à la facture et au travail attendus.
- Comparer une facture fiable
Comparez avec une facture fiable, puis vérifiez les changements bancaires auprès du contact fournisseur déjà enregistré.
S'entraîner à analyser un dossier de preuves lacunaire
Soumettez le cas fictif suivant à un responsable de programme. Demandez-lui de déterminer ce que ces éléments prouvent réellement, ce qui reste inconnu et la plus petite action utile à mener immédiatement. Cet exercice constitue une excellente base de discussion de dix minutes lors d'une revue trimestrielle.
Définir une cadence et expliciter ses fondements
Rythmez vos formations autour de l'intégration des arrivants, des changements de responsabilités, des alertes de menaces, des retours d'expérience d'incidents et des sessions de rappel périodiques. Le guide du NIST dédié aux programmes d'apprentissage préconise une dynamique continue d'évaluation et de progression. Appuyez-vous sur ce principe pour justifier la cadence de vos sessions, au lieu de présumer qu'un cours annuel unique conviendrait à l'ensemble des métiers.
Un cycle initial pragmatique associe une phase d'accueil, un atelier périodique ciblé et un retour ultérieur sur une décision critique. Votre organisation peut nécessiter un calendrier différent. Formalisez-en les motifs, assurez-vous que les collaborateurs en congé ou travaillant en horaires décalés disposent d'un créneau adapté, et dégagez du temps pour le suivi. La répétition n'a d'intérêt que si la tâche reste pertinente et si le retour d'expérience répond à un besoin d'apprentissage avéré.
Sources de cette section: Construire un programme de formation à la cybersécurité et à la protection de la vie privée — NIST SP 800-50r1
Prendre en compte les exigences renforcées de la Roumanie le cas échéant
En Roumanie, le texte consolidé de l'OUG 155/2024, modifié par la loi 124/2025, impose à l'article 14, paragraphe 2, une formation agréée pour la direction et des sessions régulières pour l'ensemble du personnel des entités essentielles et importantes. Une simple attestation de réussite à un jeu ne suffit pas à prouver la réalisation d'un cursus soumis à agrément.
Pour un dispositif appliqué en Roumanie, veillez à identifier distinctement le parcours de formation des dirigeants et les actions destinées à l'ensemble des collaborateurs. Le guide consacré au choix d'un programme dans ce recueil présente les critères d'achat généraux ; son édition roumaine aborde aussi des exemples locaux. Référez-vous aux textes nationaux en vigueur et aux consignes applicables pour valider votre plan : un résumé en anglais de la directive européenne ne permet pas de satisfaire à l'ensemble des exigences roumaines.
Sources de cette section: OUG roumaine nº 155/2024, texte consolidé modifié par la loi nº 124/2025
Vérifier la bonne appropriation concrète des processus
Lors de la prochaine revue de programme, testez par échantillonnage quelques décisions concrètes. Une nouvelle recrue sait-elle trouver le canal de signalement ? La comptabilité parvient-elle à valider un changement d'IBAN fournisseur lorsque son interlocuteur habituel est absent ? Un manager sait-il qui arbitre un risque donné ? Consignez les constats et désignez un responsable pour chaque défaillance. Un contact manquant ou un circuit de validation inapplicable constitue une non-conformité du programme, même si chacun a validé son questionnaire.
CyberPlay propose des mises en situation par l'apprentissage par le jeu adaptées aux décisions de sensibilisation du quotidien. Choisissez une thématique adéquate, reliez-la aux procédures internes de votre entreprise et conservez des preuves précises et documentées de chaque activité. Continuez à encadrer le périmètre légal, les obligations d'agrément, les compétences expertes et la gouvernance au travers du programme global de votre organisation. Chaque action pédagogique sera ainsi d'autant plus aisée à justifier et à auditer.

Agrandir l’image · Capture du jeu · Interface en anglais
- Indiquer l'heure et l'appareil
Signalez les symptômes observés, leur heure d'apparition et l'appareil touché via le canal de signalement approuvé de l'organisation.
- Distinguer l'observation du diagnostic
Séparez les observations directes des causes supposées afin que les intervenants puissent enquêter sans prendre une première hypothèse pour un fait.
Exercez une décision de votre travail
Choisissez un jeu qui soutient une décision de votre programme et vérifiez le français sur sa fiche. Reliez le débriefing aux responsabilités de chacun et aux exigences de formation applicables.
Découvrir les jeux de pratiqueSources et lectures complémentaires
- Directive (UE) 2022/2555, articles 20 et 21 — EUR-Lex. Consulté le 2026-09-13
- Construire un programme de formation à la cybersécurité et à la protection de la vie privée — NIST SP 800-50r1 — NIST. Consulté le 2026-09-13
- OUG roumaine nº 155/2024, texte consolidé modifié par la loi nº 124/2025 — Portail législatif, ministère roumain de la Justice. Consulté le 2026-09-13
Poursuivez votre lecture
- Formation à la cybersécurité pour les salariés : choisir un programme en français
Choisissez une formation à la cybersécurité pour vos salariés avec des cas concrets, un format accessible et un pilote clair validant l'apprentissage et le suivi.
FR · 11 min de lecture - Plan de formation à la cybersécurité : un calendrier pratique sur 12 mois
Adoptez un calendrier de formation à la cybersécurité sur 12 mois : objectifs de décision, activités par métier, debriefs et suivi d'évaluation.
FR · 11 min de lecture - Indicateurs de formation à la cybersécurité : mesurer au-delà de la participation
Mesurez l'efficacité de la sensibilisation à la cybersécurité grâce à un répertoire d'indicateurs pratiques couvrant la participation, les décisions et le signalement.
FR · 10 min de lecture - Jeux de sensibilisation à la cybersécurité en français : comment choisir
Choisissez des jeux de sensibilisation à la cybersécurité qui enseignent des décisions utiles au travail. Comparez les formats et évaluez vos sessions.
FR · 11 min de lecture - Jeux de formation au phishing : s’exercer à vérifier un message suspect
Utilisez des jeux de formation au phishing pour vous entraîner à l'examen, à la vérification indépendante et au signalement. Inclut un message fournisseur fictif.
FR · 10 min de lecture - Sensibilisation à la cybersécurité dans l’industrie : équipes et postes partagés
Adaptez la sensibilisation à la cybersécurité aux équipes de production, postes partagés et fournisseurs, avec une matrice métier et un exercice pratique.
FR · 10 min de lecture