Équipe éditoriale CyberPlay · Publié le · Mis à jour le · 11 min de lecture
Guide et exercices en français
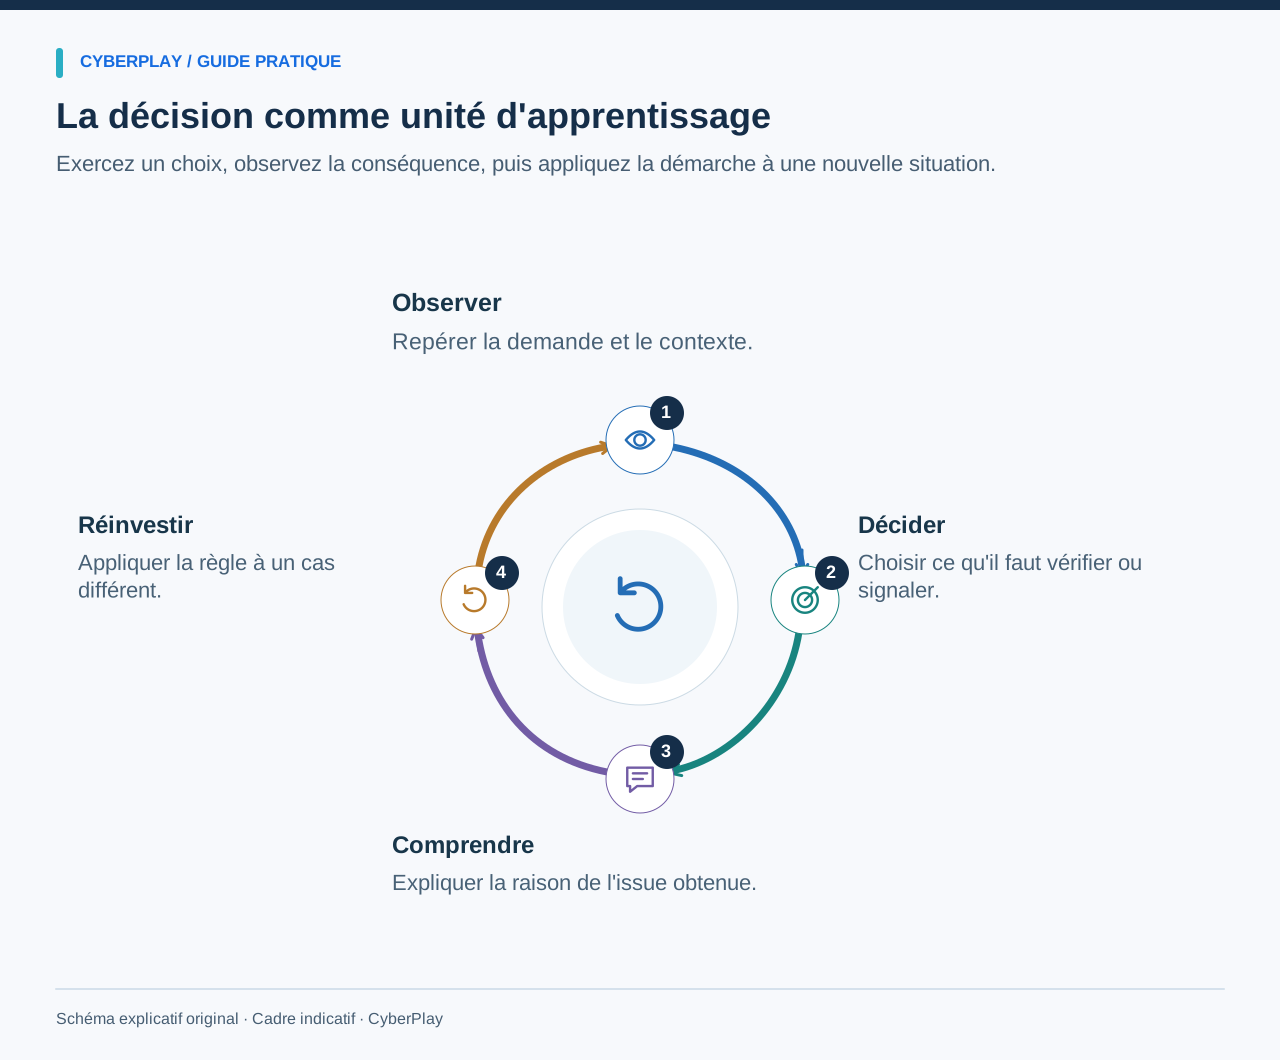
Un jeu de sensibilisation à la cybersécurité pertinent place le collaborateur face à une décision qui mérite d'être exercée : accorder sa confiance à une demande de paiement, approuver une connexion, partager un document ou demander de l'aide. Le joueur agit, constate une conséquence, reçoit une explication et se teste ensuite face à une situation modifiée. Cet enchaînement constitue le cœur de la démarche pédagogique de CyberPlay.
Choisir un jeu commence donc par l'observation du travail quotidien des collaborateurs. Un défi haut en couleur peut s'avérer divertissant sans pour autant enseigner quoi que ce soit d'utile à ce travail ; un scénario modeste peut en revanche avoir une grande valeur dès lors que ses choix correspondent fidèlement à une responsabilité réelle. Ce guide aide les responsables de programme à retenir un format adapté, à mener un pilote court et à évaluer ce que l'expérience enseigne véritablement.
Les points à retenir
- Choisissez une décision de sécurité observable avant de sélectionner un jeu.
- Vérifiez le retour pédagogique, les commandes et la langue avec des collaborateurs représentatifs.
- Associez la pratique du jeu aux procédures de votre organisation et à un débriefing.
- Considérez les scores comme la preuve de la réussite d'une activité, et non comme la démonstration d'une réduction du risque pour l'entreprise.
Partez d'une décision que les collaborateurs prennent réellement
Remplacez les objectifs vagues tels que « comprendre la cybersécurité » par une phrase que vous pouvez observer : « Avant de modifier les coordonnées bancaires d'un fournisseur, l'apprenant vérifie la demande auprès d'un contact établi. » Cet objectif vous indique précisément ce que le jeu doit permettre. Un défi qui se borne à demander la définition de l'hameçonnage (phishing) ne peut pas évaluer une telle décision.
Échangez avec les personnes chargées de ces tâches avant d'élaborer vos exemples. Qu'est-ce qui complique la vérification : un responsable indisponible, un portail fournisseur inhabituel, un équipement partagé ou un délai serré ? Choisissez un jeu qui mette en lumière cette tension concrète et prévoyez du temps pour aborder les spécificités de votre environnement de travail. Votre objectif doit rester constant, même lorsque le scénario, le style visuel ou le niveau de difficulté évoluent.

Agrandir l’image · Capture du jeu · Interface en anglais
- Comparer les détails modifiés
Vérifiez quels détails de paiement ont changé et si la demande correspond à la facture et au travail attendus.
- Comparer une facture fiable
Comparez avec une facture fiable, puis vérifiez les changements bancaires auprès du contact fournisseur déjà enregistré.
Adaptez le format à l'objectif d'apprentissage
Chaque format permet de révéler des éléments distincts. Un quiz de connaissances permet de vérifier si un terme est assimilé. Une conversation à embranchements permet de s'exercer à répondre poliment à une pression. Un jeu combinant plusieurs tâches concurrentes peut montrer comment un contrôle de sécurité s'insère dans un flux de travail continu. Un exercice sur table (tabletop) en équipe peut révéler des zones de flou dans les responsabilités entre différents services.
Ne faites pas votre choix uniquement sur le critère de la nouveauté. Les exercices techniques de capture de drapeau (CTF) conviennent aux spécialistes, mais ils exigent souvent des connaissances dont un collaborateur ordinaire n'a pas l'utilité. De même, un score élevé à un jeu d'arcade peut récompenser la dextérité motrice autant que le jugement en matière de sécurité. Demandez à l'éditeur de vous montrer la décision précise qui vous intéresse, y compris le choix erroné et le retour pédagogique qui en découle.
| Format | Utilité | Points à vérifier |
|---|---|---|
| Quiz avec retour explicatif | Vérifier concepts et idées reçues | L'explication enseigne-t-elle l'action suivante ? |
| Scénario à embranchements | S'entraîner à la communication et à l'escalade | Plusieurs voies légitimes mènent-elles au succès ? |
| Jeu guidé par les décisions | Pratiquer des choix en situation évolutive | La règle de sécurité influe-t-elle sur l'issue ? |
| Exercice sur table animé | Clarifier les rôles au sein de l'équipe | Les décisions et responsables sont-ils actés ? |
Ce que confirment les travaux de recherche
L'étude What.Hack présentée à la conférence CHI 2019 a constaté une amélioration de la classification des tentatives d'hameçonnage après un jeu de rôle mené auprès de 39 étudiants de l'université Cornell. Son post-test immédiat reprenait les mêmes messages que le pré-test. Ce résultat justifie d'explorer la pratique en contexte, mais n'établit pas d'efficacité à long terme en entreprise, ni de résultats applicables à CyberPlay.
Appuyez-vous sur la recherche pour formuler de meilleures questions d'évaluation. Qui a participé, quels éléments ont été comparés, comment l'amélioration a-t-elle été mesurée et combien de temps a-t-elle duré ? Pour votre propre pilote, décrivez vos observations au niveau précis où elles ont été relevées : les apprenants ont expliqué une réaction plus sûre, ont terminé un défi ou se sont souvenus d'une procédure ultérieurement. Un résultat perd de son utilité dès lors que son intitulé promet plus que ce que la mesure permet de prouver.
Sources de cette section: What.Hack : apprendre à déjouer le phishing avec un jeu de rôle et des attaques simulées
Examinez attentivement le retour fourni après une erreur
Un bon retour pédagogique identifie l'action, explicite les indices pertinents et propose une étape suivante directement applicable. Un simple « Mauvaise réponse » laisse le collaborateur dans le doute. Une explication telle que : « Le message modifie les instructions de paiement ; confirmez cette modification via le contact du fournisseur déjà enregistré dans vos fichiers » lui donne une conduite concrète à tenir dès le lundi matin.
Vérifiez si le retour pédagogique traite également les décisions sûres. Si l'apprenant rejette systématiquement chaque message et gagne la partie à tous les coups, le jeu risque d'encourager un évitement aveugle. Intégrez des tâches ordinaires et légitimes, des demandes ambiguës nécessitant une vérification indépendante, ainsi que des attaques manifestes. Un débriefing solide distingue ce que le joueur savait de ce qu'il a supposé. Il doit expliciter les situations d'incertitude sans laisser entendre que tout message imparfaitement rédigé relève d'une intention malveillante.

Agrandir l’image · Capture du jeu · Interface en anglais
- Consulter l'annuaire existant
Utilisez l'annuaire du centre d'assistance établi de l'organisation pour trouver un contact de confiance avant de poursuivre une demande sensible.
- Écarter les numéros fournis
Le numéro fourni par l’appelant fait partie de sa demande et ne permet pas une vérification indépendante.
Organisez cette session modèle originale de 15 minutes
Utilisez l'exercice ci-dessous avec des données fictives, sans faire usage d'e-mails réels. Prévoyez deux minutes de lecture, trois minutes pour les choix individuels, cinq minutes de discussion collective et cinq minutes pour relier l'enseignement à vos procédures internes. Ces durées constituent des suggestions d'animation et non un optimum scientifiquement validé. Demandez aux participants de consigner leur raisonnement par écrit avant de découvrir la réponse, afin d'éviter qu'un collègue plus assuré n'impose sa vision au reste du groupe.
Vérifiez l'accessibilité avant de déployer le jeu à l'ensemble de l'organisation
Testez l'expérience sur les équipements que les salariés utilisent réellement, y compris sur un écran réduit si l'accès mobile est envisagé. Assurez-vous de la lisibilité des textes, du bon fonctionnement du zoom, de la navigation au clavier, de la mise en évidence du focus, des alternatives sonores, des animations, de la pression temporelle et du fait que la couleur ne soit pas le seul signal d'information. Un apprenant qui ne peut pas manier le jeu ne sera pas en mesure de démontrer de manière probante son discernement en matière de sécurité.
Proposez un exercice textuel ou un temps d'échange équivalent si le jeu sélectionné crée des difficultés d'accès. L'équivalence implique d'exercer le même objectif et de recevoir le même retour pédagogique ; elle n'exige pas de reproduire chaque animation. Contrôlez également la langue utilisée au sein du jeu, y compris les consignes et les messages d'erreur, au lieu de supposer que la traduction du menu de navigation dans le catalogue garantit que l'intégralité de l'expérience est disponible en français.
Utilisez une grille d'évaluation de session pilote
Invitez des collaborateurs représentatifs du public cible et observez les points où ils ont besoin d'aide. Faites bien la distinction entre une règle de sécurité mal comprise et un bouton ambigu ou une commande peu maniable. Consignez des observations concrètes tant que la session est encore fraîche dans les esprits, puis déterminez s'il convient d'adopter l'activité, d'en ajuster l'animation ou de retenir un autre format. Ne dissimulez pas un réel problème d'accessibilité derrière un taux de satisfaction globale élevé.
| Critère | Éléments observables à recueillir | Décision |
|---|---|---|
| Objectif pertinent | L'apprenant décrit la décision de travail avec ses propres mots | Adopter / réviser / remplacer |
| Choix signifiant | Une action sûre et une action risquée ont des conséquences explicables | Adopter / réviser / remplacer |
| Retour utile | L'apprenant peut formuler une meilleure action suivante après une erreur | Adopter / réviser / remplacer |
| Accès équitable | Le public visé peut lire, interagir et terminer grâce à des alternatives adaptées | Prêt / correction requise |
| Adéquation métier | L'apprenant sait identifier le canal réel de signalement ou de vérification | Prêt / écart de procédure |
| Clarté du suivi | L'administrateur distingue le suivi d'activité de l'évaluation des acquis | Prêt / à clarifier |
Intégrez les jeux au sein d'un programme continu
La publication NIST SP 800-50r1 envisage l'apprentissage de la cybersécurité comme un programme continu, régulièrement évalué et mis à jour selon l'évolution des besoins. Intégrez le jeu dans ce cycle plus vaste : exposez la consigne interne, entraînez-vous, débattez des difficultés rencontrées et revenez sur le sujet une fois que les collaborateurs ont repris leur travail habituel.
À titre d'exemple, commencez par la vérification d'un fournisseur, basculez plus tard vers un échange téléphonique, puis introduisez ultérieurement une demande émanant d'un compte légitime mais potentiellement compromis. Conservez le même principe de vérification tout en faisant varier les indices visibles. Les nouveaux arrivants doivent d'abord assimiler la procédure de base ; les équipes expérimentées tireront un meilleur parti d'un scénario d'exception. Votre calendrier de sensibilisation doit refléter ces différences de niveau.
Sources de cette section: Construire un programme de formation à la cybersécurité et à la protection de la vie privée — NIST SP 800-50r1
Mesurez des résultats tangibles sans promesses excessives
Distinguez rigoureusement la participation de la performance réelle. Terminer un jeu prouve simplement qu'une activité a été menée à son terme selon ses règles propres. Une réponse correcte assortie d'une explication argumentée apporte un tout autre niveau d'observation. Un scénario inédit présenté plus tard permet d'évaluer la rétention des acquis. Enfin, le constat d'un signalement effectif sur le lieu de travail concerne le comportement dans un environnement tout à fait différent. Veillez à bien séparer ces indicateurs dans vos rapports de programme.
Dans le cas des exercices d'hameçonnage, la Phish Scale du NIST aide à contextualiser le niveau de difficulté de la détection. Une baisse du taux de clics sur un message facile à repérer ne doit pas être automatiquement portée au crédit de la formation. Gardez à l'esprit le public, la tâche demandée et la complexité du scénario lorsque vous comparez différentes sessions ; vérifiez également si les collaborateurs savent comment procéder à un signalement sans délai en cas de doute.
Sources de cette section: Échelle NIST de difficulté de détection du phishing
Choisissez votre premier jeu et préparez le débriefing
Commencez avec un seul groupe cible et une seule décision. Parcourez les sélections thématiques de CyberPlay, lisez les détails du jeu et parcourez le défi vous-même avant de l'attribuer. Préparez trois pistes de relance pour le débriefing : quels indices étaient déterminants, quelle action était possible, et comment ce même choix s'applique concrètement au sein de notre organisation.
À l'issue de la session, retenez une amélioration pratique immédiate. Il peut s'agir d'un raccourci de signalement plus clair, d'un point de contact identifié pour la vérification des fournisseurs, ou d'une consigne rappelant aux responsables de soutenir les temps de pause face à l'urgence. Cet ajustement ancre l'expérience dans les réalités du travail. Les jeux offrent un cadre d'entraînement aux collaborateurs ; le programme doit quant à lui garantir que des décisions plus sûres soient réellement applicables une fois la partie terminée.
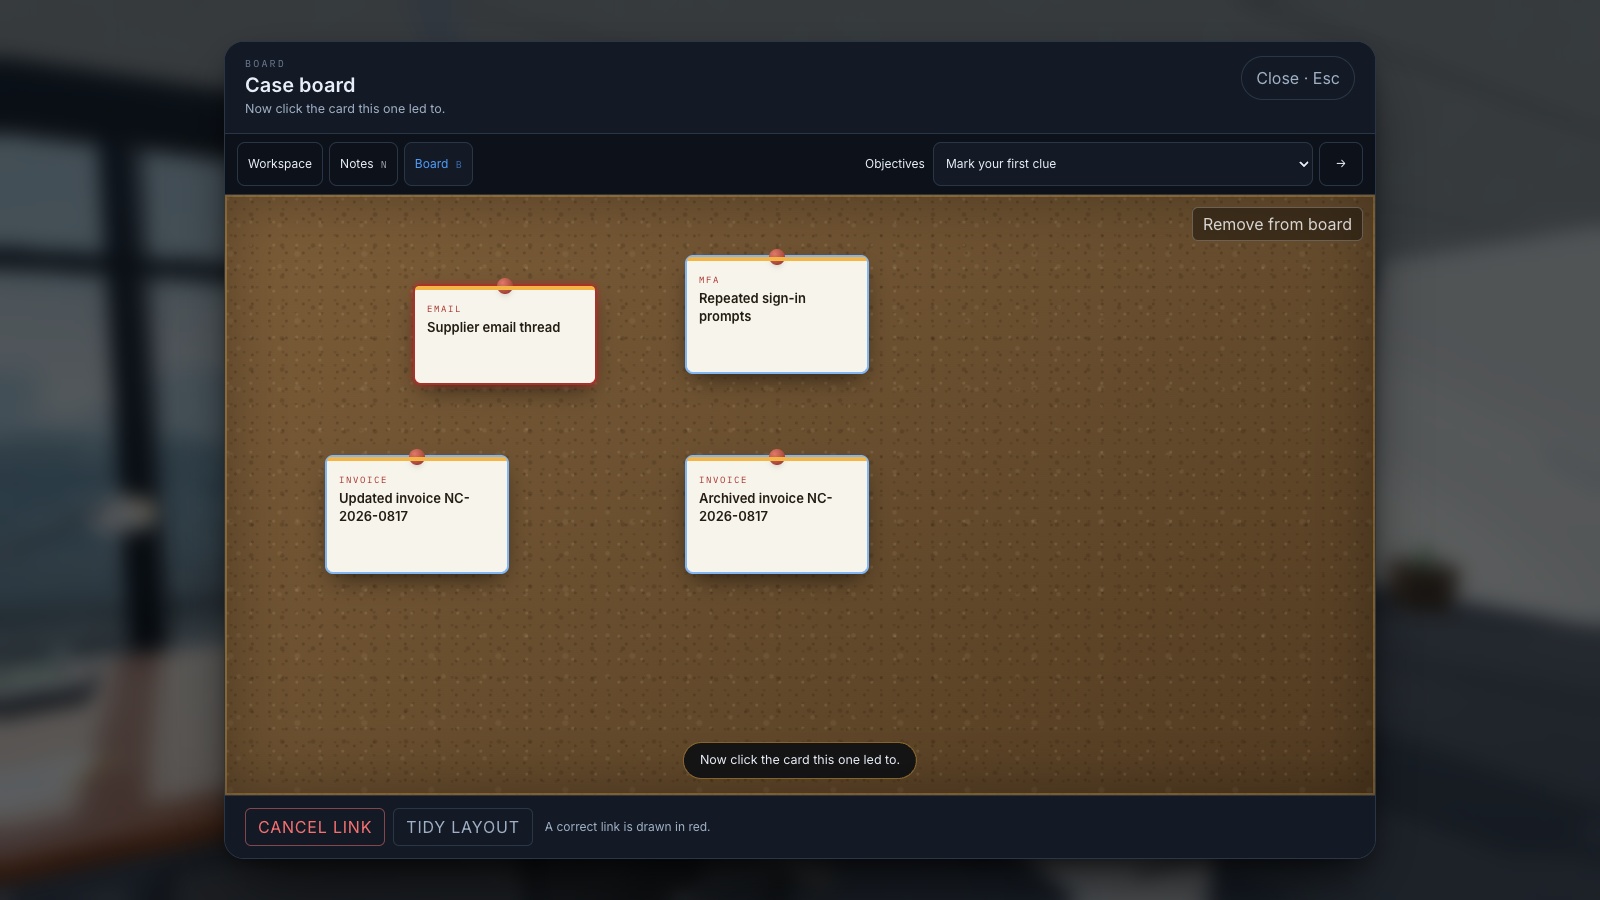
Agrandir l’image · Capture du jeu · Interface en anglais
- Relier les preuves disponibles
Comparez les indices provenant de différentes sources et expliquez quels détails appuient la décision envisagée.
- Distinguer faits et hypothèses
Notez ce que vous avez observé, ce qu'on affirme et ce qui reste à confirmer avant de tirer des conclusions.
Exercez une décision de votre travail
L’interface, les guides et les évaluations CyberPlay sont disponibles en français. Choisissez un jeu adapté dans le catalogue et vérifiez les langues indiquées sur sa fiche avant la séance.
Découvrir les jeux de pratiqueSources et lectures complémentaires
- What.Hack : apprendre à déjouer le phishing avec un jeu de rôle et des attaques simulées — Université Cornell / CHI 2019. Consulté le 2026-09-13
- Construire un programme de formation à la cybersécurité et à la protection de la vie privée — NIST SP 800-50r1 — NIST. Consulté le 2026-09-13
- Échelle NIST de difficulté de détection du phishing — NIST. Consulté le 2026-09-13
Poursuivez votre lecture
- Jeux de formation au phishing : s’exercer à vérifier un message suspect
Utilisez des jeux de formation au phishing pour vous entraîner à l'examen, à la vérification indépendante et au signalement. Inclut un message fournisseur fictif.
FR · 10 min de lecture - Apprentissage par le jeu et gamification : que pratique le salarié ?
Comparez jeu, gamification et scénario à embranchements avec un même objectif de sécurité. Examinez la recherche et utilisez une grille de sélection.
FR · 10 min de lecture - Indicateurs de formation à la cybersécurité : mesurer au-delà de la participation
Mesurez l'efficacité de la sensibilisation à la cybersécurité grâce à un répertoire d'indicateurs pratiques couvrant la participation, les décisions et le signalement.
FR · 10 min de lecture - Gestion du risque humain : transformer les données en actions
Comprendre la gestion du risque humain en entreprise et la place de CyberSense. Exemples, données de formation et exercice pratique en français.
FR · 8 min de lecture - Microlearning en cybersécurité : concevoir une courte séance de pratique
Concevez une courte séance de cybersécurité autour d’une décision, d’un retour utile et d’un rappel. Utilisez un déroulé complet pour animer la pratique.
FR · 10 min de lecture - Indicateurs du risque humain : transformer CyberSense en plan d’accompagnement
Interprétez couverture, CyberSense et priorités par service. Un exemple concret pour choisir les exercices, accompagner les collaborateurs et examiner les résultats.
FR · 8 min de lecture