CyberPlay editorial team · Publié le · Mis à jour le · 8 min de lecture
Guide et exercices en français
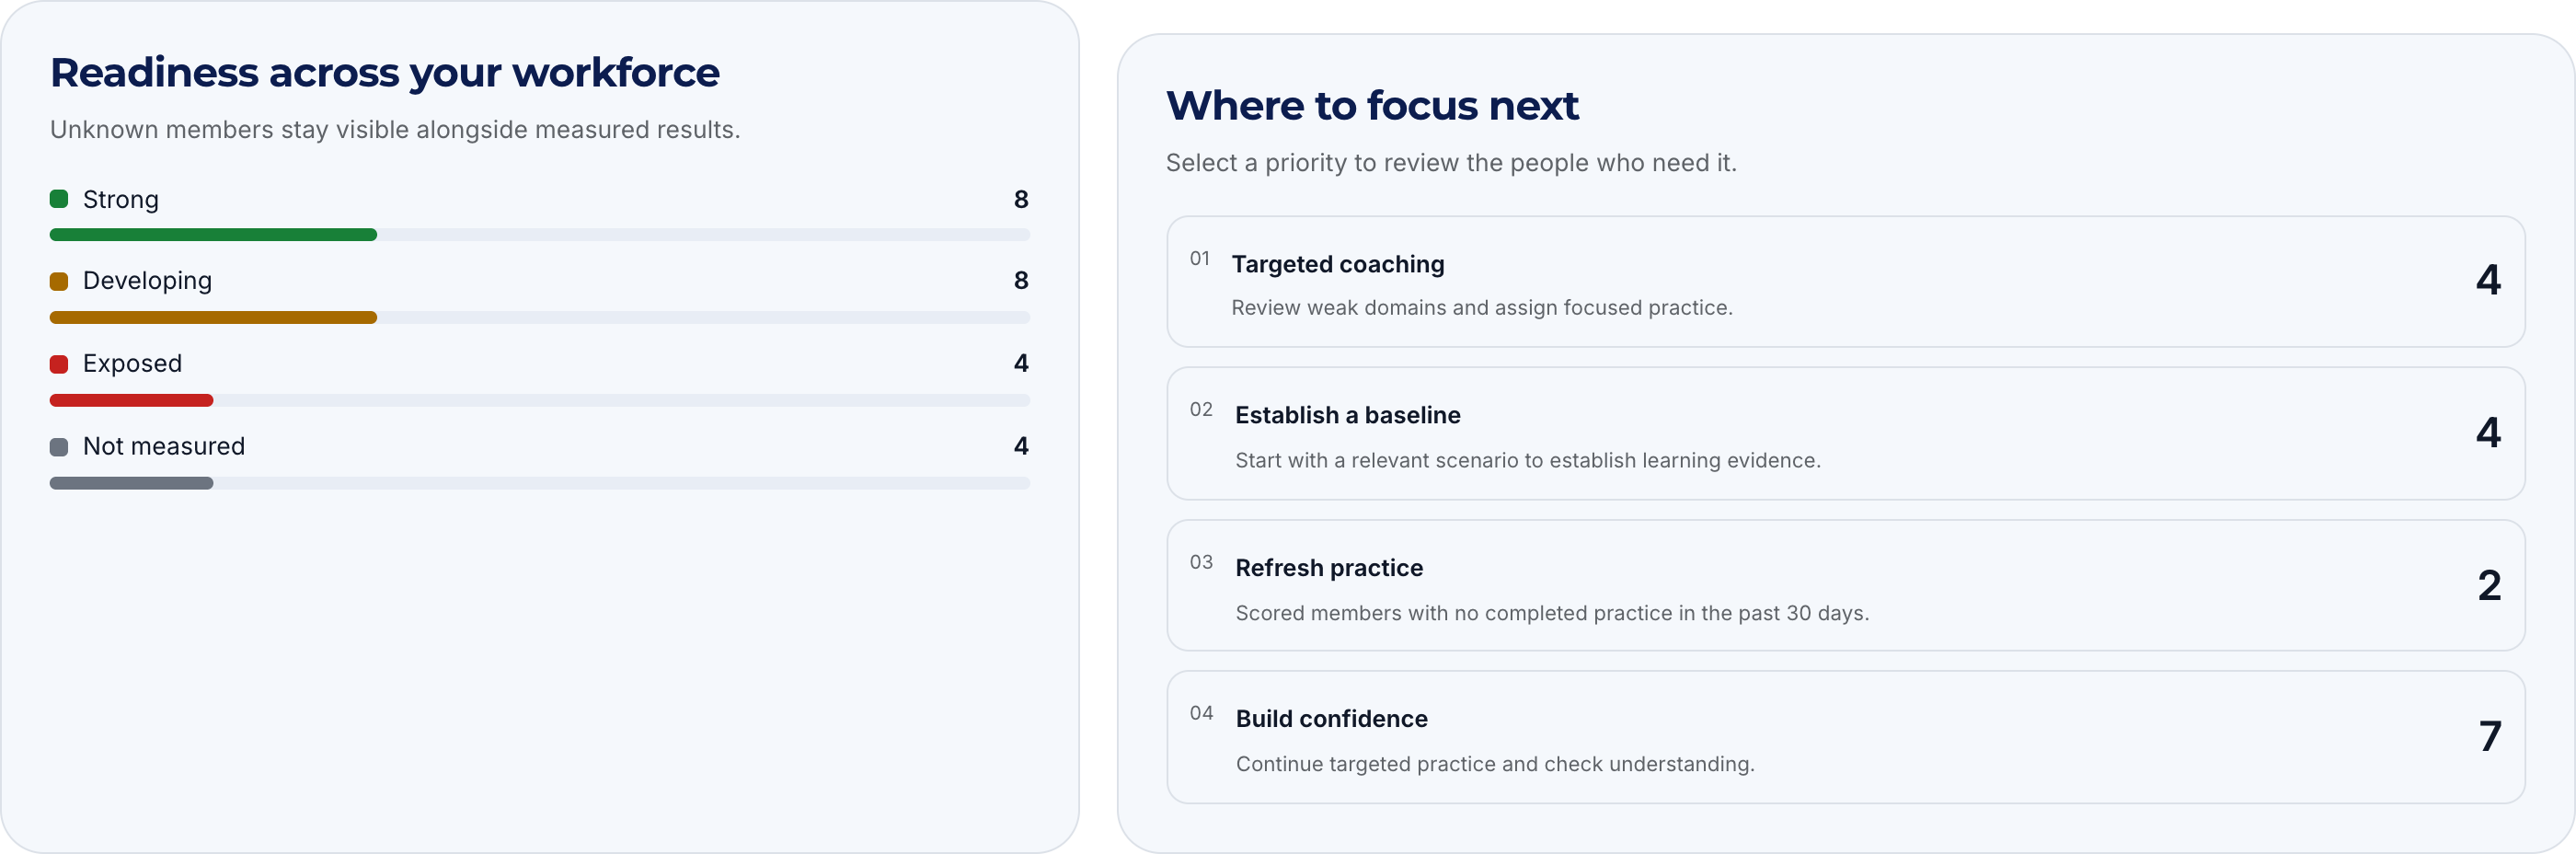
Agrandir l’image · Capture de la plateforme · Données fictives · Interface en anglais
Des indicateurs utiles de gestion du risque humain aident l’organisation à décider qui accompagner, quoi faire pratiquer et quoi vérifier ensuite. Commencez par les personnes représentées dans les données, puis interprétez les éléments d’apprentissage. Une moyenne rassurante peut masquer un service entier sans pratique mesurée.
Ce guide suit le parcours CyberPlay : couverture d’un service, profil d’apprentissage, attribution d’un exercice et bilan. CyberSense décrit une progression fondée sur les jeux. Ce n’est ni une probabilité d’incident ni une preuve de compétence professionnelle validée indépendamment. Le guide et son exercice sont en français ; les écrans d’organisation illustrés portent des libellés anglais et des données d’exemple.
Les points à retenir
- Présentez les personnes mesurées et les membres actifs avec chaque moyenne.
- Distinguez les données manquantes d’un score faible.
- Utilisez les priorités pour ouvrir une discussion et choisir la pratique.
- Examinez séparément l’apprentissage et les procédures de travail.
1. Définir la décision avant de choisir le KPI
Une question utile serait : « Quels collègues de la Finance ont besoin d’aide pour vérifier un changement de coordonnées bancaires fournisseur ? » Elle désigne une décision professionnelle, un groupe et une action. « Améliorer notre score de risque humain » ne dit pas au responsable quoi faire demain. NIST SP 800-55 guide la sélection et l’évaluation des mesures de sécurité.
Notez le responsable de la décision, la population et la date du bilan. Dans cet exemple, le responsable financier porte la procédure de paiement, le coordinateur pédagogique organise la pratique et les personnes autorisées en sécurité interprètent les données supplémentaires sur les incidents. CyberPlay apporte des informations d’apprentissage ; il n’observe pas chaque approbation de paiement ou chaque contrôle de sécurité.
Sources de cette section: NIST SP 800-55 Volume 1
2. Lire la couverture avant la moyenne
L’organisation suivante est entièrement fictive. Elle compte 100 membres actifs : 20 en Finance et 80 aux Opérations. En Finance, 10 personnes mesurées ont une moyenne de 84 ; aux Opérations, 60 ont une moyenne de 66. La moyenne globale atteint 68,6 sur 70 personnes mesurées, avec 70 % de couverture. Ce n’est pas la moyenne non pondérée des deux moyennes de service.
La moyenne supérieure de la Finance ne couvre que la moitié de ses membres actifs. Elle ne décrit pas les dix autres. Vérifiez l’accès, l’intégration, la langue et le temps de pratique avant d’interpréter l’absence de données. Dans cette vue, le dénominateur correspond aux membres actifs de l’organisation ; les comptes invités ou suspendus sont exclus. Un membre actif sans score reste dans le calcul de couverture, mais pas dans la moyenne.
| Groupe fictif | Mesurés / actifs | Couverture | Moyenne mesurée |
|---|---|---|---|
| Finance | 10 / 20 | 50 % | 84 |
| Opérations | 60 / 80 | 75 % | 66 |
| Organisation | 70 / 100 | 70 % | 68,6 |
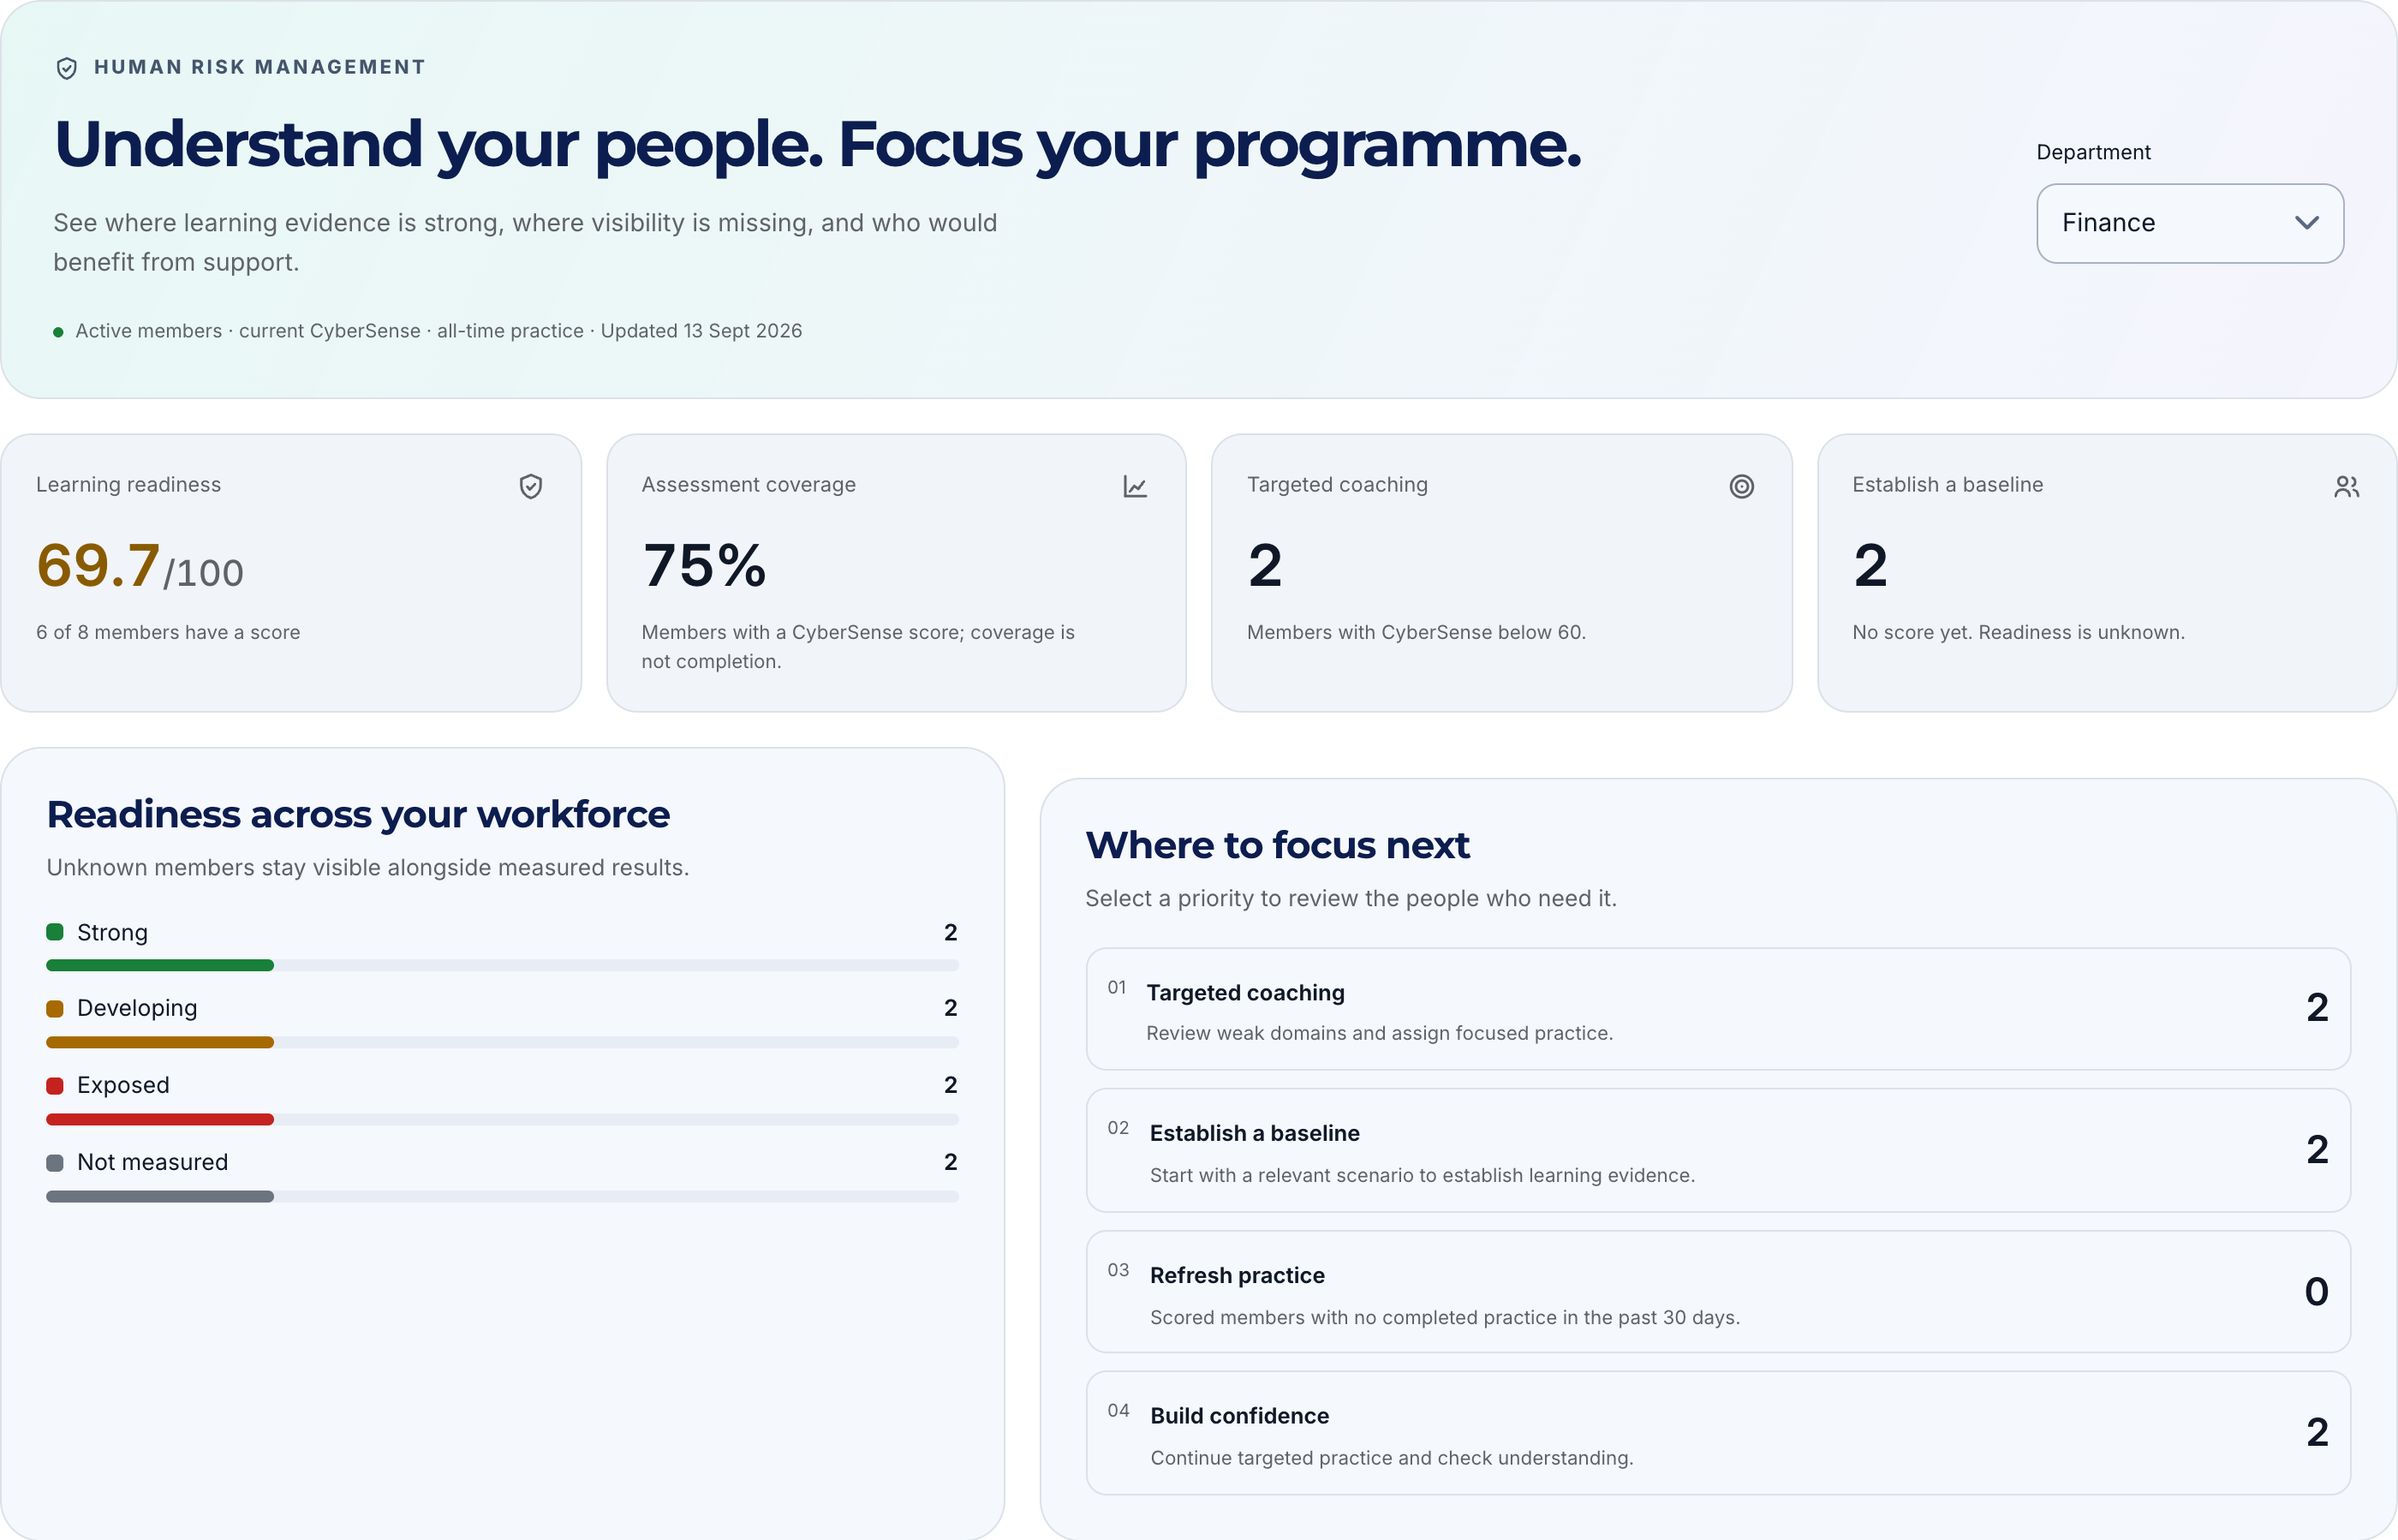
Agrandir l’image · Capture de la plateforme · Données fictives · Interface en anglais
- Moyenne mesurée
69,7 décrit six membres notés, pas les huit membres actifs.
- Couverture
Six sur huit ont un score : 75 % de couverture. Les deux autres restent non mesurés.
3. Comprendre ce que CyberSense mesure
CyberSense combine les performances dans les jeux avec la diversité et la régularité de la pratique. Son calcul tient aussi compte des répétitions pondérées par leur qualité, du temps, de l’XP des jeux et des succès. Sans session terminée, admissible et notée, aucun score n’est disponible. Répéter un jeu ou accumuler du temps ne prouve pas à soi seul la compréhension d’une procédure de travail.
Le résultat actuel peut changer lorsque de nouvelles performances ou des éléments du catalogue entrent dans le calcul. Le score ne décroît pas automatiquement après 30 jours sans pratique : la récence constitue un signal distinct pour l’accompagnement. Un score de 84 ne signifie pas 84 % de chances de résister au phishing. Il ne doit pas non plus devenir une étiquette publique sur le caractère ou la fiabilité d’un collègue.
4. Appliquer les cinq priorités dans l’ordre
CyberPlay attribue exactement une priorité par personne selon l’ordre ci-dessous. Ces règles transparentes du produit organisent le suivi ; ce ne sont pas des seuils de risque validés extérieurement. « Point de départ » signifie obtenir des éléments d’apprentissage par une pratique adaptée, sans test diagnostique séparé avant la formation ni dispense de formation.
L’ordre compte. Une personne avec un score de 52 et une dernière pratique il y a 45 jours reçoit un accompagnement ciblé, pas une simple remise à niveau. Avec un score de 84 et la même ancienneté, la priorité est l’actualisation. Les dates manquantes restent des inconnues ; elles ne deviennent pas une activité récente inventée. Discutez du contexte avant de considérer la priorité comme une explication complète.
| Première condition satisfaite | Priorité | Prochaine action possible |
|---|---|---|
| Aucun score | Point de départ | Permettre une première pratique adaptée. |
| Score inférieur à 60 | Accompagner | Comprendre la difficulté et travailler une décision pertinente. |
| Sinon, date manquante ou pratique datant d’au moins 30 jours | Actualiser | Prévoir une nouvelle pratique pertinente. |
| Sinon, score de 60 à moins de 80 | Pratiquer | Renforcer l’aisance avec un autre scénario. |
| Sinon, score d’au moins 80 | Entretenir | Varier la pratique et vérifier la procédure réelle. |
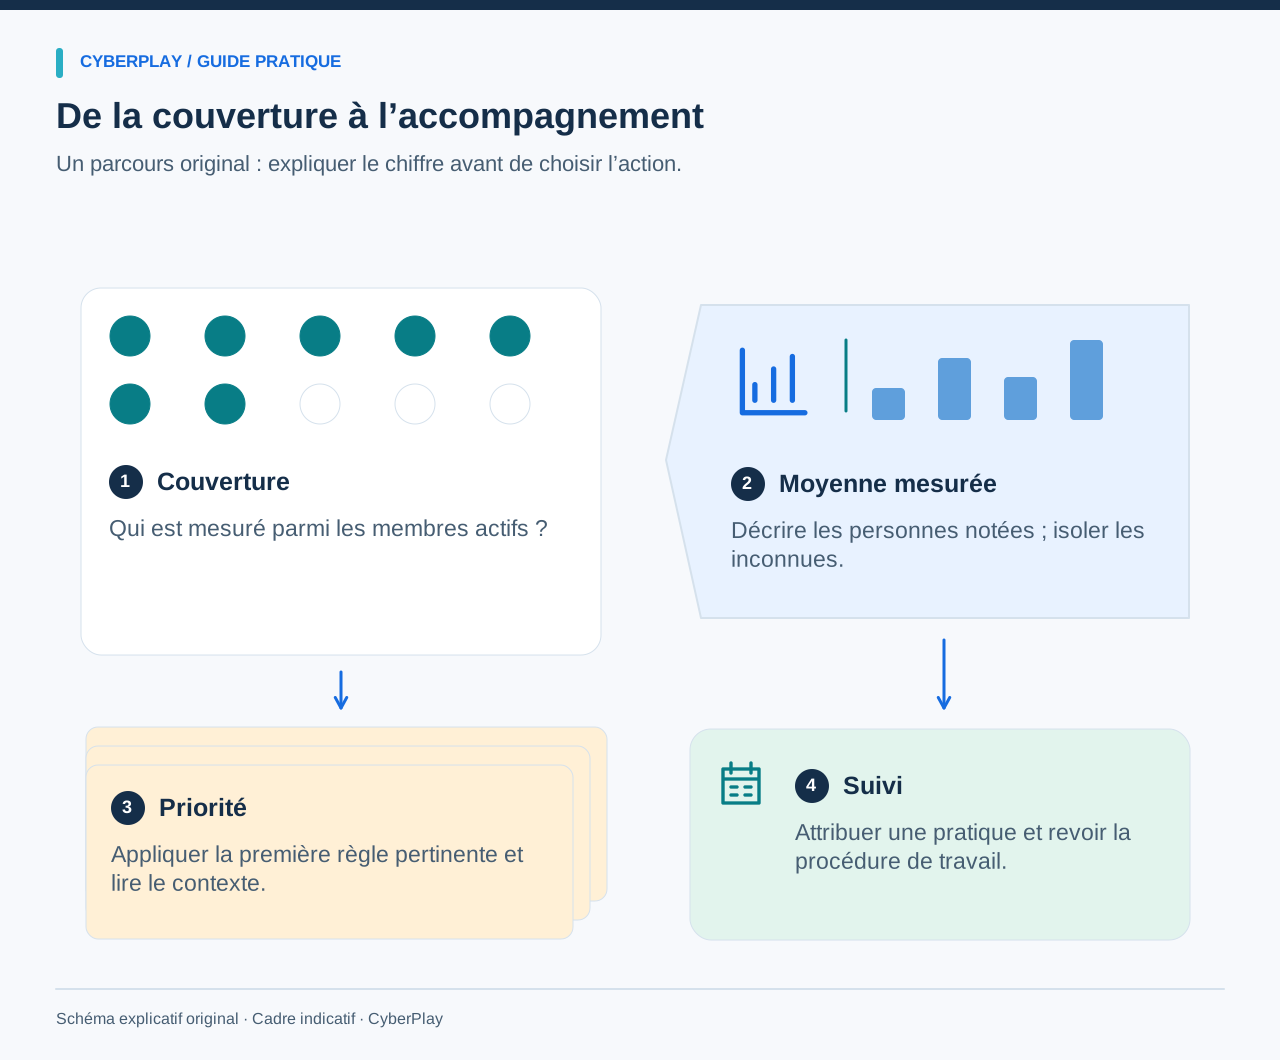
5. Passer du service au profil individuel
Ouvrez les analyses de l’organisation avec un compte administrateur ou responsable autorisé et le droit d’accès aux analyses requis. Sélectionnez Finance et lisez sa couverture, sa moyenne mesurée et ses effectifs par priorité. Le choix du service modifie la population des indicateurs de synthèse. La recherche d’un nom ou le choix d’une priorité filtre la liste des personnes sans modifier ces dénominateurs.
Les profils individuels nécessitent en plus l’autorisation de consulter les membres. Lorsqu’ils sont accessibles, examinez les domaines d’apprentissage, les domaines non mesurés et l’historique de pratique. Identifiez la décision professionnelle qui mérite un soutien. Le bouton d’attribution du profil ouvre le parcours existant ; il n’inscrit pas automatiquement cette personne. Vérifiez le public, le jeu et le calendrier avant de confirmer.
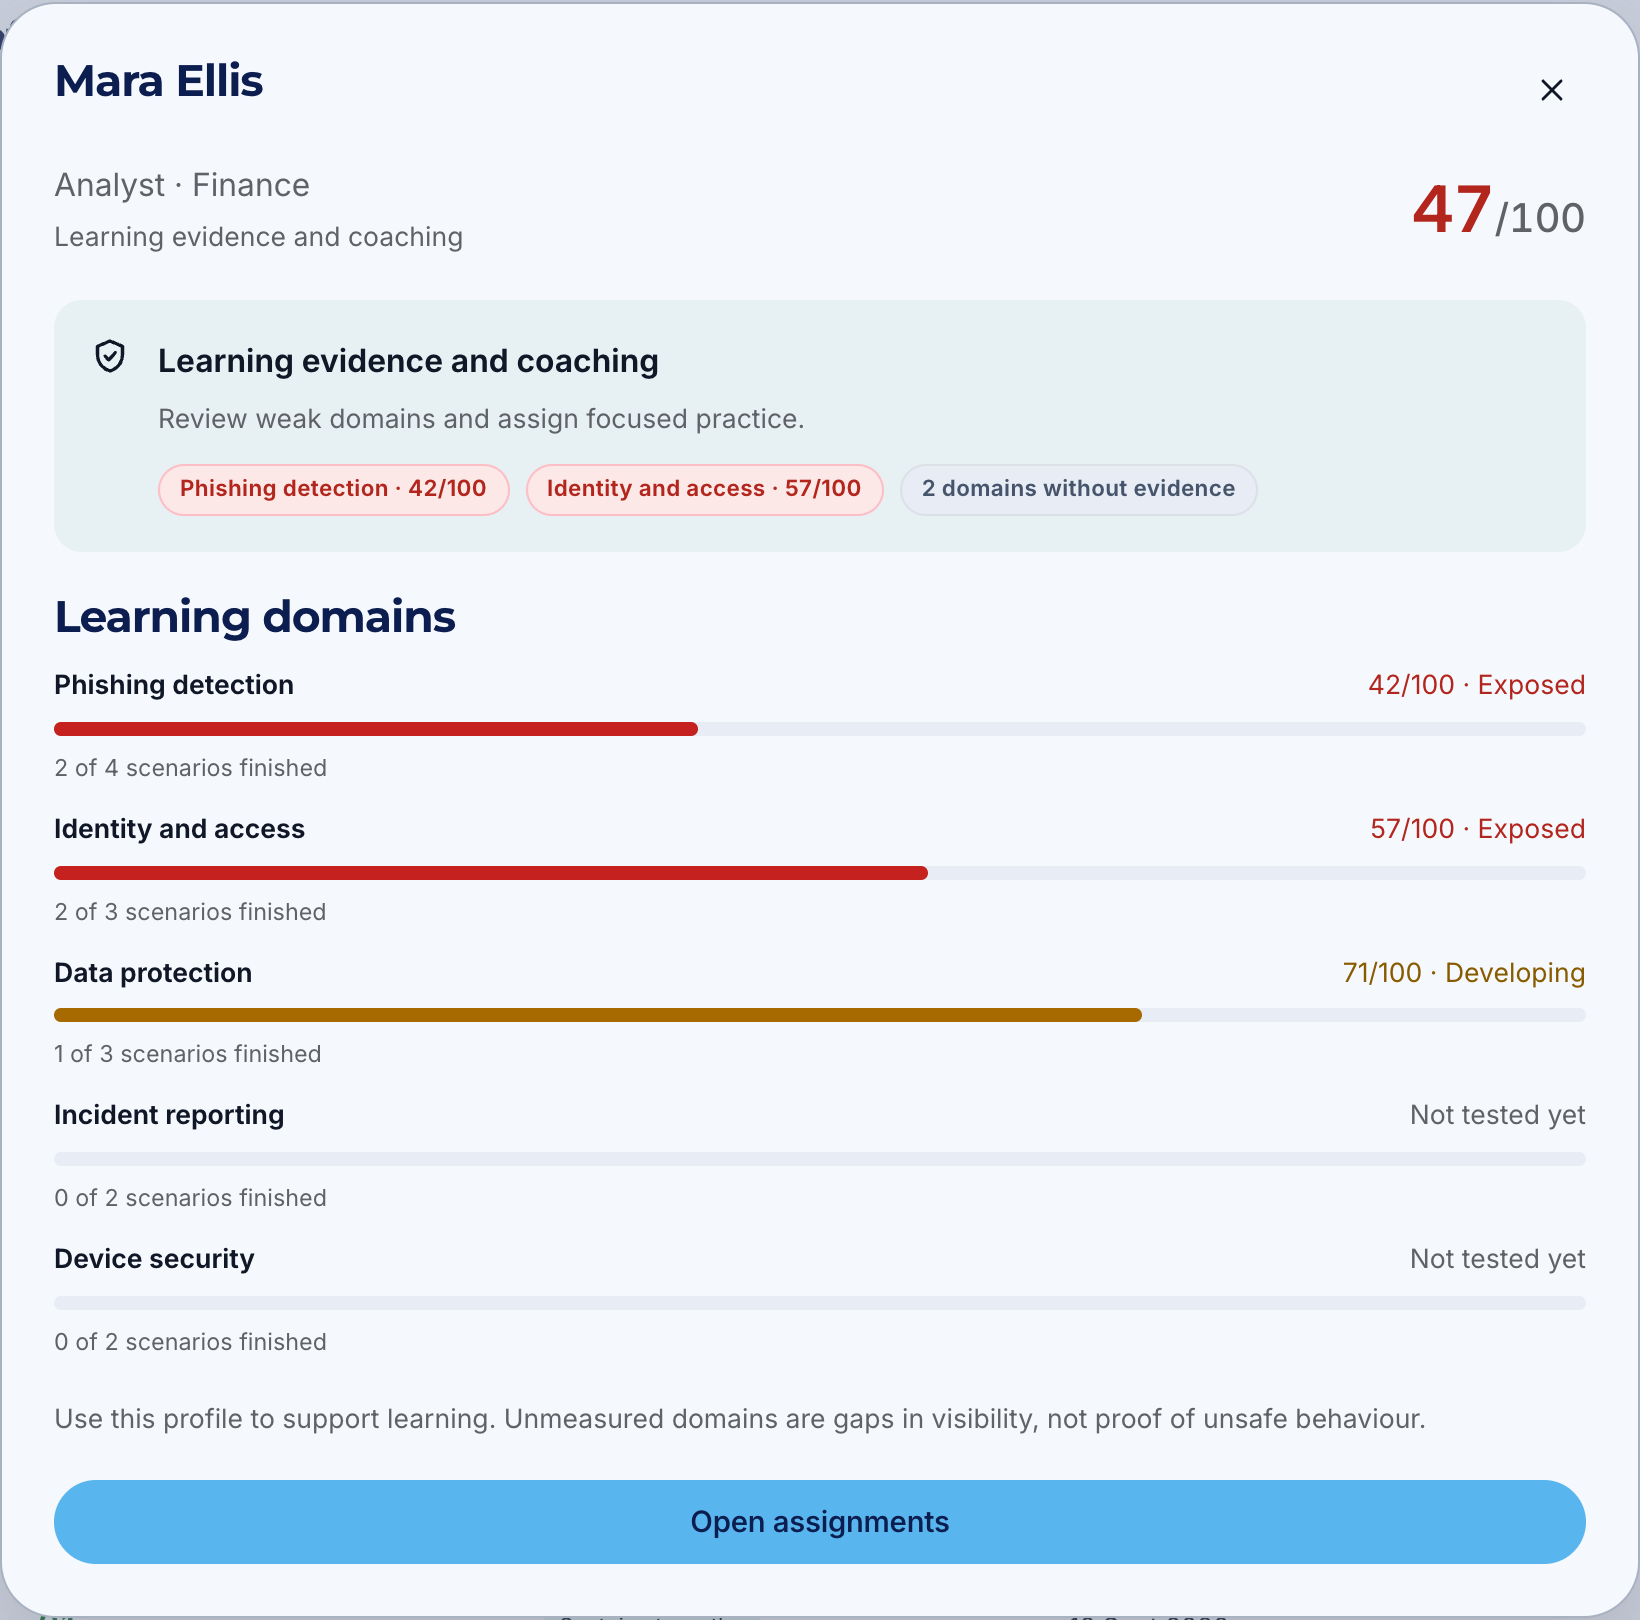
Agrandir l’image · Capture de la plateforme · Données fictives · Interface en anglais
- Une question ciblée
Le score phishing vaut ici 42. Discutez décision et pratique adaptée, sans supposer une probabilité d’incident.
- Données absentes
Le signalement d’incidents n’est pas mesuré. C’est un manque de données d’apprentissage, pas la preuve d’un comportement dangereux.
6. Attribuer une décision à pratiquer, pas un score à poursuivre
Pour l’équipe financière fictive, l’objectif est de vérifier un changement de coordonnées bancaires fournisseur par un canal connu indépendamment, avant approbation. Choisissez un exercice pertinent, puis demandez au participant quel contact il utiliserait au travail. La procédure de paiement de l’organisation reste la référence ; un scénario de jeu ne peut pas autoriser un virement réel.
Le NCSC recommande d’autres interventions lorsque la cause du problème persiste malgré la formation. Si les collègues connaissent la règle mais ne trouvent pas de contact approuvé, transmettez le problème au responsable du processus. Une nouvelle partie ne répare pas un annuaire inaccessible. Prévoyez une langue adaptée, des consignes accessibles et du temps de travail. La traduction des articles ne signifie pas que chaque libellé du tableau de bord organisationnel est traduit.
- Objectif : une décision observable dans un processus de travail identifié.
- Pratique : un scénario pertinent et un débriefing expliqué.
- Responsable : une personne capable de lever l’obstacle concret.
- Bilan : une date et les éléments à examiner.
Sources de cette section: Putting people at the heart of an organisation’s approach to cyber security
7. Examiner le résultat sans inventer une tendance
Au bilan convenu, vérifiez si les personnes visées ont pratiqué, quels éléments d’apprentissage sont désormais disponibles et si l’obstacle procédural a été levé. Le coordinateur peut consigner une note autorisée dans la documentation existante de l’organisation. L’écran d’analyse présente une situation actuelle, pas une courbe historique CyberSense.
NIST SP 800-50 propose des méthodes d’évaluation pour améliorer les programmes d’apprentissage. Limitez votre conclusion aux données disponibles : une nouvelle pratique et un score différent décrivent des éléments de plateforme. Démontrer une amélioration des validations de factures exige des données professionnelles recueillies séparément. Vérifiez aussi les changements d’effectif et de catalogue avant de comparer deux situations ; un autre dénominateur peut modifier une moyenne sans progrès individuel.
Sources de cette section: NIST SP 800-50 Revision 1
8. S’exercer à interpréter un titre trompeur
Utilisez cet exemple fictif lors d’un bref échange en équipe. Il ne représente aucun résultat client. Demandez de nommer à la fois la prochaine action et l’information qui reste inconnue.
9. Conclure par une courte décision de management
Une communication utile serait : « Dans notre Finance fictive, nous avons des éléments pour 10 membres actifs sur 20. La moyenne mesurée est de 84 ; dix collègues ont encore besoin d’une première pratique. Nous accompagnerons la vérification des paiements, résoudrons l’accès à l’annuaire et examinerons participation et procédure à la date convenue. » La direction dispose d’une population, d’une limite et d’une action à confier.
Réservez les données agrégées aux publics larges et les détails individuels autorisés à l’accompagnement. Évitez les classements publics et les verdicts sur la conduite des salariés fondés sur leur apprentissage. La gestion du risque humain aide l’organisation lorsqu’une observation mène à une amélioration concrète, avec des limites explicites sur ce qu’elle démontre.
Planifier l’apprentissage de votre organisation
Découvrez CyberPlay pour les organisations et reliez la pratique par le jeu à un objectif clair. Ce guide et son exercice sont en français. Analyses et profils individuels dépendent de vos droits et de votre offre.
Découvrir CyberPlay pour les organisationsSources et lectures complémentaires
- NIST SP 800-55 Volume 1 — NIST. Consulté le 2026-09-13
- NIST SP 800-50 Revision 1 — NIST. Consulté le 2026-09-13
- Putting people at the heart of an organisation’s approach to cyber security — UK National Cyber Security Centre. Consulté le 2026-09-13
Poursuivez votre lecture
- Gestion du risque humain : transformer les données en actions
Comprendre la gestion du risque humain en entreprise et la place de CyberSense. Exemples, données de formation et exercice pratique en français.
FR · 8 min de lecture - Plateformes de gestion du risque humain : comment les comparer ?
Comparez Hoxhunt, KnowBe4, SoSafe, usecure et CyberPlay. Guide HRM en français pour évaluer les données, le coaching, les langues et les preuves en démonstration.
FR · 9 min de lecture - Indicateurs de formation à la cybersécurité : mesurer au-delà de la participation
Mesurez l'efficacité de la sensibilisation à la cybersécurité grâce à un répertoire d'indicateurs pratiques couvrant la participation, les décisions et le signalement.
FR · 10 min de lecture - Plan de formation à la cybersécurité : un calendrier pratique sur 12 mois
Adoptez un calendrier de formation à la cybersécurité sur 12 mois : objectifs de décision, activités par métier, debriefs et suivi d'évaluation.
FR · 11 min de lecture - Jeux de sensibilisation à la cybersécurité en français : comment choisir
Choisissez des jeux de sensibilisation à la cybersécurité qui enseignent des décisions utiles au travail. Comparez les formats et évaluez vos sessions.
FR · 11 min de lecture - Jeux de formation au phishing : s’exercer à vérifier un message suspect
Utilisez des jeux de formation au phishing pour vous entraîner à l'examen, à la vérification indépendante et au signalement. Inclut un message fournisseur fictif.
FR · 10 min de lecture