Équipe éditoriale CyberPlay · Publié le · Mis à jour le · 11 min de lecture
Guide et exercices en français
Un plan de formation à la cybersécurité doit préciser ce que les salariés vont pratiquer, à quel moment ils le feront, qui les accompagnera et comment vous évaluerez le résultat. Un calendrier de simples intitulés thématiques n'est qu'un point de départ. « Le phishing en avril » devient utile lorsqu'il implique d'examiner une demande réaliste, de choisir un canal de vérification et de montrer comment effectuer un signalement dans votre organisation.
Le calendrier ci-dessous propose un programme adaptable pour une structure aux activités variées. Il associe un socle commun réduit à des sessions ciblées pour des fonctions telles que la comptabilité, l'accueil ou le management. Téléchargez le fichier CSV pour modifier les mois, les responsables et les activités. Il s'agit d'un modèle de planification original, et non d'une obligation légale de formation annuelle ou de l'affirmation que douze sessions suffiraient à elles seules à garantir la conformité.
Les points à retenir
- Attribuez à chaque activité un objectif de décision observable.
- Adaptez le calendrier aux risques locaux, aux périodes de forte activité, aux langues et aux métiers.
- Revisitez les décisions antérieures en modifiant les paramètres du scénario.
- Conservez séparément les preuves de participation, d'application pratique et d'amélioration du programme.
1. Commencer par les décisions de travail critiques
Avant de fixer des dates, répertoriez les processus au cours desquels un salarié peut concrètement influer sur la sécurité : approuver une connexion, partager un document, modifier les coordonnées d'un fournisseur, autoriser un accès physique ou signaler un événement inhabituel. Identifiez l'action validée et la personne habilitée à lever les doutes. Lorsqu'un processus fait défaut, désignez un responsable pour le formaliser avant d'en faire un exercice de formation.
Le document NIST SP 800-50 Rev. 1 décrit un programme d'apprentissage qui s'adapte aux besoins de l'organisation et s'appuie sur l'évaluation continue pour s'améliorer. Appliquez ce principe en sélectionnant vos priorités initiales à partir des responsabilités réelles et des points de friction constatés. Appuyez-vous sur les questions remontées au support et les thématiques d'incidents anonymisées ; ne bâtissez pas votre calendrier autour du fait divers le plus spectaculaire du moment.
Sources de cette section: Construire un programme de formation à la cybersécurité et à la protection de la vie privée — SP 800-50, révision 1
2. Utiliser le calendrier personnalisable sur 12 mois
Considérez les mois comme des créneaux indicatifs. Commencez à n'importe quel moment de l'année et réorganisez les activités en fonction des congés, des pics d'activité opérationnelle et des arrivées de nouveaux collaborateurs. Le signalement figure en premier, car les salariés doivent savoir à qui s'adresser pour toute anomalie rencontrée lors des thématiques suivantes. La version téléchargeable comprend pour chaque mois une suggestion de responsable, de ressource, de suivi des preuves et d'exercice de révision ultérieur.
| Mois | Public et thématique | Activité pratique |
|---|---|---|
| Janvier | Tous les collaborateurs : Signalement | Tri de messages fictifs et déroulement pas à pas d'un signalement |
| Février | Tous les collaborateurs : Sécurité des comptes | Discussion sur une notification MFA inattendue et atelier de sécurisation du compte |
| Mars | Comptabilité et achats : Modifications de paiements | Jeu de rôle sur le changement de coordonnées bancaires d'un fournisseur |
| Avril | Tous les collaborateurs : Hameçonnage (phishing) | Jeu de sensibilisation au phishing et vérification d'un message légitime |
| Mai | RH et gestionnaires de données : Partage de données | Fiche de décision fictive sur l'export de données clients |
| Juin | Personnel sur site et accueil : Accès physique | Discussion sur la gestion des visiteurs et les postes de travail partagés |
| Juillet | Télétravailleurs et collaborateurs en déplacement : Travail à distance | Scénario sur l'urgence en déplacement et l'usage du cloud personnel |
| Août | Utilisateurs d'outils d'IA : Utilisation de l'IA | Trois fiches d'analyse d'invites (prompts) IA fictives |
| Septembre | Personnel de bureau et au contact du public : Hameçonnage par QR code (quishing) | Fiches d'analyse sur une affiche fictive et la vérification de compte |
| Octobre | Tous les collaborateurs : Entraînement combiné | Défi en équipe combinant décisions sur message, compte et partage |
| Novembre | Responsables d'équipe et référents d'intervention : Réaction face à un rançongiciel | Exercice de crise sur table (tabletop) non technique sur un rançongiciel (ransomware) |
| Décembre | Pilote du programme et managers : Bilan et rétention | Scénarios modifiés et revue d'évaluation du programme |
3. Adapter chaque mois à un contexte professionnel réel
Une équipe comptable doit travailler sur un circuit de facturation qu'elle reconnaît, avec des noms et des coordonnées bancaires entièrement fictifs. Une équipe de production en usine a besoin d'une situation impliquant des postes partagés, des transmissions de consignes ou une requête d'un prestataire. L'accueil a besoin d'une interaction réaliste avec un visiteur. Conservez le même principe de décision de sécurité tout en adaptant l'histoire, le vocabulaire et les outils utilisés.
Invitez un représentant du public visé à relire le scénario avant son lancement. Demandez-lui si la demande est plausible, si l'action sécurisée est matériellement réalisable et si des tournures prêtent à confusion. Traduisez l'intégralité de la décision et des retours explicatifs, y compris les consignes pour contacter les référents locaux. Un titre traduit plaqué sur un exercice intégralement en anglais n'apporte pas grand-chose à une personne qui ne peut pas suivre les explications.
4. Dérouler un mois complet : les modifications de coordonnées fournisseurs
Pour le mois de mars, demandez au responsable financier de fournir la procédure validée de modification des coordonnées bancaires ainsi que l'emplacement de l'annuaire des contacts fournisseurs certifiés. Rédigez un courriel fictif sollicitant de nouvelles coordonnées de règlement. Laissez un petit groupe déterminer la marche à suivre, puis jouez l'appel de vérification. Un observateur vérifie si le numéro composé provient bien de la fiche fournisseur existante.
Le FBI recommande de vérifier de façon indépendante tout changement de coordonnées bancaires ou de paiement, notamment en contactant le demandeur par un canal de confiance éprouvé. Votre exercice doit répéter l'application concrète de cette vérification indépendante. Terminez en consignant les éventuelles lacunes de l'annuaire ou les doutes sur l'autorité de validation, puis planifiez une session de suivi avec un scénario fournisseur différent.
| Champ | Exemple pratique |
|---|---|
| Objectif | Vérifier une modification de paiement avant de modifier la fiche du fournisseur. |
| Préparation | Valider la procédure approuvée et fournir un répertoire de contacts fictif. |
| Pratique | Traiter une demande urgente plausible sans utiliser le nouveau numéro indiqué dans le courriel. |
| Débriefing | Expliquer comment le contact a été choisi et qui a le pouvoir d'autoriser la modification. |
| Revue | Tester une demande modifiée au trimestre suivant et s'assurer que les failles de procédure ont été comblées. |

Agrandir l’image · Capture du jeu · Interface en anglais
- Comparer les détails modifiés
Vérifiez quels détails de paiement ont changé et si la demande correspond à la facture et au travail attendus.
- Comparer une facture fiable
Comparez avec une facture fiable, puis vérifiez les changements bancaires auprès du contact fournisseur déjà enregistré.
Sources de cette section: Fraude par compromission de la messagerie professionnelle
5. Adopter un rythme de session reproductible
Commencez par la décision à prendre, et non par une longue liste de menaces. Donnez suffisamment de contexte pour que les participants comprennent leur rôle, laissez-les choisir une action et demandez-leur d'expliciter leur raisonnement. Expliquez ensuite les conséquences de chaque choix plausible. Concluez par le rappel de la procédure locale et la prochaine occasion où ils pourraient l'utiliser. Ce rythme fonctionne aussi bien avec un jeu, une fiche papier qu'une discussion animée.
Calibrez la durée de la session en fonction de la tâche et du public. Prévoyez du temps pour les consignes, les besoins d'accessibilité et le débriefing, en plus de l'activité elle-même. Réalisez un test pilote complet avant de vous engager sur une durée. Si un jeu interactif dépasse le temps imparti, sélectionnez une séquence adaptée où les commandes et la décision restent parfaitement intelligibles, ou réservez un créneau plus long.
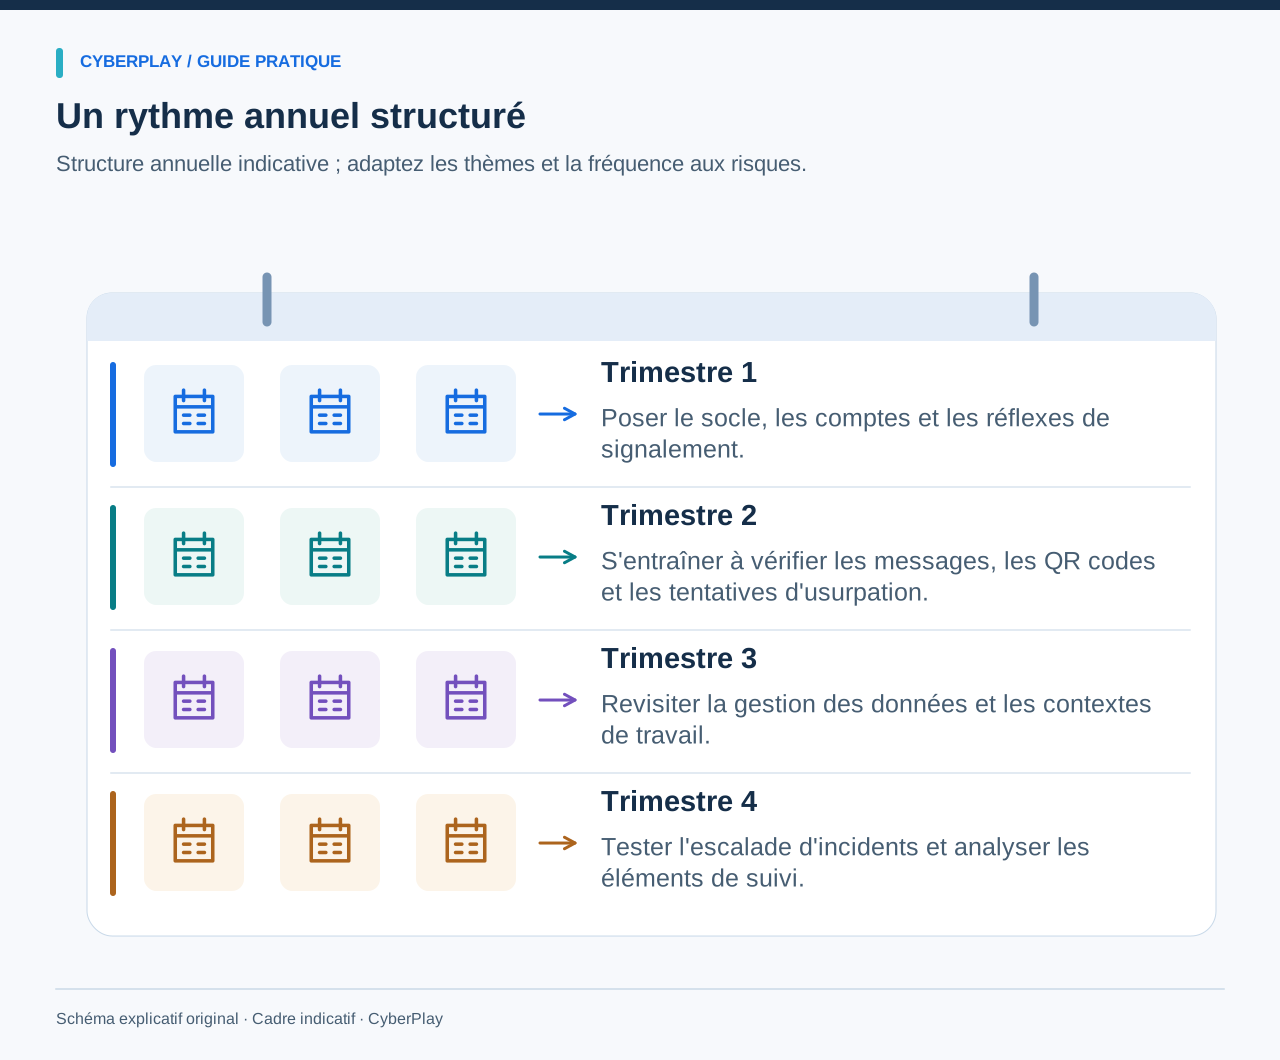
6. Structurer une campagne ciblée en octobre
Mettez à profit le mois d'octobre pour consolider les acquis des sessions précédentes plutôt que d'introduire une douzaine de sujets inédits. Proposez un défi transversal unique : un message professionnel inattendu débouche sur une demande de validation de compte, puis sur un dépôt de document proposé. Les équipes détaillent la vérification à chaque étape et indiquent qui contacter en cas de doute. Intégrez une requête légitime afin qu'une démarche de vérification attentive aboutisse à un traitement sécurisé.
Appuyez ce défi sur une ressource officielle concise. La fiche de la CISA résumant quatre réflexes essentiels aborde le hameçonnage, les mots de passe, l'authentification multifacteur et les mises à jour logicielles. Elle peut servir de rappel synthétique, tandis que votre exercice apporte l'ancrage dans les réalités de l'entreprise. Rendez la campagne accessible à toutes les équipes, y compris en horaires décalés, et prévoyez un format écrit équivalent pour les personnes ne pouvant pas assister à la session en direct.

Agrandir l’image · Capture du jeu · Interface en anglais
- Rejeter une demande non sollicitée
Refusez toute validation de connexion que vous n'avez pas initiée, même si un autre message vous incite à l'accepter.
- Signaler au support officiel
Contactez le centre d'assistance établi ou l'équipe de sécurité et précisez quand les demandes d'approbation inattendues sont apparues.
Sources de cette section: Quatre mesures simples pour se protéger en ligne
7. Prévoir l’accueil des nouveaux arrivants et les rappels après un changement
Les nouveaux collaborateurs ne peuvent pas attendre le mois de janvier pour découvrir la procédure de signalement. Concevez un parcours d'intégration concis précisant où trouver de l'aide, comment sécuriser ses accès et quels outils sont autorisés. Le programme annuel permettra ensuite d'approfondir la pratique. Les prestataires externes ont besoin de consignes adaptées à leurs accès et d'un point de contact clairement identifié, même s'ils ne suivent pas l'intégralité du calendrier annuel.
Conservez une marge de manœuvre pour faire face aux évolutions de processus : une nouvelle méthode d'authentification, un changement de circuit financier ou le déploiement d'un outil d'IA validé. Remplacez une activité non prioritaire dès lors qu'un changement influe sur une décision opérationnelle immédiate. Consignez le motif de cet ajustement. Un plan incapable d'évoluer avec l'environnement de travail deviendra vite un simple exercice de planification théorique déconnecté de l'apprentissage réel.
8. Réévaluer les décisions sans resservir les mêmes réponses
Une réévaluation pertinente conserve le principe de vérification sous-jacent tout en modifiant les éléments de surface. Remplacez le courriel du fournisseur par un appel téléphonique, la note RH par un message instantané, ou l'affiche dans les locaux par une demande de connexion sur mobile. Sollicitez le premier réflexe de décision avant de donner des indices. Si la même capture d'écran et la même réponse reviennent à l'identique, une amélioration des résultats peut simplement traduire la reconnaissance de l'exercice.
Définissez un intervalle gérable et compatible avec vos contraintes opérationnelles, puis notez-le. Ce modèle suggère des révisions espacées afin que le programme mesure ce qu'il reste de la session initiale ; il ne prétend pas définir un intervalle parfait valable pour chaque apprenant. Proposez un retour pédagogique après la vérification et offrez une nouvelle occasion de s'exercer lorsque le raisonnement comporte des lacunes.

Agrandir l’image · Capture du jeu · Interface en anglais
- Consulter l'annuaire existant
Utilisez l'annuaire du centre d'assistance établi de l'organisation pour trouver un contact de confiance avant de poursuivre une demande sensible.
- Écarter les numéros fournis
Le numéro fourni par l’appelant fait partie de sa demande et ne permet pas une vérification indépendante.
9. Consigner des éléments concrets pour perfectionner le programme
Conservez trois types d'informations : qui a eu une réelle opportunité de participer, ce que les participants ont démontré au cours de l'activité, et quel obstacle pratique l'organisation a corrigé par la suite. Distinguez bien les absences, les incidents techniques et les exercices inachevés. Privilégiez des observations collectives lorsqu'un suivi nominatif n'apporte rien aux objectifs de formation. Fixez les autorisations d'accès aux résultats et leur durée de conservation.
Un bilan synthétique peut vérifier si les salariés ont adopté une méthode de vérification indépendante, s'ils ont su trouver le contact pour le signalement et si le responsable a corrigé une procédure obsolète. Ne convertissez pas un taux de présence ou un score de jeu en une prétendue réduction du risque d'incident. Ces indicateurs répondent à des problématiques différentes et nécessitent des éléments de preuve distincts.
10. Organiser une réunion d'arbitrage trimestrielle
Réunissez le responsable du programme, un manager représentant les équipes et les responsables des processus concernés pour une revue rapide. Analysez les activités du trimestre à venir, les difficultés non résolues et les enseignements des scénarios révisés. Décidez des éléments à reconduire, à remplacer ou à simplifier. Actez chaque décision en désignant un pilote, plutôt que de produire un rapport volumineux que personne ne consultera.
En fin d'année, appuyez-vous sur cette même revue pour préparer le cycle suivant. Maintenez les décisions clés récurrentes, écartez les mises en situation qui ne reflètent plus le travail effectif et mettez à jour les consignes internes. L'objectif est d'obtenir un programme pérenne pour l'organisation, où chaque activité se justifie par un besoin pratique clairement identifié.
- Vérifier que le public visé peut accéder à l'activité sélectionnée.
- S'assurer que le scénario reflète toujours les outils et procédures actuels.
- Clôturer ou réaffecter les actions d'amélioration en attente.
- Planifier des scénarios de suivi modifiés pour les décisions prioritaires.
- Valider les responsables et les dates pour le trimestre suivant.
Ressources à télécharger
Exercez une décision de votre travail
Choisissez des jeux cohérents avec les objectifs du calendrier et vérifiez les langues de leurs fiches. Gardez du temps pour expliquer les décisions en français et les réévaluer plus tard.
Découvrir les jeux de pratiqueSources et lectures complémentaires
- Construire un programme de formation à la cybersécurité et à la protection de la vie privée — SP 800-50, révision 1 — NIST. Consulté le 2026-09-13
- Fraude par compromission de la messagerie professionnelle — Bureau fédéral d’enquête des États-Unis (FBI). Consulté le 2026-09-13
- Quatre mesures simples pour se protéger en ligne — CISA. Consulté le 2026-09-13
Poursuivez votre lecture
- Thèmes de sensibilisation à la cybersécurité : choisir selon les métiers et les risques
Choisissez les thèmes de cybersécurité selon les métiers et les risques. Utilisez une matrice pratique : phishing, comptes, données, accès physique et IA.
FR · 11 min de lecture - Indicateurs de formation à la cybersécurité : mesurer au-delà de la participation
Mesurez l'efficacité de la sensibilisation à la cybersécurité grâce à un répertoire d'indicateurs pratiques couvrant la participation, les décisions et le signalement.
FR · 10 min de lecture - Formation gratuite à la cybersécurité : démarrer un programme en français
Lancez une formation gratuite à la cybersécurité en français : ressources officielles, exercices concrets, plan de quatre semaines et limites du suivi.
FR · 11 min de lecture - Synchronisation cloud ou sauvegarde : peut-on récupérer ses fichiers ?
Synchronisation cloud ou sauvegarde ? Suivez un fichier fictif lors d’un incident et découvrez les questions à poser sur la récupération à votre équipe IT.
FR · 10 min de lecture - Cybersécurité en télétravail : la checklist pratique pour travailler de chez soi
Utilisez cette checklist de cybersécurité en télétravail pour protéger appareils, Wi-Fi, documents et réunions, avec des choix concrets et un jeu d’entraînement.
FR · 10 min de lecture - Indicateurs du risque humain : transformer CyberSense en plan d’accompagnement
Interprétez couverture, CyberSense et priorités par service. Un exemple concret pour choisir les exercices, accompagner les collaborateurs et examiner les résultats.
FR · 8 min de lecture