CyberPlay-Redaktion · Veröffentlicht am · Aktualisiert am · 8 Min. Lesezeit
Leitfaden und Übungen auf Deutsch
Ein Security-Awareness-Schulungsplan sollte klar darlegen, was Mitarbeitende üben, wann sie es üben, wer sie dabei unterstützt und wie Sie das Ergebnis überprüfen. Eine reine Themenliste ist lediglich ein Anfang. „Phishing im April“ stiftet erst dann echten Nutzen, wenn es bedeutet: eine realistische Anfrage analysieren, einen unabhängigen Verifizierungsweg wählen und den organisationsweiten Meldeweg praktisch anwenden.
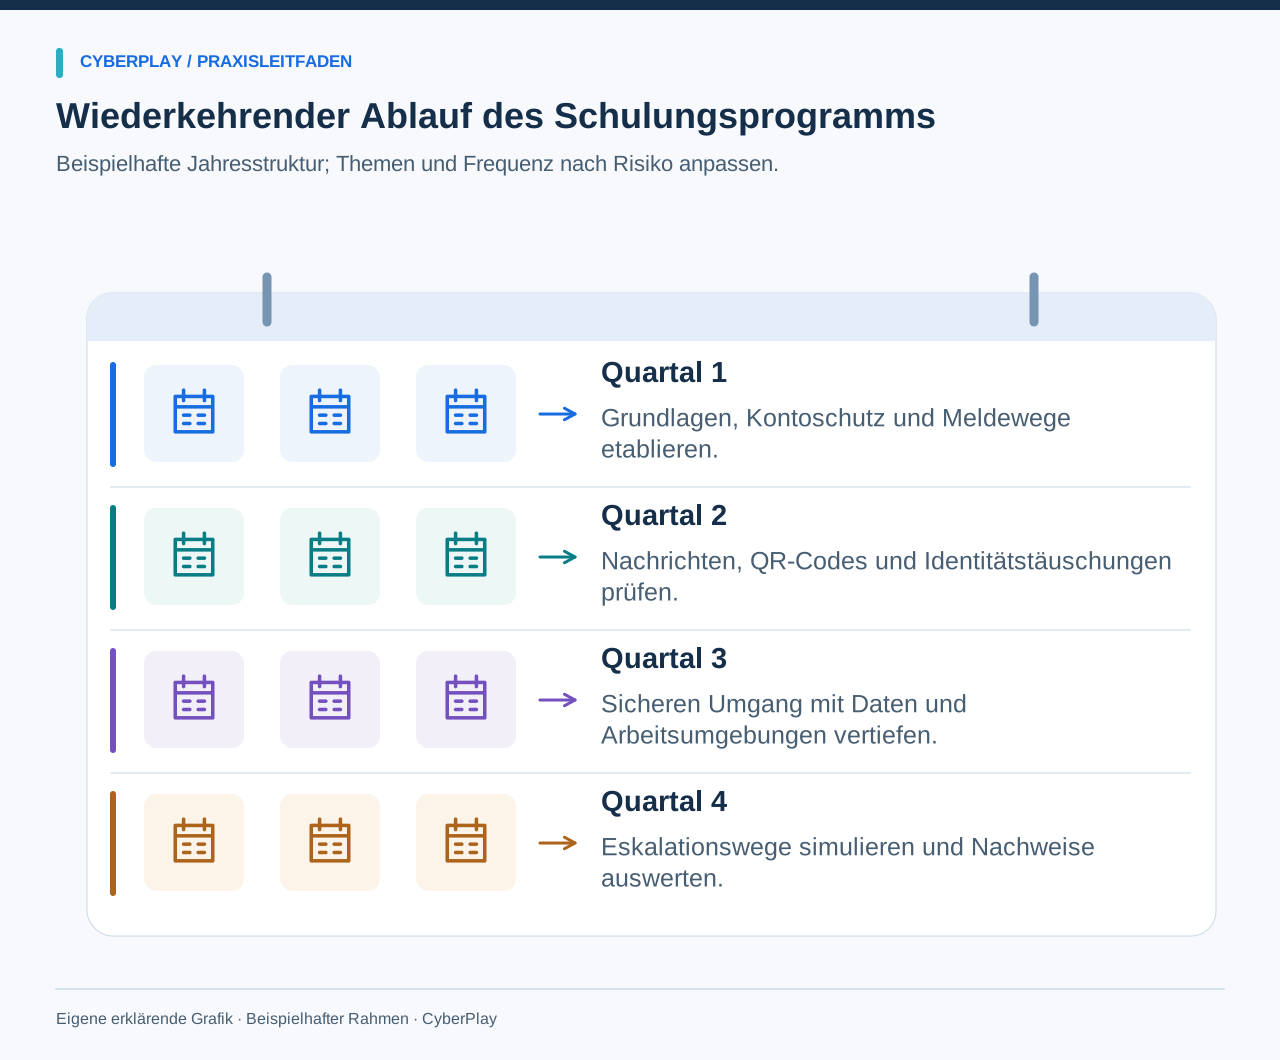
Der folgende Kalender bietet ein anpassbares Jahresprogramm für vielseitige Arbeitsumgebungen. Er verknüpft eine kompakte gemeinsame Basis mit gezielten Einheiten für Rollen wie Finanzen, Empfang oder Teamleitung. Laden Sie die CSV-Datei herunter, um Monate, Verantwortliche und Aktivitäten anzupassen. Dies ist eine praxiserprobte Planungsvorlage – keine vorgeschriebene jährliche Pflichtschulung und keine pauschale Garantie für regulatorische Compliance allein durch zwölf Lerneinheiten.
Das Wichtigste zum Mitnehmen
- Geben Sie jeder Aktivität genau ein beobachtbares Entscheidungsziel.
- Passen Sie den Kalender an lokale Risiken, Arbeitsspitzen, Sprachen und Rollen an.
- Greifen Sie frühere Entscheidungen mit abgewandelten Szenarien erneut auf.
- Dokumentieren Sie Teilnahmen, praktische Anwendung und Programmanpassungen getrennt.
1. Bei den maßgeblichen Arbeitsentscheidungen ansetzen
Bevor Sie Termine festlegen, erfassen Sie die Prozesse, bei denen Mitarbeitende die Informationssicherheit direkt beeinflussen: eine Anmeldung bestätigen, ein Dokument freigeben, Stammdaten von Lieferanten anpassen, physischen Zutritt gewähren oder Vorfälle melden. Bestimmen Sie das korrekte Vorgehen und die Ansprechperson bei Unklarheiten. Fehlt ein solcher Prozess, ernennen Sie vor der Schulungseinheit eine zuständige Person, um diesen verbindlich zu definieren.
NIST SP 800-50 Rev. 1 beschreibt Schulungsprogramme, die sich an organisatorischen Bedarfen ausrichten und sich durch Evaluationen kontinuierlich verbessern. Wenden Sie diesen Grundsatz an: Wählen Sie Prioritäten nach tatsächlichen Verantwortlichkeiten und beobachteten Unsicherheiten aus. Nutzen Sie Support-Anfragen und anonymisierte Vorfallsmuster, statt den Schulungsplan allein an aktuellen Schlagzeilen auszurichten.
Quellen dieses Abschnitts: Ein Lernprogramm für Cybersicherheit und Datenschutz aufbauen, NIST SP 800-50r1
2. Den anpassbaren 12-Monats-Kalender nutzen
Verstehen Sie die Monate als flexible Zeitfenster. Sie können in jedem beliebigen Monat starten und Einheiten um Urlaubszeiten, Arbeitsspitzen oder Onboarding-Phasen herum anordnen. Der Meldeweg steht an erster Stelle, damit Mitarbeitende von Beginn an wissen, wohin sie sich bei Verdachtsmomenten wenden können. Die herunterladbare Version enthält Vorschläge für Zuständigkeiten, Ressourcen, Nachweise und spätere Wiederholungen.
| Monat | Zielgruppe und Thema | Praktische Übung |
|---|---|---|
| Januar | Alle: Meldewege | Meldeweg-Ablauf anhand fiktiver Nachrichten erproben |
| Februar | Alle: Kontosicherheit | Unerwartete MFA-Aufforderungen und Kontoschutz diskutieren |
| März | Finanzen und Einkauf: Zahlungsänderungen | Rollenspiel: Bankverbindung von Lieferanten ändern |
| April | Alle: Phishing | Phishing-Lernspiel mit Abgleich legitimer Nachrichten |
| Mai | Personal und Datenverarbeitende: Datenweitergabe | Entscheidungskarte: Fiktiver Kundendaten-Export |
| Juni | Präsenzpersonal und Empfang: Physischer Zutritt | Diskussion zu Besucherverwaltung und geteilten Arbeitsplätzen |
| Juli | Mobiles Arbeiten und Reisetätigkeit: Remote Work | Szenario: Zeitdruck auf Reisen und private Cloud-Dienste |
| August | Alle mit KI-Nutzung: KI-Tools | Drei Entscheidungskarten zu fiktiven KI-Eingaben |
| September | Kundenkontakt und Büro: QR-Phishing | Fiktiver Aushang und Karten zur Kontoverifizierung |
| Oktober | Alle: Integrierte Übung | Team-Challenge zu Nachrichten, Anmeldungen und Freigaben |
| November | Teamleitungen und Incident-Kontakte: Ransomware | Nicht-technische Ransomware-Simulation (Tabletop) |
| Dezember | Programmverantwortliche und Führungskräfte: Jahresrückblick | Variierte Szenarien und Evaluation des Schulungsplans |
3. Jeden Monat an die reale Arbeitsumgebung anpassen
Ein Finanzteam benötigt einen vertrauten Freigabeprozess für Rechnungen mit vollständig fiktiven Namen und Kontodaten. In der Produktion sind Szenarien zu geteilten Endgeräten, Schichtübergaben oder Lieferantenanfragen relevant. Der Empfang benötigt Situationen mit externen Besuchern. Halten Sie die Kernentscheidung zur Sicherheit stabil, passen Sie jedoch Rahmenhandlung, Begriffe und Arbeitsmittel flexibel an.
Bitten Sie eine Person aus der jeweiligen Zielgruppe, das Szenario vor dem Start zu prüfen. Fragen Sie gezielt: Wirkt die Anfrage plausibel? Ist die sichere Handlung machbar? Gibt es missverständliche Formulierungen? Übersetzen Sie die gesamte Entscheidungshilfe und das Feedback inklusive lokaler Kontaktdaten. Eine bloß übersetzte Überschrift vor einer rein englischen Übung hilft Personen wenig, die der Erklärung nicht folgen können.
4. Einen vollständigen Monat durchspielen: Lieferantenänderungen
Bitten Sie für den März die zuständige Finanzleitung um den offiziellen Prozess zur Änderung von Bankverbindungen und das Verzeichnis verifizierter Lieferantenkontakte. Erstellen Sie eine fiktive E-Mail, die eine neue Bankverbindung fordert. Lassen Sie eine kleine Gruppe über die nächsten Schritte entscheiden und den Verifizierungsanruf als Rollenspiel üben. Eine Person prüft dabei, ob die gewählte Rufnummer tatsächlich aus den bestehenden Lieferantenstammdaten stammt.
Das FBI empfiehlt, Zahlungs- und Kontodatenänderungen stets unabhängig zu verifizieren – einschließlich der Kontaktaufnahme über einen vorab bekannten, vertrauenswürdigen Kommunikationskanal. Ihre Übung sollte genau diese Prüfung praxisnah einüben. Halten Sie abschließend fest, wo Kontaktdaten fehlten oder Zuständigkeiten unklar waren, und planen Sie einen Folgetermin mit einem veränderten Fallbeispiel.
| Feld | Praxisbeispiel |
|---|---|
| Ziel | Eine Zahlungsänderung unabhängig verifizieren, bevor Stammdaten angepasst werden. |
| Vorbereitung | Den Freigabeprozess abstimmen und ein fiktives Lieferantenverzeichnis bereitstellen. |
| Praxis | Eine dringliche Anfrage bearbeiten, ohne die neue Telefonnummer aus der E-Mail zu nutzen. |
| Nachbesprechung | Erläutern, wie der Kontakt ausgewählt wurde und wer die Freigabe erteilen darf. |
| Review | Im Folgequartal mit verändertem Fall prüfen, ob Prozesslücken geschlossen wurden. |

Bild vergrößern · Screenshot aus dem Spiel · Englische Oberfläche
- Geänderte Angaben vergleichen
Prüfen Sie, welche Zahlungsdaten sich geändert haben und ob die Anfrage zur erwarteten Rechnung und Leistung passt.
- Mit vertrauter Rechnung abgleichen
Vergleichen Sie mit einer vertrauenswürdigen Rechnung und verifizieren Sie geänderte Bankdaten über den bereits hinterlegten Lieferantenkontakt.
Quellen dieses Abschnitts: Betrug mit geschäftlichen E-Mails (Business Email Compromise)
5. Einen einheitlichen Ablauf für die Einheiten nutzen
Beginnen Sie mit der Entscheidung, nicht mit langen Bedrohungslisten. Vermitteln Sie ausreichend Kontext, damit die Teilnehmenden ihre Rolle verstehen, lassen Sie sie handeln und fragen Sie nach den Gründen. Erläutern Sie anschließend die Konsequenzen jeder denkbaren Option. Schließen Sie mit dem internen Meldeweg und dem nächsten Anwendungsfall im Arbeitsalltag ab. Dieser Rhythmus funktioniert für Gamification, gedruckte Karten und moderierte Runden gleichermaßen.
Passen Sie die Dauer an Aufgabe und Zielgruppe an. Planen Sie Zeit für Anleitungen, Barrierefreiheit und Nachbesprechungen ein. Führen Sie einen vollständigen Testlauf durch, bevor Sie Zeitfenster kommunizieren. Dauert ein interaktives Spiel länger als der geplante Zeitrahmen, wählen Sie einen passenden Ausschnitt mit verständlicher Kernentscheidung oder setzen Sie einen längeren Termin an.
6. Den Oktober als fokussierte Kampagne gestalten
Nutzen Sie den Oktober, um bisherige Lerninhalte zu verknüpfen, statt viele neue Themen anzureißen. Bieten Sie eine integrierte Challenge: Eine unerwartete Nachricht führt zu einer Anmeldebestätigung und einem geforderten Dokumenten-Upload. Die Teams begründen jeden Prüfschritt und benennen die zuständige Ansprechperson. Bauen Sie auch eine legitime Anfrage ein, damit gründliche Prüfungen zum sicheren Abschluss führen.
Ergänzen Sie die Kampagne durch anerkannte Leitfäden. Die Handlungsempfehlungen der CISA umfassen Phishing, Passwörter, Multi-Faktor-Authentisierung (MFA) und Software-Updates. Sie dienen als praktische Orientierung, während Ihre Übung den internen Kontext liefert. Gestalten Sie das Angebot schichtübergreifend zugänglich und stellen Sie eine gleichwertige Textfassung für Mitarbeitende bereit, die nicht live teilnehmen können.

Bild vergrößern · Screenshot aus dem Spiel · Englische Oberfläche
- Nicht selbst angeforderte Bestätigung
Lehnen Sie eine Anmeldebestätigung ab, die Sie nicht selbst angefordert haben, auch wenn eine weitere Nachricht dazu drängt.
- Über offiziellen Support melden
Wenden Sie sich an das zuständige Helpdesk- oder Sicherheitsteam und schildern Sie, wann die unerwarteten Freigabeanfragen auftraten.
Quellen dieses Abschnitts: Vier einfache Schritte für mehr Sicherheit im Netz
7. Onboarding und anlassbezogene Lerneinheiten integrieren
Neue Mitarbeitende können nicht bis Januar warten, um den Meldeweg kennenzulernen. Richten Sie ein kompaktes Onboarding ein: Wo gibt es Hilfe, wie werden Konten geschützt und welche Software ist freigegeben? Das Jahresprogramm vertieft diese Grundlagen später. Externe Dienstleistende benötigen klare Handlungsanweisungen passend zu ihren Zugängen und feste Kontakte, auch wenn sie nicht am gesamten Schulungsplan teilnehmen.
Halten Sie Kapazitäten für Prozessanpassungen frei: ein neues Anmeldeverfahren, geänderte Abläufe im Einkauf oder freigegebene KI-Assistenten. Verschieben Sie weniger dringliche Einheiten, wenn eine Änderung unmittelbare Entscheidungen im Arbeitsalltag verlangt. Dokumentieren Sie den Grund für die Plananpassung. Ein starrer Plan wird sonst schnell zu einer reinen Terminverwaltung ohne praktischen Nutzen.
8. Entscheidungen vertiefen, ohne reine Muster abzufragen
Eine wirkungsvolle Wiederholung behält die grundlegende Prüfung bei, ändert jedoch die Rahmenbedingungen. Ersetzen Sie die E-Mail des Lieferanten durch einen Anruf, die HR-Mitteilung durch eine Chat-Nachricht oder den Aushang durch eine Anmeldeaufforderung am Smartphone. Fragen Sie zuerst nach der Entscheidung, bevor Sie Hinweise geben. Wiederholen sich Screenshots und Antworten identisch, spiegelt ein besseres Ergebnis oft nur den Wiedererkennungseffekt wider.
Wählen Sie ein realistisches Intervall, das zu Ihren Betriebsabläufen passt, und halten Sie es fest. Diese Vorlage schlägt spätere Wiederholungen vor, damit überprüft werden kann, welches Sicherheitsbewusstsein nach der ersten Einheit bleibt; sie definiert kein pauschales Intervall für jeden Lernenden. Geben Sie nach der Überprüfung direkt Feedback und bieten Sie eine erneute Übung an, falls Unsicherheiten bestehen.

Bild vergrößern · Screenshot aus dem Spiel · Englische Oberfläche
- Bestehendes Verzeichnis nutzen
Nutzen Sie das offizielle Helpdesk-Verzeichnis der Organisation für einen vertrauenswürdigen Kontakt, bevor Sie heikle Anfragen fortführen.
- Übermittelte Nummern nicht nutzen
Eine vom Anrufer genannte Nummer ist Teil der Anfrage und eignet sich nicht zur unabhängigen Überprüfung.
9. Nachweise gezielt erfassen und das Programm verbessern
Erfassen Sie drei wesentliche Nachweise: wer eine faire Teilnahmechance hatte, welche Handlungskompetenzen gezeigt wurden und welche betrieblichen Hürden behoben werden konnten. Trennen Sie Abwesenheit, technische Störungen und unvollständige Bearbeitungen klar voneinander. Nutzen Sie Gruppenbeobachtungen, wenn individuelle Daten dem Lernziel nicht dienen. Legen Sie vorab fest, wer Einblick in die Ergebnisse erhält und wie lange diese gespeichert werden.
Eine kurze Auswertung zeigt: Wurde ein unabhängiger Verifizierungsweg gewählt? War die Ansprechperson für den Meldeweg bekannt? Wurde ein veralteter Prozess aktualisiert? Leiten Sie aus reinen Teilnahmequoten oder Spielständen keine statistischen Aussagen über sinkende Vorfallswahrscheinlichkeiten ab. Solche Kennzahlen beantworten andere Fragen und erfordern separate Nachweise.
10. Ein quartalsweises Abstimmungsgespräch etablieren
Bringen Sie die Programmleitung, eine Vertretung der Führungskräfte und zuständige Prozessverantwortliche zu einer kurzen Lagebesprechung zusammen. Prüfen Sie die Aktivitäten des kommenden Quartals, bestehende Prozesshürden und Ergebnisse abgewandelter Szenarien. Entscheiden Sie gemeinsam, was beibehalten, ersetzt oder vereinfacht wird. Dokumentieren Sie Beschlüsse und Zuständigkeiten direkt, statt umfangreiche Berichte ohne Praxisbezug zu erstellen.
Nutzen Sie diesen Rahmen am Jahresende für die Planung des neuen Zyklus: Behalten Sie relevante Standardentscheidungen bei, mustern Sie überholte Beispiele aus und aktualisieren Sie interne Handlungsanweisungen. Ziel ist ein praxistaugliches Schulungsprogramm, das sich verlässlich im Unternehmen pflegen lässt und bei dem jede Übung einen konkreten Sicherheitsbedarf erfüllt.
- Sicherstellen, dass die Zielgruppe Zugriff auf die nächste Übung hat.
- Prüfen, ob das Szenario zu aktuellen Tools und Arbeitsweisen passt.
- Offene Verbesserungsmaßnahmen abschließen oder neu zuweisen.
- Abgewandelte Folgeszenarien für zentrale Entscheidungen ansetzen.
- Zuständigkeiten und Termine für das Folgequartal verbindlich freigeben.
Material zum Herunterladen
Sicherheitsentscheidungen in die Praxis umsetzen
Wählen Sie im Phishing-Verzeichnis eine interaktive Übung für Ihren Kalender aus und verknüpfen Sie die Nachbesprechung direkt mit Ihrem internen Meldeweg. Planen Sie für deutschsprachige Gruppen passende Spiele aus dem Katalog ein und prüfen Sie vor der Zuweisung die jeweilige Sprachangabe.
Phishing-Lernspiele entdeckenQuellen und weiterführende Informationen
- Ein Lernprogramm für Cybersicherheit und Datenschutz aufbauen, NIST SP 800-50r1 — NIST. Abgerufen am 2026-09-13
- Betrug mit geschäftlichen E-Mails (Business Email Compromise) — US-Bundesermittlungsbehörde FBI. Abgerufen am 2026-09-13
- Vier einfache Schritte für mehr Sicherheit im Netz — CISA. Abgerufen am 2026-09-13
Weitere Artikel entdecken
- Security-Awareness-Schulungsthemen: nach Aufgaben und Risiken auswählen
Wählen Sie Security-Awareness-Themen für Mitarbeitende gezielt nach Aufgaben und Arbeitsplatzrisiken aus: Phishing, Konten, Daten, Zutritt, KI und Meldeweg.
DE · 9 Min. Lesezeit - Security-Awareness-Kennzahlen: mehr messen als Teilnahme
Security-Awareness-Kennzahlen sinnvoll nutzen: Teilnahme, Wissen, Behalten und Verhalten getrennt messen und Ergebnisse ohne überzogene Erfolgsversprechen bewerten.
DE · 9 Min. Lesezeit - Kostenlose Security-Awareness-Schulung auf Deutsch: ein praktischer Einstieg
Kostenlose Security-Awareness-Schulung auf Deutsch: verlässliche Quellen, Übungen und ein Vier-Wochen-Plan mit klaren Grenzen zwischen Lernen und Verwaltung.
DE · 8 Min. Lesezeit - Cloud-Synchronisierung oder Backup: Können Sie Ihre Arbeit wiederherstellen?
Cloud-Synchronisierung oder Backup? Verfolgen Sie eine Beispieldatei durch einen Vorfall und klären Sie mit der IT, welche Versionen wiederherstellbar sind.
DE · 9 Min. Lesezeit - IT-Sicherheit im Homeoffice: Checkliste für sicheres Arbeiten von zu Hause
Schützen Sie Arbeitsgeräte, WLAN, Dokumente und Meetings im Homeoffice mit dieser Checkliste, praktischen Entscheidungen und einem interaktiven Lernspiel.
DE · 8 Min. Lesezeit - Human Risk Management: Mit CyberSense passende Lernmaßnahmen auswählen
Kennzahlen zu Abdeckung, CyberSense und Lernprioritäten richtig lesen. Ein Rechenbeispiel zeigt, wie Unternehmen gezielte Übungen auswählen und Ergebnisse prüfen.
DE · 7 Min. Lesezeit