CyberPlay-Redaktion · Veröffentlicht am · Aktualisiert am · 8 Min. Lesezeit
Leitfaden und Übungen auf Deutsch

Eine kostenlose Security-Awareness-Schulung bietet Mitarbeitenden eine gute erste Gelegenheit, sicherere Entscheidungen einzuüben. Beginnen Sie mit einer verständlichen Erklärung, ergänzen Sie eine realistische Situation und stellen Sie den Bezug zum eigenen Arbeitsplatz her. Auch eine kleine Organisation kann diesen Ablauf mit frei zugänglichen Ressourcen, einem Teammeeting und einer benannten Ansprechperson für Sicherheitsmeldungen umsetzen. Eine teure Inhaltsbibliothek einzukaufen, ist für den Einstieg keine Voraussetzung.
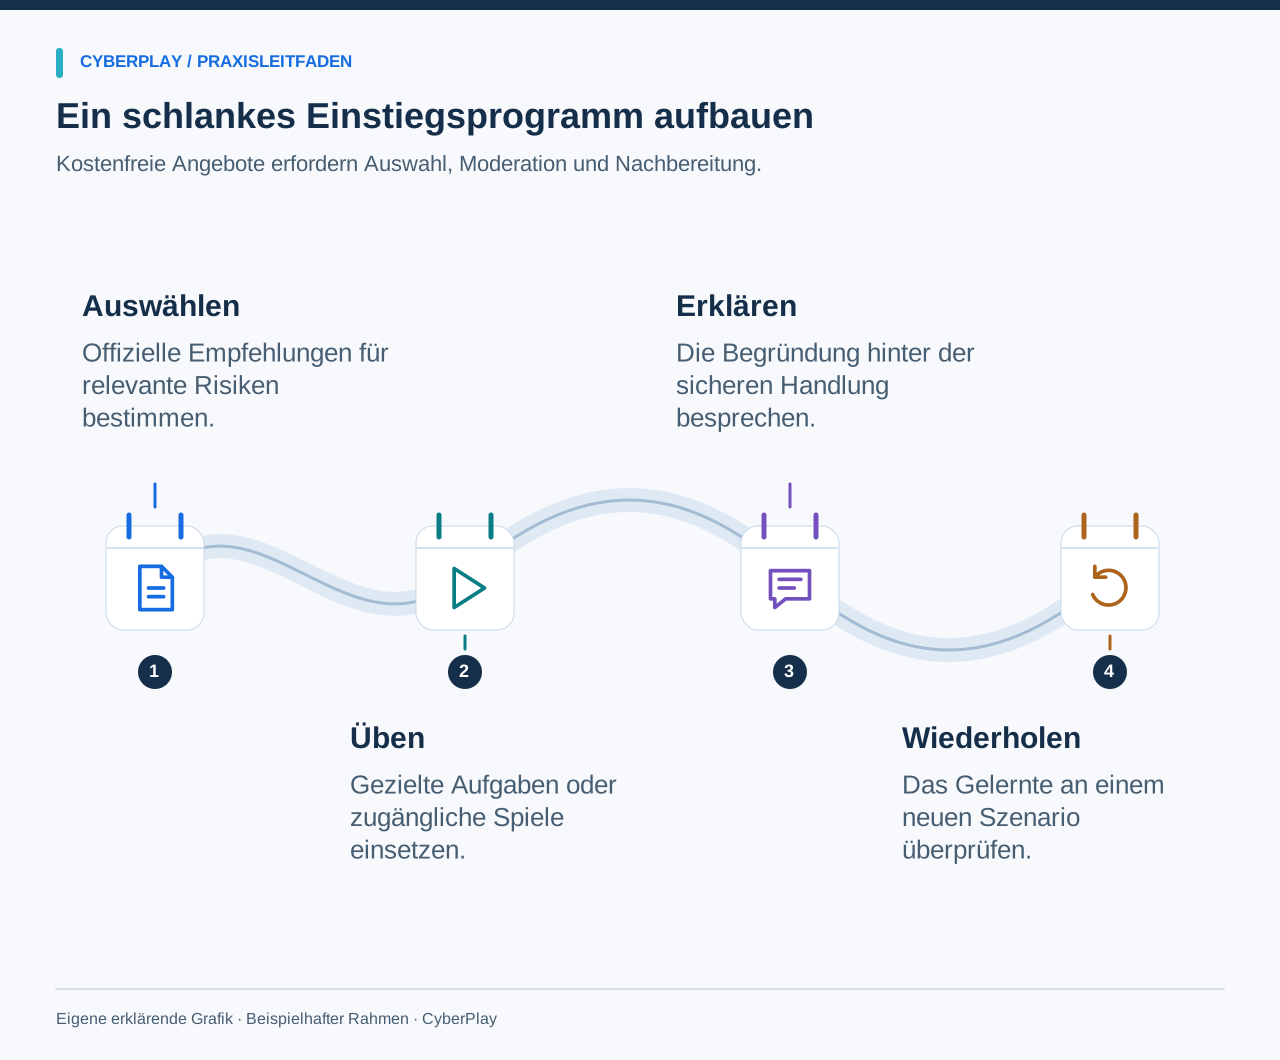
Die eigentliche Herausforderung liegt meist darin, die einzelnen Teile sinnvoll zu verknüpfen: Jemand muss relevante Inhalte auswählen, Arbeitszeit dafür reservieren, interne Abläufe erklären und anschließend prüfen, was das Team praktisch umsetzen kann. Dieser Leitfaden bietet ein vierwöchiges Einstiegsprogramm und trennt echte kostenfreie Lernangebote klar von kostenpflichtigen Verwaltungsfunktionen ab. Die Verfügbarkeit der Ressourcen wurde am 13. September 2026 geprüft; kontrollieren Sie die verlinkten Anbieterseiten stets vor dem Rollout an eine neue Gruppe.
Das Wichtigste zum Mitnehmen
- Starten Sie mit dem Meldeweg, der Kontosicherheit und einem realistischen Nachrichtenszenario.
- Auch kostenlose Inhalte erfordern eine zuständige Person, Arbeitszeit und interne Vorgaben.
- Entscheidungen üben und begründen; bloße Anwesenheit ist noch kein Lernerfolg.
- Nutzen Sie die Ressourcenübersicht, um freie Lerninhalte von Organisationsfunktionen zu unterscheiden.
1. Festlegen, was Mitarbeitende konkret können sollen
Formulieren Sie ein klares Lernziel, bevor Sie einen Kurs auswählen: Bei einer unerwarteten Anmeldeaufforderung steuert die Person den Dienst eigenständig an und meldet die Nachricht über den vorgesehenen Weg. Das ist beobachtbar und praxisrelevant. Ein vages Ziel wie „das Sicherheitsbewusstsein stärken“ lässt Moderierende hingegen im Unklaren darüber, was vermittelt und wie der Fortschritt beurteilt werden soll.
Wählen Sie für den ersten Monat zwei oder drei greifbare Ergebnisse aus. Fragen Sie im Helpdesk nach wiederkehrenden Problemen, in der Buchhaltung nach der Prüfung von Lieferantendaten und bei neuen Teammitgliedern nach, wo sie verdächtige Nachrichten melden würden. Ein unklarer Meldeweg sollte vor der Schulung behoben werden. NIST SP 800-50 Rev. 1 beschreibt Weiterbildung als fortlaufenden Prozess mit stetiger Evaluierung und Verbesserung.

Bild vergrößern · Screenshot aus dem Spiel · Englische Oberfläche
- Registrierbare Domain prüfen
Lesen Sie die registrierbare Domain sorgfältig; vertraute Begriffe an anderer Stelle einer Adresse belegen nicht ihren Eigentümer.
- Bekanntes Portal nutzen
Rufen Sie den Dienst über ein bekanntes Portal auf und beachten Sie den Kontext Ihres freigegebenen Passwort-Managers.
Quellen dieses Abschnitts: Ein Lernprogramm für Cybersicherheit und Datenschutz aufbauen, NIST SP 800-50r1
2. Ressourcen mit eindeutigen Nutzungsbedingungen wählen
Die vorgestellten Ressourcen erfüllen unterschiedliche Zwecke: Das NCSC-Paket bietet eine strukturierte Einführung, das CISA-Merkblatt dient als kompakte Referenz, und CyberPlay ermöglicht interaktives Ausprobieren. Kombinieren Sie diese gezielt für ein Schwerpunktthema, statt zu verlangen, dass alle alles durcharbeiten. Die Tabelle zeigt das jeweils veröffentlichte Zugangsmodell, garantiert jedoch keinen dauerhaften Funktionsumfang.
Das NCSC stellt „Top Tips for Staff“ kostenlos, ohne Registrierung und zur Einbindung in eigene Lernplattformen bereit. Prüfen Sie die Integrationshinweise, falls Teilnahmenachweise erforderlich sind. Ein herunterladbares Paket ersetzt nicht die Plattform, auf der es betrieben wird.
| Ressource | Geeignet für | Zugang und Grenzen |
|---|---|---|
| NCSC Top Tips for Staff | Eine nicht-technische Einführung und ein kurzes Quiz | Kostenlos online ohne Login; herunterladbare SCORM-Optionen für das eigene LMS. |
| CISA Four Easy Ways Merkblatt | Kompakte Referenz zu Phishing, Passwörtern, MFA und Updates | Öffentliches PDF; reines Lesematerial ohne Zuweisungs- oder Verwaltungsfunktionen. |
| CyberPlay Lernspiele | Entscheidungen treffen und Konsequenzen im Szenario diskutieren | Einzelspiele ohne Konto kostenlos spielbar; ein Konto speichert den persönlichen Fortschritt. Organisationsfunktionen abhängig vom Plan. |
| Übungen aus diesem Leitfaden | Moderierte Teamdiskussion, abgestimmt auf die internen Prozesse | Kostenfrei; Ihr Team stellt Moderation und Anweisungen für den Meldeweg. |
Quellen dieses Abschnitts: Die wichtigsten Tipps für Mitarbeitende: die Organisation im Netz schützen · Vier einfache Schritte für mehr Sicherheit im Netz
3. Einen vierwöchigen Einstiegsablauf umsetzen
Reservieren Sie jede Woche ein kurzes, festes Zeitfenster während der Arbeitszeit. Die folgenden Zeitangaben dienen der Planung und sind keine wissenschaftlich festgelegten Idealwerte. Verlängern Sie eine Einheit, wenn Teilnehmende mehr Zeit benötigen oder die Diskussion Lücken in internen Prozessen aufdeckt. Bieten Sie für Schichtdienste Wiederholungen und schriftliche Versionen an.
| Woche | Zu übende Entscheidung | Aktivität | Aufzubewahrende Nachweise |
|---|---|---|---|
| 1: Meldeweg | Den korrekten Meldeweg wählen | Verdächtige Beispielnachricht zeigen; alle suchen den Melde-Button oder den offiziellen Kontakt. | Anwesenheit, der vereinbarte Meldeweg und offene Berechtigungsprobleme. |
| 2: Konten | Unerwartete Anmeldebestätigungen ablehnen | Offizielle Referenz nutzen, dann MFA-Anfragen besprechen, die ohne eigenen Login-Versuch eingehen. | Eine exemplarische Reaktion und der festgelegte Eskalationsweg. |
| 3: Nachrichten | Ungewöhnliche Anfragen unabhängig prüfen | Ein Phishing-Szenario durchspielen und begründen, welche Belege eine Weiterbearbeitung rechtfertigen würden. | Das genutzte Szenario und zwei Beobachtungen aus der Nachbesprechung. |
| 4: Festigung | Gleiche Prüfung in anderem Kontext anwenden | Die E-Mail durch eine Chat-Nachricht im Firmenchat ersetzen, die eine Dateifreigabe anfordert. | Erste Entscheidungen im neuen Szenario und eine konkrete Verbesserungsmaßnahme. |

Bild vergrößern · Screenshot aus dem Spiel · Englische Oberfläche
- Vorhersehbare Mehrfachverwendung vermeiden
Vermeiden Sie leicht erratbare Angaben und wiederverwendete Zugangsdaten; befolgen Sie die Vorgaben Ihrer Organisation für Dienstkonten.
- Die Stärkeanzeige richtig einordnen
Die Anzeige dient der Veranschaulichung; nutzen Sie für echte dienstliche Zugangsdaten einen freigegebenen Passwort-Manager.
4. Die erste Einheit sorgfältig vorbereiten
Öffnen Sie das gewählte Material auf einem typischen Arbeitsgerät. Stellen Sie sicher, dass alles im Firmennetz funktioniert, die Sprache zum Team passt und die Anweisungen auch ohne Ton verständlich sind. Erfordert ein Spiel Tastatureingaben, stellen Sie geeignete Hardware oder eine moderierte Alternative bereit. Was auf dem Laptop der Leitung läuft, funktioniert an geteilten Terminals oft nicht.
Erstellen Sie eine Folie oder Notizkarte mit dem internen Meldeweg, einem Ersatzkontakt und den nötigen Pflichtangaben einer Meldung. Nutzen Sie fiktive Beispiele statt echter Kundendaten. Betonen Sie, dass es sich um eine Übung handelt und Unsicherheiten dazugehören. Lassen Sie Begründungen mündlich erläutern, bevor Lösungen gezeigt werden, und verzichten Sie auf Ranglisten einzelner Personen.
5. Praxisübung: Die dringende Dateifreigabe
Geben Sie das Szenario allen einzeln zur Bearbeitung, bevor Sie es gemeinsam besprechen. Halten Sie die gewählte Reaktion fest und fragen Sie, welche Informationen für ein sicheres Fortfahren nötig wären. Der wichtigste Diskussionspunkt ist meist der gewählte Prüfkanal: Oft wird die Auffälligkeit zwar bemerkt, zur Rückfrage dann aber die Nummer aus der Nachricht selbst gewählt.
6. Antworten in konstruktives Feedback verwandeln
Rückmeldungen sollten das Risiko benennen und einen gangbaren nächsten Schritt aufzeigen. Die bloße Aussage „Falsch: Das ist Phishing“ vermittelt nur einen Begriff. Die Erklärung „Die Anfrage ändert das Zielsystem; öffnen Sie das freigegebene Verzeichnis und halten Sie Rücksprache mit den Zuständigen, bevor Daten fließen“ beschreibt einen wiederholbaren Ablauf. Klären Sie auch, wann ein Vorgang sicher fortgesetzt werden darf – etwa nach Freigabe über den vorgesehenen Weg.
Fragen Sie das Team, was den sicheren Weg erschwert hat. Vielleicht ist das Telefonbuch veraltet, der Melde-Button fehlt auf Mobilgeräten oder es herrscht die Annahme vor, Führungskräfte erwarteten sofortige Ausführung. Weisen Sie jedes Hindernis einer zuständigen Person zu. Schulungen decken Barrieren auf; wiederholte Warnungen allein beseitigen sie nicht.

Bild vergrößern · Screenshot aus dem Spiel · Englische Oberfläche
- Bestehendes Verzeichnis nutzen
Nutzen Sie das offizielle Helpdesk-Verzeichnis der Organisation für einen vertrauenswürdigen Kontakt, bevor Sie heikle Anfragen fortführen.
- Übermittelte Nummern nicht nutzen
Eine vom Anrufer genannte Nummer ist Teil der Anfrage und eignet sich nicht zur unabhängigen Überprüfung.
7. Die Grenzen des kostenlosen CyberPlay-Zugangs kennen
Die Spiele von CyberPlay können ohne Registrierung direkt ausprobiert werden. Ein kostenloses Konto sichert den persönlichen Spielfortschritt. So lassen sich Szenarien vorab testen, bevor sie im Team eingesetzt werden. Wählen Sie anhand der Themenübersicht ein Spiel aus, dessen Steuerung und Beschreibung genau zur gesuchten Verhaltensweise passen.
Benutzerverwaltung und Zertifikatsausstellung sind vom freien Einzelspiel getrennt. Gehen Sie nicht davon aus, dass Zuweisungen an Mitarbeitende, Unternehmensberichte oder Teilnahmezertifikate enthalten sind, nur weil ein Spiel kostenfrei nutzbar ist. Prüfen Sie das aktuelle Organisationsmodell, bevor Sie der Leitung solche Funktionen zusagen. Für dieses Einstiegsprogramm genügen manuelle Anwesenheitslisten und anonymisierte Notizen.
8. Lernerfolg nach einer Woche erneut überprüfen
Nutzen Sie ein zweites fiktives Szenario mit anderer Rahmenhandlung. Ging es zuerst um Dateifreigaben, thematisieren Sie nun eine unaufgeforderte Kontowiederherstellung. Lassen Sie die Beteiligten das Anliegen erfassen, den Prüfschritt festlegen und den Meldeweg nennen. Notieren Sie die Reaktionen vorab ohne Hilfestellung, um die praktische Anwendung zu überprüfen.
Bewerten Sie die Ergebnisse realistisch: Die Teilnahme belegt Anwesenheit, eine richtige Antwort zeigt den Erfolg bei der konkreten Aufgabe. Beides garantiert noch keinen vollständigen Schutz vor Phishing. Trennen Sie urlaubs- oder technikbedingte Ausfälle von inhaltlichen Fehlern. Ein faires Vorgehen beginnt immer mit dem Verständnis der Gründe für eine Nichtteilnahme.
9. Den Bedarf für Bezahlangebote realistisch prüfen
Kostenpflichtige Verwaltungsfunktionen lohnen sich meist dann, wenn die manuelle Organisation an Grenzen stößt: viele Gruppen, stetiges Onboarding, formale Berichtspflichten, Mehrsprachigkeit oder automatisierte Zuweisungen. Halten Sie diese Anforderungen schriftlich fest, bevor Sie Angebote einholen. Klären Sie bei einer Beschaffung genaue Funktionen, Zugriffsberechtigungen, Datenschutz und Supportkonditionen ab.
Erweitern können Sie das Programm auch ohne zusätzliche Software: Üben Sie mit der Buchhaltung veränderte Zahlungsdaten ein, trainieren Sie am Empfang die Besucherprüfung oder besprechen Sie Ransomware-Szenarien mit Führungskräften. Ergänzen Sie Aktivitäten nur dann, wenn ein reales Risiko oder offene Fragen dies erfordern. Ziel des ersten Monats ist eine wiederholbare Routine, die das Team versteht und aktiv verbessert.
10. Checkliste für den Start
Das Programm ist startklar, sobald jemand erklären kann, was geschieht, warum es wichtig ist und wie Mitarbeitende Unterstützung erhalten. Bewahren Sie die Checkliste bei den Unterlagen auf, damit Vertretungen Einheiten einheitlich leiten können. Prüfen Sie die Liste nach dem ersten Durchlauf und beheben Sie Lücken vor der nächsten Runde.
- Programmverantwortliche Person und Meldestelle für Sicherheitsvorfälle benennen.
- Zwei bis drei beobachtbare Entscheidungen für den ersten Monat festlegen.
- Ausgewählte Inhalte auf Standardgeräten und in der Zielsprache testen.
- Allgemeine Hinweise um interne Meldewege und freigegebene Werkzeuge ergänzen.
- Fiktive Beispiele nutzen und den Umgang mit Schulungsnotizen transparent machen.
- Folgetermin mit neuem Szenario verbindlich einplanen.
- Eine konkrete Verbesserungsmaßnahme mit Zuständigkeit und Frist festhalten.
Die Entscheidung in der Praxis anwenden
Wählen Sie ein kostenloses Phishing-Spiel, testen Sie die Entscheidungen selbst und nutzen Sie eine Szene für die Nachbesprechung im Team. Die CyberPlay-Oberfläche, Artikel und Assessments sind auf Deutsch verfügbar. Der Katalog enthält deutschsprachige Spiele; die Sprach- und Zugangsangaben des einzelnen Spiels bleiben maßgeblich.
Phishing-Spiele entdeckenQuellen und weiterführende Informationen
- Ein Lernprogramm für Cybersicherheit und Datenschutz aufbauen, NIST SP 800-50r1 — NIST. Abgerufen am 2026-09-13
- Die wichtigsten Tipps für Mitarbeitende: die Organisation im Netz schützen — Nationales Cybersicherheitszentrum des Vereinigten Königreichs (NCSC). Abgerufen am 2026-09-13
- Vier einfache Schritte für mehr Sicherheit im Netz — CISA. Abgerufen am 2026-09-13
Weitere Artikel entdecken
- Security-Awareness-Schulungsplan: ein Jahreskalender mit praktischen Übungen
Ein anpassbarer 12-Monats-Kalender für Security Awareness mit praxisnahen Entscheidungszielen, rollenbasierten Übungen, Nachbesprechungen und klaren Nachweisen.
DE · 8 Min. Lesezeit - Security-Awareness-Übungen für Mitarbeitende: zwölf Aktivitäten mit Nachbesprechung
Führen Sie 12 praxisnahe Security-Awareness-Aktivitäten durch: mit klaren Zielen, Zeitvorgaben, barrierefreien Alternativen und fundierten Nachbesprechungen.
DE · 10 Min. Lesezeit - Phishing-Training mit Spielen: verdächtige Nachrichten richtig prüfen
Phishing-Training mit Spielen: verdächtige Nachrichten prüfen, sichere Rückfragen und Meldungen üben und Entscheidungen mit konkreten Beispielen nachbesprechen.
DE · 8 Min. Lesezeit