Zespół redakcyjny CyberPlay · Opublikowano · Zaktualizowano · 9 min czytania
Poradnik i ćwiczenia po polsku

Bezpłatne szkolenia z cyberbezpieczeństwa dają pracownikom dobrą okazję, by poćwiczyć bezpieczniejsze decyzje. Zacznij od przystępnego wyjaśnienia, dodaj realistyczną sytuację i powiąż reakcję z realiami Twojego miejsca pracy. Mała organizacja może wdrożyć taki cykl, wykorzystując publiczne materiały, spotkanie zespołu oraz wyznaczoną osobę przyjmującą zgłoszenia o incydentach. Zakup obszernej biblioteki szkoleń nie jest warunkiem koniecznym, aby zacząć.
Najtrudniejsze bywa zazwyczaj połączenie wszystkich elementów. Ktoś musi wybrać odpowiednie materiały, zarezerwować czas pracy, wyjaśnić wewnętrzne procedury i sprawdzić, co pracownicy potrafią zrobić po zakończeniu zajęć. Ten przewodnik zawiera 4-tygodniowy program na początek oraz rozróżnia rzeczywiście bezpłatne materiały edukacyjne od funkcji konta i płatnych narzędzi administracyjnych. Dostępność zasobów zweryfikowano 13 września 2026 r.; zawsze sprawdź stronę dostawcy przed udostępnieniem materiału nowej grupie.
Najważniejsze wnioski
- Zacznij od zgłaszania, bezpieczeństwa kont i jednego realistycznego scenariusza wiadomości.
- Darmowe treści wciąż wymagają osoby odpowiedzialnej, czasu pracy i lokalnych instrukcji.
- Przećwicz decyzję i omów jej powody; sama obecność na liście nie dowodzi przyswojenia wiedzy.
- Skorzystaj z zestawienia zasobów, aby oddzielić darmowy dostęp do nauki od funkcji dla organizacji.
1. Określ, co pracownicy powinni potrafić zrobić
Zanim wybierzesz kurs, sformułuj prosty rezultat: w sytuacji nieoczekiwanej prośby o logowanie pracownik przejdzie do usługi niezależną drogą i zgłosi wiadomość zatwierdzonym kanałem. Taki cel jest mierzalny, możliwy do zaobserwowania i pożyteczny. Dla porównania cel w rodzaju „podniesienie świadomości cybernetycznej” pozostawia prowadzącego w niepewności co do tego, czego uczyć i jak oceniać postępy.
Wybierz dwa lub trzy rezultaty na pierwszy miesiąc. Zapytaj helpdesk, jakie pytania powtarzają się najczęściej, zapytaj dział finansowy, w jaki sposób weryfikowane są zmiany danych dostawców, oraz zapytaj nowo zatrudnioną osobę, gdzie zgłosiłaby podejrzaną wiadomość. Niejasny proces zgłaszania potraktuj jako kwestię wymagającą naprawy jeszcze przed szkoleniem. Publikacja NIST SP 800-50 Rev. 1 przedstawia proces uczenia się jako ciągły program oparty na ewaluacji i doskonaleniu.

Powiększ obraz · Zrzut ekranu z gry · Angielski interfejs
- Sprawdź domenę główną
Uważnie przeczytaj domenę główną (rejestrowalną); znajome słowa w innych częściach adresu nie świadczą o jego właścicielu.
- Skorzystaj ze znanego portalu
Wejdź do usługi przez znany portal i uwzględnij podpowiedzi zatwierdzonego menedżera haseł.
Źródła tej sekcji: Budowanie programu nauki cyberbezpieczeństwa i prywatności, SP 800-50 Rev. 1
2. Wybierz materiały o jasnych warunkach dostępu
Wymienione materiały pełnią odmienne funkcje. Pakiet NCSC stanowi ustrukturyzowane wprowadzenie; zestaw wskazówek CISA oferuje zwięzłe kompendium; CyberPlay zapewnia interaktywną praktykę. Połącz je wokół jednego celu, zamiast wymagać od pracowników przerobienia wszystkiego. Poniższa tabela przedstawia publicznie określony model dostępu, a nie obietnicę, że każda funkcja jest w nim zawarta.
NCSC opisuje szkolenie Top Tips for Staff jako bezpłatne, zdatne do użytku bez logowania oraz dostępne do integracji z posiadaną platformą e-learningową. Jeśli potrzebujesz rejestrować ukończenie kursu, sprawdź instrukcje dotyczące integracji. Sam pakiet do pobrania nie zapewnia bowiem platformy LMS, która go obsługuje.
| Materiał | Do czego się przydaje | Dostęp i ograniczenia |
|---|---|---|
| NCSC: Top Tips for Staff | Nietechniczne wprowadzenie i krótki quiz | Bezpłatnie online bez logowania; opcje SCORM do pobrania na własną platformę LMS. |
| Ulotka CISA: Four Easy Ways | Zwięzłe kompendium wiedzy o phishingu, hasłach, MFA i aktualizacjach | Publiczny plik PDF; materiał do czytania, bez funkcji przydzielania zadań. |
| Gry CyberPlay | Podejmowanie decyzji i omawianie konsekwencji w scenariuszu | Poszczególne gry są bezpłatne bez konieczności zakładania konta; konto jest wymagane do zachowania osobistych postępów. Funkcje organizacyjne zależą od planu. |
| Ćwiczenia zawarte w tym przewodniku | Moderowana dyskusja zespołowa powiązana z własnym procesem | Bez konieczności zakupu; Twój zespół zapewnia osobę prowadzącą i instrukcje zgłaszania. |
Źródła tej sekcji: Top Tips for Staff: bezpłatne szkolenie z cyberbezpieczeństwa · Cztery proste sposoby ochrony w internecie
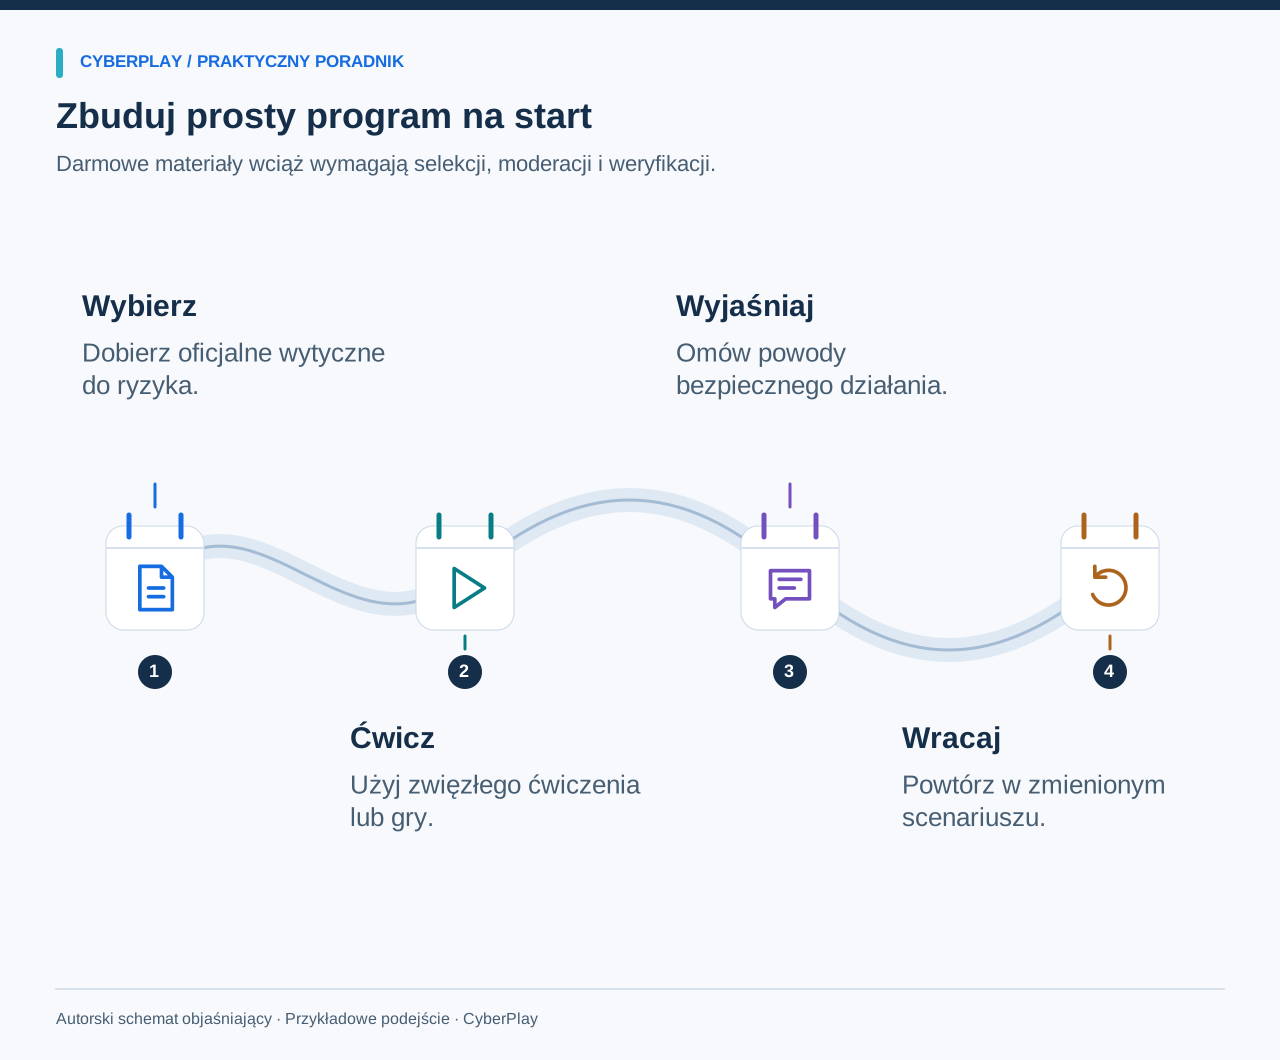
3. Wdróż 4-tygodniowy cykl początkowy
Zarezerwuj co tydzień krótki, stały blok w czasie pracy. Podane niżej czasy trwania są założeniami planistycznymi, a nie naukowo potwierdzonymi optymalnymi długościami. Wydłuż spotkanie, gdy uczestnik potrzebuje więcej czasu lub gdy dyskusja ujawni nierozwiązany problem proceduralny. W przypadku pracowników zmianowych powtórz tę samą aktywność na kolejnych zmianach i zapewnij wersję tekstową.
| Tydzień | Ćwiczona decyzja | Działanie | Potwierdzenie do zachowania |
|---|---|---|---|
| 1: Zgłaszanie | Wybór właściwej ścieżki zgłaszania | Pokaż fikcyjną, podejrzaną wiadomość; niech każdy zlokalizuje przycisk zgłoszenia lub podany kontakt. | Lista obecności, uzgodniona ścieżka postępowania i nierozwiązane problemy z dostępem. |
| 2: Konta | Odrzucenie nieoczekiwanego zatwierdzenia logowania | Skorzystaj z oficjalnego materiału źródłowego, a następnie omów monit MFA przychodzący w momencie, gdy nikt się nie loguje. | Przykładowa reakcja oraz ścieżka eskalacji. |
| 3: Wiadomości | Niezależna weryfikacja nietypowej prośby | Rozegraj odpowiedni scenariusz phishingowy, a następnie wyjaśnij, jakie informacje uzasadniałyby kontynuowanie działania. | Wykorzystany scenariusz i dwie uwagi z podsumowania dyskusji. |
| 4: Powtórka | Zastosowanie tej samej weryfikacji w zmienionym kontekście | Zastąp wiadomość e-mail czatem firmowym z prośbą o udostępnienie dokumentu. | Pierwsze decyzje podjęte w nowym scenariuszu i jedno działanie usprawniające. |

Powiększ obraz · Zrzut ekranu z gry · Angielski interfejs
- Unikaj powtarzalnych danych logowania
Unikaj przewidywalnych rozwiązań i powtarzania haseł; twórz hasła do kont służbowych zgodnie z wymogami organizacji.
- Oceń wskaźnik siły hasła
Wskaźnik ma charakter poglądowy; korzystaj z zatwierdzonego menedżera haseł, tworząc rzeczywiste dane logowania do pracy.
4. Przygotuj pierwszą sesję przed zaproszeniem współpracowników
Otwórz wybrany materiał na urządzeniu, z którego pracownicy rzeczywiście korzystają. Upewnij się, że działa on w sieci organizacji, że jego język odpowiada grupie, a instrukcje można przeczytać bez konieczności włączania dźwięku. Jeżeli gra wymaga sterowania klawiaturą, zapewnij odpowiednie urządzenie lub równoważny scenariusz prowadzony przez moderatora. Materiał, który działa poprawnie na laptopie organizatora, może okazać się niedostępny na współdzielonych stanowiskach.
Przygotuj jeden slajd lub wydrukowaną kartę z lokalną ścieżką zgłaszania, kontaktem zapasowym oraz informacją, co powinno zawierać zgłoszenie. Korzystaj z fikcyjnych przykładów zamiast autentycznych wiadomości od klientów. Wyjaśnij, że sesja ma charakter ćwiczeniowy, a brak pewności jest czymś naturalnym. Poproś uczestników o uzasadnienie toku myślenia, zanim zostanie pokazana odpowiedź, a następnie pozwól im porównać reakcje bez upubliczniania indywidualnych rankingów.
5. Wykorzystaj to oryginalne ćwiczenie: pilne udostępnienie pliku
Przed rozpoczęciem dyskusji przedstaw każdemu scenariusz do samodzielnego przeanalizowania. Zapisz wybrane działanie, a następnie zapytaj, czego pracownicy musieliby się jeszcze dowiedzieć, aby bezpiecznie kontynuować pracę. Najbardziej owocna dyskusja dotyczy często ścieżki weryfikacji: pracownik może zauważyć nietypową prośbę, lecz mimo to zadzwonić pod numer podany przez osobę wysyłającą wiadomość.
6. Przekształć odpowiedź w pożyteczną informację zwrotną
Informacja zwrotna powinna wyjaśniać zarówno ryzyko, jak i wykonalny kolejny krok. Poprzestanie na stwierdzeniu „Błąd: to jest phishing” uczy jedynie etykietki. Komunikat: „Prośba zmienia docelowe miejsce udostępnienia; otwórz zatwierdzony katalog i potwierdź to z właścicielem zasobu przed wysłaniem danych” uczy sekwencji działań, którą pracownik może samodzielnie odtworzyć. Wskaż także, kiedy kontynuowanie operacji byłoby zasadne, np. po potwierdzeniu dozwolonego transferu przez właściciela w ramach ustalonej procedury.
Zapytaj grupę, co sprawiało, że bezpieczna ścieżka była niewygodna. Być może firmowa książka adresowa jest nieaktualna, przycisk zgłaszania znika na urządzeniach mobilnych lub pracownicy zakładają, że przełożeni oczekują natychmiastowego wykonania polecenia bez pytań. Przypisz osobę odpowiedzialną do każdego problemu. Szkolenie ujawniło realną barierę; powtarzanie samego ostrzeżenia jej nie usunie.

Powiększ obraz · Zrzut ekranu z gry · Angielski interfejs
- Znajdź oficjalną książkę kontaktów
Skorzystaj z oficjalnej książki kontaktów helpdesku organizacji, aby znaleźć zaufany kontakt przed realizacją wrażliwej prośby.
- Nie używaj numerów od dzwoniącego
Numer podany przez rozmówcę stanowi element prośby i nie może służyć jako niezależne źródło weryfikacji.
7. Poznaj granice bezpłatnego dostępu do CyberPlay
Publicznie udostępniony model gier CyberPlay umożliwia rozgrywkę bez konieczności posiadania konta. Bezpłatne konto pozwala na zachowanie osobistych postępów. Dzięki temu można wypróbować odpowiedni scenariusz przed podjęciem decyzji o wykorzystaniu go w pracy z grupą. Skorzystaj z poniższego katalogu tematów dotyczących phishingu, aby wybrać grę, której rzeczywisty opis i mechanika pasują do decyzji, jaką chcesz przećwiczyć z pracownikami.
Zarządzanie organizacją oraz dostęp do certyfikatów i dyplomów są oddzielone od indywidualnej rozgrywki. Nie należy zakładać, że przypisywanie pracowników, pobieranie raportów organizacji czy pobieranie dyplomów są dostępne tylko dlatego, że gra jest darmowa. Sprawdź aktualne pakiety dla organizacji, zanim obiecasz kadrze zarządzającej te funkcjonalności. W przypadku tego programu na początek moderator może prowadzić podstawową listę obecności oraz anonimowe notatki z dyskusji, bez potrzeby wdrażania płatnego systemu raportowania.
8. Zweryfikuj zmienioną decyzję tydzień później
Wykorzystaj drugą fikcyjną wiadomość o odmiennym scenariuszu przewodnim. Jeśli w pierwszej chodziło o przesłanie pliku, kolejna prośba może dotyczyć nieoczekiwanego zatwierdzenia odzyskiwania konta. Poproś uczestników o zidentyfikowanie przedmiotu prośby, wybranie niezależnego sposobu weryfikacji i wskazanie właściwej ścieżki zgłoszenia. Zapisz ich reakcje przed udzieleniem jakichkolwiek podpowiedzi. Tworzy to rzetelny, prosty sprawdzian zastosowania wiedzy w ramach ćwiczenia.
Zachowaj umiar we wnioskach i opieraj je ściśle na zebranych dowodach. Udział w zajęciach potwierdza obecność, z kolei prawidłowa odpowiedź dowodzi poradzenia sobie z zaprezentowanym zadaniem. Żaden z tych faktów nie stanowi jednak dowodu, że organizacja jest w pełni zabezpieczona przed phishingiem. Oddziel brak udziału wynikający z urlopu bądź problemów technicznych od świadomej decyzji pracownika. Sprawiedliwe podejście zaczyna się od zrozumienia przyczyn, dla których dana osoba nie mogła uczestniczyć w ćwiczeniu.
9. Zdecyduj, co uzasadniałoby wybór płatnej usługi
Rozważ płatne narzędzia administracyjne, gdy koordynacja ręczna staje się barierą: pojawia się wiele grup, ciągły proces wdrażania nowych pracowników, wymóg raportowania, obsługa wielu języków czy konieczność spójnego zarządzania przypisywaniem szkoleń. Wypisz te potrzeby przed porównywaniem ofert rynkowych. Rozmowy zakupowe powinny dotyczyć konkretnych funkcji, kontroli dostępu, zasad przetwarzania danych i wsparcia, jakich faktycznie wymaga organizacja.
Rozwój programu jest możliwy także bez zakupu platformy. Możesz zaprosić dział finansowy do przećwiczenia weryfikacji zmian numerów kont, poprosić recepcję o przećwiczenie weryfikacji tożsamości gości lub przeprowadzić z liderami zespołów krótką dyskusję na temat oprogramowania ransomware. Dodawaj kolejne moduły wtedy, gdy uzasadnia to konkretne ryzyko lub nierozstrzygnięte pytania. Celem pierwszego miesiąca jest wypracowanie powtarzalnej rutyny, którą pracownicy potrafią stosować, rozumieją i mogą wspólnie usprawniać.
10. Zachowaj tę listę kontrolną wdrożenia
Program jest gotowy do startu, gdy wyznaczona osoba potrafi wytłumaczyć, co dokładnie się wydarzy, dlaczego jest to istotne i gdzie pracownicy mogą szukać pomocy. Trzymaj kopię listy kontrolnej wraz z materiałami ze spotkania, aby inny prowadzący mógł powtórzyć zajęcia w identyczny sposób. Przejrzyj listę po pierwszej grupie i uzupełnij wszelkie luki przed kolejną sesją.
- Wskaż osobę odpowiedzialną za program oraz osobę odbierającą zgłoszenia o incydentach.
- Wybierz dwie lub trzy mierzalne decyzje na pierwszy miesiąc.
- Sprawdź każdy wybrany materiał na urządzeniach służbowych i w wymaganym języku.
- Uzupełnij ogólne porady o lokalną procedurę zgłaszania i zasady korzystania z zatwierdzonych narzędzi.
- Wykorzystuj przykłady fikcyjne i wyjaśnij, w jaki sposób będą przetwarzane notatki z udziału w sesji.
- Zaplanuj kolejną sesję ze zmienionym scenariuszem ćwiczenia.
- Zanotuj jedno praktyczne usprawnienie wraz z osobą odpowiedzialną i terminem realizacji.
Przećwicz podejmowanie decyzji
Wybierz darmową grę o phishingu, podejmij decyzje osobiście i wykorzystaj jeden z momentów scenariusza do omówienia w zespole.
Odkryj gry o phishinguŹródła i dalsza lektura
- Budowanie programu nauki cyberbezpieczeństwa i prywatności, SP 800-50 Rev. 1 — NIST. Dostęp 2026-09-13
- Top Tips for Staff: bezpłatne szkolenie z cyberbezpieczeństwa — UK National Cyber Security Centre (Brytyjskie Narodowe Centrum Cyberbezpieczeństwa). Dostęp 2026-09-13
- Cztery proste sposoby ochrony w internecie — CISA (Agencja ds. Cyberbezpieczeństwa i Bezpieczeństwa Infrastruktury USA). Dostęp 2026-09-13
Czytaj dalej
- Plan szkoleń z cyberbezpieczeństwa: kalendarz na 12 miesięcy
Dostosuj plan szkoleń z cyberbezpieczeństwa na 12 miesięcy: cele, ćwiczenia, role i powtórki. Pobierz edytowalny kalendarz po polsku i zaplanuj przeglądy wyników.
PL · 9 min czytania - Ćwiczenia z cyberbezpieczeństwa dla pracowników: 12 praktycznych aktywności
Wykorzystaj 12 ćwiczeń z cyberbezpieczeństwa dla pracowników: wiadomości, płatności, konta i incydenty. Każde zawiera praktyczne instrukcje i pytania do omówienia.
PL · 10 min czytania - Gry szkoleniowe o phishingu: sprawdzaj, weryfikuj i zgłaszaj
Wybierz gry szkoleniowe o phishingu, które uczą sprawdzania, weryfikacji i zgłaszania. Przećwicz wiadomość od dostawcy i oceń uzasadnienie decyzji uczestników.
PL · 8 min czytania - Szkolenia z cyberbezpieczeństwa dla pracowników po polsku: jak wybrać program
Wybierz szkolenia z cyberbezpieczeństwa dla pracowników po polsku. Sprawdź scenariusze, dostępność, wyniki i pracę administratora podczas praktycznego pilotażu.
PL · 9 min czytania - Tematy szkoleń z cyberbezpieczeństwa: dobór do ról i ryzyka
Dobierz tematy szkoleń z cyberbezpieczeństwa do ról i ryzyka w pracy. Użyj praktycznej matrycy obejmującej phishing, konta, dane, dostęp fizyczny i korzystanie z AI.
PL · 9 min czytania - Czyste biurko i czysty ekran: praktyczna lista kontrolna bezpieczeństwa
Zastosuj listę kontrolną czystego biurka i ekranu do dokumentów, wydruków, identyfikatorów i urządzeń. Ćwicz klasyfikację informacji oraz bezpieczne przechowywanie.
PL · 8 min czytania