Zespół redakcyjny CyberPlay · Opublikowano · Zaktualizowano · 8 min czytania
Poradnik i ćwiczenia po polsku
Gry szkoleniowe o phishingu pozwalają pracownikom przeanalizować podejrzaną prośbę, zanim zetkną się z prawdziwym zagrożeniem. Najcenniejszym elementem jest sekwencja podejmowania decyzji: zrozumienie, czego dotyczy prośba, zbadanie dostępnych dowodów, wybór ścieżki weryfikacji oraz zgłoszenie wątpliwości, gdy jest to uzasadnione. Dobrze zaprojektowana gra powinna uwidaczniać tę sekwencję poprzez działanie i informacje zwrotne.
Ten przewodnik wykracza poza wyłapywanie błędów ortograficznych. Wyjaśnia, jak dobrać przydatne wyzwanie phishingowe, przeprowadzić autorskie ćwiczenie z wiadomością od dostawcy i powiązać praktykę z narzędziami używanymi przez pracowników w codziennej pracy. Celem jest pomoc w bezpiecznym kontynuowaniu uzasadnionych zadań, nawet wtedy, gdy na podstawie samego wyglądu nie da się z całą pewnością sklasyfikować wiadomości.
Najważniejsze wnioski
- Ucz analizy oczekiwanego działania i ścieżki weryfikacji, a nie tylko wizualnych sygnałów ostrzegawczych.
- Uwzględniaj w ćwiczeniach autentyczne wiadomości oraz przypadki niejednoznaczne.
- Powiąż akcję zgłaszania w grze z rzeczywistym procesem obowiązującym w miejscu pracy.
- Oceń zmodyfikowany przykład w późniejszym czasie, biorąc pod uwagę poziom trudności wykrycia.
Oddziel ćwiczenia w grze od dostarczanych symulacji e-mailowych
W grze uczestnik szkolenia zwykle wie, że bierze udział w ćwiczeniu. Można wstrzymać decyzję, sprawdzić dowody, wyjaśnić konsekwencje i spróbować ponownie. Z kolei dostarczana symulacja e-mailowa umieszcza testową wiadomość w normalnej skrzynce odbiorczej i pozwala zbadać zachowanie w rzeczywistym środowisku pracy. Obie metody bywają przydatne, lecz odpowiadają na inne pytania i wymagają odmiennego przygotowania.
Wykorzystaj grę do nauczenia procesu, zanim zaczniesz oczekiwać od pracowników jego zastosowania w nieznanym kontekście. Jeśli Twoja organizacja stosuje także symulacje, skoordynuj ich projekt z osobą odpowiedzialną za szkolenia oraz zespołem ds. obsługi zgłoszeń. Przycisk „zgłoś” w grze nie stanowi dowodu na istnienie integracji w skrzynce pocztowej, a pomyślny wynik w rozgrywce nie oznacza, że prawdziwa wiadomość zostałaby zgłoszona.
Traktuj badania naukowe jako punkt odniesienia przy projektowaniu
W badaniu gry phishingowej What.Hack, zaprezentowanym na konferencji CHI 2019, połączono analizę wiadomości z zadaniem odgrywania ról. Obiecujące, natychmiastowe wyniki w zakresie klasyfikacji uzyskano jednak na niewielkiej próbie studentów – nie była to ewaluacja platformy CyberPlay ani długoterminowa analiza incydentów w organizacjach.
Przydatnym pytaniem projektowym jest to, czy uczestnik musi zastosować regułę w konkretnym kontekście. Czy potrafi zweryfikować prośbę, znieść niepewność i kontynuować pożyteczną pracę? Podczas pilotażu poproś uczestników o wyjaśnianie swoich działań na głos. Ich komentarze mogą ujawnić stosowanie dróg na skróty, których nie wykaże sam wynik punktowy – takich jak brak zaufania do każdego nieznanego nadawcy czy bezkrytyczne akceptowanie każdej wiadomości z logo firmy.
Źródła tej sekcji: What.Hack: szkolenie antyphishingowe przez fabularną grę symulacyjną
Najpierw ustal, czego oczekuje nadawca
Rozpocznij każdy scenariusz od analizy oczekiwanego działania. Czy pracownik jest proszony o zalogowanie się, otwarcie pliku, podanie informacji, zatwierdzenie dostępu, przelew pieniędzy czy zmianę procedury? Taka sama szata graficzna może pojawić się w nieszkodliwym ogłoszeniu oraz w niebezpiecznym żądaniu, dlatego sam wygląd nie przesądza o decyzji.
Poproś uczestnika, aby sformułował prośbę prostym językiem: „Ktoś chce, żebym jeszcze dzisiaj zmienił numer konta bankowego dostawcy”. To zdanie obnaża krok niosący za sobą istotne konsekwencje. Sprawia także, że ćwiczenie staje się przystępne dla osób, które nie znają terminów technicznych. Następnie zapytaj, jakie warunki musiałyby zostać spełnione, aby można było bezpiecznie kontynuować to działanie.

Powiększ obraz · Zrzut ekranu z gry · Angielski interfejs
- Przeczytaj wnioskowane działanie
Sprawdź, do czego nakłania wiadomość, zanim ocenisz znaną nazwę nadawcy lub jej wygląd.
- Weryfikuj przez znane kontakty
Użyj ustalonego kanału kontaktu, aby potwierdzić niespodziewaną prośbę, nawet gdy nadawca wydaje się znajomy.
Przeanalizuj fikcyjną wiadomość od dostawcy
Przeczytaj ten przykład w formie tekstu, zamiast otwierać linki. Wszystkie organizacje i adresy w ćwiczeniu są fikcyjne. Wiadomość brzmi: „Od: Mara, Dział Rozliczeń, accounts@northstar-supplies.example. Temat: Zaktualizowane dane do płatności za fakturę 1048. Zmieniliśmy bank. Prosimy o realizację płatności dzisiaj na załączone dane. W razie pytań prosimy o kontakt pod numerem podanym w stopce”.
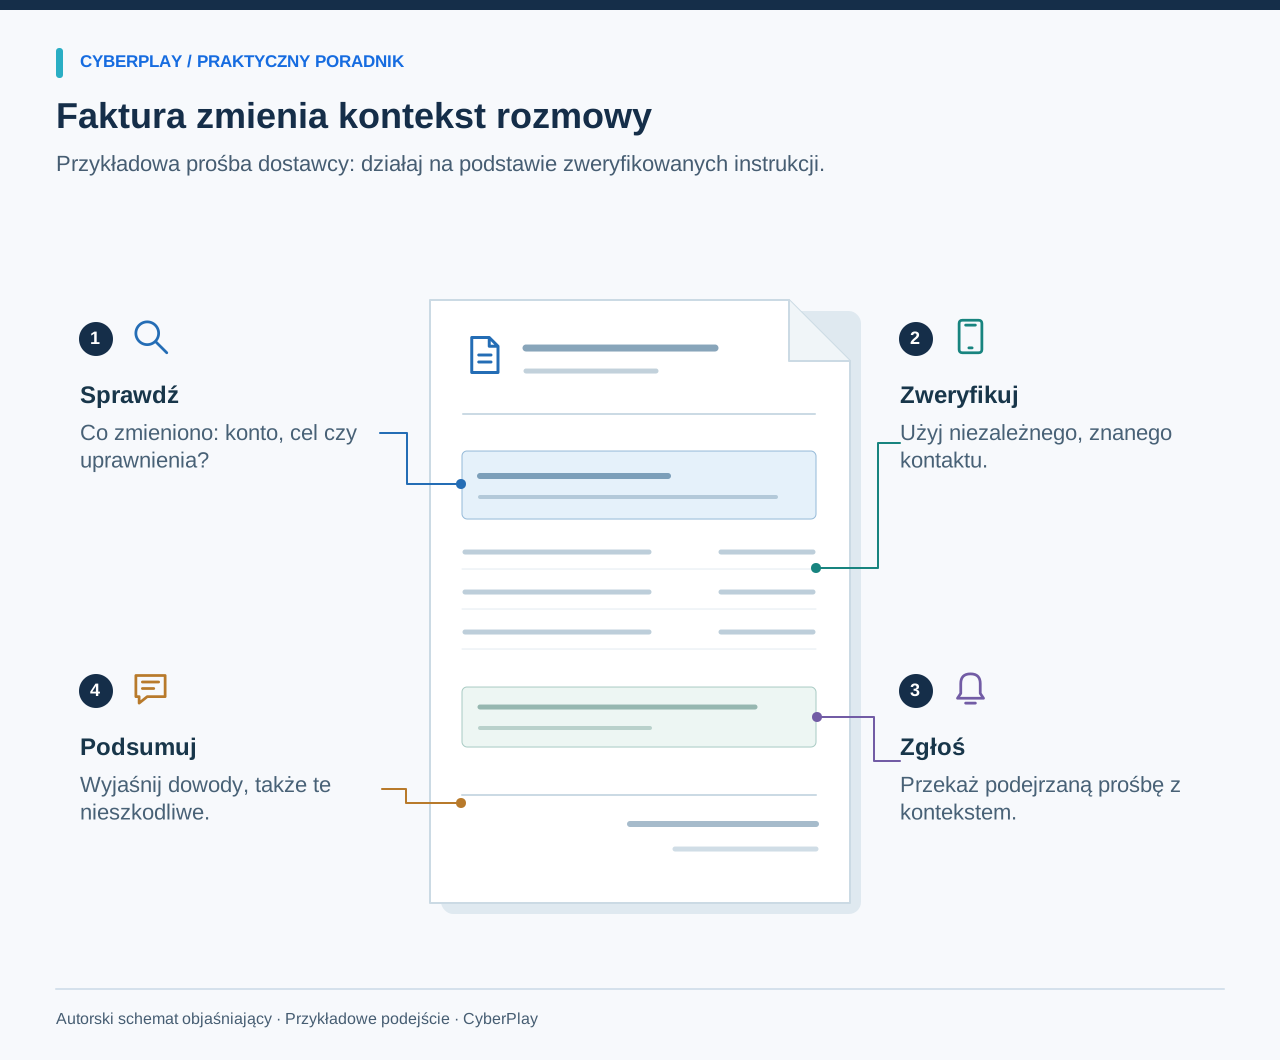
Załóżmy, że faktura za dostawę jest rzeczywiście oczekiwana. Ten szczegół sprawia, że prośba wydaje się wiarygodna, ale w żaden sposób nie uwierzytelnia zmiany danych. Poproś uczestnika o oddzielenie znanych faktów od nowych twierdzeń. Dostawa jest spodziewana, lecz zmiana konta, narzucona presja czasu oraz nowy kanał kontaktu wciąż wymagają niezależnego potwierdzenia.
| Element | Na co wskazuje | Czego nie dowodzi |
|---|---|---|
| Oczekiwany numer faktury | Wiadomość wiąże się z bieżącymi zadaniami | Że nadawca zarządza autoryzowanym kontem |
| Znana nazwa wyświetlana | W wiadomości pojawia się nazwisko | Prawdziwej tożsamości tej osoby |
| Prośba o zmianę konta | Działanie niesie skutki finansowe | Że zmiana została zatwierdzona |
| Numer telefonu w wiadomości | Podano dane kontaktowe | Że ten kanał kontaktu jest niezależny |
Wybierz niezależną ścieżkę weryfikacji
Wskazówki FBI dotyczące procederu Business Email Compromise zalecają weryfikowanie zmian danych do płatności przy użyciu informacji kontaktowych uzyskanych niezależnie od podejrzanej prośby. Ta zasada jest tutaj znacznie bardziej przydatna niż próby oceny, czy styl wiadomości brzmi autentycznie.
W ćwiczeniu wykorzystaj kontakt do dostawcy zapisany w zatwierdzonych rejestrach i postępuj zgodnie ze standardową procedurą wprowadzania zmian w organizacji. Jeśli znany kontakt jest niedostępny, wstrzymaj zmianę i przekaż sprawę wyżej zgodnie z obowiązującymi zasadami. Nie zastępuj weryfikacji kolejną rozmową prowadzoną za pośrednictwem tej samej wiadomości. Odpowiedź w tym samym wątku lub telefon pod nowo podany numer mogą jedynie podtrzymać mistyfikację.
Źródła tej sekcji: Oszustwa BEC: przejęcie lub podszywanie się pod pocztę firmową
Ucz weryfikacji adresu docelowego, pamiętając o jej ograniczeniach
Gdy scenariusz zawiera link, pokaż rzeczywisty adres docelowy oddzielnie od widocznej etykiety. Przycisk z napisem „Portal firmowy” może prowadzić w zupełnie inne miejsce. Pozwól uczestnikom sprawdzić pełną nazwę hosta za pomocą podglądu dostępnego w urządzeniu, zamiast klikać link, aby się przekonać. W ćwiczeniach prowadzonych przez trenera używaj domen przykładowych i niefunkcjonalnych makiet interfejsu.
Jasno przedstawiaj ograniczenia: znajomo wyglądający adres nie sprawia, że niespodziewana prośba staje się bezpieczna, a bezpieczne połączenie nie dowodzi, że podmiot obsługujący stronę jest godny zaufania. Niektóre autentyczne wiadomości również zawierają długie linki śledzące. W razie wątpliwości pracownik może wejść do usługi przez znaną aplikację, zakładkę lub sprawdzony adres i tam zweryfikować oczekujące zadanie.

Powiększ obraz · Zrzut ekranu z gry · Angielski interfejs
- Sprawdź domenę główną
Uważnie przeczytaj domenę główną (rejestrowalną); znajome słowa w innych częściach adresu nie świadczą o jego właścicielu.
- Skorzystaj ze znanego portalu
Wejdź do usługi przez znany portal i uwzględnij podpowiedzi zatwierdzonego menedżera haseł.
Uczyń zgłaszanie elementem zadania
Wyzwanie, które kończy się na poleceniu „nie klikaj”, pomija istotną czynność wymaganą w miejscu pracy. Opracowany przez NIST zbiór materiałów o phishingu dla małych firm odsyła czytelników do wytycznych dotyczących rozpoznawania i zgłaszania incydentów. Podczas sesji wskaż dokładnie, gdzie pracownicy powinni zgłaszać wątpliwości i jakich informacji oczekuje zespół odbierający zgłoszenie.
Wykorzystaj zatwierdzoną wiadomość testową, aby zademonstrować ścieżkę zgłaszania. Jeśli ćwiczenie ma formę dyskusji grupowej, poproś uczestników o odnalezienie odpowiedniej strony w intranecie lub właściwego kontaktu. Omów bez obwiniania sytuację po kliknięciu: zgłoś sprawę niezwłocznie, opisz zdarzenie i postępuj zgodnie z instrukcjami zespołu reagowania. Nie oczekuj od pracowników samodzielnego badania załączników ani usuwania dowodów w celu zatarcia błędu.

Powiększ obraz · Zrzut ekranu z gry · Angielski interfejs
- Podaj czas i urządzenie
Zgłoś zaobserwowane objawy, czas ich wystąpienia oraz urządzenie, korzystając z zatwierdzonego w organizacji kanału zgłoszeń.
- Rozróżniaj obserwacje od diagnozy
Oddziel bezpośrednie obserwacje od domysłów, aby zespół reagujący mógł prowadzić badanie bez uznawania wczesnych przypuszczeń za fakty.
Źródła tej sekcji: Materiały o phishingu dla małych firm
Poprowadź sesję, z której pracownicy naprawdę skorzystają
Na pierwszą sesję przeznacz około dwudziestu minut: przedstaw cel, pozwól uczestnikom rozwiązać jedno wyzwanie, omówcie sposób myślenia i przećwiczcie zgłaszanie incydentów w lokalnym systemie. Czas trwania powinien zależeć od wybranej gry i grupy odbiorców. Zakończ ćwiczenie, zanim zmęczenie zamieni je w pośpieszne zgadywanie. Jeśli mechanika gry stanowi barierę, zapewnij alternatywę w postaci tekstu lub dyskusji.
Zadaj trzy pytania podsumowujące: „O jakie działanie o istotnych skutkach poproszono?”, „Które sprawdzenie dostarczyło niezależnych dowodów?” oraz „Co byś zrobił w tej sytuacji, gdyby wątpliwości nadal pozostały?”. Zapisuj problemy z procedurami oddzielnie od braków w wiedzy. Jeśli pracownicy nie potrafią znaleźć ścieżki zgłaszania, rozwiązanie tego problemu z dostępem powinno stać się konkretnym zadaniem wdrożeniowym.
Oceniaj więcej niż tylko liczbę poprawnych odpowiedzi
Skala Phish Scale opracowana przez NIST analizuje stopień trudności wykrycia wiadomości e-mail przez człowieka. Wykorzystaj tę wiedzę przy analizie wyników: scenariusz precyzyjnie dopasowany do obowiązków odbiorcy różni się od przynęty zupełnie niezwiązanej z jego pracą. Porównywanie surowych wskaźników błędów bez uwzględnienia kontekstu może prowadzić do mylnych wniosków.
Śledź klasyfikację, uzasadnienie i reakcję jako osobne elementy. Pracownik może słusznie podejrzewać wiadomość, lecz wybrać niebezpieczną ścieżkę weryfikacji. Inny może nie mieć pewności, a mimo to podjąć właściwe kroki. Uwzględniaj autentyczne przykłady, aby ćwiczenie nie promowało całkowitego paraliżu pracy. W późniejszym czasie zmień nadawcę, kanał lub kontekst biznesowy, zachowując zasadniczy cel weryfikacji.
Źródła tej sekcji: Phishing With a Net: skala NIST Phish Scale i świadomość cyberbezpieczeństwa
Wybierz wyzwanie i połącz je z realiami pracy
Przejrzyj kolekcję gier CyberPlay poświęconych phishingowi i wybierz tytuł odpowiadający decyzji, którą chcesz przećwiczyć. Przeczytaj instrukcję i najpierw zagraj samodzielnie. Przykład z dostawcą przedstawiony w artykule wykorzystaj jako osobne ćwiczenie warsztatowe – treść ta nie oznacza, że każda powiązana gra zawiera dokładnie ten scenariusz lub pełny obieg zatwierdzania płatności.
Po sesji przekaż pracownikom krótkie przypomnienie zawierające zatwierdzoną ścieżkę zgłaszania oraz jedną zasadę weryfikacji. Zaplanuj późniejsze ćwiczenie z nowym przykładem i przeanalizuj powody stojące za odpowiedziami. Najbardziej wartościowym rezultatem może okazać się zmiana organizacyjna: aktualna lista kontaktów do dostawców, czytelniejszy przycisk zgłaszania lub wyraźne przyzwolenie ze strony kadry zarządzającej na wstrzymanie działań niosących poważne konsekwencje.
Przećwicz podejmowanie decyzji
Zapoznaj się z grami CyberPlay, wybierz odpowiednie wyzwanie i omów, jak podejmowane w nim decyzje łączą się z procedurami w Twoim miejscu pracy.
Przeglądaj gry szkolenioweŹródła i dalsza lektura
- What.Hack: szkolenie antyphishingowe przez fabularną grę symulacyjną — Cornell University / CHI 2019. Dostęp 2026-09-13
- Oszustwa BEC: przejęcie lub podszywanie się pod pocztę firmową — FBI. Dostęp 2026-09-13
- Materiały o phishingu dla małych firm — NIST. Dostęp 2026-09-13
- Phishing With a Net: skala NIST Phish Scale i świadomość cyberbezpieczeństwa — NIST. Dostęp 2026-09-13
Czytaj dalej
- Przykłady wiadomości phishingowych do szkoleń: sprawdzaj i zgłaszaj
Przećwicz fikcyjne wiadomości phishingowe o kadrach, fakturach, dostawach i logowaniu. Porównaj je z legalnymi wiadomościami i wybierz niezależną weryfikację.
PL · 8 min czytania - Gry o cyberbezpieczeństwie po polsku dla pracowników: jak je wybrać
Wybierz gry o cyberbezpieczeństwie po polsku, które uczą decyzji potrzebnych w pracy. Porównaj formaty, przeprowadź pilotaż i sprawdź dostępność oraz wyjaśnienia.
PL · 8 min czytania - Ćwiczenia z socjotechniki: podszywanie się i weryfikacja płatności
Przećwicz socjotechnikę: fałszywe wsparcie IT, zmiany rachunków dostawców i podszywanie się głosem. Skorzystaj z kart dialogowych, weryfikacji i omówienia.
PL · 8 min czytania - ClickFix i fałszywa CAPTCHA: jak rozpoznać pułapkę i zareagować
Fałszywa CAPTCHA żąda uruchomienia polecenia? Poznaj sygnały ostrzegawcze ClickFix, dowiedz się, co zgłosić przed lub po wykonaniu, i przećwicz decyzję po polsku.
PL · 8 min czytania - Nieoczekiwane żądanie MFA: co zrobić, gdy się nie logujesz?
Otrzymujesz powiadomienie MFA, którego nie wywołałeś? Dowiedz się, kiedy je odrzucić, jak zweryfikować telefon ze wsparcia i zgłosić pomyłkowe zatwierdzenie.
PL · 7 min czytania - Nauka cyberbezpieczeństwa przez gry a grywalizacja: czym się różnią
Poznaj różnice między grywalizacją, scenariuszem decyzyjnym i nauką cyberbezpieczeństwa przez gry. Porównaj formaty na wspólnym celu i użyj arkusza oceny.
PL · 8 min czytania