Redazione CyberPlay · Pubblicato il · Aggiornato il · 9 min di lettura
Guida ed esercizi in italiano
I giochi di formazione sul phishing permettono ai dipendenti di analizzare una richiesta sospetta prima di affrontarne una reale. Il vero valore risiede nella sequenza decisionale: comprendere la richiesta, esaminare gli elementi a disposizione, scegliere una modalità di verifica e segnalare i dubbi quando opportuno. Il gioco rende visibile tale sequenza tramite azioni e feedback.
Questa guida va oltre la caccia agli errori ortografici. Illustra come selezionare una sfida di phishing utile, condurre un'esercitazione incentrata su un messaggio fornitore e collegare la pratica agli strumenti di lavoro quotidiani. L'obiettivo è consentire alle persone di svolgere in sicurezza le normali attività, anche quando l'aspetto visivo non basta a valutare un messaggio con certezza.
I punti da ricordare
- Insegna a valutare l'azione richiesta e la via di verifica, non soltanto gli indizi visivi.
- Includi nelle simulazioni messaggi legittimi e casi dubbi.
- Collega la funzione di segnalazione del gioco alla procedura reale aziendale.
- Proponi in seguito un esempio modificato, tenendo conto del livello di difficoltà.
Distingui la pratica di gioco dalle simulazioni email consegnate nella casella
In un gioco, chi partecipa sa di svolgere un'esercitazione. È possibile fermarsi prima di decidere, analizzare le prove, spiegarne le conseguenze e riprovare. Una simulazione inviata nella casella di posta introduce invece un messaggio di prova nel flusso lavorativo reale per osservare il comportamento sul campo. Entrambe le soluzioni sono valide, ma rispondono a finalità diverse e richiedono approcci distinti.
Usa il gioco per consolidare una procedura prima di richiederne l'applicazione in contesti non guidati. Se l'organizzazione impiega anche simulazioni, coordina la progettazione con i referenti della formazione e il team incaricato delle segnalazioni. La presenza di un pulsante di segnalazione nel gioco non garantisce l'integrazione con la casella aziendale, e un buon punteggio non implica che un messaggio reale verrà effettivamente segnalato.
Prendere la ricerca accademica come punto di riferimento
What.Hack, studio presentato a CHI 2019 su un gioco a tema phishing, ha collegato l'analisi del messaggio a una dinamica di gioco di ruolo. Gli incoraggianti riscontri immediati sulla capacità di classificazione derivano da un ristretto gruppo di studenti, e non da valutazioni su CyberPlay o da analisi storiche di incidenti aziendali.
Il nodo progettuale consiste nel verificare se chi partecipa sa applicare una regola nel contesto operativo: sa esaminare la richiesta, gestire l'incertezza e proseguire le proprie mansioni? Nei test pilota, chiedi ai partecipanti di descrivere le proprie scelte ad alta voce. Il confronto può evidenziare scorciatoie invisibili al punteggio, come diffidare a priori di ogni mittente sconosciuto o ritenere sicura qualsiasi comunicazione con il logo aziendale.
Fonti della sezione: What.Hack: formazione anti-phishing attraverso un gioco di ruolo con attacchi simulati
Individuare subito l'obiettivo del mittente
Inizia ogni scenario identificando l'azione richiesta. Si chiede al dipendente di accedere a un portale, aprire un file, fornire dati riservati, autorizzare un accesso, disporre un pagamento o modificare una procedura? Lo stesso impianto grafico può comparire sia in una comunicazione innocua sia in un attacco mirato: la forma da sola non basta per decidere.
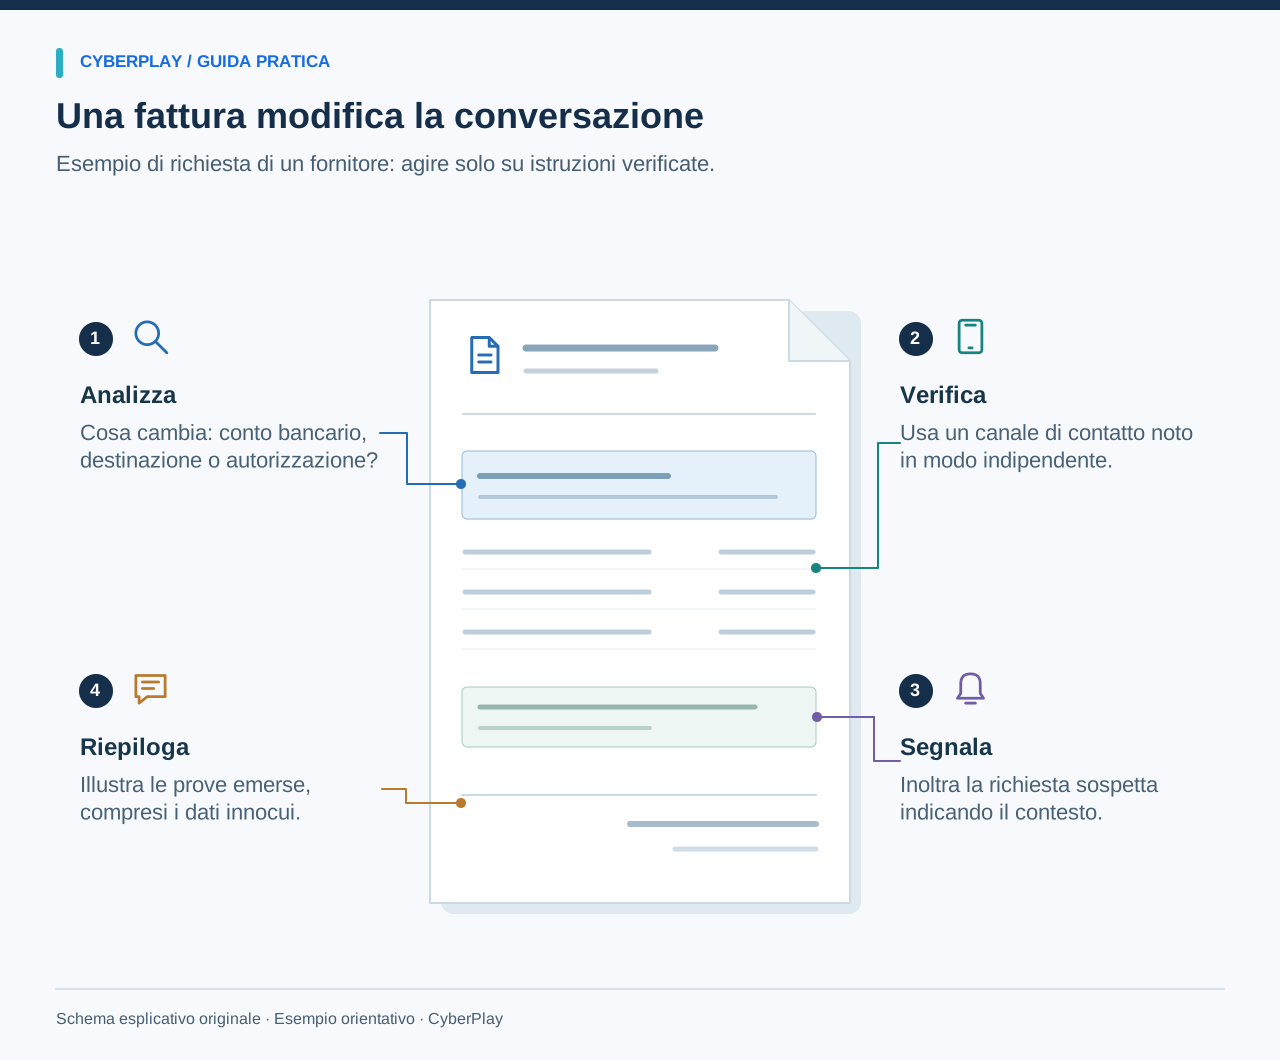
Fai riformulare la richiesta con parole semplici: «Mi si chiede di modificare oggi stesso le coordinate bancarie di un fornitore». Questa frase evidenzia il passaggio cruciale con un impatto reale e rende l'esercizio comprensibile anche a chi non possiede competenze tecniche. A quel punto si può valutare quali conferme servano prima di procedere in sicurezza.

Ingrandisci immagine · Schermata del gioco · Interfaccia in inglese
- Leggi l'azione richiesta
Individua cosa chiede il messaggio prima di giudicarlo in base al nome noto o all'aspetto.
- Verifica tramite contatti noti
Usa un canale di contatto consolidato per verificare una richiesta imprevista, anche se il mittente sembra noto.
Analizzare un messaggio fornitore fittizio
Esamina questo esempio come testo senza aprire collegamenti. Ogni organizzazione e indirizzo presenti sono inventati. Il messaggio recita: «Da: Mara, Amministrazione, accounts@northstar-supplies.example. Oggetto: Istruzioni di pagamento aggiornate per fattura 1048. Le nostre coordinate bancarie sono cambiate. Si prega di saldare oggi utilizzando i dati allegati. Per qualsiasi dubbio chiamare il recapito in firma».
Ipotizziamo che l'arrivo della fattura per la merce fosse realmente atteso. Questo elemento rende il messaggio plausibile, ma non autentica la variazione. Invita a separare i dati noti dalle nuove affermazioni: la consegna è prevista, mentre il cambio di conto, l'urgenza e il nuovo canale di contatto richiedono una conferma indipendente.
| Elemento | Cosa indica | Cosa non dimostra |
|---|---|---|
| Numero fattura atteso | Messaggio coerente con le attività | Controllo di un account autorizzato |
| Nome visualizzato noto | Presenza di un nome nel messaggio | Identità reale della persona |
| Cambio di coordinate bancarie | Azione con impatto economico | Avvenuta approvazione della modifica |
| Telefono presente nel testo | Disponibilità di un recapito | Indipendenza del canale fornito |
Scegliere un canale di verifica indipendente
Le linee guida dell'FBI sulle truffe Business Email Compromise raccomandano di verificare le variazioni di pagamento attraverso contatti ottenuti indipendentemente dalla richiesta sospetta. Questo principio operativo è ben più affidabile del tentativo di giudicare lo stile o il tono del testo.
Nell'esercitazione, utilizza il recapito del fornitore già archiviato nei registri ufficiali e segui l'iter di approvazione aziendale. Se il contatto di riferimento non è reperibile, sospendi l'operazione e scala la richiesta secondo le procedure interne. Non effettuare la verifica all'interno della stessa conversazione: rispondere al messaggio o chiamare il numero indicato in calce rischia di confermare l'inganno.
Fonti della sezione: Frodi tramite compromissione della posta aziendale
Insegnare l'analisi della destinazione e i suoi limiti
Quando uno scenario propone un collegamento, mostra l'indirizzo reale di destinazione separatamente dal testo dell'etichetta. Un pulsante con la dicitura «Portale aziendale» può rimandare a tutt'altro sito. Insegna a verificare l'intero nome host tramite le anteprime del dispositivo, senza cliccare per scoprirlo. Nelle sessioni guidate, usa domini di prova e interfacce dimostrative non attive.
Evidenzia con chiarezza i limiti: un indirizzo dall'aspetto consueto non rende sicura una richiesta insolita, e una connessione protetta non garantisce l'affidabilità di chi gestisce il sito. Inoltre, molte comunicazioni lecite contengono lunghi link di tracciamento. In caso di incertezza, il dipendente può accedere al servizio tramite l'applicazione ufficiale, i preferiti o l'indirizzo già noto per verificare la richiesta.

Ingrandisci immagine · Schermata del gioco · Interfaccia in inglese
- Ispeziona il dominio registrabile
Leggi con attenzione il dominio registrabile; parole note altrove nell'indirizzo non ne attestano il proprietario.
- Usa il portale noto
Accedi al servizio tramite un portale noto e considera il contesto fornito dal password manager approvato.
Rendere la segnalazione parte integrante dell'attività
Una prova che si ferma al semplice «non cliccare» tralascia un'azione fondamentale per la sicurezza aziendale. La raccolta di risorse sul phishing per le piccole imprese del NIST sottolinea l'importanza di unire riconoscimento e segnalazione. Durante l'incontro, mostra con precisione a chi inoltrare le comunicazioni dubbie e quali dati trasmettere al team incaricato.
Mostra la procedura di segnalazione con un messaggio di prova approvato. Se l'attività si svolge sotto forma di discussione di gruppo, fai individuare ai partecipanti la pagina intranet o il contatto di riferimento. Affronta l'eventualità di un clic accidentale senza colpevolizzazioni: segnalare subito, spiegare l'accaduto e seguire le istruzioni del team di risposta. Non chiedere al personale di analizzare allegati o cancellare prove per rimediare a un errore.

Ingrandisci immagine · Schermata del gioco · Interfaccia in inglese
- Includi data, ora e dispositivo
Segnala i sintomi osservati, l'orario di comparsa e il dispositivo interessato tramite il canale di segnalazione approvato.
- Distingui l'osservazione dalla diagnosi
Separa le osservazioni dirette dalle cause sospette, così che gli addetti possano indagare senza scambiare un'ipotesi per un dato di fatto.
Fonti della sezione: Risorse sul phishing per le piccole imprese
Condurre una sessione formativa efficace
Per un primo incontro programma circa venti minuti: illustra l'obiettivo, fai provare uno scenario, confrontate i ragionamenti e prova la procedura di segnalazione interna. Adatta i tempi al gioco scelto e ai partecipanti. Concludi l'attività prima che la stanchezza spinga a tirare a indovinare. Offri un'alternativa su testo o di confronto verbale se l'interfaccia di gioco crea barriere.
Poni tre domande di riepilogo: «Qual era la richiesta con conseguenze operative?», «Quale verifica ha prodotto una prova indipendente?» e «Come ti comporteresti se avessi ancora dubbi?». Annota i limiti procedurali separatamente dalle lacune formative: se le persone non sanno come effettuare la segnalazione, rimuovere tale ostacolo deve diventare un'azione correttiva prioritaria.
Valutare oltre il semplice conteggio delle risposte esatte
La Phish Scale del NIST esamina il livello di difficoltà che un'email presenta per chi la riceve. Tieni conto di questo parametro nell'analisi dei risultati: uno scenario perfettamente calato nell'operatività quotidiana è ben diverso da un tentativo palesemente estraneo. Raffrontare percentuali grezze di errore senza contestualizzarle produce una lettura fuorviante.
Valuta separatamente classificazione, spiegazione e reazione. Un dipendente può nutrire legittimi sospetti ma scegliere una modalità di verifica non sicura, oppure restare nel dubbio e seguire comunque l'iter corretto. Inserisci casi leciti per evitare che l'attività porti a bloccare ogni operazione. In seguito, proponi variazioni di mittente, canale o contesto aziendale, mantenendo invariato l'obiettivo di verifica.
Fonti della sezione: Scala NIST della difficoltà di riconoscimento del phishing
Scegliere una sfida e collegarla all'attività lavorativa
Esplora i giochi sul phishing della raccolta CyberPlay e individua la prova più idonea alla decisione da esercitare. Consulta le istruzioni e provalo in prima persona prima della sessione. Considera l'esempio del fornitore presente nell'articolo come esercitazione guidata a parte: non si presuppone che ogni gioco collegato contenga lo stesso scenario o un flusso completo per i pagamenti.
Al termine della sessione, distribuisci un promemoria sintetico con la procedura di segnalazione approvata e una regola chiave di verifica. Pianifica successivamente un caso nuovo e discuti le motivazioni delle risposte. L'esito più efficace può consistere in un miglioramento operativo: un'anagrafica fornitori sempre aggiornata, un pulsante di segnalazione più visibile o la rassicurazione esplicita da parte della direzione a sospendere le richieste critiche.
Esercita una decisione di lavoro
Esplora i giochi sul phishing e le lingue disponibili nelle schede. Usa le spiegazioni in italiano per collegare la verifica del messaggio alla procedura di segnalazione del team.
Esplora i giochi per esercitartiFonti e approfondimenti
- What.Hack: formazione anti-phishing attraverso un gioco di ruolo con attacchi simulati — Università Cornell / CHI 2019. Consultato il 2026-09-13
- Frodi tramite compromissione della posta aziendale — Ufficio federale di investigazione degli Stati Uniti (FBI). Consultato il 2026-09-13
- Risorse sul phishing per le piccole imprese — NIST. Consultato il 2026-09-13
- Scala NIST della difficoltà di riconoscimento del phishing — NIST. Consultato il 2026-09-13
Continua a esplorare
- Esempi di email di phishing per la formazione: verificare e segnalare
Usa email fittizie di phishing su fatture, consegne, account e risorse umane, insieme a messaggi legittimi. Ogni esempio spiega verifica e decisione sicura.
IT · 9 min di lettura - Giochi di sicurezza informatica in italiano: come sceglierli per i dipendenti
Scegli giochi di sicurezza informatica in italiano che esercitano decisioni utili sul lavoro. Confronta i formati e prova una sessione con una checklist.
IT · 10 min di lettura - Esercizi di ingegneria sociale: impersonificazione e verifica dei pagamenti
Organizza esercizi pratici di ingegneria sociale per dipendenti: finto supporto IT, modifiche bancarie e deepfake vocali, con dialoghi e verifiche.
IT · 10 min di lettura - ClickFix e falsi CAPTCHA: riconoscere la trappola e reagire
Un falso CAPTCHA chiede di eseguire un comando? Impara a riconoscere ClickFix, a segnalare cosa è successo e a reagire con un esercizio pratico in italiano.
IT · 9 min di lettura - Richiesta MFA inattesa: cosa fare se non stai accedendo
Hai ricevuto una notifica MFA non richiesta? Scopri quando rifiutarla, verificare una chiamata di supporto, segnalare un'approvazione accidentale ed esercitarti.
IT · 8 min di lettura - Apprendimento attraverso il gioco e gamification: cosa esercita il dipendente?
Confronta apprendimento attraverso il gioco, gamification e scenari a bivi con un obiettivo di sicurezza. Esamina la ricerca e usa una scheda di valutazione.
IT · 9 min di lettura