Редакція CyberPlay · Опубліковано · Оновлено · 8 хв читання
Посібник і вправи українською
Ігри для навчання протидії фішингу (phishing) дають змогу працівникам розібрати підозрілий запит до того, як вони стикнуться з реальною загрозою. Найважливіший елемент тут — це послідовність рішень: зрозуміти суть прохання, дослідити наявні ознаки, обрати незалежний канал перевірки та своєчасно повідомити про підозру. Якісна гра робить цей ланцюжок наочним за допомогою дій і зворотного зв’язку.
Цей посібник виходить за межі простого пошуку орфографічних помилок. У ньому пояснено, як підібрати ефективний фішинговий виклик, провести практичну вправу з вигаданим листом від постачальника та пов’язати тренування з реальними робочими інструментами. Мета полягає в тому, щоб допомогти людям безпечно продовжувати щоденну роботу, навіть якщо вони не можуть із певністю оцінити лист лише за його виглядом.
Головне, що варто запам’ятати
- Навчайте аналізувати запитувану дію та канали перевірки, а не лише візуальні підозрілі ознаки.
- Долучайте до практичних вправ як легітимні листи, так і неоднозначні ситуації.
- Пов’яжіть дію повідомлення в грі з реальним робочим процесом компанії.
- Оцініть змінений приклад згодом і зважайте на рівень складності розпізнавання.
Розділяйте ігрову практику та реальні імітації електронних розсилок
Під час гри працівник зазвичай знає, що тренується. Ви можете зупинити ухвалення рішення, уважно розібрати деталі, пояснити наслідки та спробувати ще раз. Імітація ж надсилає тестовий лист безпосередньо в робочу поштову скриньку та перевіряє поведінку в реальних робочих умовах. Обидва методи корисні, але вони вирішують різні завдання й потребують окремої підготовки.
Використовуйте гру для закріплення алгоритму дій до того, як вимагати від персоналу його застосування в робочому середовищі. Якщо ваша організація також застосовує симуляції, узгодьте їхній дизайн із координатором навчання та командою реагування на інциденти. Наявність кнопки «Повідомити» в інтерфейсі гри не замінює інтеграції в робочій пошті, а високий результат у грі не гарантує, що про підозрілий лист повідомлять насправді.
Використовуйте наукові дослідження як основу для дизайну
У дослідженні фішингової гри What.Hack (конференція CHI 2019) аналіз повідомлень було поєднано з рольовою грою. Його багатообіцяючі результати щодо швидкого розпізнавання загроз базувалися на невеликій вибірці студентів і не є прямою оцінкою платформи CyberPlay або довгострокових інцидентів в організаціях.
Ключове питання методики полягає в тому, чи змушений учасник застосовувати правила в конкретному контексті. Чи здатні співробітники перевірити запит, упоратися з невизначеністю та продовжити виконувати роботу? Під час пілотного тестування попросіть колег коментувати свої дії вголос. Такі пояснення часто розкривають небезпечні шаблони, непомітні за сухими балами: наприклад, звичку відкидати листи всіх невідомих відправників або автоматично довіряти будь-якому листу з логотипом фірми.
Джерела розділу: What.Hack: навчання протидії фішингу за допомогою рольової гри-симуляції
Спершу з’ясуйте, що саме потрібно відправнику
Починайте кожен навчальний сценарій із запитуваної дії. Що саме пропонують зробити працівникові: увійти в систему, відкрити файл, надати конфіденційні відомості, погодити доступ, переказати кошти чи змінити встановлений процес? Однакове оформлення може бути як у звичайного робочого оголошення, так і в небезпечної атаки, тому спиратися лише на зовнішній вигляд не можна.
Попросіть учасника сформулювати запит простими словами, наприклад: «Хтось хоче, щоб я терміново змінив банківські реквізити постачальника сьогодні». Ця фраза одразу підсвічує ризикований крок і робить завдання зрозумілим для колег, які не знають технічних термінів. Після цього запитайте, які умови обов’язково мають бути виконані, щоб цю дію можна було зробити безпечно.

Збільшити зображення · Знімок екрана гри · Англійський інтерфейс
- Прочитайте запитану дію
З'ясуйте, що саме просять зробити у повідомленні, перш ніж довіряти знайомому імені чи вигляду.
- Перевірте через відомі контакти
Використовуйте перевірений канал зв'язку для підтвердження неочікуваного запиту, навіть якщо відправник здається знайомим.
Розбір навчального листа від імені постачальника
Ознайомтеся з цим прикладом у форматі тексту без переходу за посиланнями. Усі організації та адреси в цій вправі є вигаданими. Текст листа: «Від: Мара, Бухгалтерія, accounts@northstar-supplies.example. Тема: Оновлені реквізити для оплати рахунку 1048. У нас змінився обслуговуючий банк. Будь ласка, здійсніть оплату сьогодні за реквізитами у вкладенні. У разі виникнення питань телефонуйте за номером у підписі».
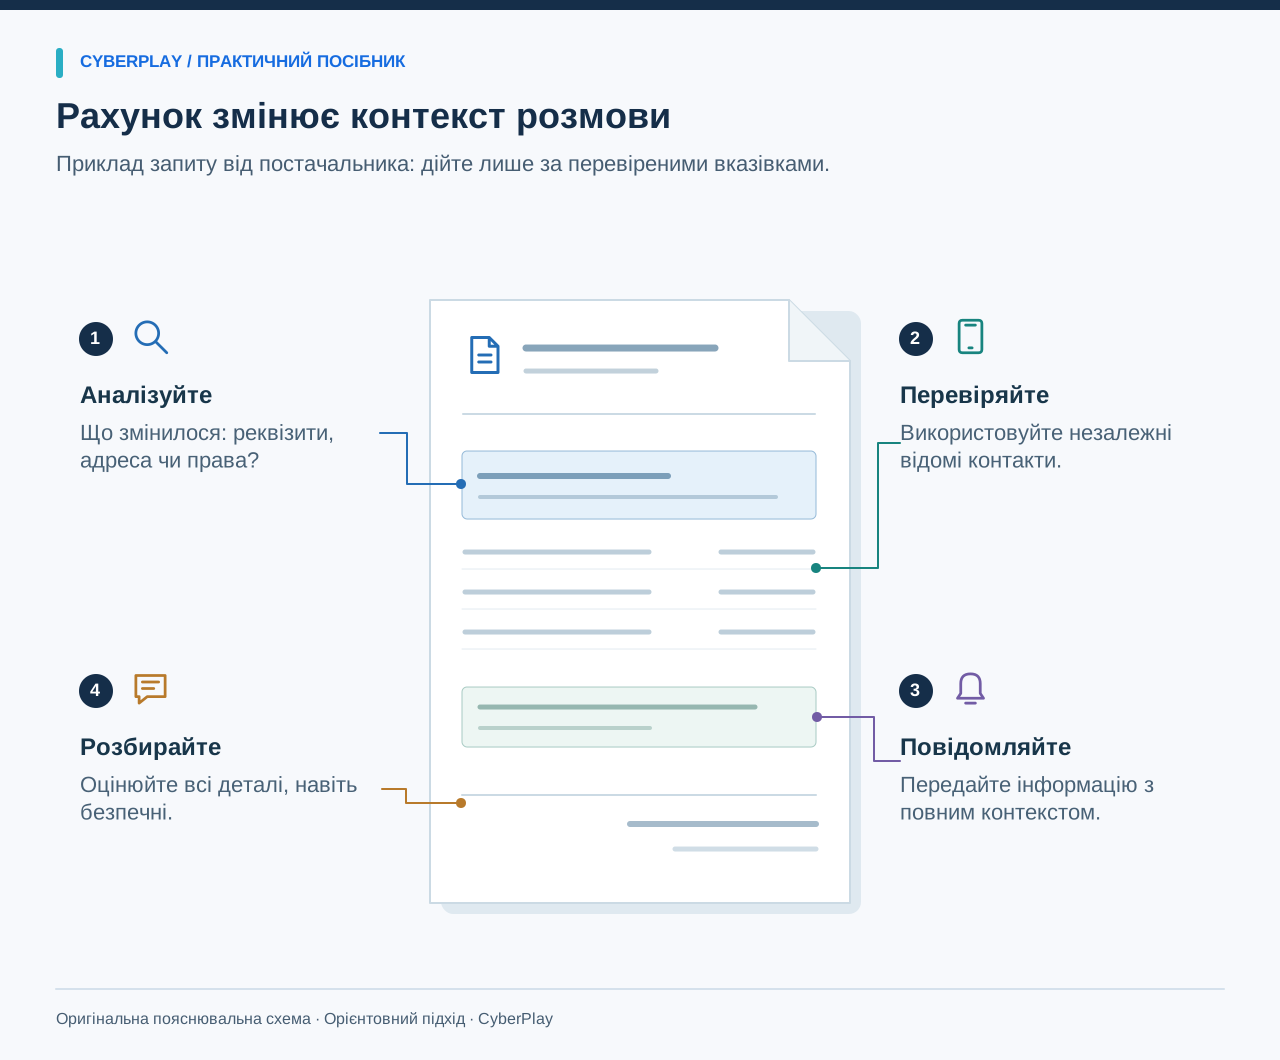
Уявімо, що компанія дійсно очікує рахунок за цю поставку. Така деталь робить прохання цілком правдоподібним, проте вона не підтверджує справжність нових платіжних даних. Попросіть учасника відокремити факти від голослівних тверджень. Сама поставка є реальною, однак заміна реквізитів, терміновість оплати та новий номер телефону потребують окремої перевірки з незалежних джерел.
| Елемент | Про що свідчить | Чого не доводить |
|---|---|---|
| Очікуваний номер рахунку | Лист стосується поточної роботи | Що відправник контролює уповноважений обліковий запис |
| Знайоме відображуване ім'я | Вказане конкретне ім'я особи | Справжність особи відправника |
| Прохання змінити банк | Дія матиме фінансові наслідки | Факт офіційного погодження змін |
| Номер телефону в підписі | Надано прямий спосіб зв'язку | Незалежність каналу зв'язку |
Обирайте незалежний канал для перевірки
У рекомендаціях ФБР щодо протидії компрометації ділового листування (BEC) радять верифікувати будь-які зміни реквізитів через контакти, отримані незалежно від підозрілого листа. Цей підхід значно надійніший, ніж спроби визначити на око, чи схожий стиль написання на справжній.
Під час вправи використовуйте контакти постачальника, уже зафіксовані в затверджених реєстрах компанії, і дійте згідно зі стандартним регламентом внесення змін. Якщо зв’язатися з відомим представником не вдається, призупиніть платіж і передайте запит керівництву відповідно до політики. Ніколи не замінюйте перевірку спілкуванням за контактами із самого листа: відповідь у тому ж ланцюжку або дзвінок на вказаний у ньому номер можуть лише продовжити сценарій зловмисників.
Джерела розділу: Шахрайство з корпоративною електронною поштою (BEC)
Навчайте аналізу адрес посилань та пояснюйте обмеження
Коли сценарій містить гіперпосилання, покажіть учасникам різницю між текстом посилання та фактичною адресою переходу. Кнопка з написом «Корпоративний портал» може вести на сторонній ресурс. Навчайте перевіряти повне доменне ім’я за допомогою стандартного попереднього перегляду, не клікаючи по ньому. Під час навчальних сесій використовуйте демонстраційні домени та неактивні макети сторінок.
Чітко окресліть межі такого аналізу: знайома на вигляд адреса не робить підозрілий запит безпечним, а захищене з'єднання HTTPS саме по собі не свідчить про надійність власника ресурсу. Крім того, цілком легітимні розсилки часто містять складні трекінгові посилання. Якщо після перевірки залишаються сумніви, працівникові варто перейти до потрібного сервісу через офіційний додаток, власну закладку або відому адресу й перевірити завдання безпосередньо там.

Збільшити зображення · Знімок екрана гри · Англійський інтерфейс
- Перевірте основний домен
Перевірте домен, доступний для реєстрації як окреме ім’я; знайомі слова в інших частинах адреси не підтверджують власника.
- Скористайтеся відомим порталом
Переходьте до сервісу через перевірений портал і зважайте на контекстні підказки схваленого менеджера паролів.
Зробіть повідомлення про інциденти невіддільною частиною вправи
Завдання, яке завершується на правилі «не натискайте», залишає важливу робочу навичку невідпрацьованою. Матеріали NIST із протидії фішингу для малого бізнесу підкреслюють важливість не лише розпізнавання, але й своєчасного інформування. Під час навчання чітко покажіть, куди саме працівники повинні спрямовувати інформацію про загрозу та які відомості потрібні команді безпеки.
Використайте узгоджений тестовий лист для демонстрації механізму надсилання звіту. Якщо вправа проходить у форматі групового обговорення, запропонуйте учасникам знайти відповідну сторінку у внутрішній мережі або необхідний контакт. Окремо розберіть випадок, коли працівник випадково перейшов за посиланням, без залякування та звинувачень: негайно повідомити, описати деталі й чітко виконувати інструкції служби безпеки. Ніколи не вимагайте від співробітників власноруч досліджувати вкладення чи видаляти сліди, намагаючись приховати помилку.

Збільшити зображення · Знімок екрана гри · Англійський інтерфейс
- Зазначте час і пристрій
Повідомте про виявлені симптоми, точний час їхньої появи та уражений пристрій за затвердженим каналом передачі звітів.
- Відокремлюйте спостереження від висновків
Чітко розділяйте прямі факти та власні здогади, щоб фахівці могли провести розслідування без упереджених оцінок.
Джерела розділу: Матеріали про фішинг для малого бізнесу
Організуйте практичну сесію, зручну для команди
Для першого заняття вистачить приблизно двадцяти хвилин: поясніть мету, запропонуйте пройти один сценарій, обговоріть логіку рішень та відпрацюйте надсилання звіту про підозру. Тривалість має залежати від обраної гри та аудиторії. Завершуйте сесію до того, як втома перетворить вправу на квапливе вгадування. Якщо інтерфейс гри створює труднощі, запропонуйте текстовий варіант або відкриту дискусію.
Поставте три підсумкові запитання: «У чому полягала критична дія?», «Яка саме дія дала змогу отримати незалежні докази?» та «Що б ви зробили, якби сумніви залишилися?». Фіксуйте недоліки робочих процедур окремо від помилок персоналу. Якщо працівники не можуть швидко знайти канал зв'язку для сповіщення про підозру, усунення цієї перешкоди має стати першочерговим завданням.
Оцінюйте знання глибше, ніж просто за кількістю правильних відповідей
Шкала Phish Scale від NIST аналізує, наскільки складним для розпізнавання є конкретний лист. Зважайте на ці критерії під час підбиття підсумків: сценарій, що безпосередньо копіює робочі обов'язки людини, сприймається зовсім інакше, ніж очевидний спам. Просте порівняння загальної частки помилок без урахування контексту спотворює реальну картину обізнаності.
Окремо фіксуйте розпізнавання загрози, її пояснення та фінальну реакцію працівника. Людина може помітити підступ, але обрати небезпечний спосіб уточнення даних. Інший співробітник може сумніватися, проте вчинити за регламентом. Додавайте легітимні листи, щоб навчання не формувало звичку блокувати виконання всіх робочих завдань. Згодом змінюйте дані відправника, канал спілкування чи робочий контекст, зберігаючи головну мету — відпрацювання незалежної перевірки.
Джерела розділу: Phishing With a Net: шкала NIST Phish Scale та обізнаність із кібербезпеки
Оберіть завдання та адаптуйте його до робочих процесів
Ознайомтеся з тематичним розділом ігор із протидії фішингу на CyberPlay та оберіть варіант під необхідні для відпрацювання рішення. Ознайомтеся з інструкціями та пройдіть гру самостійно. Сценарій із постачальником із цієї статті можна використовувати окремо для групового аналізу; це не означає, що кожна гра містить саме цей приклад або повний алгоритм контролю платіжних операцій.
Після заняття дайте працівникам коротку пам’ятку із затвердженим каналом повідомлення та одним принципом перевірки. Згодом запропонуйте незнайомий приклад і обговоріть обґрунтування відповідей. Найкориснішим наступним кроком може стати зміна робочого процесу: актуальний список контактів постачальників, зрозуміліша кнопка повідомлення про підозри або пряма підтримка керівником паузи для перевірки запиту з вагомими наслідками.
Застосовуйте алгоритм рішень на практиці
Ознайомтеся з добіркою ігор на платформі CyberPlay, оберіть відповідний виклик і визначте, як його сценарії узгоджуються з процедурами безпеки вашої компанії.
Переглянути навчальні ігриДжерела й додаткові матеріали
- What.Hack: навчання протидії фішингу за допомогою рольової гри-симуляції — Корнелльський університет / CHI 2019. Переглянуто 2026-09-13
- Шахрайство з корпоративною електронною поштою (BEC) — ФБР. Переглянуто 2026-09-13
- Матеріали про фішинг для малого бізнесу — NIST. Переглянуто 2026-09-13
- Phishing With a Net: шкала NIST Phish Scale та обізнаність із кібербезпеки — NIST. Переглянуто 2026-09-13
Досліджуйте далі
- Приклади фішингових листів для навчання: перевірка та повідомлення
Опрацюйте вигадані фішингові листи про кадри, рахунки, доставку й вхід до сервісів. Порівняйте з легітимними листами та оберіть незалежну перевірку запитів.
UK · 8 хв читання - Ігри з кібербезпеки українською для працівників: як обирати й використовувати
Обирайте ігри з кібербезпеки українською, що навчають потрібних на роботі рішень. Порівняйте формати, проведіть пілот і перевірте пояснення та доступність.
UK · 8 хв читання - Вправи із соціальної інженерії: підміна особи та перевірка платежів
Практикуйте захист від соціальної інженерії: фальшивої ІТ-підтримки, зміни рахунків та підміни голосу. Використайте діалоги, перевірки й обговорення рішень.
UK · 7 хв читання - ClickFix і підроблена CAPTCHA: як розпізнати пастку та діяти
Підроблена CAPTCHA вимагає виконати команду? Дізнайтеся про ознаки загрози ClickFix, що повідомляти до або після запуску, і відпрацюйте рішення українською мовою.
UK · 8 хв читання - Неочікуваний запит MFA: що робити, якщо ви не входили в обліковий запис
Отримали неочікуваний запит MFA? Дізнайтеся, як його відхилити, перевірити дзвінок від «підтримки», повідомити про помилкове схвалення та відпрацювати навички.
UK · 8 хв читання - Ігрове навчання кібербезпеки та гейміфікація: у чому різниця
Дізнайтеся, чим відрізняються гейміфікація, сценарії рішень та ігрове навчання кібербезпеки. Порівняйте формати на спільній меті й використайте аркуш оцінки.
UK · 8 хв читання