Редакція CyberPlay · Опубліковано · Оновлено · 7 хв читання
Посібник і вправи українською

Вправи із соціальної інженерії дозволяють працівникам заздалегідь відпрацювати незручний момент, коли їх просять обійти звичну перевірку. Співрозмовник може здаватися привітним, авторитетним, знайомим або говорити про терміновість. Корисне тренування дає людині практичний алгоритм: зробити паузу, перевірити запит через довірений канал і продовжити роботу або передати інформацію далі, не намагаючись самотужки довести злий намір.
У цьому посібнику є три авторські картки діалогів і спільний процес перевірки. Проводьте їх як відкриті рольові ігри з вигаданими персонажами, акаунтами та внутрішніми записами компанії. Мета — натренувати прийняття рішень і знайти прогалини в робочих процедурах. Не потрібно вдавати справжніх керівників, збирати реальні паролі чи влаштовувати колегам несподівані дзвінки-пастки.
Головне, що варто запам’ятати
- Тренуйте дієву реакцію на тиск, а не просто вміння наклеїти ярлик «шахрайство».
- Знаходьте контакти для перевірки незалежно від самого підозрілого запиту.
- Знайомий голос чи переконливе відео не замінюють повноважень на чутливу дію.
- Зробіть безпечне повідомлення про інциденти зручним і підтримуйте тих, хто ним користується.
1. Оцінюйте сам запит, а не переконливість гри
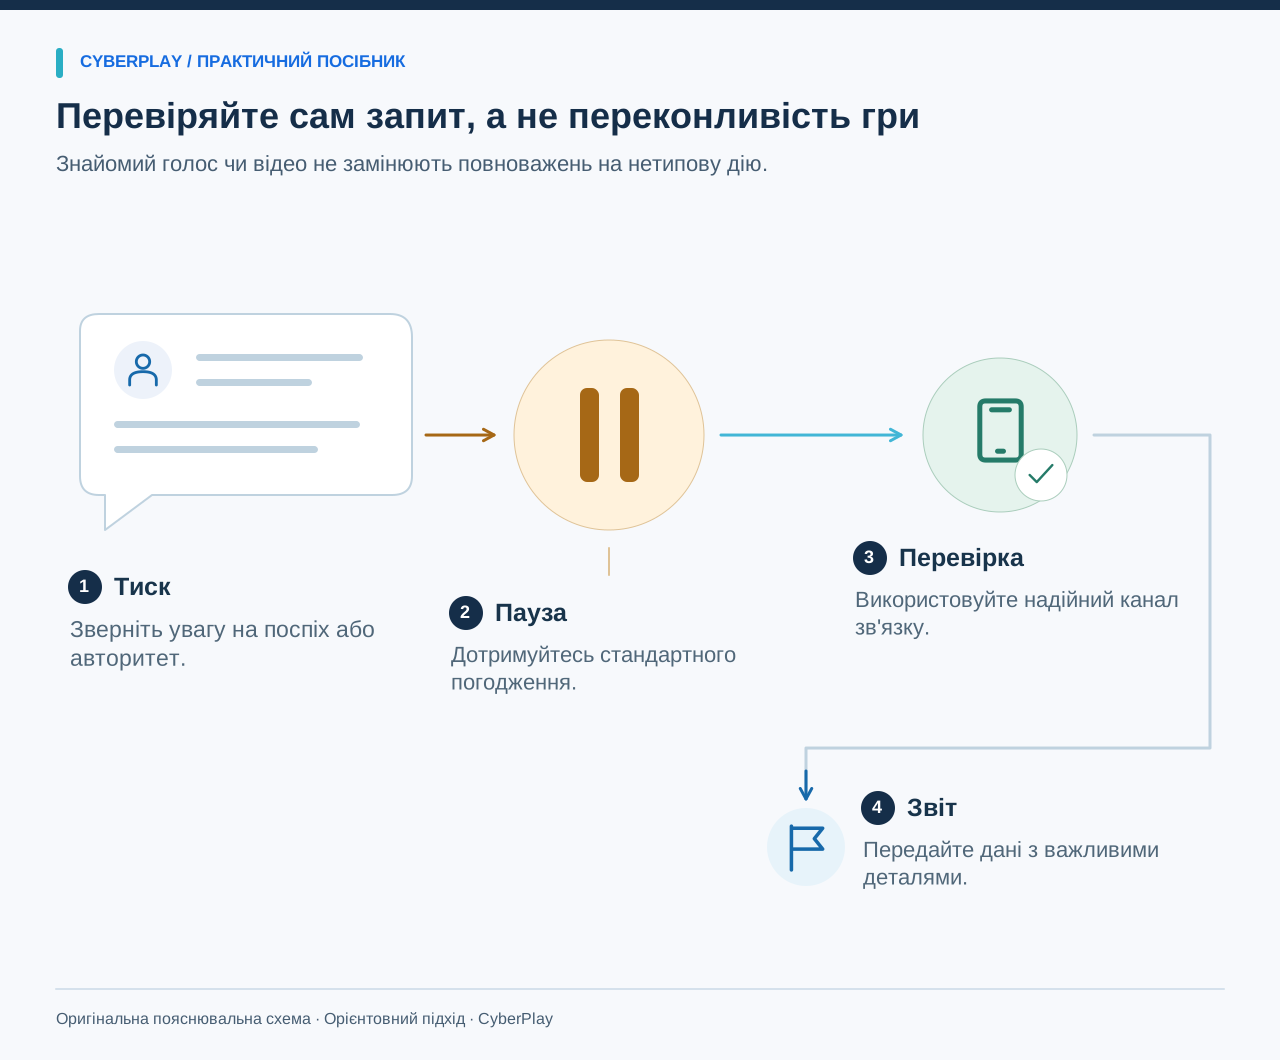
Зверніть увагу, що саме просять зробити: надати інформацію, надати доступ, змінити рахунок для оплати або впустити відвідувача. Потім перевірте, чи відповідає це встановленій процедурі. Такий підхід працює, навіть якщо співрозмовник говорить упевнено та володіє правдивими подробицями. Працівникам не потрібно аналізувати акцент, харизму чи особливості поведінки людини.
У рекомендаціях NCSC щодо боротьби з шахрайством описано прийоми авторитету, терміновості та емоційного тиску. Ці сигнали мають спонукати сповільнитися й перевірити дані, а не слугувати остаточним вироком. Справжній колега також може дуже поспішати. Навчайте алгоритму, який зберігає обов’язкову перевірку й водночас не блокує виконання законних робочих завдань.
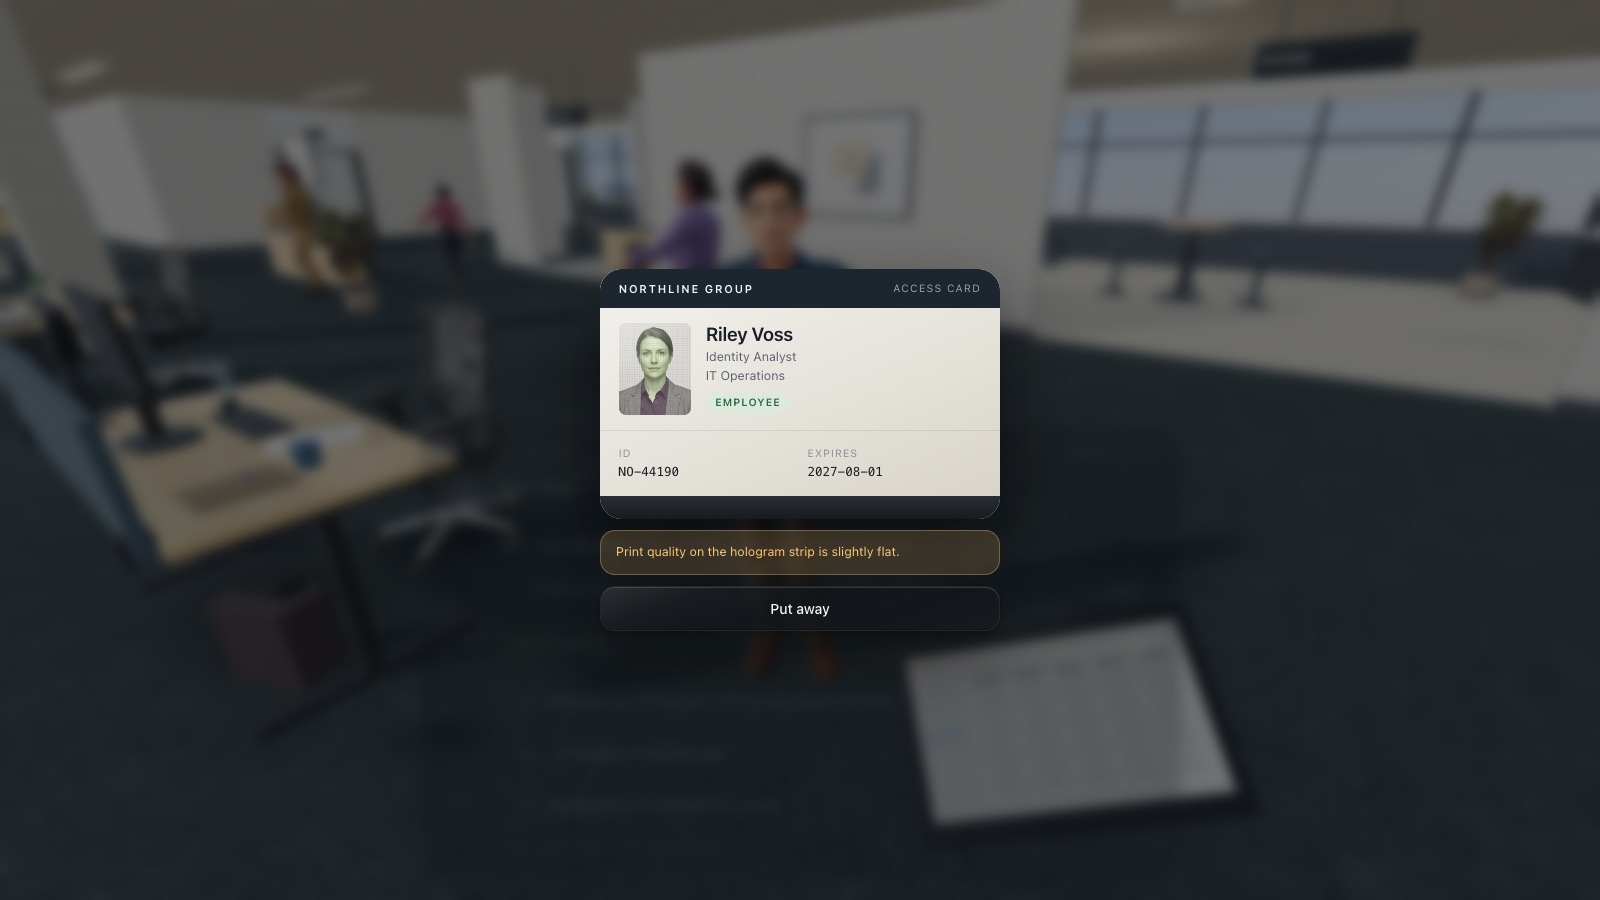
Збільшити зображення · Знімок екрана гри · Англійський інтерфейс
- Ввічливо перевірте особу
Ввічливо попросіть надати відповідне посвідчення особи та підтвердьте візит за встановленим у компанії маршрутом зв'язку.
- Дотримуйтесь правил для гостей
Дотримуйтесь затвердженого регламенту прийому гостей, зокрема щодо обов'язкового супроводу, замість передачі власної перепустки.
Джерела розділу: Фішингове шахрайство: як розпізнавати та повідомляти
2. Визначте, які канали зв'язку вважаються надійними
Надійний канал обирається незалежно від отриманого звернення: це картка контрагента в системі, офіційний внутрішній довідник співробітників, портал служби підтримки або контакти, раніше підтверджені за регламентом. Телефон у підозрілому листі є частиною того ж неперевіреного звернення. Зателефонувавши за ним, ви змінюєте лише спосіб зв'язку, а не рівень довіри до інформації.
Перед початком вправи перевірте актуальність корпоративних довідників. Якщо потрібного контакту там немає, призначте відповідального за виправлення. Передбачте запасний варіант для термінових випадків і роботи в неробочий час. Працівникові потрібна реальна альтернатива згоді на підозрілі умови, а не абстрактна вимога «перевірити», яку неможливо виконати на практиці.
3. Картка діалогу: «помічник» з ІТ-підтримки
Авторський навчальний діалог: Той, хто дзвонить: «Я зі служби підтримки. Налаштовуємо систему відеозв'язку перед вашою наступною зустріччю». Працівник: «Але я не створював заявку». Той, хто дзвонить: «Саме тому я й телефоную. Продиктуйте одноразовий код із телефона, і я завершу налаштування». Ведучий пояснює: працівник не замовляв відновлення доступу і має доступ до офіційного довідника підтримки.
Вдалий варіант відповіді: «Я не можу надати цей код. Я сам звернуся до служби підтримки за офіційним каналом і вкажу номер цього звернення». Потренуйтеся вимовляти цю фразу вголос. Можна залишатися ввічливим, не підтверджуючи повноваження незнайомця. Додайте репліку, де той наполягає, що затримка зірве роботу команди, і перевірте, чи зміниться порядок дій.
4. Картка діалогу: нові банківські реквізити постачальника
Авторський навчальний діалог: Представник постачальника: «У нас змінилися банківські реквізити. Оплатіть сьогоднішній рахунок уже на новий номер». Працівник: «Мені потрібно діяти за процедурою зміни даних контрагента». Представник: «Наш фінансовий директор усе погодив; якщо треба, зателефонуйте за номером у цьому листі». Контекст: у співробітника є стара картка постачальника з перевіреним номером і затверджений процес погодження змін.
Правильна дія — залишити колишні реквізити без змін, доки не завершаться повна перевірка та внутрішнє погодження. ФБР рекомендує окремо звіряти будь-які зміни рахунків або платіжних процедур безпосередньо з контрагентом. Під час вправи зробіть незалежне джерело контактів доступним, щоб учасник міг наочно показати, звідки саме він бере інформацію.

Збільшити зображення · Знімок екрана гри · Англійський інтерфейс
- Порівняйте змінені реквізити
Перевірте, які платіжні дані змінилися та чи відповідає запит очікуваному рахунку та виконаній роботі.
- Порівняйте з перевіреним рахунком
Порівняйте дані з перевіреним рахунком, а потім підтвердьте змінені банківські реквізити через заздалегідь збережений контакт постачальника.
Джерела розділу: Шахрайство з корпоративною електронною поштою (BEC)
5. Картка діалогу: знайомий голос просить зробити виняток
Авторський навчальний діалог: Голосове повідомлення нібито від топменеджера: «Потрібно терміново провести конфіденційний платіж до початку наради. Говорити зараз не можу. Використай реквізити з наступного повідомлення, і нехай це залишиться між нами». За посадовими обов'язками учасника для будь-якої подібної операції обов'язкове окреме погодження.
Працівник має діяти за офіційною процедурою погодження та зв'язатися з керівником через незалежно перевірений канал. ФБР фіксує кампанії з підміною осіб за допомогою голосових повідомлень, згенерованих штучним інтелектом, і радить окремо перевіряти особу відправника. Знайомий тембр голосу не є підтвердженням повноважень. Вправа однаково корисна, якщо запис синтезований, зімітований або якщо справжній керівник просить порушити регламент.
Джерела розділу: Кампанія шкідливих повідомлень із видаванням себе за високопосадовців США триває
6. П'ять кроків для перевірки запиту
Зробіть алгоритм простим, щоб його легко було згадати під час реальної розмови. Адаптуйте кроки звітування та погодження до конкретної робочої задачі. Для звичайного безпечного запиту достатньо стандартного порядку дій. Якщо ж ідеться про важливі зміни чи кошти, виконайте незалежну перевірку та зафіксуйте рішення в робочій системі.
| Крок | Питання | Дія |
|---|---|---|
| Пауза | Яку саме дію від мене вимагають виконати? | Зупиніть виконання чутливої дії на час перевірки. |
| Пошук | Де знайти незалежно підтверджений контакт або регламент? | Скористайтеся наявним довідником, карткою контрагента або офіційним порталом. |
| Перевірка | Чи є цей запит справжнім, обґрунтованим та очікуваним? | Підтвердьте запит цим шляхом, не використовуючи нові дані, надані співрозмовником. |
| Погодження | Чи дозволяє регламент виконати цю дію в такий спосіб? | Отримайте належний дозвіл; саме лише знайомство з особою не дає повноважень. |
| Звіт чи дія | Який результат дала проведена перевірка? | Повідомте про підозру або завершіть виконання завдання за офіційною процедурою. |
7. Організуйте рольову гру для всієї команди
Об'єднайте учасників у трійки: ініціатор, співробітник і спостерігач. Ініціатор отримує картку з репліками, співробітник — опис робочої ситуації та джерела контактів, а спостерігач — чекліст із п'яти кроків. Після короткого розбору поміняйтеся ролями. Спостерігач фіксує лише логіку рішень і конкретні дії, а не акторські здібності колег. За бажанням відповідь можна надати в письмовій формі.
Зробіть ситуацію реалістичною, але виключіть особисті погрози, спроби присоромити людину чи використання приватних обставин. Нагадайте, що це навчальна вправа, і чітко окресліть її межі. Використовуйте тільки вигадані рахунки й реквізити та не надсилайте повідомлень або запитів на погодження в реальних корпоративних системах. Результатом мають стати впевненість у діях і зрозумілі процедури.
8. Додайте легітимний запит, який успішно проходить перевірку
Запропонуйте одній із груп контрольний сценарій: працівник відкриває офіційний портал підтримки, бачить зареєстровану ним заявку та отримує інструкції, які точно відповідають регламенту й не вимагають передачі секретів телефоном. Або фінансовий відділ самостійно перевіряє нові дані постачальника та отримує внутрішнє схвалення. Правильний підсумок тут — виконати погоджену операцію.
Обговоріть, які саме факти підтвердили безпеку та дозволили продовжити роботу. Це допоможе уникнути звички автоматично відмовляти на будь-які прохання. Мета — зробити перевірку природною частиною професійної роботи. Якщо офіційний шлях настільки повільний, що зупиняє роботу, зафіксуйте це як проблему процесу для оптимізації, а не змушуйте колег вигадувати обхідні шляхи.
9. Розберіть відчуття тиску та реальні перешкоди
Запитайте учасників, що саме в розмові заважало зробити паузу і що допомогло наполягти на перевірці. Причинами можуть бути субординація, дедлайни, бажання виручити колегу або нерозуміння правил. Дайте керівникам можливість потренуватися спокійно реагувати, коли співробітники перевіряють їхні власні доручення. Регламентів легше дотримуватися, якщо керівництво показує власний приклад.
Занотуйте всі виявлені проблеми: відсутність контактів у базі, незрозумілий розподіл повноважень, незручні інструменти для повідомлень про інциденти чи суперечки щодо термінових випадків. Визначте для кожної відповідального й термін усунення. Зберігайте лише висновки, корисні для покращення процесів компанії. Немає сенсу публічно оцінювати, наскільки артистично працівник протистояв вигаданому зловмиснику.
10. Закріпіть навички на практиці в різних форматах
Скористайтеся каталогом ігор CyberPlay із соціальної інженерії, щоб підібрати інтерактивний сценарій зі схожими дилемами. Ознайомтеся з описом навчальної гри та поясніть колегам, як її механіки співвідносяться з правилами вашої компанії. Рольова гра допомагає виробити правильні фрази та взаємодію, а гра дає змогу самостійно приймати рішення й бачити їхні наслідки.
Згодом змініть канал спілкування або зміст прохання та зверніть увагу на першу реакцію співробітника. Перевірте, чи шукає він незалежний контакт і чи дотримується правил погодження. Оцінюйте підсумки тверезо: вдало проведений діалог чи високий бал у навчальній грі ще не означають, що ризик соціальної інженерії в організації повністю зник.

Збільшити зображення · Знімок екрана гри · Англійський інтерфейс
- Відхиліть неініційований запит
Відхиліть підтвердження входу, якого ви не ініціювали, навіть якщо інше повідомлення наполегливо закликає схвалити цей запит.
- Повідомте через офіційну підтримку
Зверніться до офіційної служби підтримки чи служби безпеки та зазначте час появи несподіваного запиту.
Застосуйте ці рішення на практиці
Спробуйте ігри з соціальної інженерії, а потім відпрацюйте формулювання відмови та перевірені контакти для зв'язку у вашій команді.
Переглянути ігри з соціальної інженеріїДжерела й додаткові матеріали
- Фішингове шахрайство: як розпізнавати та повідомляти — Національний центр кібербезпеки Великої Британії (NCSC). Переглянуто 2026-09-13
- Шахрайство з корпоративною електронною поштою (BEC) — Федеральне бюро розслідувань США (FBI). Переглянуто 2026-09-13
- Кампанія шкідливих повідомлень із видаванням себе за високопосадовців США триває — Федеральне бюро розслідувань США (FBI). Переглянуто 2026-09-13
Досліджуйте далі
- Приклади фішингових листів для навчання: перевірка та повідомлення
Опрацюйте вигадані фішингові листи про кадри, рахунки, доставку й вхід до сервісів. Порівняйте з легітимними листами та оберіть незалежну перевірку запитів.
UK · 8 хв читання - Безпечне використання ШІ на роботі: навчання щодо інструментів і даних
Навчайте працівників безпечно користуватися ШІ: обирати інструменти, захищати дані, перевіряти відповіді та дозволи. Використайте вигадані приклади рішень.
UK · 8 хв читання - Теми навчання кібербезпеки: вибір за ролями та робочими ризиками
Добирайте теми навчання кібербезпеки за ролями та робочими ризиками. Використайте матрицю про фішинг, облікові записи, дані, фізичний доступ і використання ШІ.
UK · 9 хв читання - Неочікуваний запит MFA: що робити, якщо ви не входили в обліковий запис
Отримали неочікуваний запит MFA? Дізнайтеся, як його відхилити, перевірити дзвінок від «підтримки», повідомити про помилкове схвалення та відпрацювати навички.
UK · 8 хв читання