Equipo editorial de CyberPlay · Publicado el · Actualizado el · 10 min de lectura
Guía y ejercicios en español

Los ejercicios de formación en ingeniería social permiten a los empleados ensayar ese momento incómodo en el que alguien les pide eludir un control habitual. El solicitante puede sonar servicial, con autoridad, familiar o apremiante. Un ejercicio útil proporciona al empleado una forma práctica de hacer una pausa, verificar a través de una vía de confianza y continuar o escalar la situación sin necesidad de demostrar que quien realiza la petición es un atacante.
Esta guía incluye tres tarjetas de diálogo originales y un proceso de verificación compartido. Póngalas en práctica como simulaciones de rol anunciadas previamente, utilizando personas, cuentas y registros empresariales ficticios. El objetivo es ejercitar la toma de decisiones y detectar posibles lagunas en los procedimientos locales. Nadie necesita hacerse pasar por un directivo real, recopilar contraseñas ni sorprender a sus compañeros con una llamada imprevista.
Lo que te llevas
- Entrene una respuesta práctica ante la presión, no solo la identificación teórica de un fraude.
- Obtenga los datos de contacto para la verificación de forma independiente a la solicitud sospechosa.
- Una voz familiar o un vídeo convincente no constituyen una autorización suficiente para una acción sensible.
- Haga que el escalado seguro sea viable y respalde a los empleados que decidan utilizarlo.
1. Comience por la solicitud antes que por la puesta en escena
Pregunte qué se le está pidiendo exactamente al empleado: revelar información, autorizar un acceso, modificar el destino de un pago o permitir la entrada a una visita. A continuación, plantee si esa acción se ajusta al procedimiento establecido. Este enfoque sigue siendo eficaz aunque el solicitante se exprese con elocuencia y aporte detalles realistas. Los empleados no tienen por qué juzgar el acento, la seguridad o la personalidad del interlocutor.
La guía sobre estafas del NCSC describe tácticas como la invocación de autoridad, la urgencia y la presión emocional. Estos factores son señales de alerta para detenerse y verificar, no pruebas concluyentes de una infracción. Un compañero de trabajo legítimo también puede tener prisa. Inculque una respuesta que mantenga los controles obligatorios al tiempo que ofrece una vía para que el trabajo legítimo continúe.
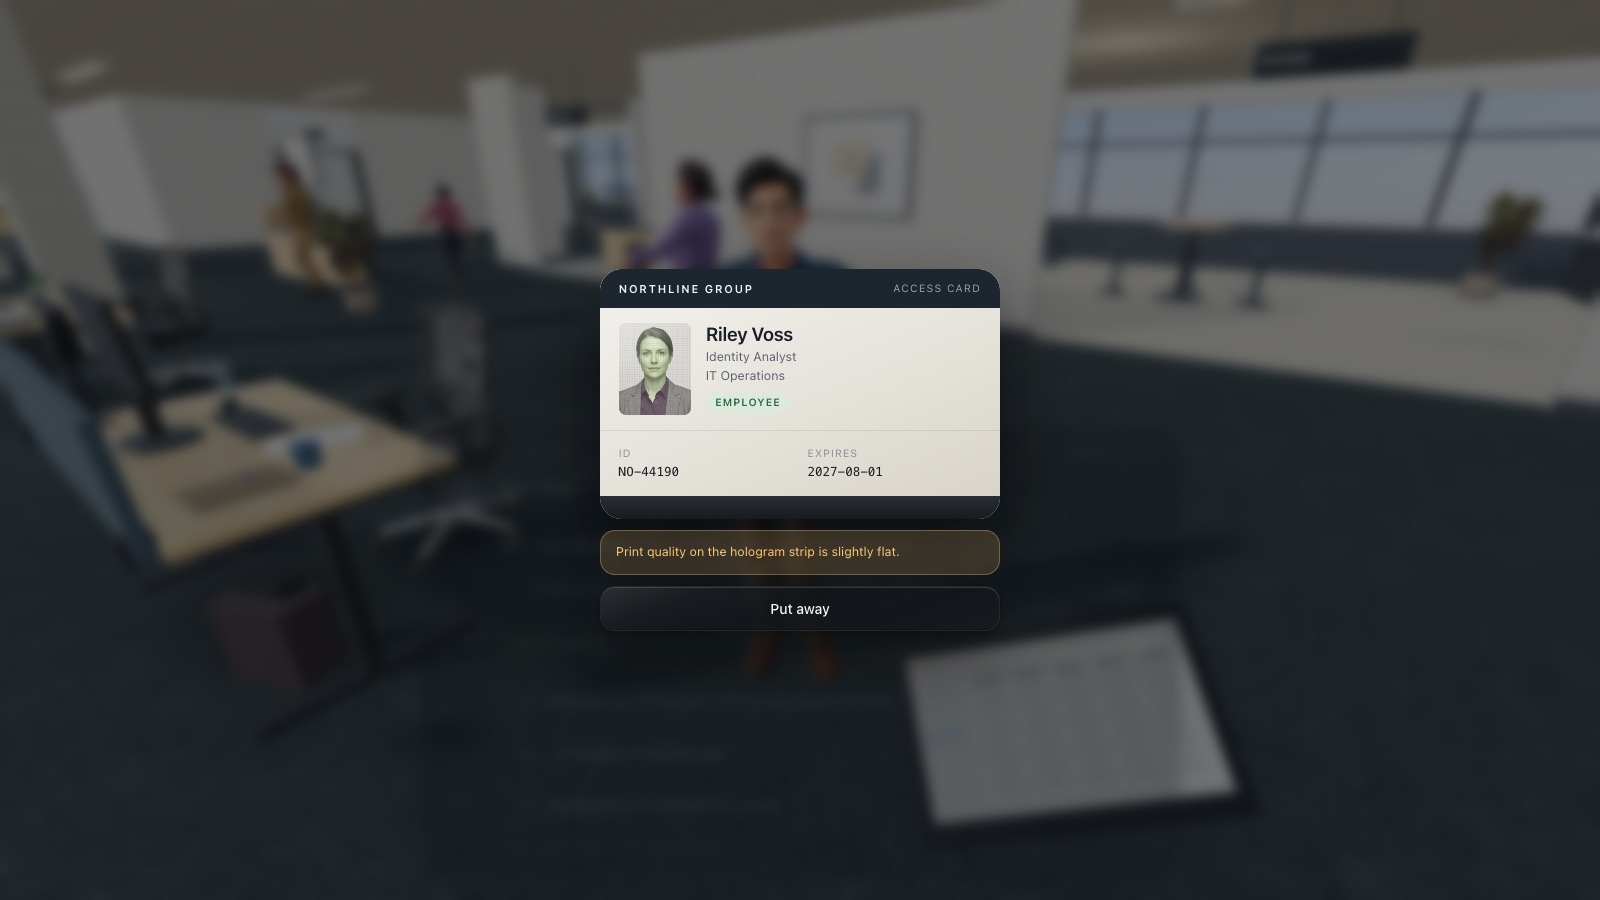
Ampliar imagen · Captura del juego · Interfaz en inglés
- Verifique la identidad cortésmente
Solicite la identificación requerida con cortesía y confirme la visita mediante la vía de contacto establecida por la organización.
- Siga el procedimiento de visitas
Aplique el procedimiento de visitas aprobado, incluido el acompañamiento necesario, en vez de prestar credenciales de acceso personales.
Fuentes de esta sección: Estafas de phishing: cómo detectarlas y notificarlas
2. Defina qué constituye un canal de verificación de confianza
Un canal de confianza se elige de forma independiente respecto a la nueva petición: un registro de proveedores consolidado, el directorio de personal corporativo, un portal de soporte técnico conocido o un contacto ya verificado mediante los procesos de la organización. Un número de teléfono incluido en un correo sospechoso forma parte de esa misma solicitud no contrastada. Pasar de ese mensaje a dicho número cambia el medio de comunicación, pero no la base de la confianza.
Revise los directorios reales de la organización antes de iniciar el ejercicio. Si no es posible localizar el contacto adecuado, designe a un responsable para solucionarlo. Establezca una alternativa para situaciones con plazos críticos y labores fuera del horario laboral. El empleado necesita una opción viable frente al mero cumplimiento de la orden, no una consigna de «verificar» sin los medios para llevarla a cabo. Contar con interfaces, guías y evaluaciones disponibles en español facilita que todo el equipo ejecute estos protocolos de forma clara y sin barreras lingüísticas.
3. Tarjeta de diálogo: la llamada del técnico de soporte servicial
Diálogo ficticio original: Interlocutor: «Le llamo de soporte técnico. Estamos solucionando una incidencia en el sistema de videoconferencias antes de su próxima llamada». Empleado: «No he abierto ninguna incidencia». Interlocutor: «Precisamente por eso me pongo en contacto con usted. Léame el código de inicio de sesión que ha recibido en el móvil y podré terminar». El facilitador indica al participante que el empleado no ha solicitado ningún restablecimiento y tiene acceso al directorio oficial de soporte.
Una respuesta adecuada sería: «No puedo facilitarle ese código. Contactaré con el centro de soporte por el canal habitual haciendo referencia a esta solicitud». Conviene ensayarla en voz alta. El participante puede mantener un tono educado sin validar las afirmaciones del interlocutor. Añada una segunda línea en la que quien llama insista en que la demora perjudicará al equipo, y pregunte si el cauce de verificación debería cambiar.
4. Tarjeta de diálogo: la nueva cuenta bancaria del proveedor
Diálogo ficticio original: Contacto del proveedor: «Nuestros datos bancarios han cambiado. Por favor, utilice la nueva cuenta para la factura de hoy». Empleado: «Debo seguir el procedimiento establecido para cambios de datos de proveedores». Contacto del proveedor: «Nuestro director financiero ya lo ha aprobado; si es necesario, llame al número que aparece en este mensaje». Contexto: el empleado dispone de una ficha de proveedor previa con un contacto verificado y un flujo interno de autorizaciones.
La respuesta idónea consiste en mantener el registro actual sin cambios hasta que se completen la comprobación y la autorización pertinentes. El FBI aconseja contrastar cualquier modificación en los números de cuenta o procedimientos de pago mediante una verificación directa con el solicitante. Durante el ejercicio, muestre con claridad la fuente de contacto independiente para que el participante pueda señalar qué registro utilizaría.

Ampliar imagen · Captura del juego · Interfaz en inglés
- Compare los datos modificados
Compruebe qué datos de pago cambiaron y si la solicitud coincide con la factura y el trabajo previstos.
- Compare con una factura fiable
Compare con una factura fiable y verifique los cambios bancarios mediante el contacto del proveedor registrado previamente.
Fuentes de esta sección: Fraude por compromiso del correo empresarial (BEC)
5. Tarjeta de diálogo: una voz conocida solicita una excepción
Diálogo ficticio original: Mensaje de voz atribuido a un alto cargo: «Necesito que gestione una transferencia confidencial antes de la reunión. Ahora mismo no puedo hablar. Utilice los datos del mensaje que le enviaré a continuación y manténgalo en reserva». El puesto del participante exige habitualmente una autorización previa e independiente para emitir pagos de esta índole.
El empleado debe recurrir al proceso de autorización establecido y utilizar un contacto comprobado de manera independiente. El FBI ha documentado campañas de suplantación de identidad que emplean mensajes de voz generados mediante inteligencia artificial y recomienda llevar a cabo verificaciones de identidad independientes. Una voz que suene familiar no suple una autorización reglamentaria. El ejercicio debe ser válido tanto si la grabación es sintética o imitada, como si se trata de una persona real que solicita una excepción no autorizada.
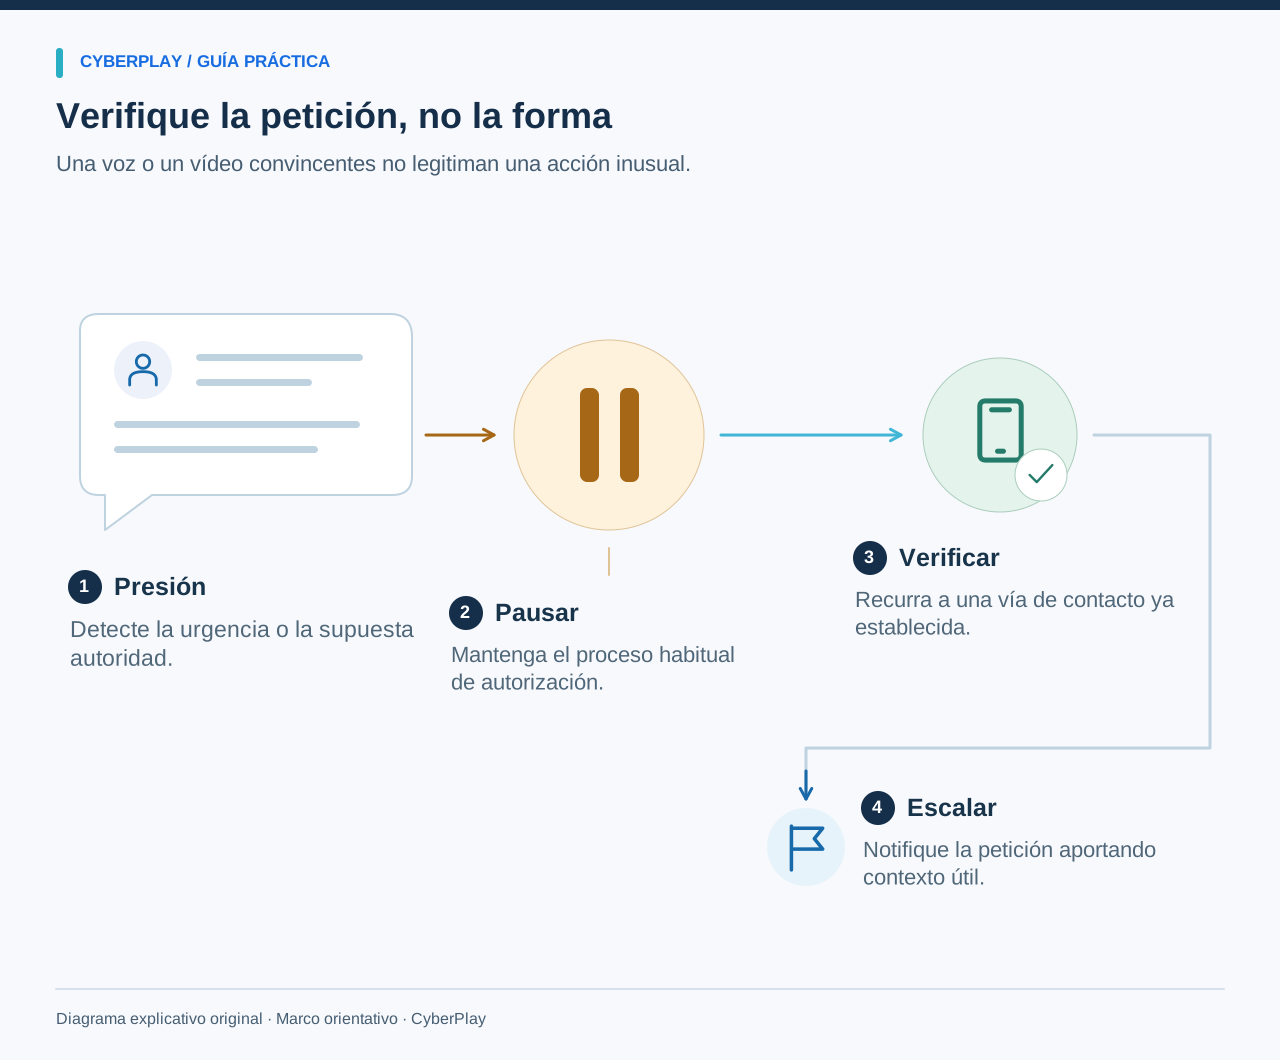
Fuentes de esta sección: Continúa la suplantación de altos cargos estadounidenses en una campaña de mensajes maliciosos
6. Utilice este flujo de verificación en cinco pasos
Procure que el esquema sea lo bastante conciso como para poder ensayarlo en una conversación. Adapte los pasos de reporte y aprobación a la tarea concreta. Ante una solicitud habitual de escaso impacto, el procedimiento ordinario puede bastar para aportar la seguridad requerida. Si se trata de un cambio de gran repercusión, formalice la comprobación independiente y registre la aprobación en el sistema autorizado.
| Paso | Pregunta | Acción |
|---|---|---|
| Pausar | ¿Qué acción se me está pidiendo que realice? | Ponga en espera la acción crítica mientras la verifica. |
| Localizar | ¿Dónde se encuentra el contacto o el proceso comprobado de forma independiente? | Utilice el directorio corporativo, el registro de proveedores o el portal autorizado. |
| Verificar | ¿La solicitud es legítima y responde a algo previsto? | Confirme la petición por ese cauce sin recurrir a los nuevos datos facilitados por el solicitante. |
| Autorizar | ¿Me autoriza el procedimiento a llevar a cabo esta acción? | Recabe la autorización preceptiva; la identidad del solicitante por sí sola no otorga atribuciones. |
| Notificar o tramitar | ¿Qué se ha determinado tras la comprobación? | Escale cualquier sospecha o tramite la solicitud legítima a través del flujo de trabajo autorizado. |
7. Organice la simulación para que participe todo el equipo
Forme grupos de tres personas: solicitante, empleado y observador. Entregue el diálogo al solicitante, el contexto y las vías de contacto al empleado, y el esquema de cinco pasos al observador. Rote los papeles tras una breve puesta en común. La labor del observador consiste en registrar las acciones y el razonamiento, no en valorar la soltura interpretativa ni la seguridad del empleado. Conviene ofrecer la opción de responder por escrito a quien lo prefiera.
Plantee peticiones verosímiles, pero evite recurrir a amenazas personales, situaciones humillantes o referencias a la vida privada. Aclare con antelación que se trata de un ejercicio práctico y delimite sus normas. Emplee datos bancarios ficticios y no pida a los participantes que envíen mensajes ni autorizaciones en los sistemas reales de la empresa. El resultado práctico debe ser una pauta de respuesta ensayada y un procedimiento más nítido.
8. Introduzca peticiones legítimas que superen las comprobaciones
Asigne un escenario de control a uno de los grupos: el empleado accede al portal de soporte técnico corporativo, comprueba una incidencia abierta por él mismo y sigue instrucciones conformes al procedimiento autorizado sin revelar ninguna credencial secreta por teléfono. O bien, el departamento financiero verifica de forma independiente una modificación de proveedor y obtiene la aprobación interna correspondiente. La resolución correcta en estos casos es completar la tarea autorizada.
Analice qué evidencias hicieron razonable seguir adelante. De este modo se evita que el ejercicio derive en un rechazo sistemático por defecto. La meta es integrar la verificación en el desempeño laboral cotidiano. Si el procedimiento oficial resulta tan lento que entorpece las tareas ordinarias, regístrelo como una deficiencia organizativa que el responsable debe subsanar, en lugar de empujar a los empleados a improvisar excepciones.
9. Analice la presión percibida y las dificultades prácticas
Pregunte a cada empleado qué elemento de la petición le dificultó detenerse a pensar y qué le ayudó a mantener las comprobaciones. Las respuestas suelen aludir a la jerarquía, los plazos ajustados, el afán de colaboración o las dudas sobre la normativa interna. Ofrezca a los mandos intermedios y directivos la oportunidad de ensayar una respuesta comprensiva y de respaldo cuando un empleado verifique una orden suya. Las normas se cumplen con mayor naturalidad si la dirección demuestra que también se rige por ellas.
Documente las deficiencias detectadas: registros incompletos en los directorios, competencias de aprobación difusas, herramientas de reporte de difícil acceso o discrepancias en los protocolos de emergencia. Asigne un responsable y un plazo de resolución a cada incidencia. Conserve únicamente la información necesaria para optimizar el plan formativo. Carece de valor elaborar clasificaciones públicas sobre la destreza con la que los empleados hicieron frente a una llamada simulada.
10. Complemente la conversación con actividades variadas
Consulte el catálogo de ingeniería social de CyberPlay para seleccionar una actividad interactiva orientada a decisiones semejantes. Revise la descripción de cada juego y analice en qué puntos su dinámica guarda relación con los procesos reales de la entidad. Mientras que la dramatización afianza el lenguaje y la coordinación, los juegos de concienciación brindan una oportunidad adicional para sopesar opciones y examinar sus consecuencias.
Más adelante, modifique el canal de comunicación o la excepción planteada y observe la reacción inicial. Compruebe si el empleado sigue acudiendo a una vía de contacto independiente y respeta las normas de autorización. Refleje el desempeño en estos ejercicios con transparencia. Haber mantenido una conversación adecuada o haber alcanzado una puntuación alta en un juego no garantiza que la organización haya neutralizado los riesgos de suplantación de identidad.

Ampliar imagen · Captura del juego · Interfaz en inglés
- Rechace solicitudes no iniciadas
Deniegue aprobaciones de inicio de sesión que no haya iniciado, aun si otro mensaje le urge a aceptarlas.
- Reporte mediante soporte oficial
Contacte con el centro de asistencia técnica o seguridad establecido e indique cuándo surgieron las aprobaciones imprevistas.
Lleve las decisiones a la práctica
Explore los juegos sobre ingeniería social y ensaye las fórmulas de verificación y las vías de contacto de confianza que utilizaría su equipo.
Explorar juegos sobre ingeniería socialFuentes y lecturas adicionales
- Estafas de phishing: cómo detectarlas y notificarlas — National Cyber Security Centre del Reino Unido. Consultado el 2026-09-13
- Fraude por compromiso del correo empresarial (BEC) — Oficina Federal de Investigación (FBI). Consultado el 2026-09-13
- Continúa la suplantación de altos cargos estadounidenses en una campaña de mensajes maliciosos — Oficina Federal de Investigación (FBI). Consultado el 2026-09-13
Sigue explorando
- Ejemplos de correos de phishing para formación: inspeccionar, verificar y avisar
Practica con correos ficticios de phishing sobre recursos humanos, facturas, entregas y cuentas. Incluye mensajes legítimos, verificaciones y preguntas de reflexión.
ES · 9 min de lectura - Formación para el uso seguro de IA: decisiones sobre herramientas y datos
Forma a empleados en el uso seguro de IA: herramientas aprobadas, datos, verificación de respuestas y permisos. Incluye ejemplos ficticios y tarjetas de decisión.
ES · 10 min de lectura - Temas de formación en ciberseguridad: elegir según la función y el riesgo
Elige temas de formación en ciberseguridad según funciones y riesgos laborales. Utiliza una matriz práctica sobre phishing, cuentas, datos, acceso, IA y avisos.
ES · 11 min de lectura - Solicitud MFA inesperada: qué hacer si no has iniciado sesión
¿Recibiste una solicitud MFA inesperada? Aprende cuándo rechazarla, cómo verificar una llamada de soporte y notificar incidentes si aprobaste por error.
ES · 9 min de lectura - Formación sobre phishing con códigos QR: comprueba el destino antes de decidir
Enseña a comprobar destinos de códigos QR con escenarios de aparcamiento, carteles y acceso a cuentas. Incluye verificaciones independientes y ejercicios prácticos.
ES · 10 min de lectura - Simulación de ransomware para equipos no técnicos: guía de facilitación
Dirige una simulación de ransomware para equipos no técnicos con roles, novedades del escenario y decisiones de continuidad. Descarga la guía de facilitación.
ES · 12 min de lectura