Équipe éditoriale CyberPlay · Publié le · Mis à jour le · 10 min de lecture
Guide et exercices en français

Les exercices d’ingénierie sociale permettent aux collaborateurs de s'entraîner à gérer ce moment délicat où un interlocuteur leur demande de contourner un contrôle habituel. La personne à l'origine de la demande peut sembler serviable, haut placée, familière ou pressante. Un exercice efficace offre au collaborateur un moyen concret de marquer une pause, de procéder à une vérification indépendante via un canal de confiance et de poursuivre la tâche ou de faire un signalement, sans avoir à prouver formellement que l'interlocuteur est un fraudeur.
Ce guide propose trois fiches de dialogue originales ainsi qu'un processus de vérification partagé. Menez-les sous la forme de jeux de rôle annoncés, à l'aide d'identités, de comptes et de dossiers d'entreprise fictifs. L'objectif est d'exercer la prise de décision et de repérer d'éventuelles failles dans les procédures internes. Nul besoin d'usurper l'identité d'un véritable dirigeant, de subtiliser des mots de passe ou de déstabiliser des collègues par un appel surprise.
Les points à retenir
- Pratiquez une réponse concrète face à la pression, au lieu de simplement chercher à coller une étiquette d'arnaque.
- Obtenez vos points de contact de vérification indépendamment de la requête suspecte.
- Une voix familière ou une vidéo convaincante ne suffisent pas à autoriser une action critique.
- Rendez l'escalade et le signalement concrets, et soutenez les collaborateurs qui y ont recours.
1. S’attacher à la nature de la demande plutôt qu’aux apparences
Analysez ce que l'interlocuteur demande au collaborateur : transmettre des informations, valider un accès, modifier les coordonnées bancaires d'un paiement ou autoriser l'entrée d'un visiteur. Déterminez ensuite si cette action respecte scrupuleusement la procédure établie. Cette approche reste pertinente même si le demandeur s'exprime avec aisance et maîtrise des détails très réalistes. Les salariés n'ont pas à se transformer en analystes de l'accent, de l'assurance ou de la personnalité d'un interlocuteur.
Le guide du NCSC sur les escroqueries répertorie des leviers d'influence comme l'autorité, l'urgence ou la pression émotionnelle. Ces indices doivent inciter à ralentir pour vérifier, mais ils ne constituent pas une preuve absolue de malveillance en soi : un véritable collègue peut également être dans l'urgence. Enseignez une réaction qui préserve le contrôle nécessaire tout en permettant au travail légitime de suivre son cours.
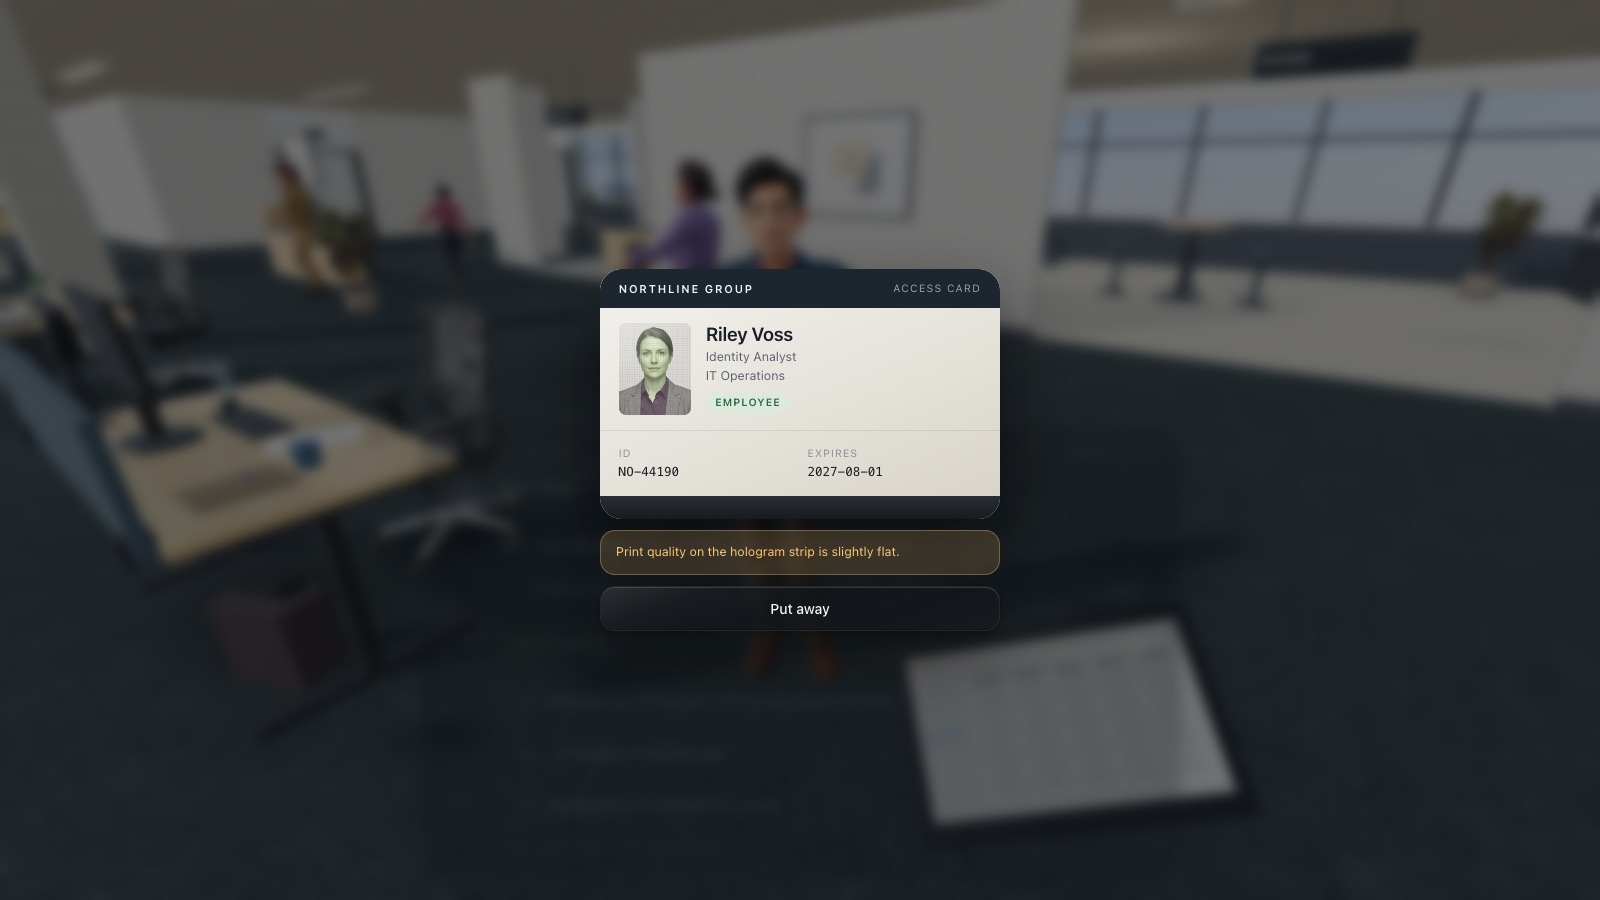
Agrandir l’image · Capture du jeu · Interface en anglais
- Vérifier l'identité avec courtoisie
Demandez poliment une pièce d'identité requise et confirmez la visite via le canal de contact officiel de l'organisation.
- Suivre la procédure des visiteurs
Appliquez la procédure des visiteurs approuvée, y compris l'accompagnement éventuel, plutôt que de prêter un badge d'accès personnel.
Sources de cette section: Messages de phishing : les repérer et les signaler
2. Définir ce qui constitue un canal de vérification fiable
Un canal de confiance doit être choisi indépendamment de la demande reçue : une fiche fournisseur existante, l'annuaire interne validé, un portail de centre de services officiel ou un contact préalablement authentifié selon les processus de l'organisation. Un numéro mentionné dans un e-mail suspect fait partie intégrante de cette même demande non vérifiée. Téléphoner à ce numéro plutôt que répondre par écrit change simplement de vecteur, sans créer le moindre niveau de confiance.
Consultez les véritables annuaires de l'organisation en amont de la session. Si les bons interlocuteurs n'y figurent pas, mandatez une personne pour y remédier. Prévoyez une solution de repli pour les situations d'urgence et les astreintes. L'apprenant doit disposer d'une alternative réaliste à la soumission immédiate, et non d'une consigne abstraite exigeant de « vérifier » sans aucun outil pour y parvenir.
3. Fiche de dialogue : le technicien informatique prévenant
Dialogue fictif original : Appelant : « Bonjour, c'est le support. Nous intervenons sur l'outil de visioconférence avant votre prochaine réunion. » Salarié : « Je n'ai pas ouvert d'incident. » Appelant : « C'est pour cela que je vous joins directement. Donnez-moi simplement le code d'authentification reçu sur votre téléphone pour que je finalise l'opération. » L'animateur précise à l'apprenant que le collaborateur n'a initié aucune récupération de compte et qu'il a accès à l'annuaire officiel du support.
La réponse appropriée consiste à dire : « Je ne peux pas vous communiquer ce code. Je vais contacter le centre de services par le canal habituel en mentionnant votre demande. » Entraînez-vous à prononcer cette phrase à voix haute. L'apprenant peut tout à fait rester courtois sans accéder aux prétentions de son interlocuteur. Introduisez une relance où l'appelant affirme qu'un retard pénalisera toute l'équipe, puis vérifiez si la démarche de contrôle reste intacte.
4. Fiche de dialogue : le nouveau RIB du fournisseur
Dialogue fictif original : Contact fournisseur : « Nos coordonnées bancaires ont changé. Merci d'utiliser ce nouveau compte pour régler la facture du jour. » Collaborateur : « Je dois appliquer notre procédure de modification des comptes fournisseurs. » Contact fournisseur : « Notre direction financière a déjà validé le changement ; vous pouvez appeler le numéro indiqué dans ce message si besoin. » Contexte : le collaborateur dispose d'une fiche fournisseur existante avec un contact vérifié et d'un circuit de validation interne.
La démarche adaptée impose de ne modifier aucun paramètre tant que les vérifications et validations requises ne sont pas achevées. Le FBI préconise de contrôler tout changement de coordonnées bancaires ou de procédure de règlement en contactant directement le demandeur par un moyen sûr. Durant cet exercice, rendez bien visible la source du contact indépendant pour que l'apprenant puisse montrer sur quelles données fiables il s'appuie.

Agrandir l’image · Capture du jeu · Interface en anglais
- Comparer les détails modifiés
Vérifiez quels détails de paiement ont changé et si la demande correspond à la facture et au travail attendus.
- Comparer une facture fiable
Comparez avec une facture fiable, puis vérifiez les changements bancaires auprès du contact fournisseur déjà enregistré.
Sources de cette section: Fraude par compromission de la messagerie professionnelle
5. Fiche de dialogue : une voix familière sollicite une dérogation
Dialogue fictif original : Un message vocal semble provenir d'un cadre dirigeant : « J'ai besoin que tu organises un virement confidentiel avant la réunion. Je ne peux pas te parler de vive voix maintenant. Applique les instructions du message suivant et reste discret. » Le poste de l'apprenant impose en temps normal une double validation formelle avant tout transfert de ce type.
Le collaborateur doit suivre scrupuleusement la procédure d'approbation habituelle et passer par un contact vérifié de manière indépendante. Le FBI a documenté des campagnes d'usurpation d'identité reposant sur des messages vocaux générés par IA et conseille de procéder à des contrôles d'identité indépendants. Une voix familière ne remplace en rien une habilitation formelle. L'exercice demeure pertinent que l'enregistrement soit synthétique, imité ou qu'il s'agisse d'un collègue réel sollicitant une exception non autorisée.
Sources de cette section: Usurpation de hauts responsables américains dans des campagnes de messages malveillants
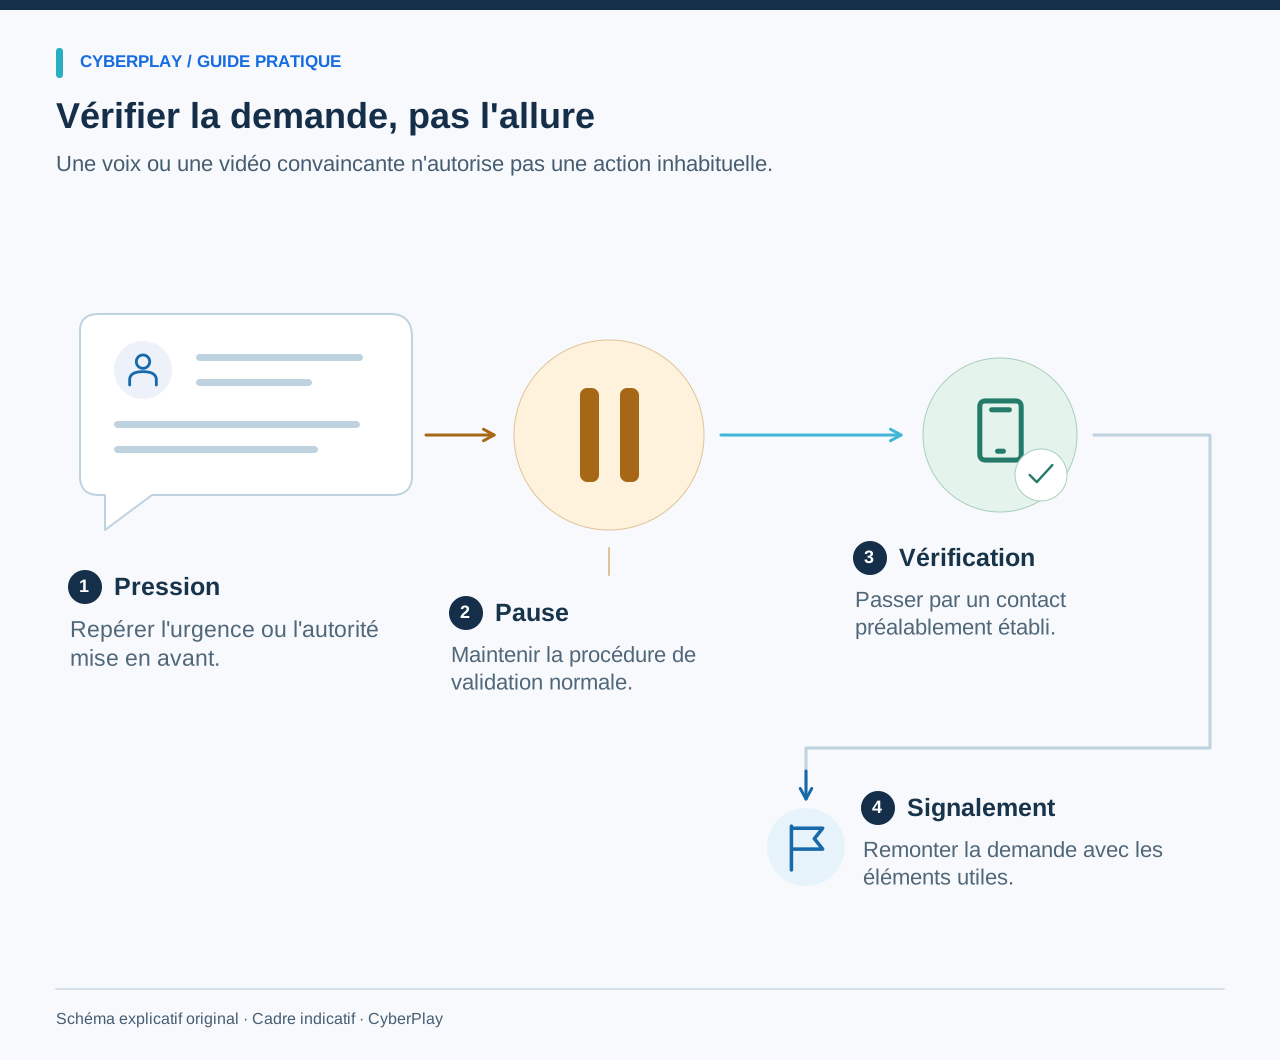
6. Mettre en œuvre la méthode de vérification en cinq étapes
Ce protocole doit rester suffisamment synthétique pour être appliqué naturellement en situation d'échange. Adaptez les étapes de déclaration et de validation aux spécificités de chaque tâche. Pour une demande de routine à faible enjeu, le circuit classique apporte souvent les garanties requises. En cas de modification sensible, formalisez le contrôle indépendant et tracez l'approbation dans l'outil métier approprié.
| Étape | Question clé | Action à mener |
|---|---|---|
| Suspendre | Quelle action me demande-t-on d'accomplir précisément ? | Mettre en attente toute action sensible le temps d'effectuer le contrôle. |
| Rechercher | Où trouver le contact vérifié indépendant ou la procédure officielle ? | Consulter l'annuaire interne, la fiche fournisseur existante ou le portail validé. |
| Vérifier | Cette sollicitation est-elle authentique et attendue ? | Confirmer par ce canal sûr, sans jamais utiliser les coordonnées transmises par le demandeur. |
| Valider | Le processus m'autorise-t-il à réaliser cette action ? | Recueillir l'approbation requise ; l'identité apparente ne confère pas l'autorité. |
| Signaler ou poursuivre | Quel est le résultat du contrôle ? | Signaler les éléments suspects ou finaliser la tâche légitime via le circuit officiel. |
7. Organiser le jeu de rôle pour impliquer l'ensemble des équipes
Constituez des trinômes : le demandeur, le collaborateur et l'observateur. Remettez le texte du dialogue au demandeur, le contexte et les coordonnées fiables au collaborateur, et la grille des cinq étapes à l'observateur. Faites tourner les rôles après un court débriefing. L'observateur note les actions concrètes et les raisonnements, sans évaluer le jeu d'acteur ou l'aisance oratoire. Une option de réponse écrite doit être proposée aux personnes qui le préfèrent.
Maintenez un scénario réaliste sans recourir à des menaces personnelles, des situations humiliantes ou des allusions à la vie privée des participants. Rappelez clairement en amont qu'il s'agit d'un exercice et posez un cadre sécurisant. Travaillez exclusivement avec des données fictives, sans jamais demander d'envoyer de véritables messages ou validations dans les outils de production. L'objectif concret reste l'assimilation d'une réponse réflexe et la clarification des processus.
8. Intégrer une demande légitime validée par les contrôles
Attribuez à l'un des groupes un scénario témoin : le collaborateur consulte le portail d'assistance officiel, confirme le ticket d'incident qu'il a lui-même ouvert et applique des consignes conformes aux standards, sans transmettre de secret à son interlocuteur. Autre exemple : la comptabilité effectue une vérification indépendante des coordonnées d'un fournisseur et obtient la validation interne requise. L'aboutissement attendu est l'exécution normale de la tâche autorisée.
Analysez quels éléments factuels ont justifié la poursuite de l'opération. Cela évite que l'exercice ne se résume à un réflexe d'opposition systématique. L'enjeu est de faire de la vérification une composante naturelle du travail bien fait. Si le processus officiel est tellement lourd qu'il bloque les tâches courantes, consignez cette difficulté pour que le responsable du processus la traite, plutôt que de contraindre les collaborateurs à improviser des passe-droits.
9. Analyser la pression ressentie et les freins concrets
Demandez à chaque collaborateur quel aspect de la sollicitation a rendu la temporisation difficile et ce qui l'a aidé à maintenir le contrôle. Les réponses portent souvent sur le poids hiérarchique, les délais serrés, l'envie d'aider ou le manque de clarté des consignes. Donnez aux managers l'occasion de s'exercer à réagir positivement lorsqu'un collaborateur vient vérifier l'une de leurs demandes. Une règle est bien plus facile à respecter lorsque la direction prouve qu'elle s'y soumet elle-même.
Relevez l'ensemble des blocages matériels identifiés : fiches absentes des annuaires, chaînes de délégation floues, outils de signalement inaccessibles ou désaccords sur les procédures d'urgence. Associez à chaque point un responsable et une date de résolution. Ne conservez que les données utiles à l'amélioration du programme de formation. Classer publiquement les collaborateurs selon leur résistance face à un faux appelant n'apporte aucune valeur pédagogique.
10. Compléter l'entraînement par des mises en pratique variées
Consultez le catalogue d'ingénierie sociale de CyberPlay afin de sélectionner une mise en situation interactive reposant sur un arbitrage semblable. Prenez connaissance de la fiche du jeu et montrez en quoi ses mécaniques font écho aux procédures réelles de votre organisation. Si le jeu de rôle permet de travailler le langage et la coordination, l'apprentissage par le jeu offre une opportunité supplémentaire d'évaluer ses choix et de constater leurs impacts.
Par la suite, modifiez le canal employé ou la dérogation sollicitée et observez le réflexe initial. Regardez si le salarié prend l'initiative de retrouver un contact indépendant et applique la règle d'approbation. Analysez les résultats de cet exercice en toute transparence : une mise en pratique réussie ou un bon score dans un jeu ne garantissent en rien la disparition totale du risque d'usurpation.

Agrandir l’image · Capture du jeu · Interface en anglais
- Rejeter une demande non sollicitée
Refusez toute validation de connexion que vous n'avez pas initiée, même si un autre message vous incite à l'accepter.
- Signaler au support officiel
Contactez le centre d'assistance établi ou l'équipe de sécurité et précisez quand les demandes d'approbation inattendues sont apparues.
Exercez une décision de votre travail
Choisissez un jeu sur les demandes usurpant une identité et vérifiez s’il est disponible en français. Répétez ensuite la phrase de vérification et le recours au contact de confiance.
Découvrir les jeux de pratiqueSources et lectures complémentaires
- Messages de phishing : les repérer et les signaler — Centre national de cybersécurité du Royaume-Uni (NCSC). Consulté le 2026-09-13
- Fraude par compromission de la messagerie professionnelle — Bureau fédéral d’enquête des États-Unis (FBI). Consulté le 2026-09-13
- Usurpation de hauts responsables américains dans des campagnes de messages malveillants — Bureau fédéral d’enquête des États-Unis (FBI). Consulté le 2026-09-13
Poursuivez votre lecture
- Exemples d’e-mails de phishing pour la formation : vérifier et signaler
Découvrez des exemples d’e-mails de phishing pour la formation : RH, factures, livraisons, alertes de connexion et cas légitimes pour s'entraîner.
FR · 10 min de lecture - Formation à la sécurité de l’IA : outils, données et décisions au travail
Concevez une formation concrète à la sécurité de l'IA pour vos collaborateurs : outils approuvés, données sensibles, vérification et cas pratiques.
FR · 10 min de lecture - Thèmes de sensibilisation à la cybersécurité : choisir selon les métiers et les risques
Choisissez les thèmes de cybersécurité selon les métiers et les risques. Utilisez une matrice pratique : phishing, comptes, données, accès physique et IA.
FR · 11 min de lecture - Demande MFA inattendue : que faire si vous ne vous connectez pas ?
Demande MFA inattendue ? Sachez quand refuser, vérifier un appel du support, signaler une approbation par erreur et vous entraîner en français.
FR · 10 min de lecture - Phishing par QR code : apprendre à vérifier la destination
Apprenez aux collaborateurs à déjouer le phishing par QR code grâce à la vérification d'URL, au contrôle indépendant et à des mises en situation réalistes.
FR · 10 min de lecture - Exercice de crise rançongiciel sur table : guide pour les équipes non techniques
Organisez un exercice sur table sur un rançongiciel pour les équipes non techniques : injects fictifs, rôles clairs, escalade et kit téléchargeable.
FR · 10 min de lecture