Équipe éditoriale CyberPlay · Publié le · Mis à jour le · 10 min de lecture
Guide et exercices en français
Un exercice de crise rançongiciel sur table est une discussion animée au cours de laquelle une équipe passe en revue un incident fictif et explique ce qu'elle ferait concrètement. Pour les participants non techniques, les questions utiles portent sur le signalement, les niveaux d'autorité, les priorités opérationnelles, la communication client et la coordination. Cet exercice peut révéler un contact manquant ou un contournement non validé avant que ces lacunes ne posent problème lors d'une perturbation réelle.
Ce guide propose un scénario original de 60 minutes ainsi qu'un pack d'animation téléchargeable. Cette durée constitue une suggestion d'ordre du jour et non une norme validée. Rien n'est chiffré, déconnecté ou envoyé aux clients. Les participants débattent des décisions à partir d'événements fictifs et de leurs véritables procédures approuvées. Le confinement technique, l'investigation et la restauration restent du ressort exclusif de l'équipe de réponse autorisée.
Les points à retenir
- Entraînez-vous aux décisions d'escalade, de coordination et de continuité selon des rôles définis.
- Maintenez l'exercice strictement fictif et séparé des systèmes opérationnels.
- Consignez les hypothèses et les points en suspens au lieu d'inventer des capacités inexistantes.
- Terminez par des actions d'amélioration attribuées à des responsables et assorties d'une date de suivi.
1. Définir trois objectifs avant la séance
Choisissez un périmètre réaliste : identifier le moment où il faut escalader, coordonner les actions lorsque le canal habituel de communication est indisponible et autoriser un mode de fonctionnement opérationnel temporaire. Décrivez par écrit ce qu'un échange réussi permettrait de démontrer pour chacun de ces objectifs. Évitez de vouloir tester toute l'architecture de reprise et l'ensemble des obligations réglementaires au cours d'une seule réunion d'initiation.
La publication NIST SP 800-61 Rev. 3 intègre la réponse aux incidents au sein d'une gestion plus large des risques de cybersécurité. Utilisez cet exercice sur table pour relier les décisions ordinaires des équipes à cette structure de réponse. La CISA publie également des scénarios d'exercices de cybersécurité, y compris sur les rançongiciels. Ces ressources sont précieuses pour bâtir un programme d'exercices plus formel une fois que l'équipe a répété ces questions de base relatives à la coordination.

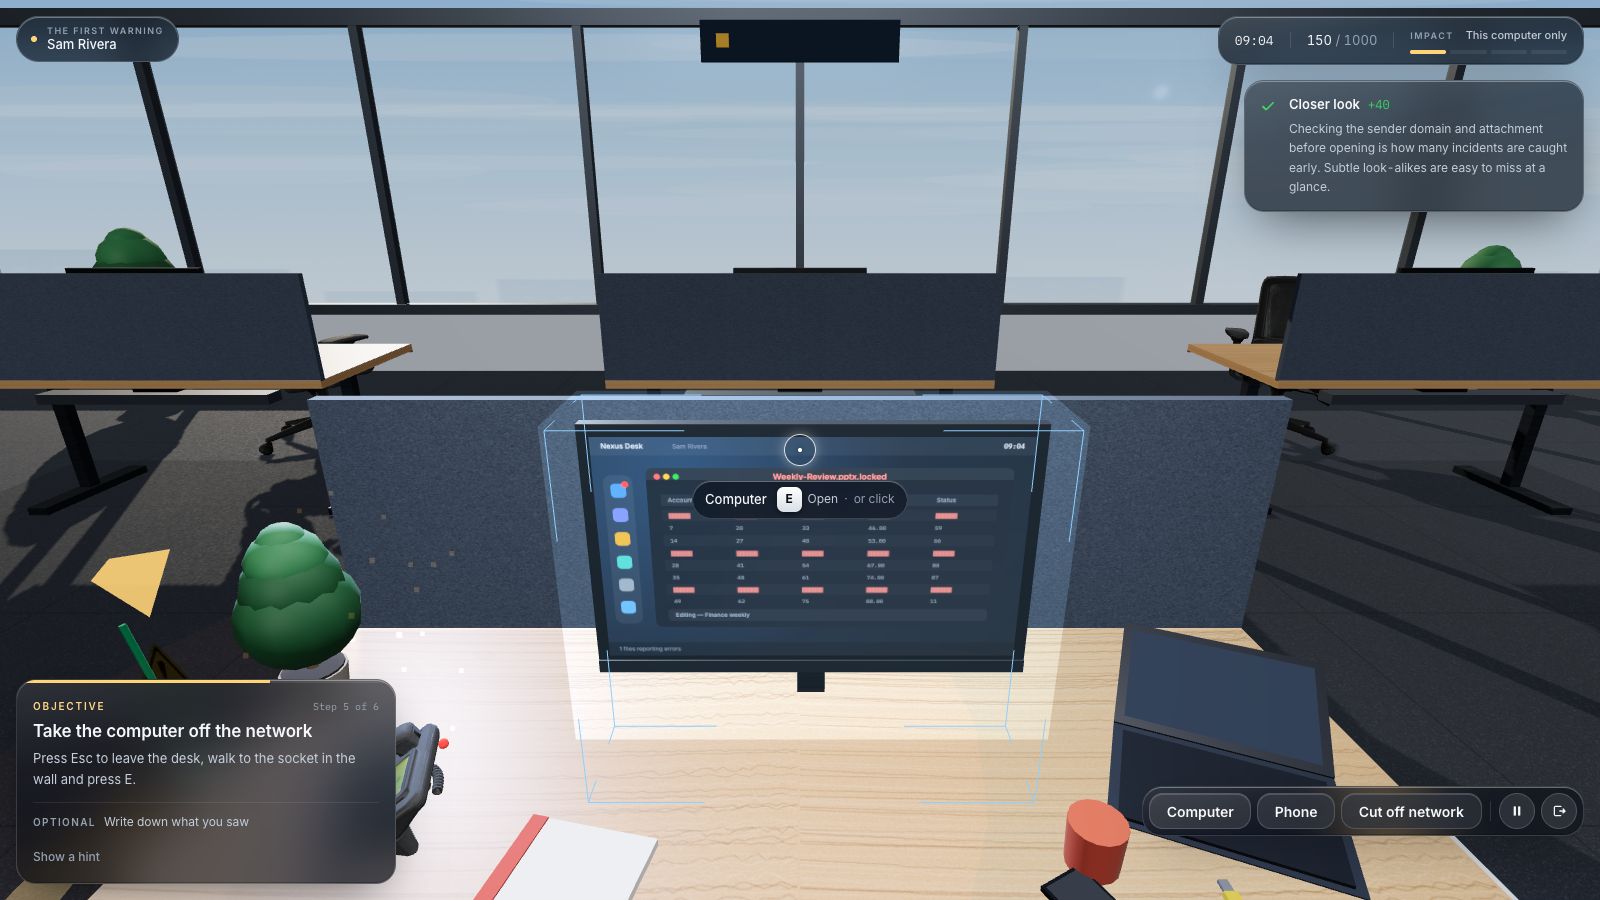
Agrandir l’image · Capture du jeu · Interface en anglais
- Indiquer l'heure et l'appareil
Signalez les symptômes observés, leur heure d'apparition et l'appareil touché via le canal de signalement approuvé de l'organisation.
- Distinguer l'observation du diagnostic
Séparez les observations directes des causes supposées afin que les intervenants puissent enquêter sans prendre une première hypothèse pour un fait.
Sources de cette section: Recommandations et considérations sur la réponse aux incidents — SP 800-61, révision 3 · Scénarios d’exercices de cybersécurité
2. Attribuer les rôles et le pouvoir décisionnel
Invitez un animateur, un secrétaire de séance, le contact désigné pour les incidents, un représentant des opérations métier, un responsable de la communication client ainsi qu'un manager approprié. Intégrez les personnes en charge de la protection de la vie privée, des questions juridiques ou des obligations sectorielles spécifiques lorsque le scénario l'exige. Une même personne peut assumer plusieurs rôles dans une petite structure, mais les responsabilités doivent rester explicites.
| Rôle | Responsabilité durant l'exercice |
|---|---|
| Animateur | Présenter les faits fictifs, gérer le temps et maintenir la discussion dans le cadre imparti. |
| Secrétaire de séance | Consigner les décisions, les hypothèses, les failles, les responsables désignés et les dates de suivi. |
| Coordinateur d'incident | Exposer l'escalade et coordonner le processus de réponse autorisé. |
| Responsable des opérations métier | Identifier les activités critiques et les options de continuité autorisées. |
| Responsable communication | Définir les circuits de validation des messages internes et externes. |
| Direction et référents spécialistes | Trancher les questions d'autorité et identifier les obligations nécessitant une analyse approfondie. |
3. Préparer la salle et les règles de l'exercice
Rassemblez la liste à jour des contacts d'incident, les consignes de signalement, le plan de continuité et le processus de validation de la communication. Utilisez des copies hors ligne le cas échéant, afin que la discussion puisse simuler l'indisponibilité du système habituel. Vérifiez les coordonnées lors d'une étape de préparation convenue au préalable ; ne prenez pas par surprise les vraies équipes d'intervention en passant un appel d'exercice inopiné. Indiquez clairement sur tous les documents qu'il s'agit d'un exercice.
Énoncez les règles à voix haute : les participants décrivent des actions mais ne les exécutent pas ; aucune modification en production, réinitialisation de compte ou notification de client n'est effectuée ; un incident réel interrompt immédiatement l'exercice. Les inconnues doivent être consignées et non masquées par des suppositions arrangeantes. Si quelqu'un affirme que « l'informatique va tout restaurer », demandez quel plan approuvé et quel responsable garantissent cette attente.
4. Suivre l'ordre du jour suggéré de 60 minutes
L'organisation fictive est une petite entreprise de services disposant d'un espace documentaire partagé, d'une file d'attente pour le support client et de travaux planifiés à livrer l'après-midi même. Remplacez ces détails par des fonctions opérationnelles comparables si nécessaire. Évitez d'utiliser le nom d'un vrai client ou des données sensibles réelles. L'animateur transmet les informations progressivement, contraignant le groupe à prendre des décisions en situation d'incertitude.
| Temps | Étape | Question à résoudre |
|---|---|---|
| 0 à 10 minutes | Briefing et répartition des rôles | Que peut décider chaque personne, et comment les lacunes seront-elles consignées ? |
| 10 à 20 minutes | Inject 1 : fichiers inaccessibles | Comment l'alerte est-elle signalée et escaladée ? |
| 20 à 30 minutes | Inject 2 : messagerie interne instable | Comment les équipes se coordonnent-elles via le canal de repli approuvé ? |
| 30 à 40 minutes | Inject 3 : les clients exigent des réponses | Qui valide le message et un processus de travail temporaire ? |
| 40 à 50 minutes | Inject 4 : incertitude sur la reprise | Quelles priorités métier et quelles données guident la réponse ? |
| 50 à 60 minutes | Débriefing | Quelles améliorations nécessitent un responsable, une échéance et un contrôle ? |
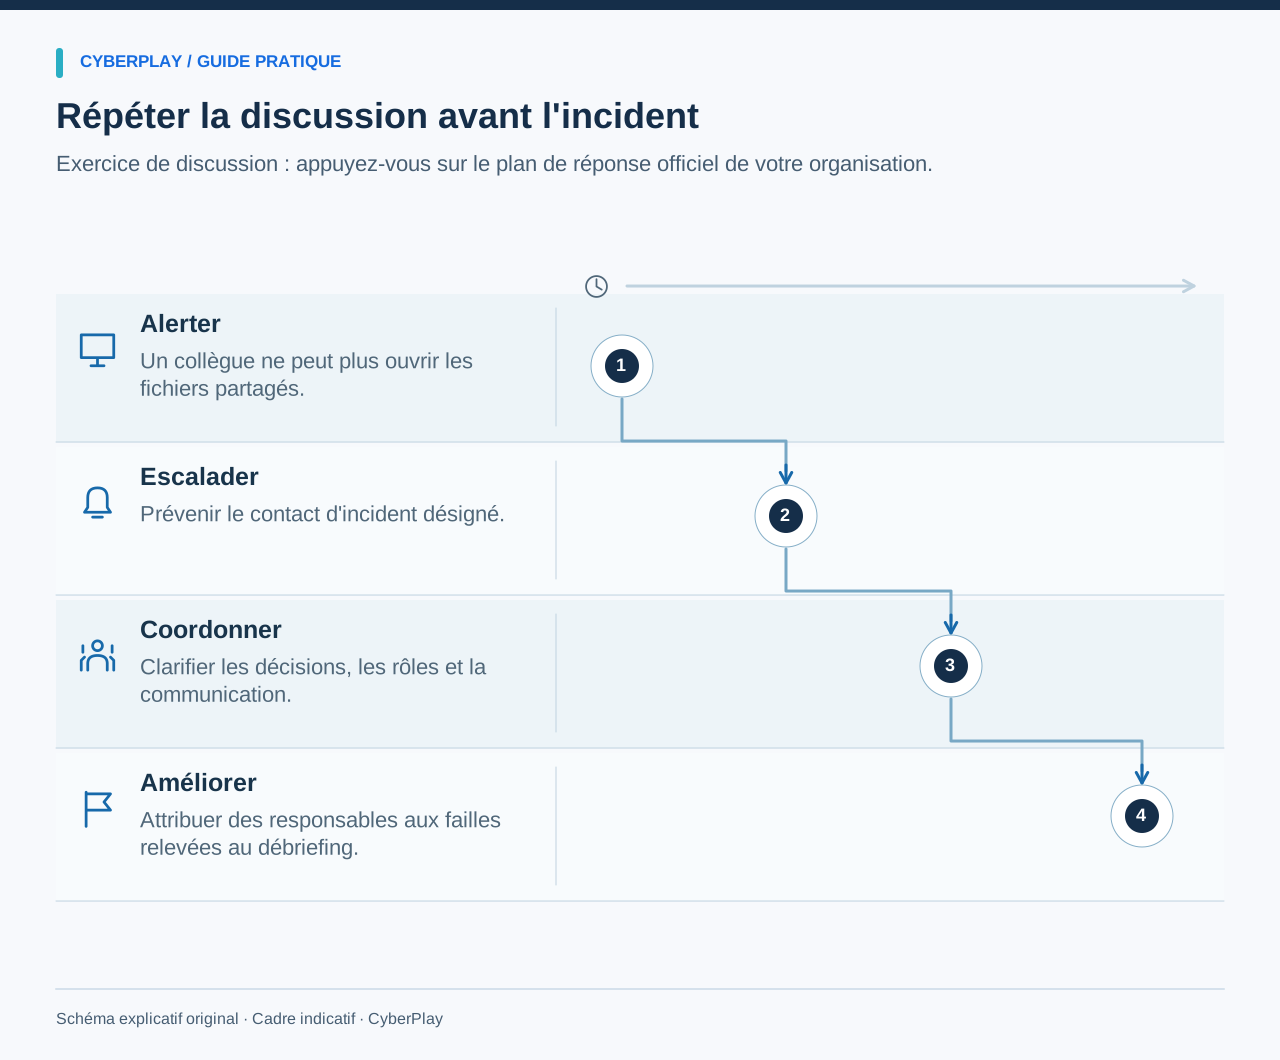
5. Inject 1 : un salarié ne parvient pas à ouvrir les fichiers partagés
Lisez cette information fictive : « À 09 h 10, un collaborateur indique que plusieurs fichiers partagés portent des noms anormaux et sont impossibles à ouvrir. Un autre salarié signale un message exigeant une rançon sur son écran de travail. L'outil habituel de signalement reste accessible. » Demandez au groupe de décrire le premier signalement, qui le reçoit et comment le responsable métier apprend que l'activité risque d'être perturbée.
Le rôle du salarié consiste à respecter les consignes approuvées de signalement et de réaction immédiate, en transmettant des observations précises. Le groupe ne doit pas improviser de mesures de confinement technique. Le guide de la CISA sur les rançongiciels inclut une isolation coordonnée et des précautions relatives aux preuves ; des actions comme débrancher ou éteindre des machines ont des conséquences opérationnelles et relèvent de la procédure officielle et de l'équipe de réponse autorisée.
- Quels sont les faits avérés, et qu'est-ce qui relève de la simple supposition ?
- Qui est habilité à déclarer ou à coordonner un incident ?
- Que doit faire le salarié qui a donné l'alerte en attendant les instructions ?
- Comment le signalement est-il traité si le contact principal ne répond pas ?
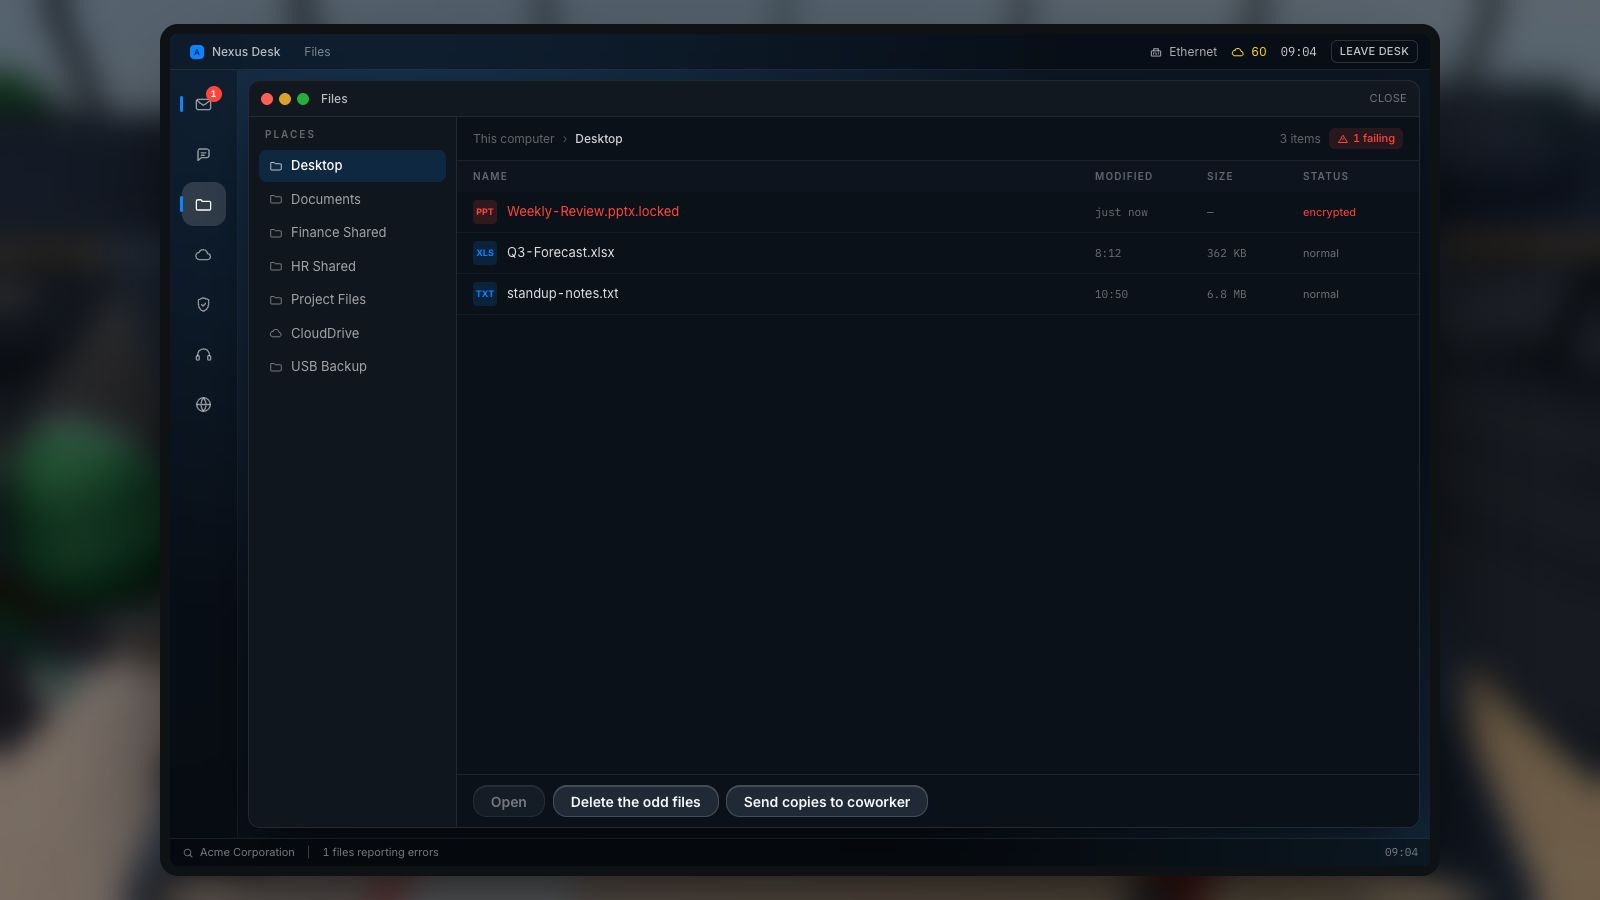
Agrandir l’image · Capture du jeu · Interface en anglais
- Rechercher d’autres signes inhabituels
Recherchez d’autres changements inhabituels ; une seule erreur de fichier ne permet pas d’établir la cause ni le diagnostic.
- Suivre la procédure d'incident
Utilisez la procédure d'incident approuvée et les contacts d'intervention ; le confinement technique relève de l'équipe et de la méthode autorisées.
Sources de cette section: Guide #StopRansomware
6. Inject 2 : le canal de discussion habituel devient instable
Lisez cette information fictive : « À 09 h 25, certains salariés ne peuvent plus utiliser la messagerie instantanée habituelle. Un message dans une discussion de groupe existante prétend émaner du support et invite tout le monde à rejoindre un nouveau salon public pour recevoir les consignes de reprise. » Demandez comment les participants s'assurent de la légitimité de cette consigne et à quel endroit le canal de repli officiel est documenté.
Ne partez pas du principe qu'un fil de discussion familier garantit la fiabilité d'une nouvelle consigne. Le coordinateur d'incident doit présenter l'alternative officielle prévue et la façon dont l'équipe reconnaîtra les directives autorisées. Si aucun canal de repli n'existe, notez cette lacune et débattez de l'autorité qui doit le définir. Évitez de créer un véritable groupe d'urgence pendant l'exercice sans suivre le processus habituel d'approbation et d'attribution des accès de votre organisation.
7. Inject 3 : la pression des clients pousse à un contournement
Lisez cette information fictive : « À 09 h 40, un client réclame un point de situation urgent. Un membre de l'équipe propose de transférer l'export client de la veille sur un compte cloud personnel pour poursuivre l'activité. Cet export contient potentiellement des informations qui ne sont plus à jour. » Demandez qui peut autoriser la continuité d'activité, quelles données peuvent être manipulées sans risque et par qui le message externe doit être validé.
8. Inject 4 : les délais de reprise et l'exposition des données restent incertains
Lisez cette information fictive : « À 10 h 00, l'équipe de réponse n'a pas confirmé d'heure de rétablissement pour l'espace de travail partagé. Un individu affirme que des données de l'entreprise ont été copiées. Cette revendication n'a pas été confirmée. La direction demande quels services restaurer en priorité et quels éléments peuvent être communiqués aux clients. » Demandez au groupe de bien séparer les faits vérifiés, les allégations et les inconnues dans son registre de décisions.
Le responsable métier peut expliciter les dépendances et les priorités ; l'équipe technique évalue les options de restauration. Les référents spécialisés désignés analysent les obligations de notification ainsi que les autres exigences juridiques ou contractuelles. N'inventez pas de délai universel de notification et ne laissez pas des collaborateurs ordinaires négocier avec l'attaquant. L'exercice doit déterminer à qui incombent ces décisions et de quelles informations ces personnes ont besoin.
9. Débriefer avec un registre de décisions et des actions d'amélioration
Demandez ce qui a bien fonctionné, sur quels points l'équipe s'est appuyée sur des suppositions et quelle procédure manquante a compliqué une décision. Enregistrez chaque anomalie sous une forme permettant d'y apporter une solution. La remarque « La communication n'était pas claire » est trop vague. « Publier et vérifier le canal de repli en cas d'incident, sous la responsabilité du coordinateur d'incident, avant le prochain exercice » constitue une action concrète.
| Champ du registre | Élément à consigner |
|---|---|
| Constat | Le point précis où une décision ou un passage de relais a posé difficulté. |
| Conséquence | L'activité opérationnelle ou de réponse qui risquait d'être retardée ou mal gérée. |
| Action | L'ajustement pratique requis pour corriger la faille identifiée. |
| Responsable et date limite | La personne chargée de finaliser le changement et la date convenue. |
| Contrôle | La méthode employée par l'équipe pour vérifier l'efficacité du nouveau processus. |
10. Valider les améliorations et faire le lien avec l'entraînement individuel
Transmettez le registre des décisions en suivant le processus interne prévu par l'organisation et planifiez une revue des actions. Veillez à ce que les notes de l'exercice restent strictement proportionnées à cet objectif. Lors d'une prochaine session, modifiez une dépendance — comme l'indisponibilité du contact habituel ou un service impacté différent — afin de vérifier si la procédure révisée tient la route. Un exercice de discussion sur table ne prouve pas à lui seul que les sauvegardes se restaurent correctement ni qu'un plan de reprise technique a été validé.
Les scénarios de rançongiciel proposés par CyberPlay permettent un entraînement individuel avant ou après l'échange en équipe. Utilisez l'index thématique pour sélectionner un jeu adapté, puis reliez une décision au véritable processus d'escalade. Maintenez une distinction claire : un jeu entraîne aux choix individuels, la discussion sur table répète la coordination, et la restauration opérationnelle exige ses propres validations techniques autorisées.
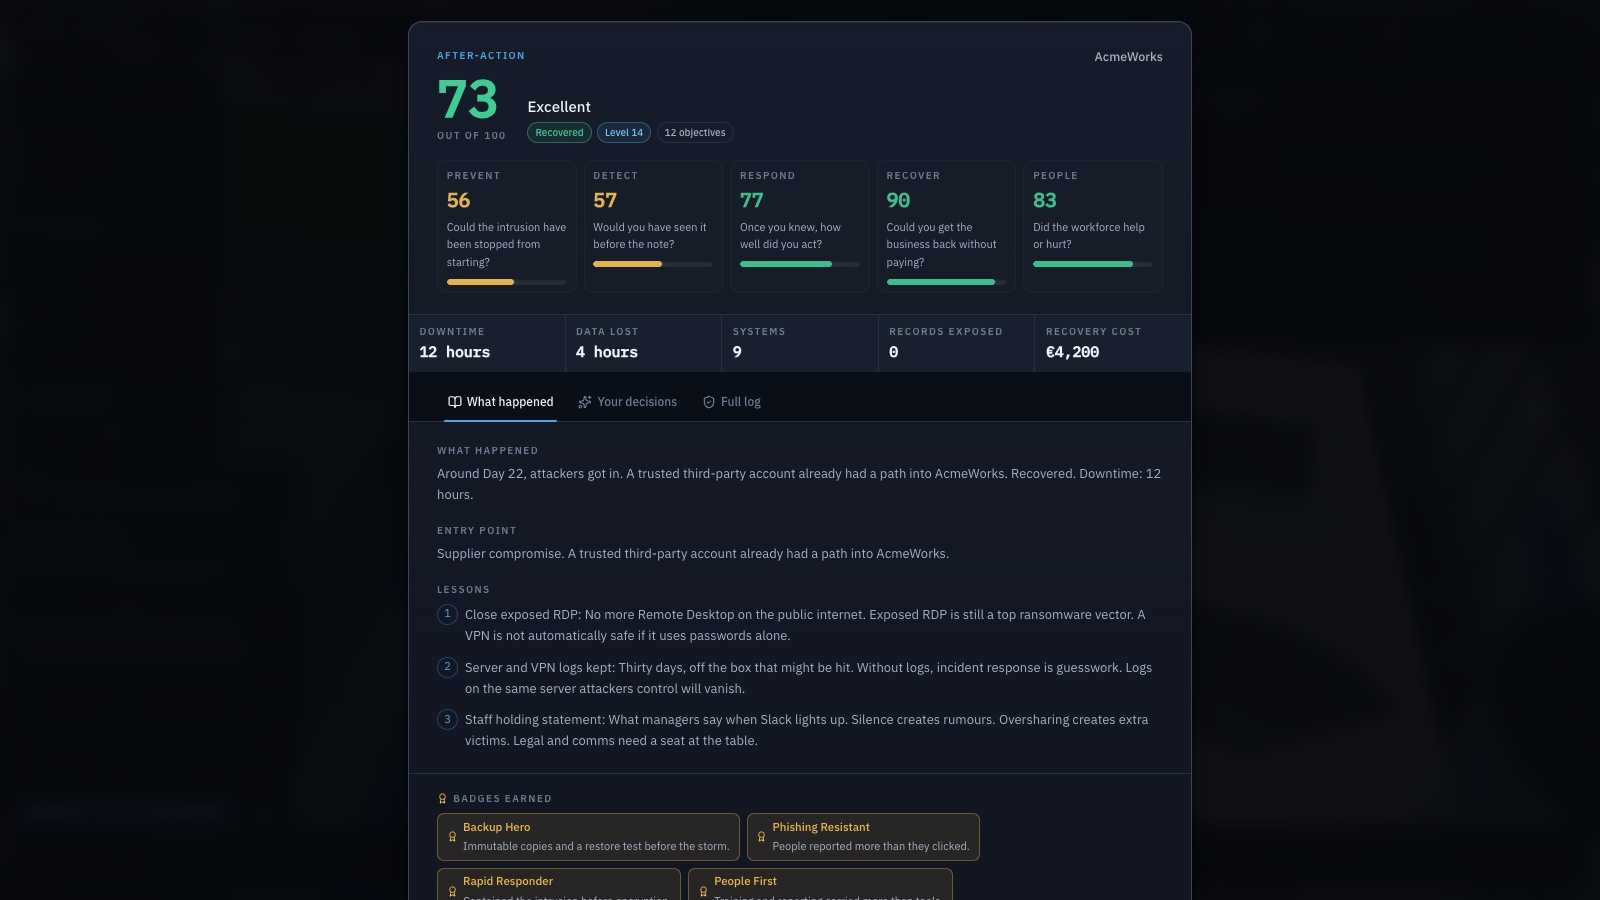
Agrandir l’image · Capture du jeu · Interface en anglais
- Examiner ce qui est récupérable
Identifiez les travaux susceptibles d'être récupérés ainsi que les dépendances ou informations manquantes nécessitant encore une évaluation autorisée.
- Tester les restaurations autorisées
Testez les restaurations selon le processus autorisé ; les chiffres du jeu illustrent un scénario, sans constituer des preuves opérationnelles.
Ressources à télécharger
Exercez une décision de votre travail
Choisissez un jeu sur les rançongiciels et vérifiez les langues de sa fiche. Le débriefing en français doit relier les décisions individuelles au circuit de réponse aux incidents.
Découvrir les jeux de pratiqueSources et lectures complémentaires
- Recommandations et considérations sur la réponse aux incidents — SP 800-61, révision 3 — NIST. Consulté le 2026-09-13
- Scénarios d’exercices de cybersécurité — CISA. Consulté le 2026-09-13
- Guide #StopRansomware — CISA et agences partenaires. Consulté le 2026-09-13
Poursuivez votre lecture
- Plan de formation à la cybersécurité : un calendrier pratique sur 12 mois
Adoptez un calendrier de formation à la cybersécurité sur 12 mois : objectifs de décision, activités par métier, debriefs et suivi d'évaluation.
FR · 11 min de lecture - Indicateurs de formation à la cybersécurité : mesurer au-delà de la participation
Mesurez l'efficacité de la sensibilisation à la cybersécurité grâce à un répertoire d'indicateurs pratiques couvrant la participation, les décisions et le signalement.
FR · 10 min de lecture - Exercices d’ingénierie sociale : usurpation d’identité et vérification des paiements
Menez des exercices d'ingénierie sociale pratiques pour contrer faux support, modifications de coordonnées bancaires et usurpation vocale, avec dialogues types.
FR · 10 min de lecture - Synchronisation cloud ou sauvegarde : peut-on récupérer ses fichiers ?
Synchronisation cloud ou sauvegarde ? Suivez un fichier fictif lors d’un incident et découvrez les questions à poser sur la récupération à votre équipe IT.
FR · 10 min de lecture - Signes de rançongiciel : les premiers réflexes au travail
Fichiers illisibles ou renommés ? Découvrez les signes de rançongiciel, les premiers réflexes au travail et comment transmettre un signalement utile à l’IT.
FR · 10 min de lecture - Exemples d’e-mails de phishing pour la formation : vérifier et signaler
Découvrez des exemples d’e-mails de phishing pour la formation : RH, factures, livraisons, alertes de connexion et cas légitimes pour s'entraîner.
FR · 10 min de lecture