Redazione CyberPlay · Pubblicato il · Aggiornato il · 10 min di lettura
Guida ed esercizi in italiano
Un'esercitazione ransomware a tavolino (tabletop) è una discussione guidata in cui un team affronta un incidente fittizio ed espone le azioni che intraprenderebbe. Per i partecipanti non tecnici, le domande più utili riguardano le segnalazioni, i poteri decisionali, le priorità operative, la comunicazione con i clienti e il coordinamento. L'esercitazione può far emergere un contatto mancante o una procedura alternativa non approvata prima che tali lacune abbiano un impatto reale durante un disservizio.
Questa guida fornisce uno scenario originale di 60 minuti e un kit scaricabile per il facilitatore. La durata rappresenta un'agenda indicativa, non uno standard convalidato. Nulla viene cifrato, disconnesso o inviato ai clienti. I partecipanti discutono le decisioni basandosi su eventi fittizi e sui propri piani reali approvati. Il contenimento tecnico, l'analisi forense e il ripristino restano di esclusiva competenza del team di risposta autorizzato.
I punti da ricordare
- Metti alla prova le decisioni di escalation, coordinamento e continuità operativa all'interno di ruoli definiti.
- Mantieni l'esercitazione sul piano teorico e nettamente separata dai sistemi operativi.
- Registra le ipotesi e le questioni irrisolte anziché inventare capacità inesistenti.
- Concludi definendo azioni di miglioramento con relativi responsabili e una data di verifica.
1. Stabilisci tre obiettivi prima della sessione
Scegli un perimetro gestibile: riconoscere quando avviare l'escalation, coordinarsi quando il normale canale di comunicazione non è disponibile e autorizzare un flusso di lavoro aziendale temporaneo. Metti per iscritto cosa dovrebbe dimostrare una discussione efficace per ciascun obiettivo. Evita di voler testare l'intera architettura di ripristino e ogni singolo obbligo normativo in una sola sessione introduttiva.
La pubblicazione NIST SP 800-61 Rev. 3 inquadra la gestione degli incidenti all'interno della più ampia gestione del rischio di sicurezza informatica. Sfrutta l'esercitazione a tavolino per raccordare le normali decisioni operative con tale struttura di risposta. Anche la CISA pubblica scenari di esercitazione di sicurezza informatica, inclusi casi di ransomware. Queste risorse risultano utili per un programma di esercitazioni più formale dopo che il team ha acquisito dimestichezza con queste domande basilari di coordinamento.

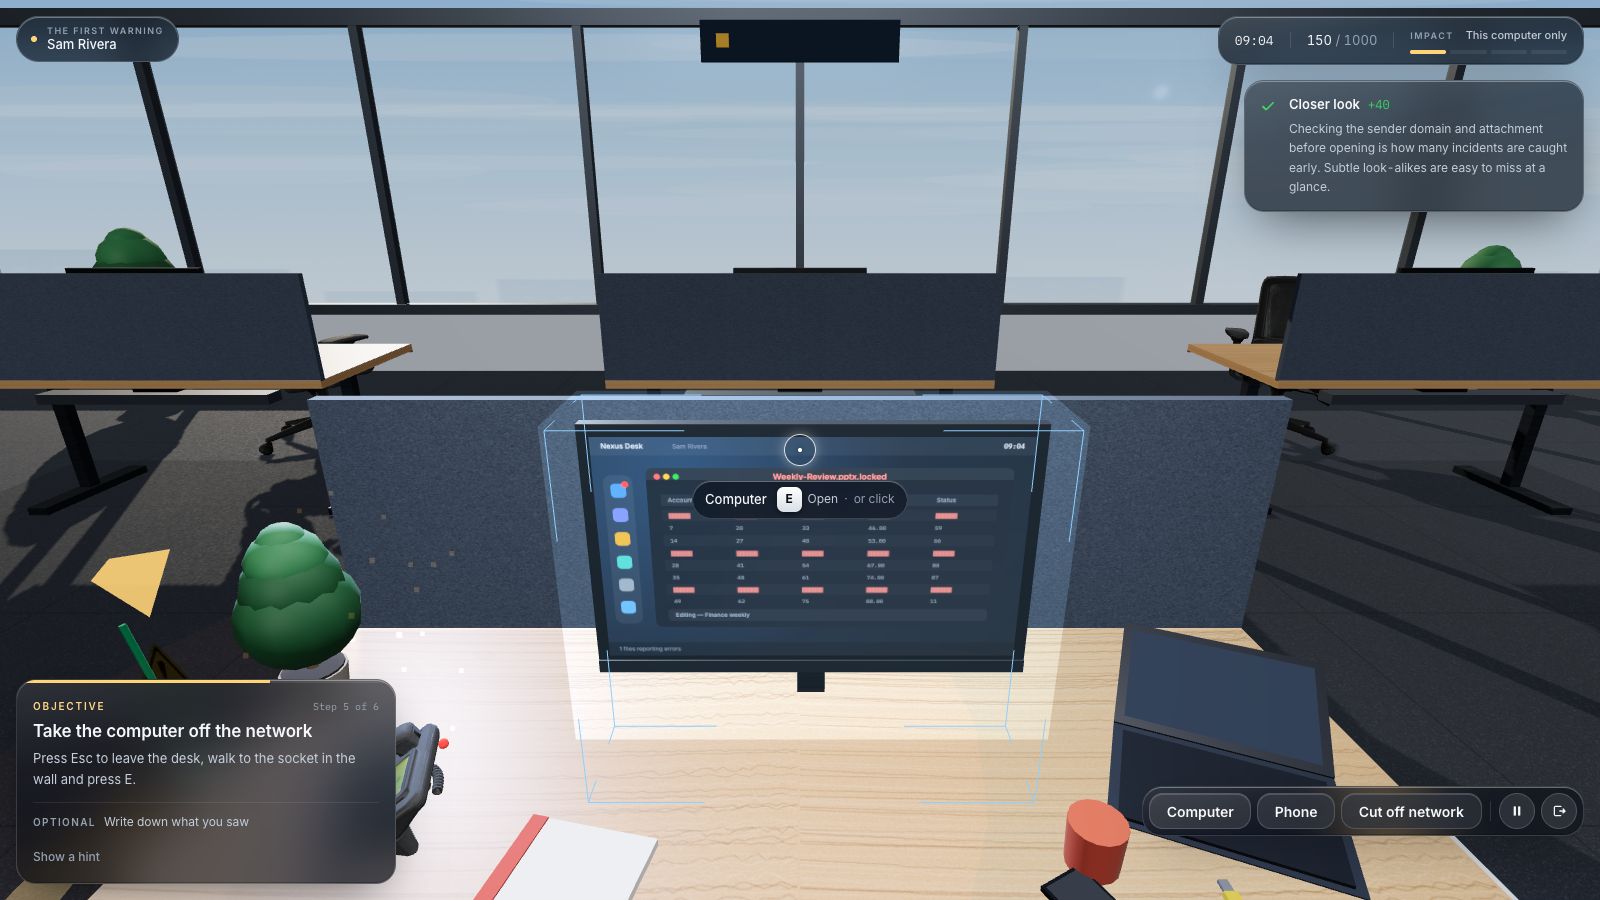
Ingrandisci immagine · Schermata del gioco · Interfaccia in inglese
- Includi data, ora e dispositivo
Segnala i sintomi osservati, l'orario di comparsa e il dispositivo interessato tramite il canale di segnalazione approvato.
- Distingui l'osservazione dalla diagnosi
Separa le osservazioni dirette dalle cause sospette, così che gli addetti possano indagare senza scambiare un'ipotesi per un dato di fatto.
Fonti della sezione: Raccomandazioni e considerazioni sulla risposta agli incidenti — SP 800-61, revisione 3 · Scenari per esercitazioni di sicurezza informatica
2. Assegna ruoli e poteri decisionali
Coinvolgi un facilitatore, una persona addetta ai verbali, il contatto per gli incidenti, un referente per le operazioni aziendali, un responsabile delle comunicazioni con i clienti e una figura manageriale appropriata. Includi i responsabili degli obblighi legali, della privacy o specifici di settore laddove lo scenario lo richieda. In una piccola organizzazione una persona può ricoprire più di un ruolo, ma le responsabilità devono restare esplicite.
| Ruolo | Responsabilità durante l'esercitazione |
|---|---|
| Facilitatore | Presentare i fatti simulati, gestire i tempi e mantenere la discussione entro il perimetro stabilito. |
| Addetto ai verbali | Registrare decisioni, ipotesi, lacune, responsabili e date per il follow-up. |
| Coordinatore dell'incidente | Illustrare la procedura di escalation e coordinare la risposta autorizzata. |
| Responsabile delle operazioni aziendali | Individuare le attività critiche e le opzioni di continuità operativa consentite. |
| Responsabile delle comunicazioni | Definire i percorsi di approvazione dei messaggi interni ed esterni. |
| Direzione e figure specialistiche | Risolvere i dubbi sulle deleghe decisionali e individuare gli obblighi da valutare. |
3. Prepara la stanza e le regole dell'esercitazione
Porta con te l'elenco aggiornato dei contatti per gli incidenti, le istruzioni per la segnalazione, il piano di continuità operativa e la procedura di approvazione delle comunicazioni. Utilizza copie cartacee o offline ove appropriato, in modo che la discussione possa simulare l'indisponibilità del sistema principale. Verifica i recapiti tramite una procedura preparatoria concordata; non cogliere di sorpresa i veri addetti alla risposta con chiamate di prova non annunciate. Contrassegna chiaramente tutto il materiale con la dicitura di esercitazione.
Enuncia le regole a voce alta: i partecipanti descrivono le azioni anziché eseguirle; non si apportano modifiche ai sistemi di produzione, non si reimpostano account e non si inviano notifiche ai clienti; la presenza di un incidente reale interrompe immediatamente l'esercitazione. I punti interrogativi vanno registrati, non colmati con comode supposizioni. Se qualcuno afferma "L'IT ripristinerà tutto", chiedi quale piano approvato e quale responsabile supportino tale aspettativa.
4. Segui la proposta di scaletta da 60 minuti
L'organizzazione fittizia è una piccola azienda di servizi con un'area di lavoro condivisa per i documenti, una coda di assistenza clienti e attività programmate previste per quel pomeriggio. Sostituisci questi dettagli con funzioni operative equivalenti, se necessario. Evita di utilizzare nomi di clienti reali o dati sensibili effettivi. Il facilitatore rilascia le informazioni in modo graduale, costringendo il gruppo a prendere decisioni in condizioni di incertezza.
| Minuti | Fase | Domanda da risolvere |
|---|---|---|
| 0–10 minuti | Introduzione e ruoli | Cosa può decidere ciascuna figura e come verranno registrate le lacune? |
| 10–20 minuti | Evento 1: file non accessibili | Come viene segnalata e gestita l'escalation del problema? |
| 20–30 minuti | Evento 2: chat ordinaria inaffidabile | Come si coordinano i team attraverso il canale alternativo approvato? |
| 30–40 minuti | Evento 3: i clienti chiedono spiegazioni | Chi approva la comunicazione e l'eventuale flusso di lavoro temporaneo? |
| 40–50 minuti | Evento 4: incertezze sul ripristino | Quali priorità operative e informazioni guidano la risposta? |
| 50–60 minuti | Debriefing conclusivo | Quali miglioramenti richiedono responsabili, scadenze e verifiche? |
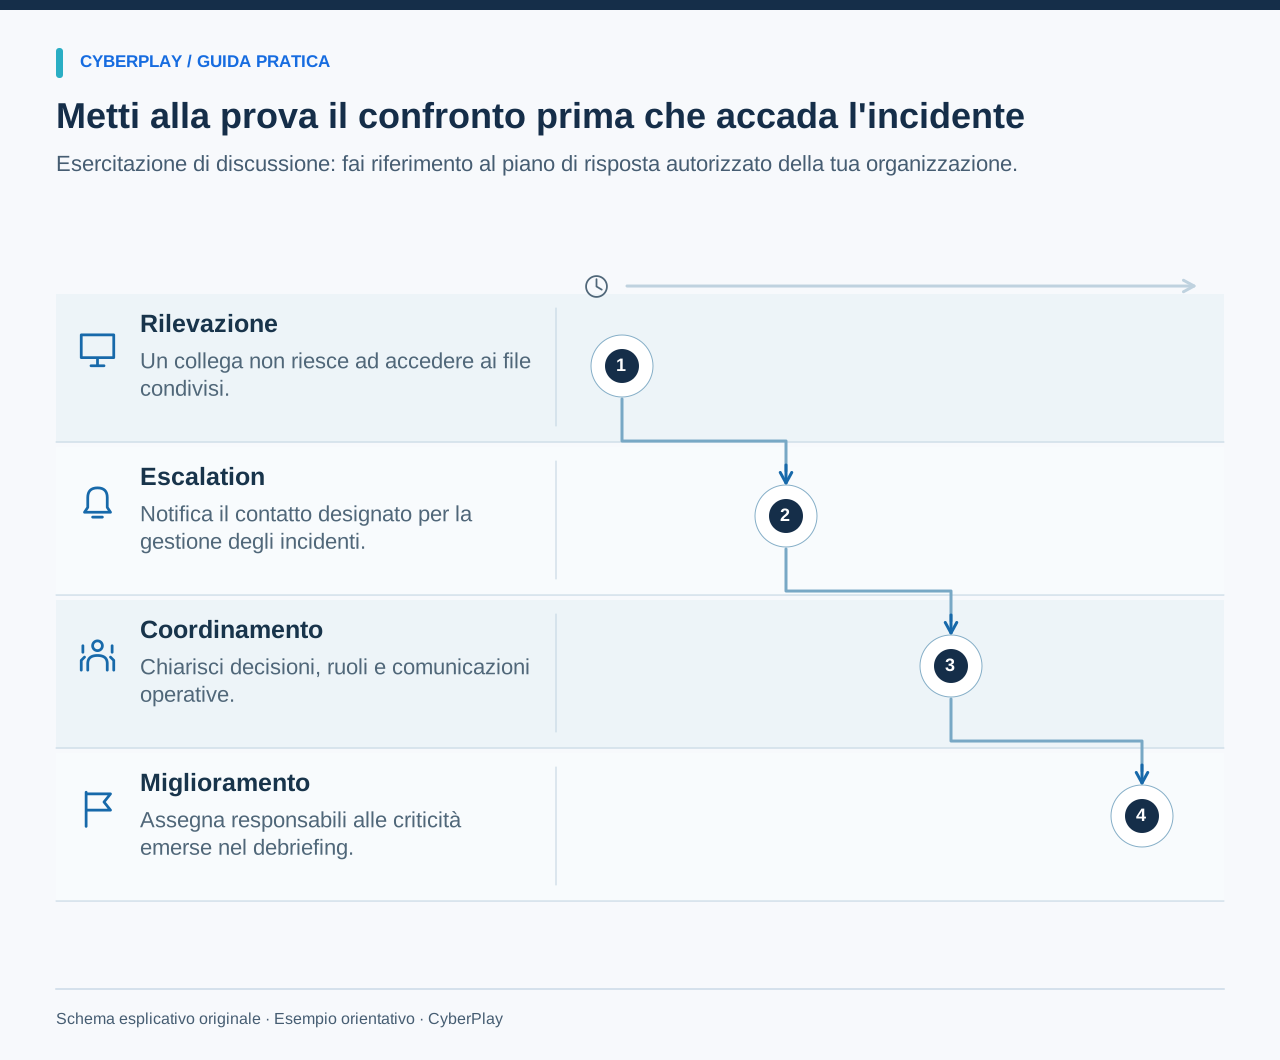
5. Evento 1: un dipendente non riesce ad aprire i file condivisi
Leggi questo aggiornamento fittizio: "Alle 09:10, un collega segnala che diversi file condivisi presentano nomi insoliti e non possono essere aperti. Un altro dipendente riferisce la comparsa di un messaggio che richiede un pagamento sullo schermo del proprio computer di lavoro. Il consueto canale di segnalazione è ancora operativo." Chiedi al gruppo di descrivere come avviene la prima segnalazione, chi la riceve e come il responsabile operativo viene informato del fatto che l'attività lavorativa potrebbe subire rallentamenti.
Il compito del dipendente è seguire le istruzioni approvate per la segnalazione e la risposta immediata, fornendo osservazioni accurate. Il gruppo non deve improvvisare misure tecniche di contenimento. Le linee guida sul ransomware della CISA includono considerazioni sull'isolamento coordinato e sulla conservazione delle prove; azioni come scollegare cavi di rete o spegnere i sistemi comportano conseguenze operative e spettano esclusivamente alla procedura formale e al team di risposta autorizzato.
- Quali fatti sono accertati e quali sono semplici supposizioni?
- Chi ha l'autorità di dichiarare o coordinare un incidente?
- Cosa deve fare il dipendente che ha fatto la segnalazione in attesa di istruzioni?
- Come viene gestita la segnalazione se il contatto principale non risponde?
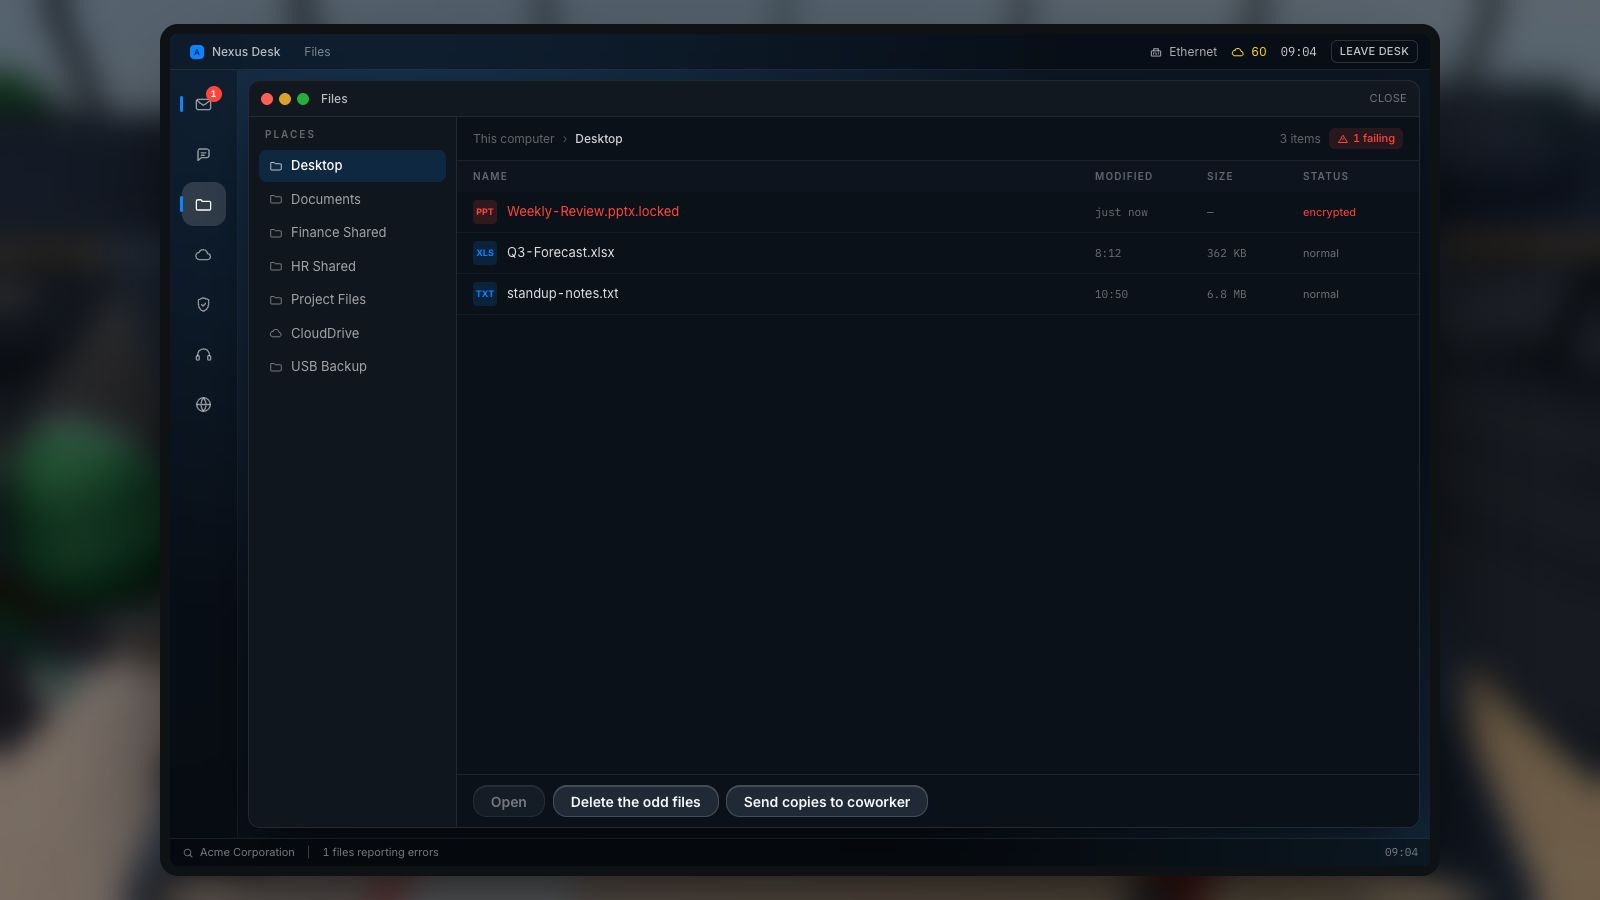
Ingrandisci immagine · Schermata del gioco · Interfaccia in inglese
- Cerca altri segnali anomali
Cerca altre modifiche insolite: un solo errore in un file non basta a stabilire la causa o una diagnosi.
- Segui la procedura di incidente
Segui la procedura per gli incidenti e contatta i referenti approvati; il contenimento tecnico spetta al team e alle procedure autorizzate.
Fonti della sezione: Guida #StopRansomware
6. Evento 2: il consueto canale di chat diventa inaffidabile
Leggi questo aggiornamento fittizio: "Alle 09:25, alcuni dipendenti non riescono a utilizzare il consueto servizio di chat. Un messaggio apparso in un gruppo esistente dichiara di provenire dall'assistenza tecnica e invita tutti a collegarsi a una nuova chat room pubblica per ricevere istruzioni sul ripristino." Chiedi come i partecipanti verifichino l'autenticità di tale istruzione e dove sia documentato il canale alternativo approvato.
Non dare per scontato che una conversazione di gruppo familiare renda affidabile qualsiasi nuova istruzione. Il coordinatore dell'incidente deve spiegare qual è l'alternativa stabilita e in che modo il team riconoscerà le direttive autorizzate. Se non esiste un canale di riserva, registra questa lacuna e discuti su chi debba definirlo. Evita di creare un vero gruppo di emergenza durante l'esercitazione senza aver seguito il consueto percorso di approvazione e accesso dell'organizzazione.
7. Evento 3: le richieste pressanti dei clienti spingono a soluzioni improvvisate
Leggi questo aggiornamento fittizio: "Alle 09:40, un cliente richiede con urgenza un aggiornamento sullo stato delle attività. Un membro del team propone di trasferire il file di esportazione dei dati dei clienti di ieri su un account cloud personale per poter proseguire il lavoro. L'esportazione potrebbe contenere informazioni non aggiornate." Chiedi chi ha l'autorità di approvare la continuità operativa, quali informazioni siano sicure da usare e come debba essere autorizzata la comunicazione verso l'esterno.
8. Evento 4: i tempi di ripristino e la diffusione dei dati sono incerti
Leggi questo aggiornamento fittizio: "Alle 10:00, il team di risposta non ha ancora confermato quando l'area di lavoro condivisa tornerà disponibile. Un soggetto terzo sostiene di aver copiato informazioni aziendali riservate. La rivendicazione non è stata confermata. La direzione chiede quali servizi debbano essere ripristinati per primi e cosa sia possibile riferire ai clienti." Chiedi al gruppo di separare chiaramente fatti verificati, rivendicazioni e aspetti non noti all'interno del registro delle decisioni.
Il responsabile delle operazioni può illustrare dipendenze e priorità aziendali; il team tecnico valuta le opzioni di ripristino. I responsabili specialistici designati valutano gli obblighi di notifica e gli altri adempimenti legali o contrattuali. Evita di inventare scadenze di notifica universali o di far negoziare i normali dipendenti con chi rivendica l'attacco. L'esercitazione deve chiarire chi detiene la responsabilità di queste decisioni e di quali informazioni necessita.
9. Debriefing con registro delle decisioni e azioni di miglioramento
Chiedi cosa ha funzionato, in quali passaggi il team si è affidato a semplici supposizioni e quale processo mancante ha reso difficile una decisione. Registra ogni criticità in modo che possa essere affrontata e risolta. Un'osservazione come "La comunicazione era poco chiara" è troppo vaga. "Pubblicare e verificare il canale di contatto alternativo per gli incidenti, a cura del coordinatore dell'incidente, prima della prossima esercitazione" definisce invece un'azione concreta.
| Campo del registro | Cosa inserire |
|---|---|
| Osservazione | Il passaggio specifico in cui una decisione o un passaggio di consegne è risultato difficoltoso. |
| Conseguenza | Quale attività operativa o di risposta potrebbe subire ritardi o essere gestita in modo errato. |
| Azione correttiva | La modifica pratica richiesta per colmare la lacuna riscontrata. |
| Responsabile e scadenza | La persona incaricata di completare la modifica e la data concordata per il completamento. |
| Metodo di verifica | Come il team verificherà il corretto funzionamento del nuovo processo. |
10. Verifica i miglioramenti e integra la pratica individuale
Invia il registro delle decisioni attraverso i canali interni concordati dall'organizzazione e fissa una data per verificare lo stato di avanzamento delle azioni. Mantieni gli appunti dell'esercitazione dettagliati solo quanto basta per questo scopo. In una sessione successiva, modifica una dipendenza (ad esempio simulando l'indisponibilità di un contatto chiave o l'interruzione di un servizio diverso) e osserva se il processo aggiornato funziona ancora. Una discussione a tavolino non dimostra di per sé che i backup possano essere ripristinati correttamente né sostituisce il collaudo tecnico di un piano di ripristino.
Gli scenari sul ransomware di CyberPlay possono offrire un'opportunità di pratica individuale prima o dopo la discussione di gruppo. Utilizza il catalogo per argomento per scegliere il gioco più indicato, collegando poi una singola decisione al flusso reale di escalation. Mantieni chiara la distinzione: il gioco serve a mettere alla prova le decisioni individuali, l'esercitazione a tavolino allena il coordinamento, mentre il ripristino operativo richiede verifiche tecniche dedicate e autorizzate.
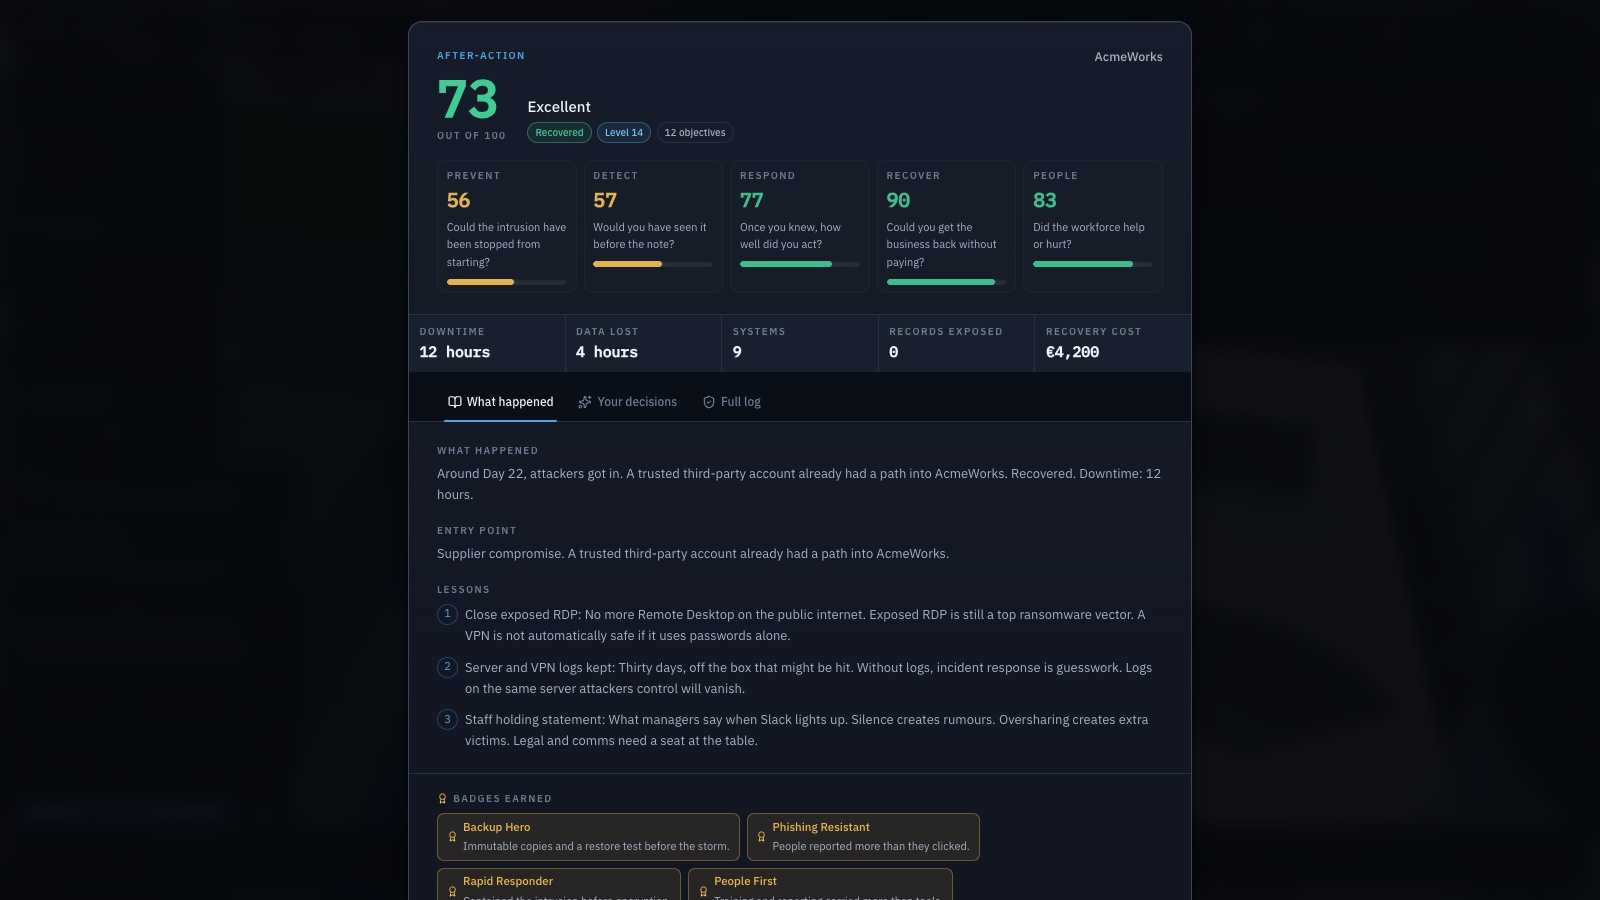
Ingrandisci immagine · Schermata del gioco · Interfaccia in inglese
- Esamina cosa è recuperabile
Individua quali attività potrebbero essere ripristinate e quali dipendenze o dati mancanti richiedono una valutazione autorizzata.
- Verifica i ripristini tramite test
Testa i ripristini con una procedura autorizzata; i dati di recupero del gioco illustrano uno scenario e non costituiscono prove operative.
Materiali da scaricare
Esercita una decisione di lavoro
Scegli un gioco sul ransomware e verifica le lingue nella scheda. Usa la discussione in italiano per collegare le decisioni individuali alla procedura di risposta agli incidenti.
Esplora i giochi per esercitartiFonti e approfondimenti
- Raccomandazioni e considerazioni sulla risposta agli incidenti — SP 800-61, revisione 3 — NIST. Consultato il 2026-09-13
- Scenari per esercitazioni di sicurezza informatica — CISA. Consultato il 2026-09-13
- Guida #StopRansomware — CISA e agenzie partner. Consultato il 2026-09-13
Continua a esplorare
- Piano di formazione sulla sicurezza informatica: calendario pratico di 12 mesi
Un piano di formazione sulla sicurezza informatica di 12 mesi in formato modificabile con attività per ruolo, verifiche e obiettivi pratici.
IT · 10 min di lettura - Indicatori della formazione sulla sicurezza informatica: oltre la partecipazione
Misura la formazione sulla sicurezza con indicatori di partecipazione, decisione, memoria e segnalazione. Confronta i risultati rispettando i loro limiti.
IT · 11 min di lettura - Esercizi di ingegneria sociale: impersonificazione e verifica dei pagamenti
Organizza esercizi pratici di ingegneria sociale per dipendenti: finto supporto IT, modifiche bancarie e deepfake vocali, con dialoghi e verifiche.
IT · 10 min di lettura - Sincronizzazione cloud o backup: puoi recuperare i tuoi file?
Comprendi la sincronizzazione cloud, la cronologia versioni e i backup protetti. Segui un file fittizio durante un incidente e scopri cosa chiedere al team IT.
IT · 9 min di lettura - Segnali di ransomware: cosa fare nei primi minuti al lavoro
File improvvisamente illeggibili o rinominati? Riconosci i segnali di ransomware, le azioni sicure e come inviare una segnalazione utile all'IT.
IT · 10 min di lettura - Esempi di email di phishing per la formazione: verificare e segnalare
Usa email fittizie di phishing su fatture, consegne, account e risorse umane, insieme a messaggi legittimi. Ogni esempio spiega verifica e decisione sicura.
IT · 9 min di lettura