Redazione CyberPlay · Pubblicato il · Aggiornato il · 10 min di lettura
Guida ed esercizi in italiano
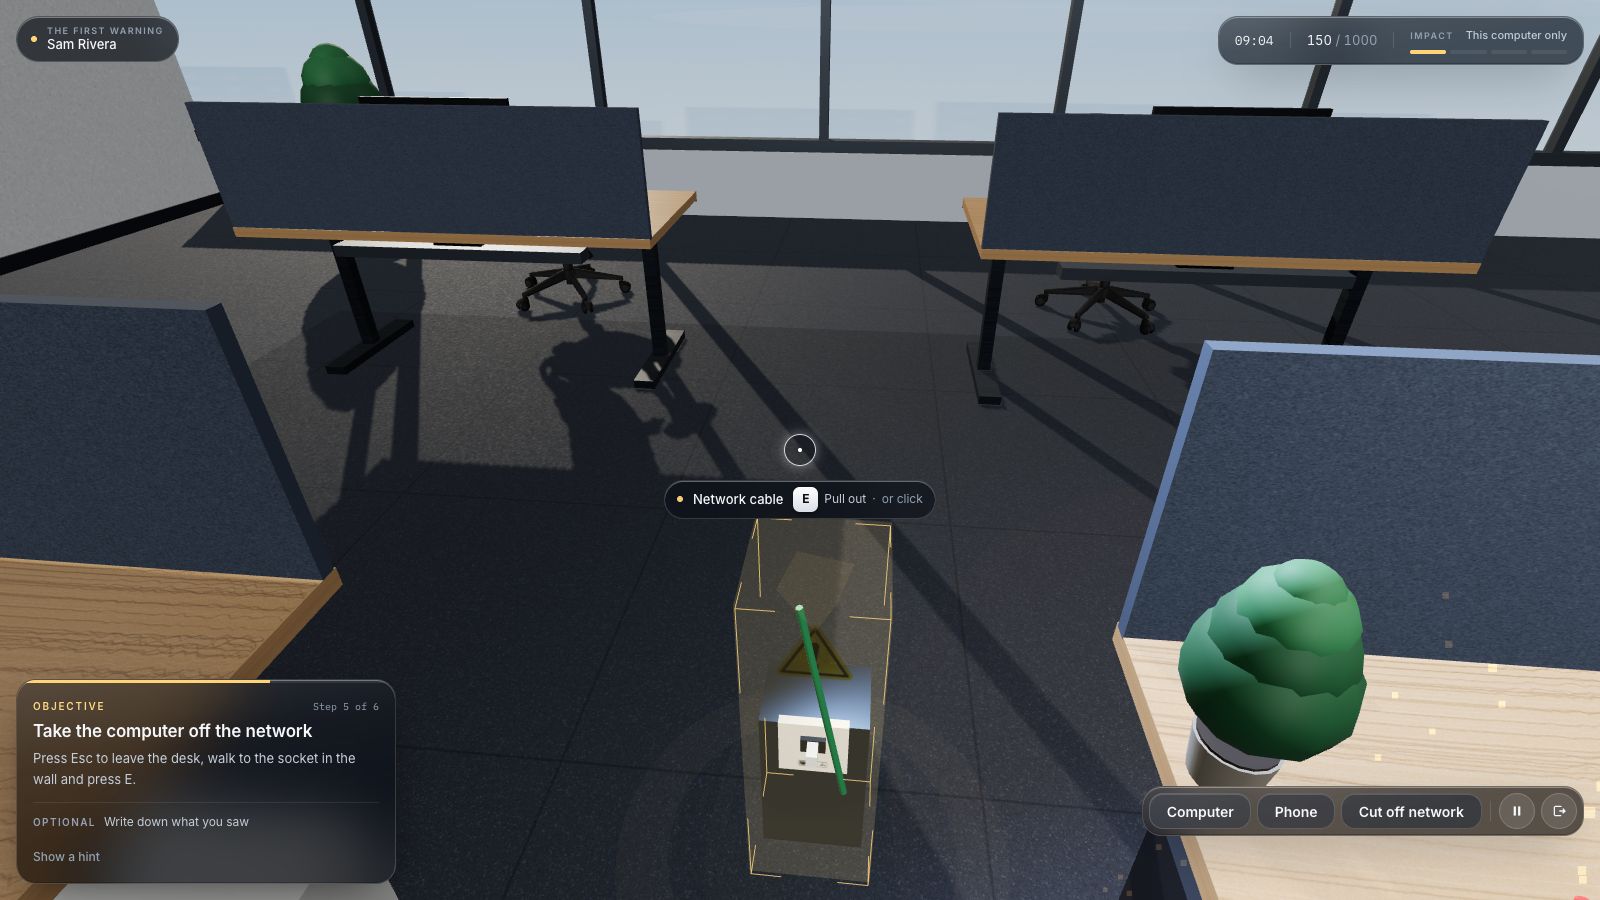
Se diversi file di lavoro diventano improvvisamente illeggibili o cambiano nome, soprattutto in presenza di un messaggio di riscatto o di segnalazioni analoghe da parte dei colleghi, interrompi il lavoro ordinario e segui la procedura per gli incidenti della tua organizzazione. Rispetta le istruzioni approvate per il dispositivo interessato e contatta tempestivamente il team di risposta designato. Riferisci quanto hai osservato e le azioni che hai già intrapreso; non è necessario dimostrare che si tratti di ransomware prima di segnalare un incidente.
Un'applicazione lenta non costituisce di per sé una diagnosi di ransomware. Questa guida aiuta i dipendenti a riconoscere uno schema preoccupante e a effettuare un passaggio di consegne utile nei primi minuti. Non trasforma un dipendente in prima linea nel responsabile tecnico della gestione dell'incidente. L'azione di contenimento corretta dipende dal sistema, dalla procedura del datore di lavoro e dalle eventuali conseguenze operative o di sicurezza.
I punti da ricordare
- Segnala uno schema sospetto senza attendere una richiesta di riscatto.
- Segui la procedura di contenimento approvata per il tuo dispositivo e ruolo.
- Fornisci ai tecnici orari, sintomi, dettagli del dispositivo e azioni già svolte.
- Lascia analisi forense, ripristino e comunicazioni esterne ai responsabili autorizzati.
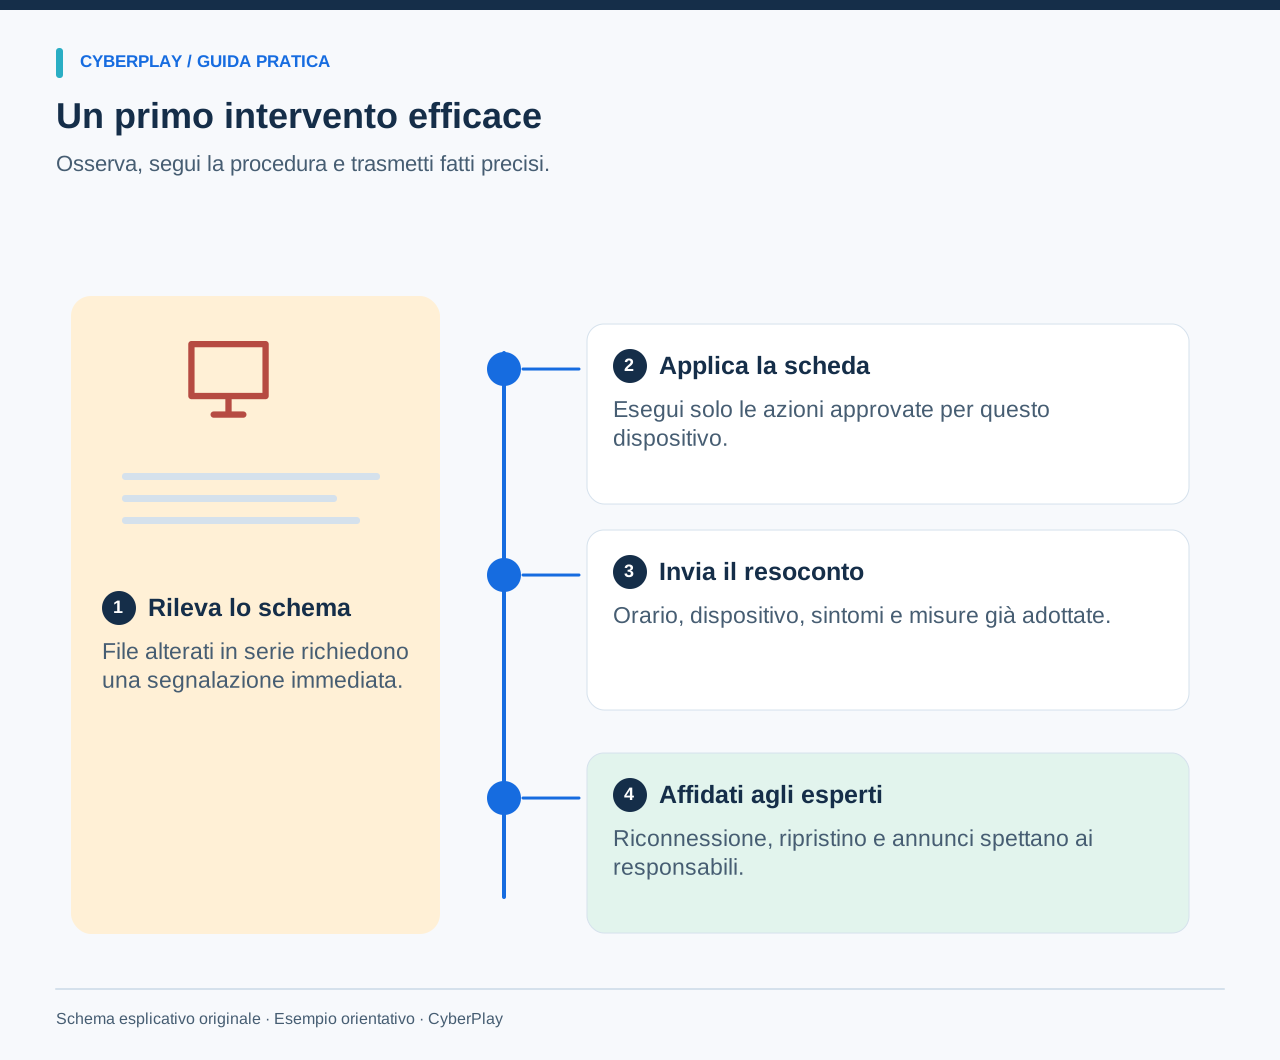
1. Usa una scheda sintetica di primo intervento
Interrompi la modifica del materiale interessato e non continuare ad aprire file anomali per verificare se il problema si estende. Utilizza il contatto di riferimento noto per gli incidenti o il canale alternativo documentato. Specifica se il dispositivo è ancora connesso e chiedi istruzioni se la procedura locale non è chiara. Negli ambienti critici per la sicurezza fisica, segui il percorso di escalation operativa stabilito prima di modificare qualsiasi apparecchiatura.
Se la procedura approvata prevede di disconnettere il tuo normale portatile di lavoro dalle connessioni di rete, segui tale indicazione. Non estendere questa azione a switch condivisi, macchinari di produzione o sistemi che non gestisci direttamente. L'obiettivo del primo intervento è limitare ulteriori interazioni e offrire ai tecnici autorizzati un punto di partenza accurato.
- Interrompi il lavoro ordinario sul dispositivo interessato.
- Segui l'istruzione di contenimento approvata per il dispositivo.
- Contatta il canale incidenti designato o il contatto alternativo.
- Riferisci osservazioni e azioni, inclusi dubbi ed errori commessi.
- Attendi indicazioni autorizzate prima di ricollegare o ripristinare.
2. Riconosci lo schema senza inventare diagnosi
Il ransomware può impedire l'accesso a dati o dispositivi e può essere accompagnato da una richiesta di pagamento. La comparsa di una richiesta di riscatto è un motivo ovvio per avviare un'escalation, ma una segnalazione può risultare preziosa anche prima. Diversi file che diventano illeggibili, estensioni inattese, una raffica improvvisa di modifiche e un collega che segnala problemi analoghi costituiscono uno schema molto più preoccupante rispetto a un singolo errore isolato.
Comuni anomalie del software, guasti dello spazio di archiviazione o una legittima e massiccia sincronizzazione cloud possono generare sintomi simili. Non indicare una specifica famiglia di malware o un presunto vettore di ingresso a meno che il team di risposta non lo abbia accertato. Dire «Tre file condivisi hanno cambiato nome intorno alle 14:20» è molto più utile di «Tutta l'azienda è stata violata».
| Osservazione | Cosa supporta | Cosa non dimostra |
|---|---|---|
| Una singola applicazione lenta | Un problema da verificare tramite il supporto ordinario. | Ransomware o un incidente esteso a tutta l'azienda. |
| File illeggibili o rinominati all'improvviso | Uno schema anomalo da segnalare tempestivamente. | La causa esatta o tutte le posizioni interessate. |
| Un collega segnala modifiche anomale simili | Un possibile impatto più esteso da menzionare. | L'autorizzazione a ispezionare il dispositivo del collega. |
| Una richiesta di pagamento sullo schermo | Un'escalation urgente tramite la procedura per incidenti. | Che pagare ridia l'accesso o che l'attaccante dica il vero. |
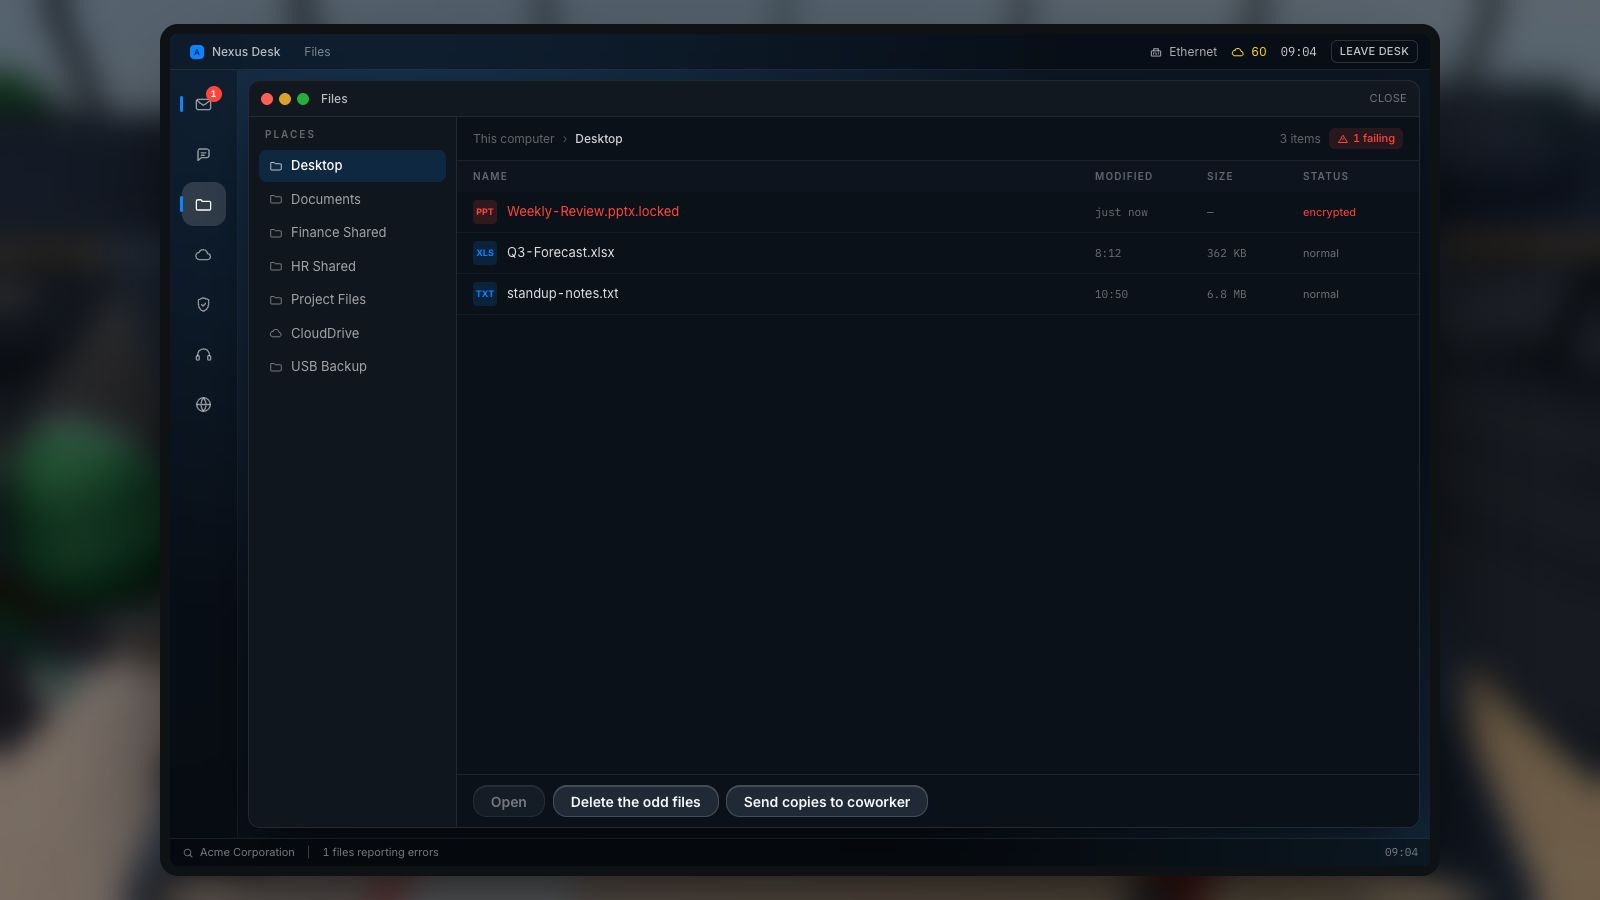
Ingrandisci immagine · Schermata del gioco · Interfaccia in inglese
- Cerca altri segnali anomali
Cerca altre modifiche insolite: un solo errore in un file non basta a stabilire la causa o una diagnosi.
- Segui la procedura di incidente
Segui la procedura per gli incidenti e contatta i referenti approvati; il contenimento tecnico spetta al team e alle procedure autorizzate.
Fonti della sezione: Rispondere a un attacco ransomware
3. Riconosci i limiti del tuo intervento
Le linee guida dell'NCSC sulla risposta al ransomware indicano di scollegare i dispositivi interessati dalle connessioni di rete. Le misure di ripristino più ampie si rivolgono alle organizzazioni che gestiscono l'incidente nel suo complesso. I dipendenti devono applicare la procedura autorizzata dal proprio datore di lavoro per il proprio ruolo e dispositivo; l'esistenza di una guida pubblica non concede il permesso di formattare computer o riconfigurare l'intera rete.
Spegnere, riavviare, alterare le impostazioni di sicurezza o tentare la rimozione può compromettere le prove forensi, la disponibilità dei sistemi e il ripristino. Non improvvisare queste operazioni. Se l'evento sospetto coinvolge apparecchiature mediche, industriali o altri sistemi operativi critici, contatta subito i responsabili operativi e di sicurezza preposti. La sicurezza delle persone e la procedura stabilita per tali impianti devono guidare ogni decisione.
Fonti della sezione: Rispondere a un attacco ransomware · Raccomandazioni per la risposta agli incidenti, SP 800-61 Rev. 3
4. Fornisci all'IT un primo messaggio utile
La tua segnalazione deve consentire a chi risponde di individuare il problema e ricostruire l'inizio della cronologia degli eventi. Utilizza la matricola del cespite o il nome del dispositivo se reperibili senza ulteriori interazioni rischiose. Specifica l'applicazione o l'area di lavoro interessata e se qualcun altro ha riscontrato sintomi analoghi. Indica chiaramente come approssimativi gli orari stimati.
Una prima segnalazione fittizia potrebbe essere: «Verso le 14:20, due fogli di calcolo di progetto sul mio portatile aziendale hanno smesso di aprirsi e i loro nomi file sono cambiati. Un collega ha segnalato lo stesso problema. Ho interrotto le modifiche. Ho disconnesso il portatile dal Wi-Fi in base alla nostra scheda incidenti e ho chiamato questo numero dall'elenco dei contatti approvati. Non ho riavviato né ripristinato nulla. Sono raggiungibile al numero concordato per il ricontatto».
| Campo | Dettaglio utile |
|---|---|
| Quando | Ora del primo riscontro, fuso orario e se l'orario è stimato. |
| Dove | Identificativo o cespite del dispositivo e app interessata. |
| Cosa è cambiato | Errori visibili, estensioni alterate o riscontri di colleghi. |
| Cosa è successo prima | Azioni recenti (es. allegati aperti), senza tirare a indovinare. |
| Cosa hai fatto | Isolamento, riavvii, clic, credenziali o tentativi di ripristino. |
| Come contattarti | Canale di ricontatto approvato e urgenza operativa immediata. |

Ingrandisci immagine · Schermata del gioco · Interfaccia in inglese
- Includi data, ora e dispositivo
Segnala i sintomi osservati, l'orario di comparsa e il dispositivo interessato tramite il canale di segnalazione approvato.
- Distingui l'osservazione dalla diagnosi
Separa le osservazioni dirette dalle cause sospette, così che gli addetti possano indagare senza scambiare un'ipotesi per un dato di fatto.
5. Usa un canale affidabile e preserva il contesto
Se l'e-mail o la chat aziendale non sono disponibili, ricorri al canale alternativo documentato anziché unirti a nuovi gruppi suggeriti da messaggi inattesi. Un attaccante può sfruttare il disservizio per offrire un falso supporto tecnico per il ripristino. Verifica in modo indipendente qualsiasi richiesta che ti inviti a installare software, inserire codici o trasferire dati aziendali verso una nuova destinazione.
Conserva il messaggio sospetto originale o le informazioni visibili sullo schermo nel rispetto delle policy interne. Descrivili o utilizza il metodo approvato per l'invio delle evidenze; non inoltrare allegati pericolosi ai colleghi e non pubblicare screenshot contenenti dati dei clienti su canali pubblici. Evita di inviare più dati sensibili di quanti ne servano ai tecnici. Lascia che siano loro a decidere se acquisire un file o un dispositivo per le indagini.
Fonti della sezione: Raccomandazioni per la risposta agli incidenti, SP 800-61 Rev. 3
6. Lascia ripristino e decisioni esterne ai responsabili
Non collegare un disco di backup né tentare di ripristinare una versione precedente di un file sul dispositivo sospetto durante l'attesa. Il team di risposta deve prima valutare lo stato del sistema, le sorgenti di ripristino e le relative dipendenze. Una copia meno recente potrebbe essere utilizzabile ma incompleta, mentre una recente potrebbe essere già compromessa. Spiega quali attività hanno la priorità e quando hai visualizzato l'ultima versione corretta, senza promettere tempistiche di ripristino.
Non negoziare con chi richiede il riscatto, non promettere pagamenti e non dichiarare ai clienti che i dati sono stati rubati basandoti solo su un messaggio a schermo. Le figure responsabili della sicurezza, della direzione aziendale, dell'ufficio legale e della comunicazione valutano queste decisioni attraverso il piano di gestione degli incidenti. Il tuo compito è fornire fatti oggettivi e seguire le procedure di continuità operativa approvate. Salvare file su servizi di sincronizzazione cloud personali o eseguire esportazioni di fortuna può generare un ulteriore problema di gestione dei dati durante l'emergenza.
Fonti della sezione: Rispondere a un attacco ransomware
7. Esercitati sul passaggio di consegne in Ransomware Reaction
Ransomware Reaction mette a disposizione una postazione di lavoro simulata con file che si modificano, connettività di rete, una chiamata all'help desk e una cronologia di risposta. Il suo scenario Locked Out inizia con rallentamenti, anomalie nella sincronizzazione cloud e la preoccupazione di un collega, prima che appaia una richiesta di riscatto. Chi gioca può analizzare lo schema, utilizzare il controllo simulato di isolamento dell'endpoint e segnalare l'incidente.
Questa guida, l'interfaccia di CyberPlay e Ransomware Reaction sono disponibili in italiano. L'immagine mostra una sessione di gioco reale con interfaccia in inglese. Lo scenario sintetizza gli eventi a fini didattici; le tempistiche simulate non garantiscono la velocità con cui un incidente reale si sviluppa o può essere arginato. Dopo aver giocato, trasponi l'azione simulata di disconnessione nelle istruzioni specifiche definite dalla tua organizzazione per i dispositivi reali, compresi i casi in cui solo un operatore autorizzato può intervenire.
8. Metti alla prova la segnalazione prima della richiesta di riscatto
Utilizza una sequenza di sintomi insoliti per verificare la decisione presa dopo aver completato il gioco. Chiedi di redigere una breve segnalazione e di indicare la fonte da cui attendere le prossime istruzioni. L'esercizio deve restare su carta o sotto forma di discussione guidata: non provocare disservizi reali, non rinominare file di produzione e non allertare i tecnici senza un piano di simulazione concordato.
9. Prepara contatti e passaggio di consegne prima dell'emergenza
Individua la scheda incidenti attuale, il contatto principale e il recapito alternativo mentre i sistemi funzionano regolarmente. Verifica quali azioni immediate i dipendenti sono autorizzati a compiere sui normali portatili e quali invece richiedono un ruolo differente. Chiedi al responsabile del piano di chiarire le istruzioni ambigue: un cartello generico non può sostituire una procedura operativa adeguata.
Al termine della prova, annota un miglioramento concreto: un numero non aggiornato, un canale alternativo mancante o un'istruzione poco chiara su un dispositivo. Assegna un responsabile e verifica l'avvenuta correzione. Una simulazione teorica con il team permette di affinare il coordinamento, mentre il ripristino tecnico richiede test autorizzati dedicati. Il completamento del gioco attesta la partecipazione; la verifica di apprendimento più solida consiste nel valutare se il dipendente affronta un nuovo scenario fornendo un resoconto accurato e un passaggio di consegne adeguato.
- I recapiti primari e alternativi aggiornati sono facilmente accessibili.
- Le azioni specifiche per i dispositivi e i rispettivi limiti sono compresi.
- Il modello di segnalazione esclude password e dati sensibili non necessari.
- La continuità operativa e la comunicazione esterna hanno responsabili designati.
- Uno scenario pratico variato verifica il senso critico dopo la lezione iniziale.
Fonti della sezione: Raccomandazioni per la risposta agli incidenti, SP 800-61 Rev. 3 · Mitigare gli attacchi malware e ransomware
Esercitati su questa decisione in Ransomware Reaction
Usa Ransomware Reaction per mettere in pratica le decisioni illustrate in questa guida. La guida, l'interfaccia di CyberPlay e questo gioco sono disponibili in italiano.
Gioca a Ransomware ReactionFonti e approfondimenti
- Rispondere a un attacco ransomware — National Cyber Security Centre britannico. Consultato il 2026-09-13
- Raccomandazioni per la risposta agli incidenti, SP 800-61 Rev. 3 — NIST. Consultato il 2026-09-13
- Mitigare gli attacchi malware e ransomware — National Cyber Security Centre britannico. Consultato il 2026-09-13
Continua a esplorare
- Esercitazione ransomware a tavolino: guida per team non tecnici
Conduci un'esercitazione ransomware a tavolino per team non tecnici con eventi fittizi, ruoli chiari, decisioni di escalation e un kit scaricabile.
IT · 10 min di lettura - Sincronizzazione cloud o backup: puoi recuperare i tuoi file?
Comprendi la sincronizzazione cloud, la cronologia versioni e i backup protetti. Segui un file fittizio durante un incidente e scopri cosa chiedere al team IT.
IT · 9 min di lettura - Piano di formazione sulla sicurezza informatica: calendario pratico di 12 mesi
Un piano di formazione sulla sicurezza informatica di 12 mesi in formato modificabile con attività per ruolo, verifiche e obiettivi pratici.
IT · 10 min di lettura - Esempi di email di phishing per la formazione: verificare e segnalare
Usa email fittizie di phishing su fatture, consegne, account e risorse umane, insieme a messaggi legittimi. Ogni esempio spiega verifica e decisione sicura.
IT · 9 min di lettura - Phishing tramite codici QR: imparare a verificare la destinazione
Insegna ai dipendenti a gestire il quishing con verifiche della destinazione, canali indipendenti ed esercizi realistici su parcheggi, avvisi e accessi.
IT · 10 min di lettura - Esercizi di ingegneria sociale: impersonificazione e verifica dei pagamenti
Organizza esercizi pratici di ingegneria sociale per dipendenti: finto supporto IT, modifiche bancarie e deepfake vocali, con dialoghi e verifiche.
IT · 10 min di lettura