Zespół redakcyjny CyberPlay · Opublikowano · Zaktualizowano · 8 min czytania
Poradnik i ćwiczenia po polsku
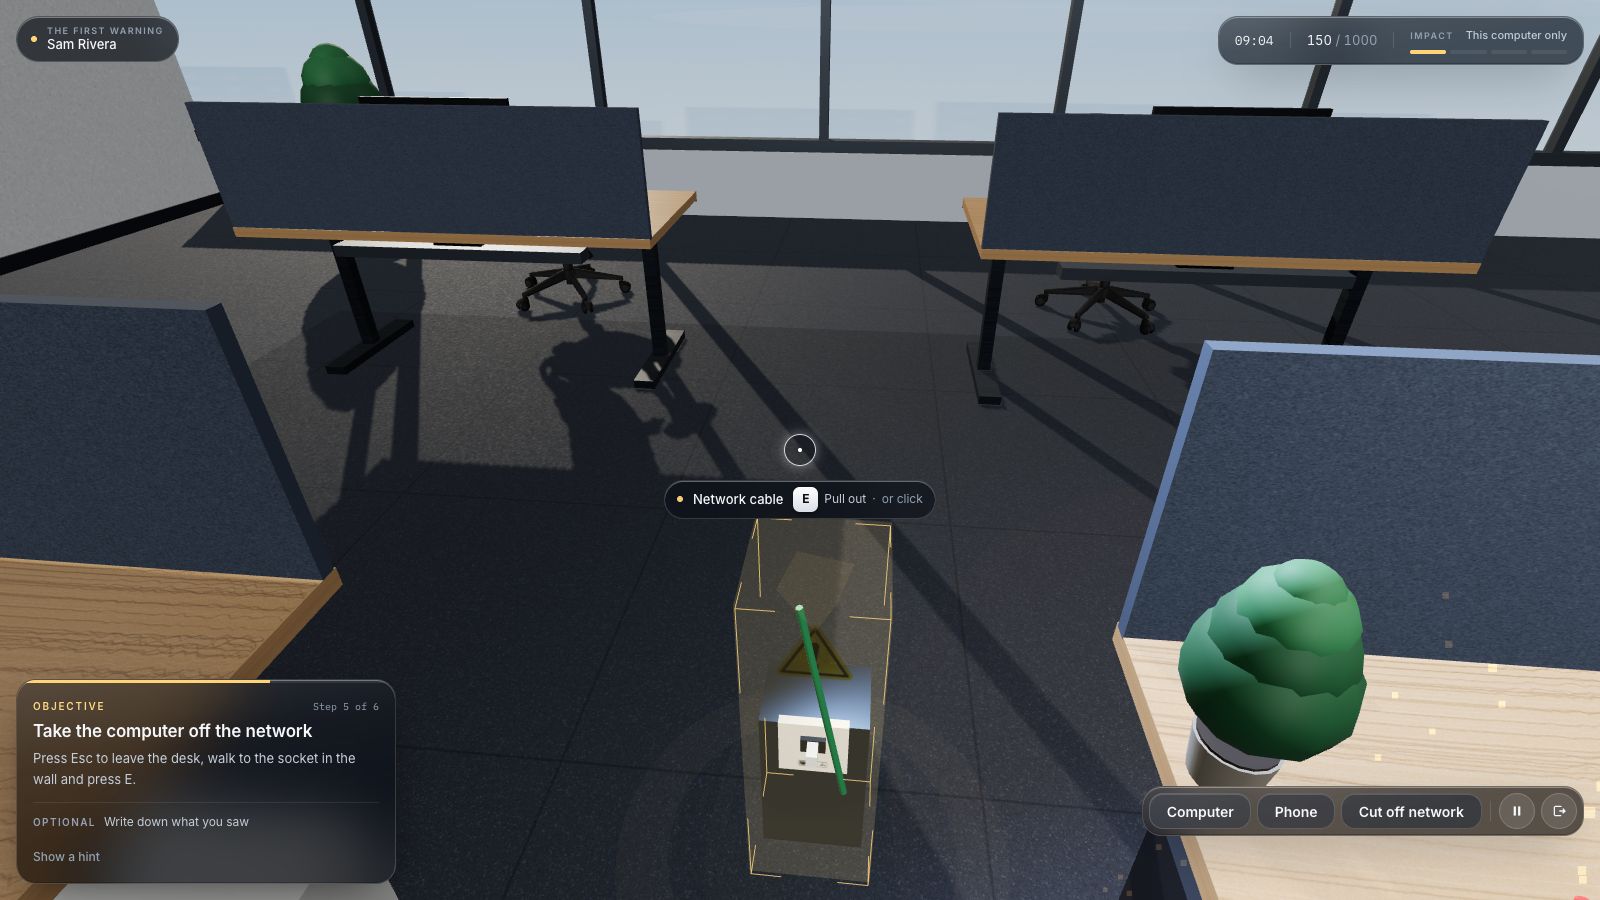
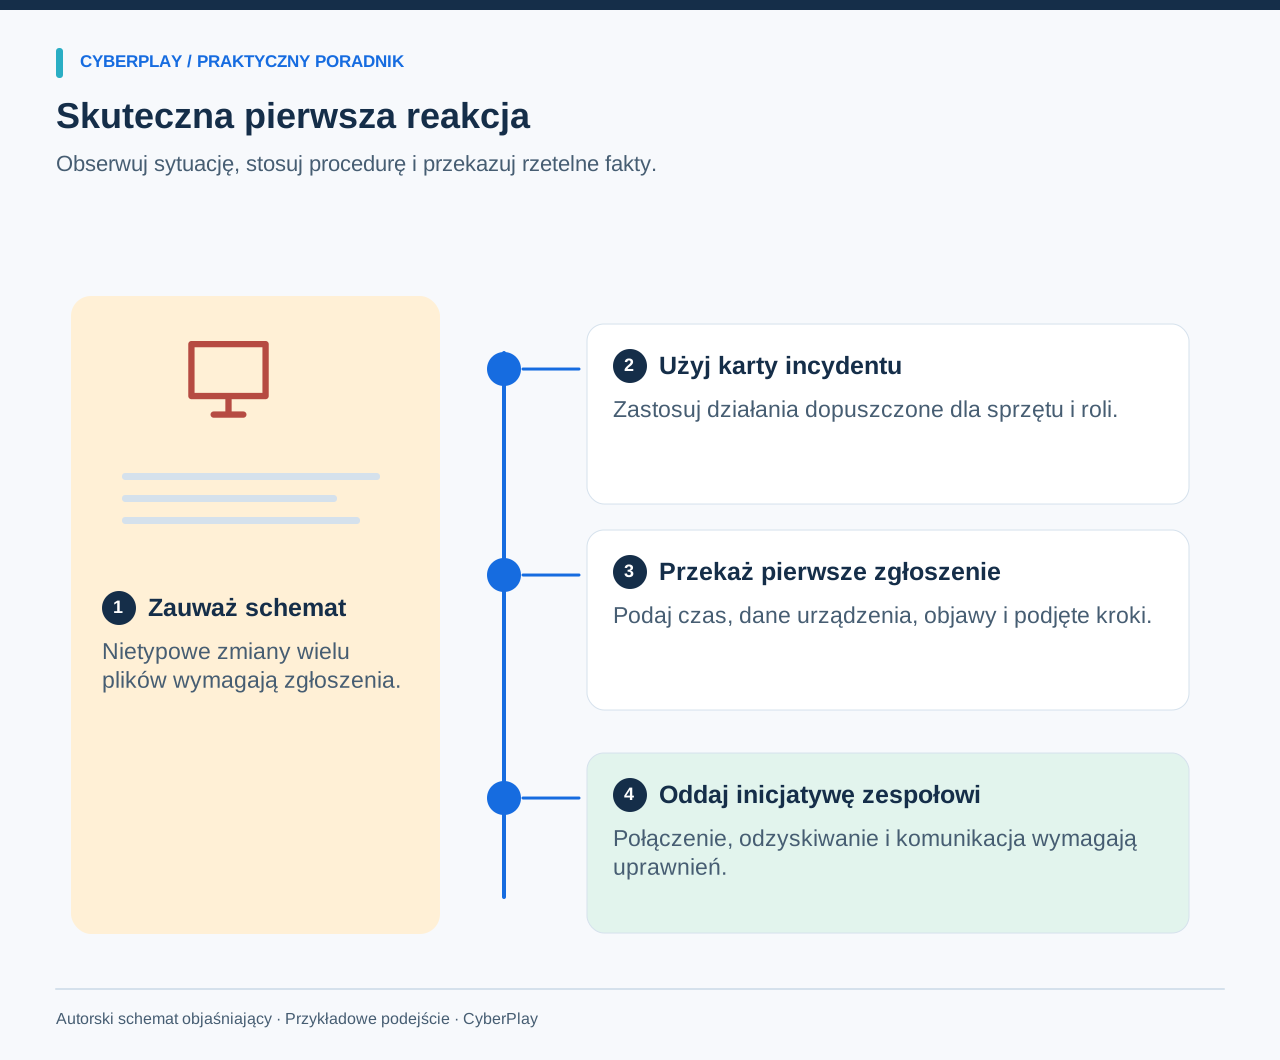
Jeśli kilka plików roboczych nagle staje się nieczytelnych lub zmienia nazwy, zwłaszcza w połączeniu z żądaniem okupu lub podobnymi sygnałami od współpracowników, przerwij standardową pracę i skorzystaj z procedury obsługi incydentów w Twojej organizacji. Postępuj zgodnie z zatwierdzonymi instrukcjami dla danego urządzenia i niezwłocznie skontaktuj się z wyznaczonym zespołem reagowania. Zgłoś swoje obserwacje oraz podjęte już kroki – nie musisz mieć pewności, że to ransomware, aby przekazać zgłoszenie incydentu.
Samo powolne działanie aplikacji nie oznacza jeszcze ransomware. Ten poradnik pomaga pracownikom rozpoznać niepokojący schemat i sprawnie przekazać sprawę zespołowi technicznemu w pierwszych minutach. Nie czyni on jednak pracownika pierwszej linii kierownikiem incydentu technicznego. Właściwe działania izolujące zależą od systemu, procedury pracodawcy oraz wszelkich konsekwencji operacyjnych lub związanych z bezpieczeństwem.
Najważniejsze wnioski
- Zgłoś niepokojący schemat bez czekania na informację o okupie.
- Postępuj zgodnie z zatwierdzoną procedurą izolacji dla swojego urządzenia i roli.
- Przekaż zespołowi reagowania czas zdarzenia, objawy, dane urządzenia i podjęte już kroki.
- Pozostaw analizę powłamaniową, przywracanie danych i komunikację zewnętrzną upoważnionym osobom.
1. Korzystaj ze skróconej karty pierwszej reakcji
Przestań edytować pliki, których dotyczy problem, i nie otwieraj kolejnych nietypowych dokumentów, aby sprawdzić, czy usterka się rozprzestrzenia. Skorzystaj ze znanego kontaktu w sprawie incydentów lub udokumentowanego kanału awaryjnego w Twojej organizacji. Poinformuj, czy urządzenie jest nadal połączone z siecią, i poproś o dalsze instrukcje, jeśli lokalna procedura budzi wątpliwości. W środowiskach krytycznych pod względem bezpieczeństwa postępuj zgodnie z ustaloną ścieżką eskalacji operacyjnej przed wprowadzeniem jakichkolwiek zmian w sprzęcie.
Jeśli zatwierdzona procedura nakazuje odłączenie zwykłego laptopa służbowego od połączeń sieciowych, wykonaj to polecenie. Nie przenoś jednak tego działania na wspólne przełączniki sieciowe, maszyny produkcyjne ani systemy, którymi nie zarządzasz. Celem pierwszej reakcji jest ograniczenie dalszych interakcji i zapewnienie upoważnionym specjalistom rzetelnego punktu wyjścia.
- Przerwij standardową pracę na urządzeniu objętym problemem.
- Zastosuj zatwierdzoną instrukcję izolacji właściwą dla danego urządzenia.
- Skontaktuj się z wyznaczonym kanałem zgłaszania incydentów lub jego wariantem zapasowym.
- Zgłoś obserwacje i działania, w tym popełnione błędy lub wątpliwości.
- Poczekaj na polecenia upoważnionych osób przed ponownym połączeniem lub przywracaniem danych.
2. Rozpoznawaj schemat bez wymyślania diagnozy
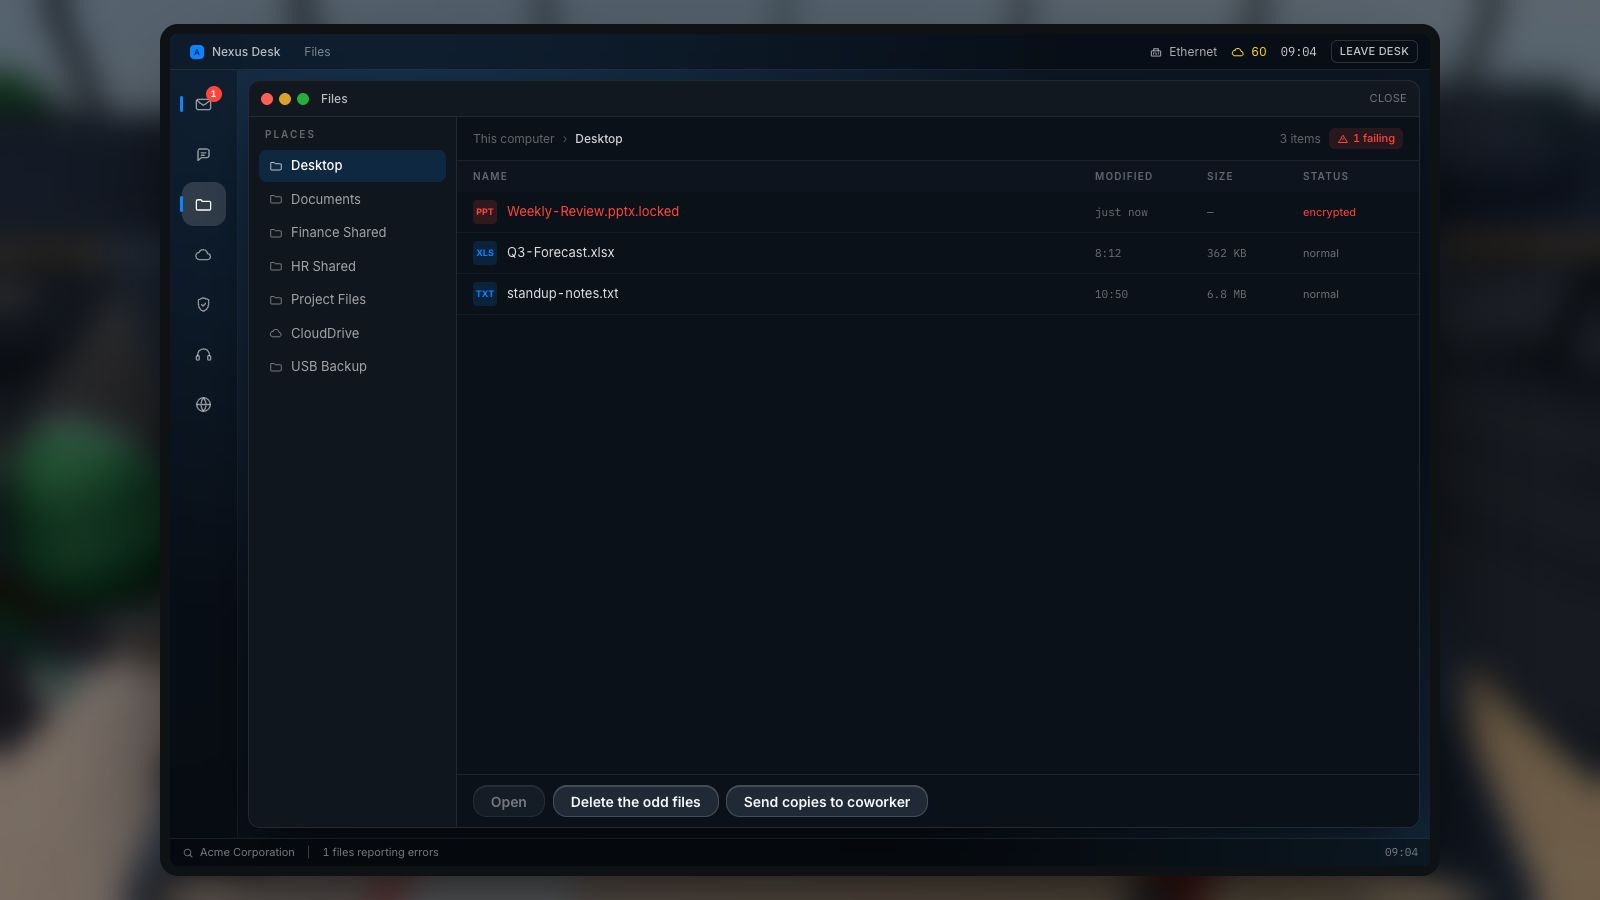
Ransomware może zablokować dostęp do danych lub urządzeń i często wiąże się z żądaniem zapłaty. Informacja o okupie to oczywisty powód do eskalacji, ale zgłoszenie incydentu bywa pomocne znacznie wcześniej. Kilka plików stających się nieczytelnymi, niespodziewane rozszerzenia, gwałtowna seria zmian oraz zgłoszenie podobnych trudności przez innego pracownika tworzą bardziej niepokojący schemat niż pojedynczy, odosobniony błąd.
Zwykłe usterki oprogramowania, awarie nośników danych czy legalna, duża synchronizacja w chmurze mogą wywoływać zbliżone objawy. Nie przypisuj incydentu konkretnej rodzinie złośliwego oprogramowania ani nie wskazuj domniemanego punktu wejścia, dopóki nie ustali tego zespół reagowania. Komunikat: „Trzy pliki współdzielone zmieniły nazwy około 14:20” jest o wiele bardziej przydatny niż „Cała firma została zhakowana”.
| Obserwacja | Na co wskazuje | Czego nie dowodzi |
|---|---|---|
| Jedna wolno działająca aplikacja | Problem warty weryfikacji w standardowym wsparciu. | Ataku ransomware ani incydentu w całej firmie. |
| Kilka plików nagle staje się nieczytelnych lub zmienia nazwy | Schemat wymagający bezzwłocznego zgłoszenia. | Dokładnej przyczyny ani pełnego zakresu szkód. |
| Współpracownik zgłasza podobne, nietypowe zmiany | Możliwy szerszy zasięg zdarzenia warty odnotowania. | Uprawnienia do sprawdzania urządzenia współpracownika. |
| Żądanie okupu widoczne na ekranie | Pilna eskalacja zgodnie z procedurą obsługi incydentu. | Że zapłata przywróci dostęp ani że twierdzenia są prawdziwe. |
Powiększ obraz · Zrzut ekranu z gry · Angielski interfejs
- Szukaj szerszego wzorca zmian
Sprawdź, czy występują inne nietypowe zmiany; pojedynczy błąd pliku sam w sobie nie pozwala ustalić przyczyny ani diagnozy.
- Postępuj zgodnie z procedurą incydentu
Stosuj zatwierdzoną procedurę obsługi incydentów i właściwe kontakty; techniczne izolowanie leży w gestii uprawnionego zespołu.
Źródła tej sekcji: Reagowanie na atak ransomware
3. Pamiętaj, gdzie kończy się rola pracownika
Wytyczne NCSC dotyczące reagowania na ransomware obejmują odłączenie zainfekowanych urządzeń od połączeń sieciowych. Dalsze, szerzej zakrojone kroki odzyskiwania danych są skierowane do organizacji zarządzających incydentem. Pracownicy powinni stosować procedurę zatwierdzoną przez pracodawcę dla ich roli i urządzenia; istnienie publicznej listy kontrolnej nie daje uprawnień do formatowania komputerów ani rekonfiguracji całej sieci.
Wyłączenie zasilania, restart, zmiana ustawień bezpieczeństwa lub próby samodzielnego usunięcia zagrożenia mogą wpłynąć na materiał dowodowy, dostępność systemów i proces odzyskiwania. Nie podejmuj takich działań na własną rękę. Jeśli podejrzane zdarzenie dotyczy sprzętu medycznego, przemysłowego lub innych urządzeń operacyjnych, natychmiast skontaktuj się z odpowiedzialnymi osobami ds. operacyjnych i bezpieczeństwa. Nadrzędne znaczenie mają bezpieczeństwo ludzi oraz ustalona procedura obsługi danego sprzętu.
Źródła tej sekcji: Reagowanie na atak ransomware · Zalecenia dotyczące reagowania na incydenty, SP 800-61 Rev. 3
4. Przekaż do IT rzeczowy pierwszy komunikat
Twoje zgłoszenie incydentu powinno pozwolić zespołowi reagowania zlokalizować problem i odtworzyć początek osi czasu zdarzeń. Podaj oznaczenie inwentarzowe lub nazwę urządzenia, o ile są łatwo dostępne bez podejmowania ryzykownych działań. Wskaż aplikację lub obszar roboczy, którego dotyczy problem, oraz poinformuj, czy ktoś inny zgłaszał podobne objawy. Przybliżony czas zdarzenia wyraźnie oznacz jako szacunkowy.
Przykładowy raport mógłby brzmieć: „Około 14:20 dwa arkusze projektowe na moim laptopie służbowym przestały się otwierać, a ich nazwy uległy zmianie. Współpracownik zgłosił ten sam problem. Przerwałem edycję. Odłączyłem laptop od Wi-Fi zgodnie z naszą kartą incydentu i zadzwoniłem pod ten numer z zatwierdzonej listy kontaktów. Niczego nie restartowałem ani nie przywracałem. Czekam na kontakt pod ustalonym numerem zwrotnym”.
| Pole zgłoszenia | Przydatny szczegół |
|---|---|
| Kiedy | Czas zaobserwowania, strefa czasowa i informacja, czy to czas szacunkowy. |
| Gdzie | Identyfikator urządzenia służbowego i aplikacja, której dotyczy problem. |
| Co uległo zmianie | Widoczne błędy, zmiany nazw, żądania lub podobne zgłoszenia od współpracowników. |
| Co działo się wcześniej | Niedawne standardowe czynności, np. otwarcie załącznika, bez zgadywania przyczyn. |
| Co zostało zrobione | Izolacja, restart, kliknięcie, podanie poświadczeń lub próba przywrócenia danych. |
| Jak się z Tobą skontaktować | Zatwierdzony kanał kontaktu zwrotnego i pilne zależności biznesowe. |

Powiększ obraz · Zrzut ekranu z gry · Angielski interfejs
- Podaj czas i urządzenie
Zgłoś zaobserwowane objawy, czas ich wystąpienia oraz urządzenie, korzystając z zatwierdzonego w organizacji kanału zgłoszeń.
- Rozróżniaj obserwacje od diagnozy
Oddziel bezpośrednie obserwacje od domysłów, aby zespół reagujący mógł prowadzić badanie bez uznawania wczesnych przypuszczeń za fakty.
5. Korzystaj z zaufanego kanału i zachowaj kontekst
Jeśli poczta e-mail lub komunikator nie działają, skorzystaj z udokumentowanego zapasowego kanału zgłaszania incydentów, zamiast dołączać do nowych grup promowanych w niespodziewanych wiadomościach. Atakujący może wykorzystać zamieszanie, aby zaoferować fałszywą pomoc techniczną. Zawsze weryfikuj niezależnym kanałem wszelkie polecenia instalacji oprogramowania, wpisania kodu czy przeniesienia danych firmy w nowe miejsce.
Zachowaj oryginalną podejrzaną wiadomość lub informacje z ekranu, o ile pozwala na to polityka firmy. Opisz je lub użyj zatwierdzonej metody przekazywania dowodów; nie przesyłaj niebezpiecznego załącznika do współpracowników ani nie publikuj zrzutów ekranu z danymi klientów na publicznym kanale. Unikaj wysyłania większej ilości danych wrażliwych, niż potrzebuje zespół reagowania. Pozwól specjalistom zdecydować, czy plik lub urządzenie powinny zostać zabezpieczone do celów analizy.
Źródła tej sekcji: Zalecenia dotyczące reagowania na incydenty, SP 800-61 Rev. 3
6. Pozostaw przywracanie danych i decyzje zewnętrzne decydentom
W oczekiwaniu na wsparcie nie podłączaj dysku z kopią zapasową ani nie przywracaj starszego pliku na podejrzanym urządzeniu. Zespół reagowania musi ocenić stan systemu, źródło kopii oraz zależności techniczne. Starszy backup może być zdatny do użytku, ale niekompletny, a najnowsza kopia mogła również ulec uszkodzeniu. Wyjaśnij, które zadania są najpilniejsze i kiedy ostatnio widziałeś poprawną wersję, zamiast obiecywać konkretny termin przywrócenia danych.
Nie negocjuj z szantażystami, nie obiecuj wpłaty ani nie informuj klientów o kradzieży danych wyłącznie na podstawie komunikatu z ekranu. Decyzje w tym zakresie podejmują właściciele procesów biznesowych, bezpieczeństwa, prawnych i komunikacyjnych w ramach planu obsługi incydentu. Twoim zadaniem jest przekazywanie faktów i stosowanie zatwierdzonego procesu ciągłości działania. Wgrywanie plików do prywatnej chmury czy improwizowany eksport mogą doprowadzić do kolejnego incydentu bezpieczeństwa danych w trakcie trwającej awarii.
Źródła tej sekcji: Reagowanie na atak ransomware
7. Ćwicz przekazywanie zgłoszenia w Ransomware Reaction
Gra Ransomware Reaction symuluje stację roboczą, na której dochodzi do modyfikacji plików, zmian w łączności sieciowej, zgłoszenia do helpdesku i budowania osi czasu reakcji. Scenariusz Locked Out rozpoczyna się spowolnieniem, anomaliami synchronizacji i obawami współpracownika, zanim na ekranie pojawi się żądanie okupu. Gracz może przeanalizować ten schemat, skorzystać z symulowanej kontroli izolacji stacji i zgłosić incydent.
Ten poradnik, interfejs CyberPlay oraz gra Ransomware Reaction są dostępne w języku polskim. Ilustracja przedstawia rzeczywistą rozgrywkę z tekstem w języku angielskim. Scenariusz kompresuje przebieg zdarzeń na potrzeby ćwiczenia; tempo akcji nie odzwierciedla tego, jak szybko rozwija się lub może zostać zatrzymany rzeczywisty incydent. Po zakończeniu gry przełóż symulowaną akcję odłączenia urządzenia na realne procedury w Twojej organizacji, w tym sytuacje, w których działać może wyłącznie upoważniony operator.
8. Przetestuj zgłoszenie przed pojawieniem się żądania okupu
Po ukończeniu gry przeanalizuj sekwencję nietypowych objawów, aby sprawdzić trafność podejmowanych decyzji. Przygotuj krótkie zgłoszenie incydentu i wskaż źródło dalszych instrukcji dla pracownika. Ćwiczenie ma charakter dyskusji lub analizy opisowej; nie wywołuj rzeczywistych przestojów, nie zmieniaj nazw plików produkcyjnych ani nie dzwoń do zespołu reagowania bez wcześniejszego uzgodnienia ćwiczeń.
9. Przygotuj kontakty i procedury, zanim będą potrzebne
Odszukaj aktualną kartę incydentu, numer główny i kontakt awaryjny, dopóki systemy funkcjonują prawidłowo. Upewnij się, jakie natychmiastowe działania pracownicy mogą podejmować na zwykłych laptopach, a które wymagają innej roli. Poproś właściciela planu o wyjaśnienie niejasnych instrukcji – ogólny plakat informacyjny nie zastąpi procedury dopasowanej do specyfiki operacyjnej.
Po zakończeniu ćwiczenia wskaż jedno konkretne ulepszenie: nieaktualny numer, brakujący kanał zapasowy lub niejednoznaczną instrukcję dla sprzętu. Przypisz osobę odpowiedzialną i potwierdź wprowadzenie poprawki. Zespół może następnie przećwiczyć koordynację podczas warsztatów stolikowych, natomiast techniczne odzyskiwanie danych wymaga osobnych, autoryzowanych testów. Ukończenie gry potwierdza udział; znacznie lepszym sprawdzianem wiedzy jest to, czy pracownik poradzi sobie w nowym scenariuszu, sporządzając rzetelne zgłoszenie incydentu i przekazując sprawę właściwym osobom.
- Aktualne dane kontaktowe – główne i awaryjne – są łatwo dostępne.
- Działania właściwe dla urządzenia i ich granice są zrozumiałe.
- Wzór zgłoszenia nie zawiera haseł ani zbędnych danych wrażliwych.
- Ciągłość działania i komunikacja zewnętrzna mają przypisanych właścicieli.
- Zmieniony scenariusz ćwiczebny weryfikuje trafność ocen po wstępnej lekcji.
Źródła tej sekcji: Zalecenia dotyczące reagowania na incydenty, SP 800-61 Rev. 3 · Ograniczanie skutków ataków złośliwego oprogramowania i ransomware
Ćwicz tę decyzję po polsku
Zagraj w Ransomware Reaction, aby przećwiczyć decyzje opisane w tym poradniku. Poradnik, interfejs CyberPlay oraz gra są dostępne w języku polskim.
Zagraj w Ransomware ReactionŹródła i dalsza lektura
- Reagowanie na atak ransomware — Narodowe Centrum Cyberbezpieczeństwa Wielkiej Brytanii. Dostęp 2026-09-13
- Zalecenia dotyczące reagowania na incydenty, SP 800-61 Rev. 3 — NIST. Dostęp 2026-09-13
- Ograniczanie skutków ataków złośliwego oprogramowania i ransomware — Narodowe Centrum Cyberbezpieczeństwa Wielkiej Brytanii. Dostęp 2026-09-13
Czytaj dalej
- Ćwiczenie sztabowe ransomware dla zespołów nietechnicznych: poradnik prowadzącego
Przeprowadź ćwiczenie sztabowe ransomware dla zespołu nietechnicznego. Sprawdź role, eskalację i ciągłość pracy oraz pobierz kompletny poradnik prowadzącego.
PL · 9 min czytania - Synchronizacja w chmurze czy kopia zapasowa: czy odzyskasz pliki?
Poznaj różnice między synchronizacją w chmurze, historią wersji a chronioną kopią zapasową. Prześledź losy pliku i dowiedz się, o co zapytać swój zespół IT.
PL · 8 min czytania - Plan szkoleń z cyberbezpieczeństwa: kalendarz na 12 miesięcy
Dostosuj plan szkoleń z cyberbezpieczeństwa na 12 miesięcy: cele, ćwiczenia, role i powtórki. Pobierz edytowalny kalendarz po polsku i zaplanuj przeglądy wyników.
PL · 9 min czytania